

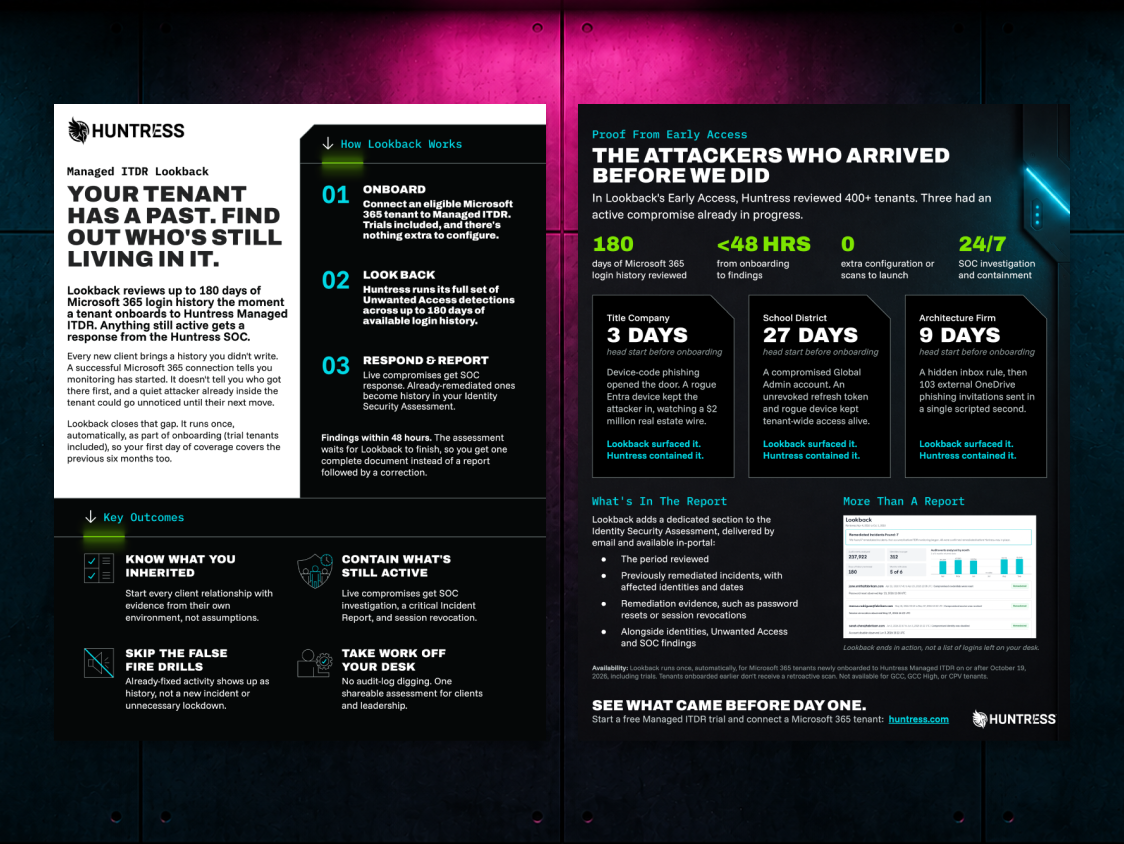
Ficha técnica
Ficha técnica de Managed ITDR Lookback
Conoce nuestra función Huntress Managed ITDR Lookback, que revisa 180 días de inicios de sesión de Microsoft 365, y cómo nuestro SOC actúa ante amenazas activas.
Los hackers no están irrumpiendo en tu red, simplemente están iniciando sesión. La identidad se ha convertido en la forma más fácil de entrar a tu entorno, y ataques como el secuestro de sesión, el robo de tokens y las aplicaciones maliciosas de OAuth pueden facilitar burlar tus defensas.
Por eso creamos Huntress Managed ITDR: es detección y respuesta de amenazas de identidad totalmente gestionada, diseñada específicamente para frenar las tácticas de identidad que tanto les gustan a los hackers.
En esta sesión, presentamos el nuevo Managed ITDR impulsado por nuestra capacidad más reciente, Rogue Apps, creada desde cero para proteger los entornos de Microsoft 365 sin ruido ni conjeturas.
Únete a nuestros expertos en identidad mientras exploramos:
Los peligros reales de las aplicaciones fraudulentas y cómo se infiltran en los entornos de Microsoft 365
Cómo los atacantes usan aplicaciones "legítimas" como eM Client y Rclone como puertas traseras sigilosas, y cómo las detectamos y las frenamos
Qué se necesita para detener ataques basados en identidad, como el secuestro de sesión y el robo de credenciales, antes de que escalen
Tácticas de identidad en el mundo real
Qué viene próximamente en Huntress Managed ITDR

Recursos relacionados
Conoce nuestra función Huntress Managed ITDR Lookback, que revisa 180 días de inicios de sesión de Microsoft 365, y cómo nuestro SOC actúa ante amenazas activas.
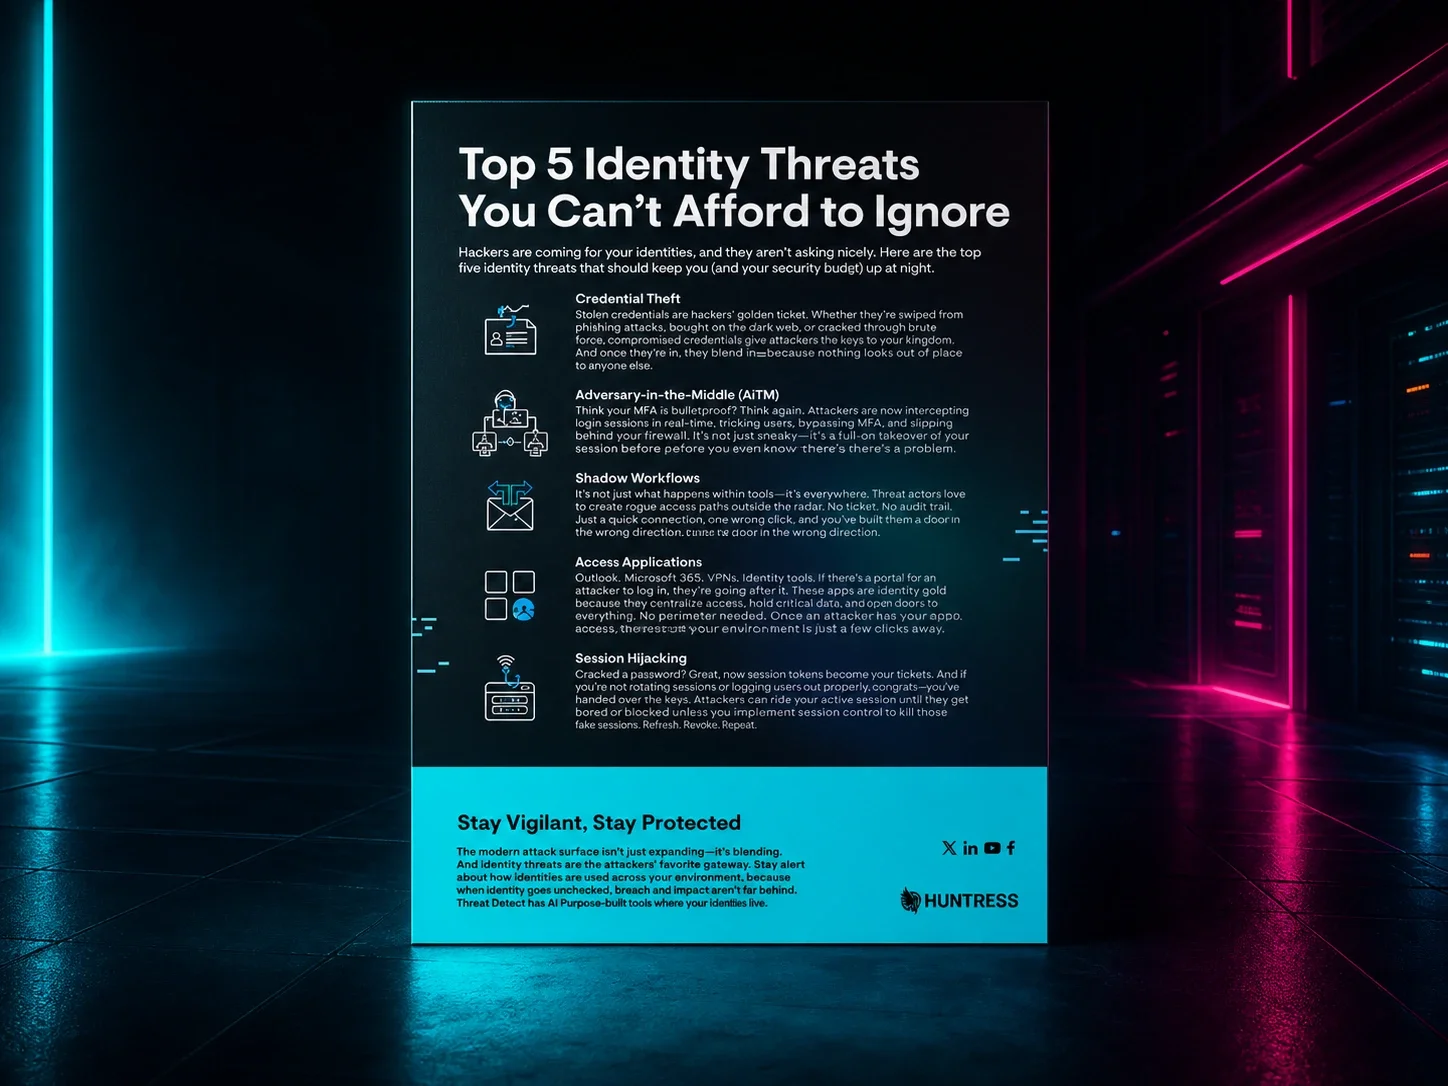
Los cibercriminales van tras tus identidades, y no juegan limpio. Descubre más sobre el robo de credenciales, AiTM, flujos de trabajo ocultos y más.
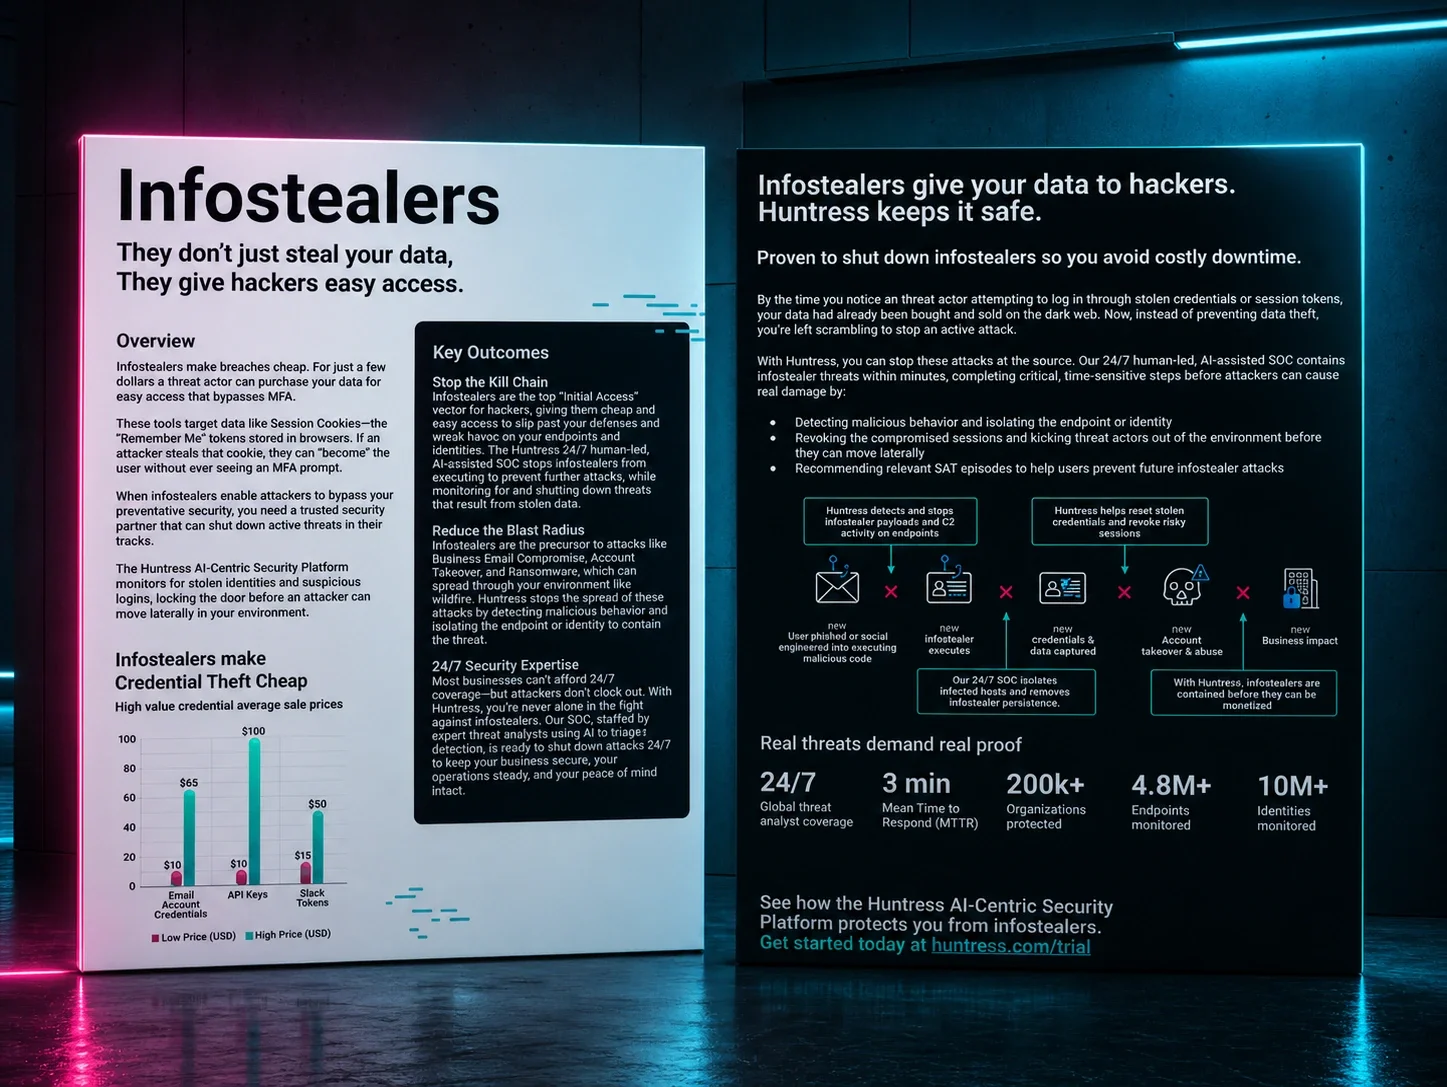
Bloquea infostealers, el robo de credenciales y la toma de control de una cuenta con la plataforma de seguridad impulsada por IA de Huntress y un SOC liderado por humanos 24/7 que detiene rápidamente las amenazas activas.
Aprende a elegir la solución adecuada de detección y respuesta de amenazas de identidad (ITDR). Compara proveedores y protégete contra los ataques basados en credenciales.

Mira cómo los hackers roban credenciales, evaden la MFA de Microsoft 365 y destruyen por completo los sistemas empresariales en menos de 10 minutos.
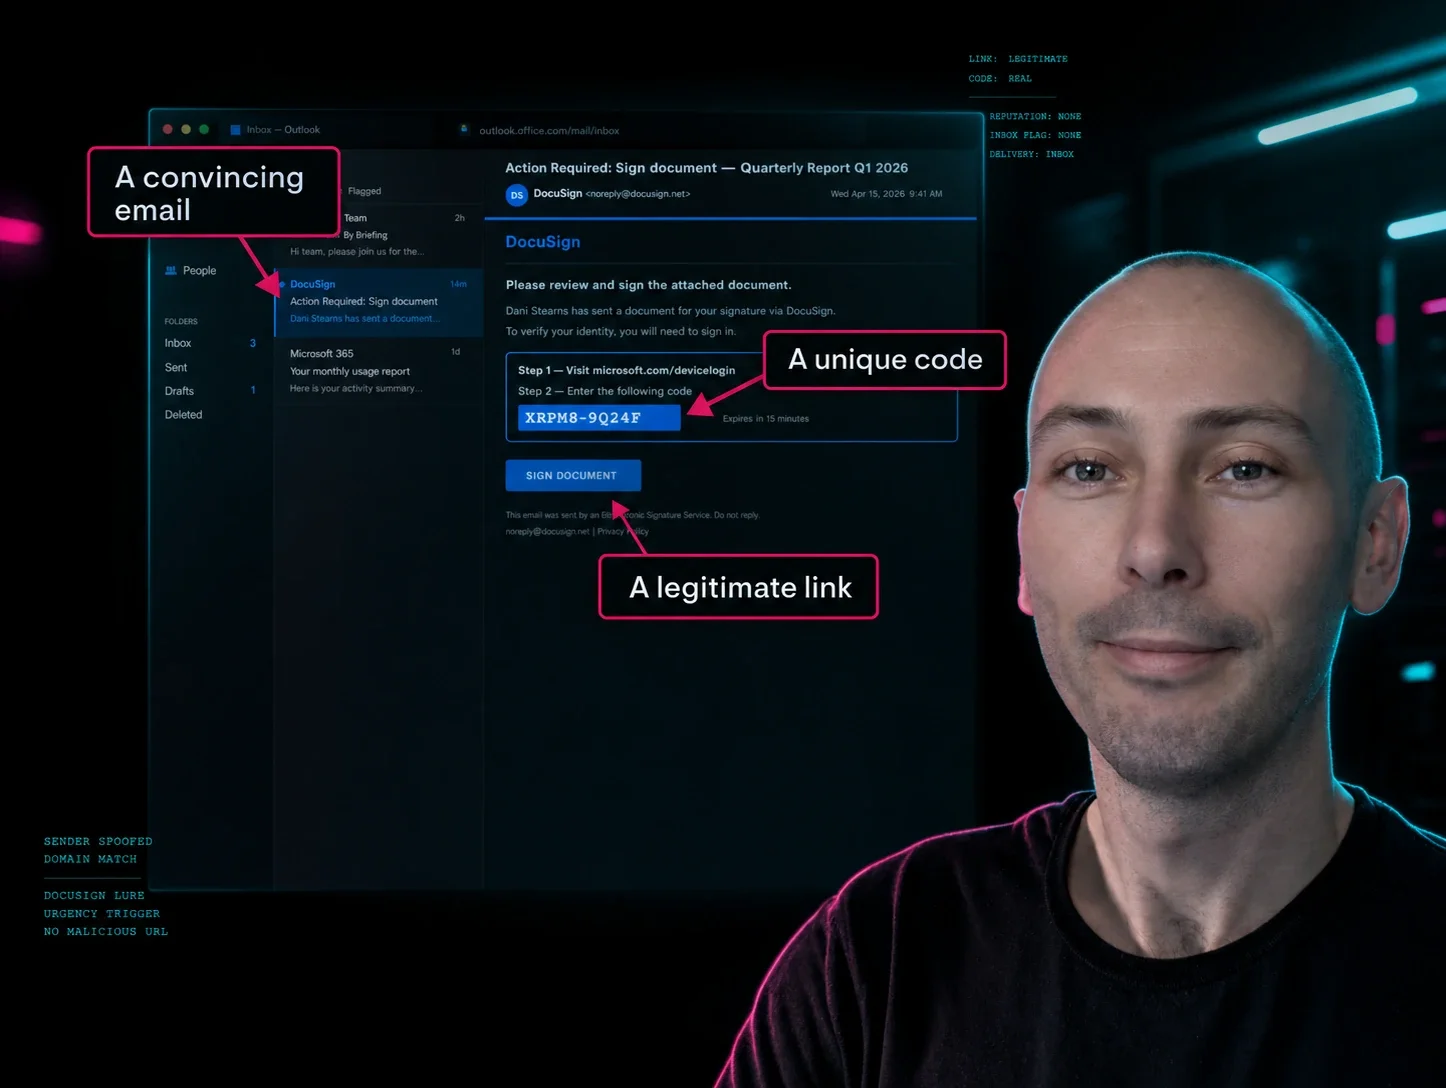
El phishing mediante código de dispositivo no entra a la fuerza. Usa un flujo de autenticación legítimo para entrar por la puerta principal, sin necesidad de contraseña, con MFA evadida y tokens de autenticación de sesión entregados directamente al atacante.

Los LOLBins (Living Off the Land Binaries) son ejecutables legítimos del sistema que los atacantes usan de forma indebida para comprometer tus endpoints sin recurrir a malware. Son las utilidades cotidianas de las que dependen tus sistemas.
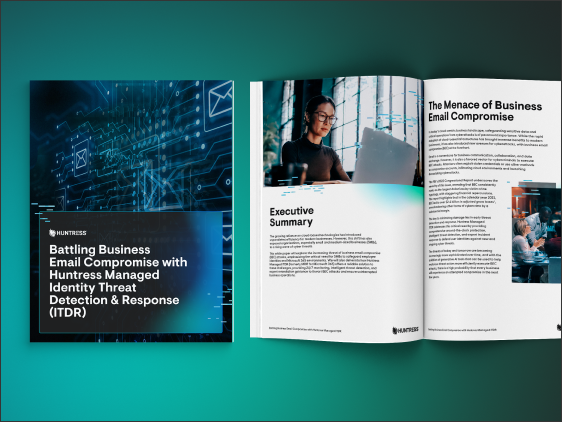
El Compromiso del correo electrónico empresarial (BEC) es una amenaza para empresas de todos los tamaños. Este white paper explora el impacto real de los ataques de BEC y muestra cómo Huntress ITDR (antes conocido como MDR para Microsoft 365) ofrece detección temprana de amenazas y una respuesta rápida para proteger a las empresas de esta creciente amenaza.
Echa un vistazo a algunos ejemplos aterradores de ataques reales detectados por Huntress. Escucharás directamente a nuestros analistas del SOC de primera línea, quienes te contarán qué los asustó y cómo detuvieron a los espíritus malignos
