

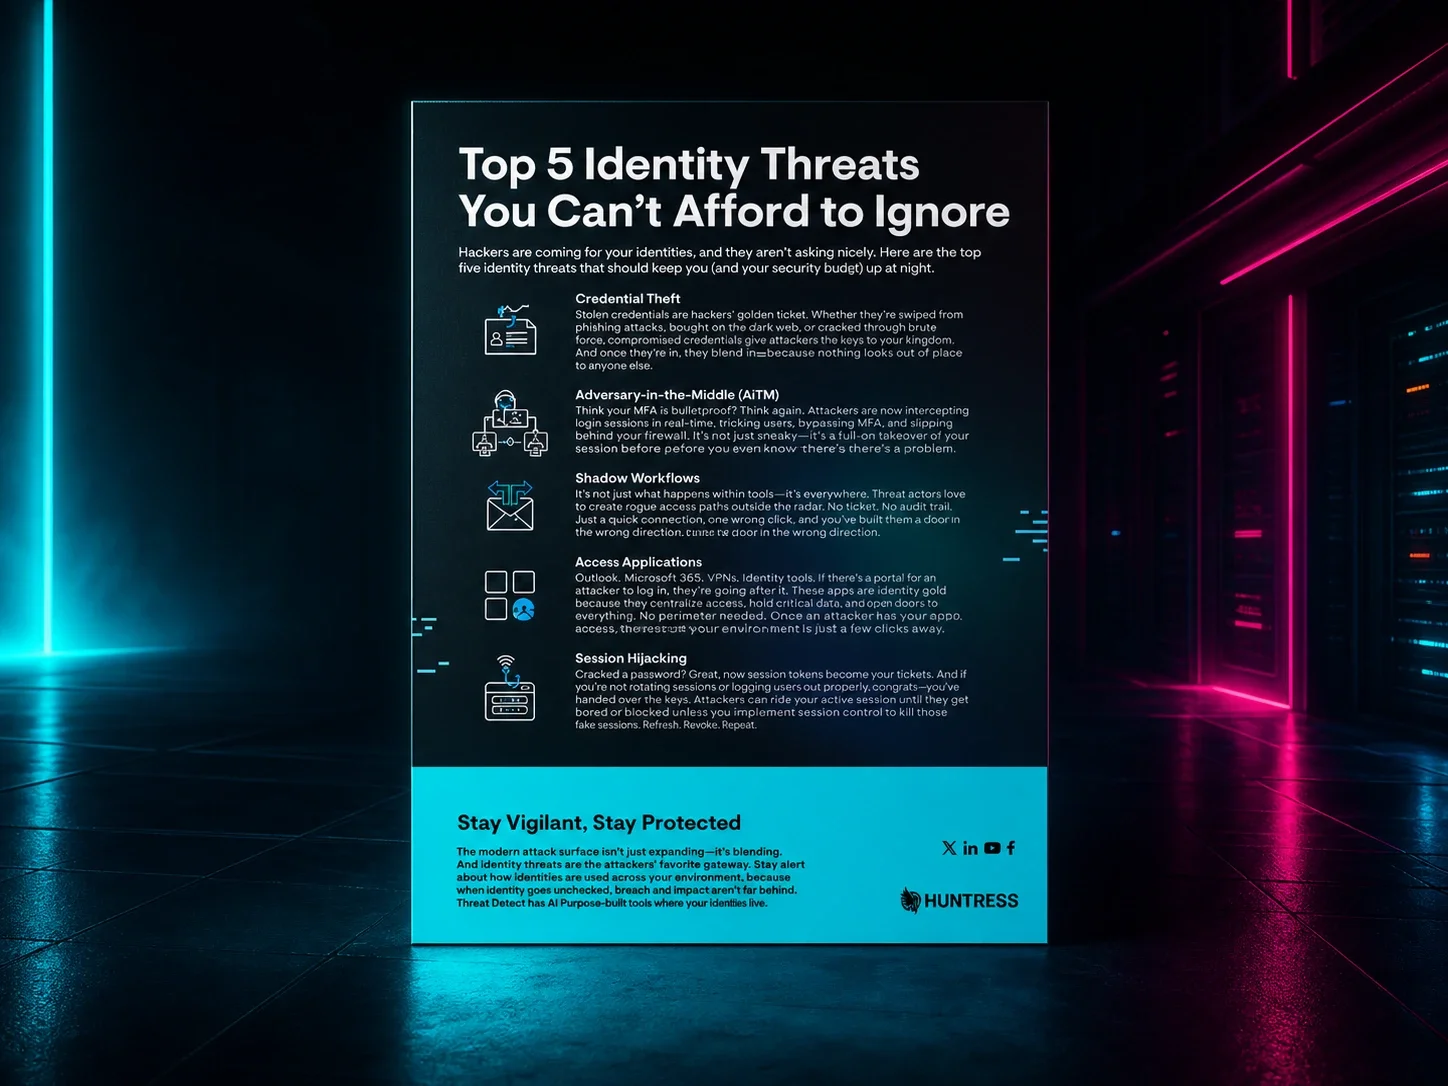
Ficha técnica
Las 5 principales amenazas a la identidad que no puedes ignorar
Los cibercriminales van tras tus identidades, y no juegan limpio. Descubre más sobre el robo de credenciales, AiTM, flujos de trabajo ocultos y más.
Imagina tu cookie de sesión como la tarjeta mágica de acceso a un exclusivo lounge VIP. Te da acceso sin problemas, sin necesidad de demostrar constantemente que perteneces ahí. Pero, ¿qué pasa si alguien te roba esa tarjeta? Entra sin más y disfruta de la experiencia VIP, todo sin que nadie lo note. Eso es el secuestro de sesión en acción. Permite a los ciberdelincuentes esquivar las cuerdas de terciopelo de la autenticación multifactor (MFA) y entrar directo a tus datos privados.
Es turbio, y es más común de lo que crees, pero entender cómo funciona es el primer paso para defender mejor tus identidades. Mira el video para aprender exactamente cómo.


Recursos relacionados
Los cibercriminales van tras tus identidades, y no juegan limpio. Descubre más sobre el robo de credenciales, AiTM, flujos de trabajo ocultos y más.
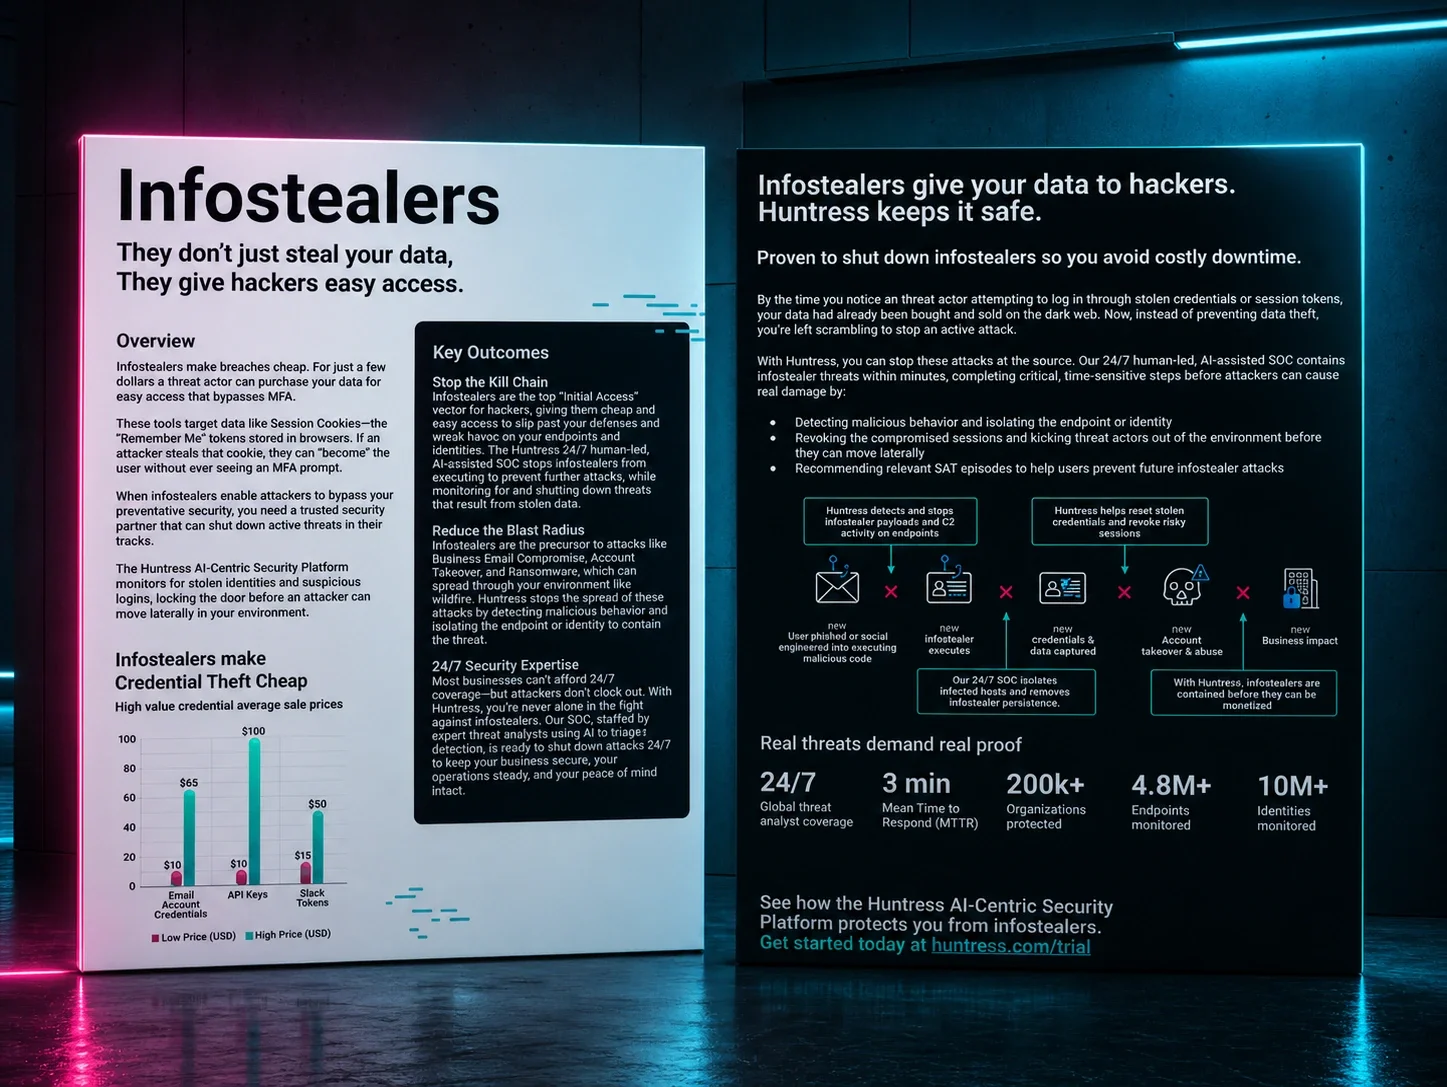
Bloquea infostealers, el robo de credenciales y la toma de control de una cuenta con la plataforma de seguridad impulsada por IA de Huntress y un SOC liderado por humanos 24/7 que detiene rápidamente las amenazas activas.
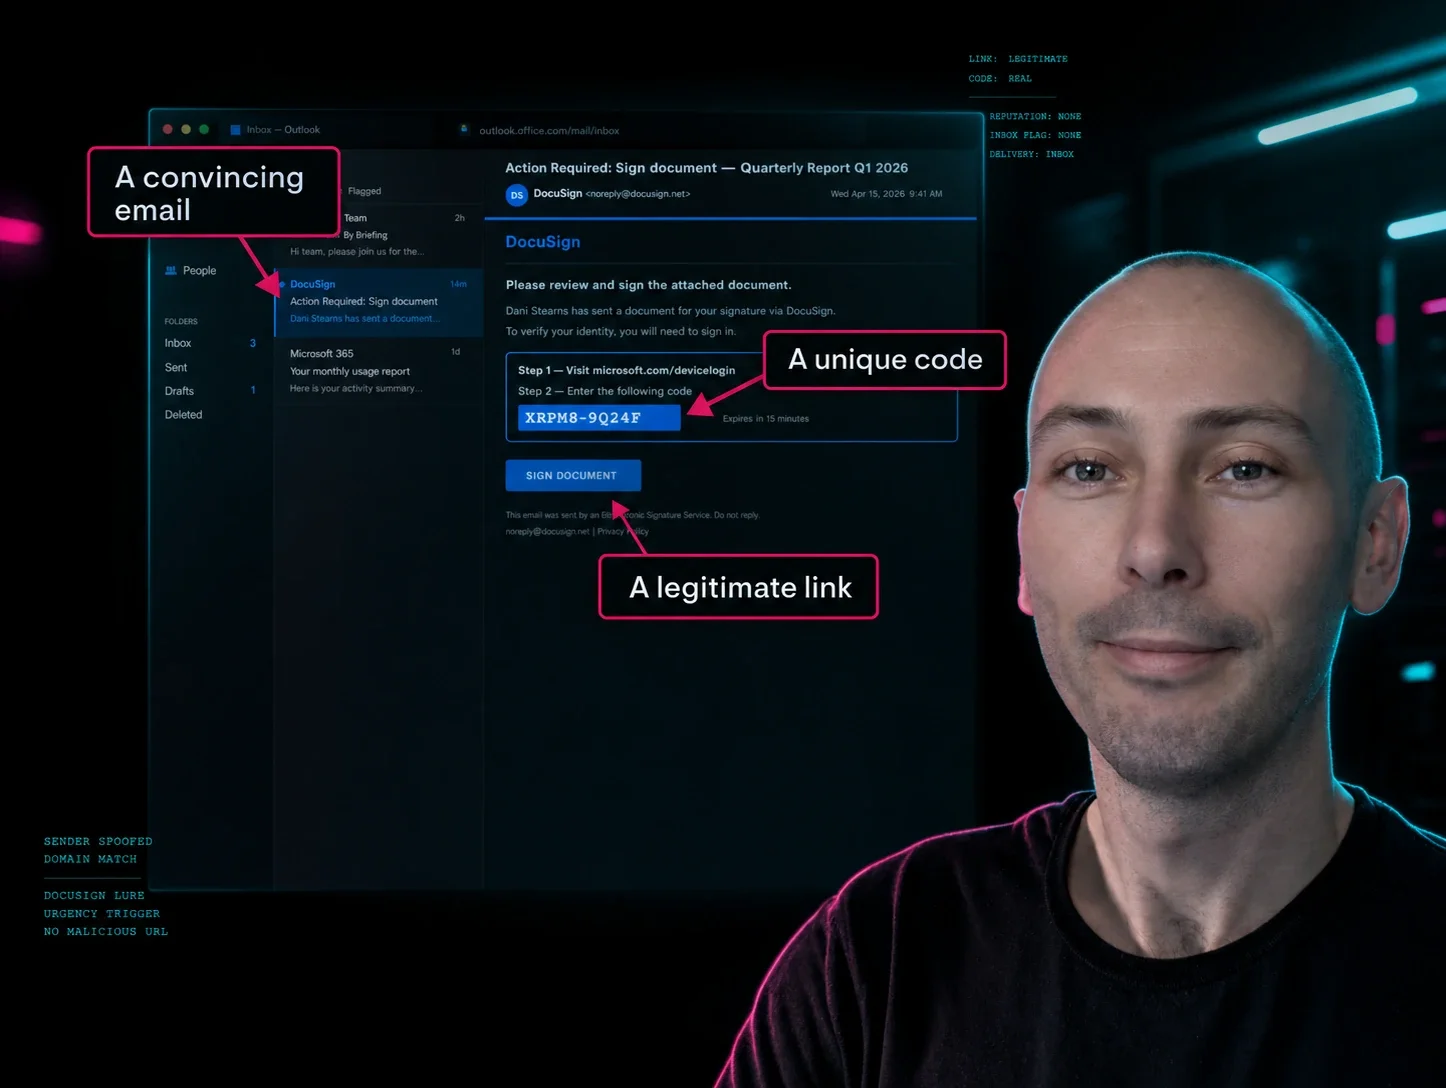
El phishing mediante código de dispositivo no entra a la fuerza. Usa un flujo de autenticación legítimo para entrar por la puerta principal, sin necesidad de contraseña, con MFA evadida y tokens de autenticación de sesión entregados directamente al atacante.
Descubre cómo los datos públicos dispersos se convierten en amenazas cibernéticas. Mira a Truman Kain de Huntress y a Caitlin Sarian, Cybersecurity Girl, analizar los riesgos de identidad en ciberseguridad.
Descubre cómo los infostealers y el secuestro de sesión abren la puerta a intrusiones sigilosas en toda la empresa sin necesidad de credenciales ni malware, y cómo protegerte contra intentos de acceso no autorizado.
Hoy en día, los ciberdelincuentes evitan los inicios de sesión por completo al conseguir registros de infostealer en la dark web. Hablamos de malware que roba de todo, desde tokens de sesión y claves MFA hasta billeteras de criptomonedas.

Descubre cómo el adversario impulsado por IA de hoy convierte en arma el phishing y la ingeniería social, con incidentes reales que Huntress ha investigado. Obtén la descarga.
Los ataques de compromiso del correo electrónico empresarial (BEC) son estafas engañosas diseñadas para hacer que las víctimas transfieran dinero a cuentas controladas por el atacante.

El ransomware detiene a las empresas. Huntress mantiene la tuya en marcha.
