


¿Qué es ITDR? Una descripción completa de la detección y respuesta ante amenazas de identidad

Todos hemos escuchado esto muchas veces: la identidad es el nuevo perímetro de seguridad. Pero, ¿es realmente así? Los atacantes ya no intentan atravesar tu firewall. En cambio, entran silenciosamente por la puerta trasera con tus credenciales y acceso a identidades. Y, a medida que más empresas adoptan el trabajo híbrido, el uso de SaaS y plataformas de acceso remoto como VPN y herramientas de monitoreo y gestión remota (RMM), las credenciales robadas y las identidades mal utilizadas se han convertido en los principales vectores de amenaza. 

Puntos clave:

  • Los atacantes ahora apuntan más a las credenciales y permisos que a los endpoints o firewalls. La detección y respuesta ante amenazas de identidad (ITDR) cierra esa brecha, detectando y deteniendo las amenazas basadas en identidad en tiempo real.

  • ITDR se combina con la gestión de identidad y acceso (IAM) y la detección y respuesta administradas (MDR) para brindar la detección y respuesta que faltaba para cuentas, credenciales y sistemas de directorio.

  • Huntress Managed ITDR está impulsado por analistas humanos expertos en caza de amenazas, lo que le da a Huntress la capacidad de ofrecer protección de identidad de nivel empresarial en la que tu negocio puede confiar.

No sorprende que ITDR se haya convertido en una categoría completamente nueva de ciberseguridad. Pero, ¿qué es exactamente ITDR? Aquí te daremos el panorama general de ITDR que has estado buscando. Definiremos ITDR, destacaremos sus beneficios y te mostraremos cómo se compara con otras soluciones relacionadas como XDR, IAM y MDR.

¿Necesitas el manual completo ahora? Echa un vistazo a la solución Huntress Managed ITDR.

¿Qué es ITDR? Una descripción completa de la detección y respuesta ante amenazas de identidad

Todos hemos escuchado esto muchas veces: la identidad es el nuevo perímetro de seguridad. Pero, ¿es realmente así? Los atacantes ya no intentan atravesar tu firewall. En cambio, entran silenciosamente por la puerta trasera con tus credenciales y acceso a identidades. Y, a medida que más empresas adoptan el trabajo híbrido, el uso de SaaS y plataformas de acceso remoto como VPN y herramientas de monitoreo y gestión remota (RMM), las credenciales robadas y las identidades mal utilizadas se han convertido en los principales vectores de amenaza. 

Puntos clave:

  • Los atacantes ahora apuntan más a las credenciales y permisos que a los endpoints o firewalls. La detección y respuesta ante amenazas de identidad (ITDR) cierra esa brecha, detectando y deteniendo las amenazas basadas en identidad en tiempo real.

  • ITDR se combina con la gestión de identidad y acceso (IAM) y la detección y respuesta administradas (MDR) para brindar la detección y respuesta que faltaba para cuentas, credenciales y sistemas de directorio.

  • Huntress Managed ITDR está impulsado por analistas humanos expertos en caza de amenazas, lo que le da a Huntress la capacidad de ofrecer protección de identidad de nivel empresarial en la que tu negocio puede confiar.

No sorprende que ITDR se haya convertido en una categoría completamente nueva de ciberseguridad. Pero, ¿qué es exactamente ITDR? Aquí te daremos el panorama general de ITDR que has estado buscando. Definiremos ITDR, destacaremos sus beneficios y te mostraremos cómo se compara con otras soluciones relacionadas como XDR, IAM y MDR.

¿Necesitas el manual completo ahora? Echa un vistazo a la solución Huntress Managed ITDR.

¿Qué es ITDR (detección y respuesta de amenazas a la identidad) en el mundo de la ciberseguridad?

ITDR es un marco de seguridad, un conjunto de herramientas y un proceso de respuesta a incidentes para prevenir compromisos de identidad antes de que se conviertan en brechas. Esto incluye detectar y prevenir el robo de credenciales, la escalada de privilegios, el uso indebido de cuentas y otros comportamientos sospechosos que pueden indicar un actor de amenazas interno.

Mira el video a continuación para conocer más sobre Huntress Managed ITDR.

Las herramientas de seguridad de endpoints y de red sin duda pueden ayudar a proteger las identidades digitales dentro de una organización, pero ITDR protege específicamente la capa de seguridad humana (la identidad). Esto significa que ITDR se enfoca en nombres de usuario, contraseñas, tokens de autenticación, permisos de acceso y otros métodos de autenticación que los atacantes explotan para acceder a redes y datos.


¿Qué detecta el ITDR moderno?

ITDR se enfoca en la actividad que ocurre después de que un atacante obtiene acceso. En lugar de solo observar si un inicio de sesión fue exitoso, ITDR evalúa qué sucede después: de dónde vino el inicio de sesión, cómo se comporta la cuenta, a qué recursos accede y si el atacante crea una vía para volver.

El ITDR moderno puede ayudar a detectar y responder a:

  • Inicios de sesión sospechosos o inesperados

  • Toma de control de una cuenta y compromiso del correo empresarial (BEC)

  • Secuestro de sesión y robo de credenciales

  • Reglas maliciosas de bandeja de entrada y reenvío

  • Actividad sospechosa de centros de datos o VPN

  • Aplicaciones OAuth fraudulentas y otras formas de persistencia basadas en token de autenticación

  • Patrones de acceso no autorizado y abuso de privilegios

El objetivo no es simplemente generar otra alerta. Un ITDR eficaz conecta las señales de identidad con la investigación y la respuesta para que los defensores puedan revocar sesiones, eliminar reglas maliciosas, deshabilitar identidades comprometidas y limitar el acceso del atacante.


Por qué el ITDR importa ahora

Los atacantes no siempre necesitan irrumpir en un entorno. Cada vez más, inician sesión con credenciales robadas, sesiones secuestradas o acceso otorgado a una aplicación de OAuth maliciosa. Una vez dentro, pueden manipular reglas de bandeja de entrada, redirigir correos electrónicos, acceder a aplicaciones conectadas y establecer persistencia que sobrevive a un restablecimiento de contraseña.

El informe de ciberamenazas 2026 de Huntress muestra por qué la actividad de identidad merece atención antes de la etapa final de un ataque: el 37% de las ciberamenazas de identidad rastreadas por Huntress involucraron inicios de sesión con un rastro sospechoso. Estos inicios de sesión sospechosos pueden ser una señal temprana de que se está usando una credencial robada, un token de autenticación de sesión o una cuenta comprometida.

El abuso de identidad también puede preceder al ransomware. Alrededor del 17% de los incidentes de ransomware mostraron actividad previa relacionada con la identidad al menos siete días antes del despliegue, una cifra que sube a casi el 21% dentro de una ventana de 14 días. Monitorear la actividad de identidad les da a los equipos de seguridad la oportunidad de detectar y frenar un ataque antes de que comience el cifrado o la extorsión.

Los beneficios y características de ITDR incluyen: 

  • Detección en tiempo real: Analiza inicios de sesión, solicitudes de autenticación y actividad de directorio en busca de patrones sospechosos. 

  • Automatización de respuesta: Bloquea cuentas comprometidas, aplica desafíos de MFA o revierte cambios maliciosos.

  • Visibilidad de riesgos de identidad: Identifica abuso de privilegios riesgoso, cuentas inactivas o actividades de administración oculta. 

  • Integración con stacks de seguridad más amplios: Comparte información con plataformas de SIEM, SOAR o XDR. 

Sin ITDR, los atacantes pueden obtener acceso "sigiloso", como ninjas astutos, lo que dificulta detectar y contener las brechas.


ITDR explicado frente a soluciones relacionadas

Herramientas de endpoint como antivirus o EDR y MFA son indispensables, pero recuerda que estas herramientas no fueron creadas para identificar y detectar el abuso de identidad. Los atacantes suelen usar credenciales válidas robadas para evadirlas e iniciar sesión con una cuenta empresarial. ITDR cierra esta brecha al enfocarse en identidades, cuentas y directorios.

Dado que ITDR sigue siendo una solución nueva, hay mucha confusión sobre qué significa ITDR y cómo funciona. No es sorprendente, ya que esta categoría de seguridad emergente se superpone con muchas otras siglas de seguridad populares. Analicemos esa superposición, además de en qué se diferencia ITDR de otras soluciones.

ITDR vs. XDR

Las soluciones XDR (Extended Detection and Response) reúnen telemetría de endpoints, redes y aplicaciones en la cloud. Las soluciones ITDR se enfocan en el abuso de identidad. Por eso, son complementos ideales: XDR para una cobertura amplia, ITDR para un enfoque específico en las amenazas relacionadas con la identidad.

ITDR vs. IAM

IAM (Identity and Access Management) se trata del aprovisionamiento y el control de acceso: controles preventivos que determinan quién puede y quién no puede acceder a tus recursos de TI. ITDR es la segunda línea de defensa que entra en acción si alguien logra entrar. IAM es tu cerradura; ITDR es el sistema de alarma cuando la cerradura es forzada.

ITDR vs. MDR

MDR (Managed Detection and Response) es una categoría amplia que cubre el monitoreo y la respuesta a incidentes ante amenazas activas en redes y endpoints. ITDR es la especialización en identidad que garantiza que nada de origen humano se cuele por las murallas del castillo.


Capacidades de ITDR en acción

ITDR usa un enfoque unificado, que incorpora telemetría, análisis e investigación humana. Se analiza continuamente la telemetría de inicios de sesión, desafíos de MFA y actividad de directorio. Los análisis detectan actividad anómala, que es verificada por analistas de amenazas del SOC. ITDR puede entonces activar una remediación automatizada, como bloquear una credencial o revertir cambios maliciosos, antes de que el actor de amenazas pueda escalar privilegios.

Veamos un ejemplo práctico para dejar esto claro.

Un actor de amenazas compromete a un empleado y roba sus credenciales. Intenta iniciar sesión desde una ubicación geográfica extranjera y falla el MFA. La solución ITDR detecta la anomalía (un intento fallido de MFA desde una ubicación sospechosa) y bloquea automáticamente la cuenta para evitar el compromiso, mientras notifica a los equipos de seguridad para que investiguen. Incluso si el inicio de sesión nunca tiene éxito, ITDR evita que los atacantes sigan probando credenciales robadas o buscando puntos débiles.  

Esto es ITDR en su máxima expresión: detectar rápidamente el compromiso de identidad y evitar que el atacante cause más daño. Huntress Managed ITDR también cuenta con un equipo del SOC dedicado a la caza de amenazas. No son algoritmos. Tenemos personas reales validando detecciones y reduciendo falsos positivos, para que tu equipo no se vea abrumado por el ruido.


Beneficios del ITDR para las empresas

ITDR no es un truco de marketing ni una palabra de moda. Es una categoría de solución de seguridad que ofrece ventajas concretas que mejorarán la postura de ciberseguridad de tu organización. Los mayores beneficios incluyen:

  • Respuesta más rápida: responde a los actores maliciosos y ponlos en cuarentena antes de que puedan hacer movimientos laterales y causar daño.
  • Reducción de ransomware: bloquea a los atacantes antes de que usen credenciales robadas para detonar ransomware.
  • Listo para el cumplimiento normativo: SOC 2, GDPR, CMMC, y otras regulaciones ahora exigen monitoreo y visibilidad sobre la identidad.
  • Eficiencia del SOC: los analistas dedican menos tiempo a falsos positivos y más tiempo a amenazas reales.
  • Menores costos por brechas: una detección de identidad más rápida puede reducir significativamente los gastos de respuesta y recuperación ante incidentes.

En resumen, ITDR finalmente cierra la brecha de identidad que, durante tanto tiempo, ha sido una vulnerabilidad evidente en las defensas de muchas empresas.

Matt Kiely explica cómo ITDR detiene los ataques de identidad — míralo a continuación.


Cómo funciona el ITDR

ITDR implica monitorear, identificar y mitigar amenazas relacionadas con el acceso no autorizado y el uso indebido de credenciales de identidad dentro de una organización. Esto incluye el uso de medidas tanto humanas como tecnológicas para detectar anomalías y responder de manera efectiva a posibles incidentes de seguridad, garantizando la protección y la integridad de los sistemas y datos de identidad.

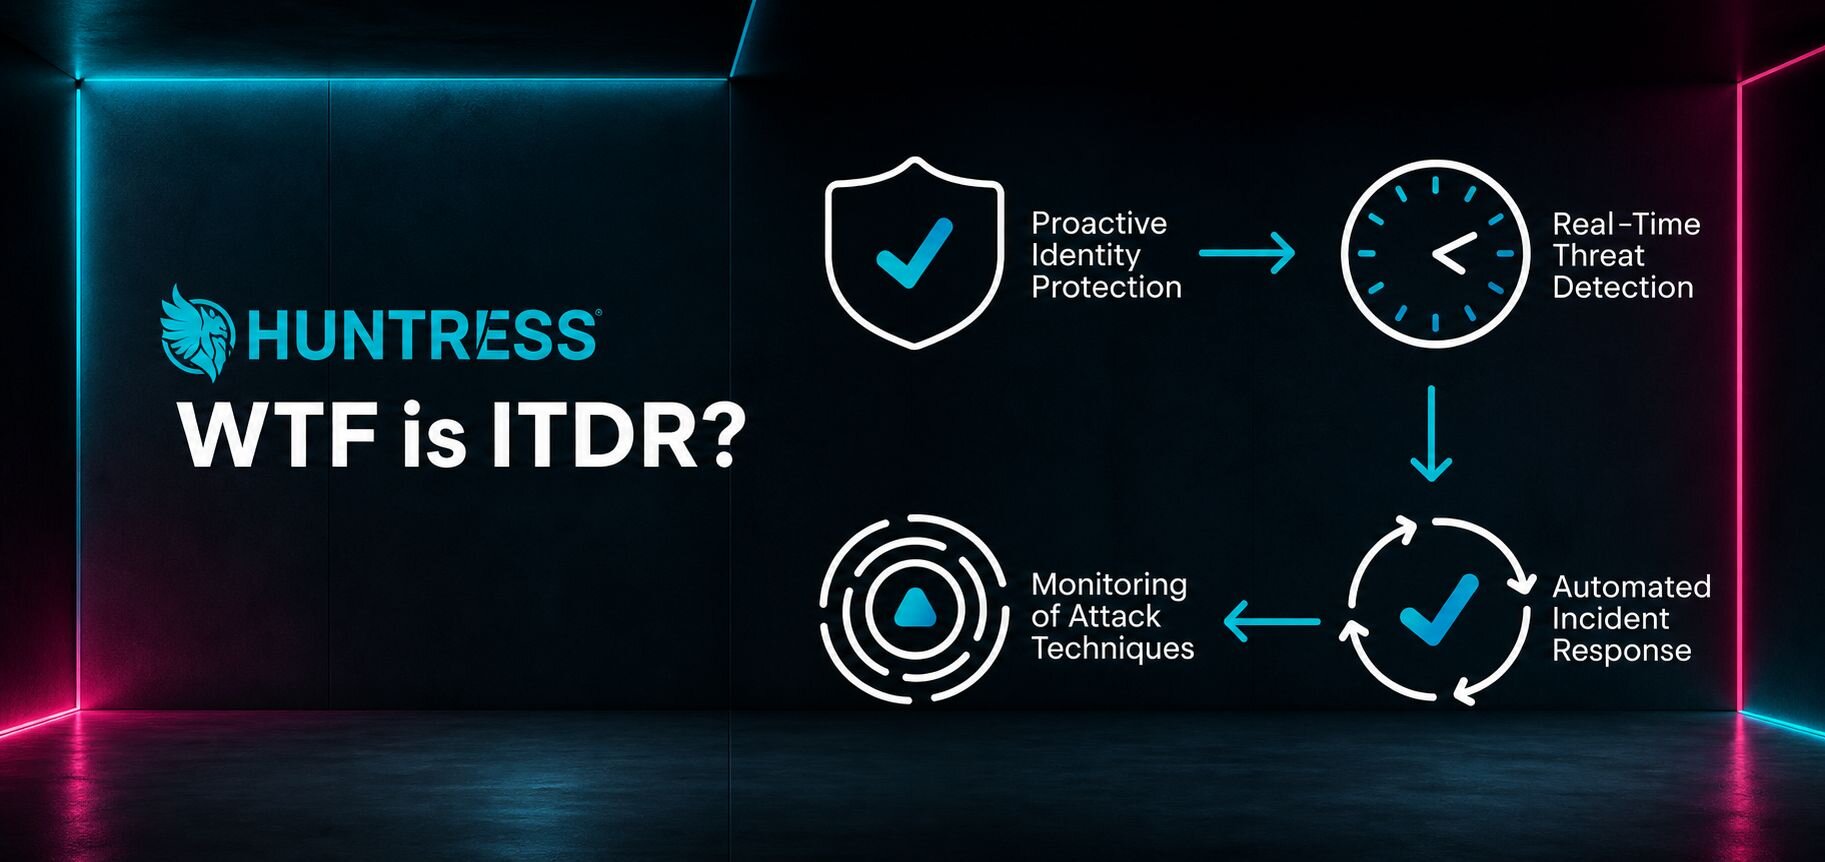
Si bien existen diferentes variantes de ITDR (previas al compromiso y posteriores al compromiso), las soluciones ITDR suelen tener los siguientes aspectos clave:

  • Protección proactiva de identidades: capacidades agresivas previas al compromiso para reducir amenazas y corregir vulnerabilidades antes de que los atacantes tengan la oportunidad de actuar.

  • Detección de amenazas en tiempo real: identificación y alerta inmediata de actividades sospechosas o maliciosas a medida que ocurren.

  • Monitoreo de técnicas de ataque: cobertura de las tácticas y técnicas de los adversarios a lo largo de toda la cadena de ataque. 

  • Respuesta a incidentes automatizada y personalizable: aplicación automática de controles para aislar y detener los ataques de identidad.  


Quién necesita ITDR

En resumen, todos.

Ninguna organización está a salvo de los ataques basados en identidad. Con superficies de ataque distribuidas en múltiples ubicaciones, cuentas y dispositivos, basta con una persona, una credencial comprometida o una aplicación vulnerable para que los hackers irrumpan y causen estragos en toda tu infraestructura digital.

Por eso, ITDR se ha convertido en un elemento imprescindible en cualquier plan sólido de ciberseguridad para todas las organizaciones, sin importar su tamaño o industria. Dado que las identidades se han convertido en el principal objetivo de los atacantes que buscan obtener acceso no autorizado a sistemas e información sensibles, las organizaciones pueden usar una solución ITDR para protegerse de vectores de amenaza relacionados con la identidad, como el secuestro de sesión, el robo de credenciales, la toma de control de una cuenta y el business email compromise (BEC). 


Cómo elegir la solución de ITDR adecuada

Las soluciones de ITDR vienen en muchas variedades, y encontrar la adecuada depende en gran medida de la madurez de seguridad de tu organización.

Algunos factores a considerar:

  • ¿Dónde es más probable que ocurran las amenazas de identidad en tu organización (on-prem, cloud, fuerza laboral remota)?

  • ¿Cuentas con los recursos internos y la experiencia en seguridad para mantener una solución de ITDR, o te conviene más una solución administrada? 

  • ¿Eres un proveedores de servicios administrados (MSP) o una pequeña empresa? ¿Qué tan escalable es la solución a medida que tu organización crece? 

  • ¿La solución ofrece detección en tiempo real y capacidades de respuesta automatizada? ¿Hay expertos humanos involucrados?

  • ¿Cómo se integra la solución con tus sistemas existentes (EDR, IAM, SIEM, etc.)?


Huntress Managed ITDR for Microsoft 365 and Google Workspace

Las amenazas de identidad en Google Workspace pueden incluir inicios de sesión sospechosos, toma de control de una cuenta, business email compromise, reglas maliciosas en bandejas de entrada y patrones de acceso no autorizado. Extender ITDR tanto a entornos de Microsoft como de Google ayuda a las organizaciones a evitar un vacío de visibilidad cuando empleados, clientes o adquisiciones usan más de una suite de productividad.

Los atacantes siempre buscarán el eslabón más débil y, lamentablemente, ese eslabón son las identidades. Al fin y al cabo, con credenciales robadas o configuraciones incorrectas de IAM, es fácil para un atacante evadir la seguridad de la red y abrirse camino hacia tus activos críticos. El resultado es que las amenazas basadas en identidad son el arma preferida de los atacantes en todos los ataques de alto perfil que aparecen en las noticias. 

Huntress puede ayudar a organizaciones de todos los tamaños a poner en marcha ITDR sin complicaciones. Nuestro Managed ITDR es esa capa de seguridad faltante que se ubica entre las capas de mantener fuera y expulsar.

¿Estás listo para cerrar la brecha de identidad? Descubre cómo Huntress Managed ITDR combina detecciones basadas en tácticas reales con analistas del SOC humanos para detener a los atacantes en seco, antes de que conviertan las credenciales robadas en brechas a gran escala.


Preguntas frecuentes

Las herramientas de IAM ayudan a gestionar el acceso, la autenticación y los permisos. ITDR se enfoca en detectar y responder a ataques activos contra identidades, sesiones, cuentas y aplicaciones en la cloud después de que un atacante ha obtenido o usado mal el acceso. IAM ayuda a controlar quién debería poder entrar; ITDR ayuda a identificar y detener a un atacante que ya está usando acceso válido.

Sí. Huntress Managed ITDR protege las identidades de Microsoft 365 y Google Workspace a través de una plataforma de seguridad agéntica y un SOC centrado en IA.

Sí. ITDR puede detectar comportamientos asociados con BEC, incluidos inicios de sesión sospechosos, manipulación de buzones, reglas maliciosas de bandeja de entrada y actividad de reenvío. La respuesta puede incluir revocar sesiones, eliminar reglas maliciosas y deshabilitar identidades comprometidas cuando el entorno lo permite.

Sí, cuando Managed ITDR se implementa junto con Huntress Managed EDR. Si Huntress EDR detecta un ataque (como un infostealer) en un endpoint con Windows, las correlaciones entre Managed EDR y Managed ITDR (conocidas como correlaciones EDR/ITDR) resuelven automáticamente esa máquina comprometida a las identidades en la cloud que tenían sesión iniciada en ella, para que Managed ITDR pueda identificar y remediar esas identidades de inmediato.


Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Probar Huntress gratis

También te puede interesar

Más información sobre Mejores prácticas de seguridad de IA para MSP: lista de verificación de seguridad de agentes de IA
Mejores prácticas de seguridad de IA para MSP: lista de verificación de seguridad de agentes de IA
Guía de recursos

Los agentes de IA pueden ampliar la superficie de ataque de un cliente de un MSP mediante permisos excesivos, integraciones sin gestionar e identidades de máquina opacas. Esta lista de verificación práctica ayuda a los MSP a inventariar agentes de IA, aplicar el principio de privilegio mínimo, monitorear el comportamiento y construir procesos de respuesta repetibles en todos sus clientes.

Más información sobre Las mejores soluciones de SIEM para MSP
Las mejores soluciones de SIEM para MSP
Guía de recursos

Muchas herramientas SIEM tradicionales son, en la práctica, máquinas inútiles de generar ruido. Necesitas una plataforma creada para tu equipo que ofrezca visibilidad multiinquilino, priorización inteligente de alertas y costos predecibles. Deja de ahogarte en alertas inútiles y empieza a detectar amenazas reales. Lee nuestra guía para encontrar un SIEM que de verdad funcione.

Más información sobre Precios de servicios de TI administrados: guía completa de modelos de precios para MSP
Precios de servicios de TI administrados: guía completa de modelos de precios para MSP
Guía de recursos

Descubre algunas formas comprobadas de estructurar los precios de un MSP (por dispositivo, por usuario, por niveles o híbrido) y evita los errores más comunes.

