


Cómo prepararte y mitigar ataques internos

Tu perímetro de red es a prueba de balas. Tus firewalls son de nivel fortaleza. ¿La autenticación multifactor funciona sin problemas? Claro que sí. ¿El monitoreo de amenazas externas va viento en popa? No podrías operar sin él.

Pero, ¿qué pasa cuando la amenaza viene de adentro del perímetro? Hablamos de alguien con acceso autorizado o conocimiento de una organización que puede causarle daño. 

Las amenazas internas son uno de los riesgos de seguridad más pasados por alto, y más peligrosos, que enfrentan las organizaciones. Ya sea un empleado descontento, un contratista descuidado o alguien que ha sido comprometido, el daño puede ser rápido y severo. Según el informe 2025 Ponemon Cost of Insider Risks, las amenazas internas les cuestan a las organizaciones un promedio de $17.4 millones al año.

Por eso tener un plan de respuesta a incidentes de amenazas internas no es solo inteligente, es esencial. Esta guía explica en qué consiste un marco de amenazas internas, los planes estructurados que te ayudan a responder a incidentes de amenazas internas, y cómo crear un playbook que realmente funcione.


Cómo prepararte y mitigar ataques internos

Tu perímetro de red es a prueba de balas. Tus firewalls son de nivel fortaleza. ¿La autenticación multifactor funciona sin problemas? Claro que sí. ¿El monitoreo de amenazas externas va viento en popa? No podrías operar sin él.

Pero, ¿qué pasa cuando la amenaza viene de adentro del perímetro? Hablamos de alguien con acceso autorizado o conocimiento de una organización que puede causarle daño. 

Las amenazas internas son uno de los riesgos de seguridad más pasados por alto, y más peligrosos, que enfrentan las organizaciones. Ya sea un empleado descontento, un contratista descuidado o alguien que ha sido comprometido, el daño puede ser rápido y severo. Según el informe 2025 Ponemon Cost of Insider Risks, las amenazas internas les cuestan a las organizaciones un promedio de $17.4 millones al año.

Por eso tener un plan de respuesta a incidentes de amenazas internas no es solo inteligente, es esencial. Esta guía explica en qué consiste un marco de amenazas internas, los planes estructurados que te ayudan a responder a incidentes de amenazas internas, y cómo crear un playbook que realmente funcione.


Construcción de tu marco de amenazas internas

Un marco sólido de amenazas internas se basa en personas, procesos y tecnología para prevenir, detectar y responder a las amenazas internas antes de que causen daños importantes.


¿Cuáles son los elementos clave de un marco de amenazas internas?

Evaluación de riesgos: identifica qué roles, sistemas y datos son más vulnerables a las amenazas internas.

Análisis del comportamiento de los usuarios (UBA): usa herramientas que monitoreen actividad sospechosa de los usuarios sin necesidad de supervisión manual constante.

Controles de acceso: aplica el principio de privilegio mínimo. Los empleados solo obtienen el acceso que necesitan para hacer su trabajo.

Capacitación y concientización: educa a los empleados sobre las amenazas internas y la importancia de la generación de informes sobre comportamientos sospechosos, con soluciones como Managed Security Awareness Training. 

Equipo de respuesta a incidentes: arma un equipo multifuncional que incluya representantes de TI, recursos humanos, legal y gerencia.

Mejora continua: no ignores tu marco una vez que esté construido. Revisa y actualiza tu marco con regularidad según las nuevas amenazas, las lecciones aprendidas y los cambios en tu organización.



¿Cuál es el proceso de respuesta a incidentes para amenazas internas?

La respuesta a incidentes (IR) de amenazas internas es tu plan de acción para detectar, contener y resolver incidentes de seguridad causados por personas dentro de tu organización: individuos de confianza con acceso legítimo a tus sistemas. Y podrían ser más personas de las que crees. Según la Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA), un insider es cualquier persona que tiene o tuvo acceso autorizado o conocimiento de los recursos de tu organización, incluyendo personal, instalaciones, información, equipos, redes y sistemas. Es mucho riesgo potencial gestándose dentro de tu propia organización. 


¿Cuáles son las siete etapas de un plan de respuesta a incidentes?

La clave para una respuesta a incidentes de amenazas internas confiable es la velocidad, la precisión y la estructura. Tienes que actuar rápido, mientras rastreas cuidadosamente los detalles críticos y respetas los derechos de los insiders. Cada plan de IR es único según las necesidades de la organización, pero muchos siguen un enfoque estructurado con los siguientes pasos:

1. Preparación

Construye tu marco de amenazas internas. Define las políticas, herramientas, miembros del equipo y canales de comunicación para tu plan de IR. 

2. Identificación

Detecta y confirma incidentes de seguridad. ¿Alguien está descargando grandes cantidades de datos sensibles? ¿Accede a archivos fuera de su rol? ¿Inicia sesión a horas inusuales? Estas podrían ser señales de una amenaza interna.

3. Contención

Necesitas limitar la propagación de la amenaza interna y detener el daño adicional con medidas como la eliminación de acceso, el aislamiento del sistema o la suspensión temporal de la cuenta. Esto te da tiempo para investigar y llegar a la causa raíz. 

4. Erradicación

Elimina la causa raíz del incidente. Esto puede implicar quitar el acceso a un actor malicioso, parchar una vulnerabilidad o actualizar las políticas de seguridad para evitar un incidente similar en el futuro.

5. Recuperación

Restaura los sistemas y datos afectados a su funcionamiento normal. Esta etapa también implica monitoreo para asegurarte de que la amenaza no reaparezca.

6. Revisión posterior al incidente y lecciones aprendidas

Realiza una revisión exhaustiva de lo que pasó, cómo se manejó y qué podría haber salido mejor. 

7. Mejora continua y pruebas

Actualiza el plan de IR según las lecciones aprendidas. Incluye pruebas regulares del plan de IR para asegurarte de que funcione en una futura situación de emergencia.


¿Qué es un plan de respuesta a incidentes conforme a NIST?

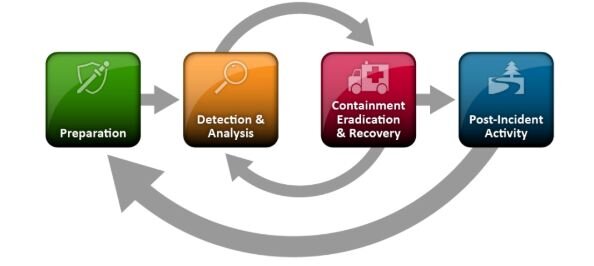
Un plan de respuesta a incidentes conforme con NIST es un ciclo de vida específico de cuatro fases detallado en la NIST Special Publication 800-61, que se enfoca en la preparación, la coordinación y la mejora continua. Se ha convertido en el estándar de referencia para muchas organizaciones y en un requisito para quienes trabajan con el gobierno o dentro de la cadena de suministro federal.


The four steps of NIST-compliant IR plans

Las cuatro etapas de los planes de respuesta a incidentes conformes con NIST


Un plan de respuesta a incidentes de amenazas internas conforme con NIST debe incluir:

  • Políticas y procedimientos claros para detectar y responder a amenazas internas

  • Roles y responsabilidades definidos entre los equipos de TI, recursos humanos, legal y gerencia

  • Herramientas de monitoreo y detección que señalen comportamientos sospechosos sin invadir la privacidad

  • Criterios de clasificación de incidentes para priorizar la respuesta según la gravedad

  • Estándares de documentación para dar seguimiento a los incidentes y mantener el cumplimiento normativo

  • Programas de formación sobre cumplimiento normativo para asegurar que todos los miembros del equipo entiendan su rol en el proceso

NIST también resalta la importancia de equilibrar la seguridad con la privacidad de los empleados y las consideraciones legales. 


¿Qué es un playbook de respuesta a incidentes para amenazas internas?

Un playbook de IR es la guía paso a paso de tu organización para manejar tipos específicos de amenazas internas. Piénsalo como un libro de elige tu propia aventura de ciberseguridad.

Esto es lo que incluye un playbook de respuesta a amenazas internas:

¿Cuáles son los componentes del playbook de IR?

Escenarios de amenaza: Agrega tipos comunes de amenazas internas, como robo de datos, sabotaje o mal uso de credenciales.

Flujos de respuesta: Crea diagramas de flujo o listas de verificación para cada escenario, detallando quién hace qué y cuándo.

Procedimientos de escalamiento: Especifica cuándo y cómo se debe alertar a la alta gerencia y a las autoridades sobre los incidentes.

Plantillas de comunicación: Configura plantillas para correos electrónicos, notificaciones e informes para ahorrar tiempo durante una crisis.

Orientación legal y de cumplimiento normativo: Incluye información sobre los requisitos regulatorios, la preservación de evidencia y los derechos de los empleados.

Escenario de ejemplo del playbook: sospecha de exfiltración de datos

  1. Alerta activada: Un sistema de monitoreo marca a un empleado que descarga 10 GB de datos de clientes a un dispositivo personal

  2. Evaluación inicial: El equipo de seguridad revisa los registros y confirma que la actividad está fuera de las funciones laborales normales

  3. Contención: El acceso a la red del empleado se suspende temporalmente durante la investigación

  4. Investigación: Entrevista al empleado, revisa los registros de acceso y determina la intención detrás del incidente

  5. Punto de decisión: ¿Fue malicioso, negligente o accidental?

    • Malicioso: Necesitas apoyo de RR. HH., legal y posiblemente las autoridades. Termina permanentemente el acceso del empleado.

    • Negligente: Ofrece formación adicional al empleado y supervisa de cerca

    • Accidental: Restaura el acceso y actualiza las políticas para evitar confusiones futuras

  6. Recuperación: Asegúrate de que no se haya filtrado ningún dato al exterior. Restaura el acceso si corresponde.

  7. Documentación: Registra todos los hallazgos, las acciones tomadas y las lecciones aprendidas


¿Qué es un proceso de investigación de amenazas internas?

Un proceso efectivo de investigación de amenazas internas requiere un equilibrio entre minuciosidad y discreción. Así es como debes abordarlo:

Reúne evidencia: Recopila registros, correos electrónicos, registros de acceso a archivos y cualquier otro dato relevante. Sigue los requisitos legales y de cumplimiento normativo para el manejo de evidencia.

Habla con los testigos: Entrevista a colegas, gerentes y a la persona en cuestión. Sé profesional y evita hacer acusaciones hasta tener todos los hechos.

Analiza el comportamiento: Busca patrones. ¿Fue un error puntual o parte de una tendencia más amplia?

Coordina con RR. HH. y legal: Las investigaciones de amenazas internas suelen tener implicaciones laborales y legales, por lo que requieren un enfoque sutil. Trabaja de cerca con estos equipos para asegurarte de manejar las cosas de forma adecuada.

Documenta todo: Mantén registros detallados de tu investigación. Esto protege a tu organización y asegura el cumplimiento normativo.


El modo crisis no es una actitud, pero el modo preparación sí lo es

Las amenazas internas pueden ocurrir en cualquier lugar y en cualquier momento. Son impredecibles y potencialmente devastadoras para empresas de cualquier tamaño e industria. Así que arma tu marco de trabajo, crea y prueba tu plan de respuesta a incidentes con ejercicios de simulación (tabletop exercises), y diseña un plan de acción adaptado a los riesgos particulares de tu organización.

Planea para las amenazas internas como si fueran inevitables y convierte la preparación de algo secundario en una prioridad. 


Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Probar Huntress gratis

También te puede interesar

Más información sobre Cumplimiento normativo para MSP: la guía completa para cumplir con los estándares de seguridad y normativos en 2027
Cumplimiento normativo para MSP: la guía completa para cumplir con los estándares de seguridad y normativos en 2027
Guía de recursos

Simplifica el cumplimiento normativo de tu MSP con monitoreo continuo, centralización de registros y evidencia lista para auditorías. Descubre cómo Huntress te ayuda a cumplir con los estándares de seguridad y regulatorios en todos tus clientes y marcos normativos.

Más información sobre ¿Cuáles son las principales razones por las que los MSP sufren ataques?
¿Cuáles son las principales razones por las que los MSP sufren ataques?
Guía de recursos

Entérate sin filtros por qué los proveedores de servicios administrados son blancos principales del ransomware y los ataques a la cadena de suministro, además de consejos para defenderte de ellos.

Más información sobre Cómo pueden los MSP apoyar el cumplimiento normativo de HIPAA para clientes de salud
Cómo pueden los MSP apoyar el cumplimiento normativo de HIPAA para clientes de salud
Guía de recursos

Descubre cómo los MSP pueden apoyar el cumplimiento de HIPAA protegiendo los datos de los pacientes, gestionando los controles de acceso y garantizando el monitoreo continuo. Conoce estrategias para cumplir eficazmente con los estándares de seguridad del sector salud.
