Construcción de tu marco de amenazas internas
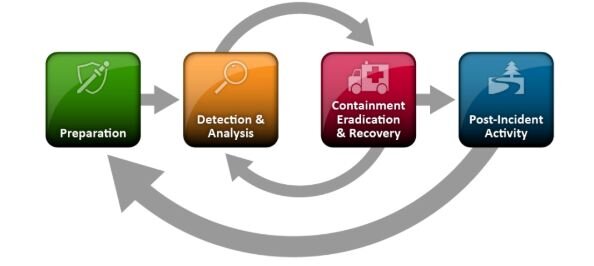
Un marco sólido de amenazas internas se basa en personas, procesos y tecnología para prevenir, detectar y responder a las amenazas internas antes de que causen daños importantes.
¿Cuáles son los elementos clave de un marco de amenazas internas?
Evaluación de riesgos: identifica qué roles, sistemas y datos son más vulnerables a las amenazas internas.
Análisis del comportamiento de los usuarios (UBA): usa herramientas que monitoreen actividad sospechosa de los usuarios sin necesidad de supervisión manual constante.
Controles de acceso: aplica el principio de privilegio mínimo. Los empleados solo obtienen el acceso que necesitan para hacer su trabajo.
Capacitación y concientización: educa a los empleados sobre las amenazas internas y la importancia de la generación de informes sobre comportamientos sospechosos, con soluciones como Managed Security Awareness Training.
Equipo de respuesta a incidentes: arma un equipo multifuncional que incluya representantes de TI, recursos humanos, legal y gerencia.
Mejora continua: no ignores tu marco una vez que esté construido. Revisa y actualiza tu marco con regularidad según las nuevas amenazas, las lecciones aprendidas y los cambios en tu organización.