


Técnicas proactivas para identificar riesgos internos

Cuando piensas en amenazas de ciberseguridad, probablemente imagines figuras misteriosas con capucha, encorvadas frente a un teclado en una habitación oscura. Sin embargo, la realidad suele ser mucho menos dramática y más cercana de lo que crees. Los mayores riesgos a menudo entran a tu organización de puntillas, como usuarios autorizados y legítimos. 

Así es: hablamos de amenazas internas. Son riesgos que provienen de las personas en las que confías (y con quienes probablemente pasas mucho tiempo), como tus empleados, contratistas y socios. Suena aterrador, y puede serlo, pero no entres en pánico. 

Esta guía explica qué son las amenazas internas, cómo detectarlas y cómo puedes usar la caza de amenazas como estrategia proactiva para encontrarlas en tu entorno. 


Técnicas proactivas para identificar riesgos internos

Cuando piensas en amenazas de ciberseguridad, probablemente imagines figuras misteriosas con capucha, encorvadas frente a un teclado en una habitación oscura. Sin embargo, la realidad suele ser mucho menos dramática y más cercana de lo que crees. Los mayores riesgos a menudo entran a tu organización de puntillas, como usuarios autorizados y legítimos. 

Así es: hablamos de amenazas internas. Son riesgos que provienen de las personas en las que confías (y con quienes probablemente pasas mucho tiempo), como tus empleados, contratistas y socios. Suena aterrador, y puede serlo, pero no entres en pánico. 

Esta guía explica qué son las amenazas internas, cómo detectarlas y cómo puedes usar la caza de amenazas como estrategia proactiva para encontrarlas en tu entorno. 


¿Qué son las amenazas internas?

Las amenazas internas son riesgos que provienen de personas dentro de una organización que usan su acceso autorizado o su conocimiento organizacional para causar daño. Según la Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA), un insider es cualquier persona que tiene o tuvo acceso autorizado o conocimiento de los recursos de una organización, incluyendo personal, instalaciones, información, equipos, redes y sistemas. 

Son muchas las personas que pueden desatar el caos en tu superficie de ataque. Pero no siempre se trata de un empleado enojado que intenta sabotear la empresa al irse. Con más frecuencia, es algo completamente involuntario y accidental. 

Así se categorizan las amenazas internas:

1. El insider malicioso

Un insider malicioso usa indebidamente y a propósito su acceso autorizado para robar datos, interrumpir las operaciones del negocio o dañar de otra forma a la organización. Sus motivos pueden ir desde el beneficio financiero, como vender secretos de la empresa, hasta saldar cuentas por algún agravio percibido. En resumen, conocen las reglas del juego de la organización y están dispuestos a romperlas para su propio beneficio. 

2. El insider comprometido

Un insider comprometido es un empleado cuyas credenciales fueron robadas por un atacante externo, a menudo mediante estafas de phishing, malware o credenciales robadas. El atacante luego usa estas credenciales para acceder a cuentas, sistemas y redes como si fuera un usuario legítimo de la organización. El empleado estafado no tiene idea de que su cuenta se está usando para actividades maliciosas, lo que hace que este tipo de amenaza sea especialmente difícil de detectar con medidas de seguridad tradicionales. 

3. El insider negligente

Los insiders negligentes no buscan causar daño, pero seguir las políticas de seguridad no siempre es su prioridad. Su ignorancia, sus descuidos y sus errores, como hacer clic en enlaces sospechosos de phishing, reutilizar contraseñas débiles en varias cuentas o conectarse a distintas redes wifi públicas cada vez que salen de casa, provocan fallas de seguridad. No buscan provocar una filtración de datos, pero lamentablemente sus hábitos pueden tener las mismas consecuencias devastadoras que un ataque malicioso. 


¿Cuál es un ejemplo de amenazas internas?

Analicemos un ejemplo clásico de una amenaza interna maliciosa. Imagina a una ejecutiva de ventas que ha estado en una empresa durante varios años. Tiene un gran conocimiento organizacional y acceso total a todas las bases de datos con información de clientes. Pero está por cambiarse a un nuevo trabajo en un competidor importante en pocas semanas. En su última semana, inicia sesión en el CRM de la empresa como de costumbre, pero esta vez descarga toda la lista de clientes y la guarda en una memoria USB, con detalles de contacto e historial de ventas incluidos. Planea llevar esa lista directamente al competidor el primer día para obtener una ventaja competitiva fácil. 

La empleada tenía acceso legítimo a los datos como parte de su trabajo, pero usó ese acceso de forma intencional y indebida para beneficio personal, sin importar el posible daño que pudiera causar a la empresa. 

¿La buena noticia? Cuando el monitoreo de amenazas internas forma parte de la estrategia de seguridad, señala actividades sospechosas como esta y alerta al equipo de seguridad.


¿Qué es la caza de amenazas?

Threat hunting es un enfoque proactivo que combina inteligencia, registros de datos y alertas para crear y definir hipótesis. Al probar las hipótesis, los defensores encuentran amenazas desconocidas, brechas de seguridad y posibles vulnerabilidades de zero-day. 

En otras palabras, en lugar de esperar a que suene una alarma, los analistas de Threat Hunting asumen que los atacantes (en algunos casos, amenazas internas) ya están dentro de la red y buscan activamente señales de actividad sospechosa.

Aquí hay otra forma de pensar en Threat Hunting:

  • La seguridad tradicional es como tener una alarma antirrobo en tu casa. Solo se activa después de que alguien ya entró. 

  • Threat Hunting es como tener un guardia de seguridad que patrulla la propiedad, revisa ventanas sin seguro y busca huellas en el jardín. 

La esencia de Threat Hunting es ser proactivo, no reactivo.


¿Cuál es un ejemplo de caza de amenazas?


Supongamos que un analista de caza de amenazas busca señales de instalación maliciosa de herramientas de monitoreo y administración remota (RMM). Las RMM son herramientas legítimas que los actores de amenazas usan para obtener acceso remoto a los endpoints. Quienes cazan amenazas parten de una hipótesis, como "Un atacante está instalando software RMM malicioso en endpoints de entornos específicos para obtener persistencia".

Así es como ponen a prueba la hipótesis:

  1. Disparador: Algo como una alerta, un comportamiento de red anormal o inteligencia de amenazas pone en marcha la búsqueda. 

  2. Investigación: Esto implica investigar y analizar datos de herramientas como Managed SIEM y Managed EDR. Las herramientas de análisis y aprendizaje automático ayudan con el reconocimiento de patrones y la detección de anomalías. 

  3. Resolución: ¡Elimina el problema y expulsa al actor de amenazas! Corrige vulnerabilidades, actualiza las políticas de seguridad o elimina artefactos maliciosos. 

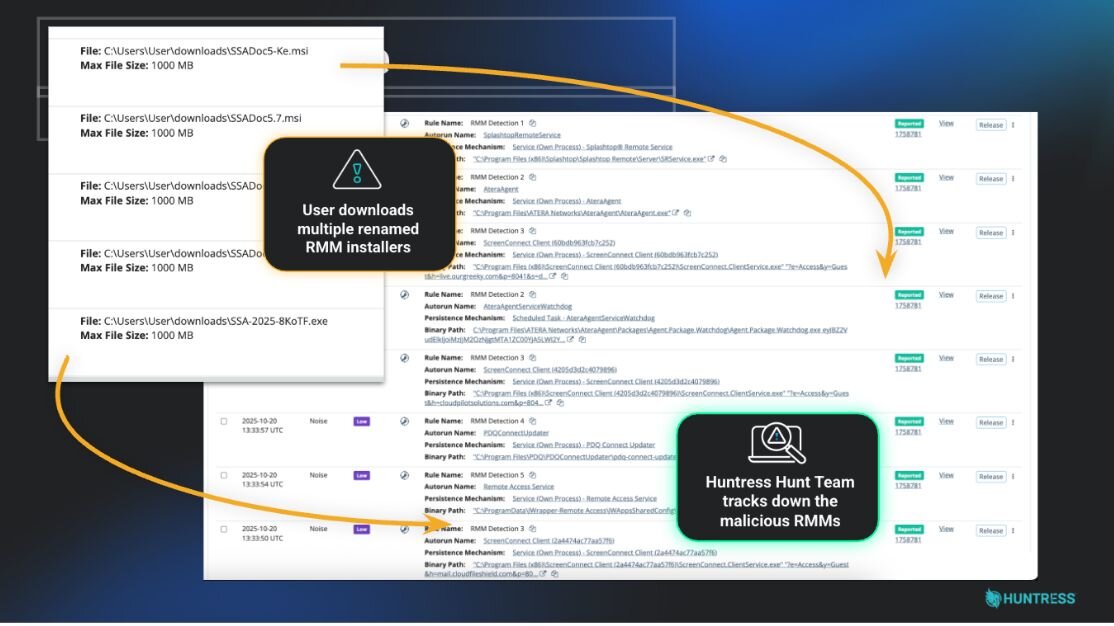
En este caso, el Huntress SOC disponible 24/7 encontró evidencia contundente de que un atacante engañó a una víctima para que descargara instaladores de RMM maliciosos renombrados, disfrazados de documentos gubernamentales legítimos: un interno comprometido. Esta actividad ocurrió durante varios meses. Los analistas del SOC usaron los IoC en el endpoint comprometido para pivotar e investigar otros endpoints, detectando rápidamente más instancias de RMM maliciosos en distintos equipos y, finalmente, expulsando al actor de amenazas. 


Ejemplo de una caza de amenazas del Huntress SOC para RMM maliciosos

Ejemplo de una caza de amenazas del Huntress SOC para RMM maliciosos

La caza de amenazas es una forma proactiva de detectar este tipo de actividad, ya sea que los internos actúen con malicia o sin saberlo, y de frenar a los atacantes que se esconden entre el ruido.  

¿Quieres profundizar en el mundo de la caza de amenazas? Mira nuestra serie de videos, Behind the Hunt, para tener un pase tras bambalinas a la caza de amenazas y la investigación de seguridad.


¿Cuáles son los tres tipos de caza de ciberamenazas?

La caza de amenazas no es una actividad única para todos. Se divide en tres categorías, cada una con un punto de partida diferente.

1. Caza impulsada por inteligencia

Este tipo de caza se basa en inteligencia de amenazas específica, como una alerta de una agencia gubernamental sobre una nueva cepa de malware, un informe de un proveedor de seguridad sobre nuevas tácticas de un actor de amenazas, o alertas de SIEM o EDR. El cazador de amenazas usa esa inteligencia para buscar indicadores de compromiso (IOC) específicos dentro de su propio entorno.

Mira este ejemplo de caza de amenazas impulsada por inteligencia de nuestro SOC:


2. Caza impulsada por hipótesis

El cazador usa su conocimiento de las técnicas de los atacantes y del entorno de su propia empresa para formular una hipótesis sobre una amenaza potencial. Por ejemplo, podría plantear la hipótesis: "Un atacante está usando PowerShell para ejecutar scripts maliciosos disfrazados de tareas administrativas normales". Luego busca activamente evidencia para confirmar o descartar esa hipótesis. Aquí es donde resulta útil un entendimiento profundo del comportamiento de las amenazas internas.

3. Caza impulsada por anomalías (analítica)

Este enfoque usa aprendizaje automático y analítica de datos para detectar valores atípicos y anomalías en el comportamiento de usuarios y sistemas. La idea es establecer una línea base de lo que se ve "normal" en tu red. Luego, el sistema marca automáticamente cualquier actividad que se desvíe significativamente de esa línea base. Por ejemplo, si un empleado que normalmente trabaja un horario regular de lunes a viernes durante el día de repente empieza a acceder a archivos confidenciales a las 3 a. m. durante el fin de semana, eso es una anomalía que vale la pena investigar. Esta es una herramienta poderosa para el monitoreo de amenazas internas.

Más recursos para aprender sobre la caza proactiva de amenazas:


Ponte el sombrero de detective y busca amenazas internas

Construir un programa de caza de amenazas internas es un proceso, pero puedes empezar con algunos pasos clave:

  • Conoce tu entorno: Entender cómo se ve lo "normal" en tu red te ayuda a detectar las anomalías que señalan amenazas internas

  • Usa inteligencia de amenazas: Incorpora datos de fuentes de inteligencia de amenazas para profundizar tu comprensión del panorama actual de amenazas

  • Fomenta el aprendizaje continuo: El panorama de amenazas nunca deja de cambiar; la capacitación regular y la actualización de conocimientos para tu equipo de caza de amenazas son clave

Las amenazas internas están presentes, estés preparado o no. Al construir una estrategia de seguridad con caza de amenazas proactiva, puedes voltear la situación contra posibles atacantes y proteger a tu organización de adentro hacia afuera.


Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Probar Huntress gratis

También te puede interesar

Más información sobre El rol de RR. HH. en la ciberseguridad y la gestión del riesgo humano
El rol de RR. HH. en la ciberseguridad y la gestión del riesgo humano
Guía de recursos

Descubre el impacto de RR. HH. en la ciberseguridad: mira cómo la incorporación, las políticas y la capacitación pueden reducir el riesgo humano y fortalecer la cultura de seguridad.

Más información sobre Mejores prácticas de seguridad de IA para MSP: lista de verificación de seguridad de agentes de IA
Mejores prácticas de seguridad de IA para MSP: lista de verificación de seguridad de agentes de IA
Guía de recursos

Los agentes de IA pueden ampliar la superficie de ataque de un cliente de un MSP mediante permisos excesivos, integraciones sin gestionar e identidades de máquina opacas. Esta lista de verificación práctica ayuda a los MSP a inventariar agentes de IA, aplicar el principio de privilegio mínimo, monitorear el comportamiento y construir procesos de respuesta repetibles en todos sus clientes.

Más información sobre Las mejores soluciones de SIEM para MSP
Las mejores soluciones de SIEM para MSP
Guía de recursos

Muchas herramientas SIEM tradicionales son, en la práctica, máquinas inútiles de generar ruido. Necesitas una plataforma creada para tu equipo que ofrezca visibilidad multiinquilino, priorización inteligente de alertas y costos predecibles. Deja de ahogarte en alertas inútiles y empieza a detectar amenazas reales. Lee nuestra guía para encontrar un SIEM que de verdad funcione.



