


Seguridad de endpoints en Mac: lo que necesitas saber

Conclusiones clave:

  • El malware para Mac va en aumento, pero el software antivirus no es suficiente por sí solo.

  • Una sólida seguridad de endpoints para Mac necesita defensas en capas con detección de amenazas en tiempo real y monitoreo del comportamiento.

  • Usa soluciones multicapa y personalizadas, como Microsoft Defender for Endpoint y Huntress Managed EDR, que se ajusten a las necesidades de riesgo y cumplimiento de tu organización.


Las Mac ya no son las fortalezas intocables que alguna vez parecieron ser. La seguridad de endpoints para Mac se ha convertido en un punto clave en los planos de la arquitectura de seguridad empresarial moderna. Si bien el antivirus es una base necesaria, ya no alcanza para sostener toda la estructura. Son como una hermosa fachada en una casa construida en una zona sísmica. Se ven seguras, pero las fallas se están moviendo. 

Los profesionales de seguridad ahora deben reforzar cada Mac como una casa en una zona sísmica: puesta a prueba, reforzada y preparada para resistir las amenazas sísmicas de hoy. El malware diseñado para atacar dispositivos Mac es cada vez más avanzado y peligroso. De hecho, la detección de infostealers en macOS aumentó un 101% entre los dos últimos trimestres de 2024. No hay duda de que es momento de enfrentar esta realidad de frente y repensar cómo encajan las Mac en tu estrategia de seguridad.

Temas
Seguridad de endpoints en Mac: lo que necesitas saber
Temas
Compartir

Seguridad de endpoints en Mac: lo que necesitas saber

Conclusiones clave:

  • El malware para Mac va en aumento, pero el software antivirus no es suficiente por sí solo.

  • Una sólida seguridad de endpoints para Mac necesita defensas en capas con detección de amenazas en tiempo real y monitoreo del comportamiento.

  • Usa soluciones multicapa y personalizadas, como Microsoft Defender for Endpoint y Huntress Managed EDR, que se ajusten a las necesidades de riesgo y cumplimiento de tu organización.


Las Mac ya no son las fortalezas intocables que alguna vez parecieron ser. La seguridad de endpoints para Mac se ha convertido en un punto clave en los planos de la arquitectura de seguridad empresarial moderna. Si bien el antivirus es una base necesaria, ya no alcanza para sostener toda la estructura. Son como una hermosa fachada en una casa construida en una zona sísmica. Se ven seguras, pero las fallas se están moviendo. 

Los profesionales de seguridad ahora deben reforzar cada Mac como una casa en una zona sísmica: puesta a prueba, reforzada y preparada para resistir las amenazas sísmicas de hoy. El malware diseñado para atacar dispositivos Mac es cada vez más avanzado y peligroso. De hecho, la detección de infostealers en macOS aumentó un 101% entre los dos últimos trimestres de 2024. No hay duda de que es momento de enfrentar esta realidad de frente y repensar cómo encajan las Mac en tu estrategia de seguridad.

Lo oíste aquí: las Mac ya no son inmunes

La dura realidad que enfrentan muchas organizaciones es que el mito, sostenido por mucho tiempo, de que las Mac son invencibles ha creado puntos ciegos graves en los esquemas de seguridad corporativa.

Riesgos principales que apuntan a macOS:

  • Malware diseñado específicamente para macOS, incluyendo adware sofisticado y spyware avanzado

  • Campañas de ingeniería social que explotan la confianza del usuario en la reputación pulida que se le atribuye a Apple

  • Ladrones de información que recopilan credenciales y datos sensibles en silencio

  • Ataques a la cadena de suministro dirigidos a compilaciones de software específicas de Mac y sus canales de actualización

Piénsalo así: los cibercriminales solían pasar de largo frente a la casa Mac en la cuadra porque parecía segura y no tenía mucho que ofrecer adentro. Ahora que las empresas han trasladado activos valiosos a esas casas, los atacantes se han adaptado y han aprendido a burlar el sistema de alarma.

Este cambio significa que no puedes confiar únicamente en las defensas predeterminadas de Apple, y necesitas una nueva estrategia para proteger cada rincón de tu entorno Mac.


¿Qué es la seguridad de endpoints para Mac?

La seguridad de endpoints para Mac es el plan arquitectónico completo para proteger dispositivos Mac. 

La seguridad moderna de endpoints para Mac incluye:

  • Detección de amenazas en tiempo real

  • Análisis de comportamiento

  • Respuesta automatizada ante incidentes

  • Gestión de vulnerabilidades

No puedes depositar toda tu confianza en herramientas antivirus basadas en firmas. Las soluciones actuales usan análisis de comportamiento avanzado y monitoreo en tiempo real para detectar actividad sospechosa.


¿Qué software de seguridad es mejor para Mac?

Al elegir el mejor antivirus para Mac, debes entender que el antivirus tradicional por sí solo no es suficiente. Hoy en día, las mejores soluciones combinan una plataforma de protección de endpoints (EPP) y Detección y respuesta para endpoints (EDR). Estas soluciones te dan monitoreo de comportamiento en tiempo real, herramientas forenses, visibilidad de amenazas multiplataforma, respuesta ante incidentes, e información sobre la actividad del sistema y la red.

Pero, ¿cuál es la mejor solución? Es la que se adapta a tus necesidades. Una bóveda bancaria suiza de alta seguridad necesita materiales distintos a los de un loft de artista. Entonces, ya sea que administres 1.000 endpoints Mac o solo cinco, tu estrategia de protección debe reflejar tu modelo de riesgo y tus necesidades de cumplimiento.


¿Defender for Endpoint funciona en Mac?

Así es, Microsoft Defender for Endpoint es compatible con macOS. Esto es un gran paso porque señala un cambio en cómo se integra la seguridad multiplataforma en los entornos empresariales. Aporta detección de nivel empresarial, auto-investigación y herramientas de respuesta diseñadas para el ala Mac de tu organización.

Pero aquí está el detalle: incluso con una solución sólida como la de Microsoft, depender únicamente de EDR significa que aún debes administrarlo tú mismo, contratar expertos en amenazas de macOS y monitorear las 24 horas del día. Eso simplemente no es sostenible para la mayoría de las organizaciones. Las estrategias de protección de endpoints Mac más efectivas combinan varias tecnologías complementarias con soporte gestionado por expertos para una defensa continua y en capas. Huntress Managed EDR para macOS te da esas capas.


XProtect: el muro perimetral integrado de Apple

XProtect de Apple siempre está funcionando silenciosamente en segundo plano, sin interruptores que activar ni opciones que configurar. Revisa los archivos a medida que se descargan, abren o modifican usando una combinación de definiciones de malware, heurística del sistema y otras protecciones integradas.

Para apoyar la seguridad general de macOS:

  • Mantén macOS completamente actualizado para que todos los componentes de seguridad funcionen correctamente

  • Permite las actualizaciones de seguridad en segundo plano de Apple para mantenerte al día con las protecciones más recientes

  • Usa XProtect como parte de una estrategia más amplia en capas y no como tu única línea de defensa, pero depender solo de XProtect no es suficiente.


Algunas estrategias de seguridad para Mac que realmente funcionan

Trata la seguridad de Mac como el mantenimiento de un edificio histórico. La estructura puede ser sólida, pero aún necesitas reforzarla para resistir las presiones del entorno actual. Apple te da una base sólida, pero depende de ti traer a los contratistas y herramientas adecuados.

Elementos clave de la seguridad de Mac


Puntos de tensión estructural: el dilema de la seguridad de Mac en empresas

Cuando administras una torre de oficinas (tu empresa), y no una casa unifamiliar (tu laptop personal), la complejidad de la seguridad crece rápido. Las empresas que implementan Mac a gran escala enfrentan desafíos que la mayoría de las personas nunca encuentran:

  • Configuraciones diversas

  • Cumplimiento de políticas

  • Integración multiplataforma con herramientas de Windows

  • Asegurarte de que las Mac no se conviertan en el piso más débil de tu torre de oficinas

Para esto, necesitas contar con ingenieros especializados en Mac con soluciones diseñadas a medida para unir tu arquitectura de seguridad, porque las Mac también necesitan seguridad.


Grietas en los cimientos: amenazas futuras a la seguridad de Mac

Los atacantes están evolucionando. Rápido. Piensa en esto:

  • Grupos APT, como el patrocinado por el estado norcoreano Lazarus Group, ahora están creando kits de herramientas específicos para Mac

  • Las campañas de ingeniería social explotan la percepción de marca segura de Apple

  • Los ataques a la cadena de suministro apuntan a los canales de distribución de software para Mac, como el ataque a la aplicación de escritorio 3CX que alcanzó a miles de víctimas a la vez

El stack de seguridad de Mac se está poniendo a prueba en tiempo real, y solo los diseños en capas y resilientes resistirán. 


Huntress es tu plano para la protección de endpoints Mac

Una protección integral de endpoints para Mac significa que no solo te apoyas en el diseño de Apple, sino que lo refuerzas con estructuras de acero. Necesitas mayor visibilidad, detección inteligente de amenazas y sistemas de respuesta rápida que vayan más allá de la configuración predeterminada.

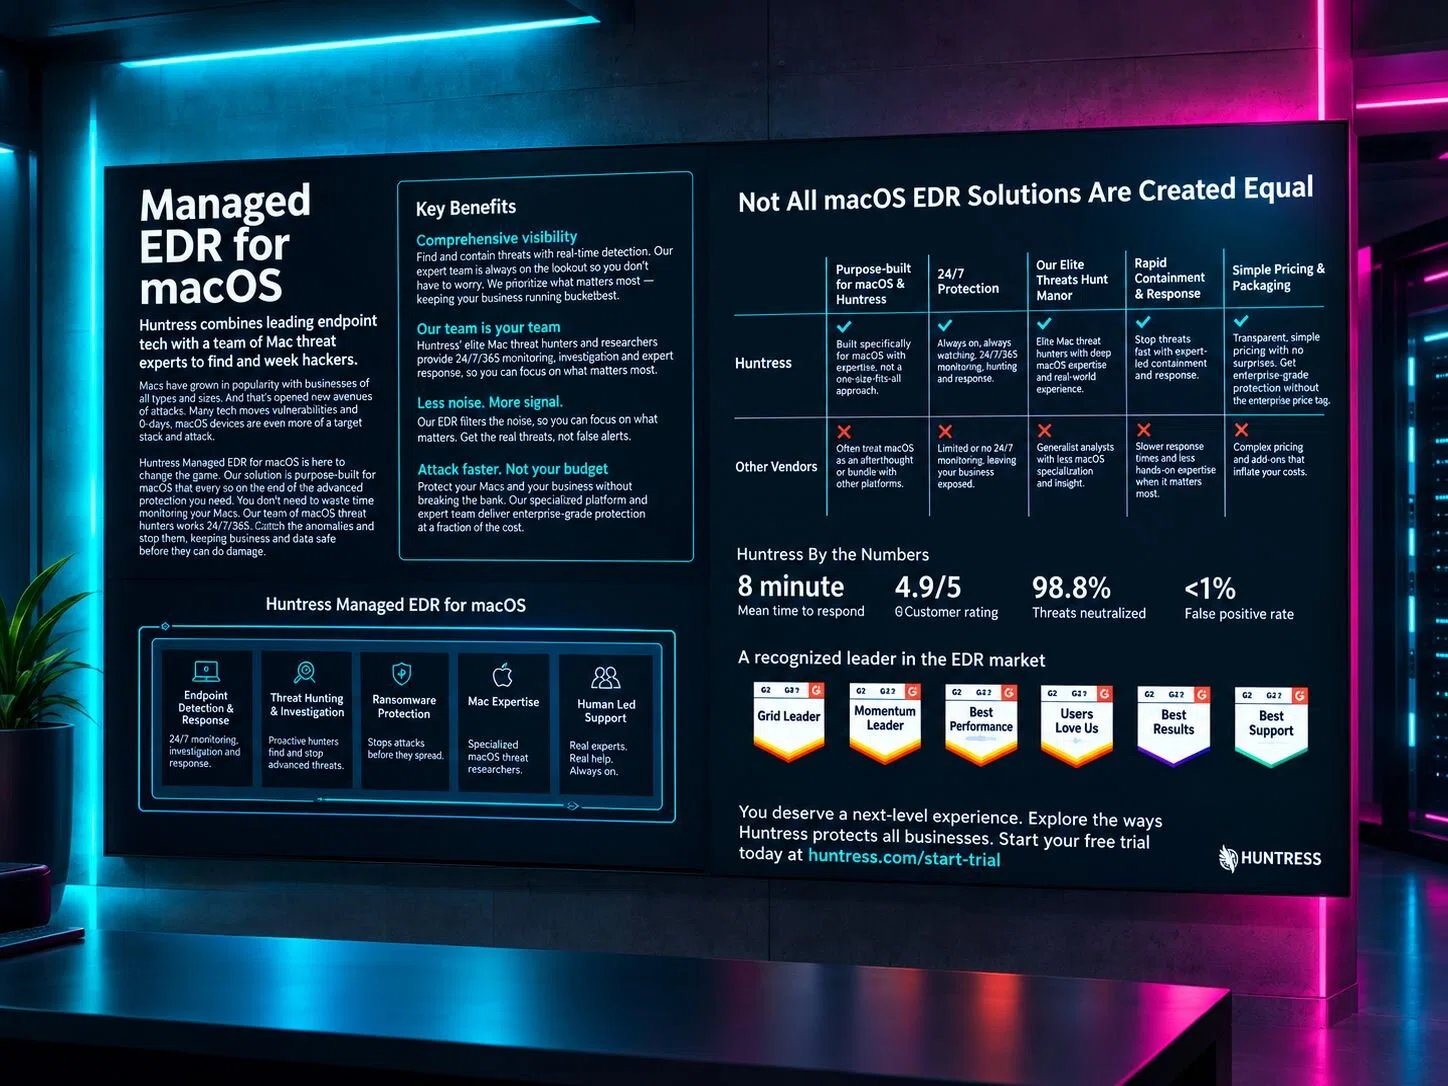
Esto no significa reemplazar las protecciones de Apple. Significa complementarlas. Con Huntress Managed EDR, obtienes ese conjunto completo, una protección de nivel empresarial diseñada para macOS pero pensada para proteger cada ala de tu infraestructura. Mira cómo Huntress ayuda a proteger entornos macOS con una detección y respuesta para endpoints diseñada a medida.

Lo que está en juego es mucho, y las Mac ya no son jugadoras secundarias. Son piezas centrales de la infraestructura empresarial, y si no se protegen con la misma intensidad que los sistemas Windows, estás construyendo sobre arena. Agenda una demo con Huntress para asegurar tu base antes de que aparezcan las grietas.


Preguntas frecuentes

No existe un único EDR que sea el mejor para toda organización. La solución adecuada debe ofrecer visibilidad confiable de endpoints macOS, detección basada en comportamiento en tiempo real, respuesta rápida ante incidentes y el nivel de soporte experto que tu equipo necesita. Para las organizaciones que buscan protección gestionada, Huntress Managed EDR para macOS combina estas capacidades con soporte de un SOC centrado en IA disponible 24/7, ayudando a los equipos de seguridad a detectar y responder a las amenazas sin tener que monitorear e investigar alertas todo el día. Complementa las protecciones integradas de Apple con capacidades adicionales de visibilidad y respuesta, respaldando a la vez una estrategia de seguridad de endpoints más amplia y en capas.


Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Probar Huntress gratis

También te puede interesar

Más información sobre Estadísticas de MSP y tendencias cibernéticas que todo proveedor debería conocer
Estadísticas de MSP y tendencias cibernéticas que todo proveedor debería conocer
Guía de recursos

Descubre hacia dónde se dirige la industria, con datos sobre crecimiento de ingresos, adopción por parte de los clientes y la creciente ola de ciberataques que afecta a los MSP.

Más información sobre Las mejores herramientas para MSPs
Las mejores herramientas para MSPs
Guía de recursos

Evalúa las herramientas de automatización, monitoreo y seguridad que ayudan a los proveedores de servicios administrados a dar un mejor servicio sin dejar de estar protegidos.

Más información sobre MSSP vs. MDR: ¿qué modelo es el adecuado para tu equipo?
MSSP vs. MDR: ¿qué modelo es el adecuado para tu equipo?
Guía de recursos

Explora MSSP frente a MDR. Aprende cómo elegir la solución adecuada para tu negocio y por qué los equipos de TI reducidos necesitan más de lo que ofrece la mayoría de los MSSP.

