Las mejores soluciones de EDR

Conclusiones clave: 

  • Detección sobre prevención: Detección y respuesta para endpoints (EDR) se enfoca en identificar el comportamiento y las herramientas de un actor de amenazas que un antivirus tradicional puede pasar por alto, lo que da la visibilidad necesaria para detener ataques activos.

  • Administrado vs. no administrado: Muchas de las mejores soluciones EDR necesitan un equipo dedicado para gestionar las alertas; las opciones administradas como Huntress Managed EDR dan supervisión experta las 24 horas, los 7 días de la semana, sin aumentar la plantilla.

  • Seguridad integral: Las mejores herramientas se integran con tu stack existente, como Microsoft Defender, para crear una defensa en capas que protege tanto las identidades como los endpoints.

Temas
Las mejores soluciones de EDR
Temas
Compartir

Las mejores soluciones de EDR

Conclusiones clave: 

  • Detección sobre prevención: Detección y respuesta para endpoints (EDR) se enfoca en identificar el comportamiento y las herramientas de un actor de amenazas que un antivirus tradicional puede pasar por alto, lo que da la visibilidad necesaria para detener ataques activos.

  • Administrado vs. no administrado: Muchas de las mejores soluciones EDR necesitan un equipo dedicado para gestionar las alertas; las opciones administradas como Huntress Managed EDR dan supervisión experta las 24 horas, los 7 días de la semana, sin aumentar la plantilla.

  • Seguridad integral: Las mejores herramientas se integran con tu stack existente, como Microsoft Defender, para crear una defensa en capas que protege tanto las identidades como los endpoints.

¿Qué es EDR?

La detección y respuesta para endpoints es más que una herramienta: es una estrategia proactiva para el panorama moderno de la ciberseguridad. El lado de la detección se enfoca en la actividad sospechosa en tiempo real, usando análisis avanzado para identificar cualquier cosa fuera de lugar. El lado de la respuesta te permite actuar de inmediato y detener las amenazas antes de que puedan causar daño.

Si juntas todo esto, tienes un enfoque dinámico para la seguridad de endpoints que siempre está atento a amenazas conocidas y emergentes.


Cómo evaluamos las principales soluciones de EDR


Encontrar las herramientas de seguridad adecuadas puede sentirse como un trabajo de tiempo completo en sí mismo. Las principales soluciones de EDR en el mercado actual hacen mucho más que solo bloquear ataques de malware conocidos. Nos dan los datos que necesitamos para ver exactamente cómo entró un hacker y qué intentó hacer.

Pero con tantas opciones, desde servicios gestionados ligeros hasta plataformas masivas de ciberseguridad, elegir la que se ajuste a tu equipo específico puede ser un desafío. Ya sea que busques una investigación de telemetría y EDR gestionado sin complicaciones o una plataforma que tu equipo interno pueda ajustar a la perfección, desglosamos a los líderes del sector para ayudarte a tomar una decisión informada.

En esta guía, nos enfocamos en herramientas de EDR que combinan una sólida detección basada en comportamiento y cobertura real de ransomware y ataques manuales, que sean prácticas tanto para equipos internos de TI como para entornos de MSP.

Evaluamos cada plataforma según su enfoque de detección (automatización más caza de amenazas liderada por humanos), la calidad de la respuesta gestionada 24/7, qué tan bien se integra con Microsoft Defender y el resto del stack, la transparencia de precios, y la retroalimentación de reseñas de clientes verificados y evaluaciones independientes como los informes Grid de G2.


¿Qué negocios necesitan protección de endpoints?

Necesitas protección de endpoints para brindar defensa en profundidad a otras defensas, como el perímetro, el cloud y los datos.  Una plataforma EDR moderna proporciona monitoreo continuo y análisis de comportamiento para que puedas detectar actividad anómala de los actores de amenazas  en tiempo real. En el pasado, un simple firewall y software antivirus bastaban para mantener alejados a la mayoría de los atacantes. Pero hoy es diferente.

Los hackers hostiles ahora usan técnicas sofisticadas como los ataques living off the land (LotL), donde usan el software y los sistemas que conoces para invadir tus sistemas con fines maliciosos. También usan enfoques astutos como malware sin archivos que las firmas de antivirus tradicionales simplemente no pueden detectar.


¿Qué significan estas amenazas de hackers para mí?

Tus endpoints (como tus laptops, servidores y estaciones de trabajo) son los objetivos principales de estos ataques. Si un dispositivo se ve comprometido, ese dispositivo puede convertirse en el punto de apoyo para que un atacante se mueva por toda tu red.


EDR y MDR ayudan a detectar y responder a amenazas. El EDR totalmente administrado, como Huntress, combina lo mejor de ambos mundos con automatización y supervisión experta para detectar ataques que un EDR completamente automatizado podría pasar por alto.

¿Cómo ayuda Huntress Managed EDR?

La diferencia que hacen los socios de verdad. Las listas de funciones solo cuentan la mitad de la historia; lo que importa es quién está del otro lado cuando se dispara una alerta. Mira el video a continuación para escuchar lo que dicen los profesionales de TI sobre Huntress, y luego usa la comparación a continuación para ver cómo nuestro enfoque de EDR administrado se compara con el resto del campo.


Comparación de las principales herramientas de EDR por conjunto de funciones y precios

Proveedor

Ideal para

Características clave

Precios

Huntress Managed EDR

Cobertura totalmente administrada, 24/7

Monitoreo y respuesta del SOC las 24 horas del día, los 7 días de la semana, detección de comportamiento de procesos maliciosos y de puntos de apoyo persistentes, y disrupción de ataques

Desde $4.80 por identidad al mes

SentinelOne Singularity Endpoint

Automatización intensiva con un presupuesto amplio

Storyline AI, remediación autónoma, reversión con un clic, complemento de MDR

Desde $69.99 por endpoint al año

Datto RMM con EDR integrado

MSP que ya forman parte del ecosistema de Datto

RMM y EDR integrados, gestión automatizada de parches y detección de ransomware

Contactar a Datto 

CrowdStrike Endpoint Security y Falcon Complete

Empresas con presupuestos de nivel empresarial

Detección impulsada por IA, SOAR Falcon Fusion, complemento de MDR

Desde $59.99 por dispositivo al año

Microsoft Defender for Endpoint

Empresas que usan Microsoft y Azure

Integración perfecta con Windows, disrupción impulsada por IA y gestión de exposición

Desde $12.00 por usuario al mes, con pago anual

Sophos Endpoint

Prevención automatizada y sin intervención

Detección de malware con aprendizaje profundo, CryptoGuard anti-ransomware, respuesta en vivo

Contactar a Sophos

Palo Alto Networks Cortex XDR

Correlación de datos de red y de endpoints

Correlación de datos cruzados, opción de MDR de Unit 42, playbooks automatizados

Contactar a Palo Alto Networks


1. Huntress Managed EDR

Ideal para: Organizaciones que quieren un enfoque totalmente administrado y sin complicaciones, sin sacrificar una cobertura robusta ni supervisión experta. 
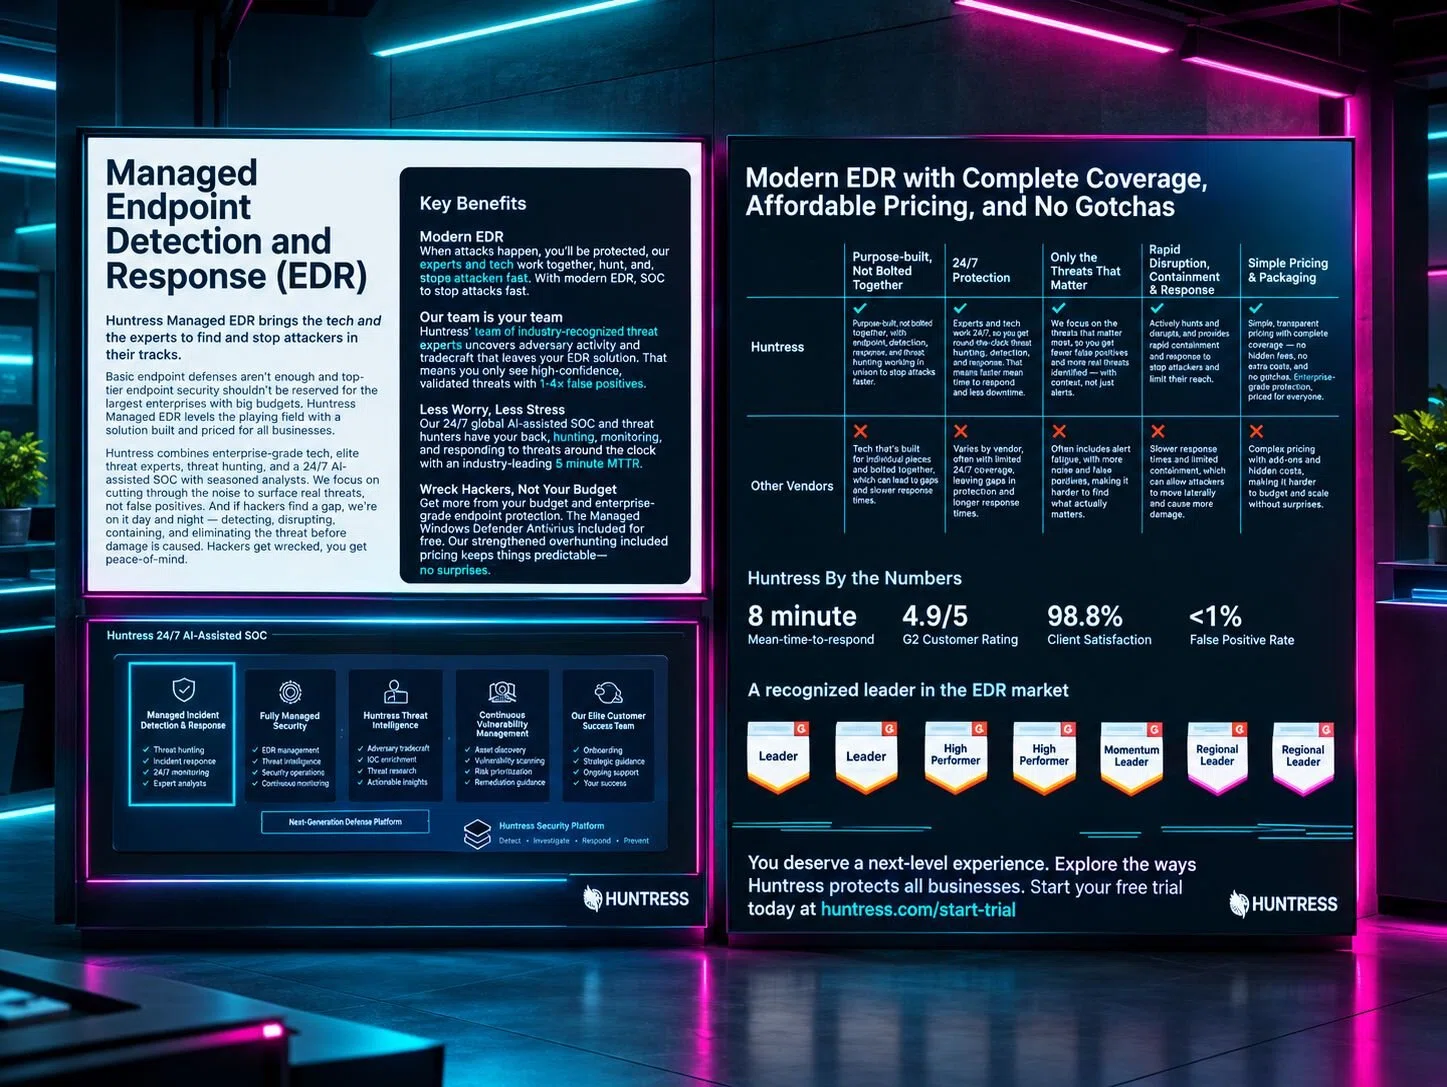
Huntress EDR Platform Page

Sabemos que estás ocupado. Entre administrar usuarios y mantener todo funcionando, probablemente no tengas tiempo para mirar un panel de seguridad las 24 horas del día. Mientras otros productos EDR solo inundan tu bandeja de entrada con posibles alertas de amenazas y te dejan a ti para resolverlo, Huntress hace el trabajo pesado por ti.

Ofrecemos seguridad de nivel empresarial para negocios de todos los tamaños. Con un centro de operaciones de seguridad (SOC) centrado en IA disponible las 24 horas, los 7 días de la semana a nivel global, Huntress monitorea endpoints, detecta amenazas y responde rápidamente ante actividad sospechosa. 

Y aportamos la experiencia en amenazas necesaria para cazar amenazas, generar inteligencia de amenazas cibernéticas y administrar detecciones para mantenerte a la vanguardia de las tácticas y técnicas cambiantes de los adversarios.

Huntress Managed EDR une tecnología avanzada de endpoints con caza de amenazas práctica y liderada por expertos humanos, que te mantiene un paso adelante de las ciberamenazas sofisticadas. Somos una opción de primer nivel para una seguridad de endpoints inigualable sin las complicaciones habituales, todo monitoreado las 24 horas por el mejor equipo de analistas de seguridad de la industria.

Y no solo confíes en nuestra palabra: Huntress Managed EDR tiene una calificación de 4.8/5 en G2 basada en más de 800 reseñas de usuarios y se ha posicionado repetidamente como la solución de Detección y Respuesta de Endpoints (EDR) #1 para pequeñas empresas y mercado medio en los reportes Grid® de G2.

Comentarios reales directamente de las reseñas describen a Huntress como “un software excepcional de detección de amenazas con respuesta a incidentes confiable” y “el mejor software que usamos aquí en nuestro MSP”, lo que resalta nuestro enfoque en resultados para equipos de TI y MSP.


Características clave


Precios 

Los precios comienzan en $7.99 por endpoint al mes.


Ventajas y desventajas

Ventajas

Desventajas

  • Monitoreo y respuesta las 24 horas, los 7 días de la semana, liderado por humanos y centrado en IA incluido

  • Fácil de usar e implementar

  • Agente extremadamente liviano con un impacto mínimo en el sistema

  • Pasos de remediación claros y accionables para cada alerta

  • Ajustes administrativos limitados para usuarios que quieren control manual total


2. SentinelOne Singularity Endpoint

Ideal para: entornos grandes o muy distribuidos que quieren automatización intensiva y cuentan con el presupuesto y la experiencia para integrar varios módulos de SentinelOne.

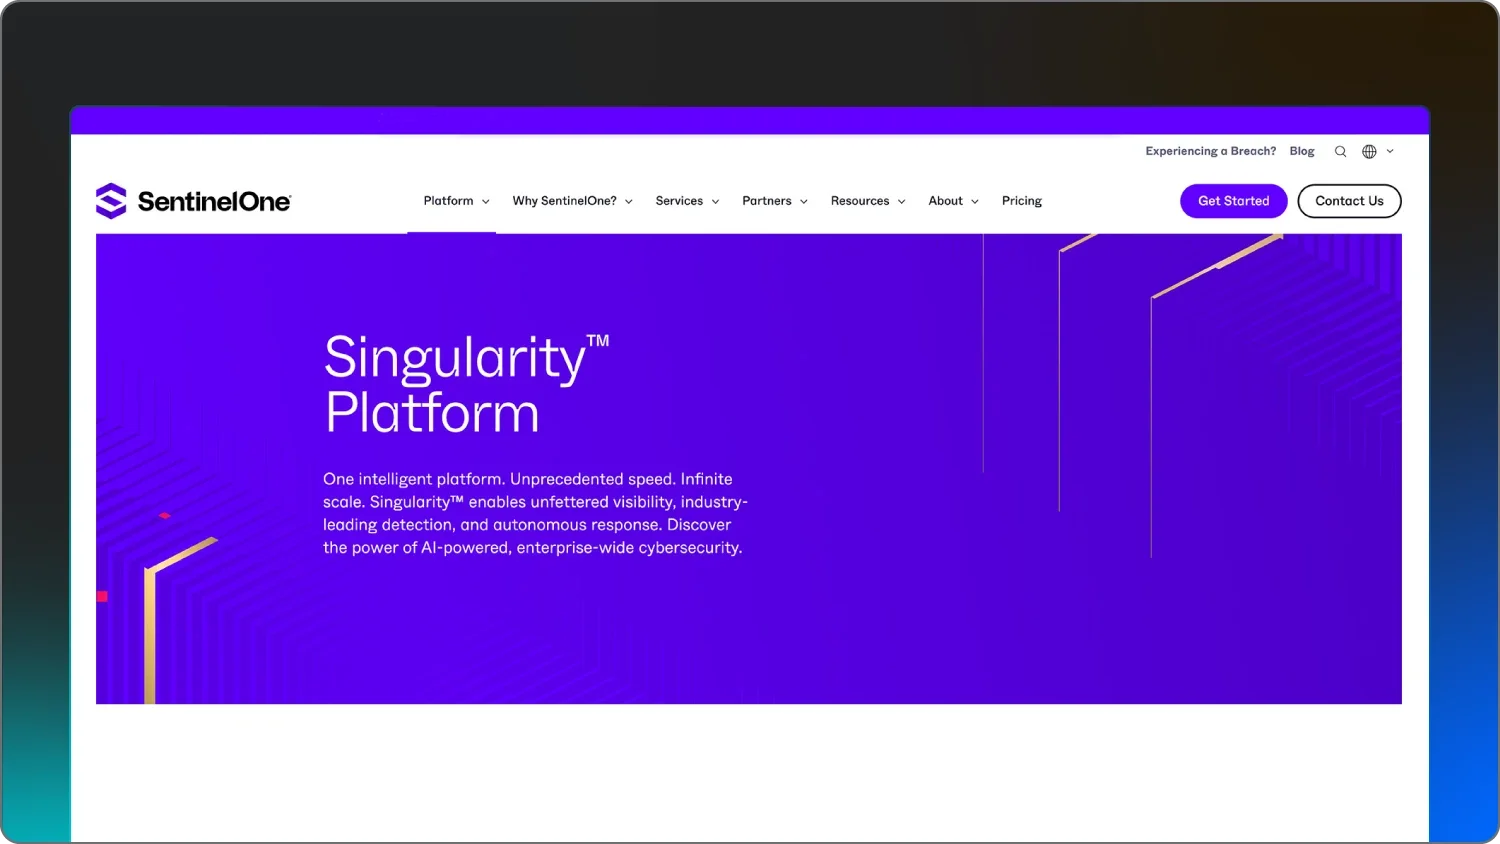
A screenshot of SentinelOne Singularity Endpoint.

SentinelOne Singularity Endpoint se enfoca en la seguridad autónoma con respuesta automatizada y de un clic, además de acciones de reversión. Su oferta administrada cuenta con el respaldo de analistas de Wayfinder MDR, quienes revisan el flujo de alertas y recomiendan los siguientes pasos. El servicio cubre endpoints, cargas de trabajo en la cloud e identidades, usando la función Storylines para mapear cada evento en tiempo real.

Singularity tiene una automatización potente, pero el stack puede ser costoso y complejo de ajustar. Además, la cobertura totalmente administrada depende de una suscripción aparte, y según el informe de algunos usuarios, el volumen de alertas es mayor hasta completar una personalización extensa de las políticas.

Para más información, revisa cómo se comparan Huntress y SentinelOne cara a cara.


Características clave

  • Detecciones basadas en IA combinadas para crear “historias de ataque” contextuales.

  • Un agente de IA autónomo que toma decisiones locales para bloquear amenazas, incluso si el dispositivo está sin conexión

  • Contención remota y reversión automatizada si se detecta ransomware a tiempo

  • SOC opcional disponible 24/7 que clasifica y escala las amenazas confirmadas


Precios 

Los precios comienzan en $69.99 por endpoint al año.


Pros y contras

Pros

Contras

  • Respuesta autónoma rápida y capacidades de reversión

  • Buena visibilidad de los datos cotidianos para un análisis forense más profundo

  • Visibilidad unificada en endpoints, cloud e IoT

  • Puede requerir equipos capacitados para gestionar configuraciones complejas

  • Las funciones premium tienen un alto costo inicial

  • La interfaz de administración puede resultar abrumadora para principiantes


3. Datto RMM con EDR integrado

Ideal para: MSPs que ya usan el ecosistema de Datto y necesitan un RMM todo en uno más EDR de nivel básico sin tener que manejar múltiples proveedores.

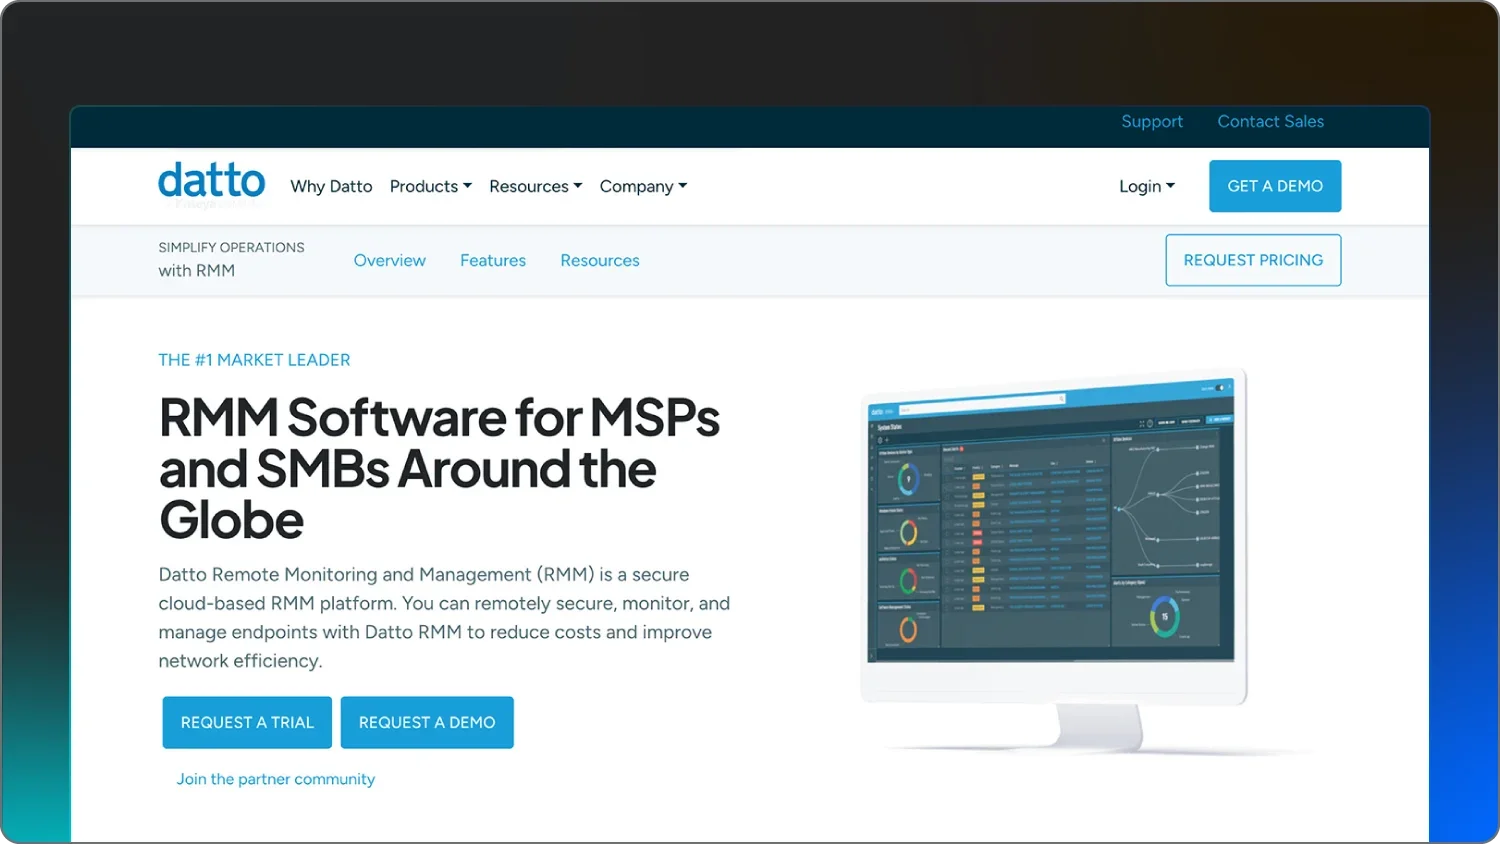
Una captura de pantalla de Datto RMM.

Datto RMM es, ante todo, una plataforma de monitoreo y administración remota. Integran EDR directamente en su plataforma de monitoreo y administración remota (RMM), permitiendo a los técnicos administrar seguridad, parches y mantenimiento rutinario desde un solo lugar. Está diseñado para escalar y facilitar el despliegue en cientos de entornos de clientes diferentes.

El EDR integrado de Datto RMM es conveniente para protección básica, pero su profundidad de seguridad es bastante limitada. No hay un SOC dedicado ni capacidad avanzada de threat hunting, y el análisis de comportamiento se queda atrás de las plataformas de EDR administrado con todas las funciones. Las organizaciones que manejan datos altamente sensibles, o aquellas sin supervisión externa, pueden superar el alcance de seguridad de la herramienta.

Para saber más sobre cómo se comparan las soluciones, revisa nuestra comparación entre Huntress y Datto.


Características clave

  • Inventario centralizado de activos, gestión de parches y scripting

  • Consola unificada para funciones de RMM y EDR

  • Alertas basadas en políticas que canalizan los eventos de seguridad al mismo panel de RMM

  • Agente ligero diseñado para minimizar el impacto en el rendimiento de los endpoints


Precios 

Contacta a Datto para conocer los precios.


Pros y contras

Pros

Contras

  • Integración fluida con otras herramientas de Datto como Autotask PSA

  • Asequible para despliegues a pequeña escala

  • Basado en la cloud, sin hardware que mantener

  • La capacidad de respuesta del soporte ha sido un punto débil común para los usuarios

  • Informes históricos limitados en comparación con EDRs independientes

  • Curva de aprendizaje pronunciada para la suite completa de RMM y EDR


4. CrowdStrike Endpoint Security y Falcon Complete

Ideal para: empresas que necesitan experiencia profunda en caza de amenazas y tienen el presupuesto para costearla, u organizaciones que buscan una telemetría amplia en endpoints y cargas de trabajo en la cloud con un esfuerzo interno mínimo.

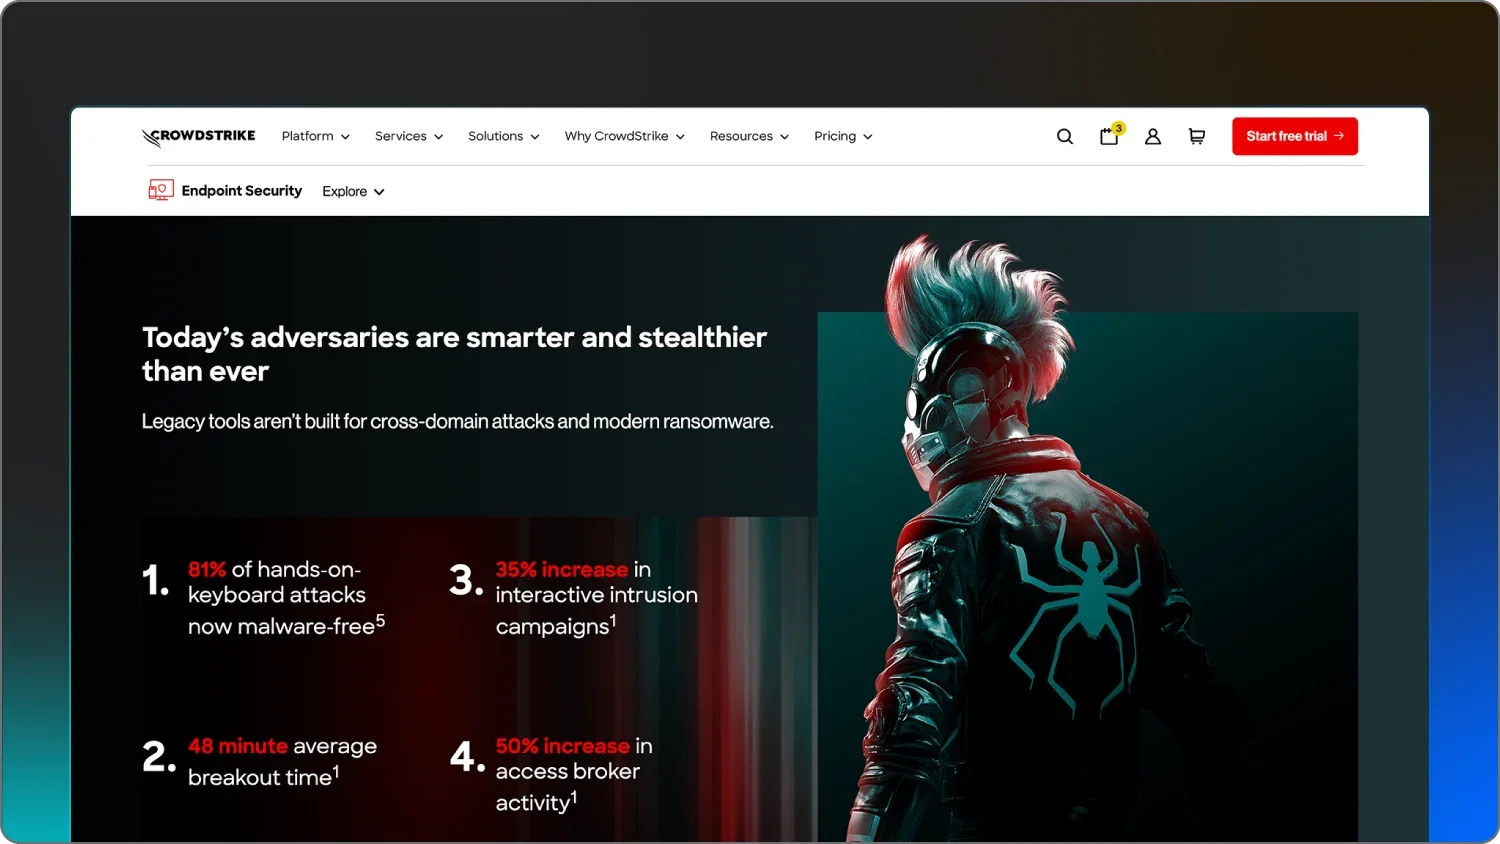
Una captura de pantalla de CrowdStrike Endpoint Security.

La plataforma Endpoint Security de CrowdStrike usa un único agente liviano para ofrecer desde antivirus básico hasta caza de amenazas avanzada. Si no tienes el personal para gestionarlo tú mismo, ofrecen Falcon Complete, su SOC gestionado que se encarga de la detección, la investigación y la respuesta. El servicio abarca endpoints, cargas de trabajo en la cloud y protección de identidad.

Falcon Complete ofrece análisis detallados y un SOC experimentado, pero el precio puede subir rápido, sobre todo cuando se agregan módulos opcionales (como protección de identidad o gestión de registros). Algunos clientes señalan una curva de aprendizaje pronunciada para ajustar las políticas y cierta fatiga por alertas hasta que las líneas base se estabilizan.

Para una comparación más detallada, consulta cómo se comparan Huntress y CrowdStrike.


Características clave

  • Detecciones de comportamiento impulsadas por IA y telemetría de endpoints en tiempo real

  • Caza de amenazas gestionada opcional las 24/7 a cargo del equipo OverWatch de CrowdStrike

  • Remediación remota rápida, incluida la limpieza mediante scripts y la contención de hosts

  • Integración con Falcon Identity Threat Protection para defensas contra el movimiento lateral


Precios 

Los precios comienzan en $59.99 por dispositivo al año.


Ventajas y desventajas

Ventajas

Desventajas

  • Tasas de detección líderes en la industria en pruebas independientes como MITRE

  • Se escala con facilidad a millones de dispositivos

  • Respaldado por una garantía de prevención de brechas de $1 millón en algunos niveles

  • Una de las opciones más costosas del mercado

  • La generación de informes y la interfaz pueden ser recargadas y complejas

  • Problemas recientes de estabilidad con actualizaciones a nivel de kernel


5. Microsoft Defender for Endpoint

Ideal para: organizaciones muy invertidas en Microsoft 365 y Azure que quieren herramientas de seguridad nativas, gestión de inicio de sesión único y paquetes de licencias que incluyen protección de endpoints.

 A screenshot of Microsoft Defender for Endpoint.


Defender for Endpoint ofrece las capacidades nativas de EDR y XDR de Microsoft en Windows, macOS, Linux, iOS y Android. Se conecta directamente con la suite Microsoft 365 Defender, combinando la telemetría de endpoints con señales de correo electrónico, identidades y aplicaciones en la cloud para investigaciones de ataques correlacionadas.

MDE ofrece una cobertura amplia y una integración estrecha en entornos centrados en Microsoft, pero pueden aparecer vacíos al proteger activos que no son de Windows o flotas con sistemas operativos mixtos. La complejidad de las funciones y la dispersión de los portales pueden requerir un administrador experimentado para aprovechar todo su valor, y una respuesta gestionada 24/7 real exige un servicio MDR adicional de Microsoft o un socio externo.

Huntress Managed Microsoft Defender desbloquea todo el potencial de Defender. Huntress gestionará Windows Defender Antivirus, se integrará con Defender for Endpoint e incorporará alertas de MDE. Esto nos permite monitorear tus alertas de Defender por ti, separando las amenazas reales del ruido para que tu equipo no tenga que lidiar con la fatiga por alertas. Además, usamos nuestro SOC para investigar las alertas de alta severidad y darte pasos claros para solucionarlas.


Funciones clave de Defender

  • Detecciones de comportamiento integradas e inteligencia de amenazas de la vasta red de sensores de Microsoft

  • Investigación y respuesta automatizadas (AIR) que ejecutan guías de acción para contener o remediar amenazas

  • Controles de reducción de la superficie de ataque, incluidos Application Guard y acceso controlado a carpetas

  • Integración profunda con el acceso condicional de Azure AD y Sentinel para flujos de trabajo de SOC más amplios


Precios 

Los precios comienzan en $12.00 por usuario al mes, con pago anual.


Ventajas y desventajas

Ventajas

Desventajas

  • Implementación sin intervención para entornos con mucho Windows

  • Grupo de inteligencia de amenazas de más de 84 billones de señales diarias

  • Integración profunda con la seguridad e identidad de Microsoft 365

  • Puede tener dificultades con infraestructura que no es de Microsoft o sistemas heredados

  • La gestión requiere un esfuerzo manual considerable en configuraciones multiinquilino

  • Las funciones avanzadas pueden estar limitadas a licencias de nivel alto

¿Ya usas Microsoft Defender? Huntress EDR agrega detección y respuesta de amenazas gestionadas 24/7 sobre él. Mira cómo trabajan juntos Huntress y Defender.


6. Sophos Endpoint

Ideal para: Equipos que buscan prevención automatizada y sin intervención manual.

Una captura de pantalla de Sophos Intercept X.

Sophos Endpoint se enfoca fuertemente en la automatización. Usan redes neuronales de aprendizaje profundo para identificar y detectar malware, incluso si es una amenaza completamente nueva que no has visto antes. Podría ser una buena opción para equipos que quieren protección completamente automatizada detrás de escena.

La plataforma se apoya en otras funciones automatizadas de resiliencia de endpoints, como la reversión anti-ransomware y la prevención de exploits, para crear una red de seguridad contra ataques comunes. Estas herramientas están diseñadas para identificar las técnicas específicas que usan los hackers maliciosos para secuestrar software o moverse a través de tu red.

Descubre quién hace mejor la protección de endpoints en nuestra comparación de Huntress vs. Sophos.


Características principales

  • Tecnología anti-ransomware CryptoGuard que detecta y revierte cifrados maliciosos

  • Respuesta en vivo con una interfaz de línea de comandos segura a los endpoints

  • IA de aprendizaje profundo que bloquea ataques de día cero (zero-day) al identificar patrones maliciosos

  • Prevención de exploits


Precios 

Contacta a Sophos para conocer los precios.


Pros y contras

Pros

Contras

  • Interfaz de administración limpia e intuitiva

  • Reversión automatizada para infecciones de ransomware

  • Fácil de instalar y rápido de ejecutar en la mayoría de los sistemas

  • Puede ser propenso a un alto volumen de falsos positivos

  • El firewall y la seguridad de correo electrónico a menudo requieren licencias separadas con costo adicional

  • Los modelos de producto y los precios pueden cambiar, lo que puede causar confusión


7. Palo Alto Networks Cortex XDR

Ideal para: Equipos de seguridad que necesitan correlacionar datos de red y de endpoint.

 A screenshot of Palo Alto Networks Cortex XDR.

Cortex XDR está diseñado para eliminar los silos entre tus datos de endpoint, red y cloud, siguiendo el enfoque nativo de la nube. Esta potente herramienta es para equipos que quieren ver el panorama completo de un ataque, correlacionando datos de firewalls y registros de cloud con lo que ocurre en los laptops individuales. Es una herramienta sofisticada que, por lo general, requiere un SOC maduro para funcionar de manera eficaz.

La plataforma ahora incluye el Cortex Agentic Assistant, una herramienta impulsada por IA que ayuda a tu equipo a investigar y responder a incidentes mucho más rápido. El agente usa playbooks automatizados para activar flujos de respuesta y mantiene un inventario unificado de un activo de ciberseguridad, de modo que puedas ver cada dispositivo en tus entornos de endpoint y cloud de un vistazo.


Características clave

  • Unificación de datos que correlaciona automáticamente registros de distintas fuentes para detectar ataques complejos de varias etapas

  • Playbooks automatizados que pueden activar flujos de respuesta complejos

  • Servicios administrados opcionales de los expertos de Unit 42 de Palo Alto


Precios

Comunícate con Palo Alto Networks para conocer los precios.


Pros y contras

Pros

Contras

  • Alta visibilidad cruzada de datos entre endpoint, red y cloud

  • Integración nativa con el ecosistema de seguridad de Palo Alto

  • Herramientas de forense y análisis de causa raíz de primer nivel

  • Interfaz muy compleja que puede ser difícil para principiantes

  • Los altos volúmenes de datos pueden dificultar encontrar necesidades específicas entre tanta información

  • Los precios y costos de renovación pueden ser elevados y aumentar cada año


7 preguntas que debes hacer antes de elegir una solución de EDR


La mejor herramienta de EDR no siempre es la que tiene más botones. Cuando evalúes estas principales soluciones de EDR, piensa en quién realmente va a estar al mando. 

Hazte estas preguntas sobre tus necesidades de seguridad:

  1. ¿Tienes un equipo de seguridad 24/7? Si no, una plataforma no administrada como Microsoft Defender o un nivel básico de SentinelOne simplemente te va a saturar de alertas que no puedes manejar.

  2. ¿Cuál es tu stack actual? Si eres 100% Windows, aprovechar Microsoft Defender con un servicio administrado como Huntress suele ser el camino más rentable.

  3. ¿Eres un proveedor de servicios administrados (MSP)? Necesitas una solución multiusuario que se integre con tus herramientas de RMM y facturación para que no pierdas tiempo en tareas administrativas.

  4. ¿Cómo quieres detectar amenazas? La detección avanzada de amenazas se basa en análisis de comportamiento, machine learning y visibilidad en tiempo real. ¿La solución detecta activamente amenazas en tus dispositivos, o solo depende de firmas estáticas?

  5. ¿Quieres supervisión humana? La automatización es genial, pero nada supera a analistas del SOC capacitados que puedan revisar alertas y detectar comportamientos sospechosos antes de que un atacante gane terreno.

  6. ¿Cómo se ve la implementación para tu equipo? Si una solución tarda una eternidad en configurarse o exige supervisión constante, probablemente no sea para ti. Busca paneles fáciles de usar y flujos de trabajo sencillos.

  7. ¿Tu negocio está creciendo? A medida que tu organización crece, tus necesidades de EDR podrían cambiar. Un proveedor que ofrece soporte las 24 horas, precios claros y funciones adicionales (como cumplimiento normativo o inteligencia de amenazas avanzada) puede marcar la diferencia.

Invierte en una herramienta de EDR por el resultado, no por las funciones llamativas que quizás ni siquiera necesites. Quieres una herramienta que detenga los ataques y le devuelva tiempo a tu equipo.


Descubre por qué Huntress gana entre las soluciones de EDR administrado

En Huntress, creemos que la seguridad debe ser un socio, y te damos un equipo de expertos humanos para ayudar a eliminar amenazas. Nos enfocamos en las técnicas que usan los hackers maliciosos para mantenerse ocultos y luego ofrecemos la defensa proactiva y liderada por humanos que las herramientas automatizadas suelen pasar por alto.

Huntress se integra sin problemas con las herramientas que ya usas, como Microsoft Defender, como una capa de seguridad práctica y efectiva para empresas de todos los tamaños. Si quieres protección de nivel empresarial sin el dolor de cabeza de nivel empresarial, estamos aquí para ayudarte.

Comienza una prueba gratis hoy para ver cómo podemos encajar sin problemas en tu stack de seguridad.


Preguntas frecuentes sobre las mejores soluciones EDR

No, EDR no reemplaza el monitoreo de amenazas las 24 horas, los 7 días de la semana. EDR es la tecnología, pero igual necesitas personas que respondan a lo que encuentra. Como Huntress tiene un SOC disponible las 24 horas, los 7 días de la semana, integrado directamente en el producto, nosotros nos encargamos del monitoreo, la triage y la respuesta por ti, a diferencia de muchos competidores que venden el software y el monitoreo por separado.

Las organizaciones modernas necesitan soluciones EDR porque los hackers pueden evadir firewalls y VPN mediante phishing o credenciales robadas, así que necesitas una solución que pueda detectarlos y detenerlos una vez que ya están dentro de tu red.

Así es como EDR se diferencia de MDR y XDR: EDR se enfoca en el endpoint, MDR es el servicio de gestionar esas herramientas, y XDR incorpora datos de redes y de la cloud. Para la mayoría de los equipos de TI reducidos, un enfoque centrado en MDR como el de Huntress es el mejor equilibrio entre protección y facilidad de gestión.

Huntress Managed EDR funciona con cualquier antivirus, pero realmente se destaca cuando lo usas junto con Microsoft Defender. Defender ya es una opción de primer nivel para antivirus y protección de endpoints, así que combinarlo con Huntress te da una seguridad más sólida, mejor retorno de inversión sobre las licencias que ya tienes, y menos esfuerzo diario para tu equipo. 

Cuando combinas el antivirus de Microsoft Defender con Huntress, nosotros gestionamos Defender por ti sin costo adicional, centralizando configuraciones, exclusiones, detecciones, análisis y protecciones entre inquilinos, y ejecutando acciones de remediación en tu nombre. Huntress Managed EDR también se integra con Microsoft Defender for Endpoint, Business y Endpoint para macOS, enriqueciendo nuestra propia telemetría de EDR con señales de Defender para mejorar el monitoreo, la detección y la respuesta ante amenazas. Para conocer más a fondo cómo funcionan juntos, consulta nuestra descripción general de Managed Microsoft Defender.

El precio de EDR por lo general se basa en endpoints o identidades, y la mayoría de las herramientas se ubican aproximadamente entre $4 y $12 por endpoint o usuario al mes para licencias básicas. Las ofertas de EDR administrado más livianas, como Huntress, tienden a comenzar en el extremo inferior de ese rango, mientras que las plataformas de seguridad amplias que combinan EDR con cosas como SOAR, protección de identidades y gestión de registros suelen costar más una vez que agregas módulos y servicios MDR, y muchos proveedores empresariales todavía requieren precios de “contáctanos” para implementaciones completas.

La mejor solución EDR depende de los sistemas operativos de tu organización, el stack de seguridad existente, la experiencia interna, y la necesidad de cobertura administrada. Para empresas y MSP que buscan protección de endpoints totalmente administrada con monitoreo las 24 horas, los 7 días de la semana, caza de amenazas, respuesta y remediación, Huntress Managed EDR es una opción sólida. Combina detección basada en comportamiento con un agente liviano, detección de ransomware, interrupción de ataques, y un SOC impulsado por IA disponible las 24 horas, los 7 días de la semana, respaldado por expertos humanos. Huntress también es una opción líder para empresas en crecimiento y organizaciones del mercado medio, donde puede no haber personal de seguridad dedicado disponible todo el tiempo.

El mejor EDR para un MSP debe hacer más que detectar amenazas. Debe admitir gestión multiinquilino, integrarse con plataformas PSA y RMM, reducir la fatiga por alertas, y dar supervisión experta las 24 horas. Huntress Managed EDR está diseñado específicamente para operaciones de MSP, con detección basada en comportamiento, una plataforma multiinquilino, cobertura de SOC las 24 horas, los 7 días de la semana, soporte para PSA/RMM, flujos de trabajo administrativos automatizados, y generación de informes de marca blanca flexible. Esto ayuda a los MSP a proteger los entornos de sus clientes sin agregar la carga de gestionar y monitorear otra herramienta de seguridad compleja.

Las mejores soluciones EDR para protección contra ransomware combinan detección basada en comportamiento, detección específica de ransomware, contención rápida, remediación y monitoreo continuo. Huntress Managed EDR ayuda a detectar e interrumpir la actividad de ransomware con su Attack Disruption Engine y Ransomware Canaries, mientras su SOC 24/7 investiga las alertas y ayuda a contener y remediar las amenazas. Otras soluciones pueden ofrecer capacidades como reversión automática o controles anti-ransomware, por lo que las organizaciones deben evaluar la calidad de detección, la velocidad de respuesta, la supervisión humana, la cobertura de sistemas operativos y qué tan bien se adapta la solución a su entorno.

El tiempo de implementación depende de la solución, la cantidad y el tipo de endpoints, el stack de seguridad existente, y si la organización está migrando desde otra plataforma EDR. Huntress Managed EDR está diseñado para ser liviano y fácil de implementar, y las organizaciones pueden comenzar en minutos. Una implementación completa puede tardar más cuando incluye verificaciones de cobertura de endpoints, configuración de políticas, integraciones, soporte de migración, y validación en entornos de clientes o de la empresa.

Seguir leyendo

EDR vs. NDR vs. XDR


Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Probar Huntress gratis

También te puede interesar

Más información sobre Cumplimiento normativo para MSP: la guía completa para cumplir con los estándares de seguridad y normativos en 2027
Cumplimiento normativo para MSP: la guía completa para cumplir con los estándares de seguridad y normativos en 2027
Guía de recursos

Simplifica el cumplimiento normativo de tu MSP con monitoreo continuo, centralización de registros y evidencia lista para auditorías. Descubre cómo Huntress te ayuda a cumplir con los estándares de seguridad y regulatorios en todos tus clientes y marcos normativos.

Más información sobre ¿Cuáles son las principales razones por las que los MSP sufren ataques?
¿Cuáles son las principales razones por las que los MSP sufren ataques?
Guía de recursos

Entérate sin filtros por qué los proveedores de servicios administrados son blancos principales del ransomware y los ataques a la cadena de suministro, además de consejos para defenderte de ellos.

Más información sobre Cómo pueden los MSP apoyar el cumplimiento normativo de HIPAA para clientes de salud
Cómo pueden los MSP apoyar el cumplimiento normativo de HIPAA para clientes de salud
Guía de recursos

Descubre cómo los MSP pueden apoyar el cumplimiento de HIPAA protegiendo los datos de los pacientes, gestionando los controles de acceso y garantizando el monitoreo continuo. Conoce estrategias para cumplir eficazmente con los estándares de seguridad del sector salud.