Huntress frente a Kaseya
Seguridad enfocada. Mejores resultados. Un socio de seguridad que realmente está presente.
Si buscas protección contra amenazas totalmente administrada, 24/7, sin quedar atado a plataformas empaquetadas, fondos flexibles o contratos de varios años solo para activar funciones clave, esto es lo que debes saber:
SOC 24/7 impulsado por IA incluido por defecto: Todos los productos de Huntress incluyen un SOC impulsado por IA y liderado por humanos que investiga, prioriza y ayuda a remediar incidentes por ti, en lugar de dejar caer alertas ruidosas en tu cola o forzarte a añadir un servicio administrado aparte.
Diseñado para equipos de TI reducidos, no para stacks al estilo Kaseya: Huntress está optimizado para tiempos de respuesta medidos en minutos, de modo que los equipos más pequeños obtienen resultados reales en lugar de hacer malabares con múltiples consolas, conectores y proyectos de ajuste.
Precios simples y predecibles: Precios de un solo nivel, basados en volumen, sin grandes mínimos de endpoints, paquetes ni laberintos de SKU, así que no subsidias una plataforma de TI completa ni pagas primas empresariales por funciones que nunca usarás por completo.
Kaseya está diseñado como una plataforma amplia y empaquetada de TI y seguridad para organizaciones con presupuestos holgados y operaciones de seguridad propias. Huntress está diseñado para todos los demás, y ese es exactamente el punto.


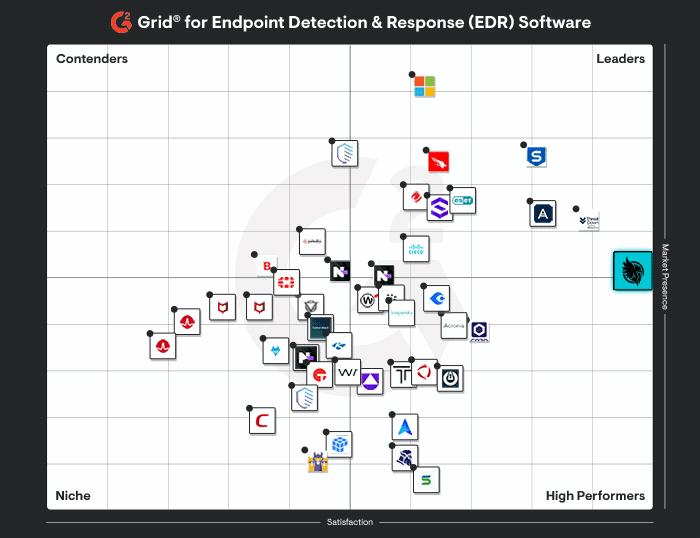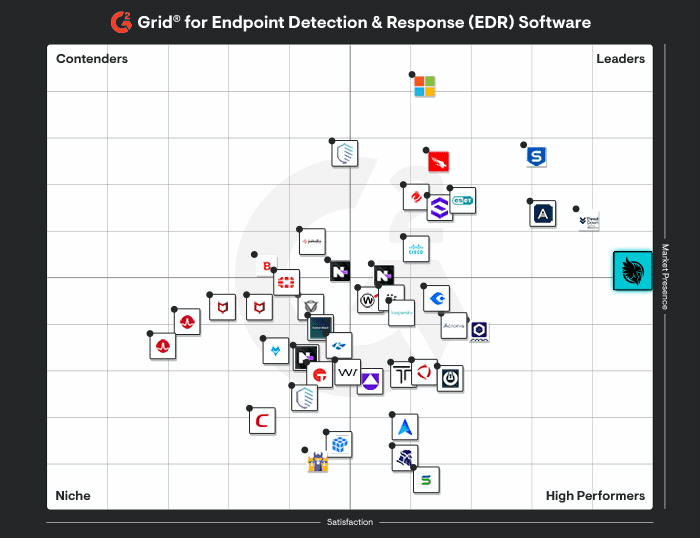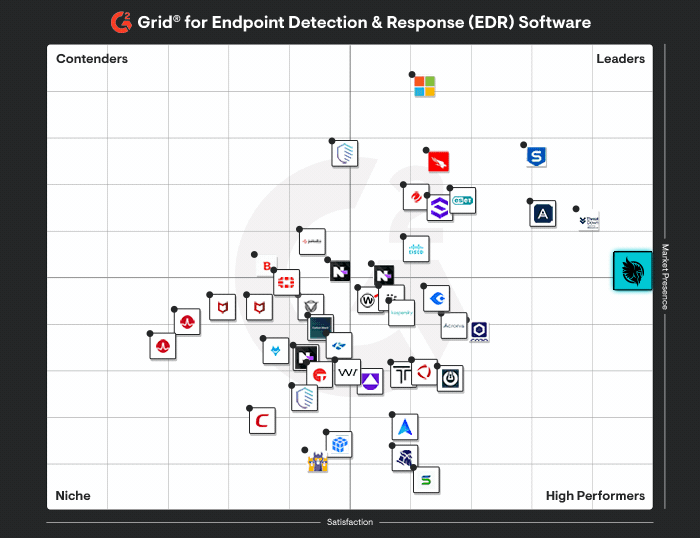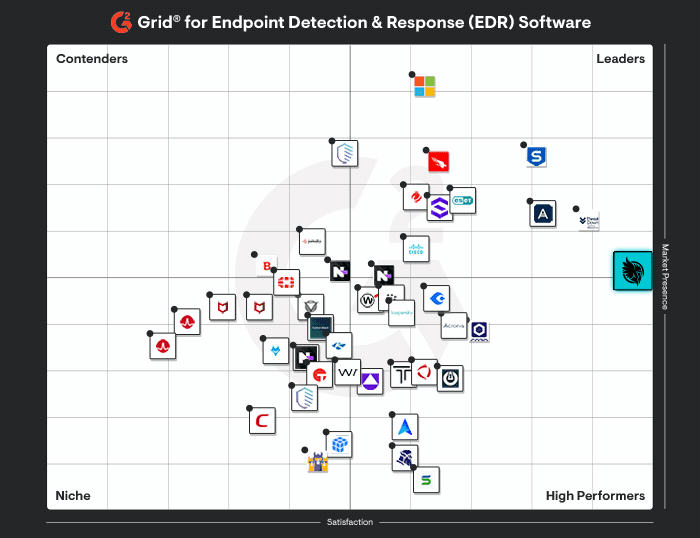
Ciberseguridad diseñada con un propósito y respaldada por expertos

Un precio simple, basado en volumen, por producto. No necesitas comprar diferentes niveles para obtener capacidades y cobertura integrales.

Mezcla de paquetes y módulos à la carte entre Kaseya 365, Kaseya MDR (antes RocketCyber), SaaS Alerts y complementos; a menudo implica contratos multianuales, SKU separados y cargos adicionales (como incorporación o actualizaciones) para igualar una cobertura comparable.
Incluido con cada producto: operado 24/7 en su totalidad por Huntress.
Principalmente centrado en herramientas; los MSP son responsables del ajuste, el triaje de alertas y la remediación a menos que agreguen servicios administrados, lo que suma costo y carga operativa.
Soporte global 24/7 incluido con cada producto de Huntress.
El soporte y la gestión de cuentas están fragmentados entre varias líneas de productos; los socios presentan un informe de rotación frecuente de AM y de una experiencia más fragmentada en todo el stack de Kaseya.
EDR diseñado específicamente que ofrece detección de amenazas de alta precisión, monitoreo 24/7 con respuesta rápida.
EDR/MDR entregado mediante productos como Kaseya 365 y Kaseya MDR (antes RocketCyber); tiende a ser menos configurable y más dependiente de herramientas, con el manejo de alertas y muchos flujos de remediación a cargo del equipo del MSP.
Managed ITDR for Microsoft 365 (y Google Workspace) con monitoreo 24/7, detecciones validadas por humanos y respuesta rápida ante el compromiso de cuentas y el comportamiento de atacantes.
La cobertura de amenazas de identidad y SaaS está repartida entre herramientas como SaaS Alerts, monitoreo de la web oscura y Kaseya 365. Kaseya ha comenzado a posicionar SaaS Alerts como base de su stack de seguridad, pero la calidad de la visibilidad y la respuesta sigue dependiendo de qué módulos licencies y de cómo tu equipo los configure y opere.
Huntress Managed SIEM simplifica la recolección, el análisis y el almacenamiento de registros, con Smart Filtering y nuestro SOC 24/7. La búsqueda con IA permite que tu equipo busque en los registros en inglés simple, sin necesidad de dominar un lenguaje de consulta. Traduce una pregunta en una consulta ES|QL y devuelve los registros coincidentes; puedes inspeccionar la consulta generada, refinarla o guardarla y programarla como una alerta personalizada.
Kaseya SIEM ya alcanzó disponibilidad general, pero persisten desafíos de implementación y visibilidad, incluida una integración poco clara con PSA/BMS; la retroalimentación de socios que hemos escuchado lo describe como inacabado, sin capacidades de consulta sólidas.
SAT fácil de gestionar con contenido atractivo y respaldado por expertos, basado en tácticas reales, para reducir el riesgo humano y construir una cultura de seguridad sólida.
SAT y simulación de phishing mediante herramientas como BullPhish ID y ofertas relacionadas; normalmente es más de hazlo tú mismo, con los MSP responsables de la selección de contenido, la configuración de campañas y los informes entre varios productos de seguridad de Kaseya.
Gestión administrada de la postura de seguridad de identidad que endurece continuamente Microsoft 365 contra configuraciones incorrectas y permisos excesivos, aplicada por expertos de Huntress.
La postura y el endurecimiento de la seguridad de identidad se manejan con una mezcla de controles nativos de Microsoft 365 y herramientas de Kaseya; no existe un servicio único y totalmente administrado de ISPM enfocado solo en el endurecimiento continuo de identidad comparable a Huntress Managed ISPM.
Gestión administrada de la postura de seguridad de endpoints que reduce continuamente el riesgo de los endpoints para equipos de cualquier tamaño, sin necesidad de herramientas complejas ni una carga operativa pesada.
La postura de los endpoints se gestiona mediante políticas de RMM y varios complementos de Kaseya; la gestión de la postura es en gran medida un esfuerzo autoadministrado en lugar de un servicio ESPM dedicado y totalmente administrado.
Obtén resultados de otro nivel con Huntress
Por qué Huntress es la mejor alternativa a Kaseya
Kaseya está diseñado para ser una plataforma de TI integral. Huntress está diseñado para detener amenazas. Esa diferencia se nota todos los días.
1. Detección administrada que realmente cierra el ciclo
Con el stack de seguridad de Kaseya, los socios nos dicen que las alertas siguen cayendo en sus manos. Describen fatiga por alertas, paneles ruidosos y flujos de trabajo que exigen atención constante de su equipo.
Con Huntress, el SOC 24/7 impulsado por IA y liderado por humanos investiga y remedia. Los socios suelen reportar que para cuando inician sesión, los incidentes ya están contenidos y un informe claro los espera, explicando qué pasó, qué se hizo y qué hacer a continuación.
Muchos menos callejones sin salida por falsos positivos, muchos más resultados con ciclo cerrado.
2. Resultados, no actividad
Los MSP y los equipos de TI reducidos no necesitan más herramientas que administrar; necesitan resultados en los que puedan confiar. Un socio de larga data lo resumió así: Huntress "hace lo que necesito que haga sin que yo se lo diga", y detecta abuso de credenciales en el mundo real antes de que puedan siquiera terminar de iniciar sesión para responder.
El enfoque de Kaseya suele poner más carga operativa en tu equipo para ajustar, priorizar y responder. Huntress está diseñado para quitarte ese trabajo de encima, para que tu equipo pueda enfocarse en todo lo demás.
3. Un proveedor de seguridad que hace una sola cosa excepcionalmente bien
Kaseya ha adquirido agresivamente herramientas en todo el espacio de TI y seguridad para construir una plataforma amplia.
Los socios nos dicen que esto puede hacer que la seguridad se sienta como algo añadido, empaquetado junto con RMM, backup y PSA, en lugar de un enfoque singular. Un cambio de marca o un nuevo SKU no cambia eso; sigue siendo otro módulo que licenciar, implementar y configurar.
Huntress está enfocado por completo en la seguridad. Muchos socios que probaron una estrategia de "todos los huevos en una canasta" llegan a Huntress específicamente porque quieren un proveedor que no haga más que seguridad administrada, y que lo haga excepcionalmente bien.
4. Una experiencia de socio diseñada para los MSP, no solo administrada contra SLA
Los socios de Huntress señalan constantemente el contraste en cómo cada empresa los trata. Del lado de Kaseya, algunos reportan haber pasado por "30 gerentes de cuenta en tres años", teniendo que volver a explicar constantemente su negocio a alguien nuevo.
Huntress invierte en relaciones estables y centradas en el socio. Eso se nota en cómo se manejan las renovaciones, cómo se apoyan las migraciones y por qué grandes grupos estandarizados en Kaseya aun así eligen a Huntress para seguridad.
5. Productos que cumplen lo que prometen
Los componentes de seguridad de Kaseya, desde escáneres de vulnerabilidades hasta SIEM y herramientas remotas, suelen quedar cortos frente a las expectativas en las conversaciones con los socios: escáneres que solo detectan problemas de Microsoft y Chrome, un SIEM recién lanzado que los socios describen como inacabado y con capacidades de consulta poco sólidas, y herramientas remotas que los ingenieros quieren reemplazar activamente.
Los socios llegan a Huntress buscando seguridad administrada de primer nivel, no un compromiso que resulta estar empaquetado con su RMM.
6. Precios claros. Sin juegos de contratos.
El proceso de contratación y renovación de Kaseya, incluyendo términos agresivos, compromisos de varios años y requisitos de cancelación, es un punto de fricción recurrente que empuja a los socios a explorar alternativas.
Huntress ofrece precios transparentes y orientados al socio: precios simples basados en volumen por producto, sin incorporación paga, y sin cobros adicionales escondidos en paquetes ni recargos sorpresa.
Cuando la relación empieza de forma clara, todo lo que sigue es más fácil.
El impacto de la supervisión del SOC las 24 horas, los 7 días de la semana
Lo que dicen nuestros clientes
- "Huntress nos notificó de la amenaza antes de que supiéramos qué estaba pasando. Su equipo nos dio toda la información que necesitábamos para ponernos al día, incluyendo el nombre del equipo infectado, los pasos para confirmar la infección y cómo remediar la amenaza."
- "Cuando Huntress llama, respondemos porque sabemos que es la llamada que importa. No tenemos el lujo de que los miembros del equipo revisen registros y eventos todo el día. Necesitamos poder enfocar nuestra atención en otras prioridades, y Huntress nos permite hacerlo."
- "Con el Huntress SOC, contamos con algunas de las mejores mentes en ciberseguridad a nuestra disposición. Nos ayudan a validar incidentes, resolverlos y también a mejorar nuestro propio conocimiento. Con el contexto y la información incluidos en sus informes personalizados, cualquier técnico de primer nivel puede entender fácilmente qué amenazas se detectaron y tomar las medidas adecuadas; ha sido un gran multiplicador de fuerza para nosotros."

The Huntress Managed Security Platform




Preguntas frecuentes sobre Huntress frente a Kaseya
Huntress y K365 tienen propósitos principales diferentes. Kaseya es una plataforma de gestión de TI que combina funciones de seguridad junto con RMM, PSA y herramientas de respaldo — la seguridad se sumó en gran parte mediante adquisiciones. Huntress es una plataforma de seguridad administrada enfocada ante todo en ciberseguridad, construida alrededor de un SOC disponible 24/7.
Esa diferencia de origen se nota en la operación diaria. Huntress ofrece Managed EDR, Managed ITDR, Managed SIEM, Managed Security Awareness Training, Managed ISPM, Managed ESPM y Managed antivirus de Microsoft Defender — todo lo cual puede funcionar a través de un solo SOC, una sola plataforma y modelos de precios transparentes. K365 combina componentes como el EDR de endpoints de Kaseya, Kaseya MDR, SaaSAlerts y BullPhish ID dentro de una pila de gestión de TI más amplia.
K365 sí agrupa herramientas de seguridad, pero el SOC 24/7 es un complemento, y el modelo generalmente se basa en reenviar alertas a tu equipo para que las verifique y actúe. Con Huntress, un SOC 24/7 está incluido en Managed EDR, ITDR y SIEM: nuestros analistas validan las alertas, impulsan la remediación y reducen drásticamente lo que termina en tu cola.
La diferencia práctica: los socios de Huntress generalmente solo reciben noticias nuestras cuando algo real requiere atención. Nuestro SOC remedia automáticamente o entrega informes de incidentes claros y detallados paso a paso. Los precios transparentes por un activo de ciberseguridad significan que no hay recargos sorpresa del SOC ni funciones limitadas por niveles.
Hay una superposición real en las categorías que ambos abordan: protección de endpoints, detección de amenazas de identidad y SaaS, security awareness training y análisis de registros/SIEM. La diferencia está en cómo se entregan esas funciones.
Huntress entrega todo esto como una plataforma de seguridad administrada diseñada específicamente para ese fin, operada por un SOC 24/7 — con remediación guiada o automática e informes posteriores al incidente. K365 es un paquete de varios componentes donde cada pieza individual (Kaseya MDR, SaaSAlerts, BullPhish ID) tiene su propia interfaz, licenciamiento y flujo de alertas. La investigación y la remediación son en gran parte responsabilidad del socio, y gestionar el stack combinado introduce una complejidad que puede sumar carga operativa con el tiempo.
Huntress está diseñado explícitamente para una detección de alta fidelidad — nuestro SOC filtra el ruido antes de que te llegue algo, así que solo te notificamos sobre incidentes que realmente requieren tu atención.
Managed SIEM agrega Smart Filtering en la fuente de registros, para que no te ahogues en volumen de registros sin procesar ni en spam de reglas. El resultado son menos alertas, mejor contexto en las que sí llegan, y menos tiempo dedicado a revisar cosas que resultan no ser nada.
Huntress está diseñado para poder coexistir con tus herramientas existentes de RMM, PSA y copias de seguridad. Mantienes Kaseya para la gestión de TI y usas Huntress como tu capa de seguridad administrada.
Managed EDR de Huntress funciona junto con otras herramientas de antivirus, incluido Microsoft Defender, y ofrecemos el antivirus de Microsoft Defender administrado sin costo adicional. Managed SIEM recopila registros de lo que ya tienes en funcionamiento (eventos de Windows, firewalls, VPN, proveedores de identidad, plataformas en la cloud y EDR de terceros), por lo que amplía tu infraestructura existente con visibilidad centralizada y cobertura del SOC las 24 horas, los 7 días de la semana, en lugar de competir con ella.
Para la mayoría de los MSP, Microsoft Defender combinado con Huntress Managed EDR suele ser un stack de seguridad de endpoints completo — y en muchos casos no hace falta ejecutar un producto de AV/EDR separado suministrado por Kaseya además.
Huntress aporta tecnología de EDR diseñada específicamente para ese fin, remediación activa impulsada por el SOC y detecciones de bajo ruido. Managed Microsoft Defender permite que nuestro equipo gestione de forma centralizada las configuraciones, exclusiones y detecciones de Defender Antivirus sin costo adicional, y se integra con Microsoft Defender for Endpoint donde lo uses. Muchos socios estandarizan esta combinación para simplificar operaciones, reducir la proliferación de agentes y hacer rendir más el presupuesto de seguridad.
Kaseya SIEM ya alcanzó disponibilidad general, y Kaseya sigue desarrollando funciones de estilo XDR junto con Kaseya MDR y SaaS Alerts. Pero el enfoque de varios componentes sigue introduciendo complejidad; varias capas de licenciamiento, un volumen de alertas que requiere revisión por parte del socio y, según comentarios recientes de socios, un producto SIEM que todavía está madurando y carece de capacidades sólidas de consulta.
Huntress Managed SIEM ayuda a hacer práctica la respuesta a amenazas y el cumplimiento para los MSP. Recopilamos registros de Windows, syslog, identidad, firewall, VPN, cloud y otras fuentes; aplicamos Smart Filtering para enfocarnos en eventos relevantes para la seguridad; retenemos datos hasta por siete años; y hacemos que nuestro SOC escriba detecciones, ajuste filtros, investigue y escale los incidentes reales.
AI Search hace que explorar esos datos de registros sea más fácil. Haz una pregunta en inglés simple —como “show me failed logins”— y AI Search genera y ejecuta la consulta ES|QL correspondiente, devolviendo los registros coincidentes sin que tengas que escribir la consulta tú mismo. Puedes ver la consulta generada para entenderla o refinar la búsqueda, y luego guardarla y programarla como alerta personalizada.
El precio es por fuente de datos y no por volumen de registros sin procesar. Si necesitas un registro limpio y listo para auditoría con respuesta administrada a amenazas, Huntress SIEM está diseñado para ese resultado — ya sea como reemplazo de los componentes SIEM de K365 o como una capa administrada sobre tu infraestructura existente.