¿Qué es la gestión de eventos e información de seguridad (SIEM)?

¿Qué es la gestión de eventos e información de seguridad (SIEM)?

Última actualización: 25/9/2026

Escrito por: Brenda Buckman

Respuesta rápida: SIEM (gestión de eventos e información de seguridad) es una solución de ciberseguridad que combina la gestión de información de seguridad (SIM) y la gestión de eventos de seguridad (SEM) en una sola plataforma, recopilando y analizando datos de registro para detectar amenazas potenciales y responder a ellas.

Cada inicio de sesión y transferencia de archivos deja un rastro.

La gestión de eventos e información de seguridad (SIEM) existe para detectar ese rastro antes de que se convierta en un problema. Como probablemente sabes, las amenazas de ciberseguridad son cada vez más sofisticadas y difíciles de detectar. Las empresas necesitan herramientas que brinden visibilidad en tiempo real de sus sistemas y permitan responder rápido ante amenazas potenciales.

Ahí es donde entra SIEM. Veamos qué es SIEM, cómo funciona y por qué es esencial para proteger tu organización contra amenazas potenciales.

¿Cómo funciona SIEM?

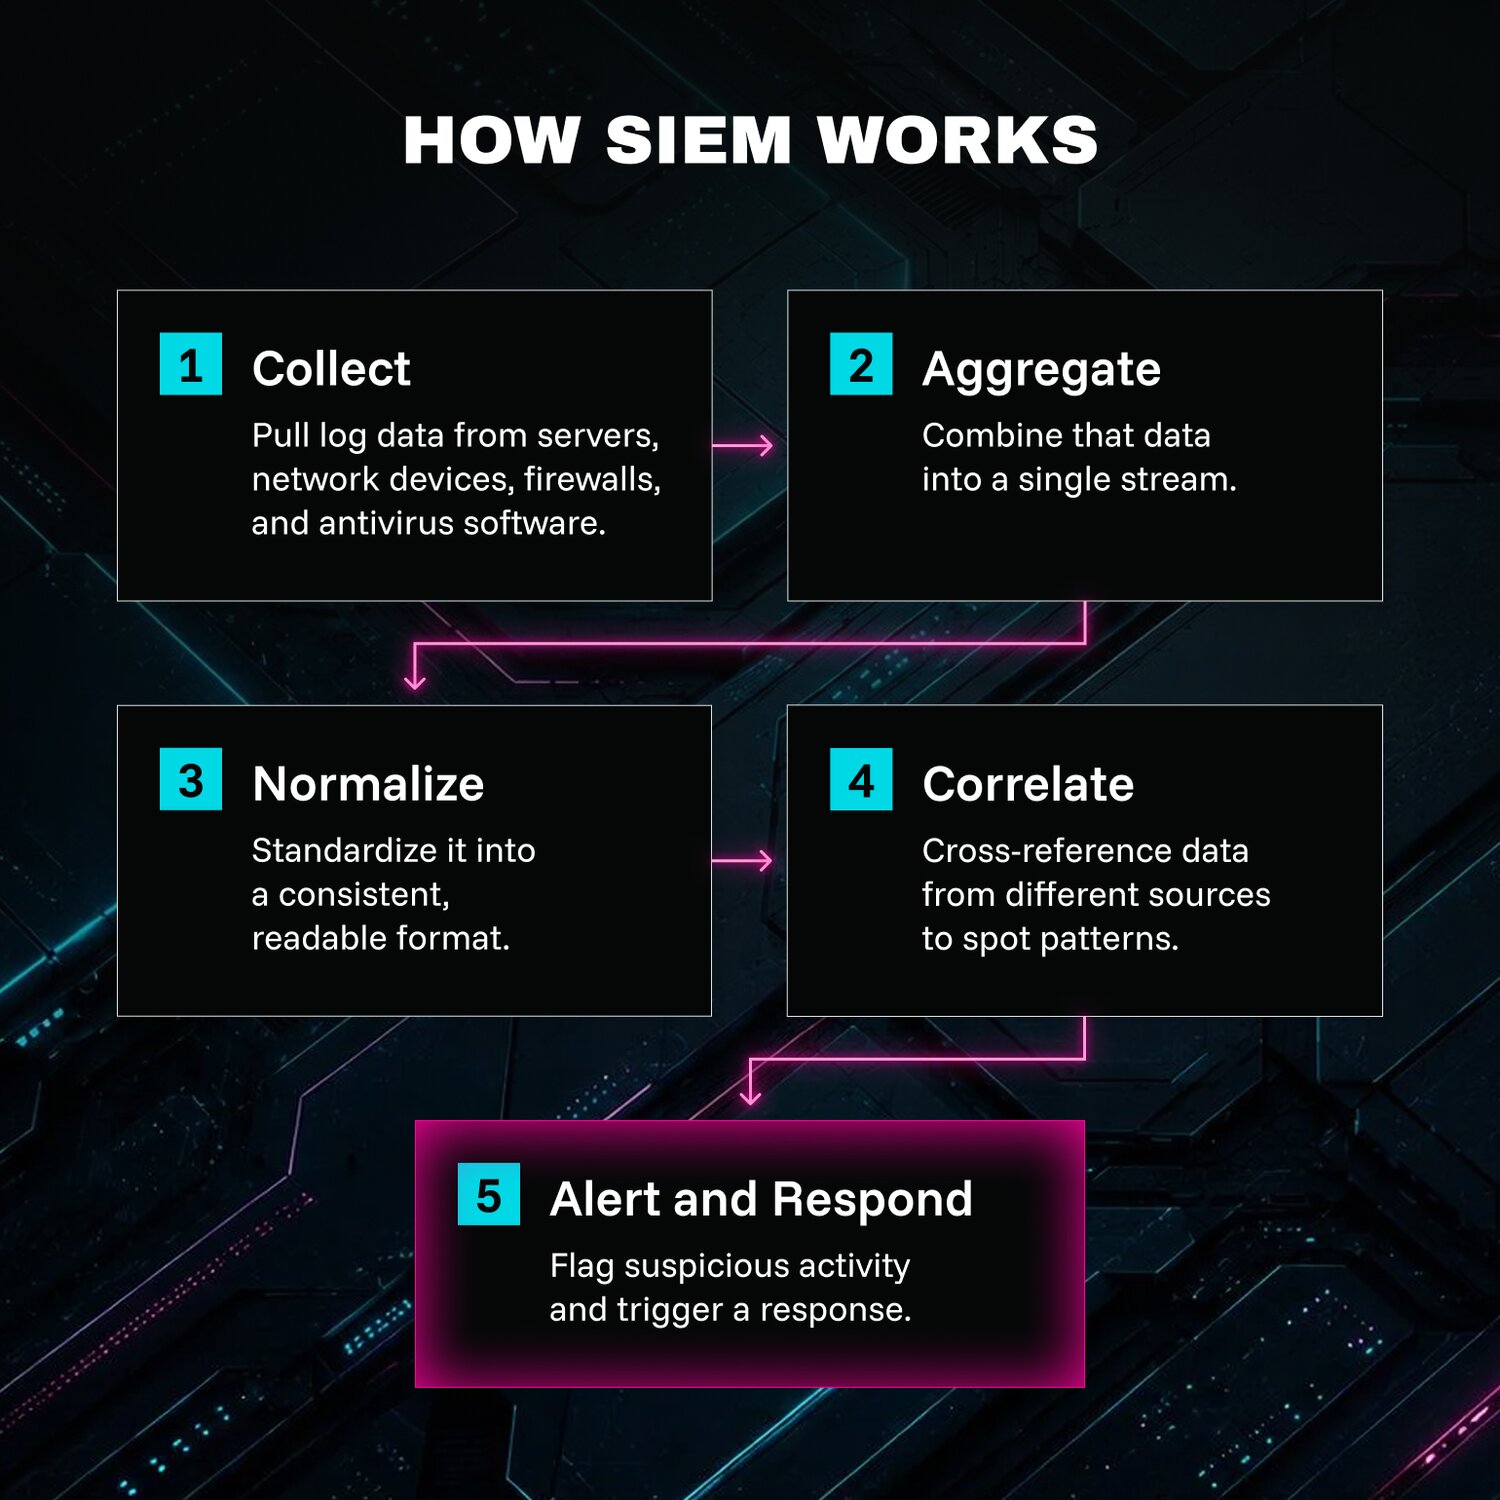
SIEM funciona recopilando datos de forma continua desde varias fuentes dentro de tu infraestructura de TI, como servidores, dispositivos de red, firewalls y software antivirus. Estos datos se agregan y se normalizan, lo que facilita su análisis.

El siguiente paso es la correlación y el análisis. SIEM usa reglas predefinidas y feeds de inteligencia de amenazas para correlacionar datos de distintas fuentes e identificar patrones que podrían indicar una amenaza de seguridad. Por ejemplo, si un empleado inicia sesión desde una ubicación inusual o en un horario extraño, SIEM podría marcarlo como sospechoso y generar una alerta.

Una vez que se detecta una amenaza potencial, SIEM activa una alerta que permite a los equipos de seguridad investigar y responder. Algunos sistemas SIEM también ofrecen respuestas automatizadas, como bloquear una dirección IP o aislar un dispositivo comprometido, para mitigar amenazas rápidamente.

Pasos de SIEM, incluyendo recopilar, agregar y normalizar datos.

¿Cuál es el propósito de SIEM?

El propósito principal de SIEM es brindarles a las organizaciones visibilidad en tiempo real de su panorama de seguridad. Al centralizar los datos de registro y monitorear los eventos de seguridad en todo el entorno de TI, SIEM ayuda a las empresas a detectar amenazas potenciales y responder a ellas antes de que causen daños importantes.

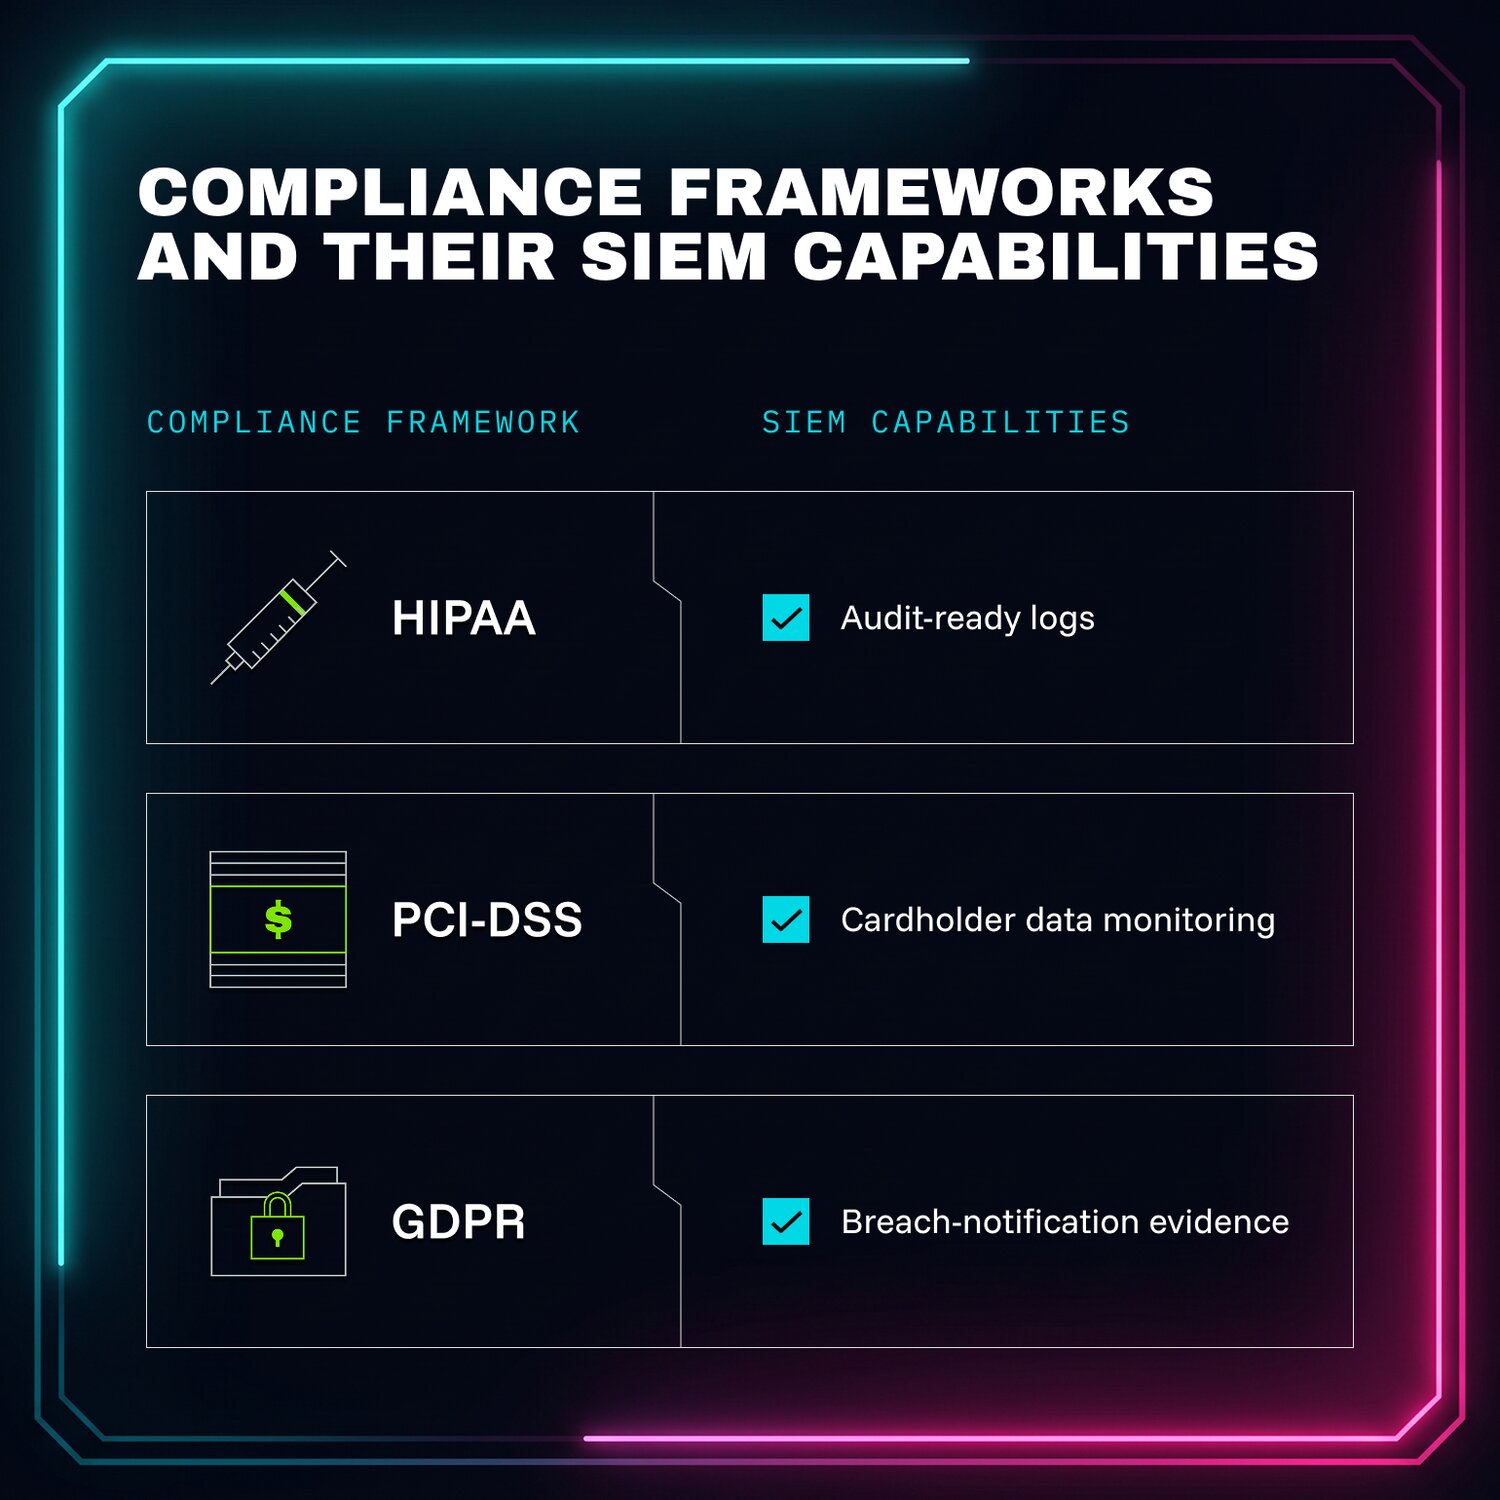
SIEM también es una herramienta valiosa para el cumplimiento normativo. Muchas industrias tienen requisitos regulatorios estrictos de protección de datos y seguridad, como el Reglamento General de Protección de Datos (GDPR), la Ley de Portabilidad y Responsabilidad de Seguros de Salud (HIPAA), o el Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI-DSS). Los sistemas SIEM pueden ayudar a las empresas a cumplir con estos requisitos al brindar registros detallados que cumplen con los estándares de seguridad requeridos.

SIEM también ayuda en la respuesta a incidentes y las investigaciones forenses. Si ocurre una vulneración de seguridad, SIEM puede dar una cronología detallada de los eventos, lo que ayuda a los equipos de seguridad a entender cómo ocurrió la vulneración, qué datos se vieron posiblemente comprometidos y qué pasos deben tomarse para prevenir incidentes futuros.

SIEM vs. inteligencia de amenazas: ¿cuál es la diferencia?

SIEM y la inteligencia de amenazas trabajan en estrecha colaboración, pero no son lo mismo. SIEM es una plataforma de monitoreo de seguridad y gestión de eventos, mientras que una plataforma de inteligencia de amenazas (TIP) está diseñada específicamente para recopilar, agregar y analizar datos de amenazas externas.

La diferencia clave es el enfoque: SIEM mira hacia adentro, hacia tu propio entorno, correlacionando registros y eventos para detectar anomalías. Una TIP mira hacia afuera, reuniendo inteligencia sobre actores de amenazas conocidos, patrones de ataque y vulnerabilidades emergentes.

Dicho esto, las soluciones SIEM modernas como Huntress Managed SIEM incorporan feeds de inteligencia de amenazas directamente en su motor de detección, por lo que la línea entre ambas se ha difuminado bastante. En lugar de elegir entre SIEM y una plataforma de inteligencia de amenazas, la mayoría de las organizaciones se benefician de una solución SIEM con inteligencia de amenazas integrada.

¿Por qué es importante SIEM en ciberseguridad?

SIEM ofrece varios beneficios clave, como:

  • Detección de amenazas: SIEM puede detectar amenazas de manera temprana analizando datos de registro en tiempo real, lo que permite una respuesta y mitigación más rápidas.
  • Gestión de seguridad centralizada: SIEM consolida los datos de seguridad de toda la organización, lo que facilita su gestión y monitoreo.
  • Cumplimiento normativo: SIEM ayuda a las empresas a cumplir con los requisitos de cumplimiento al mantener registros detallados.
  • Soporte ante incidentes: SIEM brinda información valiosa durante y después de un incidente de seguridad, lo que aporta visibilidad como parte de la respuesta.
  • Mayor visibilidad: SIEM ofrece una vista integral de la postura de seguridad de tu organización, lo que facilita identificar y abordar amenazas.

Sin un SIEM, las empresas corren el riesgo de pasar por alto eventos de seguridad críticos, lo que podría provocar vulneraciones costosas y fallas de cumplimiento.

¿Qué es una herramienta SIEM y qué hace?

Una herramienta SIEM es el software o la plataforma que las organizaciones usan para implementar funciones de SIEM. Estas herramientas pueden variar mucho en cuanto a características, complejidad y precio, pero todas ayudan a mejorar la seguridad de una organización al monitorear, analizar e informar eventos de seguridad en tiempo real.

Las características principales de una herramienta SIEM pueden incluir:

  • Gestión de registros: Recopila, almacena y gestiona registros de varias fuentes dentro de tu infraestructura de TI.
  • Monitoreo en tiempo real: Monitorea continuamente los eventos de seguridad y envía alertas de posibles amenazas.
  • Correlación y análisis: Correlaciona datos e identifica patrones que indican amenazas de seguridad.
  • Integración de inteligencia de amenazas: Incorpora fuentes externas de inteligencia de amenazas para mejorar la detección de amenazas emergentes.
  • Informes y cumplimiento: Recopila registros para fines de cumplimiento normativo y auditorías de seguridad.
  • Respuesta: Algunas herramientas SIEM ofrecen funciones de respuesta para mitigar amenazas.

Cómo SIEM apoya el cumplimiento normativo en sectores regulados

GDPR, HIPAA y PCI-DSS requieren registros detallados y rastros de auditoría, y SIEM está diseñado para producir exactamente eso. En el sector de la salud específicamente, lo que está en juego es especialmente alto, ya que las brechas a menudo pasan desapercibidas durante meses, y para cuando una sale a la luz, el daño se agrava. Por eso es crucial que los líderes de seguridad en el sector de la salud entiendan cuándo y dónde SIEM servirá mejor a sus intereses.

Dónde encaja SIEM en la TI del sector de la salud

Históricamente, para cuando se descubre una brecha, los actores maliciosos han estado en los sistemas de salud y TI durante semanas, meses o incluso años. Con datos entrando y saliendo de esos sistemas tan rápidamente, los actores de amenazas tienen tiempo para acechar, aprovechando su acceso no autorizado y buscando datos valiosos que se puedan vender en la dark web o en otros lugares.

SIEM ingiere datos. Es un recolector de registros que recibe datos de cada dispositivo en la red, a la vez que analiza, correlaciona y examina esos datos. También es excelente para retroceder en el tiempo, ya que ofrece la funcionalidad de investigar eventos de meses atrás. Sin embargo, la fortaleza de SIEM también es su desafío inherente: recolectar y conservar tantos datos tradicionalmente resulta muy costoso.

Entonces sí, SIEM puede volverse prohibitivo en costo para algunas organizaciones si ingiere todos los datos, todo el tiempo, sin ningún criterio. Por eso los sistemas de salud y los proveedores de servicios administrados (MSP) deben buscar una solución SIEM que brinde esa atención preventiva crucial, siendo a la vez inteligente y selectiva sobre cómo almacena los datos. Además, dado que tantos sistemas de salud aún luchan con el almacenamiento de datos, es importante entender dónde y por qué esta solución puede servir a las necesidades de seguridad a largo plazo del sector de la salud.

Reforzar el Cumplimiento normativo de HIPAA y los requisitos de seguros cibernéticos

En tantas consideraciones de TI del sector de la salud, el cumplimiento de la Ley de Portabilidad y Responsabilidad de Seguros de Salud (HIPAA) impulsa la conversación, por innumerables razones. Los requisitos de HIPAA también se vinculan con los requisitos de seguros cibernéticos para las organizaciones de salud, lo que impulsa a los clientes a tomar medidas proactivas para construir un stack de seguridad más robusto ahora, en lugar de hacerlo después de un ataque costoso.

Además, las fusiones y adquisiciones (M&A) han generado consolidación en todo el sector de la salud, ampliando las superficies de ataque y poniendo en riesgo más datos de proveedores y pacientes. Mediante el proceso de M&A, organizaciones más sofisticadas pueden heredar puntos débiles en la tecnología, permitiendo que los criminales se infiltren sin ser detectados.

Las aseguradoras cibernéticas se han dado cuenta de que están, proverbialmente, “contra las cuerdas” en la lucha contra los cibercriminales. Los requisitos para la cobertura se están endureciendo, con más auditorías y pruebas requeridas durante el proceso de suscripción. Además, las aseguradoras cibernéticas están presionando a los clientes para que sean más proactivos y se analicen a sí mismos desde la perspectiva del atacante.

Las organizaciones de salud ya están al límite de sus capacidades por salvar vidas y atender pacientes. Un SIEM se gana su lugar en el stack solo si es compatible con HIPAA, aprobado por aseguradoras cibernéticas, y realista en costo y usabilidad tanto para los MSP como para los equipos de salud.


"Las organizaciones de salud suelen estar ya bastante sobrecargadas salvando vidas y atendiendo pacientes. SIEM puede actuar como un bloque compatible con HIPAA y aprobado por aseguradoras cibernéticas dentro de un stack de seguridad sólido, pero solo si cumple con el perfil de costo y las características fáciles de usar que permiten a los MSP y a los clientes de salud aprovecharlo al máximo."

- Joe Goldstein, President & Founder of OCS IT

Defendiéndose del abuso de herramientas legítimas

Con el enfoque antiguo, algunos proveedores de salud asumieron erróneamente que eran simplemente “demasiado pequeños para importarle” a los actores de amenazas. Pero toda organización tiene algo valioso que atacar, y los actores maliciosos no tienen que esforzarse tanto para entrar en los sistemas cuando aprovechan herramientas legítimas de negocio u operativas.

Piensa en un proveedor de software de salud que es adquirido; una herramienta previamente confiable y válida también puede heredar de repente los puntos ciegos de la empresa adquirente. Incidentes como este pueden dejar servicios fuera de línea y requerir soporte de ciberseguridad de terceros para resolverse, aunque el punto de entrada haya sido una herramienta en la que nadie había pensado dos veces.

Los actores de amenazas no necesitan forzar la entrada si pueden simplemente abrir la puerta principal. Cuando se trata de software de salud usado en sistemas dispares y huellas distribuidas de proveedores, hay innumerables lugares donde los criminales pueden esconderse y aprovechar su acceso no autorizado. SIEM está bien posicionado para ayudar a mitigar eso.

Los sistemas de salud y los MSP enfocados en SIEM deben buscar un enfoque simplificado que filtre el caótico “área de trauma” de datos y alertas, reduciéndolo a las alertas más críticas. Un enfoque integrador y con visión de futuro, como el que usan los grandes proveedores de salud, es el camino a seguir con SIEM. Preguntas que los tomadores de decisiones deben hacerse al evaluar un SIEM:

  • ¿Es esto rentable y específico en la recopilación de registros?
  • ¿Es esto simple y fácil de usar?
  • ¿Podemos implementar y desplegar esta solución rápidamente?

Una lista de marcos de cumplimiento, HIPAA, PCI-DSS y GDPR, y sus capacidades de SIEM.

Qué buscar en un proveedor de SIEM para tu negocio

No todas las soluciones de SIEM son iguales, así que elegir al proveedor correcto es crucial. Aquí hay algunos factores clave a considerar:

  • Facilidad de uso: Busca una solución fácil de usar que no requiera capacitación extensa ni un equipo dedicado para manejarla. Las mejores herramientas de SIEM simplifican las complejidades de la ciberseguridad y las hacen accesibles para empresas de todos los tamaños.
  • Escalabilidad: Tu SIEM debería poder crecer junto con tu negocio. Asegúrate de que la solución pueda manejar un mayor volumen y complejidad de datos a medida que tu organización se expande.
  • Costo: Los SIEM tradicionales suelen venir con precios elevados y costos ocultos, lo que los hace inaccesibles para muchas empresas en crecimiento con equipos de TI pequeños. Busca un proveedor que ofrezca precios transparentes sin complementos sorpresa.
  • Capacidades de integración: Asegúrate de que el SIEM pueda integrarse sin problemas con tu infraestructura de TI existente y otras herramientas de seguridad.

SIEM gestionado vs. no gestionado

Considera si un servicio de SIEM gestionado sería más beneficioso para tu negocio. Las ciberamenazas no tienen horario de oficina, y tu SIEM tampoco debería tenerlo.

La mejor opción es elegir un proveedor que ofrezca monitoreo las 24 horas y soporte experto, para que nunca te quedes sin información. Los SIEM gestionados como Huntress Managed SIEM le quitan a tu equipo la carga pesada, al ofrecer monitoreo continuo, gestión y respuesta ante amenazas sin requerir experiencia interna significativa.

Replantea tu enfoque de SIEM con Huntress Managed SIEM

Los SIEM tradicionales se diseñaron para simplificar la seguridad, pero se han vuelto demasiado complejos y costosos para muchas empresas. Eso no tiene por qué ser así con la gestión moderna de información y eventos de seguridad. 

Huntress Managed SIEM ofrece una solución simplificada y eficaz que brinda todos los beneficios de un SIEM sin las complicaciones. Con monitoreo las 24/7, gestión experta y precios claros, Huntress Managed SIEM hace que la ciberseguridad avanzada sea simple y accesible para empresas de todos los tamaños. 

Es hora de dejar atrás la tecnología de SIEM del pasado. ¿Listo para ver cómo Huntress puede modernizar tu estrategia de seguridad? Reserva una demo gratis y compruébalo tú mismo. 

Preguntas frecuentes

SIEM es la plataforma que recopila y analiza datos de seguridad. El  centro de operaciones de seguridad (SOC) es el equipo de personas que usa esa plataforma, junto con otras herramientas, para monitorear amenazas y responder las 24 horas del día.

No. Splunk es el producto SIEM de un proveedor, junto con su plataforma de datos más amplia. SIEM es la categoría general de tecnología bajo la cual se encuentra Splunk, junto con muchos otros proveedores.

SIEM no está siendo reemplazado por tecnología más nueva, sino que está evolucionando. Los modelos de SIEM de próxima generación y gestionado están diseñados para resolver los problemas de costo, complejidad y fatiga por alertas que venían con el SIEM tradicional, en lugar de abandonar la categoría por completo.

HIPAA no menciona específicamente a SIEM como un requisito. Pero sus reglas de registro de auditoría y monitoreo son difíciles de cumplir sin uno, y esa misma cobertura se relaciona directamente con las expectativas de suscripción de seguros cibernéticos.

Descubre un SIEM gestionado sin la complejidad heredada

Combina la visibilidad de registros relevantes para la seguridad con monitoreo gestionado, investigación, respuesta y soporte de cumplimiento. Prueba Huntress Managed SIEM gratis y despliégalo en minutos para empezar a combatir amenazas.

Prueba Huntress gratis