

¿Qué es la gestión del tráfico de red?

¿Qué es la gestión del tráfico de red?
Escrito por: Monica Burgess
Publicado: 19/9/2025
Última actualización: 27/2/2026
mujer trabajando en una laptop

Puntos clave

  • Función principal: La gestión del tráfico de red supervisa, controla y optimiza el flujo de datos mediante firewalls, balanceadores de carga y herramientas IDS para mantener las redes rápidas, confiables y seguras
  • Detección de amenazas: Identifica patrones de tráfico inusuales, incluida la actividad de ráfagas de DDoS, lo que permite identificar amenazas en tiempo real antes de que ocurra algún daño
  • IA y automatización: Las plataformas modernas de gestión del tráfico usan IA y automatización para mejorar la precisión de detección y reducir el tiempo necesario para responder a anomalías
  • Impacto en el negocio: Una gestión del tráfico eficaz evita cuellos de botella, mejora la experiencia del cliente y protege datos sensibles sin requerir grandes presupuestos de TI
  • Capas de seguridad: La gestión del tráfico funciona junto con firewalls y herramientas IDS para formar una defensa en capas que bloquea malware e intentos de acceso no autorizado a nivel de red


La gestión del tráfico de red es la práctica de supervisar, controlar y optimizar el flujo de datos a través de una red. El objetivo es garantizar una comunicación fluida, evitar demoras y proteger la red de amenazas.

En esencia, la gestión del tráfico de red se enfoca en cómo se mueven los datos por una red. Piénsalo como administrar carros en una autopista: sin semáforos ni reglas, habría caos. Con herramientas como firewalls, balanceadores de carga y sistemas de monitoreo, las organizaciones pueden mantener sus redes funcionando de forma eficiente y segura. Por ejemplo, evitan que los datos saturen la red en horas pico y bloquean amenazas como malware o acceso no autorizado.

Desde la perspectiva de la ciberseguridad, la gestión del tráfico de red cumple un papel clave en la protección de información sensible. Ayuda a detectar actividad inusual, como un aumento repentino de solicitudes entrantes desde fuentes sospechosas (algo común en los ataques de denegación de servicio distribuido (DDoS)). Además, garantizar un flujo de tráfico adecuado facilita detectar y detener posibles intrusiones en tiempo real.

Las herramientas modernas aprovechan la IA y la automatización para rastrear y analizar patrones de tráfico, lo que hace que las soluciones sean más inteligentes y rápidas. Ya sea una pequeña empresa o una gran corporación, una gestión eficaz del tráfico garantiza una red más rápida, segura y confiable.

Herramientas de gestión del tráfico de red


La conclusión sobre la función principal menciona herramientas, pero no las explica. Convierte esta sección en una guía práctica:

  • Firewalls: Filtrado de tráfico de primera capa por IP, puerto y protocolo. Los firewalls con estado mantienen el contexto de sesión para tomar decisiones más inteligentes

  • Balanceadores de carga: Distribuyen el tráfico entrante entre varios servidores. También cumplen una función de seguridad al absorber tráfico de DDoS y aislar los servidores backend

  • Sistemas de detección/prevención de intrusiones (IDS/IPS): Inspección profunda de paquetes que busca firmas de ataques y anomalías de comportamiento dentro del tráfico permitido

  • Firewalls de aplicaciones web (WAF): Inspección de capa 7 específica para tráfico HTTP/HTTPS. Bloquea ataques a aplicaciones web (SQLi, XSS, CSRF) que los firewalls de red no inspeccionan

  • Detección y respuesta de red (NDR): Análisis basado en aprendizaje automático del tráfico este-oeste (interno). Detecta movimiento lateral que las herramientas perimetrales pasan por alto

  • Integración con SIEM: Los registros de tráfico de red se envían al SIEM para correlacionarlos con datos de endpoints e identidad, lo que brinda una visión completa del ataque

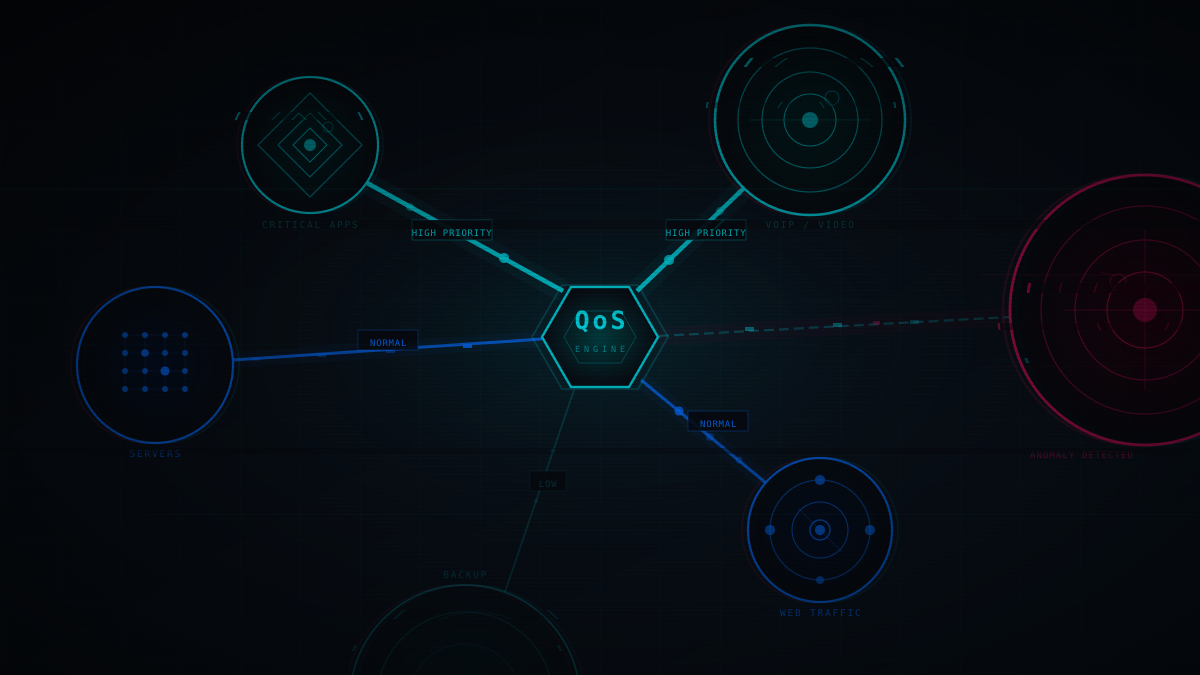
Calidad de servicio (QoS) y seguridad

Aborda un concepto de gestión del tráfico que conecta operaciones y seguridad:

  • QoS es la práctica de priorizar ciertos tipos de tráfico sobre otros para garantizar que las aplicaciones críticas tengan ancho de banda incluso durante la congestión

  • Desde una perspectiva de seguridad, una configuración incorrecta de QoS puede desvalorizar sin querer el tráfico de seguridad (cargas de telemetría de EDR, envío de registros al SIEM) durante periodos de alto tráfico, lo que crea vacíos de visibilidad justo cuando más se necesitan

  • QoS también puede usarse de forma defensiva: limitar la velocidad del tráfico de hosts o protocolos individuales puede frenar el tráfico de ataques automatizados (credential stuffing, escaneo de puertos) sin bloquearlo por completo

  • Asegúrate de que tus políticas de QoS protejan las comunicaciones de las herramientas de seguridad como de alta prioridad, junto con las aplicaciones críticas para el negocio

Gestión del tráfico para el monitoreo de seguridad: este-oeste frente a norte-sur

Una distinción conceptual importante para lectores enfocados en seguridad:

  • Tráfico norte-sur: Datos que fluyen entre los sistemas internos e internet. Es el enfoque tradicional de los firewalls perimetrales y los sistemas IDS/IPS

  • Tráfico este-oeste: Datos que fluyen entre sistemas dentro de la red interna. Aquí es donde ocurren el movimiento lateral, el reconocimiento interno y la preparación de datos

  • La mayoría de las gestiones de tráfico tradicionales se enfocan casi por completo en el tráfico norte-sur. Los atacantes lo saben y explotan ese punto ciego

  • Las herramientas de detección y respuesta de red (NDR) abordan específicamente el tráfico este-oeste y usan análisis de comportamiento para detectar patrones de comunicación interna anómalos

  • La segmentación (VLAN, microsegmentación) controla el tráfico este-oeste al limitar qué sistemas internos pueden comunicarse entre sí

  • Para organizaciones con redes planas donde todo puede comunicarse con todo, la visibilidad este-oeste debería ser una prioridad máxima de inversión en seguridad

Línea base del tráfico de red: por qué es importante

Base para la detección de anomalías:

  • No puedes detectar tráfico anómalo si no sabes cómo se ve lo normal: la creación de una línea base de tráfico documenta los patrones de comunicación esperados en tu entorno

  • La documentación de la línea base incluye: qué sistemas se comunican entre sí, qué protocolos y puertos usan, y los rangos de ancho de banda esperados según la hora del día

  • Con una línea base, las anomalías se vuelven evidentes: una estación de trabajo que nunca hace conexiones SMB a servidores y de repente lo hace a las 2 a. m., o un endpoint que sube 10 GB durante la noche a una IP externa

  • Las líneas base se crean mediante herramientas de monitoreo (NetFlow, SIEM) y se revisan periódicamente; necesitan actualizarse a medida que el entorno cambia legítimamente

Preguntas frecuentes

Garantiza que los datos fluyan sin problemas, sin cuellos de botella ni retrasos, además de ayudar a identificar y bloquear amenazas de ciberseguridad. Al optimizar el rendimiento de la red, las empresas mantienen la productividad y protegen la información confidencial.

Monitorea y analiza el flujo de datos para detectar anomalías, bloquear el acceso no autorizado y reducir los riesgos de ciberataques como DDoS o la infiltración de malware.

Las herramientas comunes incluyen firewalls, sistemas de detección de intrusiones (IDS), balanceadores de carga y soluciones de monitoreo avanzadas que suelen usar IA para el análisis de tráfico y la detección de amenazas.

¡Claro que sí! Las pequeñas empresas pueden usar la gestión del tráfico de red para evitar lentitud, mejorar la experiencia de los clientes y proteger los datos propios de filtraciones de seguridad, sin necesidad de un presupuesto de TI enorme.

Recursos adicionales

Más información sobre ¿Qué es el malware sin archivos? Guía de detección y prevención
¿Qué es el malware sin archivos? Guía de detección y prevención
Ciberseguridad 101

Aprende cómo funciona el malware sin archivos, por qué es tan efectivo, y las estrategias esenciales para detectar y prevenir estos ciberataques basados en memoria.

Más información sobre Amazon Web Services
Amazon Web Services
Ciberseguridad 101

Aprende los fundamentos de la seguridad en la nube de AWS (cloud), el modelo de responsabilidad compartida, funciones clave como el cifrado y IAM, además de las mejores prácticas para profesionales de ciberseguridad.

Más información sobre Qué es la transformación de la ciberseguridad
Qué es la transformación de la ciberseguridad
Ciberseguridad 101

Descubre qué significa la transformación de la ciberseguridad, por qué es esencial para las organizaciones modernas y cómo implementar una estrategia de seguridad integral.

Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Probar Huntress gratis