




Ciberseguridad 101
¿Qué es el malware sin archivos? Guía de detección y prevención
Aprende cómo funciona el malware sin archivos, por qué es tan efectivo, y las estrategias esenciales para detectar y prevenir estos ciberataques basados en memoria.
¿Qué es el movimiento lateral en ciberseguridad?
¿Qué es el movimiento lateral en ciberseguridad?
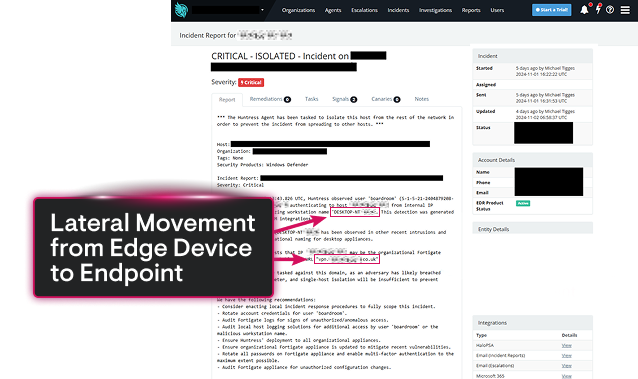
El movimiento lateral es como un juego digital de escabullirse por un laberinto. Una vez que los atacantes logran colarse en una red, se mueven por dentro, saltando entre sistemas y cuentas. ¿Por qué? Para escalar su acceso, evitar que los detecten y apuntar a objetivos de alto valor, como datos sensibles o controladores de dominio. Esto es lo que hace que una pequeña brecha se convierta en un gran problema.
Cuando los atacantes quieren propagarse dentro de una red, se ponen creativos con su forma de moverse. Así es como lo logran:
Recolectando credenciales que quedaron olvidadas en los sistemas para abrir más puertas.
Escaneando la red para ubicar dónde podrían esconderse los activos valiosos.
Abusando de protocolos confiables como RDP, SMB o WMI para pasar desapercibidos como si pertenecieran allí.
En esencia, usan herramientas legítimas para jugar a largo plazo y evadir tus defensas de seguridad.
Los hackers no improvisan. Tienen sus movimientos preferidos para el movimiento lateral:
Ataques Pass-the-Hash o Pass-the-Ticket: usan credenciales robadas para hacerse pasar por un usuario autorizado.
Abuso de RDP: toman el control remoto de sistemas con herramientas de administración.
Explotación de WMI: ejecutan comandos en otros dispositivos sin levantar sospechas.
Uso de la herramienta PsExec: una favorita para ejecutar comandos en sistemas remotos.
Extracción de credenciales desde LSASS (Local Security Authority Subsystem Service): extraen contraseñas de la memoria como quien abre una caja fuerte.
Explotación de permisos débiles en servicios o configuraciones descuidadas de Active Directory.
¿Un consejo? La mayoría de estas técnicas tienen propósitos comerciales perfectamente válidos, lo que las hace aún más difíciles de detectar. Astuto, ¿no?
Detectar el movimiento lateral es complicado, pero no imposible si tus defensas están a la altura. Concéntrate en:
Monitoreo de tráfico este-oeste: presta atención a la actividad interna de la red, no solo al tráfico entrante/saliente.
EDR: estas herramientas son los vigilantes de tu red, te alertan sobre comportamientos sospechosos en los dispositivos.
Patrones de inicio de sesión inusuales: detecta cuando los usuarios no actúan como de costumbre.
Analítica del comportamiento: las herramientas de analítica del comportamiento de usuarios y entidades (UEBA) detectan anomalías en la forma en que los usuarios interactúan con los sistemas. Patrones extraños significan señales de alerta.
Correlación de registros: recopila registros de todos tus sistemas y arma el panorama completo. Es como un trabajo de detective, pero automatizado.
La detección temprana marca toda la diferencia. Cuanto antes los detectes, menos daño podrán causar.
¿Quieres detener el movimiento lateral en seco? Prepárate con estos elementos esenciales:
Microsoft Defender for Endpoint para monitorear y controlar dispositivos.
BloodHound para identificar debilidades en Active Directory.
Zeek o Suricata para analizar la actividad de red como todo un experto.
Además de las herramientas, adopta un enfoque de confianza cero. Asume que cualquier dispositivo o usuario podría ser el atacante hasta que se demuestre lo contrario. Suma controles de acceso estrictos para mayor seguridad.
MITRE ATT&CK es como el manual de jugadas del atacante, y el movimiento lateral definitivamente está ahí. Técnicas como:
T1021 (Servicios remotos): Abarca los métodos que usan los hackers para explotar conexiones remotas.
T1550 (Pass-the-Hash): Se enfoca en aprovechar hashes de credenciales robadas.
Este marco de trabajo les da a los equipos de ciberseguridad una idea de lo que los atacantes podrían intentar a continuación y los ayuda a defenderse de forma más inteligente, no más difícil.
A los operadores de ransomware les encanta el movimiento lateral. ¿Por qué? Les permite atacar los sistemas más grandes y críticos antes de hacer su exigencia de rescate.
Imagina esto: toman control en silencio de tus respaldos, servidores de archivos y controladores de dominio. Luego, ¡pum! Lo bloquean todo a la vez. Más daño significa más presión para obligarte a pagar. Por eso es tan importante detener el movimiento lateral a tiempo.
Los hackers pueden ser silenciosos, pero dejan pistas. No las pases por alto.
Recursos adicionales
Aprende cómo funciona el malware sin archivos, por qué es tan efectivo, y las estrategias esenciales para detectar y prevenir estos ciberataques basados en memoria.
Aprende los fundamentos de la seguridad en la nube de AWS (cloud), el modelo de responsabilidad compartida, funciones clave como el cifrado y IAM, además de las mejores prácticas para profesionales de ciberseguridad.
Descubre qué significa la transformación de la ciberseguridad, por qué es esencial para las organizaciones modernas y cómo implementar una estrategia de seguridad integral.

