

¿Qué es el movimiento lateral en ciberseguridad?
¿Qué es el movimiento lateral en ciberseguridad?

Escrito por: Lizzie Danielson

Publicado: 26/6/2025

Última actualización: 5/2/2026

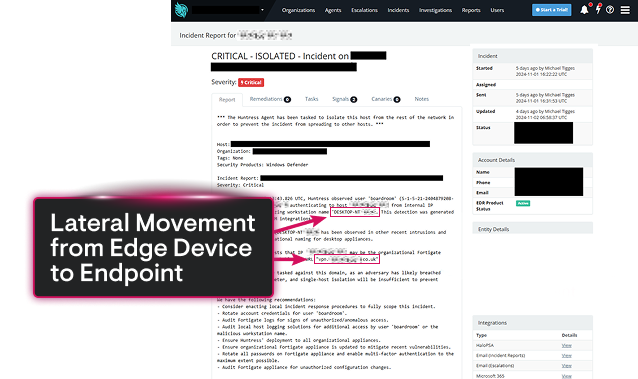
Captura de pantalla de Tradecraft sobre movimiento lateral desde un dispositivo de borde hacia un endpoint

Conclusión clave: El movimiento lateral es el proceso mediante el cual un ciberatacante, tras obtener un punto de apoyo inicial, se adentra más en una red para ubicar activos de alto valor. A diferencia del "acceso inicial" (entrar), el movimiento lateral se trata de expansión y persistencia. Detectarlo requiere monitorear el tráfico "este-oeste" (interno) en lugar de solo las defensas perimetrales.

El movimiento lateral es el arma secreta de los atacantes de alto nivel y una de las tácticas de ataque más comunes que usan los atacantes una vez que están dentro de una organización. Es sigiloso, estratégico y está diseñado para convertir una pequeña brecha en una crisis total en toda la red. Si has escuchado el término pero no estás seguro de cómo encaja en el mundo de los ciberataques, no eres el único. Pero entender qué es (y cómo defenderte) puede ser la diferencia entre proteger o perder las defensas de tu organización.

Piénsalo así: el movimiento lateral es lo que ocurre después de que un actor malicioso obtiene acceso a tu red. Es cómo explora, profundiza y se acerca a su objetivo final, ya sean datos confidenciales, control sobre tus sistemas o causar estragos totales.

Esta guía te explicará qué significa el movimiento lateral, cómo funciona y, lo más importante, cómo detener a los atacantes en seco. Si te importa mantener segura tu empresa, prepárate un café; tenemos trabajo que hacer.

¿Qué es el movimiento lateral?

El movimiento lateral en ciberseguridad se refiere a la capacidad de un atacante de moverse por una red después de obtener acceso inicial. No se trata de cómo entró, eso es el "acceso inicial". Se trata de qué hace una vez dentro. Los atacantes usan el movimiento lateral para obtener acceso más profundo, robar datos valiosos, escalar privilegios o incluso preparar el terreno para un ataque masivo de ransomware.

Objetivos clave del movimiento lateral:

  • Acceder a objetivos de alto valor: los atacantes apuntan a bases de datos confidenciales, controladores de dominio, copias de seguridad o propiedad intelectual.

  • Establecer persistencia: se aseguran de poder mantener el acceso, incluso si se descubre su brecha inicial.

  • Escalar privilegios: los atacantes buscan obtener permisos de nivel administrativo que les den control total sobre la red.

Lo que distingue al movimiento lateral es lo deliberado y sigiloso que es. Los atacantes suelen imitar el comportamiento normal de los usuarios para evitar ser detectados, lo que lo convierte en una de las fases más peligrosas de un ciberataque.

Cómo funciona el movimiento lateral

El movimiento lateral no ocurre todo a la vez. Es un proceso calculado que los atacantes ejecutan paso a paso. Así es como suele desarrollarse:

1. Punto de apoyo inicial

El atacante comienza infiltrándose en un sistema mediante métodos como phishing, malware o la explotación de vulnerabilidades. Ahora tiene una "base" de operaciones dentro de tu red.

2. Reconocimiento interno

Luego, mapean la red. Con herramientas como Netstat o PowerShell, los atacantes exploran tu entorno para ubicar sistemas, usuarios y recursos críticos. Piensa en esta fase como su "reconocimiento del terreno".

3. Robo de credenciales

Antes de avanzar más, los atacantes usan herramientas y ataques relacionados con credenciales para diversos fines. Usan herramientas como Mimikatz para extraer contraseñas almacenadas en caché o ataques Pass-the-Hash para robar hashes de contraseñas, lo que les permite evadir los controles normales de acceso al sistema.

4. Movimiento lateral

Con credenciales en mano y un sólido conocimiento de la red, los actores de amenazas comienzan a saltar de sistema en sistema. Esto puede implicar el uso de protocolos como el protocolo de escritorio remoto (RDP) o el Server Message Block (SMB) para evadir los controles de acceso.

5. Objetivo final

Después de propagarse por la red, dan el golpe final. Ya sea exfiltrando datos críticos, implementando ransomware o tomando control de un controlador de dominio, aquí es donde el daño se vuelve catastrófico.

Ejemplos reales de movimiento lateral

¿Todavía no estás convencido del peligro que representa el movimiento lateral? Aquí tienes algunos casos infames donde fue un factor clave:

  • NotPetya: este malware se propagó lateralmente usando vulnerabilidades de SMB, paralizando empresas enteras en minutos.

  • SolarWinds: los atacantes obtuvieron acceso inicial mediante una actualización de software con una puerta trasera, y luego usaron malware para el movimiento lateral y la implementación de cargas adicionales.

  • LockBit: funciona como un modelo de Ransomware como servicio (RaaS) donde se recluta a afiliados para realizar ataques de ransomware usando las herramientas e infraestructura de ransomware de LockBit

Lecciones aprendidas:

  • Un solo sistema comprometido puede escalar a una vulneración en toda la organización más rápido de lo que crees.

  • Las amenazas persistentes avanzadas (APT) planean sus movimientos paso a paso, lo que hace esencial el monitoreo proactivo.


Acceso inicial frente a movimiento lateral


Característica

Acceso inicial (la "irrupción")

Movimiento lateral (el "sigilo")

Objetivo principal

Obtener un punto de apoyo persistente en la red.

Encontrar datos/activos de alto valor.

Vector típico

Phishing, credenciales robadas, explotación de RDP.

Pass-the-hash, abuso de RDP/SMB, WMI.

Enfoque de la defensa

Perímetro (firewalls, filtrado de correo electrónico).

Interno (microsegmentación, EDR/ITDR).

Tipo de tráfico

Norte-sur (entrante desde internet).

Este-oeste (de sistema a sistema interno).

Nivel de sigilo

A menudo ruidoso/identificable.

Alto, imita el comportamiento legítimo de un administrador.

Por qué el movimiento lateral es peligroso

Aquí está la parte que da miedo: el movimiento lateral es difícil de detectar. Una vez que los atacantes superan tus defensas perimetrales, se mezclan con la actividad "normal" de la red. Combina esto con la intervención humana y técnicas que evolucionan rápidamente, y tienes la receta para el desastre.

Los riesgos clave incluyen:

  • Tiempos de permanencia prolongados: los atacantes pueden permanecer sin ser detectados durante semanas o meses.

  • Evasión de la seguridad perimetral: los firewalls y la protección de endpoints no te salvarán si los atacantes imitan a usuarios legítimos.

  • Interrupción masiva: una vez que alcanzan sistemas críticos, las consecuencias pueden ser exponenciales.

Por eso, detectar el movimiento lateral es una carrera contra el reloj.

Estrategias de detección y prevención

Detener el movimiento lateral comienza con entender cómo operan los atacantes. Aquí tienes una guía para construir tus defensas:

Segmentación de redes y confianza cero

Aísla los sistemas para que los atacantes no puedan moverse libremente. Adoptar una arquitectura de confianza cero garantiza que cada usuario y dispositivo se autentique continuamente según su comportamiento.

Detección y respuesta para endpoints (EDR)

Las soluciones EDR como Huntress Managed EDR pueden detectar comportamientos sospechosos y aislar proactivamente los sistemas comprometidos.

Monitorea el tráfico este-oeste

Instala herramientas para monitorear el tráfico lateral (este-oeste) dentro de tu red y detectar anomalías a tiempo.

Detección y respuesta de identidades (ITDR)

Las soluciones ITDR como Huntress ITDR pueden ofrecer protección proactiva contra amenazas basadas en OAuth, entre otras.

Caza de amenazas

Busca proactivamente señales de movimiento lateral, como el uso inesperado de cuentas o actividad inusual en la línea de comandos.

Huntress + Microsoft Defender para detectar y detener el movimiento lateral

Huntress y Microsoft Defender forman un equipo poderoso a la hora de detectar y detener el movimiento lateral en ciberseguridad. Microsoft Defender ofrece una protección sólida para endpoints, identificando y bloqueando amenazas comunes antes de que se propaguen. Mientras tanto, Huntress va un paso más allá, cazando las amenazas sutiles y persistentes que suelen pasar desapercibidas, como herramientas de administración no autorizadas y puntos de apoyo ocultos para ataques. Juntos, crean un sistema de defensa sólido, con Defender cubriendo ampliamente los endpoints y Huntress enfocándose en descubrir las tácticas de los atacantes que permiten el movimiento lateral.

Esta combinación garantiza una seguridad de red integral al combinar la respuesta automatizada a amenazas con un análisis liderado por humanos para un escrutinio más profundo. Defender monitorea el comportamiento de los endpoints y detiene las amenazas evidentes, mientras que Huntress profundiza en posibles mecanismos de persistencia y rutas de ataque sigilosas. Ya sea que tengas una pequeña empresa o una organización más grande, este dúo te da las herramientas que necesitas para asegurar tu red y evitar que los atacantes se muevan libremente una vez dentro.

Prácticas recomendadas para los defensores

Refuerza tu entorno con estas buenas prácticas:

  • Implementa el acceso con privilegio mínimo para asegurarte de que los usuarios solo tengan los permisos que realmente necesitan.

  • Desactiva servicios/protocolos innecesarios que los atacantes suelen explotar, como SMBv1.

  • Mantén una buena higiene de credenciales rotando contraseñas con regularidad y usando autenticación multifactor (MFA).

  • Audita los sistemas con frecuencia para corregir vulnerabilidades e identificar configuraciones incorrectas.

  • Simula ataques mediante ejercicios de equipo rojo para poner a prueba tus defensas contra el movimiento lateral.

Por qué elegir Huntress para la defensa contra el movimiento lateral

El movimiento lateral no es solo un término técnico; es una llamada de atención para las empresas en todas partes. Entender cómo se mueven los atacantes dentro de las redes es fundamental para detener las brechas antes de que se agraven. Mientras más sólidas sean tus medidas de detección y prevención, más segura estará tu organización.

En Huntress, no creemos en “perseguir” cada técnica. Creamos funciones que generan valor real para nuestros clientes y le dan a nuestro equipo del SOC la visibilidad adecuada para identificar actividad maliciosa, manteniendo bajo el ruido de recolección. Prueba Managed EDR de Huntress hoy con una prueba gratuita o demo para conocer más sobre nuestro enfoque de defensa.

Preguntas frecuentes sobre el movimiento lateral en ciberseguridad

El movimiento lateral es como un juego digital de escabullirse por un laberinto. Una vez que los atacantes logran colarse en una red, se mueven por dentro, saltando entre sistemas y cuentas. ¿Por qué? Para escalar su acceso, evitar que los detecten y apuntar a objetivos de alto valor, como datos sensibles o controladores de dominio. Esto es lo que hace que una pequeña brecha se convierta en un gran problema.

Cuando los atacantes quieren propagarse dentro de una red, se ponen creativos con su forma de moverse. Así es como lo logran:

  • Recolectando credenciales que quedaron olvidadas en los sistemas para abrir más puertas.

  • Escaneando la red para ubicar dónde podrían esconderse los activos valiosos.

  • Abusando de protocolos confiables como RDP, SMB o WMI para pasar desapercibidos como si pertenecieran allí.

  • En esencia, usan herramientas legítimas para jugar a largo plazo y evadir tus defensas de seguridad.

Los hackers no improvisan. Tienen sus movimientos preferidos para el movimiento lateral:

  • Ataques Pass-the-Hash o Pass-the-Ticket: usan credenciales robadas para hacerse pasar por un usuario autorizado.

  • Abuso de RDP: toman el control remoto de sistemas con herramientas de administración.

  • Explotación de WMI: ejecutan comandos en otros dispositivos sin levantar sospechas.

  • Uso de la herramienta PsExec: una favorita para ejecutar comandos en sistemas remotos.

  • Extracción de credenciales desde LSASS (Local Security Authority Subsystem Service): extraen contraseñas de la memoria como quien abre una caja fuerte.

  • Explotación de permisos débiles en servicios o configuraciones descuidadas de Active Directory.

  • ¿Un consejo? La mayoría de estas técnicas tienen propósitos comerciales perfectamente válidos, lo que las hace aún más difíciles de detectar. Astuto, ¿no?

Detectar el movimiento lateral es complicado, pero no imposible si tus defensas están a la altura. Concéntrate en:

  • Monitoreo de tráfico este-oeste: presta atención a la actividad interna de la red, no solo al tráfico entrante/saliente.

  • EDR: estas herramientas son los vigilantes de tu red, te alertan sobre comportamientos sospechosos en los dispositivos.

  • Patrones de inicio de sesión inusuales: detecta cuando los usuarios no actúan como de costumbre.

  • Analítica del comportamiento: las herramientas de analítica del comportamiento de usuarios y entidades (UEBA) detectan anomalías en la forma en que los usuarios interactúan con los sistemas. Patrones extraños significan señales de alerta.

  • Correlación de registros: recopila registros de todos tus sistemas y arma el panorama completo. Es como un trabajo de detective, pero automatizado.

  • La detección temprana marca toda la diferencia. Cuanto antes los detectes, menos daño podrán causar.

¿Quieres detener el movimiento lateral en seco? Prepárate con estos elementos esenciales:

  • Microsoft Defender for Endpoint para monitorear y controlar dispositivos.

  • BloodHound para identificar debilidades en Active Directory.

  • Zeek o Suricata para analizar la actividad de red como todo un experto.

  • Además de las herramientas, adopta un enfoque de confianza cero. Asume que cualquier dispositivo o usuario podría ser el atacante hasta que se demuestre lo contrario. Suma controles de acceso estrictos para mayor seguridad.

MITRE ATT&CK es como el manual de jugadas del atacante, y el movimiento lateral definitivamente está ahí. Técnicas como:

  • T1021 (Servicios remotos): Abarca los métodos que usan los hackers para explotar conexiones remotas.

  • T1550 (Pass-the-Hash): Se enfoca en aprovechar hashes de credenciales robadas.

  • Este marco de trabajo les da a los equipos de ciberseguridad una idea de lo que los atacantes podrían intentar a continuación y los ayuda a defenderse de forma más inteligente, no más difícil.

A los operadores de ransomware les encanta el movimiento lateral. ¿Por qué? Les permite atacar los sistemas más grandes y críticos antes de hacer su exigencia de rescate.

Imagina esto: toman control en silencio de tus respaldos, servidores de archivos y controladores de dominio. Luego, ¡pum! Lo bloquean todo a la vez. Más daño significa más presión para obligarte a pagar. Por eso es tan importante detener el movimiento lateral a tiempo.

Los hackers pueden ser silenciosos, pero dejan pistas. No las pases por alto.

Recursos adicionales

Más información sobre ¿Qué es el malware sin archivos? Guía de detección y prevención
¿Qué es el malware sin archivos? Guía de detección y prevención
Ciberseguridad 101

Aprende cómo funciona el malware sin archivos, por qué es tan efectivo, y las estrategias esenciales para detectar y prevenir estos ciberataques basados en memoria.

Más información sobre Amazon Web Services
Amazon Web Services
Ciberseguridad 101

Aprende los fundamentos de la seguridad en la nube de AWS (cloud), el modelo de responsabilidad compartida, funciones clave como el cifrado y IAM, además de las mejores prácticas para profesionales de ciberseguridad.

Más información sobre Qué es la transformación de la ciberseguridad
Qué es la transformación de la ciberseguridad
Ciberseguridad 101

Descubre qué significa la transformación de la ciberseguridad, por qué es esencial para las organizaciones modernas y cómo implementar una estrategia de seguridad integral.

Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Probar Huntress gratis