




Ciberseguridad 101
¿Qué es el registro de depuración? Beneficios y mejores prácticas
Descubre qué es el registro de depuración, cómo ayuda en ciberseguridad y las mejores prácticas clave para reducir riesgos y mejorar la respuesta a incidentes
¿Qué es ESPM (gestión de la postura de seguridad de endpoints)?
¿Qué es ESPM (gestión de la postura de seguridad de endpoints)?
Escrito por: Lizzie Danielson
Publicado: 21/11/2025
Última actualización: 14/10/2026
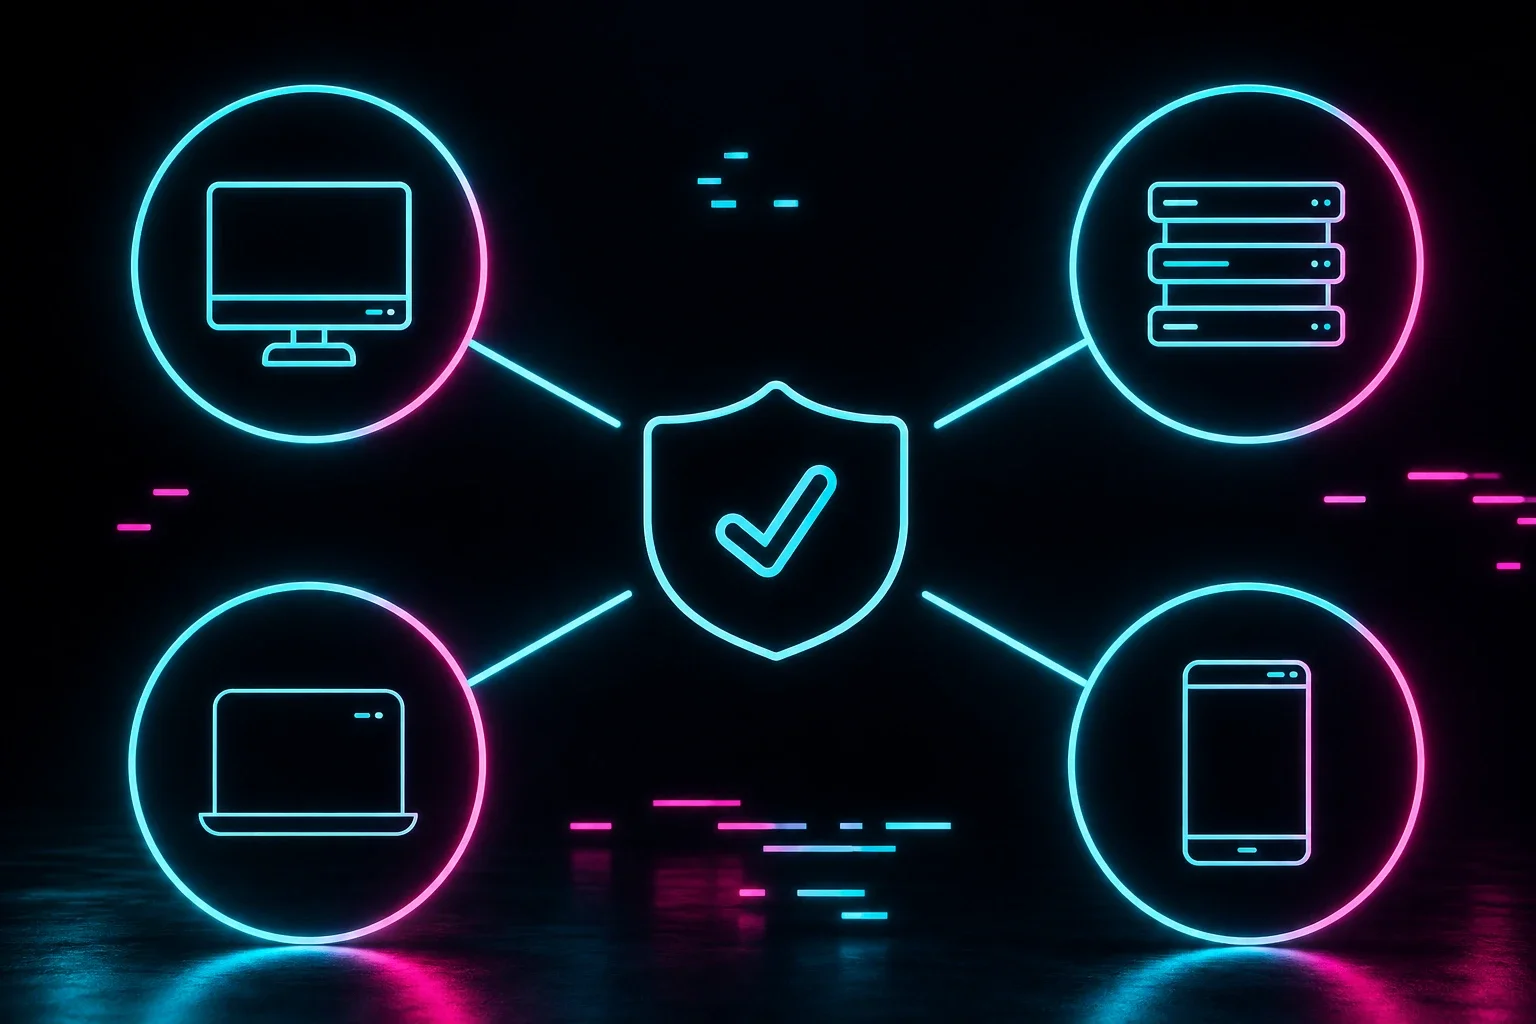
ESPM, o Gestión de la Postura de Seguridad de Endpoints, es una auditoría continua y automatizada de cada dispositivo conectado a tu red.
Su función es encontrar debilidades en la postura de seguridad. Piensa en configuraciones riesgosas, actualizaciones pendientes o brechas de seguridad en cualquier laptop, servidor o celular.
¿Por qué importa? Porque los endpoints son la primera línea de la ciberseguridad. Una sola laptop sin parchar o un servidor mal configurado es una invitación abierta para que un atacante evada tus defensas y acceda a toda tu red.
ESPM es una auditoría continua y automatizada de cada endpoint administrado que reemplaza las listas de verificación manuales y las conjeturas con visibilidad en tiempo real sobre la salud de la seguridad de los endpoints, identificando riesgos como parches faltantes, firewalls deshabilitados, brechas de cifrado y configuraciones riesgosas antes de que los atacantes puedan explotarlos.
Los endpoints son la primera línea de la ciberseguridad, y la dispersión de dispositivos entre laptops, escritorios remotos, servidores en la cloud y celulares hace casi imposible que los equipos de TI mantengan una visión clara de su superficie de ataque sin una solución automatizada como ESPM.
ESPM es claramente proactiva, no reactiva. A diferencia del antivirus (que bloquea malware conocido) o de la Detección y respuesta para endpoints (EDR) (que detecta amenazas activas y comportamiento sospechoso), ESPM se enfoca exclusivamente en el endurecimiento de la seguridad de la configuración y el estado del endpoint para cerrar brechas de seguridad antes de que ocurra una brecha, como saber qué aplicaciones se ejecutan en los endpoints y bloquear las que pueden aumentar la superficie de ataque de un endpoint.
Una estrategia completa de seguridad de endpoints requiere las tres capas: AV para detener lo más obvio, ESPM para endurecer proactivamente los dispositivos y EDR para detectar a los atacantes avanzados que logran pasar. ESPM es el primer pilar de una seguridad de endpoints integral, y trabaja junto con AV y EDR.
La dispersión de dispositivos es un problema real. Se accede a los datos de tu organización desde laptops, escritorios de trabajadores remotos, servidores en la cloud y celulares, muchos de los cuales están fuera de tu campo de visión directo.
Esto hace casi imposible que los equipos de TI y seguridad mantengan una imagen clara y en tiempo real de su superficie de ataque. ¿Ese empleado remoto realmente instaló el último parche de seguridad? ¿El nuevo servidor está configurado correctamente? ¿Un usuario está intentando instalar un controlador de impresora que en realidad es un infostealer? ¿Todas las laptops tienen el firewall habilitado y el antivirus en ejecución?
Esa incertidumbre es un riesgo. Y en ciberseguridad, la incertidumbre es justo en lo que confían los atacantes.
Managed ESPM resuelve ese caos. Reemplaza las listas de verificación manuales y las conjeturas con visibilidad y control las 24 horas, los 7 días de la semana sobre la salud de la seguridad de tus endpoints, dándole a tu equipo la información necesaria para saber exactamente cómo está la postura de seguridad de tus endpoints en cualquier momento, y poder demostrarlo ante las partes interesadas internas y externas.
ESPM se basa en encontrar y corregir los "errores no forzados" en la postura de seguridad. Es una herramienta de endurecimiento de la seguridad proactiva, no reactiva.
Una solución ESPM escanea continuamente tus dispositivos y compara su estado actual con las mejores prácticas y puntos de referencia de seguridad establecidos. Está diseñada para sacar a la luz riesgos de endpoints comunes, pero peligrosos, que a menudo pasan desapercibidos, entre ellos:
Parches faltantes: Las laptops o los servidores quedan vulnerables a exploits conocidos porque están atrasados en actualizaciones de software críticas.
Brechas en las herramientas de seguridad: Estaciones de trabajo donde el antivirus está deshabilitado, el agente EDR se desconectó o el firewall se desactivó.
Configuraciones riesgosas: ESPM también aplica un control práctico de aplicaciones, evitando que aplicaciones no aprobadas o riesgosas se ejecuten en los endpoints desde un principio.
Brechas de cifrado: Celulares o laptops con acceso a datos de la empresa que no tienen habilitado el cifrado de disco.
Software no autorizado: Aplicaciones riesgosas o no aprobadas, como herramientas RMM instaladas en dispositivos de la empresa sin que TI lo sepa.
Cada uno de estos representa una brecha real y explotable en tus defensas. ESPM las encuentra de forma sistemática y continua, sin depender de que tu equipo las busque manualmente.
Esta es una de las distinciones más importantes en la seguridad de endpoints, porque estas herramientas tienen propósitos fundamentalmente diferentes. Juntas, forman los pilares de una estrategia completa de seguridad de endpoints, acorde con marcos como el NIST Cybersecurity Framework.
Antivirus (AV): Tu protección base. El AV busca firmas de malware conocidas, piénsalo como una lista de "Los más buscados" digital. Si un archivo coincide con una amenaza conocida, se bloquea. Es reactivo y se basa en firmas, y aunque es esencial, no está diseñado para detectar lo que aún no reconoce.
EDR: Tu cazador de amenazas activo. EDR va más allá de los archivos maliciosos conocidos y vigila comportamientos sospechosos, detectando cuando una herramienta legítima como PowerShell se usa de forma maliciosa. EDR está diseñado para detectar y responder a brechas activas, incluyendo ataques sofisticados que logran evadir el AV.
ESPM (Endpoint Security Posture Management): Tu reforzador proactivo. ESPM no busca ataques activos ni archivos maliciosos. En cambio, inspecciona la configuración y el estado del endpoint en sí, encontrando aplicaciones no autorizadas, parches faltantes, firewalls deshabilitados y configuraciones incorrectas antes de que un atacante tenga la oportunidad de explotarlos.
La idea clave es esta: para un programa de ciberseguridad resiliente necesitas que los tres trabajen juntos. El AV detiene lo más obvio. ESPM refuerza el endpoint para que los atacantes tengan menos que explotar desde el principio. Y EDR atrapa al atacante avanzado que de todas formas logra entrar.
Depender solo de la detección y respuesta, sin gestionar de forma proactiva la postura de seguridad de tus endpoints, significa que siempre vas un paso atrás. ESPM inclina la balanza a tu favor.
La resiliencia en ciberseguridad no se trata solo de detener ataques, sino de reducir tu superficie de ataque para que menos ataques tengan éxito, y de recuperarte más rápido cuando ocurren.
ESPM construye esa resiliencia de forma directa al:
Reducir la superficie de ataque de forma continua. En lugar de esperar una auditoría trimestral o una brecha para revelar vacíos, ESPM ayuda a cerrar exposiciones (como vulnerabilidades y aplicaciones inesperadas) en tiempo real, antes de que los atacantes tengan una oportunidad de actuar.
Dar a los equipos datos concretos, no conjeturas. Los equipos de seguridad pueden priorizar la remediación según el riesgo real en lugar de suposiciones, haciendo que cada hora de esfuerzo cuente más.
Apoyar el cumplimiento y la preparación para auditorías. La visibilidad continua de la postura significa que puedes demostrar el estado de seguridad de tu entorno en cualquier momento, no solo cuando un auditor lo solicita.
Eliminar la carga de implementación y gestión. Para organizaciones sin grandes equipos de seguridad dedicados, una solución ESPM administrada asegura que el endurecimiento de la seguridad ocurra de forma constante, sin requerir la experiencia ni la cantidad de personal de una operación de seguridad empresarial.
El resultado es un entorno que es fundamentalmente más difícil de atacar, y un equipo de seguridad que siempre se adelanta en lugar de reaccionar al último incidente.
La detección y respuesta son esenciales, pero no bastan por sí solas. Si tus endpoints tienen configuraciones incorrectas, herramientas de seguridad desactivadas o vulnerabilidades sin parchar, les das a los atacantes una ventaja antes de que tu EDR pueda responder.
Por eso Huntress combina su Managed EDR de nivel empresarial con Managed ESPM, dándote los dos pilares de una estrategia de seguridad de endpoints completa y resiliente en una sola solución, diseñada específicamente para organizaciones sin equipos ni presupuestos de seguridad de tamaño empresarial.
Huntress Managed ESPM audita continuamente la superficie de ataque de tus endpoints, encuentra las brechas que hacen posibles los ataques y elimina la complejidad de implementación y gestión que hace impráctico el endurecimiento de la seguridad para la mayoría de los equipos. No solo da datos, da acción gestionada, así que tu entorno se vuelve más difícil de atacar sin agregarle carga a tu equipo.
Luego, Huntress Managed EDR vigila ese entorno ya fortalecido las 24 horas, los 7 días de la semana, con el centro de operaciones de seguridad (SOC) buscando activamente las amenazas que aún intentan colarse.
Juntas, funcionan como la primera y la segunda línea de defensa:
ESPM cierra proactivamente las brechas que los atacantes aprovecharían de otro modo.
EDR detecta y responde activamente a las amenazas sofisticadas que de todos modos intentan vulnerar tus defensas.
A diferencia de las plataformas empresariales complejas creadas para equipos de seguridad grandes con presupuestos considerables, Huntress ofrece ambas capacidades en un modelo gestionado, creado específicamente para MSP y organizaciones del mercado medio que necesitan protección real sin la carga operativa.
Deja de adivinar sobre el estado de seguridad de tus endpoints.
ESPM | EDR | MDR | |
|---|---|---|---|
Nombre completo | Endpoint Security Posture Management | Detección y respuesta para endpoints | Managed Detection and Response |
En qué se enfoca | La configuración de seguridad y el estado de los endpoints | La actividad y el comportamiento de los endpoints que puedan indicar un ataque | El monitoreo, la investigación y la respuesta de seguridad continuos, normalmente a cargo del equipo de seguridad de un proveedor |
Pregunta principal | ¿Nuestros endpoints están configurados y protegidos como deberían estarlo? | ¿Hay actividad sospechosa o maliciosa ocurriendo en un endpoint? | ¿Quién monitorea las señales de seguridad y ayuda a investigar y responder a las amenazas? |
Función principal | Reducir la exposición al identificar y ayudar a corregir brechas en la postura de seguridad | Detectar, investigar y contener amenazas en los endpoints | Aportar personas y procesos para monitorear, investigar y responder a amenazas usando herramientas de seguridad y telemetría |
Ejemplos | Detectar parches faltantes, firewalls deshabilitados, brechas en el cifrado o aplicaciones riesgosas o no autorizadas | Detectar comportamiento sospechoso de procesos, investigar actividad y aislar un endpoint comprometido | Monitoreo de alertas 24/7, investigación de amenazas, escalamiento y coordinación de respuesta |
Qué es | Una capacidad o conjunto de herramientas de seguridad | Una capacidad o conjunto de herramientas de seguridad | Un servicio administrado; puede incluir o depender de EDR y otras herramientas de seguridad |
En resumen: ESPM ayuda a reforzar los endpoints antes de un ataque. EDR ayuda a detectar y responder a la actividad maliciosa en los endpoints. MDR brinda un equipo de seguridad para monitorear, investigar y responder usando herramientas como EDR. Son complementarios, no intercambiables.
ESPM evalúa los endpoints frente a una línea base de controles de seguridad y muestra fallas específicas — no puntajes de riesgo, no advertencias vagas. Esto es lo que realmente encuentra en entornos reales:
Cifrado deshabilitado. BitLocker o FileVault no habilitado en los endpoints. Una laptop perdida o robada significa que cualquiera que la encuentre puede acceder a todos sus archivos. La guía de BitLocker de la NSA y la norma NIST SP 800-171 (Control 3.13.11) tratan el cifrado en reposo como un requisito básico, no opcional.
Protección de endpoints desactivada. Protección en tiempo real de Windows Defender deshabilitada, a veces por usuarios a quienes les resultaba incómoda, a veces por malware que la desactivó antes de ejecutarse. La manipulación de defensas — incluida la desactivación de Defender — está documentada en el Informe de ciberamenazas 2025 de Huntress como un comportamiento estándar de los atacantes, no un caso excepcional.
Software sin parches con vulnerabilidades conocidas. Aplicaciones que se ejecutan con CVE críticos documentados públicamente. Según el Informe de investigaciones de brechas de datos 2025 de Verizon, la explotación de vulnerabilidades subió al segundo vector de acceso inicial más común, con un 20 % de las brechas, un aumento del 34 % interanual.
AutoRun habilitado. Cualquier unidad USB conectada a la máquina puede ejecutar código automáticamente al conectarse. CISA recomienda explícitamente deshabilitar AutoRun para evitar la ejecución maliciosa de código basado en USB, un riesgo documentado desde la propagación masiva del gusano Conficker a través de unidades USB infectadas.
Credenciales débiles de administrador local. Cuentas de administrador local con contraseñas predeterminadas o simples. La NSA y CISA identificaron las credenciales predeterminadas y las contraseñas de administrador local compartidas como la configuración incorrecta más común en más de 1.000 evaluaciones de redes federales, y el principal facilitador del movimiento lateral mediante reutilización de credenciales.
RDP expuesto a internet. Protocolo de escritorio remoto accesible sin controles adicionales. Según el Informe de defensa digital 2024 de Microsoft, el acceso por RDP representa el 53 % de las ofertas vendidas por corredores de acceso, lo que lo convierte en la mercancía de acceso inicial más comercializada en la economía del cibercrimen.
Endpoints sin gestionar. Software de seguridad no instalado o que no reporta información. La investigación de Microsoft encontró que entre el 80 % y el 90 % de los compromisos exitosos de ransomware se originan a través de dispositivos sin gestionar, endpoints presentes en la red pero fuera de la visibilidad de TI.
Para los MSP, los hallazgos de ESPM se traducen directamente en conversaciones con los clientes. En lugar de discusiones abstractas sobre riesgo, puedes mostrar una lista específica de problemas específicos en máquinas específicas. "Tres de tus 20 endpoints tienen el cifrado deshabilitado" es concreto y accionable — el tipo de detalle que hace productivas las revisiones trimestrales de negocio. La postura de seguridad se convierte en un marcador con mejoras medibles con el tiempo, en lugar de un concepto vago que tienes que vender.
Recursos adicionales
Descubre qué es el registro de depuración, cómo ayuda en ciberseguridad y las mejores prácticas clave para reducir riesgos y mejorar la respuesta a incidentes
Aprende los pasos de la gestión de vulnerabilidades, cómo evaluar y priorizar riesgos, las mejores herramientas y consejos para un sólido ciclo de vida de la gestión de vulnerabilidades.
Aprende cómo funciona el malware sin archivos, por qué es tan efectivo, y las estrategias esenciales para detectar y prevenir estos ciberataques basados en memoria.

