¿Qué es el monitoreo de la Dark Web?

¿Qué es el monitoreo de la Dark Web?

Escrito por: Beth Robinson
Publicado: 03/10/25
Última actualización: 1/5/2026

mujer trabajando en una laptop

Las empresas, las personas y las organizaciones comparten un enemigo común en esta capa oscura del ciberespacio: la posible exposición de información confidencial. El monitoreo de la web oscura actúa como una red de seguridad para los datos críticos de tu empresa.

¿Tienes curiosidad por saber cómo funciona, por qué es importante o cómo puede ayudar a proteger tu empresa? Llegaste al lugar indicado, porque aquí te explicamos qué es el monitoreo de la web oscura y por qué es una estrategia de ciberseguridad importante en un mundo digital cada vez más turbio.

Puntos clave

  • Detección proactiva de amenazas: El monitoreo de la web oscura actúa como una agencia de detectives digital, que escanea dominios ocultos ".onion" y mercados ilícitos para identificar si se están vendiendo o intercambiando datos confidenciales (como credenciales, PII o propiedad intelectual corporativa) antes de que se puedan usar en un ataque activo.

  • Escaneo continuo frente a búsqueda manual: Como la web oscura "nunca duerme", el monitoreo eficaz debe ser un proceso automatizado disponible las 24 horas, los 7 días de la semana. Esto permite que las empresas reciban alertas casi en tiempo real y tomen medidas de inmediato, como congelar cuentas o rotar credenciales, en cuanto se detecta una filtración.

  • Recopilación estratégica de inteligencia: Más allá de encontrar datos filtrados, el monitoreo brinda información sobre la "conversación de los atacantes". Esto ayuda a las organizaciones a entender los vectores de ataque en tendencia (como el Ransomware-as-a-Service) y a obtener información sobre lo que planean los hackers, lo que permite una estrategia de defensa más informada.

  • Mitigación en lugar de eliminación: La guía destaca que, una vez que los datos se publican en la web oscura, es casi imposible eliminarlos. Por eso, el valor del monitoreo radica en "subir el nivel" de seguridad, en concreto mediante la implementación inmediata de la autenticación multifactor (MFA) y pasos de restauración de identidad para dejar inservibles los datos robados.

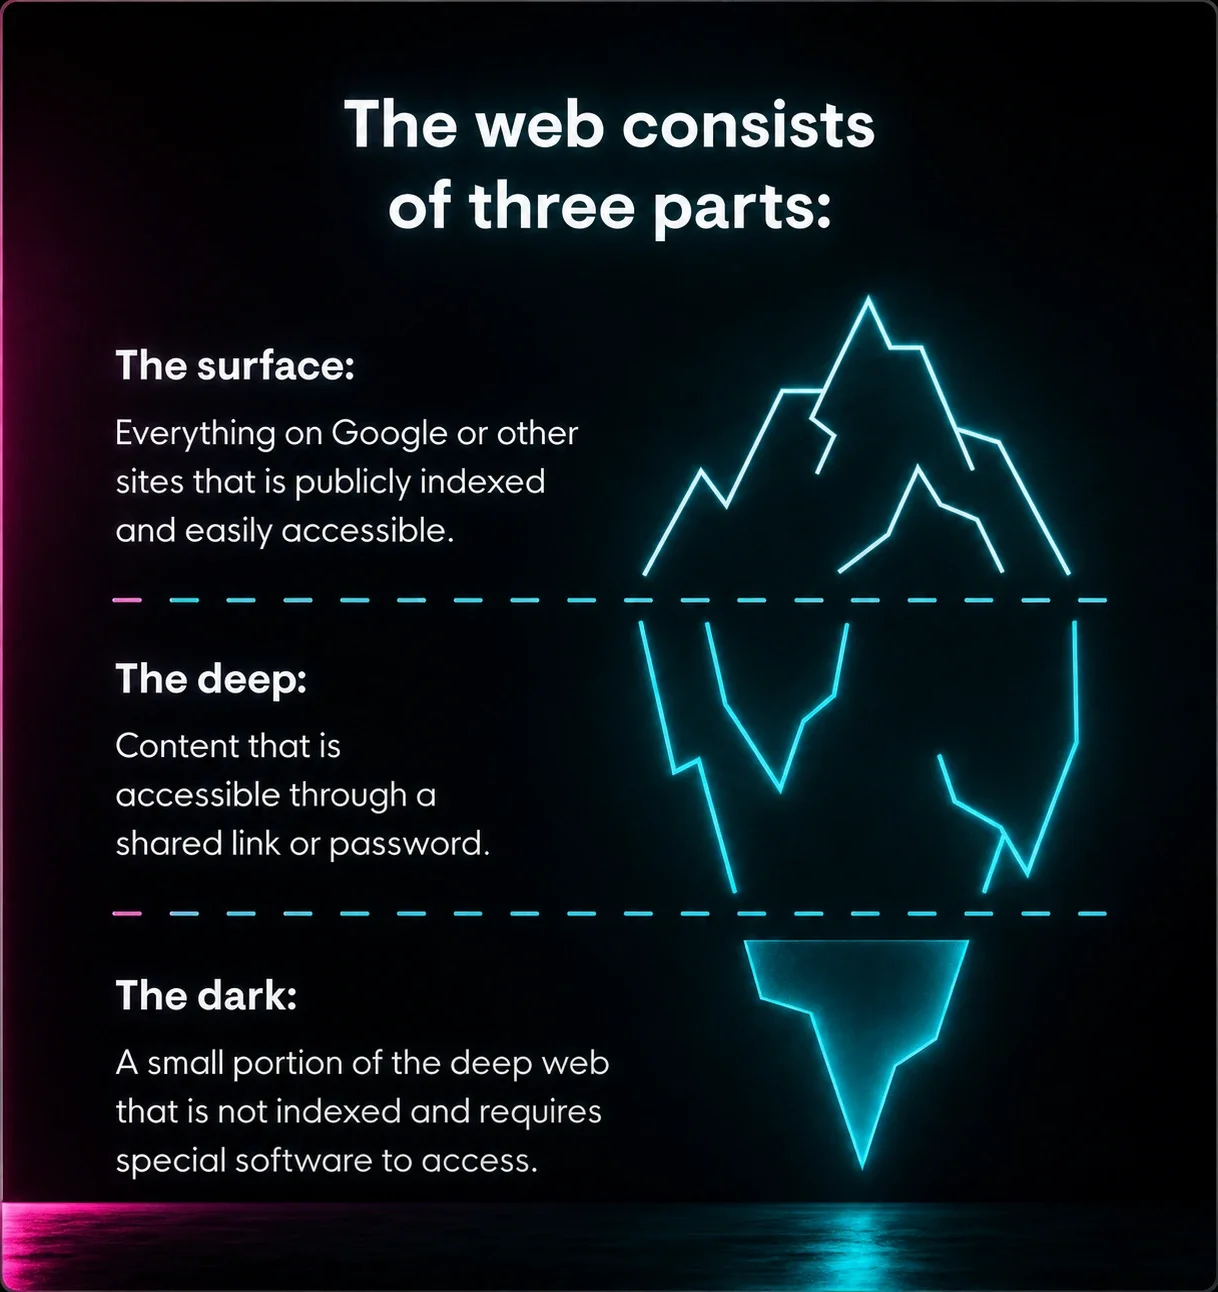
La web superficial, la web profunda y la web oscura

El internet no es solo la navegación superficial que hacemos todos los días a través de plataformas como Google. Tiene tres capas distintas que cumplen funciones diferentes, según lo que busques y cuánta privacidad quieras.

El monitoreo de la web oscura rastrea la capa donde ocurre el cibercrimen. Es la capa más profunda y anónima de internet, a la que la mayoría de las personas nunca necesita acceder: un mercado digital de bienes y servicios ilícitos, que incluye ofertas cibercriminales como datos y credenciales robados, malware y ciberataques.


Así es como funciona:

Web superficial: todo lo que puedes acceder con un navegador (piensa en blogs, noticias, el clima o Google). Es también lo que indexa Google y representa aproximadamente el 4% de internet. Nada turbio, nada oculto; es la mayor parte de lo que la gente usa en internet.

Web profunda: áreas protegidas con contraseña, como cuentas de correo electrónico, portales bancarios o bases de datos académicas. No siempre es turbia, solo es privada detrás de una puerta cerrada.

Dark Web: el lugar de encuentro cibercriminal digital. Es una pequeña parte de internet a la que no se puede acceder sin herramientas especiales como el navegador Tor, también conocido como The Onion Router. La Dark Web es donde el anonimato se vuelve peligroso y la actividad ilícita toma el protagonismo.

Así es como Tor mantiene las cosas turbias en la Dark Web:

  • Enruta el tráfico de internet a través de una serie de "relés" operados por voluntarios en lugar de conectarse directamente a un servidor como lo hace el tráfico de internet normal

  • Los datos se cifran varias veces, y cada relé descifra solo una capa para enviar el tráfico al siguiente relé de la cadena, manteniendo así la privacidad y el anonimato entre los diferentes relés

  • El resultado es que la dirección IP y la ubicación del usuario final quedan ocultas para los relés y para el sitio de la Dark Web al que intenta acceder

"Normalmente, estamos acostumbrados a usar internet con un dominio que es bastante legible para los humanos. Pero cuando usas el navegador Tor para acceder a la Dark Web, las URL o direcciones onion son cadenas largas y aleatorias de letras y números. Esto mantiene las cosas ocultas tanto para los usuarios finales como para los operadores de los sitios de mercado cibercriminal ilícitos", dice John Hammond, Principal Security Researcher at Huntress.

¿Cómo funciona el monitoreo de la web oscura?

El monitoreo de la web oscura rastrea la web oscura para encontrar información robada o comprometida expuesta por cibercriminales. Es un servicio o herramienta diseñada para escanear, rastrear y detectar si tu información se ha compartido, vendido o intercambiado en la web oscura.

Piénsalo como una agencia de detectives digitales avanzada, pero para tus datos. Busca tus huellas digitales (direcciones de correo electrónico, contraseñas, números de seguro social, números de tarjetas de crédito, datos de cuentas bancarias, etc.) en foros de la web oscura, mercados negros y sitios ilícitos.

Veamos cómo funciona el monitoreo de la web oscura:

  • Escanea dominios ocultos: La web oscura tiene sus trucos para mantenerse oculta, como cifrado con múltiples capas y URL únicas (piensa en ".onion" en lugar de ".com"). Las herramientas de monitoreo avanzadas escanean estos dominios para detectar actividad con tu información confidencial.

  • Indexación de contenido: Al igual que Google indexa la web superficial, los servicios de monitoreo de la web oscura archivan y analizan las conversaciones y archivos de los atacantes para identificar tendencias o amenazas

  • Coincidencia de palabras clave: Estas herramientas buscan datos específicos, como tus credenciales, datos de tarjetas de crédito o archivos de la empresa

  • Alertas y notificaciones: Si (y lamentablemente cuando) tus datos aparecen en la web oscura, recibes alertas para que puedas actuar de inmediato, como cambiar contraseñas o congelar cuentas

Las herramientas de monitoreo de la web oscura se dividen en opciones comerciales y de código abierto.

Monitoreo comercial de la web oscura: Estos servicios usan herramientas automatizadas para escanear continuamente la web oscura en busca de información filtrada

Las ventajas típicas incluyen:

  • Alertas casi en tiempo real ante actividad sospechosa

  • Análisis y priorización de alertas para ayudar a enfocarse en problemas críticos

  • Integración con otras herramientas de seguridad, como el monitoreo de información y eventos de seguridad (SIEM), para agilizar la detección y la respuesta

Desventajas: un precio elevado y la necesidad de suficientes recursos para la detección y respuesta

Monitoreo de la web oscura de código abierto: Herramientas y recursos disponibles públicamente para escanear la web oscura en busca de posibles amenazas o datos comprometidos

Ventajas: gratis y accesible para todos

Desventajas: capacidades limitadas en comparación con las opciones comerciales, mayores tasas de falsos positivos, menor acceso a canales privados y cifrados específicos

No todas las herramientas son iguales, así que investiga bien para asegurarte de invertir en mejor seguridad.

El monitoreo de la web oscura es un proceso vivo, activo y continuo, con visibilidad en tiempo real de lo que hacen los adversarios en los rincones más oscuros de internet.


¿Por qué es importante el monitoreo de la web oscura?

La web oscura es un tesoro para los ciberdelincuentes, y tus datos son su botín.

Imagina esto: un atacante obtiene acceso a los datos de tus clientes mediante una filtración y los vende en un mercado de la web oscura. Sin ningún monitoreo implementado, probablemente te enterarías demasiado tarde o nunca. Para entonces, la reputación de tu negocio ya sufrió un golpe importante ante clientes e inversionistas.

El monitoreo de la web oscura es crucial por varias razones clave:

  • Prevenir futuros ataques: monitorear la actividad ayuda a identificar filtraciones a tiempo para tomar medidas proactivas

  • Proteger los ingresos y la reputación: nadie quiere que el nombre de su marca se vincule a una filtración de datos pública. Protege tu negocio de pesadillas de relaciones públicas.

  • Pensar como un atacante: observa por ti mismo qué se está vendiendo en los mercados de la web oscura. Revisa el malware más popular y los vectores de ataque en tendencia: infostealers, Ransomware-as-a-Service (RaaS), exploit kits, botnets, etc. Más conocimiento siempre significa mejor defensa.

  • Regulaciones de cumplimiento normativo: ciertas industrias, como la salud y las finanzas, están sujetas a estrictas regulaciones de protección de datos. Ignorar los riesgos de seguridad no es una opción para sectores muy regulados, así que el monitoreo integral de la superficie de ataque es fundamental.

  • Respuesta a incidentes (IR) más sólida: ayuda a las organizaciones a entender el alcance de una filtración

“La gente cree que tiene anonimato y privacidad porque opera dentro de la web oscura detrás de los servicios de Tor. Pero si tienes algo monitoreando y escuchando, puedes obtener información sobre lo que traman los hackers y de qué están hablando entre ellos. Es sumamente importante tener información sobre dónde están las amenazas, cómo protegerse a futuro y prevenir ataques en el horizonte”, dice Hammond.

La web oscura nunca duerme, y los atacantes tampoco. Asegúrate de que tu estrategia de seguridad esté lista para eso.

Datos en la web oscura

¡Prepárate, porque la web oscura es toda una aventura! Si te preguntas qué se esconde en esta parte de internet, aquí tienes una lista (un poco aterradora) de cosas que encontrarás:

  • Información de identificación personal (PII): nombres, direcciones, números de seguro social, datos de contacto

  • Datos financieros: números de tarjetas de crédito, servicios de procesamiento de pagos, información de cuentas bancarias, claves de billeteras de criptomonedas

  • Credenciales: direcciones de correo electrónico, contraseñas, datos de inicio de sesión, métodos para evadir la autenticación de dos factores, servicios hackeados y redes sociales

  • Datos corporativos: propiedad intelectual, secretos comerciales, código fuente, bases de datos de clientes y registros de empleados

  • Historiales médicos: información de salud protegida (PHI), información de seguros

  • Bienes y servicios del mercado negro: documentos falsificados (pasaportes, licencias de conducir, facturas de servicios), herramientas de hacking e incluso sustancias ilegales

  • Información gubernamental y militar: documentos clasificados, información de personal, planes estratégicos

  • Información de seguridad: claves de API, contraseñas de RDP, credenciales de infraestructura en la cloud y otros datos para acceder a sistemas de TI

  • Servicios de denegación de servicio distribuido por encargo (DDoS-for-hire): acceso para interrumpir o detener las operaciones de un sitio web. Por ejemplo, ingresar a un sitio web sin protección con entre 10 y 50 mil solicitudes por segundo durante 24 horas.

Los precios de los datos en la web oscura varían mucho según qué tan completo es el conjunto de datos, la oferta y la demanda, y qué tan fácil es para los cibercriminales sacarles provecho económico. Los mercados se actualizan constantemente con nuevos artículos y precios.

Aquí tienes una gran razón para dejar de reutilizar tus contraseñas: las credenciales de cuentas de consumo, como un servicio de streaming, valen más en la web oscura cuando las reutilizas para una cuenta de trabajo o plataforma empresarial. Un conjunto de credenciales empieza en cinco dólares y puede subir a cientos o incluso miles de dólares si le da a un atacante acceso inicial a una cuenta empresarial.

Si algo es valioso para ti, probablemente también lo sea para los cibercriminales, y querrán venderlo rápido y sin dejar rastro en este carnaval del mercado negro digital.

Mi información está en la web oscura: ¿qué significa esto?

Lamentablemente, una vez que los datos están disponibles en la web oscura, es casi imposible eliminarlos. Pero no entres en pánico. Hay medidas que puedes tomar para bloquear a los atacantes si compran su entrada a tus cuentas y redes:

  • Cambia las contraseñas: actualiza tu información de inicio de sesión lo antes posible para cualquier cuenta disponible en la web oscura. Este es tu recordatorio amistoso para repasar tus buenas prácticas de seguridad.

  • Pon más barreras: activa la MFA. Sin excepciones. Hace que tus cuentas sean más difíciles de comprometer, sobre todo cuando configuras la biometría como método de autenticación.

  • Monitorea las transacciones: vigila cuidadosamente tus cuentas financieras. Reporta cualquier actividad sospechosa a tu banco.

  • Congela las cuentas: si se expone información de pago, congela las cuentas bancarias o tarjetas

  • Pide ayuda a los expertos: algunos servicios ofrecen expertos dedicados en restauración de identidad robada que pueden guiarte durante la recuperación

Una vez que sabes que hay datos privados disponibles en la web oscura, tienes que elevar tu nivel de seguridad para controlar rápidamente posibles daños adicionales.

¿El monitoreo de la web oscura está incluido en los servicios de protección de identidad?

¿La respuesta corta? Depende. Pero algunos servicios de protección de identidad, como Norton LifeLock y Experian, ofrecen monitoreo de la web oscura como parte de sus planes. Estos servicios van más allá de las alertas, y suelen ayudar con la restauración de identidad o incluso con el reembolso financiero en caso de pérdidas.

Monitoreo de la web oscura para estrategias de inteligencia de amenazas

Es como tener un sistema de alerta temprana en tu manual de inteligencia de ciberamenazas. Las empresas suelen integrar el monitoreo de la web oscura en sus estrategias de inteligencia de amenazas para:

  • Identificar riesgos de fraude de forma proactiva

  • Detectar posibles ataques

  • Gestionar la reputación de la marca

Monitoreo de la web oscura por industria

Cualquier empresa puede beneficiarse del monitoreo de la web oscura, pero algunas industrias le sacan más provecho, como estas:

  • Finanzas: protección de datos y cuentas financieras sensibles

  • Salud: exposición de PHI y PII por ataques de ransomware, como el incidente de Change Healthcare a principios de 2024, donde un pago de rescate de $22 millones en Bitcoin derivó en esquemas de doble extorsión por parte de grupos de RaaS.

  • Comercio minorista y e-commerce: monitoreo de datos de pago robados de clientes o fraude en programas de lealtad

  • Tecnología: vigilancia de la exposición de propiedad intelectual, como código fuente propietario

¿Se puede integrar el monitoreo de la web oscura en una plataforma SIEM o SOAR?

Muchas grandes empresas integran herramientas de monitoreo de la web oscura directamente en sus plataformas SIEM o SOAR (orquestación de la seguridad, automatización y respuesta). Esto permite a los equipos monitorear y reaccionar ante amenazas en tiempo real sin demoras.

¿Con qué frecuencia se deben realizar los escaneos de la web oscura?

Idealmente, los escaneos de la web oscura deben ser 24/7 y continuos. Como constantemente ocurren nuevas filtraciones y los mercados se actualizan todo el tiempo con nueva "mercancía", el monitoreo en tiempo real asegura que no te pierdas amenazas críticas. Para las empresas, los escaneos automatizados son una decisión obvia.

Mantén tus datos fuera de la oscuridad

El monitoreo de la web oscura no es solo algo deseable: es una capa de seguridad crítica en el mundo impulsado por la tecnología de hoy. La capacidad de monitorear y responder a filtraciones de datos puede salvar a tu organización del robo de identidad, pérdidas financieras y dolores de cabeza de ciberseguridad a largo plazo.

Recursos adicionales

Más información sobre Evasión de EDR: cómo los actores de amenazas burlan la seguridad de endpoints
Evasión de EDR: cómo los actores de amenazas burlan la seguridad de endpoints
Ciberseguridad 101

Descubre cómo los actores de amenazas evaden la visibilidad de endpoints, ocultan la ejecución y abusan de herramientas legítimas, y cómo Huntress Managed EDR te ayuda a investigar y responder.

Más información sobre ¿Qué es el estándar de cifrado avanzado (AES)?
¿Qué es el estándar de cifrado avanzado (AES)?
Ciberseguridad 101

Aprende sobre el estándar de cifrado avanzado (AES), un protocolo de cifrado de primer nivel confiable para proteger datos sensibles. Explora su historia, funcionalidad, características y aplicaciones prácticas.

Más información sobre ¿Qué es un vector de inicialización? Criptografía explicada
¿Qué es un vector de inicialización? Criptografía explicada
Ciberseguridad 101

Descubre por qué los vectores de inicialización son fundamentales para la seguridad de los datos en esta guía de Huntress. Comprende cómo funcionan, su papel en la criptografía y las mejores prácticas para administrarlos.

Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Prueba Huntress gratis