

¿Qué es la gestión de la postura de seguridad de SaaS (SSPM)?

¿Qué es la gestión de la postura de seguridad de SaaS (SSPM)?

Escrito por: Lizzie Danielson
Publicado: 26/2/2026

Última actualización: 2/11/2026

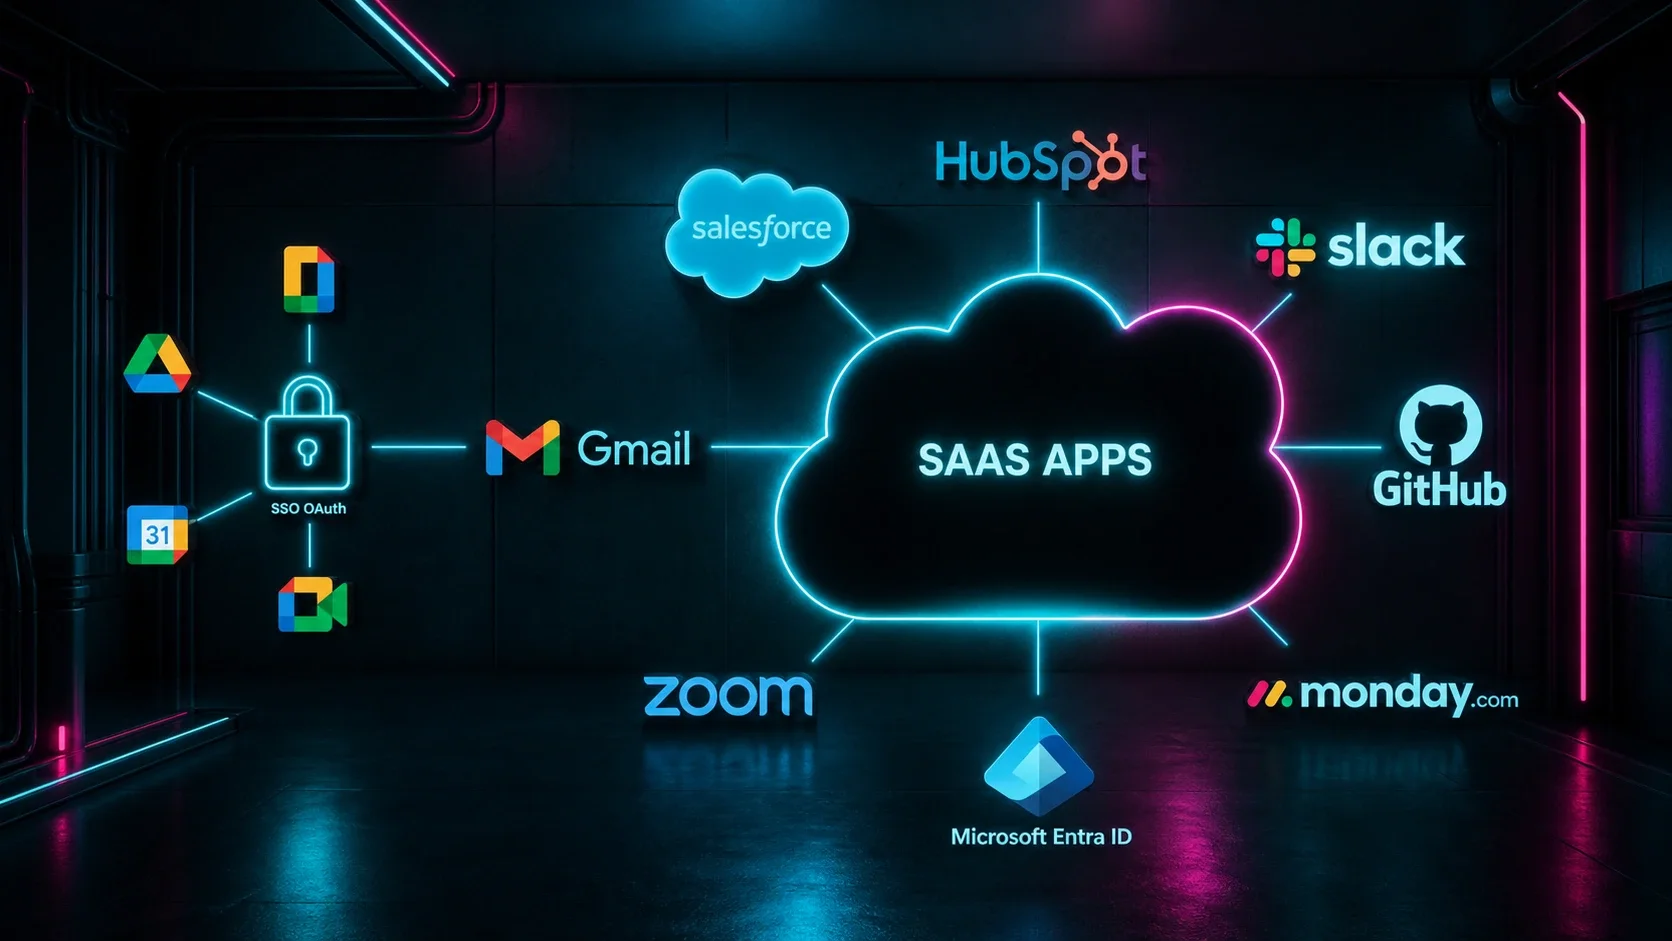
Expansión de identidades en Gmail: un mundo de SaaS interconectado

La gestión de la postura de seguridad de SaaS (SSPM) es una categoría de herramientas de seguridad que verifican continuamente la configuración dentro de tus aplicaciones SaaS y marcan las riesgosas antes de que los atacantes las encuentren. Supervisa la configuración administrativa, los permisos y las conexiones de terceros en apps como Microsoft 365 y Google Workspace, y luego avisa a tu equipo cuando algo se desvía de lo esperado. Piénsalo como una auditoría continua de cada panel de administración que tienes, realizada por software en lugar de por quien recuerde revisarlo.

Por qué los errores de configuración de SaaS son la brecha que buscan los atacantes

Cada app de SaaS que agregas trae su propio panel de administración, controles para compartir e integraciones. Los valores predeterminados están diseñados para que empieces a funcionar rápido, no para mantenerte protegido. Unas cuantas docenas de apps se convierten en cientos de configuraciones, y casi nadie las audita. Las configuraciones incorrectas permanecen invisibles porque la app parece funcionar perfectamente. Los correos se envían. Los archivos se comparten. Los negocios se cierran. Mientras tanto, una configuración equivocada expone silenciosamente tus datos. Los permisos también sufren desviación de configuración: las personas cambian de rol, se van o reciben acceso de invitado que nunca vence, y las cuentas se acumulan.

Estas brechas persisten. El informe de investigaciones de brechas de datos 2026 de Verizon encontró que, en el caso de contraseñas débiles y configuraciones incorrectas de permisos en entornos cloud de terceros, el tiempo para resolver el 50% de los hallazgos llegó a casi ocho meses. Eso es mucho tiempo para dejar una puerta abierta.

Quién necesita SSPM

Si puedes señalar uno de estos casos, SSPM ya debería estar implementado:

  • Industrias reguladas: La fecha de tu próxima auditoría de SOC 2, HIPAA o CMMC es el detonante. Los auditores quieren pruebas de que tus apps cumplen con la política, y el monitoreo de cumplimiento es más fácil cuando la evidencia se recopila sola.
  • Equipos reducidos de TI y seguridad: El detonante es un límite de personal. Cuando los equipos pequeños de TI se mantienen en una o dos personas y el número de apps sigue creciendo, las revisiones manuales dejan de hacerse en silencio. SSPM hace esa revisión de forma continua, así nadie tiene que acordarse de hacerlo.
  • Entornos con uso intensivo de Microsoft 365 o Google Workspace: El detonante es una migración. Los valores predeterminados casi nunca coinciden con tu riesgo, y la semana de migración es cuando se eligen las configuraciones una vez y nunca se vuelven a revisar. Nuestra guía sobre la gestión de seguridad de identidad de Microsoft 365 muestra qué asegurar primero.

Cómo funciona SSPM, paso a paso

SSPM encuentra errores de configuración al conectarse a la API de administración de cada aplicación SaaS, leer su configuración en tiempo real y compararla con una línea base de seguridad. Cualquier configuración que no coincida, o que cambie después, se marca como error de configuración o desviación de configuración, y luego se envía a tu equipo o se corrige automáticamente.

  1. Conectar. La herramienta se vincula a cada aplicación SaaS a través de su API de administración, con acceso de lectura a configuraciones, permisos y aplicaciones conectadas.
  2. Comparar. Verifica esa configuración en tiempo real contra una línea base, como las guías de configuración segura de CIS (configuraciones de seguridad basadas en consenso para plataformas comunes) o una guía de endurecimiento de la seguridad del proveedor.
  3. Detectar desviación de configuración. La configuración cambia. Un administrador relaja una regla de uso compartido para cumplir con un plazo y nunca la revierte. La herramienta detecta la desviación de configuración en el momento en que ocurre, no en la siguiente auditoría.
  4. Alertar o remediar. La herramienta notifica a tu equipo sobre el hallazgo o, en configuraciones compatibles, revierte el cambio por sí sola.

Qué busca SSPM

Un error de configuración es una configuración que crea riesgo, generalmente por accidente. Estos son los que las herramientas SSPM suelen marcar:

  • Uso compartido externo sin aprobación: cualquier usuario puede compartir archivos fuera de la empresa sin ninguna revisión.
  • Autenticación multifactor (MFA) deshabilitada en cuentas de administrador: tus cuentas más poderosas dependen únicamente de una contraseña.
  • Unidades compartidas públicas: una unidad o carpeta está abierta para cualquiera que encuentre el enlace.
  • Permisos de administrador excesivos: las personas tienen acceso de administrador que no necesitan. Esto rompe el principio de mínimo privilegio y aumenta el riesgo de amenazas internas.
  • Autenticación heredada habilitada: los protocolos de inicio de sesión más antiguos permanecen activados, y los atacantes los usan para evadir la MFA.
  • Permisos de OAuth y aplicaciones de terceros sin revisar: las aplicaciones conectadas tienen permiso para leer o cambiar tus datos, y nadie ha verificado a qué pueden acceder.

SSPM frente a CSPM, CASB e ISPM

SSPM covers the SaaS applications you subscribe to. The three acronyms it gets confused with cover different layers, and the table below shows where each one stops.

SSPM vs. Cloud Security Posture Management (CSPM)

CSPM covers the infrastructure you build on—like AWS, Azure, and Google Cloud—while SSPM covers the applications you subscribe to. They use different APIs, produce different findings, and usually have different owners. Our cloud security best practices guide covers the infrastructure side.

SSPM vs. Cloud Access Security Broker (CASB)

A CASB governs access and data movement, often inline between users and cloud apps. SSPM assesses configuration state through APIs instead. Teams frequently run both; the CASB controls what people do in an app, and SSPM checks how the app is set up.

SSPM vs. Identity Security Posture Management (ISPM)

Almost every SaaS misconfiguration is ultimately a permissions or authentication setting, so SaaS posture and identity posture overlap heavily in practice. SSPM starts from the app and asks how it's configured. ISPM starts from the identity and asks what it can reach. Our guides to user identity management and ESPM cover the identity and endpoint sides of the same problem.

SSPM

CSPM

CASB

ISPM

What it protects

SaaS app settings

Cloud infrastructure (IaaS, PaaS)

Access and data movement

User and service identities

Where it gets its data

App admin APIs

Cloud provider APIs

Network traffic, proxies, and APIs

Identity providers and directories

Example finding

Public shared drive

Open storage bucket

Sensitive file uploaded to an unsanctioned app

Admin account without MFA

Qué buscar en una herramienta SSPM

Evalúa cualquier herramienta SSPM con estas cuatro verificaciones:

  1. Tiempo de detección a remediación. Pregunta cuánto tarda un hallazgo en pasar de detectado a corregido, y quién hace la corrección.
  2. Monitoreo continuo. Los escaneos programados dejan huecos entre una ejecución y otra, y los atacantes no esperan a la siguiente. Verifica si la desviación de configuración se detecta en el momento en que ocurre.
  3. Cobertura de aplicaciones de terceros. Busca que detecte permisos de OAuth, aplicaciones conectadas y TI en la sombra que nadie aprobó.
  4. Profundidad de API por aplicación. La cobertura varía enormemente según el proveedor. Pregunta cuántas configuraciones revisa la herramienta en las aplicaciones que realmente usas.

La mayoría de las herramientas SSPM solo alertan y te dejan la corrección a ti. Algunas automatizan un puñado de configuraciones, pero el resto sigue cayendo en tu cola de trabajo.

Sin importar la herramienta que elijas, una regla se mantiene: la evaluación de la postura de seguridad solo sirve si alguien actúa con base en ella.

Cómo Huntress Managed ISPM cierra la brecha que deja SSPM

Una lista de hallazgos solo vale lo que alguien haga con ella, y la postura de seguridad se degrada rápido si nadie la vigila.

Incluso si ya sabes dónde están tus brechas, no tienes las horas para trabajar una cola de hallazgos de mala configuración además de todo lo demás. Las herramientas que solo reportan agregan trabajo en lugar de quitarlo.

Huntress Managed ISPM hace el trabajo por ti. Huntress define, implementa y mantiene políticas de endurecimiento de la seguridad en Microsoft 365 —Entra, Exchange y SharePoint—, luego detecta la desviación de configuración en minutos y restaura el ajuste. No es una herramienta SSPM completa para cada aplicación que uses. Es endurecimiento de la seguridad gestionado para la identidad de Microsoft 365. El SOC de Managed ITDR, disponible 24/7, detecta lo que aún se escapa.

Encontrar la mala configuración nunca fue la parte difícil. Conoce Managed ISPM o pruébalo tú mismo.

Preguntas frecuentes

No. SSPM verifica que hayas activado las configuraciones correctas. El proveedor protege su plataforma, pero tú sigues siendo responsable de cómo está configurado tu inquilino.

Conectar una aplicación suele ser rápido; un administrador autoriza el acceso a la API y la herramienta empieza a leer las configuraciones. La parte más lenta es ajustar tu línea base y decidir quién es dueño de cada hallazgo.

En parte. SSPM puede detectar aplicaciones de terceros conectadas a tus plataformas aprobadas a través de OAuth. No puede ver una aplicación que nadie conectó a nada, porque funciona mediante API, no mediante tráfico. Un CASB puede ayudar en ese caso.

Ayuda con la evidencia de configuración. Muchas herramientas asocian las configuraciones con los controles y mantienen un historial de cambios, así puedes mostrarle a un auditor qué se configuró y cuándo. No cubrirá las políticas ni a las personas.

La herramienta solo puede revisar lo que la API expone. Las configuraciones que la API oculta permanecen invisibles, así que revísalas manualmente con regularidad y registra esa aplicación como una brecha conocida.

Recursos adicionales

Más información sobre ¿Qué es un vector de inicialización? Criptografía explicada
¿Qué es un vector de inicialización? Criptografía explicada
Ciberseguridad 101

Descubre por qué los vectores de inicialización son fundamentales para la seguridad de los datos en esta guía de Huntress. Comprende cómo funcionan, su papel en la criptografía y las mejores prácticas para administrarlos.


Más información sobre ¿Qué es la seguridad del correo electrónico?
¿Qué es la seguridad del correo electrónico?
Ciberseguridad 101

Descubre qué es la seguridad del correo electrónico, cómo protege contra amenazas cibernéticas y por qué es esencial para la ciberseguridad. Información para principiantes de Huntress.

Más información sobre El volcado de datos de una base de datos frente a los datos ficticios
El volcado de datos de una base de datos frente a los datos ficticios
Ciberseguridad 101

Descubre qué es el volcado de datos, por qué los cibercriminales lo buscan y cómo proteger tus volcados de base de datos de las amenazas de seguridad. Guía esencial para profesionales de TI.

Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Prueba Huntress gratis
