Guía de recuperación ante ransomware para empresas

Guía de recuperación ante ransomware para empresas

Escrito por: Lizzie Danielson

Publicado: 30/9/2025

mujer trabajando en una laptop


Guía de recuperación ante ransomware para empresas

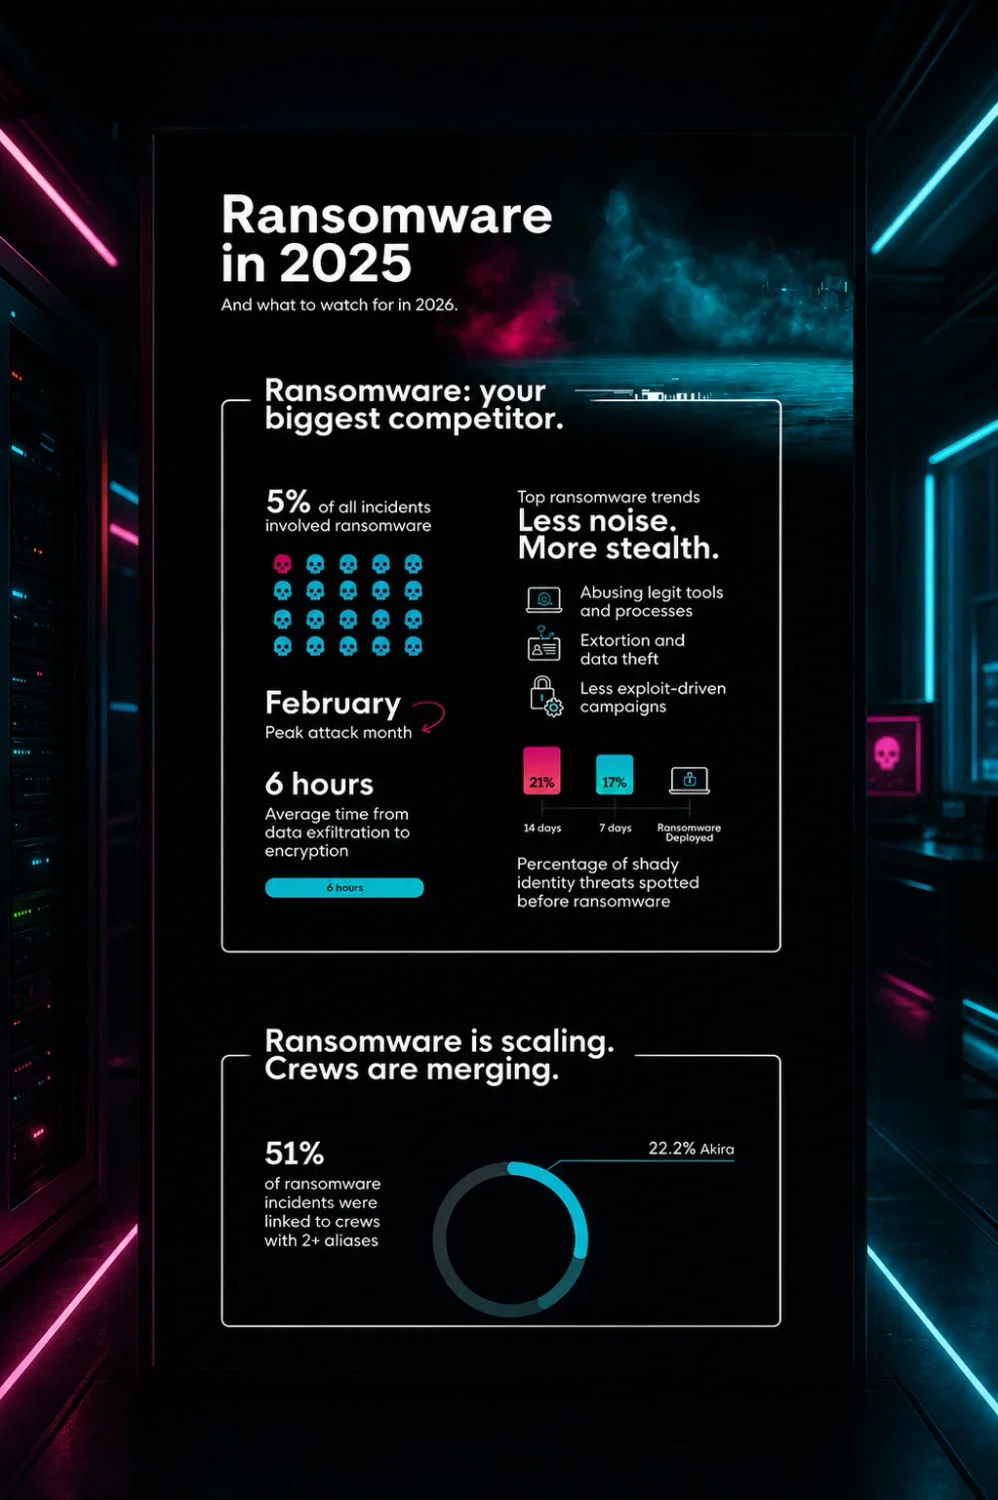
Seamos sinceros: los ataques de ransomware son una de las mayores amenazas cibernéticas que enfrentan las empresas hoy en día. Un atacante entra a tus sistemas, cifra tus archivos críticos y exige un rescate considerable, generalmente en criptomoneda. De repente, toda tu operación se detiene. Es un escenario de pesadilla que puede causar pánico generalizado y paralizar las operaciones diarias de tu negocio.

Sin una estrategia sólida de recuperación ante ransomware, un ataque así puede ser un golpe devastador. Podrías enfrentar pérdida permanente de datos, largos periodos de inactividad y costos financieros abrumadores. Y no se trata solo del rescate; también enfrentarás costos de restauración de datos, investigación de la brecha, posibles multas regulatorias y la pérdida de negocio por la confianza dañada.

Preparamos esta guía para ayudarte a entender los elementos esenciales de una estrategia de recuperación ante ransomware. Cubriremos todo, desde la importancia de un plan de recuperación hasta el proceso paso a paso para que tu negocio se recupere después de un ataque.


Descubre cómo Huntress te protege del ransomware y más. Solicita una demo


¿Qué es el ransomware?

El ransomware es un software malicioso diseñado para encriptar datos en una computadora o red, volviéndolos ilegibles hasta que se pague un rescate. En un ataque de ransomware, los cibercriminales básicamente toman como rehenes los datos de la víctima, exigiendo un pago a cambio de una clave de descifrado para restaurar el acceso. El atacante promete dar los medios para desbloquear los datos una vez que se pague el rescate.

En los últimos años, una combinación de factores ha creado las condiciones ideales para un aumento de los ataques de ransomware. El cambio al trabajo remoto abrió nuevas vulnerabilidades, ya que las redes domésticas sin protección se convirtieron en blancos fáciles para los cibercriminales que buscaban acceder a datos confidenciales de las empresas. A medida que más compañías fueron víctimas de estos ataques, muchas optaron por pagar el rescate para recuperar rápidamente el acceso a sus datos, lo que animó a otros atacantes a hacer lo mismo.


Ransomware en el mundo real

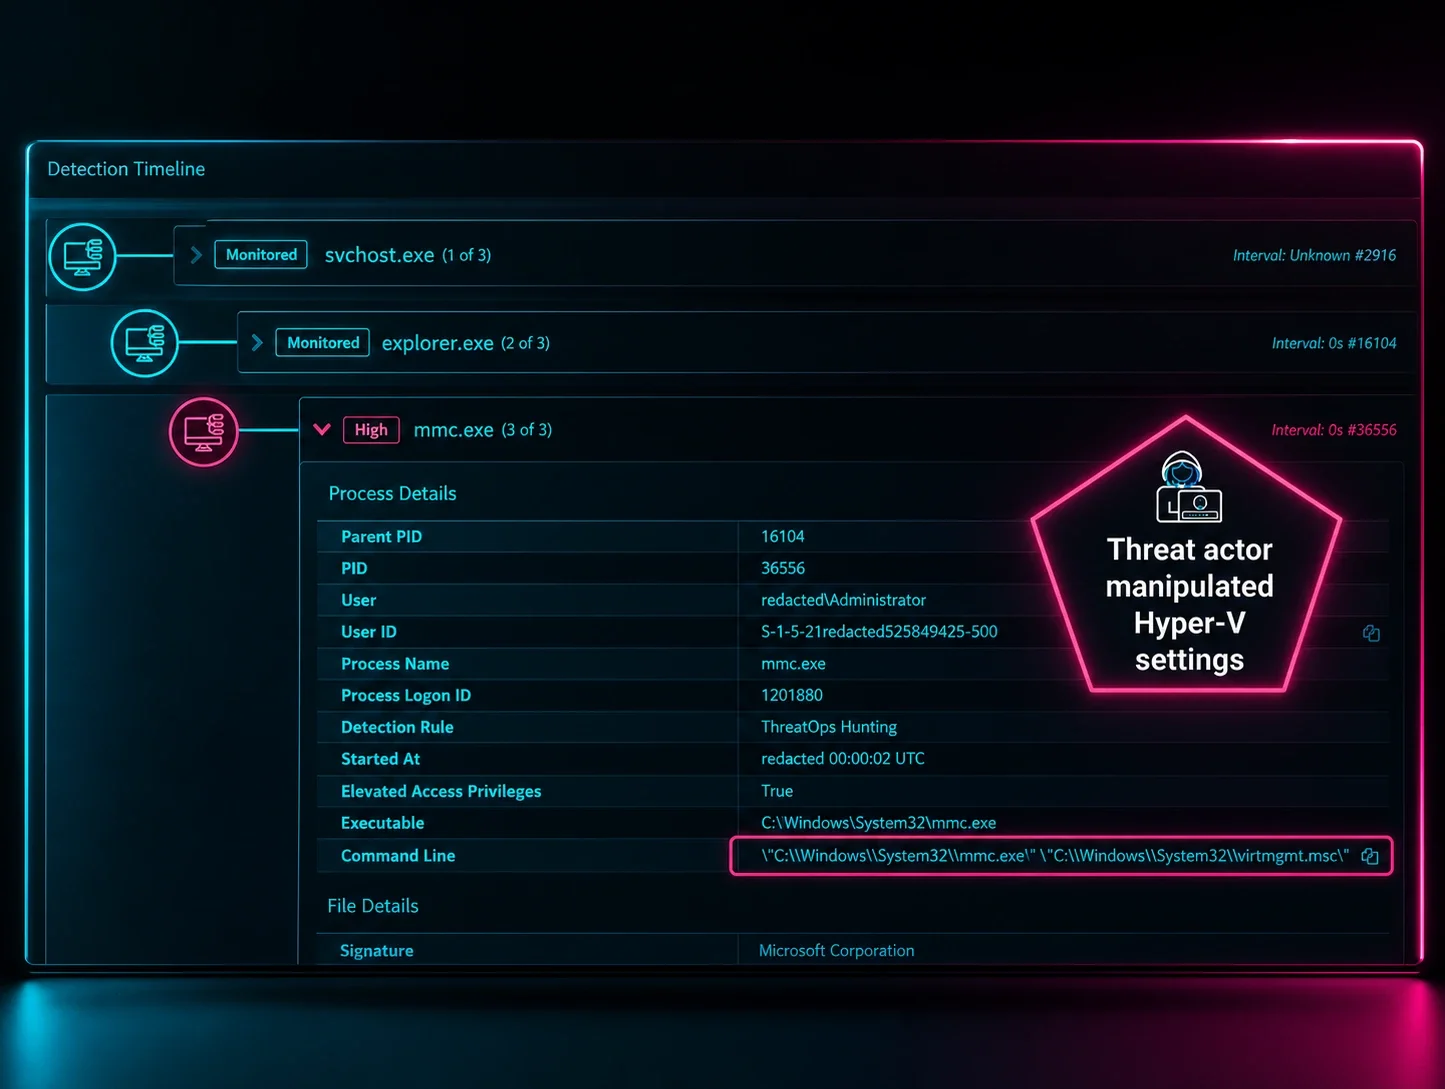
El incidente de ransomware KawaLocker, detallado por los analistas de Huntress, es un ejemplo real de cómo se desarrollan los ataques de ransomware y de las tácticas que usan los cibercriminales. En agosto de 2025, un actor de amenazas desplegó el ransomware KawaLocker, aprovechando cuentas comprometidas del protocolo de escritorio remoto (RDP) para acceder al sistema de una víctima. El atacante usó herramientas como HRSword para desactivar las medidas de seguridad y extender su alcance por la red habilitando RDP en endpoints adicionales.

El ransomware se desplegó para encriptar archivos en volúmenes específicos, dejando una nota de rescate que exigía un pago para el descifrado. El atacante también eliminó las copias de seguridad de volumen (Volume Shadow Copies) y borró los registros de eventos para dificultar la recuperación. A pesar de estas acciones, los analistas de Huntress lograron detectar y mitigar el ataque, evitando más daños a la infraestructura de la víctima.

Este caso destaca la importancia de contar con medidas de seguridad sólidas, como proteger el acceso RDP y monitorear actividad sospechosa, para defenderse de las amenazas de ransomware en constante evolución.

¿Qué es la recuperación de ransomware?

Recuperación de ransomware es el esfuerzo coordinado para restaurar y proteger tus sistemas después de un ataque de ransomware. Empieza por determinar hasta dónde se ha propagado el ransomware, de dónde vino, y qué daños ha causado. Una vez que tu equipo entiende el alcance completo, tiene que eliminar por completo el ransomware. Esto suele implicar implementar herramientas de seguridad para aislar y eliminar el software malicioso de todos los dispositivos y redes afectados.


Por qué un plan de recuperación de ransomware no es negociable

Un plan de recuperación de ransomware es tu defensa proactiva. Establece instrucciones claras, paso a paso, sobre qué hacer después de un ataque, garantizando una recuperación rápida y eficiente. Tener un plan es fundamental por varias razones clave:

  • Minimiza el tiempo de inactividad: Todos sabemos que el tiempo es dinero, sobre todo durante un ataque de ransomware. Un plan predefinido te ayuda a aislar rápidamente los sistemas infectados, detener la propagación del ransomware e iniciar el proceso de recuperación. Esto te permite reanudar las operaciones de tu negocio con la menor interrupción posible.

  • Restaura las funciones críticas más rápido: Cuando un ataque deja fuera de servicio sistemas esenciales, un plan de recuperación actúa como tu hoja de ruta para ponerlos en línea de nuevo lo antes posible. Esto garantiza la continuidad del negocio al priorizar la restauración de los servicios de cara al cliente y de los sistemas operativos internos.

  • Evita la pérdida permanente de datos: El ransomware suele buscar cifrar o robar tus datos. Un buen plan de recuperación garantiza que cuentes con copias de seguridad recientes y limpias. Esto limita de forma significativa el riesgo de pérdida permanente de datos y te ayuda a recuperar los datos esenciales sin pagar el rescate.

  • Mantente en cumplimiento: Muchas industrias, como la de salud y finanzas, tienen regulaciones estrictas de protección y cumplimiento de la normativa sobre datos que exigen un plan de respuesta a incidentes formal. Un plan de recuperación sólido te ayuda a cumplir con estos estándares legales, guiándote sobre cómo proteger los datos confidenciales y reportar brechas, lo que puede ahorrarte multas costosas y problemas legales.

Primeros pasos después de un ataque de ransomware

Cuando ocurre un ataque de ransomware, debes actuar rápido para contener el daño. Estos son los pasos inmediatos que debes seguir:

  • Aísla los sistemas infectados: Tu primer movimiento es desconectar las computadoras infectadas de la red. Desconecta los cables de red, desactiva el Wi-Fi y desconéctate de cualquier unidad compartida o servicio en la cloud. Esto evita que el ransomware se propague y protege el resto de tu red.

  • Evalúa el daño: Determina qué sistemas, aplicaciones y datos se vieron afectados. Debes conocer el alcance total de la brecha para enfocar tus esfuerzos de recuperación y asegurarte de que no se pase nada por alto.

  • Llama a los expertos: Involucra a tu equipo de respuesta a incidentes de ciberseguridad. Ellos tienen las habilidades y herramientas para contener el ataque, identificar la variante de ransomware y guiarte en la remediación. Si no tienes un equipo interno, contrata a un experto externo especializado en recuperación de ransomware.

  • Notifica a las partes interesadas: Según las regulaciones de la industria, es posible que debas informar por ley a clientes, socios y reguladores sobre la brecha, especialmente si se comprometieron datos confidenciales.

Cómo crear una estrategia eficaz de recuperación de ransomware

Una estrategia sólida de recuperación ante ransomware tiene varias capas, enfocadas en la preparación, la detección, la respuesta y la recuperación.

  • Plan de respuesta a incidentes: Este plan debe detallar el proceso paso a paso para manejar un ataque de ransomware, incluyendo roles y responsabilidades específicos para tu equipo de respuesta.

  • Copias de seguridad regulares: Las copias de seguridad frecuentes y confiables son tu mejor defensa. Guárdalas de forma segura, preferiblemente sin conexión o en una ubicación con air gap, para que el ransomware no pueda alcanzarlas. Prueba tus copias de seguridad con regularidad para asegurarte de que funcionen cuando más las necesites.

  • Detección y respuesta para endpoints (EDR): Las herramientas EDR, como Huntress Managed Endpoint Detection & Response monitorean continuamente la actividad sospechosa, lo que te permite detectar y contener amenazas como el ransomware antes de que causen daños significativos.

  • Capacitación de empleados: El error humano es un punto de entrada común para el ransomware. Da a tu equipo las herramientas para reconocer correos de phishing y otras tácticas de ingeniería social con security awareness training interactivo. Un equipo informado es tu primera línea de defensa.

Proceso de recuperación ante ransomware en 3 fases

Recuperarse de un ataque de ransomware es un proceso estructurado diseñado para minimizar el daño y restablecer las operaciones. Por lo general, se divide en tres fases:

Fase 1: Contención

El primer paso tras detectar un ataque es evitar que el malware se propague. El ransomware puede moverse rápidamente por una red, así que la contención inmediata es fundamental. Esto implica desconectar los sistemas afectados de la red para evitar más daños y proteger tus datos intactos.

Fase 2: Erradicación

Una vez contenido el ataque, el siguiente paso es eliminar por completo el ransomware de tu entorno. Esto implica escanear todos los sistemas afectados para eliminar cualquier rastro del malware y corregir las vulnerabilidades que permitieron el ataque en primer lugar. Esto podría significar borrar las máquinas infectadas o restaurarlas a partir de una imagen limpia conocida.

Fase 3: Recuperación y restauración

La fase final consiste en volver a la normalidad. Aquí es donde entran en juego tus copias de seguridad. Restaura tus archivos cifrados a partir de copias de seguridad limpias y verificadas. Reinstala las aplicaciones y confirma que todos los sistemas estén seguros y totalmente operativos. El monitoreo continuo durante esta fase es crucial para detectar cualquier señal de reinfección.

Estrategias de copias de seguridad que funcionan

Una estrategia sólida de copias de seguridad es la base de cualquier buen plan de recuperación ante ransomware. Garantiza que puedas restaurar tus datos sin ceder ante las exigencias de los atacantes.

  • La regla 3-2-1: Es un clásico por una buena razón. Mantén tres copias de tus datos en dos tipos de medios diferentes, con una copia guardada fuera del sitio. Esta diversificación te protege si un sistema o ubicación se ve comprometido.

  • Copias de seguridad inmutables: Son copias de seguridad a prueba de manipulaciones. Una vez creadas, no pueden alterarse ni eliminarse, lo que significa que, aunque los atacantes obtengan acceso, no pueden cifrar tus datos de respaldo.

  • Copias de seguridad con air gap: Estas copias de seguridad están físicamente desconectadas de tu red, lo que las hace inaccesibles para el ransomware.

  • Pruebas frecuentes: Prueba con regularidad tu proceso de copias de seguridad y recuperación para asegurarte de que tus copias de seguridad funcionen correctamente y que puedas restaurar los datos rápidamente en una crisis.

Un plan sólido de recuperación ante ransomware no es solo algo deseable: es indispensable para cualquier organización que quiera recuperarse rápido y mantener las operaciones funcionando sin problemas después de un ataque. En el panorama de amenazas actual, en constante evolución, mantenerse proactivo es la clave. Con una estrategia de recuperación bien definida, las empresas pueden manejar incidentes como profesionales, minimizar las interrupciones y mantener intacta la confianza de sus clientes.

Recursos adicionales

Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC disponible 24/7. Prueba Huntress gratis y despliégalo en minutos para empezar a combatir amenazas.
Prueba Huntress gratis