


Niveles de CMMC: ¿Cuál necesita tu organización?

Puntos clave:

El tamaño de tu empresa no decide tu nivel de CMMC. Tampoco lo hace el valor de tu contrato.  Si trabajas con el Departamento de Defensa (DoD), ya sabes que CMMC es un asunto importante. Necesitas prepararte para cumplir con los requisitos, y la primera pregunta siempre es la misma: "¿Qué nivel de CMMC necesito?"

Aquí está la respuesta. Tu nivel depende del tipo de datos que manejas, cómo se mueven por tus sistemas y quién puede acceder a ellos. 

Elegir el nivel equivocado te hace perder tiempo y retrasa tu capacidad de ganar contratos del DoD. Elegir el nivel correcto te ayuda a proteger los datos sensibles, prepararte para las evaluaciones y mantenerte competitivo en el mercado federal.

Temas
Compartir

Niveles de CMMC: ¿Cuál necesita tu organización?

Puntos clave:

El tamaño de tu empresa no decide tu nivel de CMMC. Tampoco lo hace el valor de tu contrato.  Si trabajas con el Departamento de Defensa (DoD), ya sabes que CMMC es un asunto importante. Necesitas prepararte para cumplir con los requisitos, y la primera pregunta siempre es la misma: "¿Qué nivel de CMMC necesito?"

Aquí está la respuesta. Tu nivel depende del tipo de datos que manejas, cómo se mueven por tus sistemas y quién puede acceder a ellos. 

Elegir el nivel equivocado te hace perder tiempo y retrasa tu capacidad de ganar contratos del DoD. Elegir el nivel correcto te ayuda a proteger los datos sensibles, prepararte para las evaluaciones y mantenerte competitivo en el mercado federal.

Niveles de CMMC explicados: nivel 1, nivel 2 y nivel 3

CMMC 2.0 aclaró parte de la confusión, pero muchas organizaciones todavía mezclan los niveles. Conoce qué significa cada uno y pondrás los controles de ciberseguridad correctos en los lugares correctos.

  • Nivel 1: Controles básicos para proteger la Información de Contrato Federal (FCI), con autoevaluaciones anuales.

  • Nivel 2: Protege la Información No Clasificada Controlada (CUI). Autoevaluaciones durante el despliegue por fases, y algunos contratos requieren una evaluación por parte de una Organización Evaluadora Externa certificada de CMMC (C3PAO).

  • Nivel 3: Se requiere cuando el DoD determina que el trabajo o el riesgo para la seguridad nacional exige una protección avanzada.

Este es el error más común que vemos. La gente asume que todo contratista con un equipo pequeño cae en el nivel 1, o que cualquier contrato por debajo de cierto monto es nivel 1. Eso no es cierto.

El nivel 1 es el piso inicial para todos. Pero el nivel que necesitas depende de una sola cosa: si procesas CUI. No importa si ganas $1 millón al año o mil millones. ¿Procesas CUI? Necesitas el nivel 2. ¿Un gran contratista que solo trabaja con FCI? El nivel 1 puede ser todo lo que necesitas.

El nivel 1 implica autoevaluaciones anuales. El nivel 2 funciona distinto. Durante el despliegue por fases, el nivel 2 usa autoatestación, a menos que tus contratos requieran una evaluación formal de un C3PAO. De cualquier forma, el nivel 2 significa que implementaste los 110 controles de seguridad de NIST SP 800-171 para proteger la CUI, documentaste tus políticas y procedimientos, y completaste una autoatestación o una evaluación de C3PAO, según tu contrato.
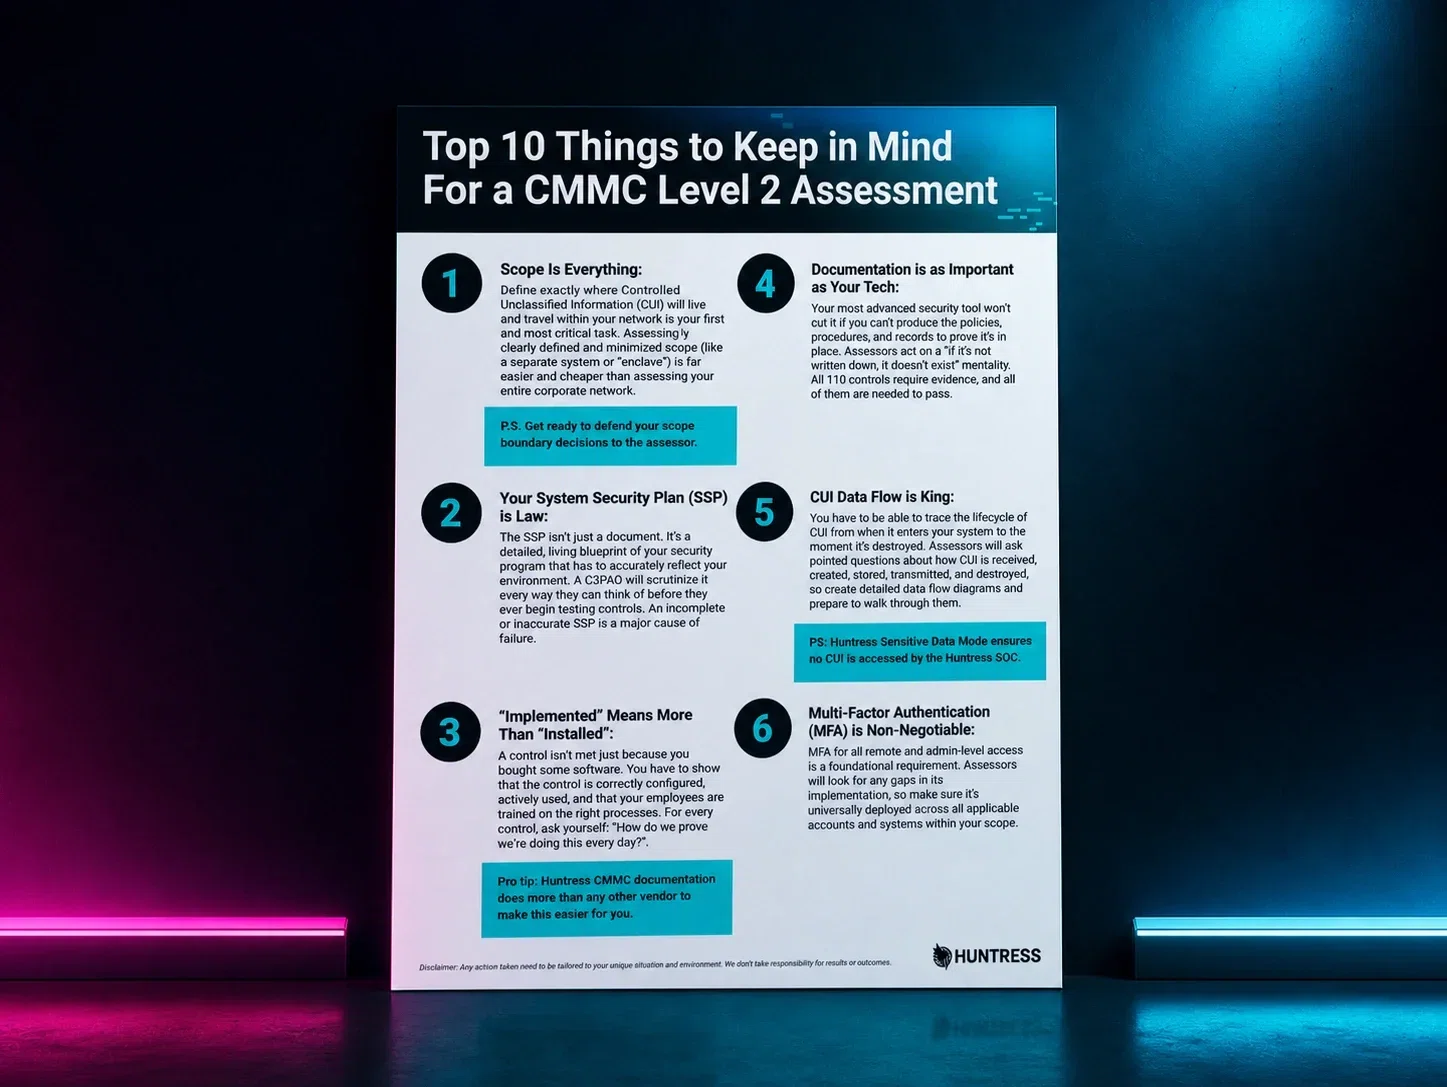


Qué determina tu nivel de CMMC

Hazte estas preguntas al definir el alcance de tu entorno:

¿Con qué datos trabajas?

  • ¿Almacenas, procesas o transmites CUI? Si es así, necesitas al menos los controles de Nivel 2.

  • ¿Manejas FCI? Si solo manejas FCI, es posible que solo necesites los controles de Nivel 1, pero si además manejas CUI, los requisitos aumentan.

¿Qué sistemas tienen contacto con datos del DoD?

Documenta todos los sistemas que almacenan, procesan o transmiten CUI, incluidos los proveedores externos. Servidores, estaciones de trabajo, laptops y entornos en la cloud: todos los sistemas que "tienen contacto" con CUI

están dentro del alcance.

¿Los proveedores externos acceden a esos datos?

Si los subcontratistas manejan CUI en tu nombre, eres responsable de su cumplimiento. Debes trasladar las cláusulas correspondientes al nivel de información que necesites compartir con esos subcontratistas, y validar tú mismo su cumplimiento.

No cometas este error: las organizaciones suelen definir el alcance de sus entornos de forma incompleta, y solo descubren sistemas o usuarios faltantes durante la evaluación.


Cómo saber qué nivel de CMMC necesitas

Una vez que hayas listado todos los sistemas y usuarios que manejan CUI, comienza tu autoevaluación de CMMC.

Paso 1: Revisa tus datos

Clasifica claramente tus datos como FCI o CUI.

Paso 2: Haz un inventario de sistemas y usuarios

Documenta cada sistema, endpoint y usuario que procese FCI o CUI. Incluye a los proveedores que puedan acceder indirectamente a estos datos.

Paso 3: Realiza un análisis de brechas

Compara tus prácticas de seguridad actuales con los controles requeridos para el nivel de CMMC que deseas alcanzar.

Por ejemplo, el nivel 2 exige que las organizaciones habiliten la autenticación multifactor (MFA), implementen políticas de control de acceso y mantengan un plan de respuesta a incidentes.

Paso 4: Documenta todo

Documenta políticas, procedimientos y controles técnicos para que los evaluadores puedan verificar tu cumplimiento.

Completar estos pasos te da una visión clara del proceso de evaluación de CMMC y resalta en qué áreas tu organización ya cumple con los requisitos y dónde necesita mejorar.


Cómo alcanzar el nivel de CMMC que necesitas

Saber el nivel que necesitas es solo la mitad del trabajo. Sigue estos pasos para lograr el cumplimiento normativo:

  • Busca debilidades: Usa un evaluador externo para evaluaciones formales (obligatorio para el Nivel 2). Ellos validan que tus procesos cumplen con los estándares de CMMC.


Recursos sobre niveles de CMMC

  • Guías: Aprende a realizar una autoevaluación de CMMC (Nivel 1,Nivel 2,Nivel 3) y toma medidas prácticas para mejorar la postura de seguridad.

  • PDFs: Descarga la descripción general del modelo del DoD oficial y la política de implementación.

  • Herramientas: Usa herramientas de seguridad como SIEM para la centralización de registros, ITDR para el monitoreo de identidades, y EDR para la protección de endpoints.


Próximos pasos: alcanza tu nivel de CMMC

Si estás listo para comenzar, sigue estos pasos

  1. Realiza una evaluación de clasificación de datos para determinar si procesas, almacenas o transmites FCI o CUI.

  2. Realiza un análisis de brechas de control para medir tu postura de seguridad actual frente al nivel de CMMC que deseas alcanzar.

  3. Implementa Huntress Managed EDR e ITDR para respaldar los requisitos de cumplimiento de CMMC.

Solicita una demo de Huntress para ver cómo nuestra plataforma Managed EDR y ITDR puede ayudarte a comenzar tu camino hacia CMMC con confianza, y proporcionarte la documentación lista para auditoría que necesitas para demostrar el cumplimiento


Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Probar Huntress gratis

También te puede interesar

Más información sobre Demasiadas alertas, muy poco tiempo: cómo reducir los falsos positivos para los MSP
Demasiadas alertas, muy poco tiempo: cómo reducir los falsos positivos para los MSP
Guía de recursos

La sobrecarga de alertas es un reto cada vez mayor para los MSP, que ralentiza los tiempos de respuesta y aumenta el riesgo de pasar por alto amenazas reales. Esta guía explora por qué ocurren los falsos positivos, cómo reducir el ruido mediante el endurecimiento de la seguridad proactivo y un ajuste más inteligente, y cómo enfocarte en alertas de alta confianza vinculadas al comportamiento real de los atacantes.

Más información sobre Tendencias de la industria de seguridad para MSP
Tendencias de la industria de seguridad para MSP
Guía de recursos


Para los proveedores de servicios administrados (MSP), mantener la seguridad de los datos de los clientes significa estar siempre un paso adelante de los cibercriminales que lanzan oleadas de ataques maliciosos como ransomware, troyanos de robo de datos, phishing y el compromiso de correo empresarial (BEC). 


Más información sobre ¿Qué deben tener los MSP en su stack?
¿Qué deben tener los MSP en su stack?
Guía de recursos

Desde seguridad de endpoints y SIEM hasta parches y IAM, descubre el stack de seguridad imprescindible para todo negocio de MSP.

