Niveles de CMMC explicados: nivel 1, nivel 2 y nivel 3
CMMC 2.0 aclaró parte de la confusión, pero muchas organizaciones todavía mezclan los niveles. Conoce qué significa cada uno y pondrás los controles de ciberseguridad correctos en los lugares correctos.
Nivel 1: Controles básicos para proteger la Información de Contrato Federal (FCI), con autoevaluaciones anuales.
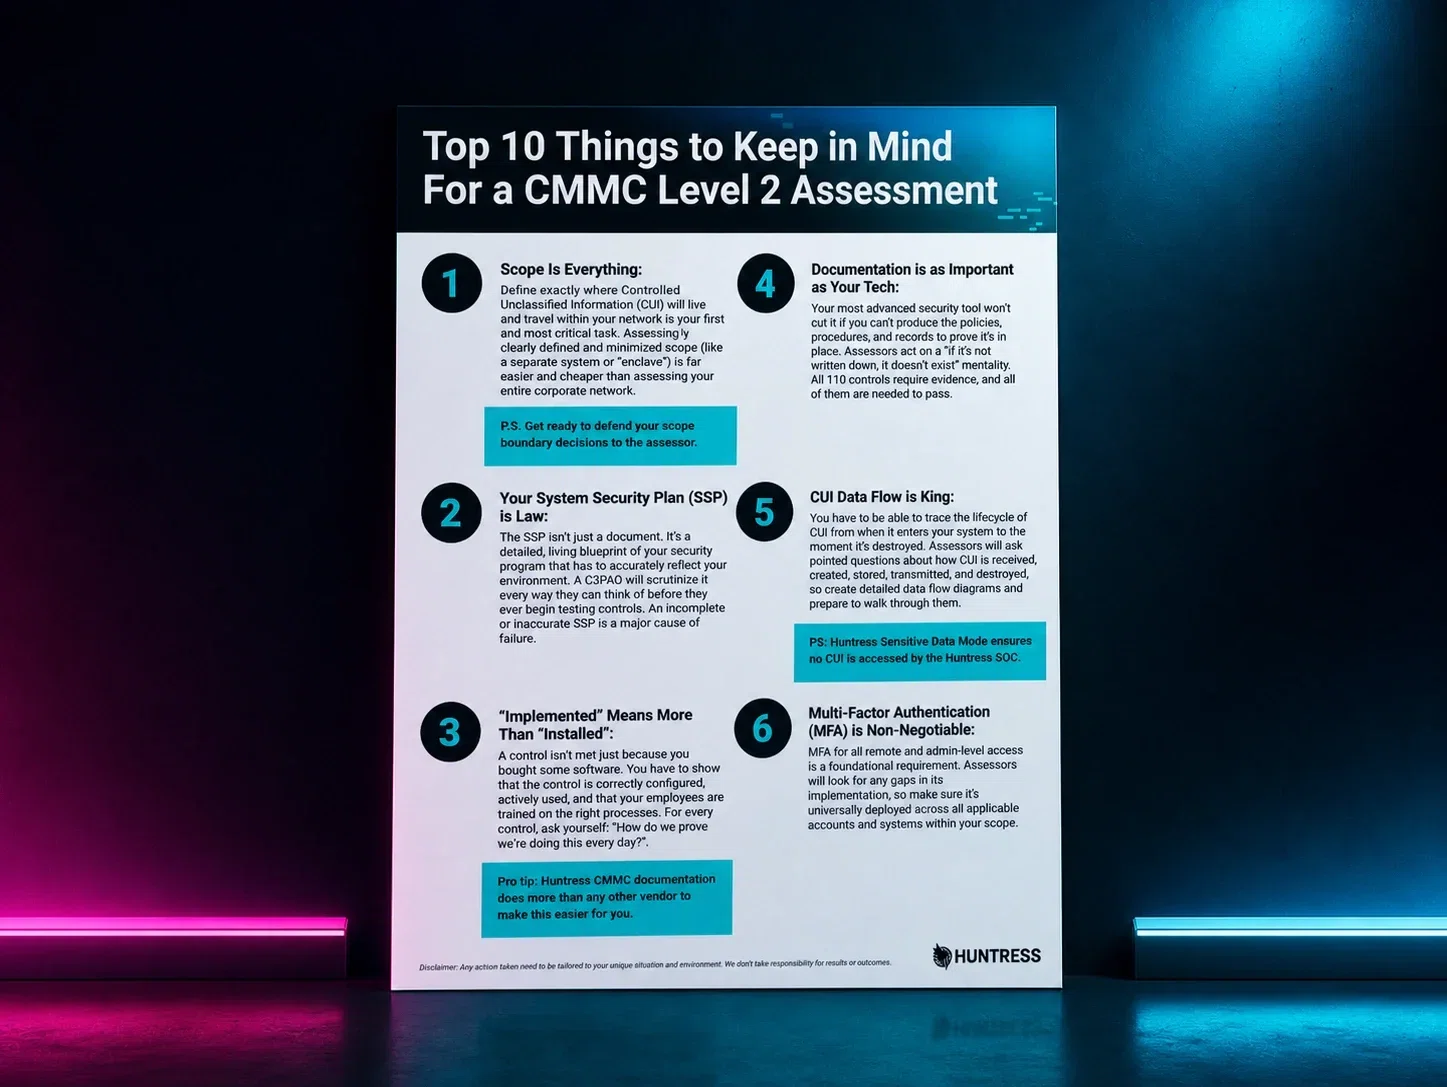
Nivel 2: Protege la Información No Clasificada Controlada (CUI). Autoevaluaciones durante el despliegue por fases, y algunos contratos requieren una evaluación por parte de una Organización Evaluadora Externa certificada de CMMC (C3PAO).
Nivel 3: Se requiere cuando el DoD determina que el trabajo o el riesgo para la seguridad nacional exige una protección avanzada.
Este es el error más común que vemos. La gente asume que todo contratista con un equipo pequeño cae en el nivel 1, o que cualquier contrato por debajo de cierto monto es nivel 1. Eso no es cierto.
El nivel 1 es el piso inicial para todos. Pero el nivel que necesitas depende de una sola cosa: si procesas CUI. No importa si ganas $1 millón al año o mil millones. ¿Procesas CUI? Necesitas el nivel 2. ¿Un gran contratista que solo trabaja con FCI? El nivel 1 puede ser todo lo que necesitas.
El nivel 1 implica autoevaluaciones anuales. El nivel 2 funciona distinto. Durante el despliegue por fases, el nivel 2 usa autoatestación, a menos que tus contratos requieran una evaluación formal de un C3PAO. De cualquier forma, el nivel 2 significa que implementaste los 110 controles de seguridad de NIST SP 800-171 para proteger la CUI, documentaste tus políticas y procedimientos, y completaste una autoatestación o una evaluación de C3PAO, según tu contrato.