

Pongámonos el sombrero del adversario, ¿de acuerdo? Supongamos que eres un hacker malicioso y quieres atacar a los principales proveedores de servicios administrados (MSP). ¿Cómo lo harías? ¿Por dónde empezarías?
Bueno... un buen pescador va donde están los peces.
Con el auge del trabajo remoto y la pandemia de COVID, vivimos en un mundo nuevo que depende de eventos remotos y conferencias virtuales. Ya sabes a cuáles me refiero: te registras con tu correo electrónico laboral y tu puesto para conversar con gente afín.
Imagina eso: un solo lugar en línea donde todos en la industria han ofrecido voluntariamente su información de contacto, todo para hacer networking y hacer crecer su comunidad.
Eso suena a un tesoro para los hackers.
La mayoría de las organizaciones pasaron el último año apurándose para virtualizar sus eventos y ampliar su calendario de webinars. Como resultado, estas plataformas no se construyeron pensando en la mejor seguridad.
Sigue leyendo para conocer las vulnerabilidades de día cero que descubrimos en varias plataformas de eventos virtuales usadas por las comunidades de MSP y Fortune 500, además de algunas reflexiones sobre ataques a la cadena de suministro y la responsabilidad de los proveedores.
¿Qué vulnerabilidades encontró Huntress?
Descubrimos fallas de software y configuraciones incorrectas en dos de las cinco principales plataformas de eventos virtuales: la primera fue webcasts.com, que afectó a sus clientes integrados (como 6Connex), y la otra fue VFairs. Estas fallas incluyen vulnerabilidades que van desde la divulgación de información o la filtración de datos personales (como nombres, correos electrónicos, IP, etc.) hasta el acceso directo a bases de datos y la posibilidad de lograr ejecución remota de código.
De hecho, descubrimos estas vulnerabilidades como asistentes de eventos alojados en estas plataformas. Estábamos ahí para hacer networking y conversar con otros, como cualquiera, pero después de investigar un poco, nos topamos con comportamientos no previstos dentro de las plataformas de eventos.
Como asistentes a un evento de webcasts.com en 6Connex, pudimos unirnos a cualquier sala de chat para conectar con otros asistentes. Pero descubrimos que podíamos ver más sobre los asistentes a través de sus ID de asistente, y finalmente encontramos un enorme volcado de datos de todos los usuarios que participaban en la conferencia virtual. Esto incluía mucha información personal: nombres, empresa y cargo, correos electrónicos, direcciones IP y potencialmente ciudad, estado, número de teléfono y dirección física, y no solo accesible para nosotros como presentadores, sino para cualquier persona en el evento (o en cualquier otro evento, de hecho).
En otro evento al que asistimos en VFairs, vimos que podíamos editar nuestros perfiles para tener una mejor experiencia de networking. Pero aquí estaba el problema: teníamos la capacidad de cambiar no solo nuestro propio perfil, sino que, si profundizabas y manipulabas los números de ID, también podíamos cambiar el perfil de cualquier otra persona. Esto podría permitir que un actor malintencionado realizara ataques de secuencias de comandos en sitios cruzados, robara cookies de usuarios, se hiciera pasar por ellos u obligara a su navegador a ir a otros lugares. Y la posibilidad de cambiar una foto de perfil no se limitaba a un archivo JPEG o de imagen: se podía subir código PHP, lo que abría la puerta a la ejecución remota de código. Además, los errores de la base de datos SQL eran públicos y la plataforma era vulnerable a una inyección SQL ciega basada en tiempo, lo que le daba a un actor malicioso acceso directo a la base de datos. Estos exploits podrían permitir el acceso total para potencialmente controlar el servidor y el sitio web. Estas vulnerabilidades estaban presentes en la versión 3.33 de la aplicación VFairs, y desde entonces se corrigieron en la versión 3.34.
¿Qué grandes organizaciones usan o respaldan estas plataformas?
El sitio web oficial de VFairs incluye testimonios de Ford, T-Mobile, IEEE, Pearson y otros que podrían verse afectados. Y según nuestra investigación, encontramos que muchas empresas y organizaciones usan webcasts.com para alojar eventos virtuales, incluyendo la Administración de Alimentos y Medicamentos de EE. UU., la National Medicare Secondary Payer Network, laboratorios de investigación para actualizaciones de COVID-19, Google y más.
En septiembre pasado, se informó que una feria de empleo virtual para la comunidad de inteligencia, alojada en la plataforma 6Connex, expuso las identidades y los perfiles de redes sociales de los solicitantes de empleo; pero esta falla fue solo la punta del iceberg.
¿Se robó o comprometió información sensible?
En este punto, no podemos predecir si los atacantes o usuarios no autorizados robaron o comprometieron activamente información. Pero sin duda era posible, y este tipo de vulnerabilidades bien podría estar presente en muchas otras plataformas de conferencias en línea.
¿Las empresas de plataformas de eventos están al tanto de estas vulnerabilidades?
Huntress notificó a VFairs y 6Connex sobre estas posibles vulnerabilidades en septiembre y octubre de 2020. VFairs no respondió a nuestro contacto inicial durante tres semanas, mientras que 6Connex respondió el mismo día. Ambas partes agradecieron la divulgación responsable y explicaron que ya han corregido las vulnerabilidades.
Pero espera... hay más
Eventos importantes recientes como el exploit de SolarWinds han puesto la seguridad de la cadena de suministro en primer plano, pero el riesgo en la cadena de suministro no se limita al software de TI usado por el gobierno. Mientras profundizábamos en nuestra investigación, también descubrimos una gran filtración en la cadena de suministro de una SMB que reveló más de 250 mil detalles confidenciales sobre fusiones y adquisiciones de SMB, financiamiento y más.
Aquí está parte del hilo en Twitter antes de que lo eliminaran al instante y banearan la cuenta.
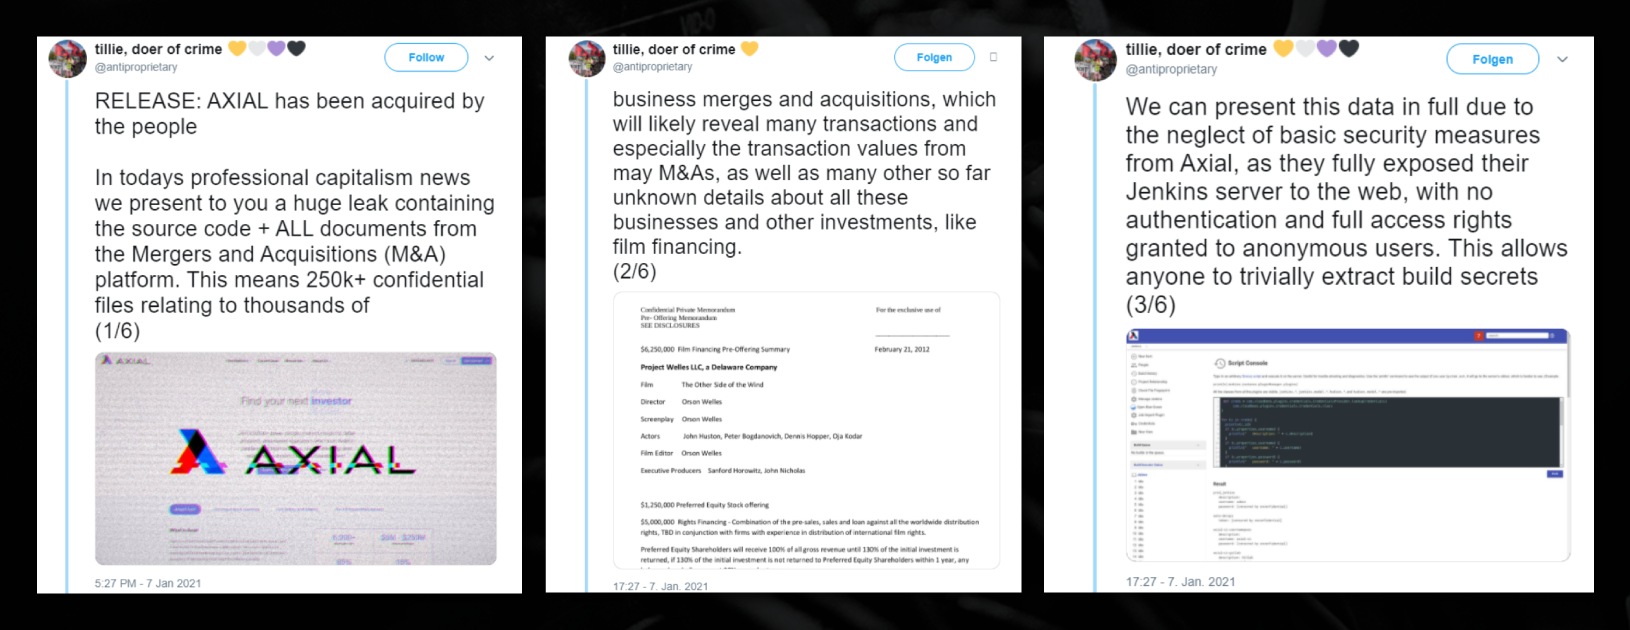
Es una práctica de seguridad común evaluar cada aspecto de las herramientas y el software que reciben datos para reducir y mitigar el riesgo, pero este no fue el caso aquí.
Como puedes ver, se filtró una enorme cantidad de información financiera sensible y confidencial de Axial, una plataforma para comprar, vender, asesorar y financiar empresas privadas, todo debido a la negligencia de medidas de seguridad básicas.
Y aquí está la cruda realidad de por qué compartimos esto: lamentablemente, este tipo de filtraciones de datos en la cadena de suministro ocurren todo el tiempo. Pero cuando solo afectan a la SMB, este tipo de filtraciones rara vez son noticia.
¿Qué deben aprender los MSP de esto?
¿Entonces qué significa todo esto para los MSP? En definitiva, esto es otra más de las bofetadas que nos recuerdan la necesidad de vigilancia y de los fundamentos básicos de seguridad. No te estamos diciendo que te registres en eventos con una dirección de correo desechable, un nombre falso y cuentas títere; hay un valor genuino en ser parte de la comunidad y colaborar con tus colegas.
Pero sí te estamos diciendo que ninguna plataforma es inmune.
Si una nueva solución de terceros, sin importar para qué sea, no se evalúa ni analiza correctamente frente a su postura de seguridad, entonces no es una solución, es un problema.
¿Cómo detienes un ataque a la cadena de suministro? No lo haces. Prácticamente son amenazas internas de las que no te das cuenta y que no ves venir. La mejor defensa es conocer el producto, el proceso y la cadena de distribución lo mejor posible antes de usarlo, para que puedas decidir mejor si en verdad quieres usarlo. Estos problemas con las plataformas de eventos bien podrían haber contribuido al aumento de los ataques de phishing dirigidos a MSP que vimos en 2019 y 2020, y somos nosotros quienes cargamos con las consecuencias.
Como comunidad más amplia de ciberseguridad, debemos aprovechar esto para hacer una pausa y preguntarnos si de verdad nos importa la seguridad.
¿De verdad nos importa? Si no es así, mejor nos damos por vencidos, cerramos todo y nos vamos a casa.
Si sí nos importa, entonces debemos empezar a preguntarnos: “¿estos proveedores que piden mis datos son lo bastante competentes como para protegerlos?”
Por lo que podemos ver… la mayoría no lo es.
• • •
Si de algo sirve, esto muestra cuánta falta hace la caza de amenazas proactiva para mantenerse un paso adelante de los actores maliciosos. Si no fuera por la insistencia de nuestro equipo y por revelar estas fallas de seguridad de forma responsable a sus proveedores, cualquier atacante malintencionado podría haber explotado estas vulnerabilidades, y las consecuencias podrían haber sido desastrosas.
Los buenos deben actuar antes que los malos. Esa responsabilidad es de todos nosotros, y Huntress se alegra de ser parte de la comunidad que construye mejor seguridad, no peor.
¿Quieres aprender más sobre cómo los hackers podrían haber explotado estas vulnerabilidades de eventos virtuales? Mira nuestro webinar bajo demanda donde contamos todos los detalles.