

Llevar la educación en ciberseguridad a las masas es una pasión para nosotros en Huntress, tanto que organizamos nuestro tercer evento de capacitación hack_it la semana pasada. Esta capacitación de dos días estuvo llena de sesiones interactivas dirigidas por la audiencia, recorridos por la Dark Web y algunas demostraciones con malware que usa macros. Cientos de miembros de la comunidad hack_it se unieron virtualmente para perfeccionar sus habilidades, compartir su conocimiento en seguridad y disfrutar de algunas bebidas 🥃 (especialmente durante la sesión nocturna más misteriosa).
¿No pudiste ver el evento en vivo? Te cubrimos. Puedes ver todas nuestras sesiones bajo demanda aquí, o sigue bajando para ver un resumen.
Jugando un juego de Clue sobre cibercrimen
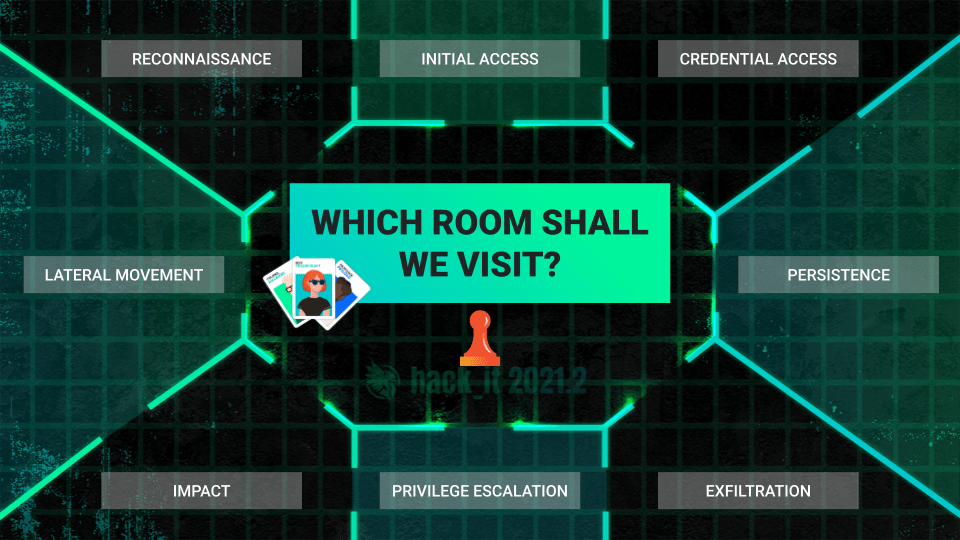
Para nuestra primera sesión, optamos por un estilo de elige tu propia aventura. Basándonos en el popular juego de Clue, se nos presentó un cibercrimen, así que recorrimos diferentes salas (cada una correspondiente a una táctica distinta de MITRE ATT&CK) para analizar las tácticas de nuestro atacante y descubrir quién nos había hackeado.
En nuestro escenario hipotético, observamos comportamiento malicioso proveniente de una red que administramos. Los detalles eran vagos en el mejor de los casos, y la gerencia le encargó a nuestro equipo averiguar qué había pasado. Tuvimos una hora para determinar:
- ¿Qué tipo de actor de amenazas nos hackeó?
- ¿Qué atacaron?
- ¿Tuvieron éxito?
Al ponernos nuestros sombreros de detective y recorrer cada sala, fuimos recogiendo pistas en el camino para tratar de armar cómo un actor de amenazas comprometió nuestra red. Resultó ser una tarea más difícil de lo que esperábamos (entre las dos veces que jugamos este juego, tuvimos una tasa de éxito del 50%). Todavía no se sabe si eso se debió a que la audiencia tomó las pistas equivocadas o si fue algún truco de nuestros maestros del juego Kyle Hanslovan y Lisa Mitchell. 😈
Lecciones aprendidas:
- En ciberseguridad, cada movimiento cuenta. Esto es cierto tanto desde la perspectiva del atacante como del defensor.
- La vigilancia es clave para determinar quién te está atacando y cómo.
- Los ejercicios de simulación (tabletop) son una forma económica de probar la preparación de tu equipo para investigar o responder a ciberataques.
Buceando en la basura de la Dark Web
En esta charla informal, Dave Kleinatland estuvo acompañado de Chris Loehr y Felicia King para explorar los mensajes y servicios de diferentes bandas de ransomware y conversar sobre qué podemos aprender de la Dark Web.
Pero antes de empezar, le preguntamos a los más de 400 miembros de nuestra audiencia qué tan familiarizados estaban con la Dark Web y con qué frecuencia la visitan. Así se distribuyeron las respuestas:
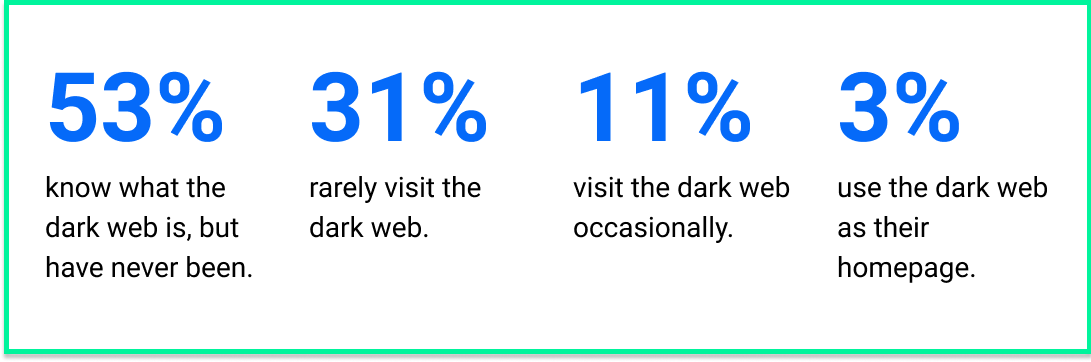
Con la mayoría de los asistentes ya familiarizados con la Dark Web, Dave, Felicia y Chris iniciaron su sesión desmitificando la Dark Web y exploraron cómo los hackers la usan como su patio de juegos para vender sus servicios y ganarse la vida. No solo vimos un vistazo de los mercados clandestinos donde se venden distintos servicios de cibercrimen y qué tipos de datos son más buscados, también nos quedamos con algunas ideas sólidas de nuestros tres panelistas.
Lecciones aprendidas:
- Las filtraciones de datos son uno de los productos más populares en la Dark Web.
- Muchas pequeñas y medianas empresas todavía tienen la vieja mentalidad de "mis datos no valen la pena robar", pero en la Dark Web, los datos son como una moneda. Aunque los clientes no sientan que sus datos son importantes para los hackers, puedes rebatir esa mentalidad preguntando si su tiempo es importante. La mayoría se dará cuenta de que simplemente no pueden darse el lujo de quitarle tiempo a su negocio o a su vida para lidiar con un incidente de seguridad.
Phishing en busca de malware en macros
Con el nivel actual de conciencia en ciberseguridad, la mayoría de los usuarios saben que deben pasar el cursor sobre los enlaces en los correos o buscar el "https" en el navegador para evitar caer en phishing. Pero en nuestra última sesión de hack_it, John Hammond y Jason Slagle nos mostraron que los hackers tienen muchos más trucos bajo la manga. 👀
En esta sesión más técnica, John y Jason mostraron cómo los actores maliciosos engañan a las empresas con documentos de office que usan macros, e incluso mostraron cómo armar tu propia campaña interna de phishing.
Lecciones aprendidas:
- El phishing es una táctica de ataque probada y efectiva porque todavía funciona. Los hackers siguen explotando el factor humano y la gente sigue cayendo en sus trucos. De hecho, supimos que el 36% de las brechas de seguridad en 2021 involucraron phishing, un aumento del 11% respecto al año anterior (según el Informe de Investigaciones de Brechas de Datos 2021 de Verizon).
- A pesar de conocer las estafas y notar las señales de alerta, estamos viendo una tendencia hacia campañas de phishing más específicas y metódicas. Y esto puede hacer que muchos defensores sientan que están jugando a atrapar topos, reaccionando a los nuevos trucos y tácticas que usan los atacantes.
- Las campañas de phishing más exitosas hacen tres cosas: preparan el terreno con un pretexto, generan miedo con una amenaza y exigen acción mediante urgencia.