


Agradecimientos: Un agradecimiento especial a Andrea Ochoa, Cristian Poenaru, Harry Godridge, Rob Stynes, Joshua Kiriakoff, Jordan Sexton, Anthony Gibbs, Austin Worline, Michael Tigges, Tyler Bohlmann y Nick Roddy por sus contribuciones a esta investigación y respuesta.
Antecedentes
A partir del 25 de julio de 2026, aproximadamente a las 18:02:21 UTC, el Huntress SOC detectó un aumento fuera de lo común en inicios de sesión exitosos de VPN y firewall de SonicWall. Estos inicios de sesión se originaron desde un número de sistema autónomo (ASN) sospechoso. No observamos actividad manual posterior al compromiso por parte de estos ataques.
En lugar de un ataque altamente dirigido a una sola entidad, nuestro análisis indica que esta campaña es un ataque amplio y oportunista. Los actores de amenazas están lanzando una red amplia, validando sistemáticamente credenciales contra portales de acceso remoto para comprometer la mayor cantidad posible de cuentas vulnerables en organizaciones no relacionadas.
Detalles técnicos
Nuestra telemetría indica que los actores de amenazas están aprovechando un conjunto específico de infraestructura para llevar a cabo estos intentos de credential stuffing. Hemos identificado cinco direcciones IP maliciosas principales que impulsan este ataque, todas registradas a nombre de DigitalOcean, LLC:
157.245.88[.]153162.243.31[.]111167.71.150[.]1209.97.151[.]14864.227.15[.]20
En general, al momento de la publicación hemos visto 30 organizaciones comprometidas mediante esta campaña. Debido a la naturaleza oportunista del ataque, el volumen de víctimas ha crecido rápidamente en un período corto. Aquí está el número de compromisos que hemos observado cada día de la campaña:
25 de julio: 26 cuentas de usuario únicas comprometidas en 6 organizaciones distintas.
26 de julio: 34 cuentas de usuario únicas comprometidas en 16 organizaciones distintas.
27 de julio: 32 cuentas de usuario únicas comprometidas en 8 organizaciones distintas.
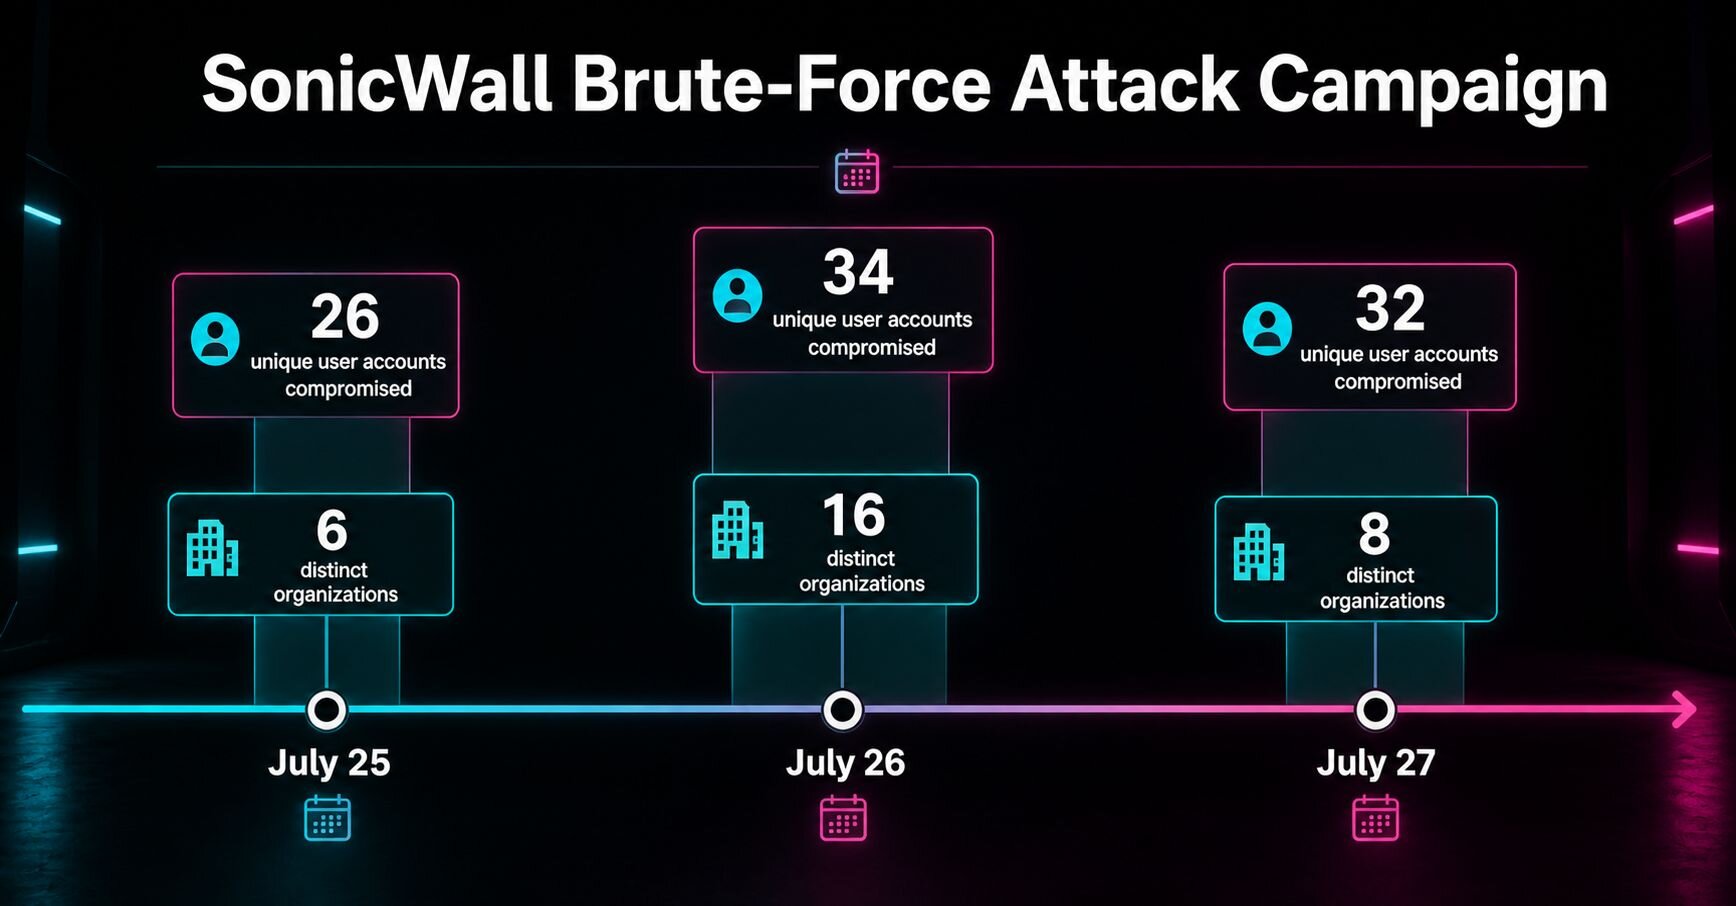
Cronología de los ataques de fuerza bruta contra SonicWall
Según la telemetría disponible, evaluamos que esta actividad representa una validación automatizada de credenciales, con campañas e incidentes similares dirigidos a VPNs de SonicWall observados durante 2025 y 2026. En un caso, las mismas cuatro cuentas de usuario comprometidas observadas en este evento ya habían sido blanco de un incidente separado el 22 de mayo de 2026.
Anteriormente hemos visto aumentos en los compromisos de dispositivos SonicWall SSLVPN durante el último año, incluyendo uno en octubre de 2025 donde los actores de amenazas se autenticaron rápidamente en múltiples cuentas a través de dispositivos comprometidos, y otro en febrero de 2026, donde los actores de amenazas aprovecharon credenciales comprometidas de SonicWall SSLVPN para obtener acceso inicial a la red de una víctima.
Con este último aumento en la actividad, estamos reportando indicadores de compromiso (IoC) y datos de los ataques para que las empresas puedan estar mejor informadas.
El Huntress SOC y los equipos de soporte del SOC están activamente involucrados en monitorear, contener y responder a estas amenazas para nuestros partners. Tras confirmar el acceso no autorizado exitoso, nuestro equipo ha estado trabajando con los partners para proporcionar detalles sobre las cuentas comprometidas e instrucciones de remediación. Continuaremos monitoreando esta campaña en los próximos días y actualizaremos este blog en consecuencia.
Guía de mitigación
Si tu organización utiliza VPNs o firewalls de SonicWall, te recomendamos encarecidamente tomar de inmediato las siguientes acciones para defenderte contra campañas de credential stuffing/fuerza bruta como esta:
Restringe de inmediato la gestión WAN y el acceso remoto donde sea posible.
Desactiva o limita HTTP, HTTPS, SSH, SSL VPN y la gestión entrante hasta que se restablezcan las credenciales.
Restablece ahora todos los secretos y claves en los dispositivos afectados. Esto incluye cuentas de administrador local, claves precompartidas de VPN, credenciales de enlace LDAP/RADIUS/TACACS+, PSK inalámbricas y credenciales SNMP.
Revoca y rota cualquier clave de API externa, DNS dinámico, credenciales SMTP/FTP y cualquier secreto de automatización que toque el firewall o los sistemas de gestión.
Aumenta el registro y revisa los inicios de sesión recientes y los cambios de configuración en busca de actividad sospechosa. Conserva los registros forenses mientras investigas.
Después de los restablecimientos, reintroduce los servicios de a uno y monitorea la reaparición de acceso no autorizado.
Aplica MFA para todas las cuentas de administrador y de acceso remoto, y aplica el privilegio mínimo a los roles de gestión.
Indicadores de compromiso (IOC)
Elemento | Descripción |
|---|---|
| IP maliciosa (DigitalOcean, LLC) asociada con fuerza bruta contra SonicWall |
| IP maliciosa (DigitalOcean, LLC) asociada con fuerza bruta contra SonicWall |
| IP maliciosa (DigitalOcean, LLC) asociada con fuerza bruta contra SonicWall |
| IP maliciosa (DigitalOcean, LLC) asociada con fuerza bruta contra SonicWall |
| IP maliciosa (DigitalOcean, LLC) asociada con fuerza bruta contra SonicWall |