

Un agradecimiento especial a Austin Worline por sus contribuciones a esta publicación de blog.
El Centro de Operaciones de Seguridad de Huntress (SOC) se encuentra con frecuencia con incidentes que involucran instalaciones fraudulentas de ScreenConnect. A fines de septiembre, vimos un aumento en instancias de ScreenConnect comprometidas por actores de amenazas, pero también hemos visto un flujo constante de incidentes relacionados con ScreenConnect a lo largo del año.
Esto forma parte de una tendencia general de los actores de amenazas de usar herramientas de monitoreo y administración remota (RMM). El Informe de ciberamenazas 2025 de Huntress encontró que el 17,3 % de todos los métodos de acceso remoto de actores de amenazas se originaron a partir del abuso de RMM en 2024. Los atacantes usan RMM como ScreenConnect, TeamViewer, LogMeIn y otros como una forma de obtener acceso, pasar desapercibidos, moverse lateralmente y mantener persistencia.
Hay muchas formas en que los actores de amenazas abusan de estas herramientas. Los actores de amenazas han atacado directamente a los RMM, y ConnectWise reconoció el 28 de mayo que había respondido a actividad sospechosa en su entorno, lo cual afectó a “un número muy reducido de clientes de ScreenConnect”. Sin embargo, Huntress también observa con frecuencia a actores de amenazas secuestrando y usando software de RMM ya instalado en las máquinas de las víctimas, o implementando e instalando el RMM preferido del atacante en las computadoras de las víctimas.
Este último es el enfoque central de esta publicación, ya que muchos actores de amenazas usan ingeniería social para convencer a los empleados de descargar sus RMM antes de lanzar sus ataques. Huntress ha identificado varios tipos recurrentes de señuelos, dominios y más usados por actores de amenazas en 2025 para engañar a empleados objetivo y que ejecuten este tipo de RMM fraudulentos.
Tácticas comunes usadas en los ataques
El estado de cuenta del Seguro Social
Huntress se ha encontrado con frecuencia con señuelos que dicen estar relacionados con documentos de estado de cuenta del Seguro Social, como se ve en los siguientes nombres de ejecutables:
Social_Security_Statement_[redacted].exe
Social_Security_Statement_Documents_[redacted].exe
Social-S-Statement-May.exe
Social_Security_Statement_Viewer.exe
Lo que estamos viendo:
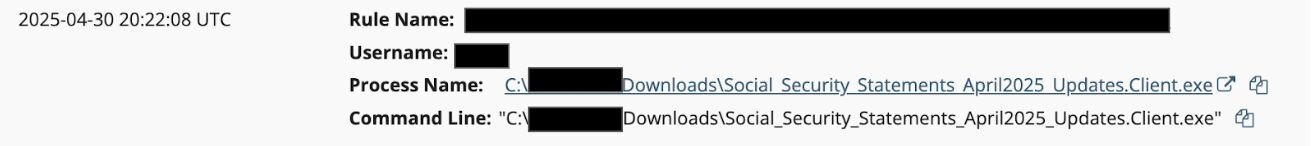
En abril, Huntress observó a un usuario de una agencia de seguros ejecutar un proceso sospechoso después de descargar el ejecutable Social_Security_Statements_April2025_Updates.Client.exe de un sitio web. El ejecutable parecía ser un cliente de ScreenConnect renombrado.
Figura 1: Un señuelo de ScreenConnect relacionado con el Seguro Social
La invitación abierta
Varios señuelos estaban vinculados a invitaciones, junto con mensajes que probablemente instaban a los objetivos a confirmar su asistencia. Algunos de estos señuelos venían junto con “ClientSetUp”, y otros parecían ser invitaciones a eventos reales:
partyinvitecard(6).exe
RSVPINVITE(1).exe
YourInvite.Clientsetup.exe
onlineinvite01.exe
Sundayinvite.exe
accessinvite.ClientSetup(3).exe
EventPreview.exe
Lo que estamos viendo:
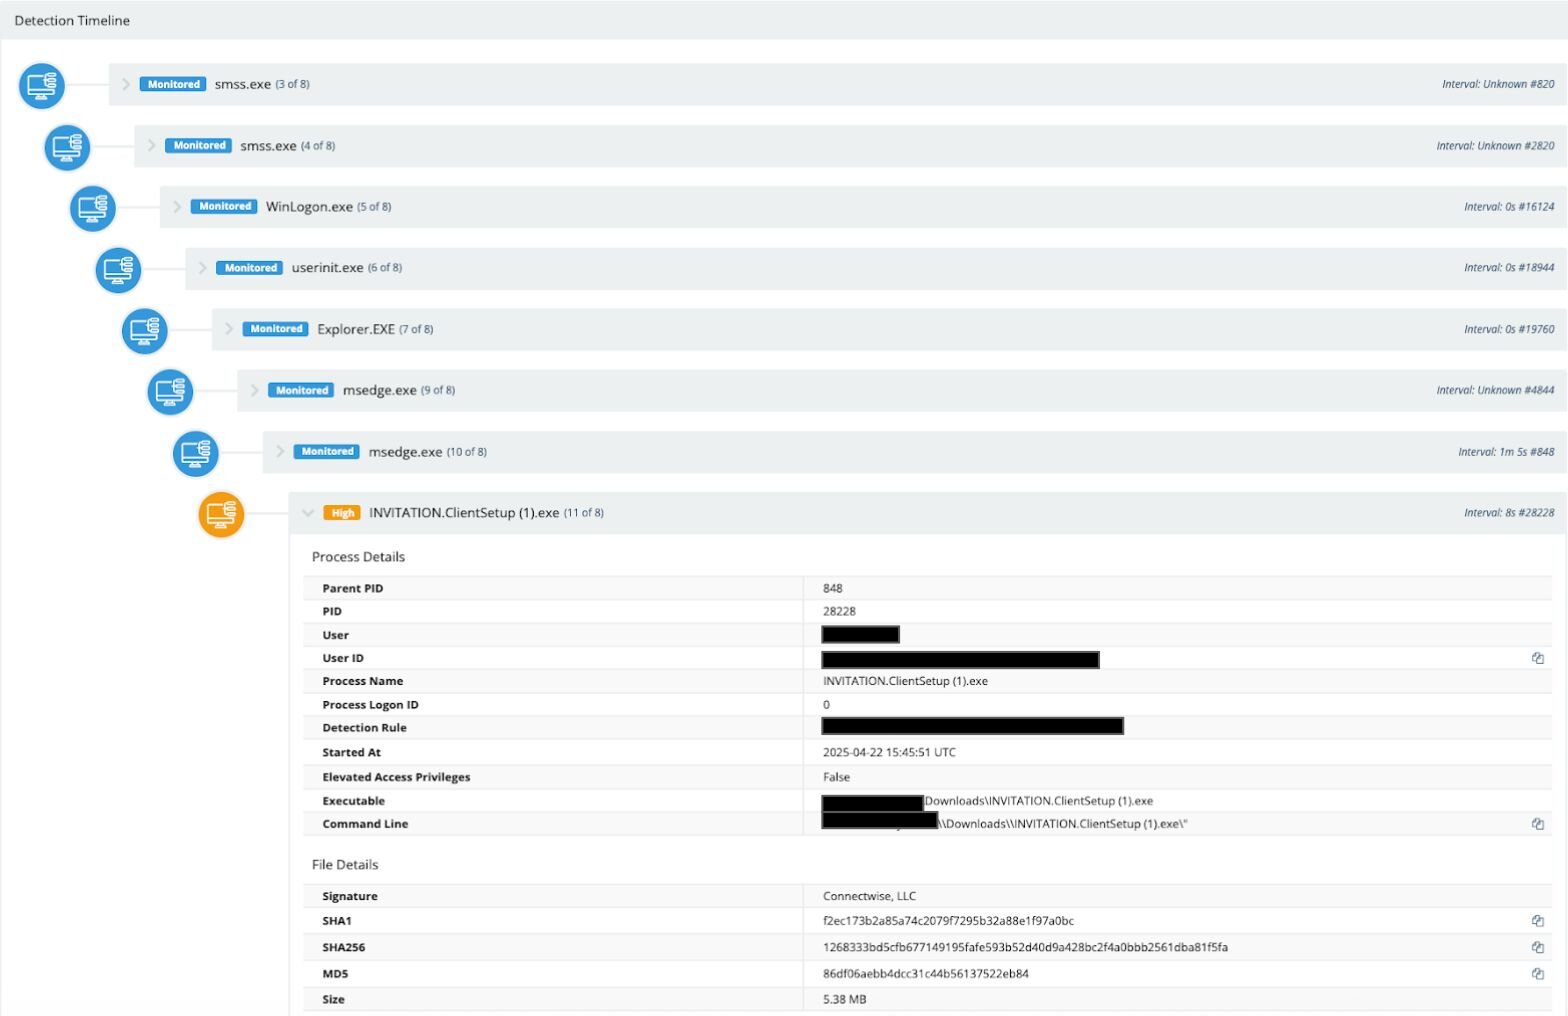
En mayo, Huntress observó a un usuario de un desarrollador inmobiliario ejecutar un proceso malicioso (special invitation letter(2).exe). El SOC determinó que el ejecutable era una infección fraudulenta de ScreenConnect que probablemente se entregó a través de phishing.
Figura 2: La línea de tiempo de detección de una infección fraudulenta de ScreenConnect con un señuelo de “invitación”
El estado de cuenta/factura
Los actores de amenazas siguen apoyándose en una táctica clásica de ingeniería social: señuelos que involucran facturas o estados de cuenta financieros. No debería sorprender ver una serie de ejecutables que incluyen “statement” o “invoice” en su nombre:
SSA_Earnings_Statement_2025.pdf.Client.exe
SSE_Estatement.exe
Overdue-invoice.pdf—---DocuSignViewer.Client(1).exe
Outstanding Invoices(1).exe
OrderInvoice[redacted].exe
RevisedStatementJAN2025.exe
Lo que estamos viendo:
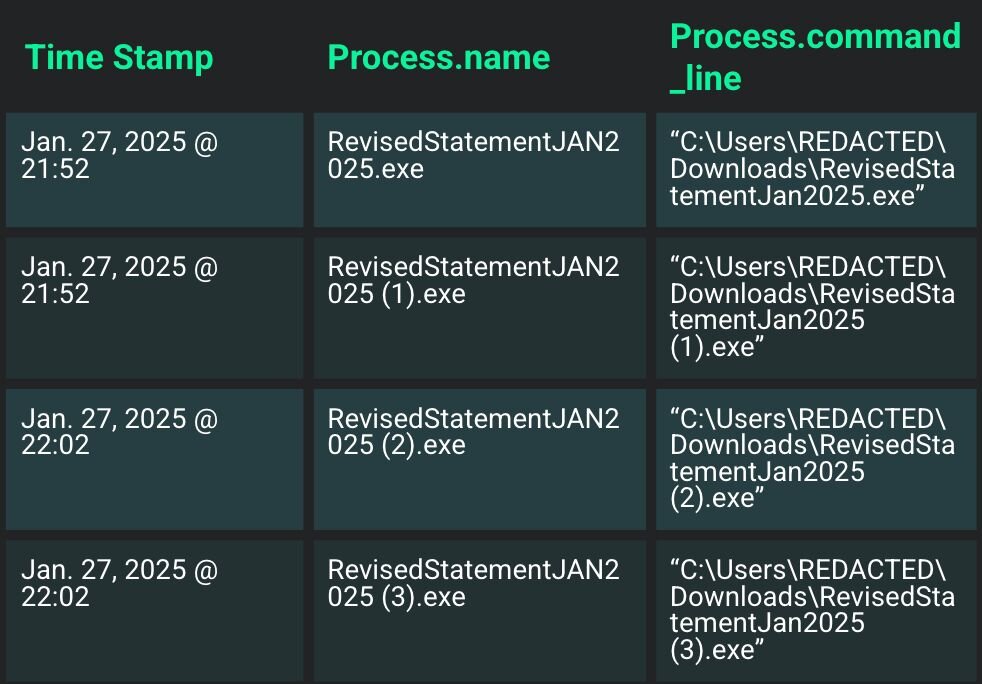
El último ejecutable (RevisedStatementJAN2025.exe) formó parte de un ataque de phishing dirigido enviado a varios usuarios distintos de una organización minorista en enero. Cabe destacar que este señuelo parece haber sido exitoso para los actores de amenazas, ya que varios usuarios descargaron el ejecutable. Algunos usuarios incluso lo descargaron varias veces:
Figura 3: Un usuario descarga un ejecutable de ScreenConnect renombrado varias veces
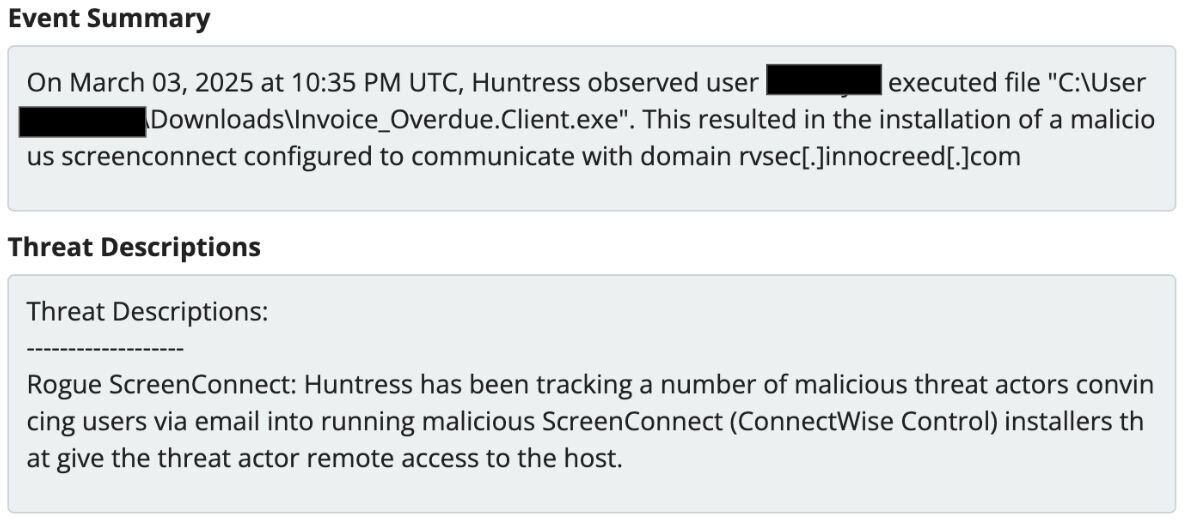
En un incidente aparte ocurrido en marzo, se observó a un usuario de una empresa ejecutar un archivo llamado Invoice_Overdue.Client.exe, que luego desencadenó una instalación maliciosa de ScreenConnect, como se destaca en la Figura 4 a continuación.
Principales dominios y hashes
Huntress ha estado rastreando IoC vinculados a incidentes con instancias fraudulentas de ScreenConnect, incluidos los dominios, las IP y los hashes asociados a cada nombre de archivo. Se identificaron varios dominios similares en distintas instancias, como se ve en la siguiente tabla, que muestra los cinco principales dominios que hemos visto.
Muchos de los dominios estaban vinculados a archivos con un solo nombre, pero algunos estaban vinculados a una variedad de ejecutables con nombres y hashes distintos. En algunos casos, los ejecutables contenían los nombres de las víctimas (que se han ocultado a continuación), y en otros casos, contenían una variación del mismo nombre con diferentes números al final.
|
Clasificación por número de señales |
Dominio |
Nombre de archivo ejecutable |
SHA256 |
|
1 |
0bd0[.]adrsxpjm0rga0n[.]de |
RevisedStatementJAN2025.exe |
44b6b1de9a618c97788631bc89372435a6ea0357e50497152a67219dea400209 |
|
2 |
rok628[.]mxhelp[.]top |
INVO_[variation].exe |
bdbac9fe9e7aca3a03d55867eddd905c4e222f3045b0015b823df4f034ee007a |
|
3 |
yoc736[.]ikhelp[.]top |
OrderInvoiice[variation].exe OrderInvoiceI2890037137 (1).exe SSAstatmentens.exe |
A3e314dc43a4410e9bc8d93b27da8a7764138c6b453b8eb5fb6845f948901cf6 9d6a88f2458481cfe1b3c5f4ce4dc76a1cf04f210fb6cbaa106bde3f7116330d 1af6e82e53622e4404668aa00e2772aae2515110a4440721c2ece040011fe981 |
|
4 |
lory473[.]top |
[redacted]TaxDocs[variation].exe |
B3636a27cba5ba4c0c41e60c90a57a3250cbfbd1042879515cc132f74354d06e d8afcd4a1ad314c4f310a90e4f55d08155685585ac7dd03353794e493f312ce0 82cb1fee5f4a7420d378efe0c4a9fc52d547208cb04c87d17c37b714778c9935 |
|
5 |
slplegalfinance[.]com |
Edocument.exe Securedoc_[variation].exe ssa.exe |
b218a4d70fabb2b1e986449597e4c40f9b8d10b1b5038e9e53d14534703ba8d1 8b7cf22511ad2579339c7b05f513d02dd2d0d8c35f523cb79875006520f8435b 9681d73bdba27623a68e4faf1a10d928e6ca0e9fe697a378b96957c6aa46c38e |
También recopilamos los principales hashes SHA256 vinculados a señales que indican instancias fraudulentas de ScreenConnect desde enero hasta septiembre de 2025. La siguiente tabla describe los principales hashes que observamos, junto con sus ejecutables y dominios asociados usados en los ataques.
|
Clasificación por número de señales |
SHA256 |
Nombre del archivo ejecutable |
Dominio |
|
1 |
44b6b1de9a618c97788631bc89372435a6ea0357e50497152a67219dea400209 |
RevisedStatementJAN2025.exe |
0bd0[.]adrsxpjm0rga0n[.]de |
|
2 |
bdbac9fe9e7aca3a03d55867eddd905c4e222f3045b0015b823df4f034ee007a |
INVO_[variation].exe |
rok628[.]mxhelp[.]top |
|
3 |
99d2abed5ce05b6616a33c16911038a40a7fabda7a6a4c2220daaf7ae4e6512c |
invite.exe |
subjent25[.]zapto[.]org |
|
4 |
7fdfe8b34ad911fa007d9f2c8b2cb99cea0ac760d23643850a72e75cf8aa62c3 |
Statement.exe |
pv-sq[.]innocreed[.]com |
|
5 |
afa765b692d2952cf8693c9d5b7070214e11f9f681f4b4f14142531cadaf3e92 |
IRS-Clinet document viewer.exe |
advancedaiinfrastructures[.]com |
Como se observa arriba, muchos archivos con los mismos nombres usados en los ataques tenían los mismos hashes, con la excepción de los ejecutables vinculados al hash SHA256 bdbac9fe9e7aca3a03d55867eddd905c4e222f3045b0015b823df4f034ee007a, que sí presentaba cierta variación. Si bien todos los archivos ejecutables seguían el mismo formato después de "INVO" —probablemente apuntando a un señuelo relacionado con facturas—, el actor de amenazas usó alguna variación de números.
Total de ocurrencias en diferentes cuentas
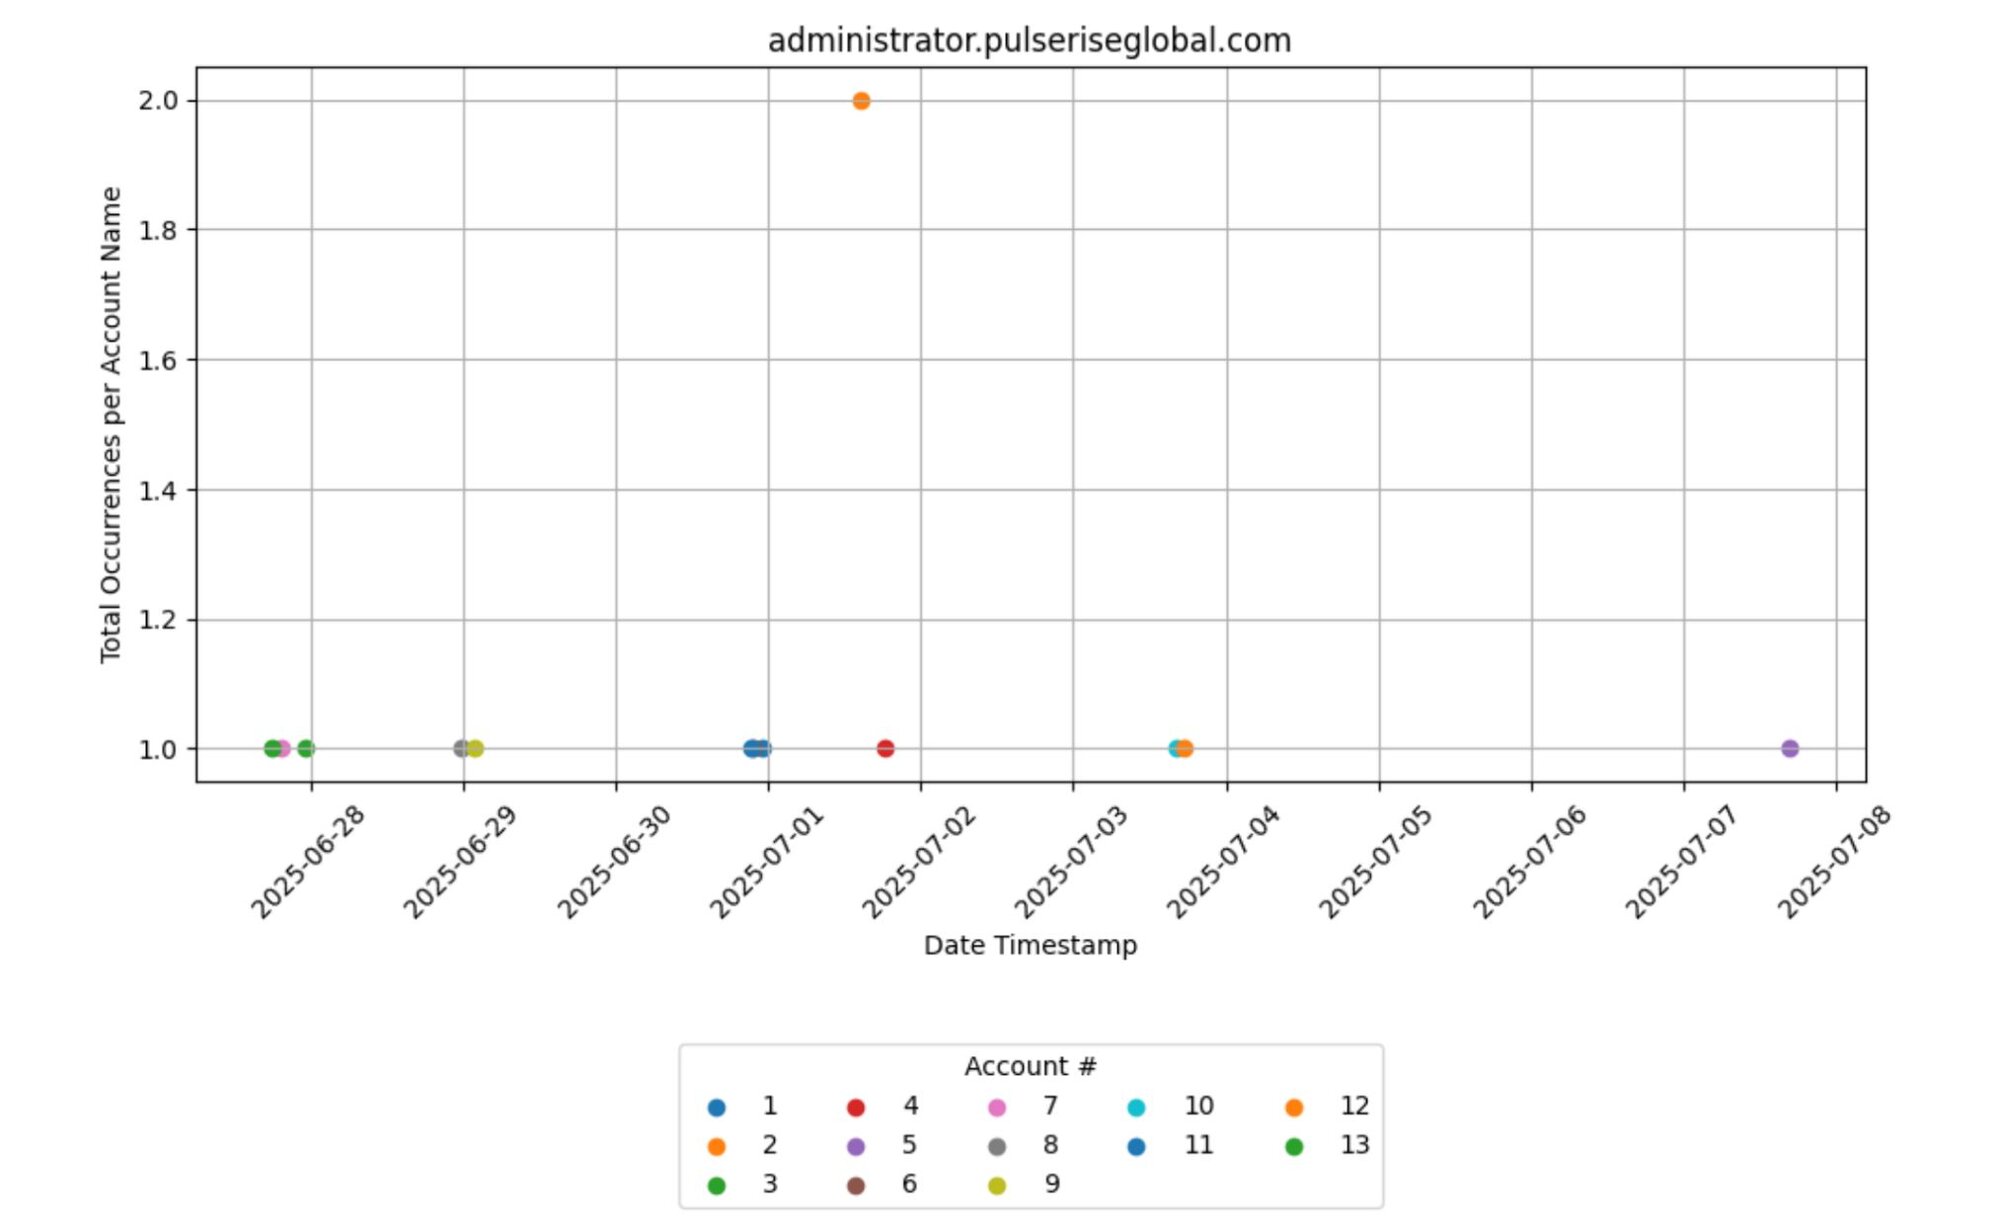
No solo vimos dominios similares en varias instancias fraudulentas de ScreenConnect, sino que también los vimos usados en ataques dirigidos a varios clientes distintos. Al ordenar el total de ocurrencias de varios de los principales dominios maliciosos de ScreenConnect fraudulento que observamos por nombre de cuenta, durante ciertos períodos de tiempo, nos hicimos las siguientes preguntas:
- ¿Qué tan frecuentes son estos dominios en los distintos incidentes de ScreenConnect fraudulento?
- ¿Los atacantes están atacando organizaciones específicas según su sector vertical, o están usando estos dominios de forma indiscriminada?
- ¿Cuánto duran los marcos de tiempo de algunas de las campañas que usan estos dominios?
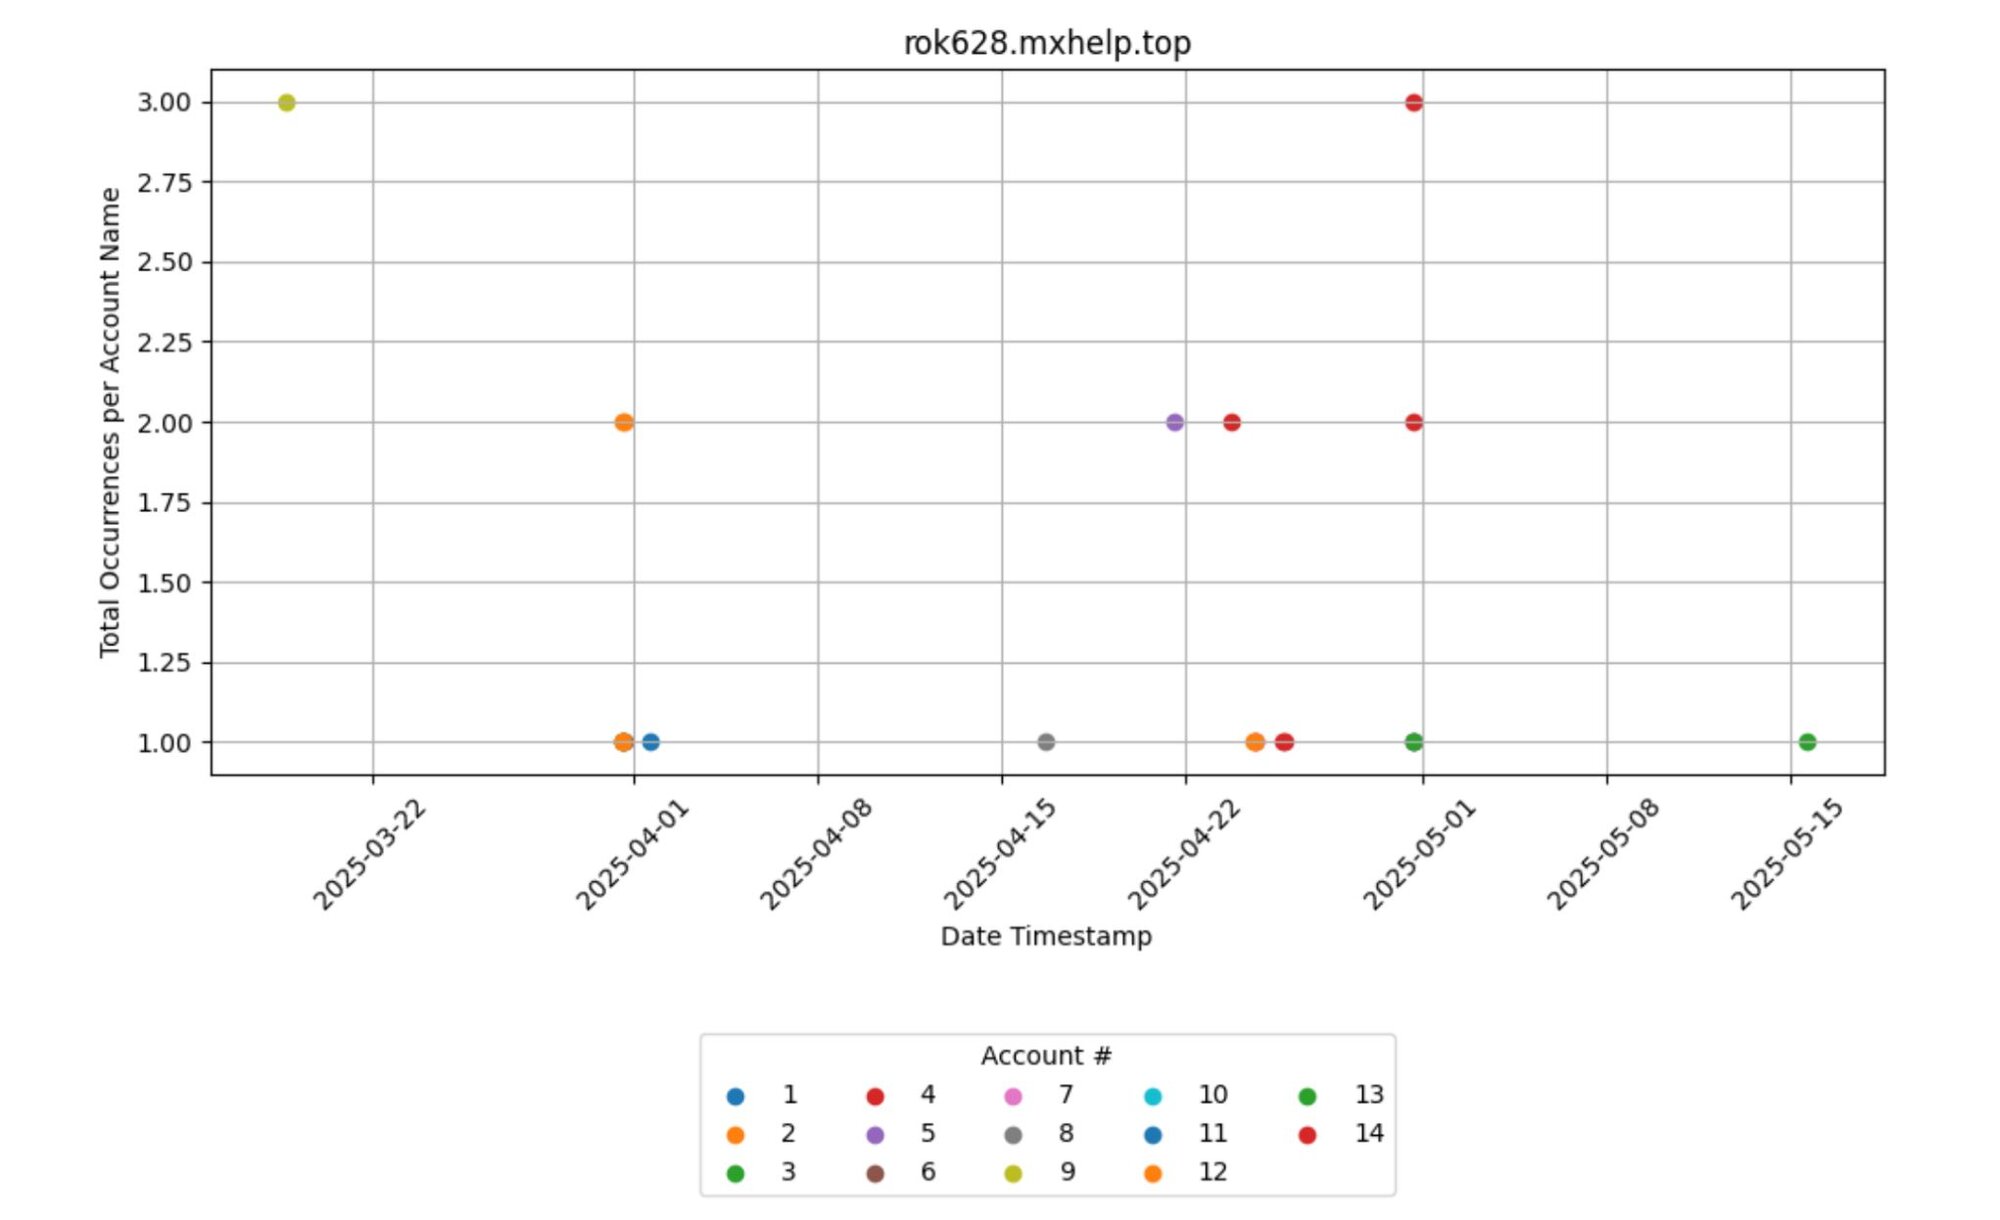
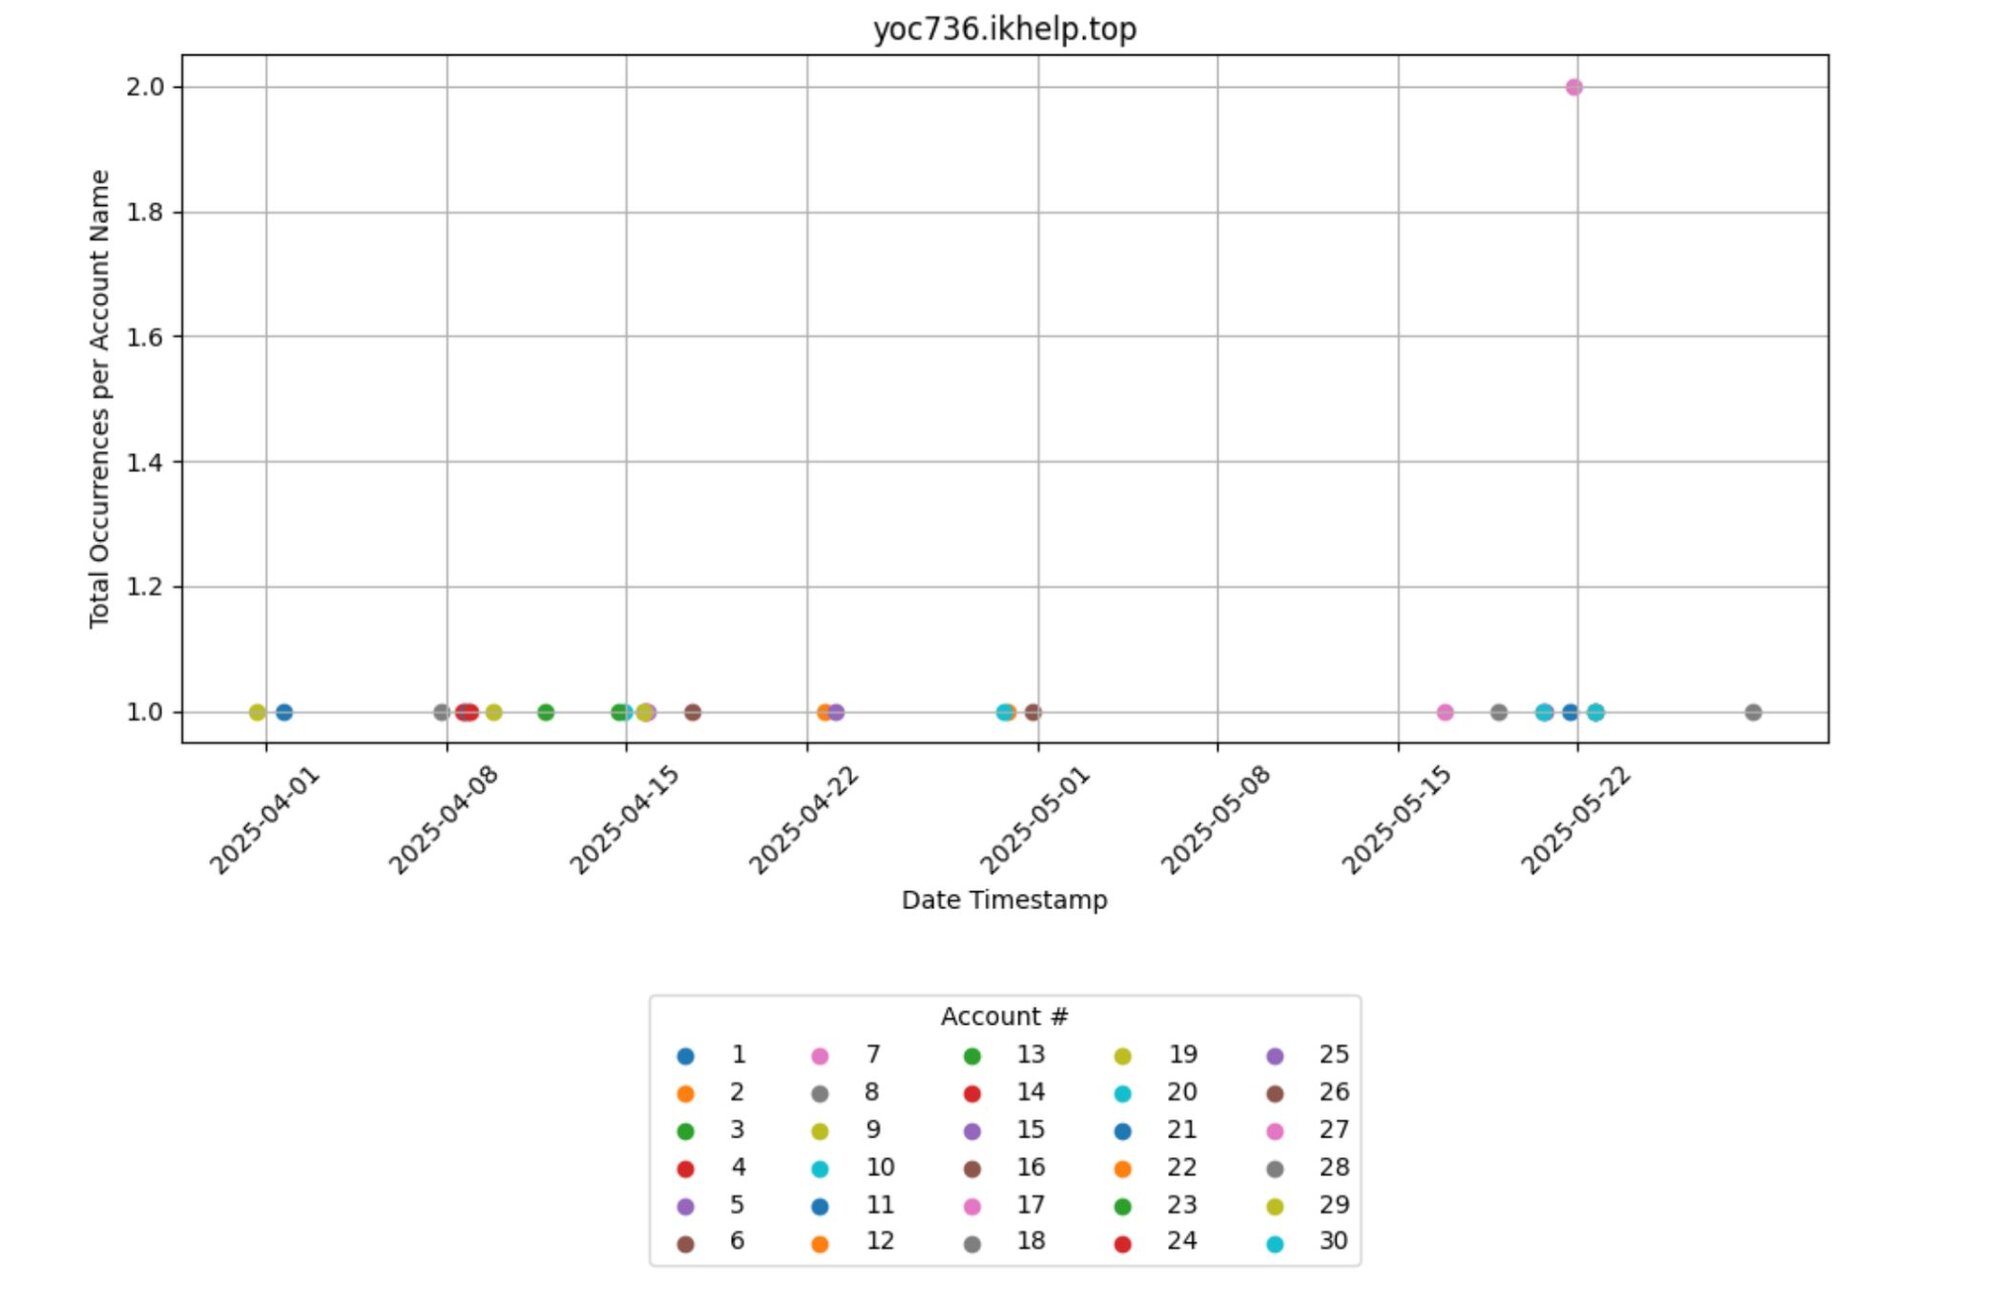
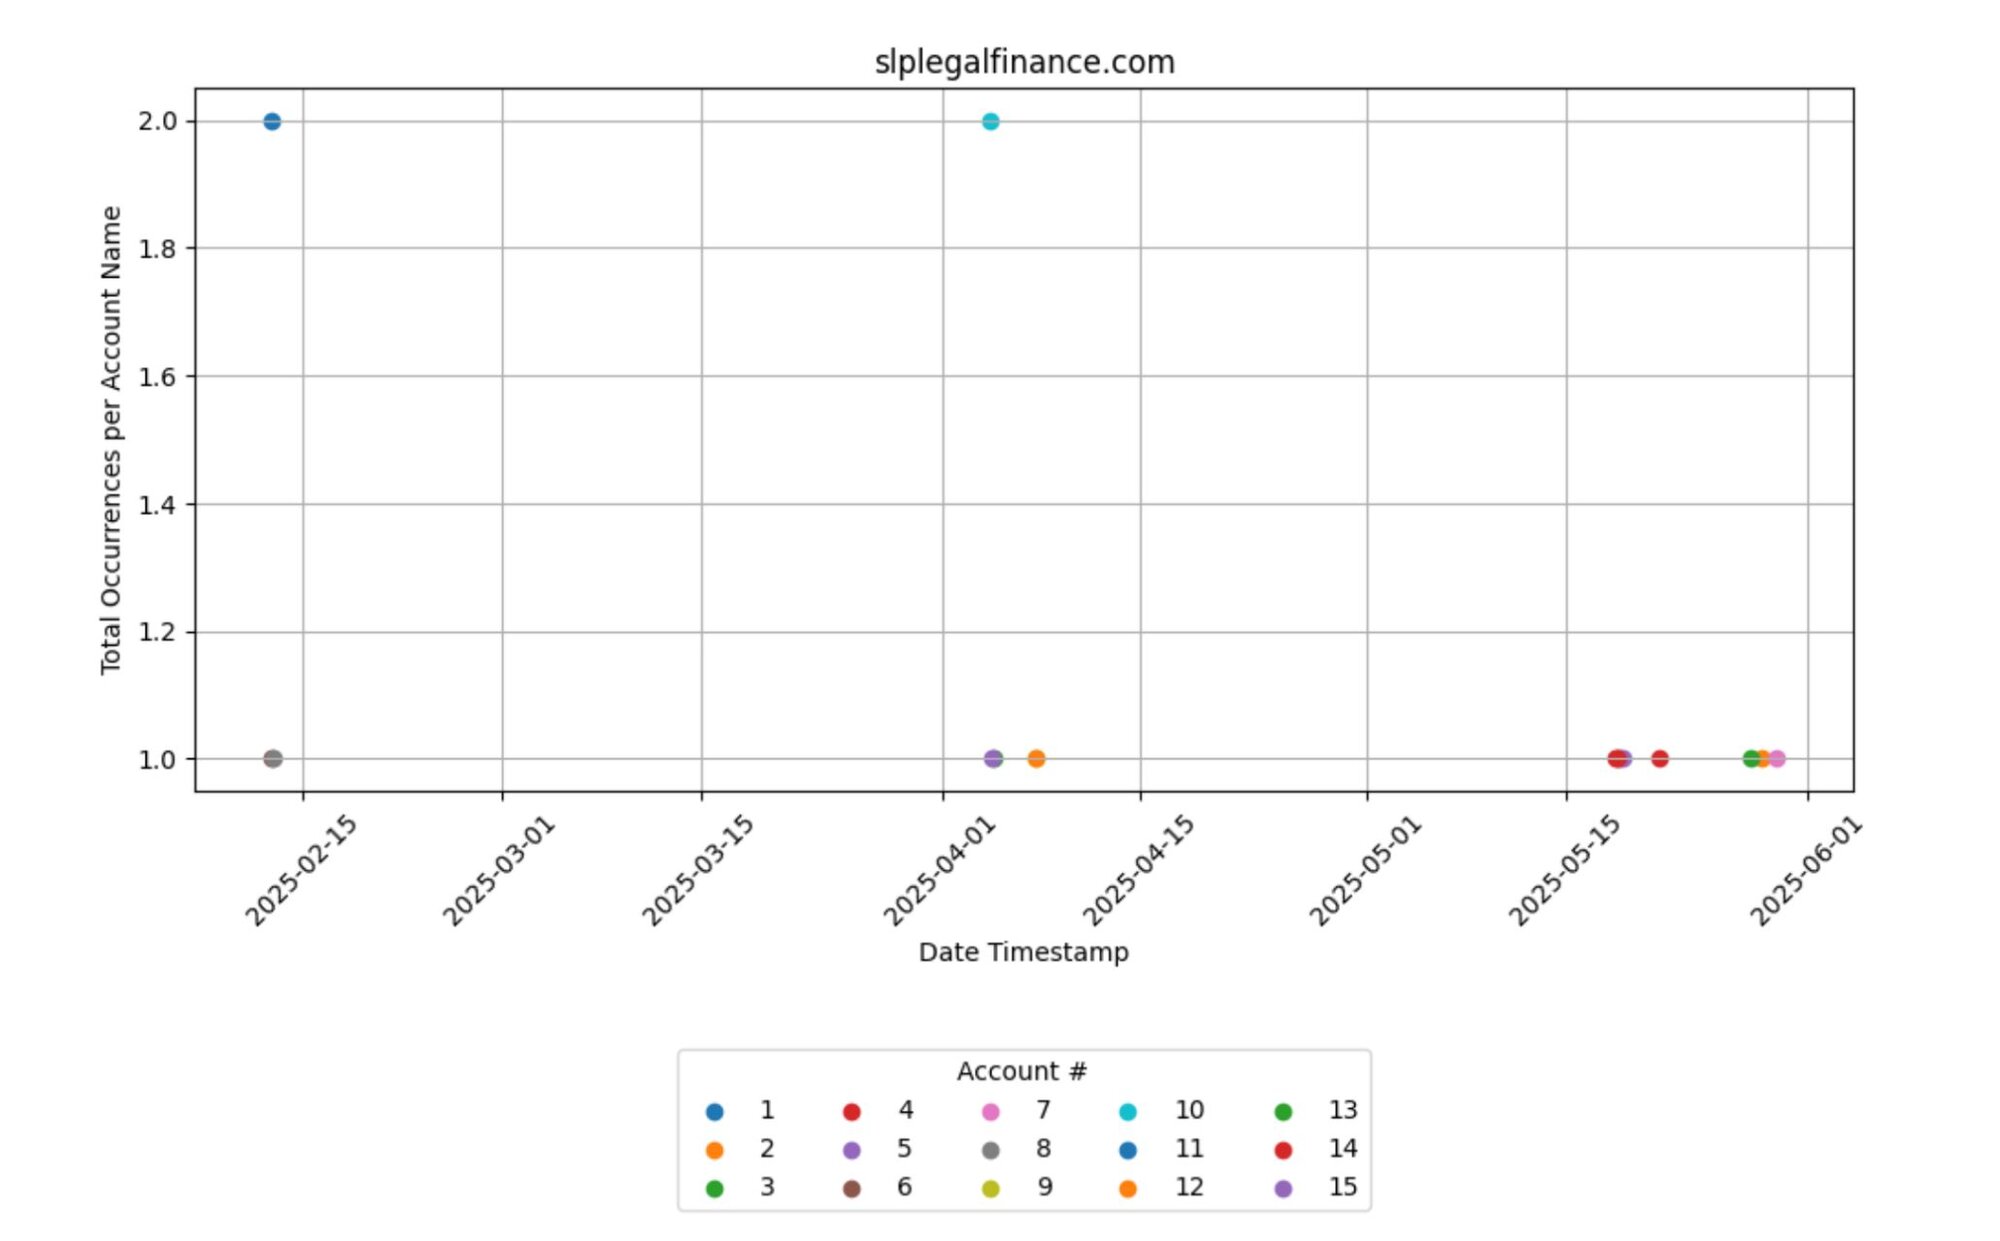
Las figuras 5 y 6 a continuación muestran cuántas veces los atacantes reutilizan los mismos dominios en campañas que afectan a varias empresas.
Por ejemplo, del 13 de enero de 2025 al 5 de febrero de 2025, se observaron instancias fraudulentas de ScreenConnect vinculadas a lory473[.]top en 15 cuentas diferentes. Como se ve en la figura 5, se vieron afectados varios empleados de una empresa. En varios otros incidentes, las empresas solo se vieron afectadas por una ocurrencia de instancias de ScreenConnect vinculadas a ese dominio malicioso en particular.
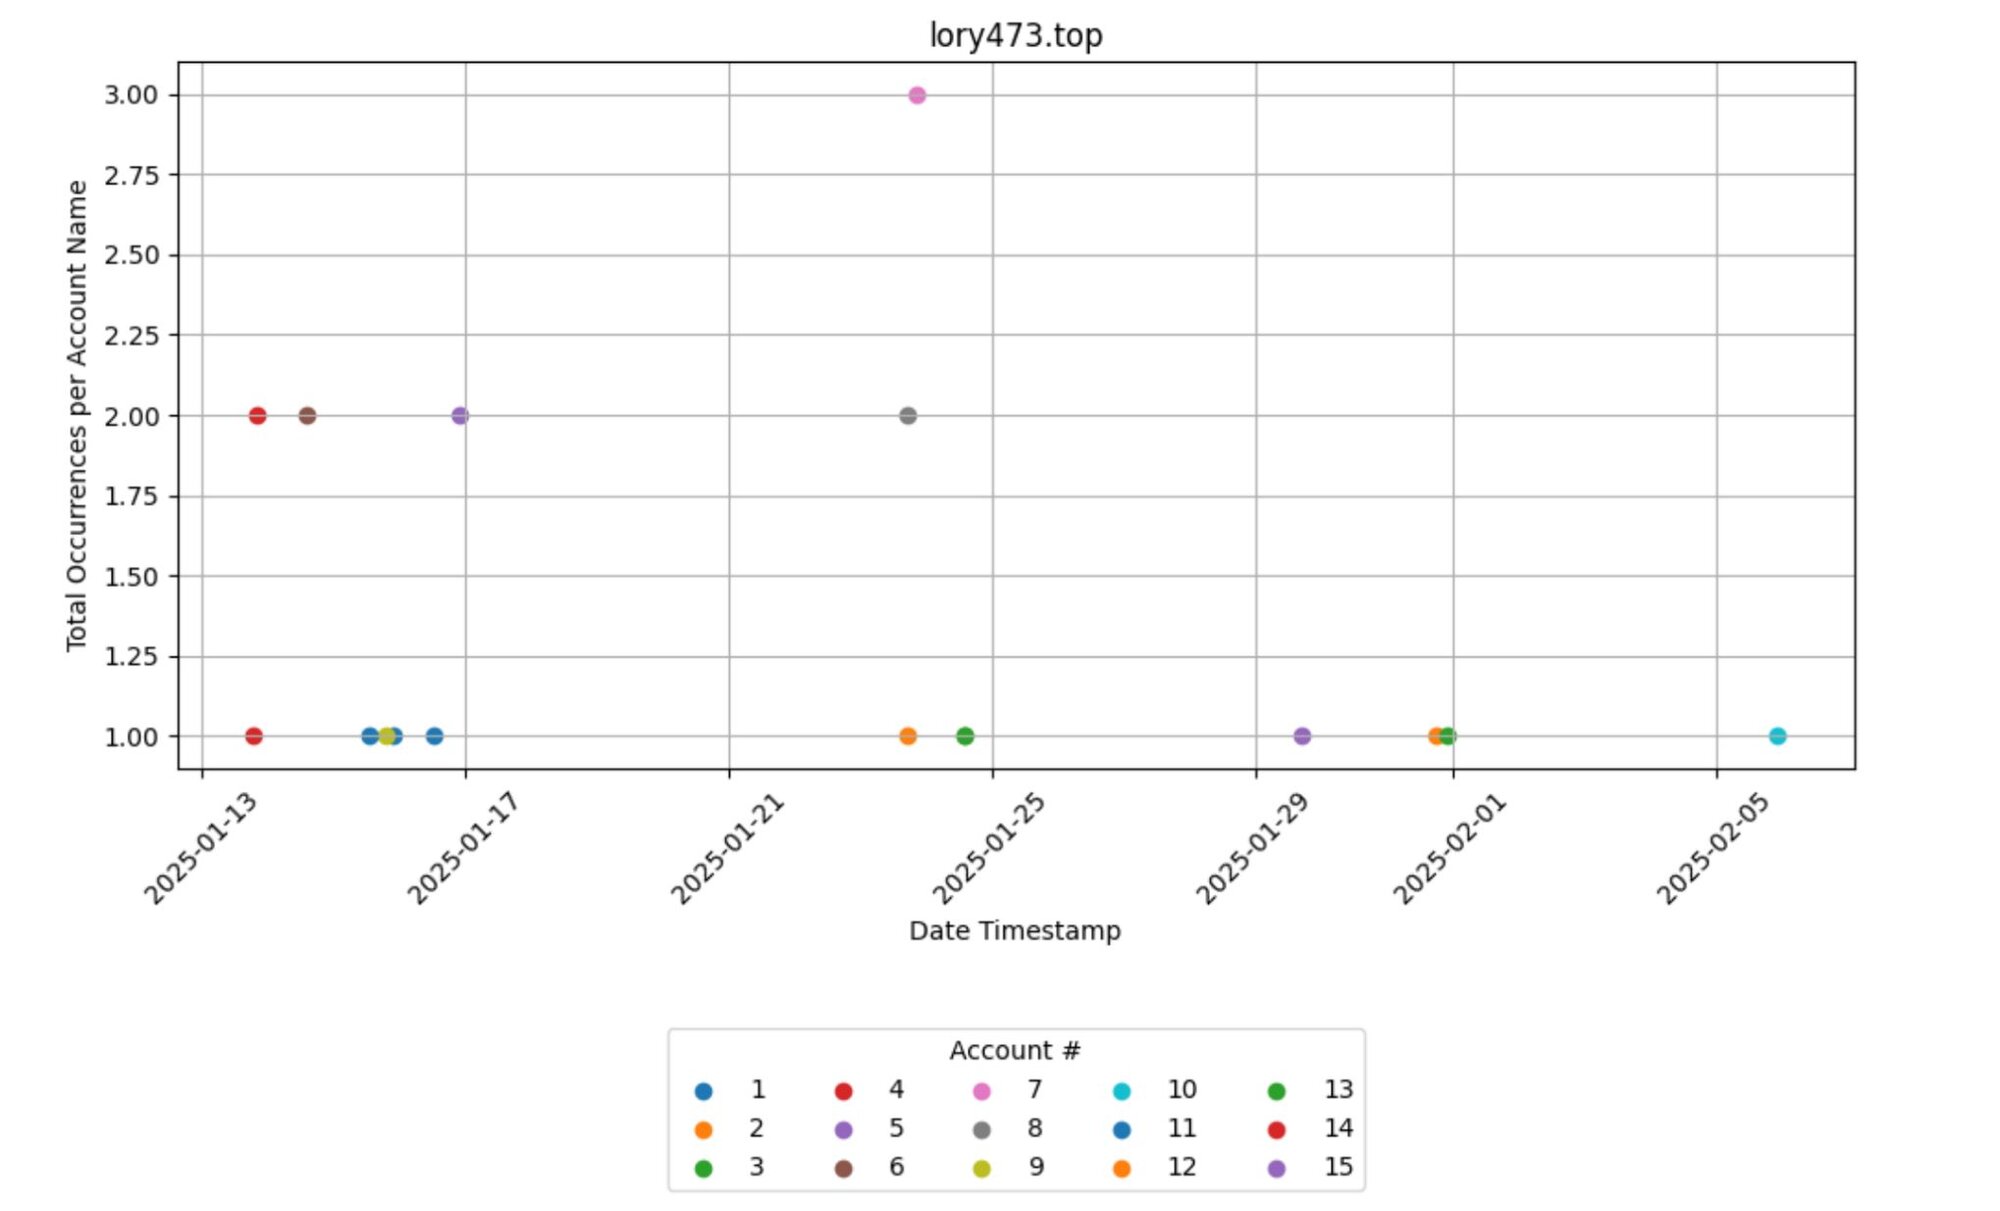
Es importante destacar que, al analizar los datos vinculados a lory473[.]top (en la figura 6 arriba), descubrimos que casi todas las empresas atacadas eran firmas del sector contable. Los señuelos de estos incidentes también estaban relacionados con la contabilidad, como Davidtaxdocs5126.exe. Esto podría indicar algún nivel de ataque específico por parte de los actores de amenazas detrás de estos incidentes.
Como se ve en la figura 7 a continuación, también observamos un uso frecuente de dominios Zapto[.]org. Estos están vinculados a servicios de DNS dinámico, que actualizan automáticamente los registros DNS cuando cambian las direcciones IP. Estos servicios son legítimos, pero los actores de amenazas los usan indebidamente para ocultar infraestructura maliciosa en campañas de phishing o en comunicaciones de retorno de malware.
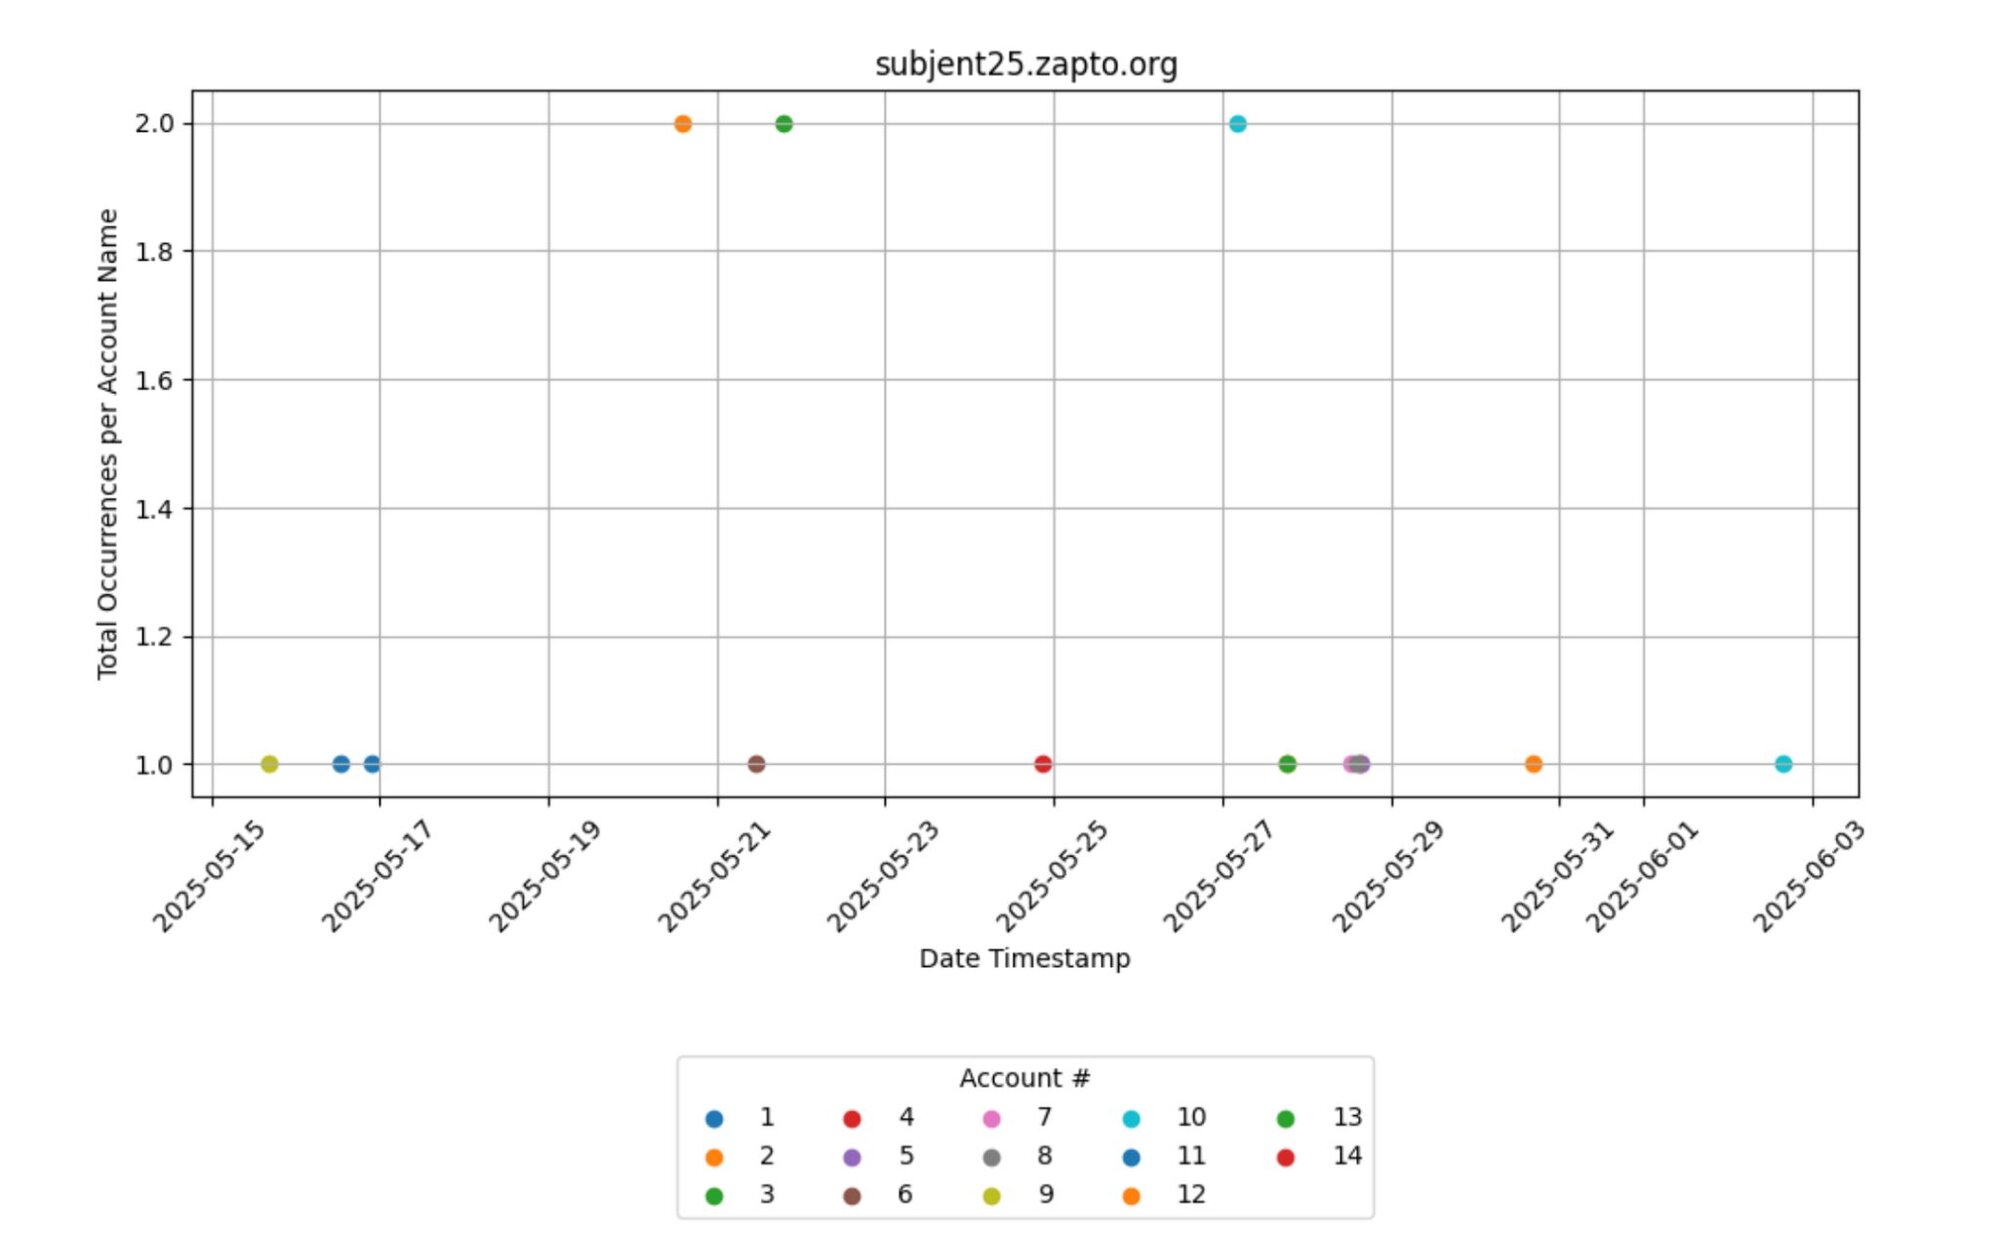
Por último, a continuación se muestra el total de ocurrencias por nombre de cuenta de otros dominios maliciosos principales que observamos vinculados a instancias fraudulentas de ScreenConnect.
Un ataque con ScreenConnect: visto desde el SOC
¿Cómo se desarrollan estos ataques en casos reales? El Huntress SOC ve con frecuencia instancias fraudulentas de ScreenConnect usadas por actores de amenazas en distintos incidentes.
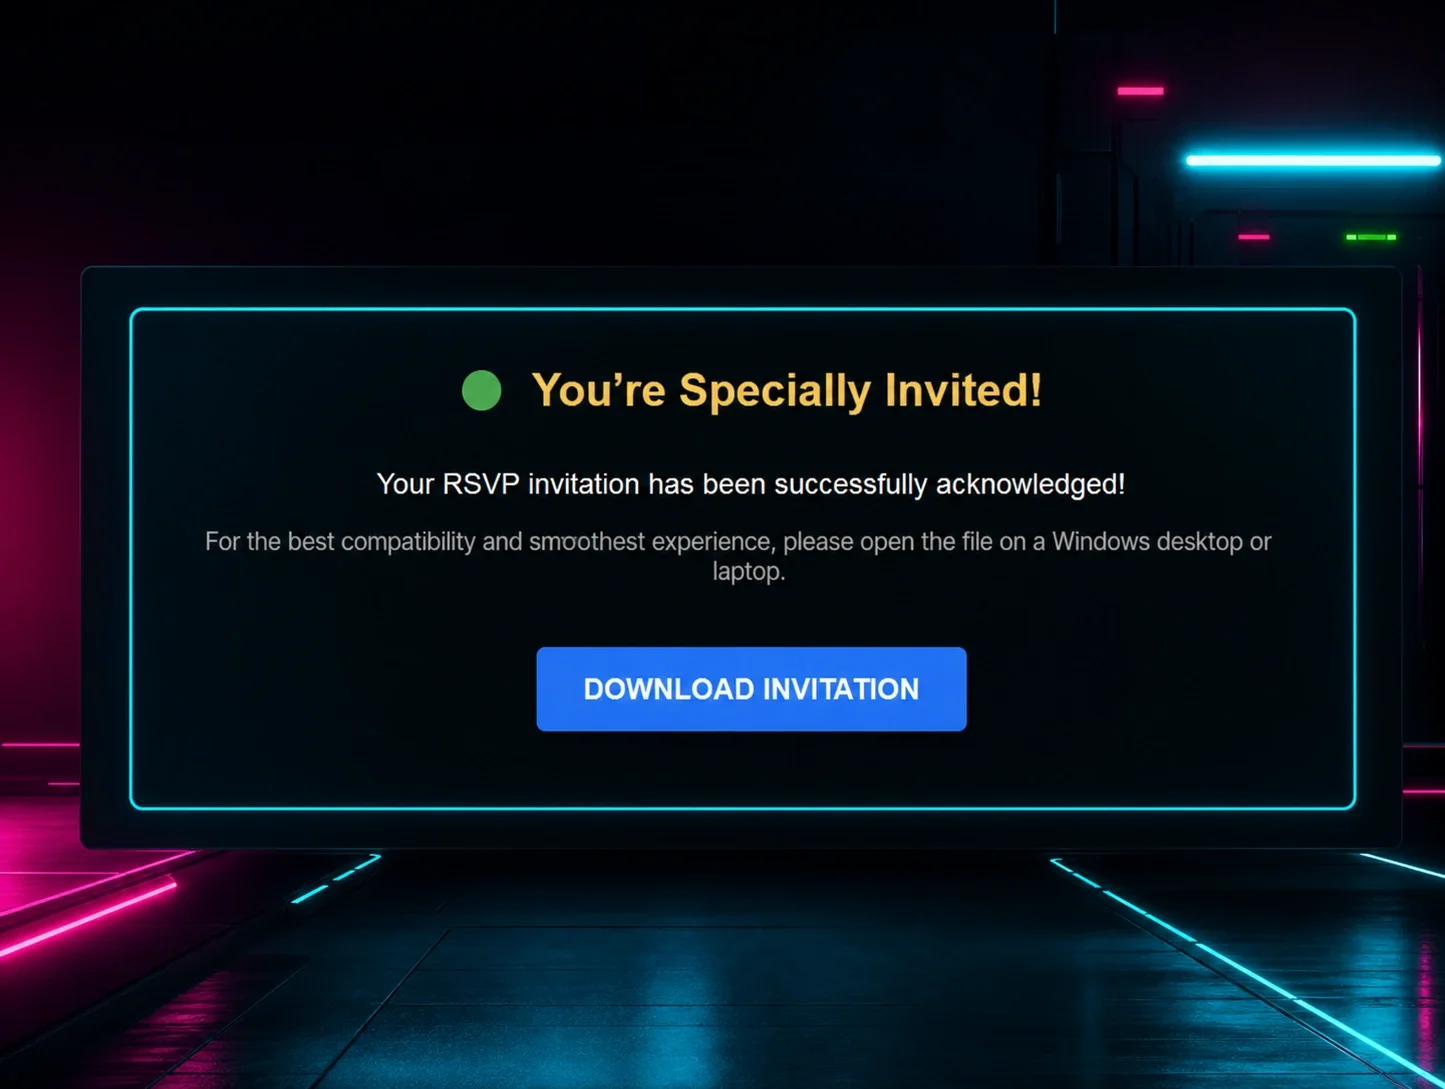
En mayo, el SOC encontró una instalación fraudulenta y maliciosa de ScreenConnect que provenía de una URL de Google Docs. Una investigación más a fondo reveló que la víctima había recibido un correo de phishing en su cliente de Outlook, el cual abrió Chrome y llevó a la URL de Google Docs. Esta URL contenía un señuelo de “invitación” que le decía a la víctima “Estás especialmente invitado” e incluía un botón para “Descargar invitación”, como se ve en la figura 11 a continuación.
Figura 11: Un señuelo que llevó a una instalación fraudulenta de ScreenConnect
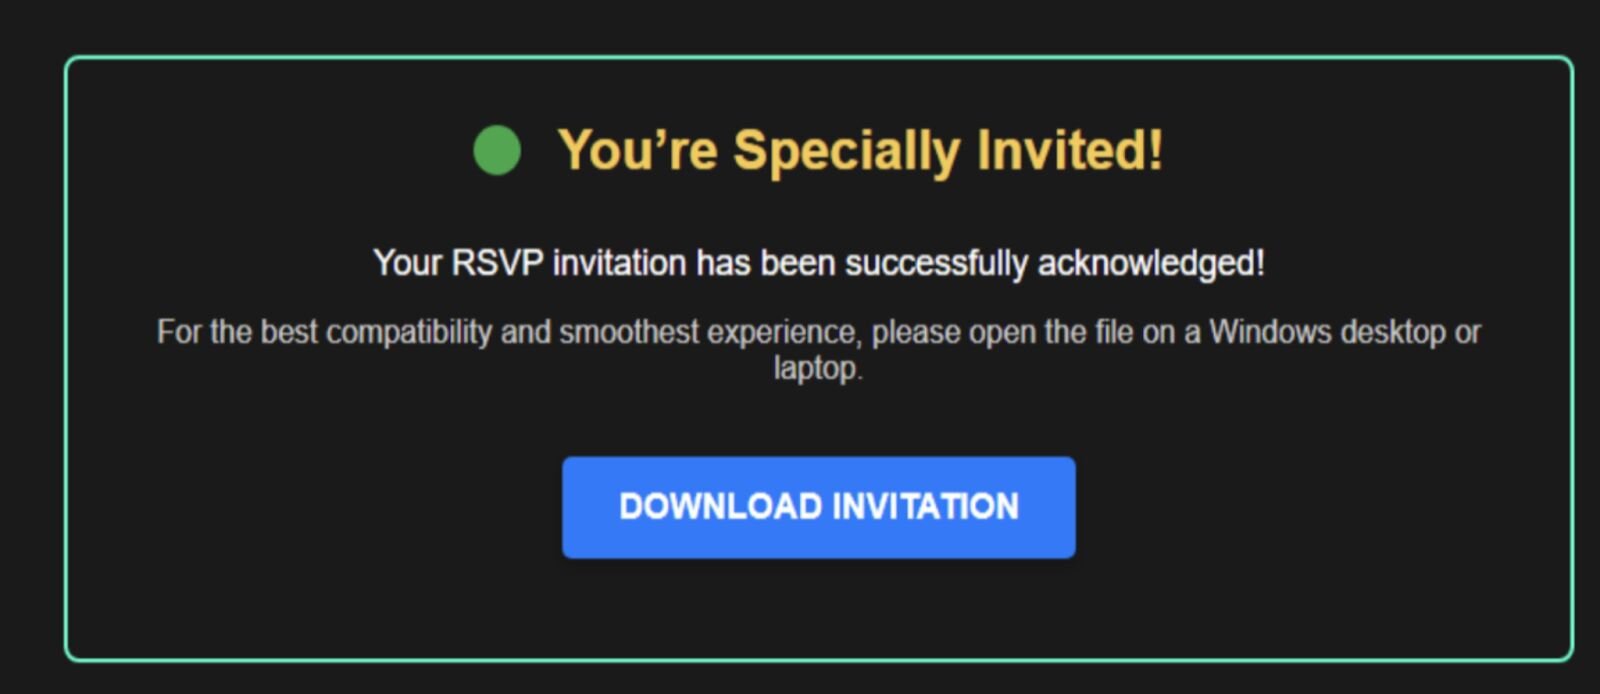
Aunque no tenemos visibilidad del correo de phishing inicial, los señuelos relacionados con la invitación en esta página de destino sugieren que también tenía un tema de invitación.
Después de que el usuario hizo clic en el botón, se inició la descarga del ejecutable Invitation[redacted].ClientSetup.exe, que era el instalador fraudulento de ScreenConnect configurado para el dominio sans[.]infosedi[.]de. Este ScreenConnect fraudulento le dio al actor de amenazas acceso remoto al endpoint.
Poniendo a los RMM bajo control
Para los actores de amenazas, el uso de herramientas RMM fraudulentas les permite evadir el antivirus tradicional (ya que la aplicación es legítima) y lograr acceso remoto. Y como vemos arriba, los atacantes están teniendo cierto éxito al usar la ingeniería social para convencer a los usuarios de ejecutar estas herramientas. Las instancias fraudulentas de ScreenConnect son particularmente comunes. De hecho, de las principales herramientas de acceso remoto abusadas que Huntress ha observado, ScreenConnect representa el 74,5%, superando a otras herramientas como RDP, LogMeIn, TeamViewer, Atera, VNC y NinjaRMM.
Para las empresas, security awareness training puede ayudar a los empleados a detectar señales de alerta o solicitudes sospechosas para descargar ejecutables disfrazados de facturas o de otra manera. Sin embargo, si un ataque fraudulento de ScreenConnect está en curso, Huntress Huntress Managed Endpoint Detection and Response (EDR) puede ayudar a las empresas a determinar si la instancia es legítima o maliciosa. Una forma de determinar esto es mediante la inspección de la llamada de retorno de la instalación al dominio específico que la administra, y realizando un análisis de reputación de dominio para determinar si ese dominio es legítimo o no.
Estas son algunas otras formas en que las empresas pueden reducir su riesgo en lo que respecta a las RMM:
- Auditar y monitorear las herramientas de acceso remoto para rastrear los RMM que están en uso actualmente, de modo que las instancias no autorizadas o fraudulentas se destaquen
- Revisar los registros en busca de instancias donde se ejecutaron RMM para detectar un uso sospechoso
- Actualizar los RMM para mantenerse al día con las últimas correcciones de vulnerabilidades
¿Quieres aprender más sobre las técnicas de los actores de amenazas, como el abuso de RMM? Únete a nuestro equipo cada mes en Tradecraft Tuesday, donde analizamos técnicas de hackers, hablamos de tecnología y más. Regístrate hoy.