

TL;DR: Si bien algunos informes indicaron que la versión más reciente de Samsung MagicINFO 9 Server corrige una falla de alta severidad (CVE-2024-7399), Huntress verificó de forma independiente que la versión más reciente (21.1050.0) es vulnerable a una prueba de concepto (PoC) disponible públicamente. También hemos observado explotación activa que afecta a la versión más reciente. Los usuarios deben asegurarse de que su MagicINFO 9 Server no esté expuesto a internet hasta que haya una solución disponible.
A partir del 12 de enero de 2025, un investigador que trabaja con SSD Disclosure supuestamente notificó a Samsung sobre varias vulnerabilidades presentes en MagicINFO 9 Server, su sistema de gestión de contenido usado para controlar pantallas de señalización digital. Estas vulnerabilidades, en conjunto, permiten que un usuario no autenticado suba un web shell y logre ejecución remota de código bajo el proceso de Apache Tomcat.
Esto supuestamente fue marcado como un problema duplicado por Samsung, y después de más de 90 días desde el momento del reporte, esta información se hizo disponible en el siguiente aviso el 30 de abril.
La publicación del blog detalla que la versión afectada es MagicINFO 9 Server 21.1050.0, que al momento de la publicación era la versión más reciente disponible. A pesar de esto, en agosto de 2024, se registró una vulnerabilidad con una descripción muy similar como CVE-2024-7399, y se puso a disposición un parche en ese momento.
A pocos días de la publicación de la divulgación pública por parte de SSD Disclosure, Arctic Wolf observó explotación activa y reportó públicamente que esto era resultado de CVE-2024-7399, indicando que los sistemas afectados eran versiones anteriores a la 21.1050. Esto fue rápidamente retomado por medios de comunicación con la misma narrativa de que los sistemas que ejecutaban la versión 21.1050 estaban a salvo. Huntress también observó explotación activa; sin embargo, algunos de los sistemas afectados tenían el último parche disponible aplicado, lo cual reforzó la suposición de que la última versión disponible (21.1050.0) seguía siendo vulnerable, tal como mencionó SSD Disclosure.
Huntress pudo verificar de forma independiente que las versiones 21.1050.0 y 21.1040.2 de MagicINFO 9 Server efectivamente seguían siendo vulnerables, y que actualmente no hay parches disponibles. Solo se puede concluir que el parche de agosto de 2024 estaba incompleto o correspondía a una vulnerabilidad diferente pero similar. Huntress se puso en contacto con el equipo de Samsung para notificarles esto, pero al momento de escribir esto, aún no ha recibido respuesta.
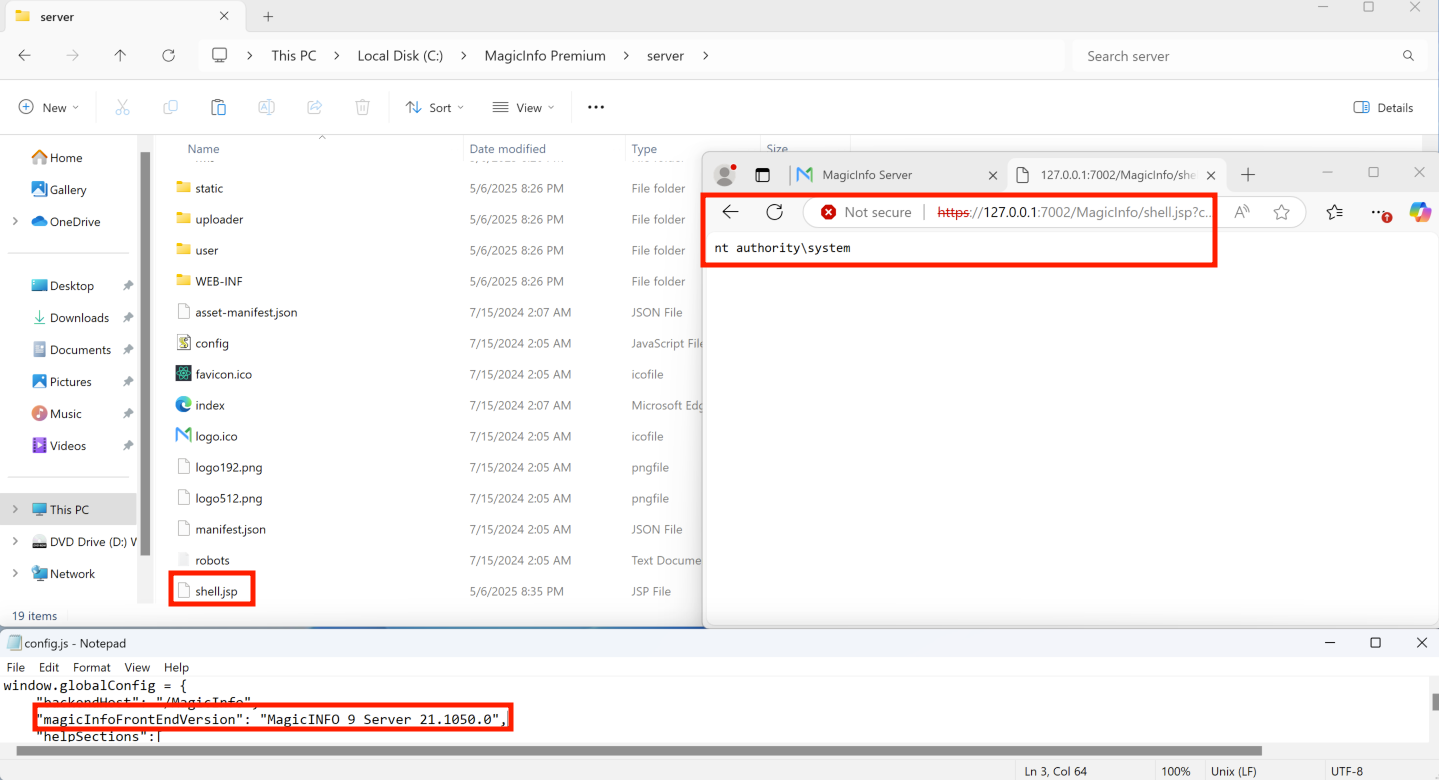 Figura 1: Vista del archivo de configuración con el número de versión y el web shell
Como se ve en el video anterior, MagicINFO 9 Server versión 21.1050 es vulnerable a la PoC divulgada públicamente.
Johannes Ullrich también reportó una versión del botnet Mirai, que ahora está explotando esta vulnerabilidad sin parchear de forma activa.
En este momento es importante asegurarse de que MagicINFO 9 Server no esté expuesto a internet hasta que se publique una actualización adecuada y se aplique el parche.