

En Huntress, nos hemos ganado nuestro nombre atrapando y destruyendo a los hackers que logran burlar las defensas. Ahora, estamos haciendo que les resulte difícil siquiera conseguir un punto de apoyo persistente.
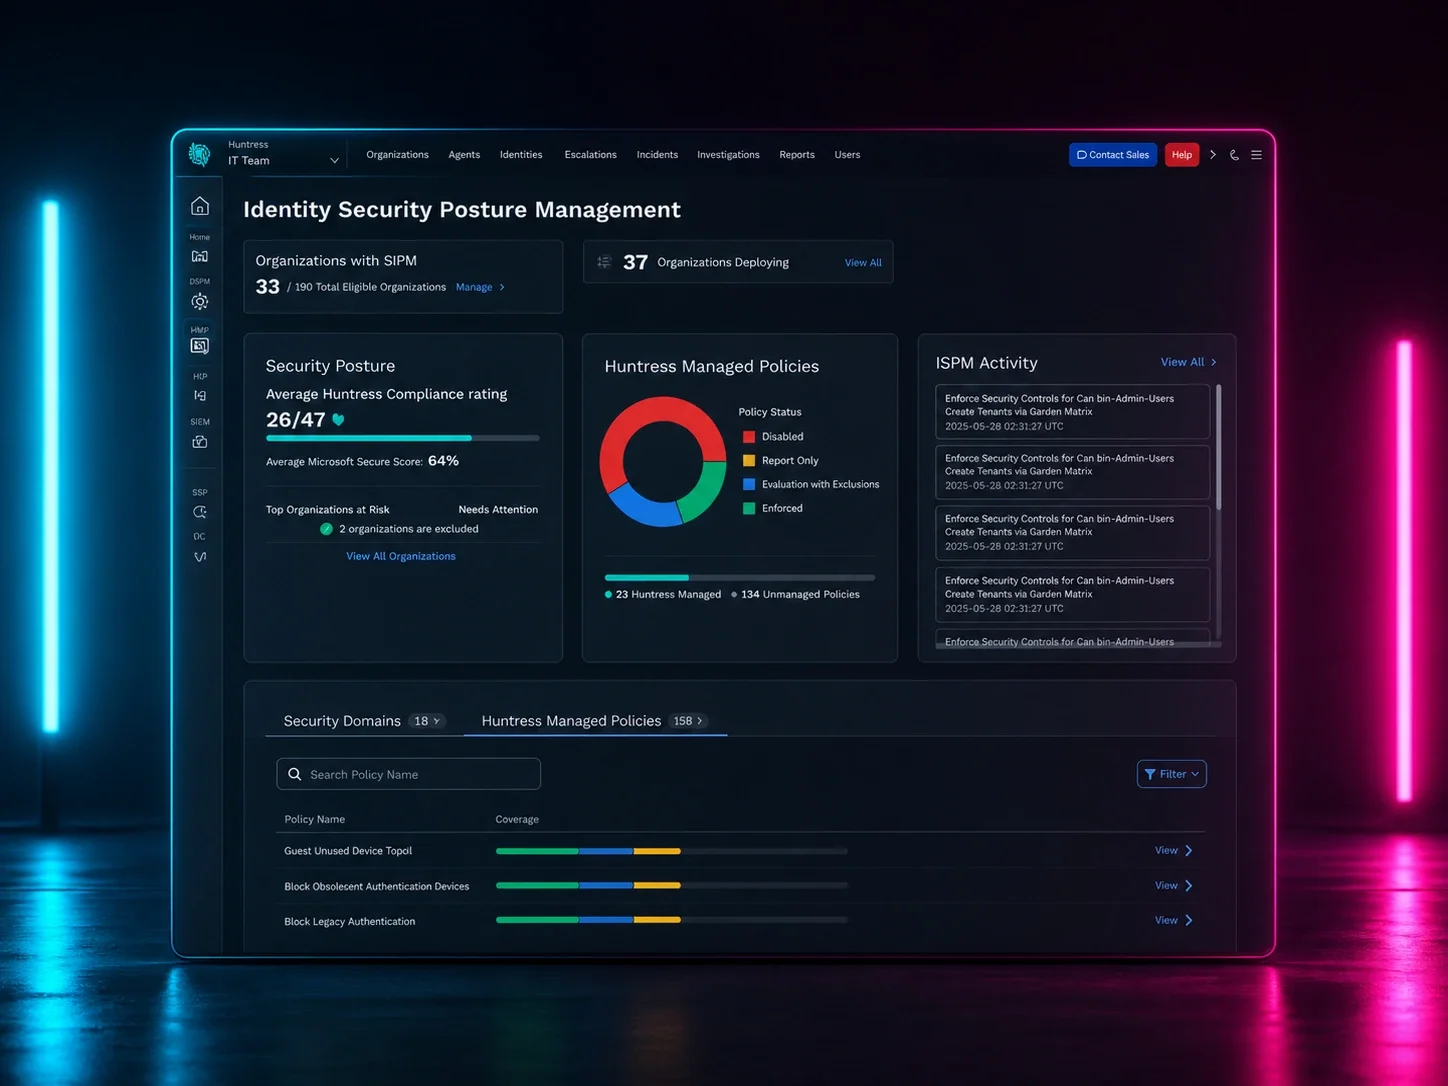
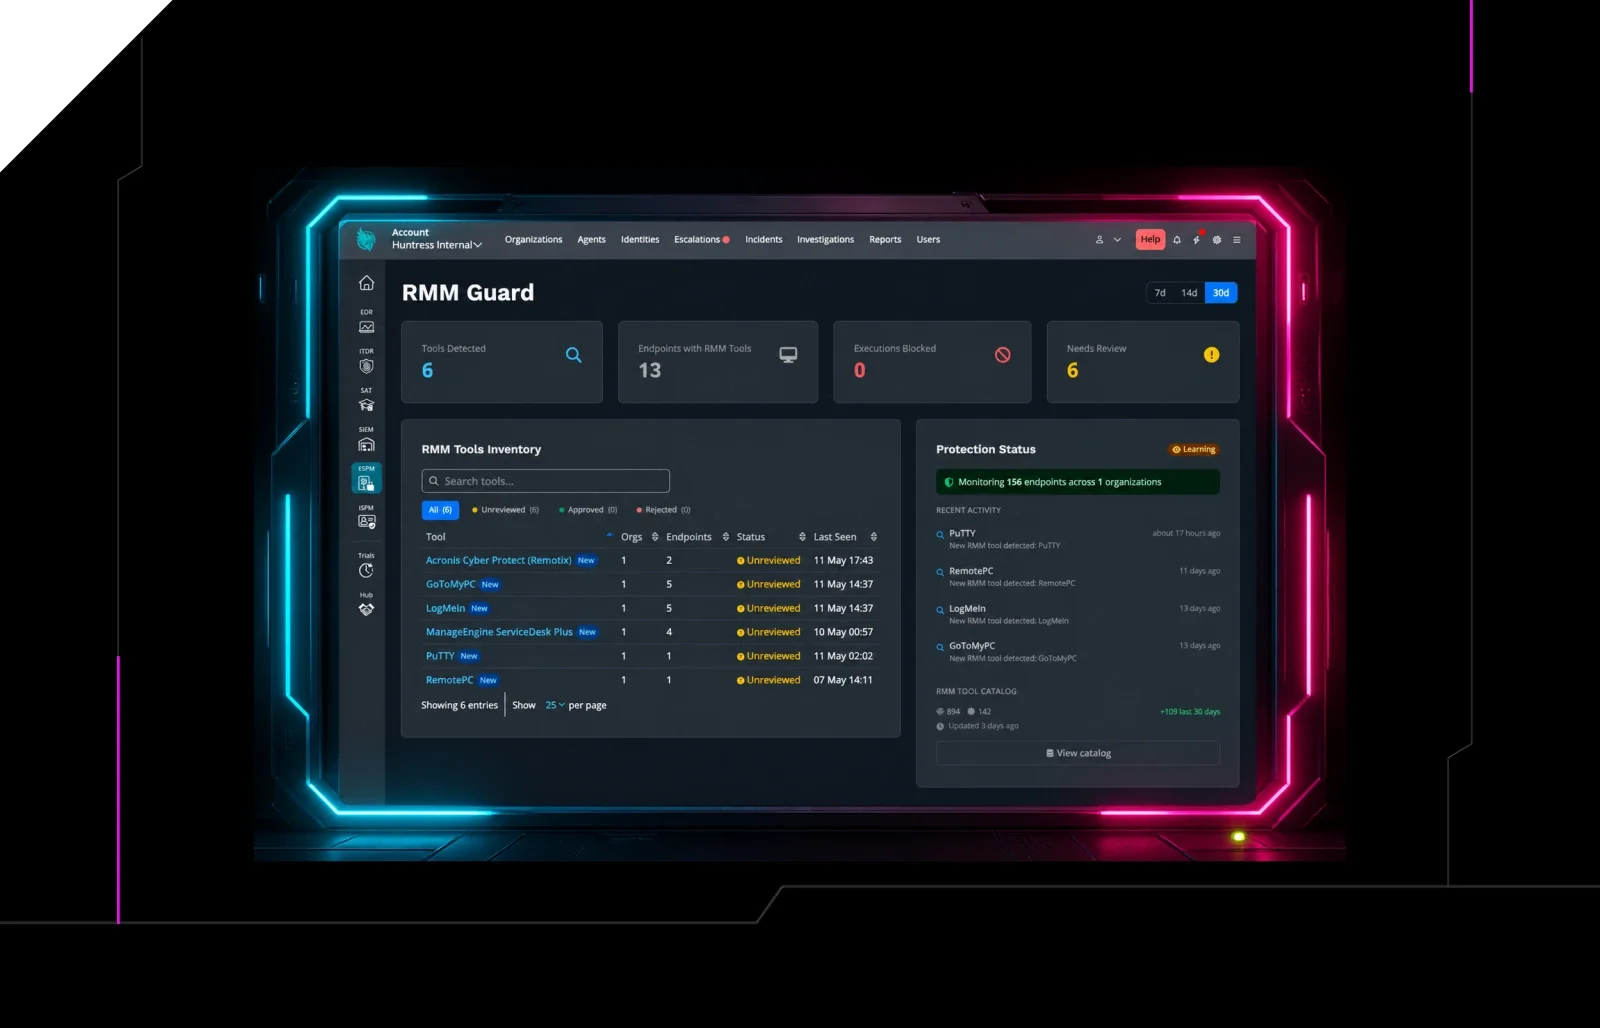
Nos emociona anunciar la expansión de la Huntress Agentic Security Platform con dos nuevas ofertas proactivas: Managed Endpoint Security Posture Management (ESPM) y Managed Identity Security Posture Management (ISPM), ambas en Early Access.
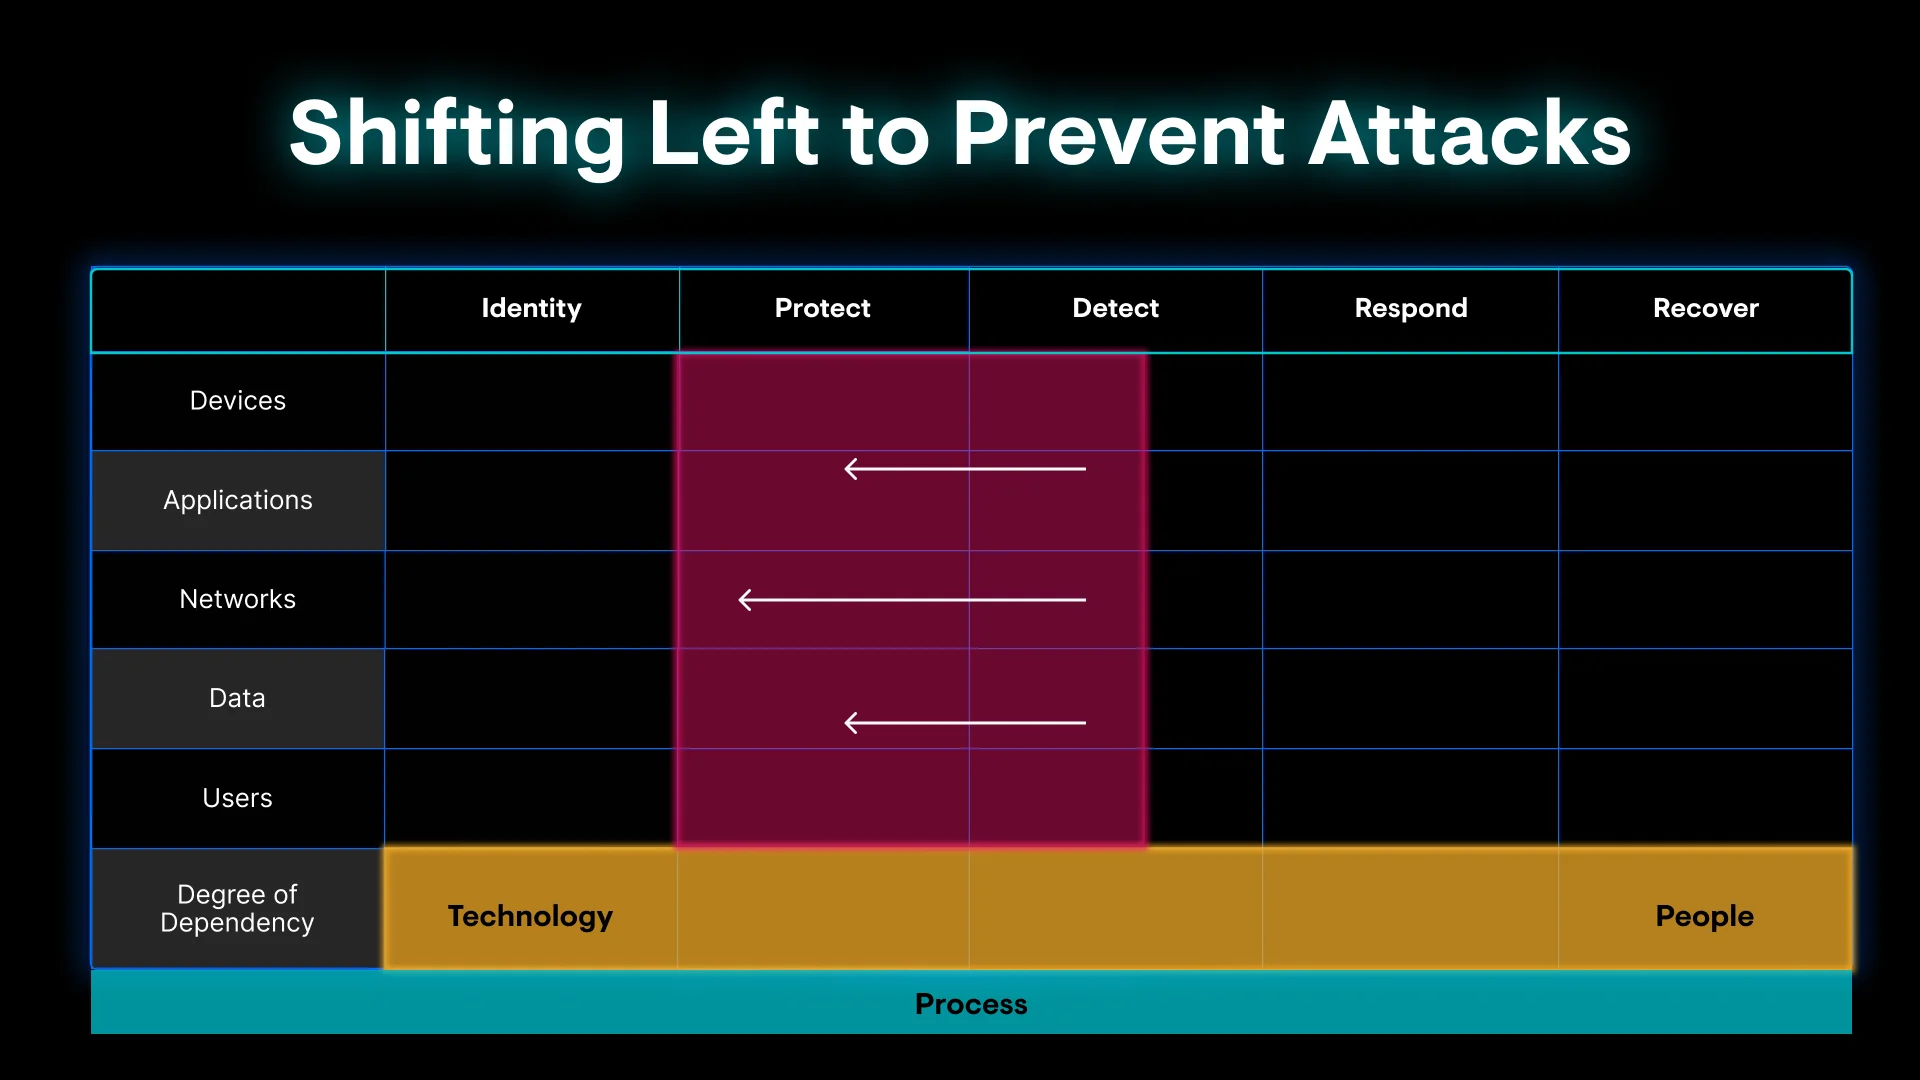
Por qué nos estamos desplazando hacia la izquierda
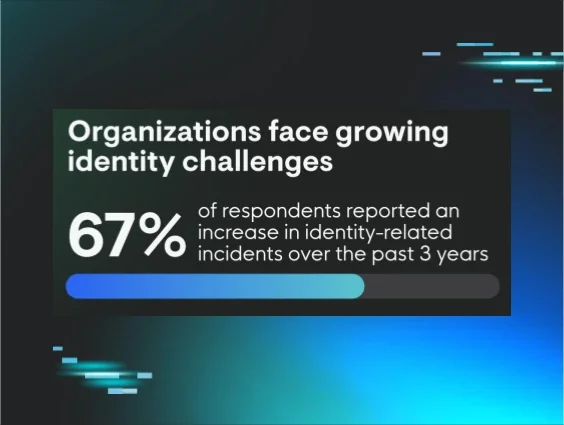
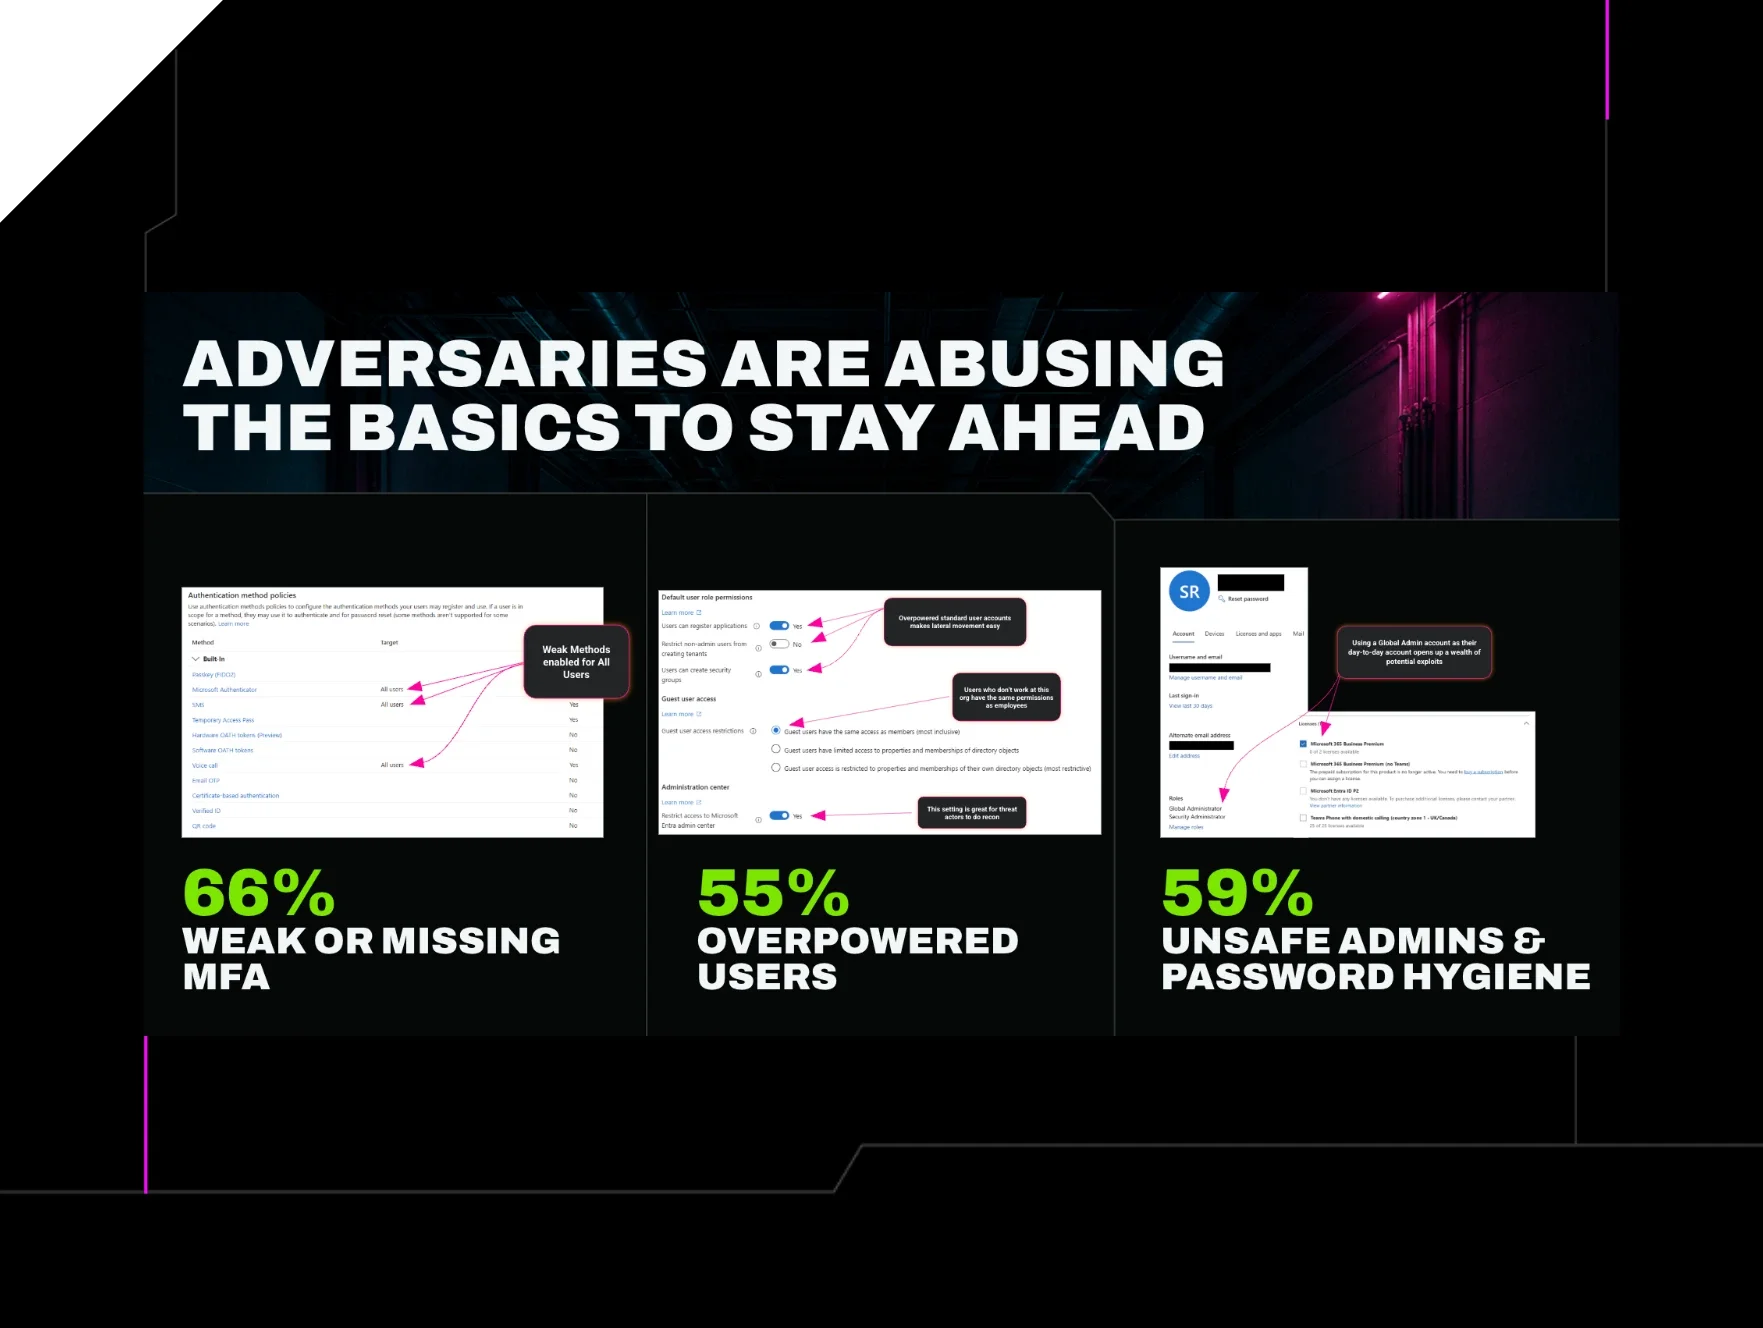
La realidad de la ciberseguridad moderna es que los atacantes no solo "entran por la fuerza": simplemente inician sesión aprovechando los huecos que les dejamos abiertos. Esos huecos son los "autofallos" cotidianos que todos reconocemos: el sistema heredado que nadie quiere tocar, la excepción "temporal" que se volvió permanente, la única cuenta que de algún modo nunca tuvo autenticación multifactor (MFA) implementada, o las aplicaciones instaladas que TI ni siquiera sabía que existían.
Nuestro Informe de ciberamenazas 2026 pone cifras concretas detrás de esos esqueletos en el clóset. Hemos visto un aumento del 277 % en el abuso de herramientas de monitoreo y gestión remota (RMM), ya que los atacantes convierten el software administrativo de confianza en su propio canal de acceso encubierto.
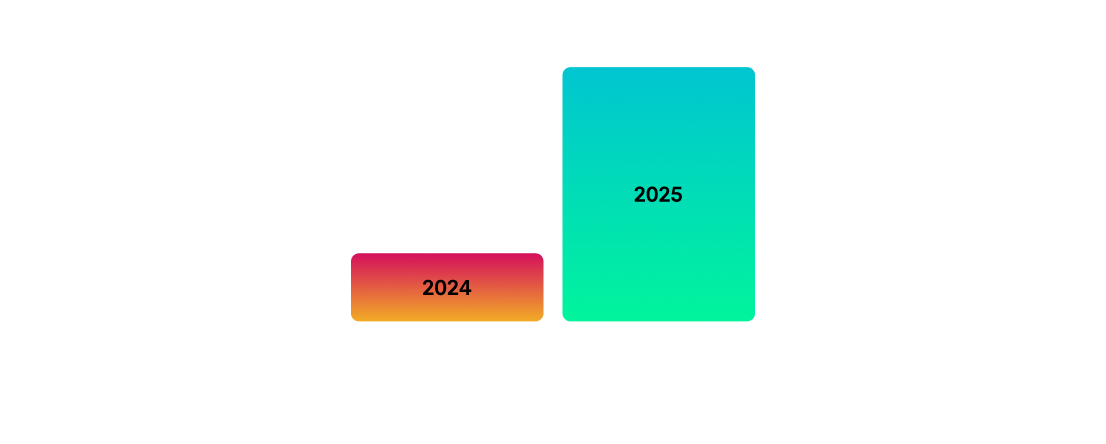
El informe también señala que los inicios de sesión con un rastro sospechoso —ubicaciones riesgosas, redes maliciosas o VPN dudosas— ahora representan el 37 % de todas las amenazas de identidad que investigamos.
La mayoría de las organizaciones saben que deben ser más proactivas y fortalecer sus entornos, pero no tienen la capacidad para perseguir constantemente la desviación de configuración, las aplicaciones nuevas o actualizadas, ni para entender cada matiz de cómo un nuevo control afectará a los usuarios. Así que la "limpieza de primavera" nunca llega a suceder de verdad, y esos huecos autoinfligidos son exactamente lo que los atacantes monetizan.
Con ESPM e ISPM, vamos más allá de la detección y respuesta hacia la prevención. Estamos traduciendo las tácticas de los hackers y la inteligencia de amenazas que recopilamos de los 4,8 millones de endpoints y 10 millones de identidades que protegemos en capacidades proactivas para detener más ataques antes de que siquiera comiencen.
Convertir los "autofallos" en lecciones del mundo real
El SOC de Huntress no solo combate día cero de élite. Muchas veces, los incidentes son causados por la realidad silenciosa y desordenada de aplicaciones no autorizadas, cuentas con privilegios excesivos y configuraciones erróneas que los equipos sobrecargados nunca llegan a limpiar.
RMM Datto fraudulento mediante una falsa actualización de Microsoft Store
En un terrible momento de herramientas usadas en tu contra, un usuario recibió un correo de phishing que lo dirigió a lo que parecía una página de Microsoft Store perfecta en cada pixel, con calificaciones de estrellas, una marca pulida y una guía de instalación llena de emojis. El sitio en realidad estaba alojado en un dominio comprometido, y la "actualización" que descargaron, MicrosoftTeamsUpdate.exe, estaba firmada digitalmente por Datto, LLC.
En lugar de instalar malware evidente, el atacante la usó para implementar una instancia fraudulenta de Datto RMM, una persistencia de "trae tu propio RMM" que se oculta detrás de la firma de un proveedor confiable y que es probable que el antivirus tradicional pase por alto. El equipo de Respuesta Táctica dentro del SOC de Huntress intervino para remediar el RMM fraudulento y eliminar el punto de apoyo persistente.
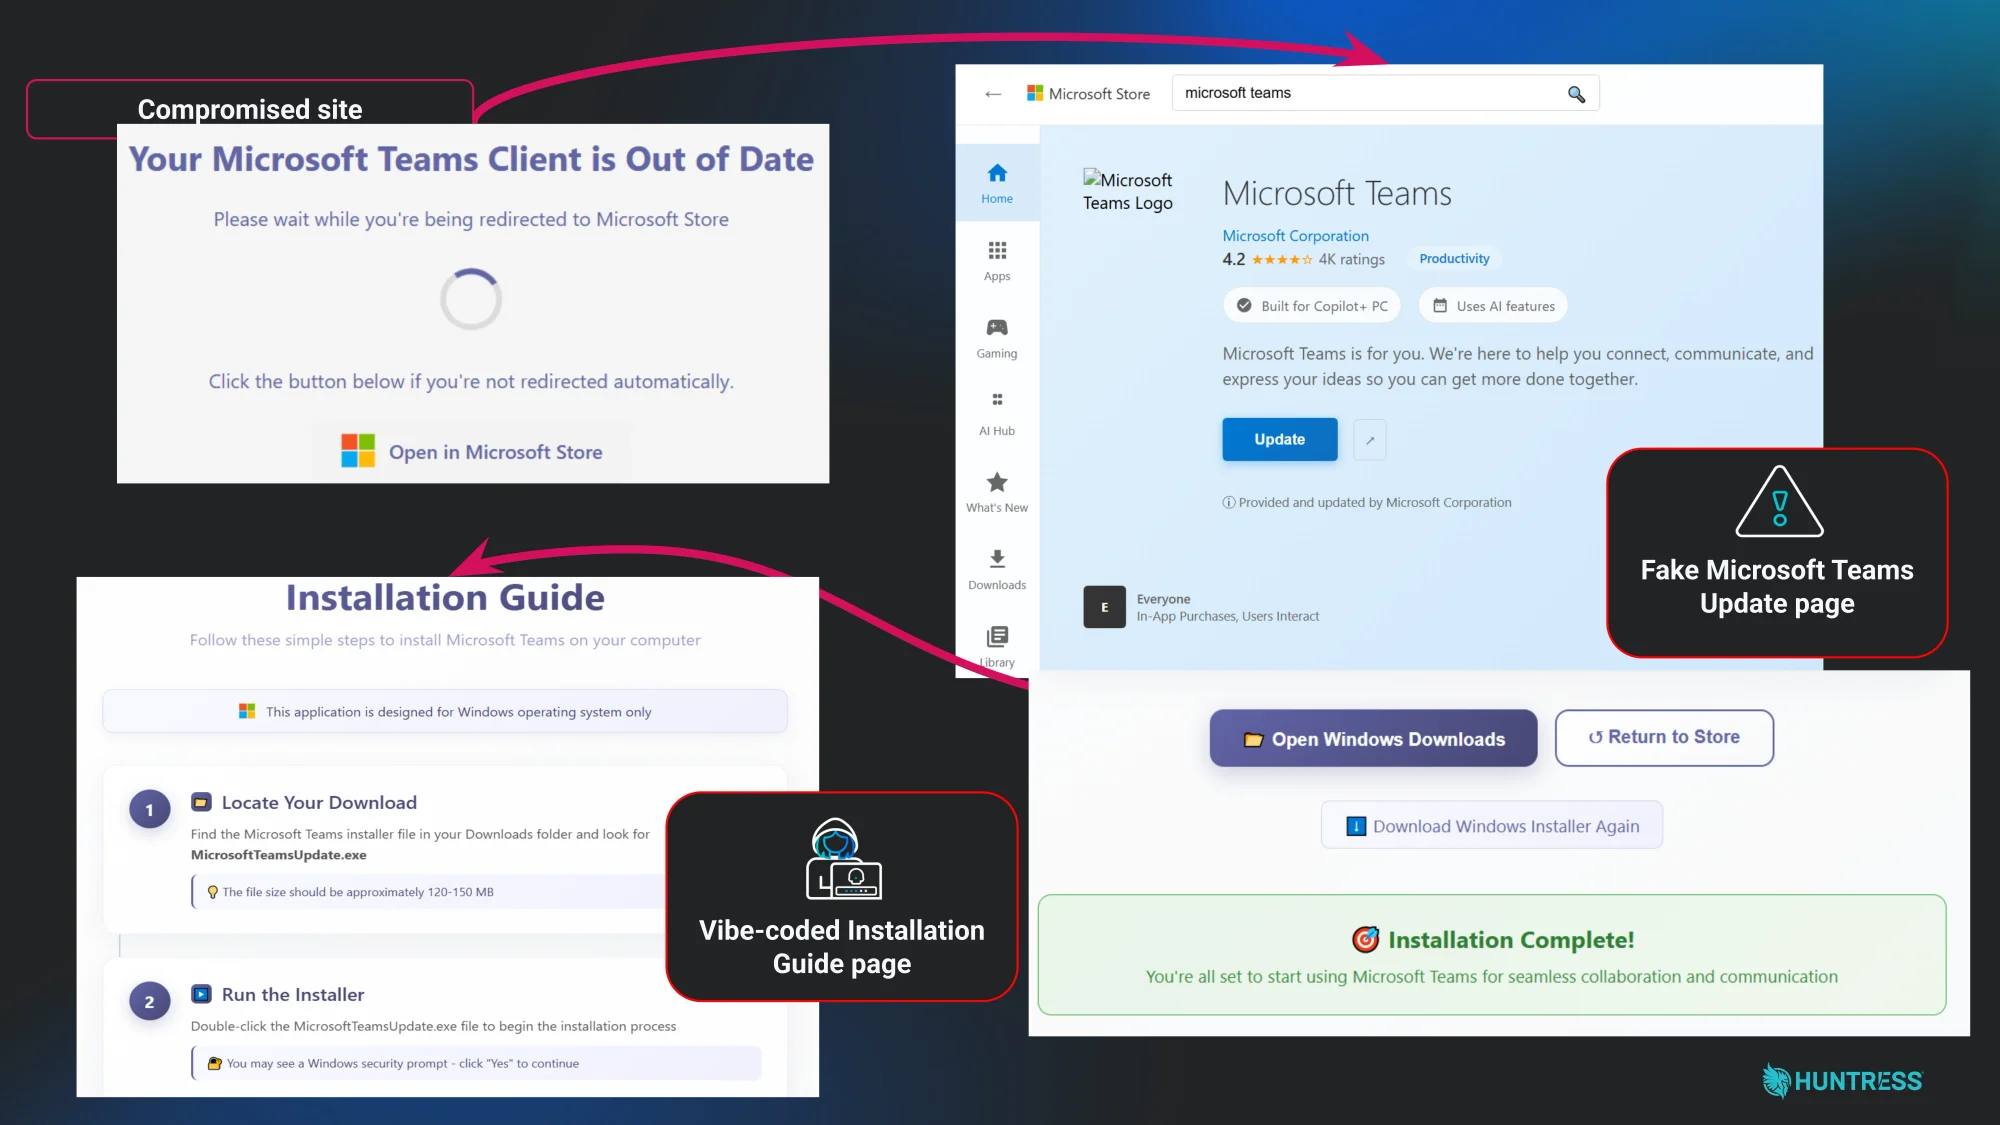
Las imágenes muestran un incidente neutralizado por el SOC impulsado por Huntress AI, causado por un Datto RMM fraudulento
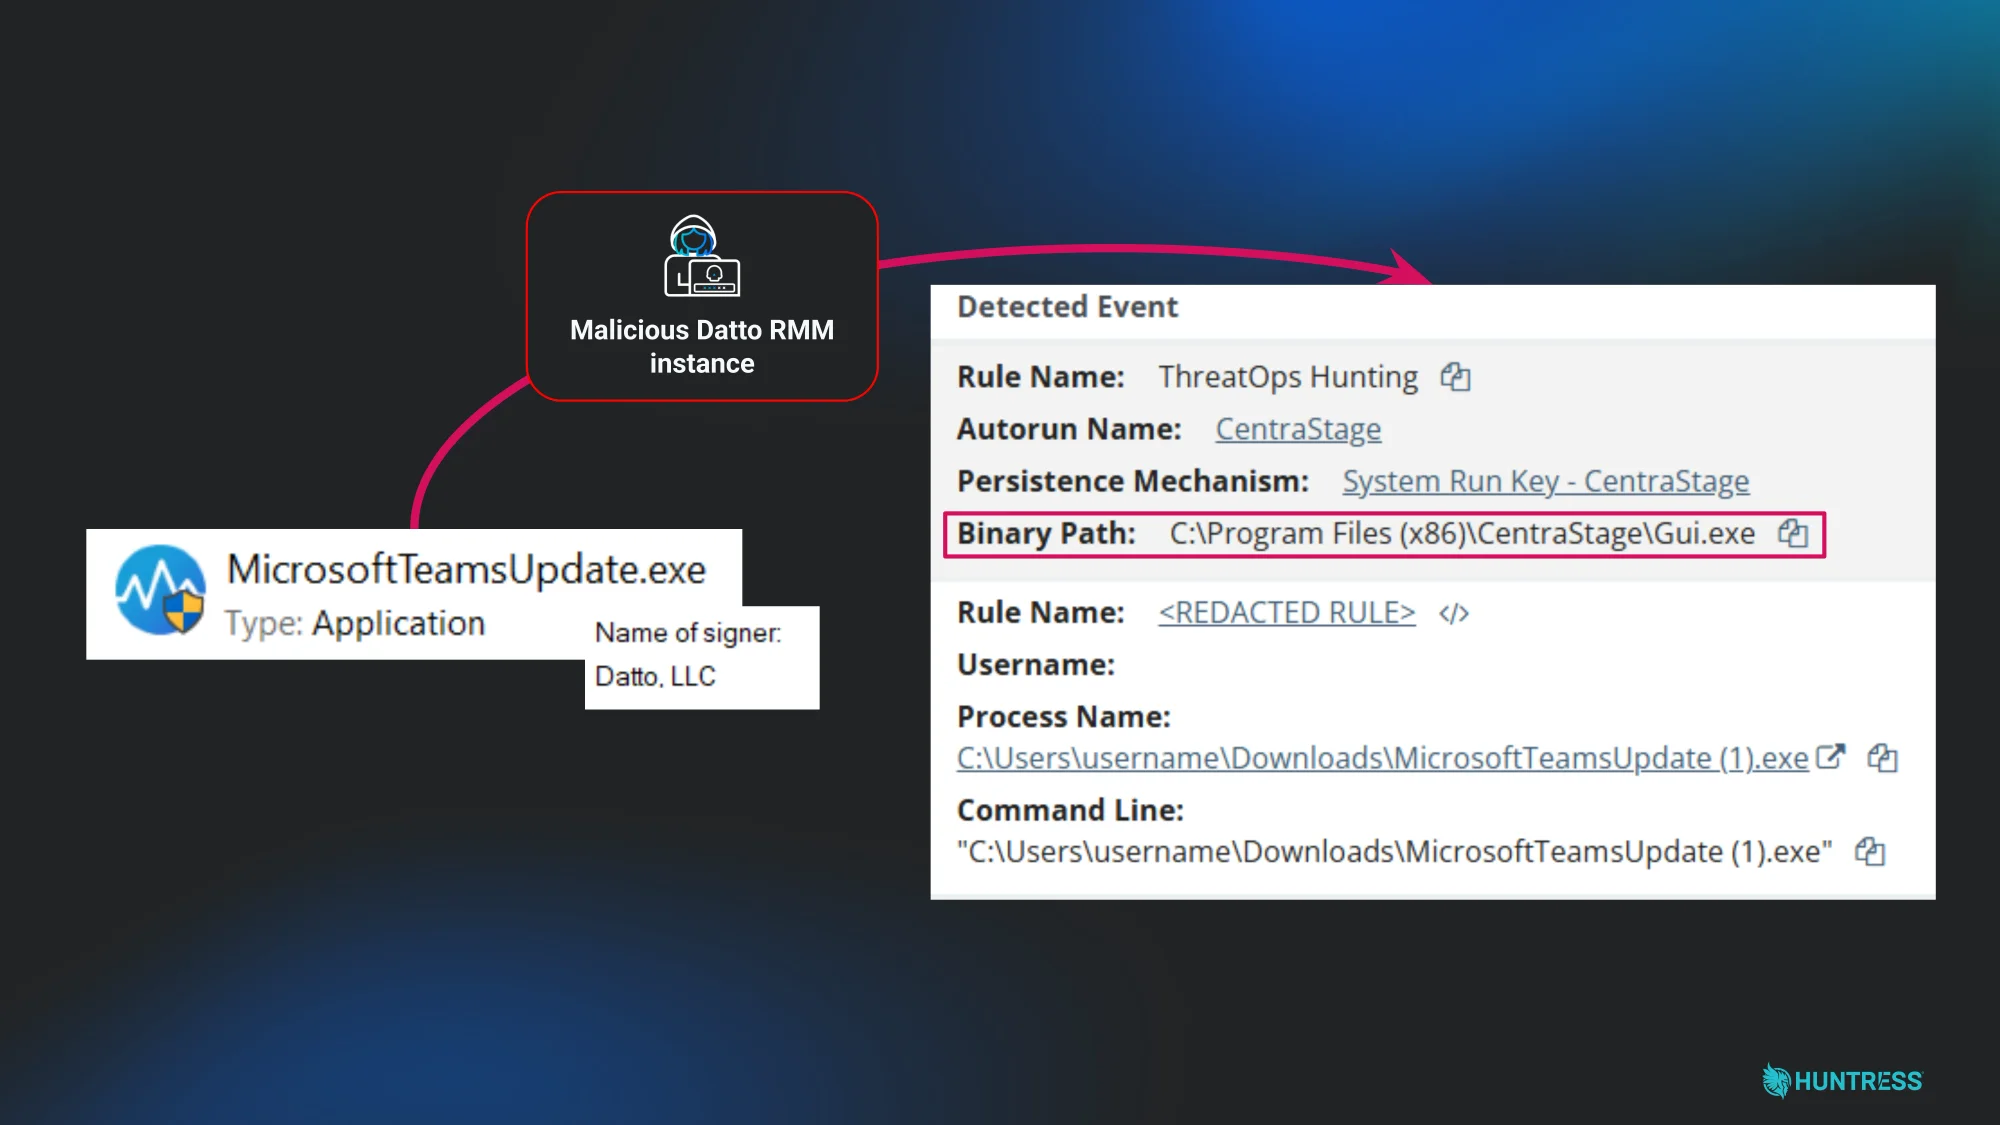
Esta historia subraya por qué importa la gestión de la postura de seguridad de endpoints: tienes que saber qué herramientas de RMM están permitidas, de dónde vienen y cuándo un agente "legítimo" aparece de repente en el lugar y momento equivocados.
La única cuenta de VPN sin MFA
En otro incidente reciente, el SOC impulsado por Huntress AI detectó un compromiso de identidad sospechoso que se originó en una ubicación de centro de datos muy inusual.
Cuando el equipo investigó, la causa raíz fue una sola cuenta de usuario que de alguna manera había pasado desapercibida y no tenía MFA. El actor de amenazas burló fácilmente los protocolos de inicio de sesión estándar, autenticándose desde un proveedor de hosting sospechoso conocido como "WorkTitans B.V."
Un incidente de ITDR neutralizado por el SOC impulsado por Huntress AI, causado por un solo vacío de MFA
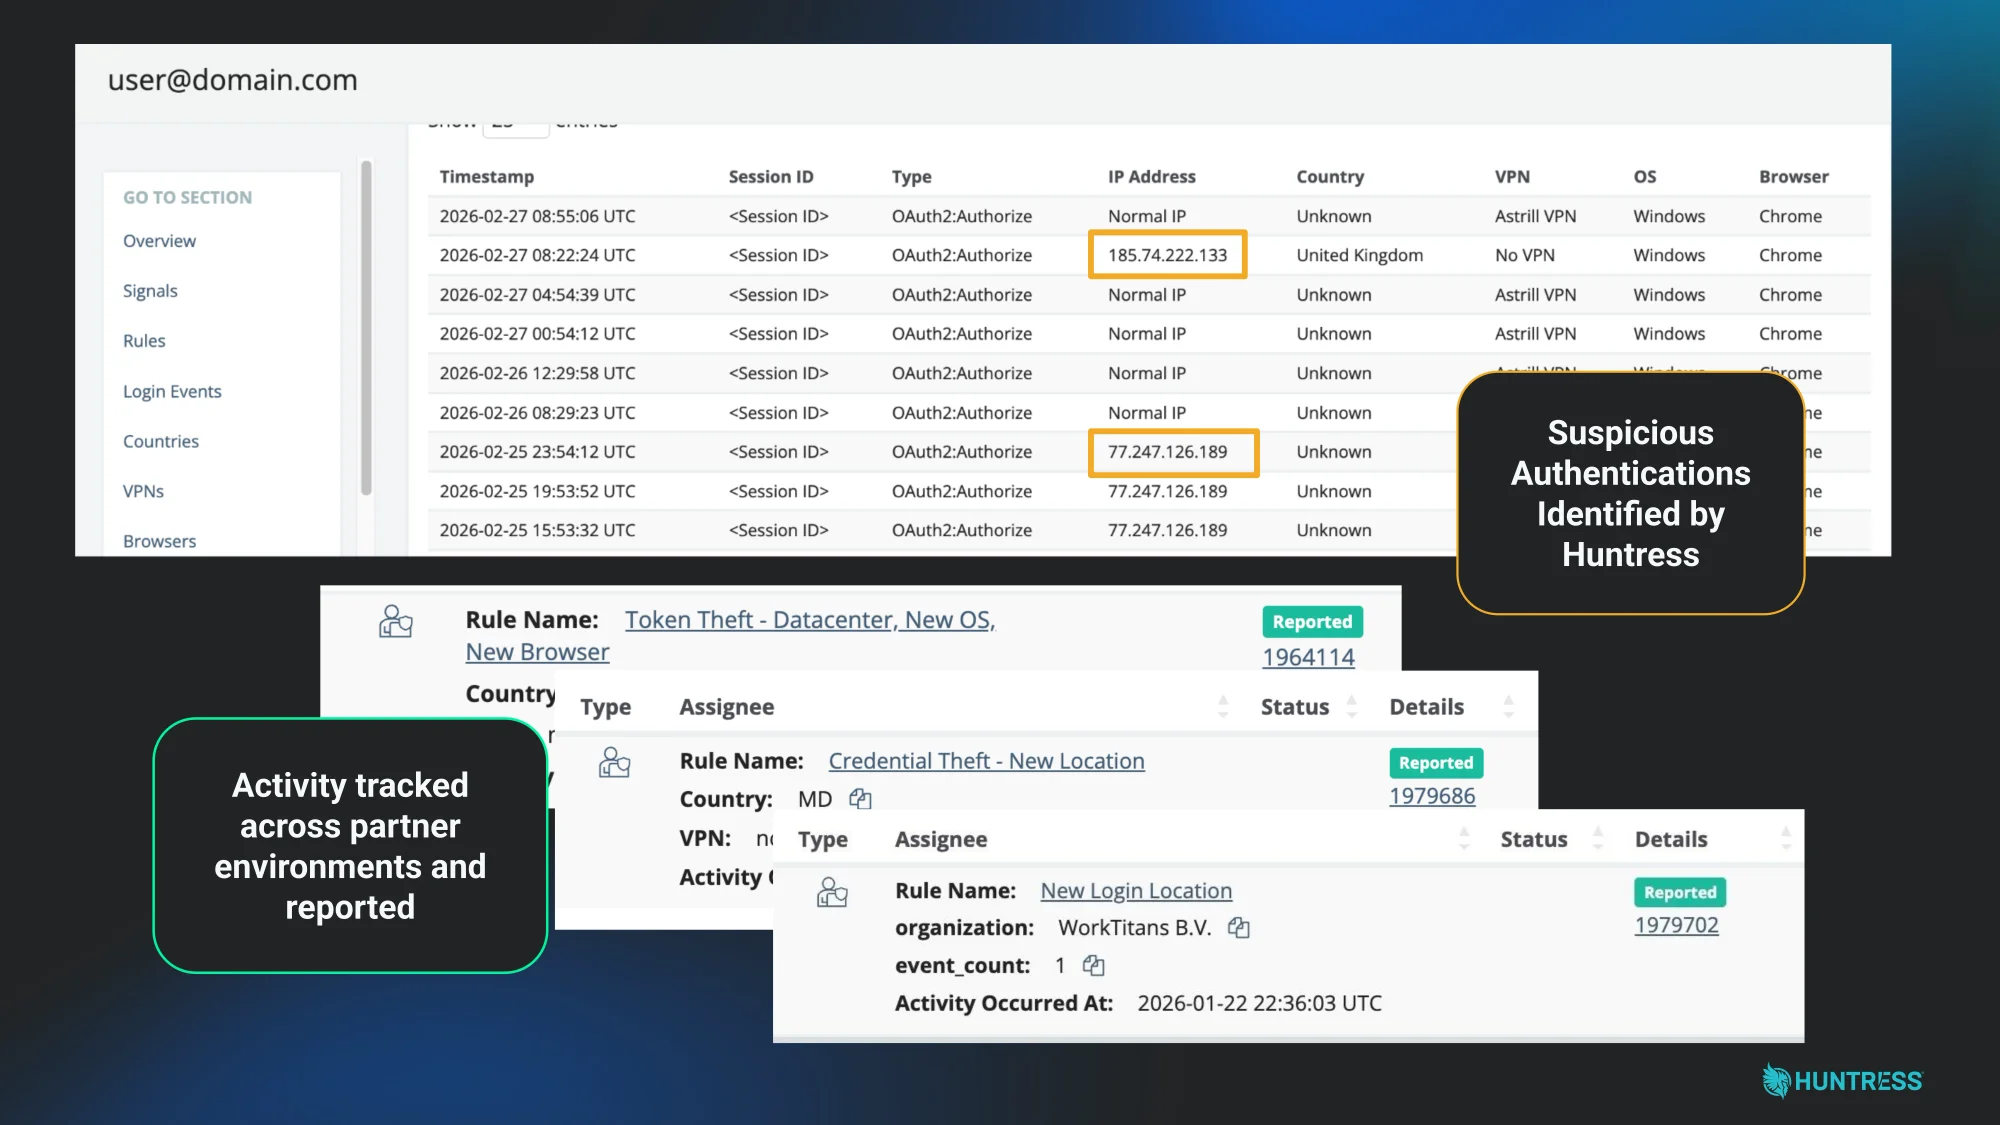
Una vez dentro, el atacante se puso a trabajar de inmediato. En lugar de intentar romper las defensas externas de la empresa, usó su cuenta interna recién adquirida y confiable para enviar una oleada de correos internos maliciosos. Como estos correos venían desde dentro de la casa, burlaron casi todas las defensas de correo orientadas al perímetro de la organización.
Para empeorar las cosas, nuestra inteligencia de amenazas vinculó las tácticas y la infraestructura del atacante directamente con actividad superpuesta de sindicatos de cibercrimen norcoreanos. No podía haber más en juego: un actor de amenazas avanzado y motivado económicamente, acechando en silencio en la nube.
El SOC de Huntress deshabilitó de inmediato la identidad comprometida para detener en seco la campaña de phishing interna. Este escenario demuestra exactamente por qué Managed ISPM es una necesidad. Es increíblemente difícil asegurar que las configuraciones estén estandarizadas el 100% del tiempo. Managed ISPM audita continuamente tu postura de identidad para detectar esa única cuenta sin MFA mucho antes de que un actor estatal la encuentre y la use para burlar tu perímetro.
Quitarle la complejidad a la gestión de postura
ESPM e ISPM están diseñados para quitarte de encima la experiencia necesaria y la complejidad técnica de la gestión de postura, y garantizar un estado de seguridad consistente y reforzado en endpoints e identidades, reduciendo así tu superficie de ataque y la cantidad de incidentes de seguridad.
Managed ESPM: haciendo que los endpoints resistan los ataques
Managed ESPM reduce la superficie de ataque que los hackers pueden aprovechar para comprometer endpoints y conseguir un punto de apoyo persistente para aplicar sus tácticas. Managed ESPM cierra las vías de ataque más comunes (explotar vulnerabilidades y errores de configuración, instalar sus herramientas y abusar de aplicaciones legítimas) para dificultar que los hackers logren sus objetivos maliciosos, como secuestrar tus datos y sistemas o robar credenciales.
Managed ISPM: asegurando el nuevo perímetro
La identidad es el nuevo perímetro, y ese perímetro suele ser un desorden de configuraciones predeterminadas deficientes y cuentas con privilegios excesivos. Managed ISPM ofrece evaluaciones continuas de postura para Microsoft 365, aprovechando Entra ID y el acceso condicional.
Esto no es solo una lista de configuraciones para que mantengas. Te damos Políticas de seguridad administradas basadas en nuestro marco experto de seguridad de identidad, con base en las tácticas que nuestro SOC detecta a diario en el mundo real. Luego aplicamos Cumplimiento continuo para detectar cuándo las configuraciones presentan desviación de configuración respecto a las mejores prácticas y restablecerlas automáticamente a un estado seguro.
Nuestros datos de incidentes de 2025 muestran que las violaciones de políticas de acceso y de límites de confianza (inicios de sesión "sospechosos" y patrones de acceso riesgosos) son las amenazas de identidad más comunes, seguidas de cerca por la manipulación de buzones de correo y la persistencia, que a menudo son señales de compromiso de correo empresarial (BEC). Managed ISPM está diseñado para blindar esas rutas, para que menos de esas amenazas lleguen a convertirse en incidentes que haya que resolver.
El panorama general: Defensa unificada para mayor resiliencia
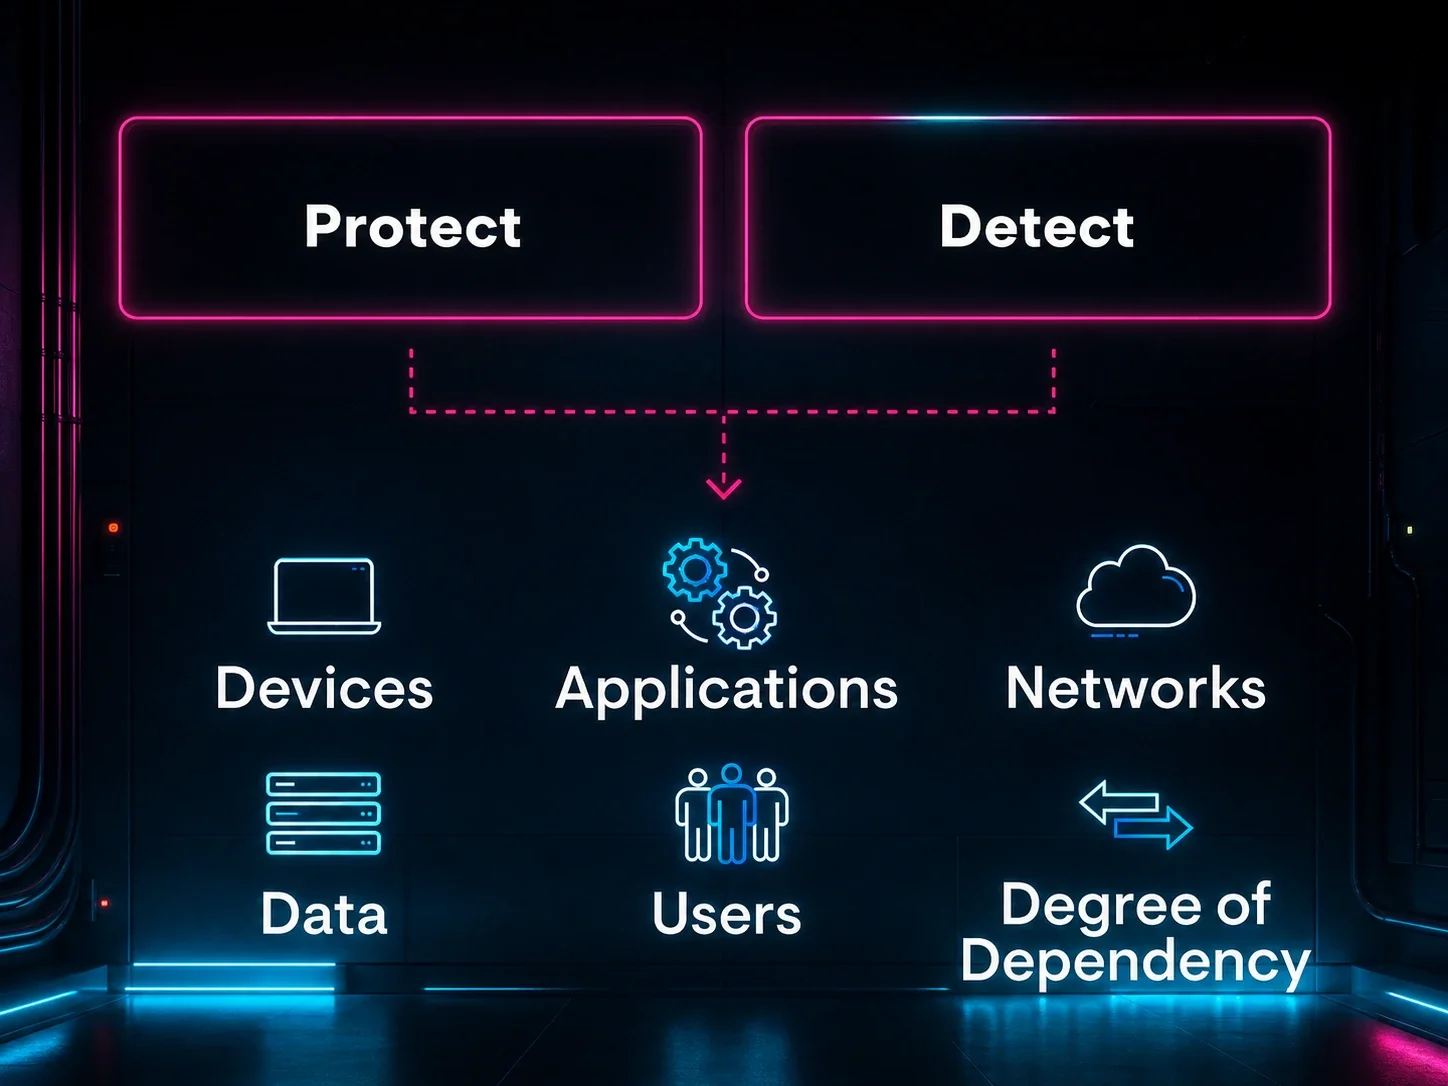
Estos nuevos productos no se crearon de forma aislada; son el lado proactivo, "antes del estallido", de la plataforma de Huntress.
- Managed ESPM y Managed ISPM (junto con nuestro Managed Security Awareness Training) reducen la superficie de ataque para frenar las victorias fáciles de los atacantes.
- Managed EDR, Managed ITDR y Managed SIEM (junto con nuestro SOC disponible 24/7) detectan y responden a los ataques que rompen las defensas y requieren contención y remediación rápidas.
El resultado es un ciclo más estrecho. Vemos lo que hacen los atacantes en el mundo real, actualizamos nuestros marcos de postura y aplicamos esos cambios en todo tu entorno. Cuando la prevención no es suficiente, estamos ahí para detener a los atacantes y expulsarlos antes de que puedan causar daño.
Únete a Early Access
Si estás listo para dejar de que los atacantes traten tus endpoints e identidades como blancos fáciles:
- Visita las páginas de producto de Managed ESPM y Managed ISPM para saber más.
- Si ya eres cliente o socio, habla con tu gerente de cuenta de Huntress sobre cómo unirte a Early Access y si tu implementación actual califica para probarlo gratis.
Nos entusiasma el camino que viene entre ahora y la disponibilidad general a finales de este verano. Mientras tanto, seguiremos investigando las tácticas reales de los atacantes, contando historias honestas sobre lo que vemos en el mundo real y convirtiendo esas lecciones en resultados administrados que hagan tu entorno más difícil de explotar y más fácil de defender.