

Imagina esto: un hacker comprometió e infiltró el entorno de tu empresa, y tú eres quien defiende el turno. Quieres encontrar la evidencia de sus actividades lo más rápido posible, ¡pero no tienes tiempo ilimitado!
Por suerte, Dray Agha y Max Rogers hablaron de algunas formas eficientes de encontrar exactamente lo que necesitas en nuestro episodio de Tradecraft Tuesday, Quick Forensics for the Lazy Investigator.
Vamos a cubrir algunos de los consejos básicos que Dray y Max compartieron para acelerar tu investigación y ahorrar tiempo al trabajar con análisis forense digital. Estas técnicas son perfectas para investigadores ocupados que quieren (o necesitan) pasar a otras cosas. Así que siéntate, relájate y sigue leyendo si quieres acelerar tu proceso de investigación.
Consejos para investigaciones de análisis forense digital
1. Establece una línea de tiempo de los eventos
Para comenzar cualquier investigación, reduce la ventana de tiempo lo más posible. Al limitar tu investigación a esta ventana breve, podrás enfocarte en lo que realmente importa.
Sigue ampliando la ventana de tiempo si no encuentras nada revelador de inmediato... una vez que identifiques un hallazgo, empezarás a descubrir más y más; ahora puedes usar esto para crear una línea de tiempo más amplia de los eventos.
Esto es iterativo, ya que un hilo de evidencia probablemente se conecte con otros hilos. Quieres tirar y tejer los hilos juntos hasta tener un tapiz que ilumine mejor la campaña del atacante de principio a fin.
2. Recopila evidencia
Para crear una línea de tiempo del incidente, ¿por qué no aprovechar los artefactos forenses para armar todo?
En este proceso, recomendamos usar las diversas herramientas de Windows que tienes a la mano. Prefetch puede listar los ejecutables que el actor de amenazas corrió, pero también mostrará otros ejecutables inofensivos, así que sé exigente y cuidadoso. El archivo de historial de la consola de PowerShell puede revelar los comandos que el actor de amenazas ejecutó, pero no da marcas de tiempo, así que no confundas comandos ejecutados antes de la intrusión con los actuales. Y System Resource Usage Monitor puede dar información sobre cualquier comunicación de red o exfiltración de datos que el actor de amenazas haya usado, pero este es un artefacto extenso y debe abordarse junto con otros hilos de análisis para filtrar el volumen.
Usando esta variedad de herramientas, puedes empezar a identificar y anticipar las posibles acciones del actor de amenazas.
3. Analiza los hallazgos
Considera el método de acceso inicial que usó el actor de amenazas y ciérralo. Expulsarlo de tu entorno no servirá de mucho si simplemente vuelve a entrar por la puerta principal... es como un juego de whack-a-mole, pero peor.
Así que, en cambio, identifica el acceso inicial revisando tus registros de VPN, los correos electrónicos y adjuntos relacionados que hayan recibido los usuarios, o tus registros de RDP y artefactos forenses relacionados como las jump lists. Así podrás ver cuándo se comprometieron los sistemas inicialmente o al menos identificar movimiento lateral.
Revisa los registros de eventos de Windows
Con una línea de tiempo de los eventos en mano, es momento de revisar los registros de eventos de Windows (EVTX) en busca de actividad sospechosa relacionada con el incidente.
Los registros de eventos son una mina de información al investigar una brecha. Si recopilas los correctos (sistema, seguridad, aplicación, DNS, firewall, RDP [sesión local y remota]), podrías tener la suerte de recuperar varios hilos relacionados con las actividades del atacante.
Esto podría incluir sus direcciones IP públicas, marcas de tiempo específicas de su actividad, las cuentas de usuario que han comprometido y controlado, y actividades de acceso inicial o persistencia. Puedes usar herramientas como Chainsaw para ayudarte a analizar los registros.
Identifica patrones perezosos
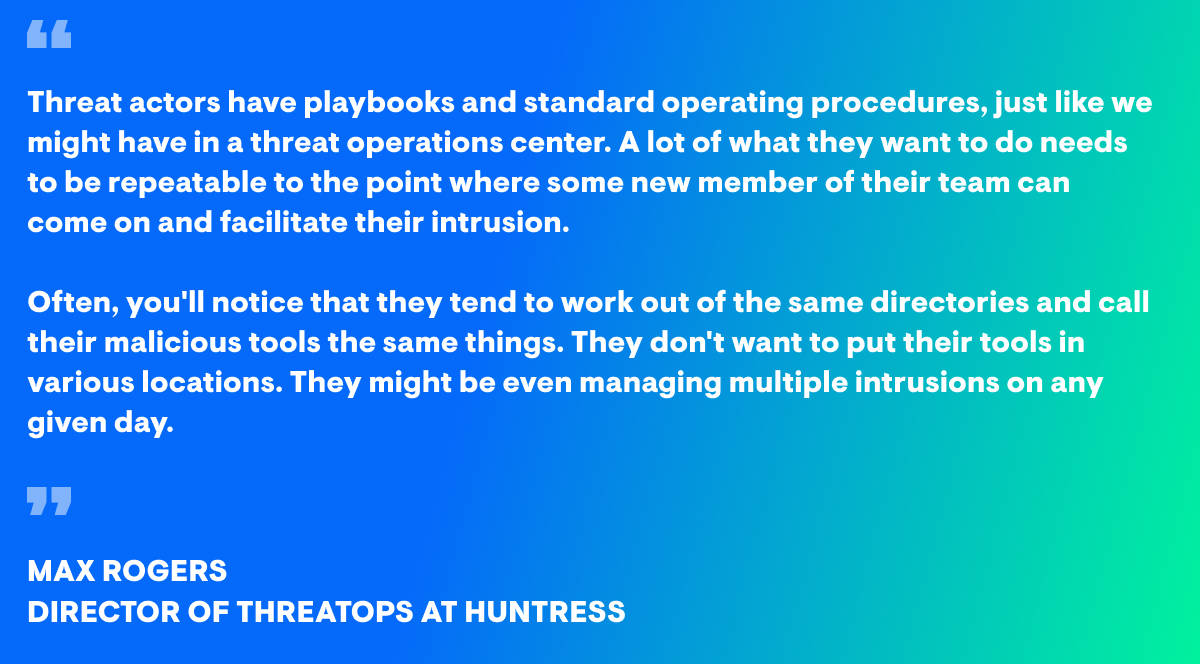
Ser un investigador perezoso y eficiente está bien, ¡porque los actores de amenazas también son perezosos! Como explicaron Max y Dray en el seminario web, los hackers normalmente siguen el camino de menor resistencia. Toma nota de acciones, comandos y, especialmente, nombres de herramientas repetidos que los actores de amenazas no logran renombrar.
A menudo, los verás aparecer repetidamente en los mismos directorios: ¿qué probabilidades hay de que C:\programdata tenga ejecutables ahí? Aunque sus métodos evolucionarán con el tiempo, puedes contar con que los hackers usen los mismos patrones y variaciones cercanas de estos nombres, lo que ayudará a tu investigación.
Finaliza tu investigación de análisis forense digital
Usando un enfoque sistemático en tu investigación y aprovechando los artefactos forenses con rigor analítico decidido, cerrarás tu investigación y expulsarás al adversario lo antes posible. No es raro que los investigadores se encuentren sin el tiempo o los recursos para llevar a cabo una investigación forense digital eficaz. Está bien si hay vacíos en tu línea de tiempo; concéntrate en lo más importante:
- ¿Podemos comprobar cómo entró el actor de amenazas?
- ¿Podemos comprobar si el actor de amenazas estableció persistencia?
- ¿Hay alguna evidencia que sugiera que el actor de amenazas robó datos confidenciales?
- ¿Podemos verificar que el actor de amenazas fue expulsado definitivamente?
- ¿Y qué aprendimos de esta intrusión?
Como defensores, el último punto es crucial. Reflexiona con el equipo: ¿les faltó una detección, el antivirus excluía un directorio del que operaba el actor de amenazas, o había un usuario cuya cuenta de VPN no tenía 2FA?
El análisis forense digital te ayudará a responder todo esto. Si te gusta la idea, ¿por qué no vienes y charlas con nosotros en Twitter? Siempre estamos publicando información nueva sobre amenazas o hallazgos de nuestras investigaciones.
Si tienes una hora libre, Dray y Max grabaron un episodio completo sobre cómo usar el análisis forense para investigar intrusiones. Mira el episodio de Tradecraft Tuesday para aprender consejos forenses útiles para tu próxima investigación.