

Dominando el arte de Threat Hunting
Para dominar una forma de arte, tus herramientas son tan importantes como tus habilidades. Pero no se trata solo de tener esas herramientas a la mano, sino de saber cuándo y cómo usarlas. Ese conocimiento puede ser la diferencia entre crear una obra maestra o una copia desgastada.
Con eso en mente, es justo decir que Threat Hunting es más un arte que una ciencia. Si bien existen prácticas estructuradas y metódicas basadas en el análisis y los datos, la necesidad de intuición, creatividad y comprensión de los matices ha transformado el panorama. Ahí es donde entra en juego Security Information and Event Management (SIEM). Al recopilar y analizar datos críticos, SIEM elimina las conjeturas de Threat Hunting y lo convierte en un arte de precisión.
Las herramientas del oficio: cambiando el rumbo para nuestra comunidad
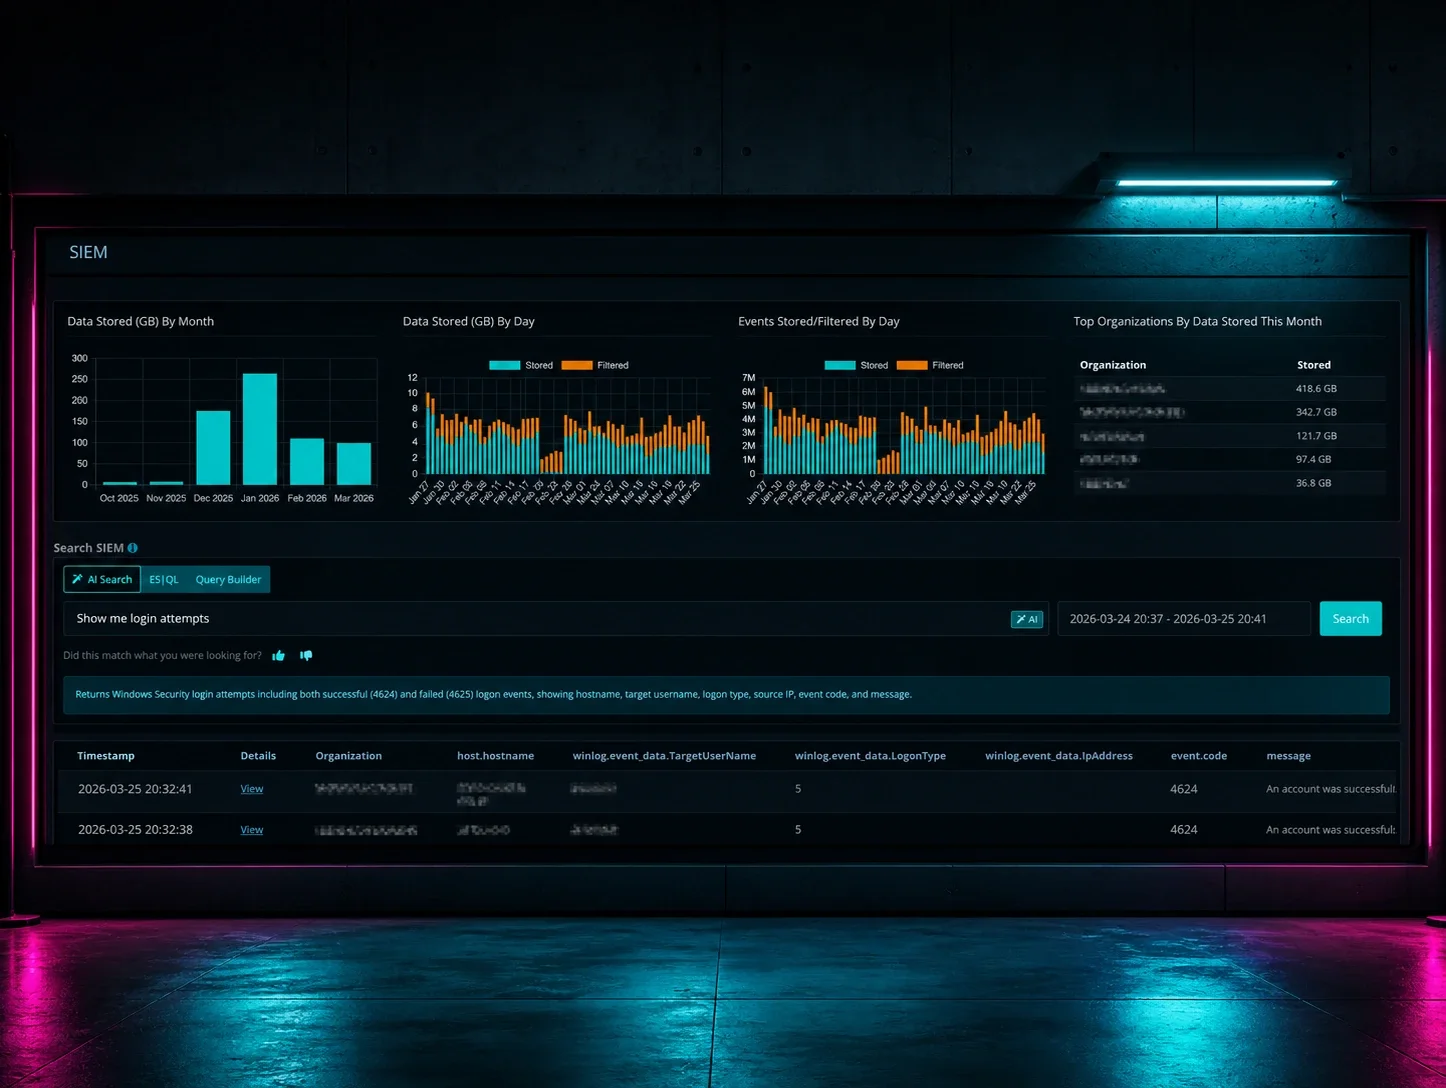
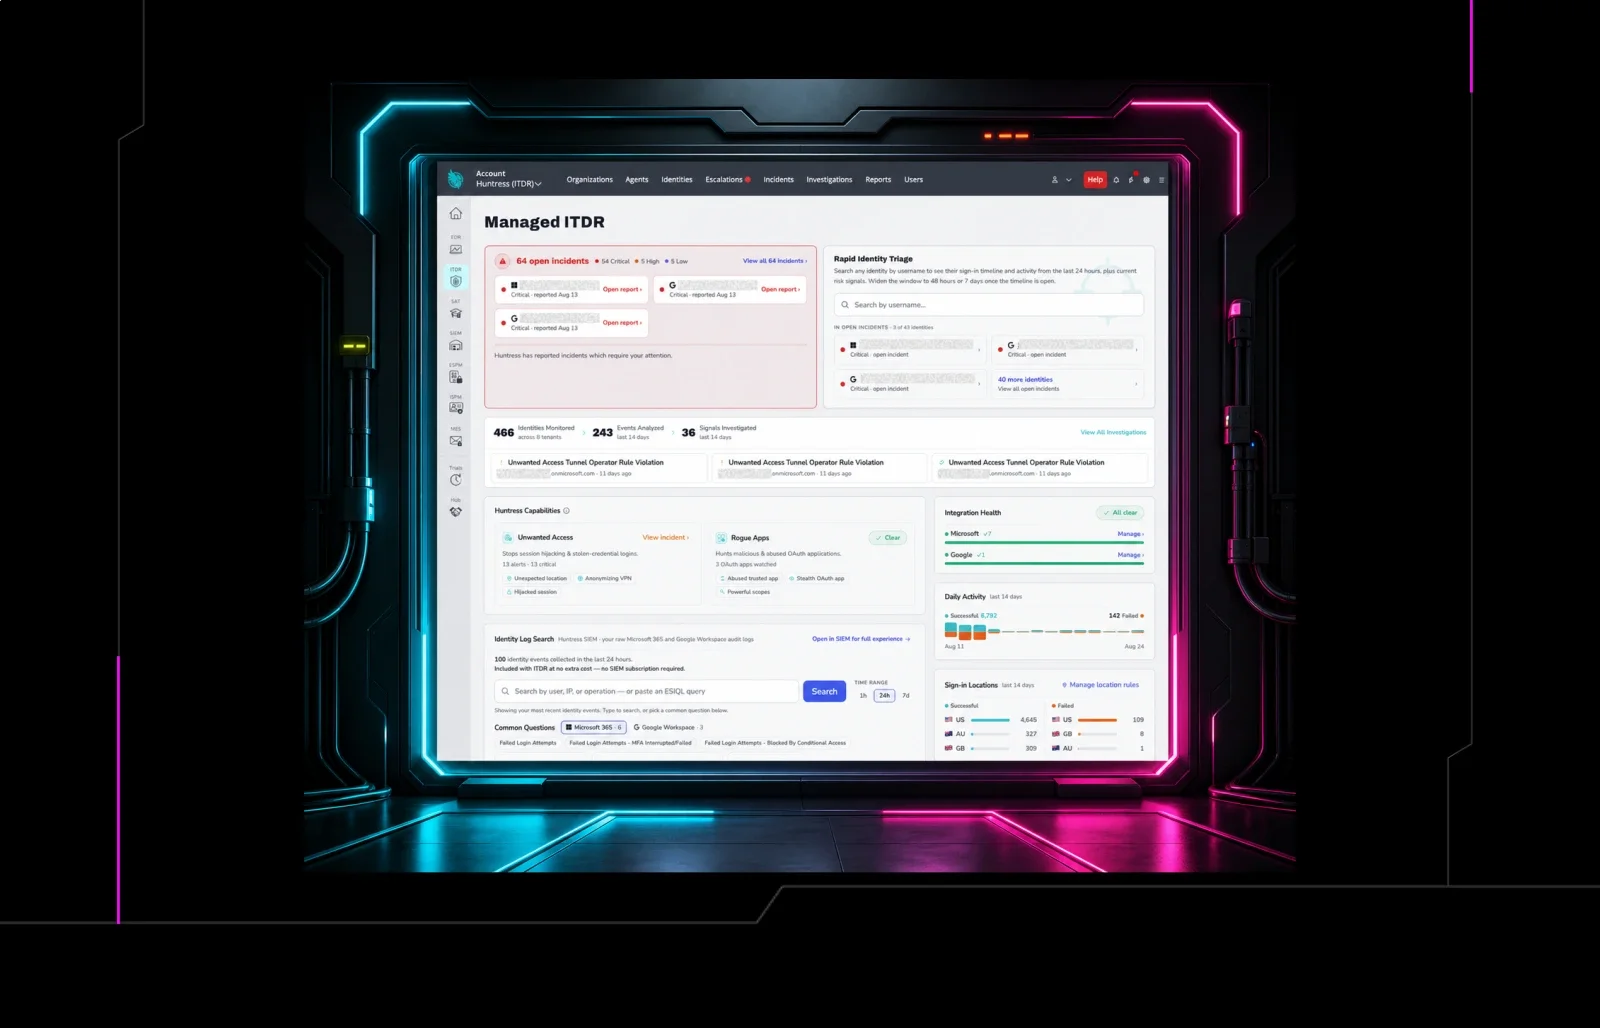
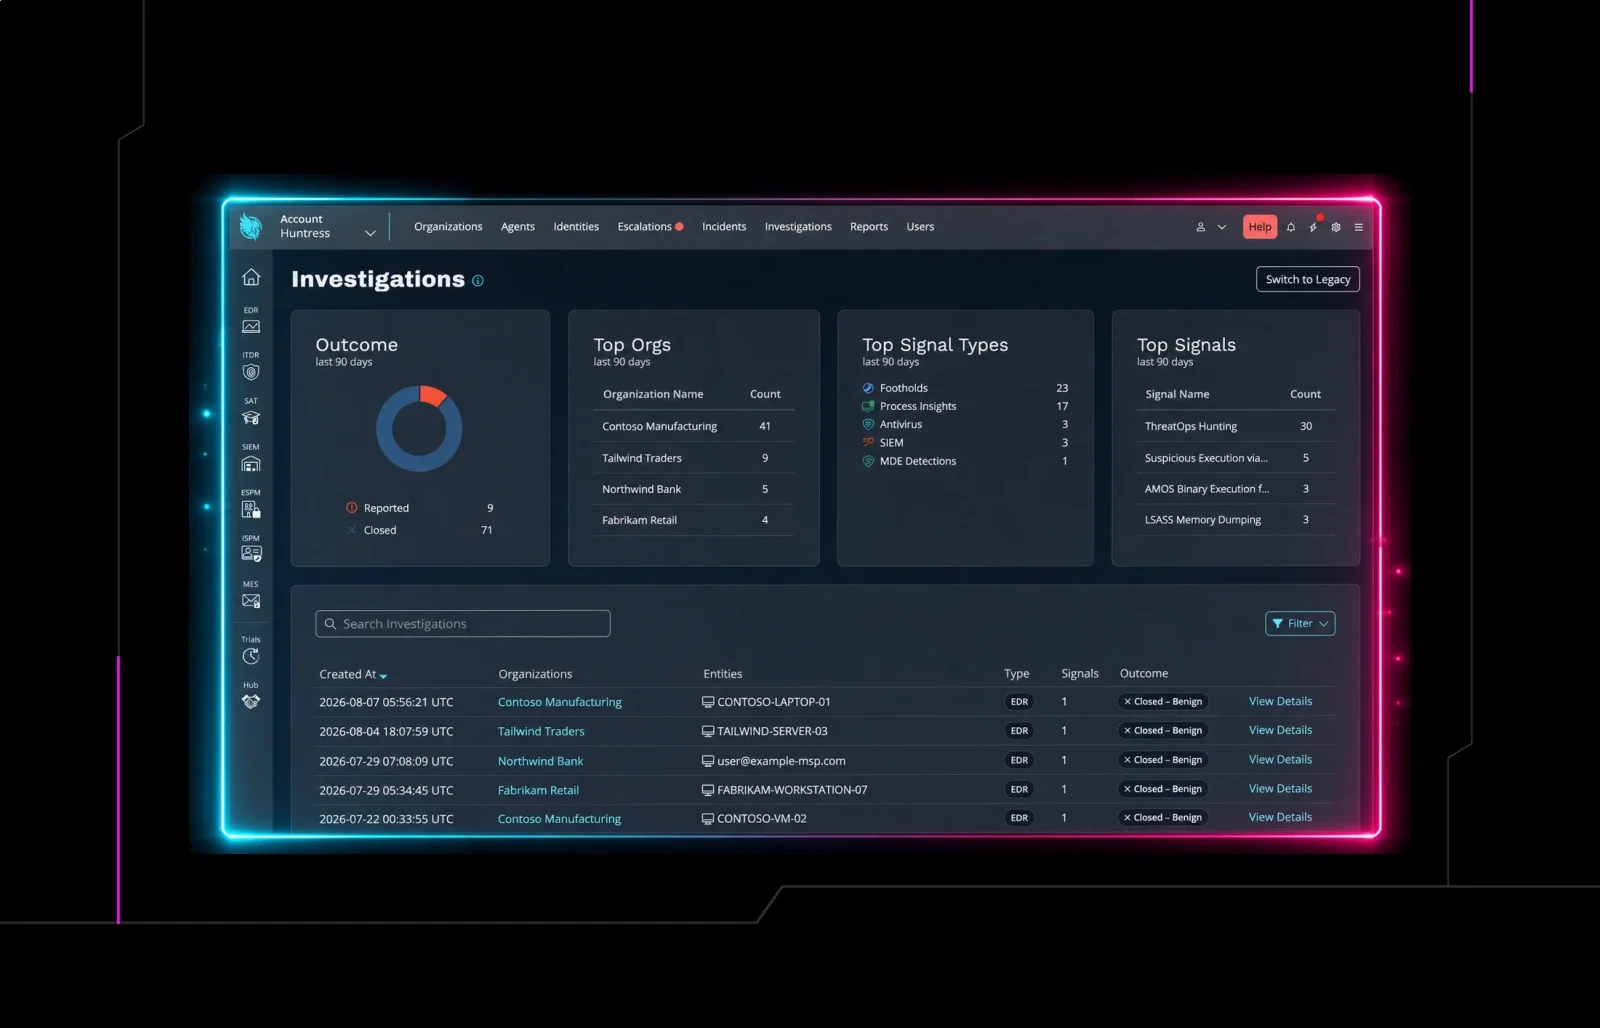
Como en cualquier arte, usar la herramienta correcta con la habilidad adecuada es fundamental, y SIEM no es la excepción. Aunque Huntress Managed SIEM es nuevo, el Centro de Operaciones de Seguridad de Huntress (SOC) ha estado usando esta versión Early Access para presionar a los actores de amenazas. Ha sido especialmente útil para los analistas de nuestro SOC, ya que les ayuda a pasar rápidamente de las alertas e investigaciones de Detección y respuesta para endpoints (EDR) a profundizar en los datos que el SIEM ya recopiló y organizó de forma ordenada. Está demostrando ser nuestra arma secreta para rastrear más información y mantenernos un paso adelante.
Mientras damos los últimos toques a la detección de amenazas para Managed SIEM, nuestro SOC ya lo ha usado para proteger a nuestros socios y clientes. Aquí tienes tres ejemplos de cómo Huntress Managed SIEM, junto con nuestro SOC, ha ayudado a cambiar el rumbo en defensa de nuestra comunidad.
Los nombres de equipo más buscados
El SOC de Huntress recopila indicadores de compromiso (IOCs) de intrusiones observadas anteriormente, que pueden incluir direcciones IP maliciosas conocidas, nombres de equipo y herramientas adversarias usadas para técnicas específicas o asociadas con grupos adversarios concretos. Huntress puede construir señales de detección temprana robustas usando la información recopilada y, con SIEM, aprovechar estos datos durante las investigaciones.
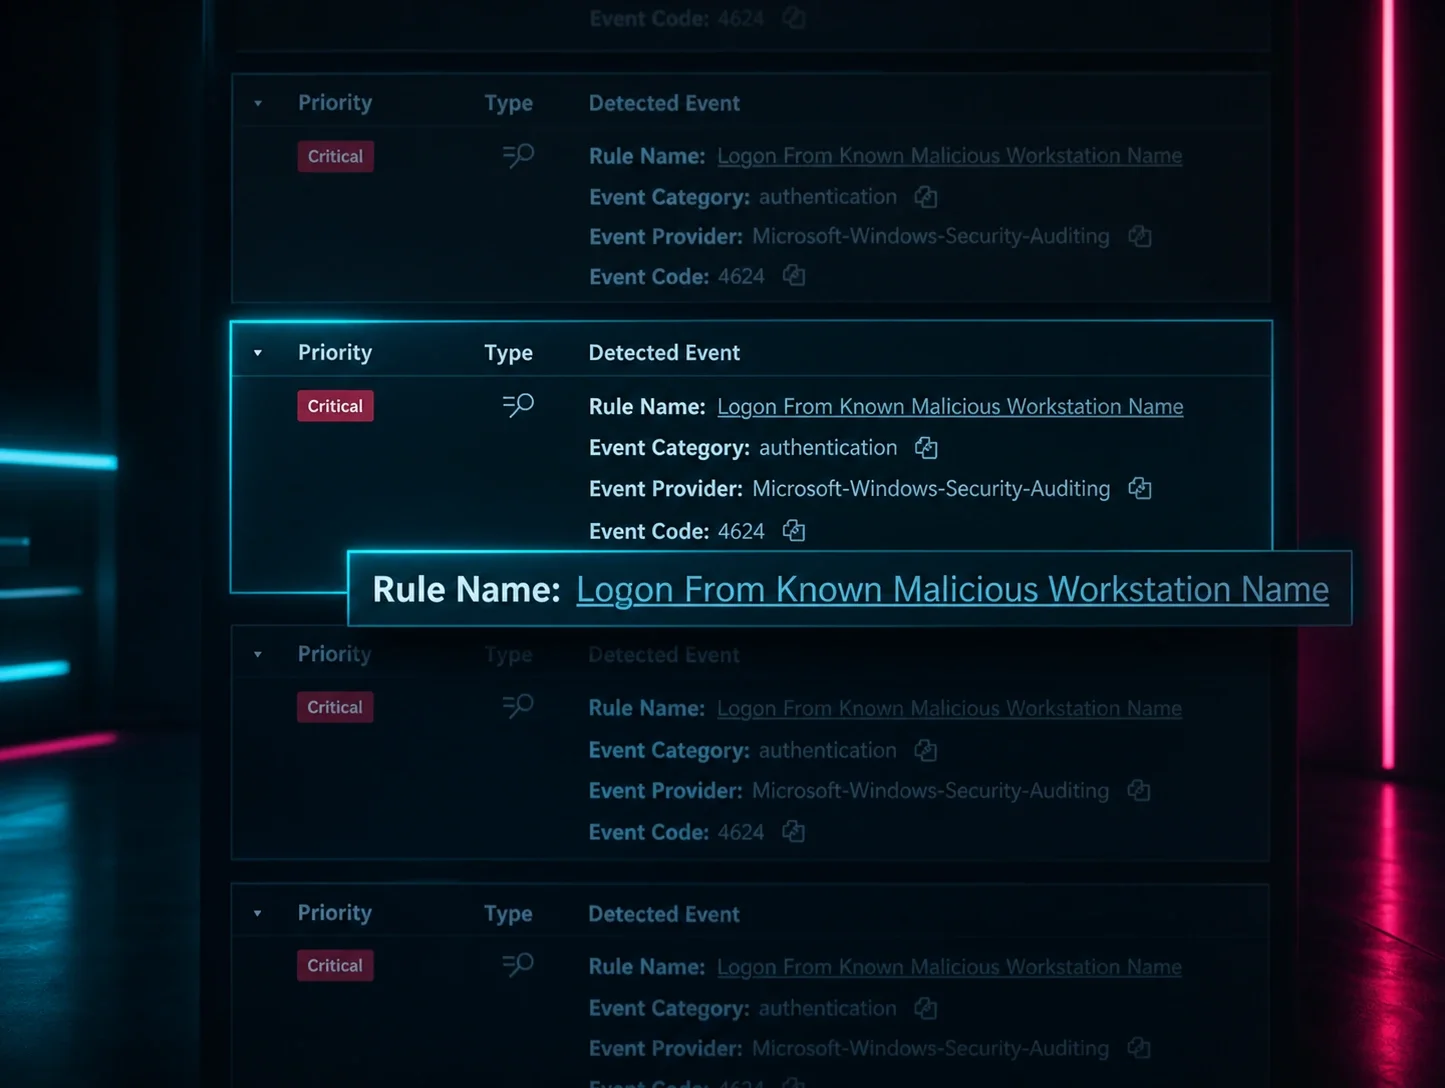
Utilizando una sólida base de datos de nombres de equipo maliciosos, Managed SIEM permite a los analistas realizar un análisis cruzado con casos anteriores y expulsar a los actores de amenazas ante las primeras señales de compromiso. En el siguiente escenario real, Managed SIEM detectó una alerta por la interacción del equipo “DESKTOP-NT7KVK5” dentro del entorno de un socio. Este nombre de equipo ya se había observado en dos intrusiones anteriores.
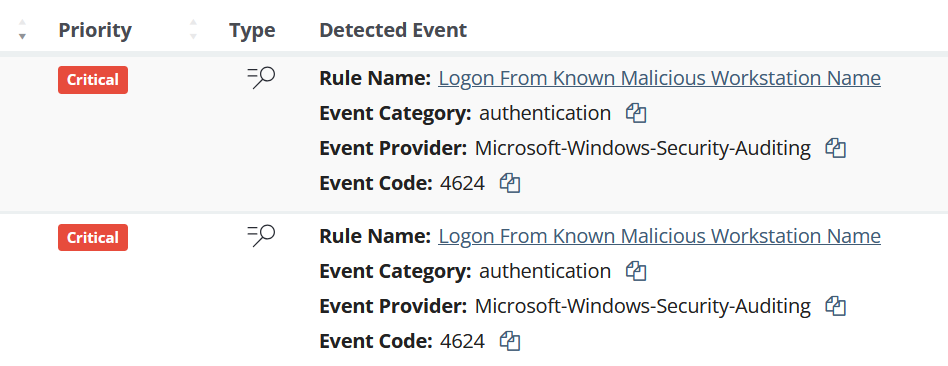
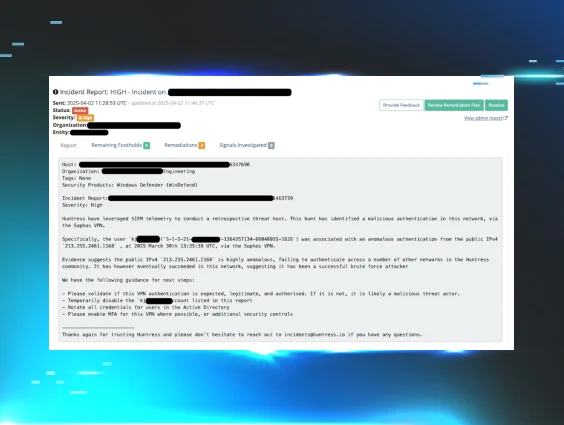
Un análisis más detallado indicó que, gracias a una mayor visibilidad en el entorno del socio, el acceso adversario inicial se dio a través del gateway FortiGate de la organización (lamentablemente, en ese momento no estaba conectado con Managed SIEM). Sin embargo, la capacidad de analizar rápidamente las interacciones dentro del entorno a gran escala reveló numerosas autenticaciones legítimas a través de esta dirección IP, un patrón que suele observarse en dispositivos de gateway y VPN.
Gracias a las capacidades de rastreo de Managed SIEM, este entorno quedó aislado ante las primeras señales de compromiso. Un análisis más profundo y la revisión de los registros del firewall organizacional revelaron no una, sino dos cuentas VPN comprometidas, que se remontaban a antes de la integración de Huntress con el firewall FortiGate.
Este nivel de remediación tras un incidente de seguridad solo es posible gracias al uso de Managed SIEM. Se pueden examinar las capas individuales del entorno en busca de IOC de forma integral, lo que le da al Huntress SOC una estrategia de defensa más clara para los entornos de los socios ante incidentes de seguridad.
La fuerza bruta pierde ante una defensa inteligente
A menudo, los profesionales pasan por alto la exposición involuntaria de servicios dentro de sus entornos. Pero con Managed SIEM, hemos visto lo poderoso que puede ser para detectar configuraciones incorrectas de sistemas y servicios. Ayuda a detectar vulnerabilidades que de otro modo podrían pasar desapercibidas, vulnerabilidades que los atacantes podrían aprovechar fácilmente.
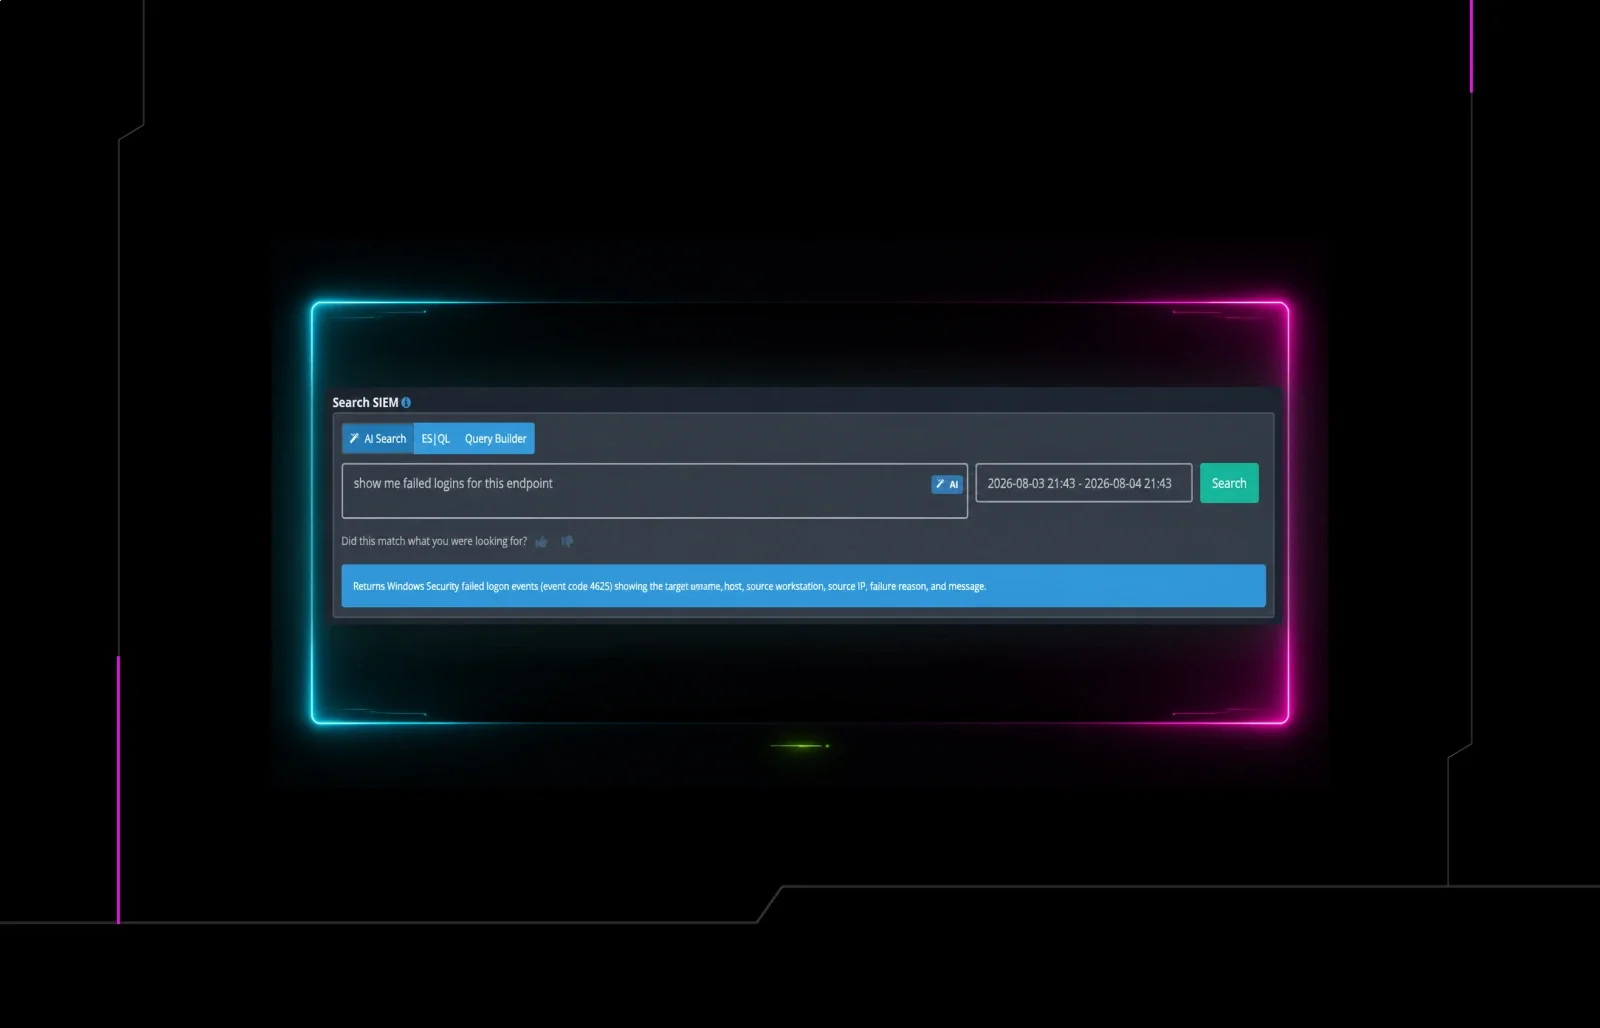
El SOC de Huntress detectó algunos intentos fallidos de inicio de sesión fuera de lo común (ID de evento de seguridad de Windows 4625) dentro del entorno de un socio. Los inicios de sesión fallidos no son nada nuevo —todos cometemos algún error de tipeo alguna vez—, pero estos ocurrían a través de server message block (SMB) y provenían de nombres de equipos frecuentemente vinculados al framework Metasploit. Eso es una señal de alerta.
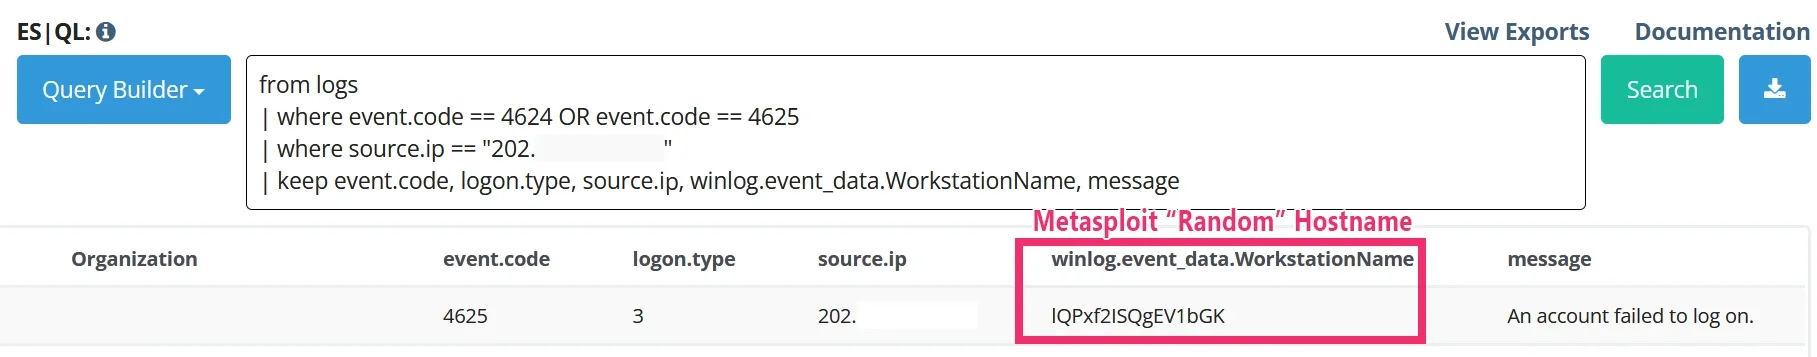
Al contrastar los datos históricos de Managed SIEM, Huntress pudo cruzar la configuración actual e histórica de la máquina para concluir con precisión que esta exponía de forma involuntaria el puerto 445 (SMB) y el puerto 3389 (RDP) a la internet pública, lo que provocó intentos de fuerza bruta por parte de adversarios en ambos servicios.
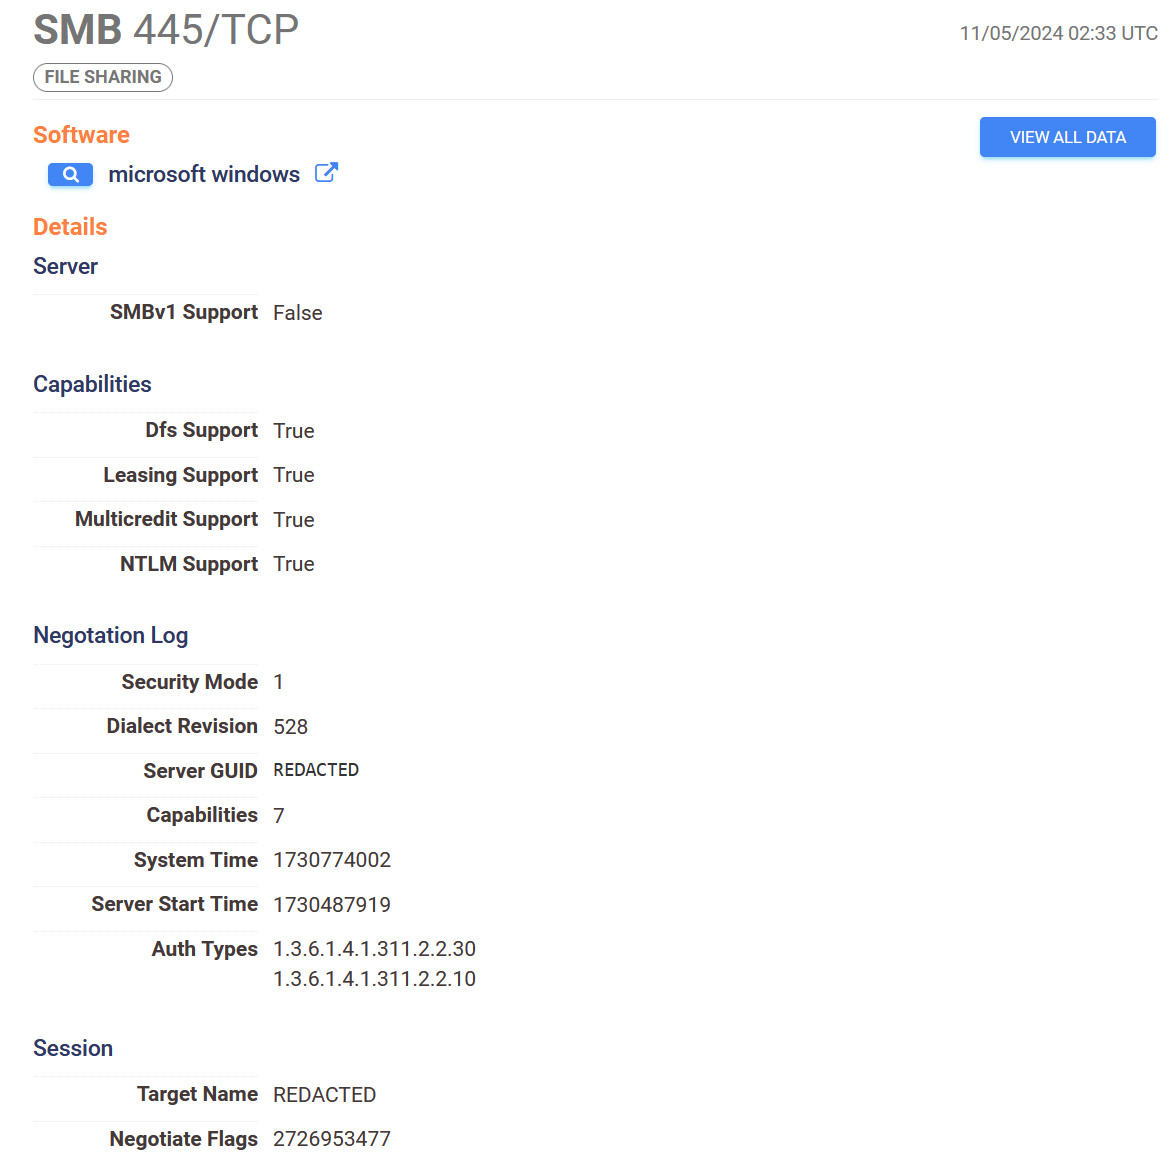
En otra intervención proactiva, las capacidades de Managed SIEM jugaron un papel clave al dar orientación oportuna a los entornos de los socios, deteniendo el acceso adversario antes de que pudiera comprometer la red. Este cambio de reaccionar a prevenir incidentes ahorró tiempo y costosas llamadas a firmas de respuesta a incidentes y proveedores de ciberseguros.
Huntress evaluó además la configuración de este servidor, identificándolo como un dispositivo en la nube. Las recomendaciones de buenas prácticas de seguridad en la nube, incluidas las sugeridas por el proveedor de servicios en la nube (CSP), garantizaron el refuerzo del activo ante posibles intrusiones futuras.
Convertir alertas en acción
Por último, un ejemplo reciente ocurrió cuando Huntress Managed EDR alertó a nuestro equipo sobre un volcado masivo de credenciales ocurrido en la oficina de un abogado. No es el tipo de cosa que nadie quiere ver, pero afortunadamente se detectó a tiempo.
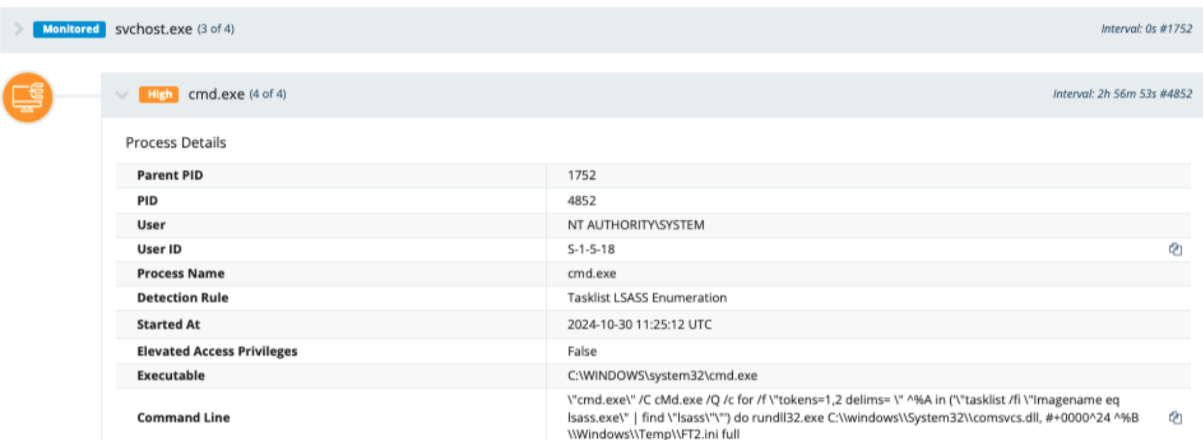
Los analistas del SOC de Huntress entraron en acción con un rápido análisis forense y ubicaron con precisión la máquina que el actor de amenazas había usado para vulnerar la red. Al recurrir a Managed SIEM, se hizo una búsqueda rápida del nombre de la máquina comprometida y se descubrió una lista de cuentas de usuario que el atacante había tomado bajo su control.
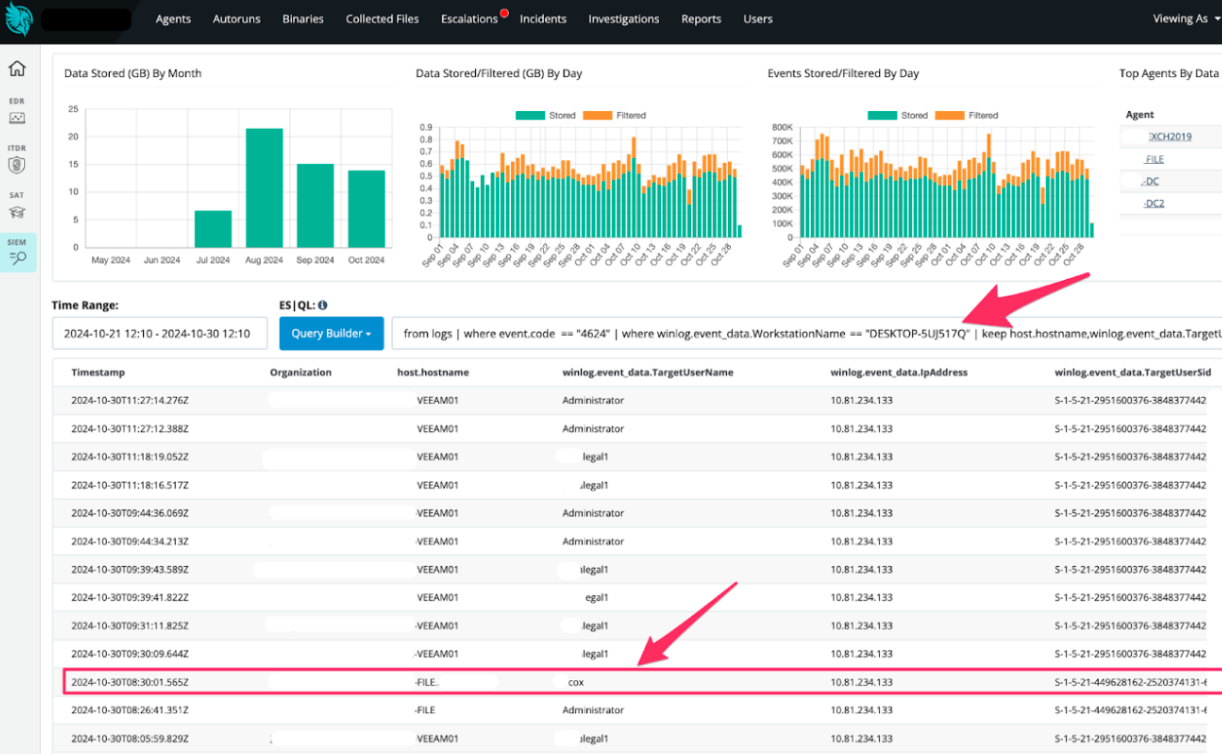
Managed SIEM ayudó al equipo a descubrir una cuenta de usuario adicional que el actor de amenazas había tomado bajo su control, una que no se había marcado antes pero que habría sido clave para que mantuviera el acceso a la red. Gracias a la búsqueda práctica con Managed SIEM, el SOC de Huntress pudo pasar de responder a una alerta de EDR a detectar, contener y expulsar al atacante de forma definitiva.
Defender lo que importa
La caza de amenazas no siempre es sencilla. Aprovechar numerosas herramientas y disciplinas suele llevar a un descubrimiento más profundo y a mejores estrategias de defensa. Managed SIEM se construye sobre las defensas de Managed EDR y aporta una nueva herramienta a un arte en evolución. Mientras Managed SIEM sigue construyendo y desarrollando las capacidades de detección de amenazas diseñadas por el equipo de Huntress, continuará cumpliendo un papel clave en las investigaciones de amenazas. A medida que los adversarios se vuelven más astutos, la determinación de Huntress solo se fortalece. Seguiremos liderando el camino, siempre listos para proteger lo que más importa: nuestra comunidad.