

El 7 de agosto de 2023, Huntress detectó un business email compromise (BEC) que nos habría estafado por más de $100,000 si no lo hubiéramos detectado a tiempo. Esto no lo marcó una herramienta de seguridad llamativa ni siquiera nuestra propia solución. Esta es una historia de buena y clásica security awareness training y de procedimientos empresariales centrados en la seguridad. Esto es lo que pasó.
Algo de contexto útil
Huntress trabaja con un proveedor de pequeña empresa para apoyar algunos de nuestros esfuerzos de marketing de campo. Como la mayoría de las pequeñas y medianas empresas, el proveedor solicita transferencias bancarias electrónicas para el pago de facturas. Es un proceso rutinario. Y, después de todo, un simple correo de un contacto conocido con una dirección de correo reconocida normalmente no levanta sospechas. Excepto cuando sí lo hace. 👀
Desglose del incidente
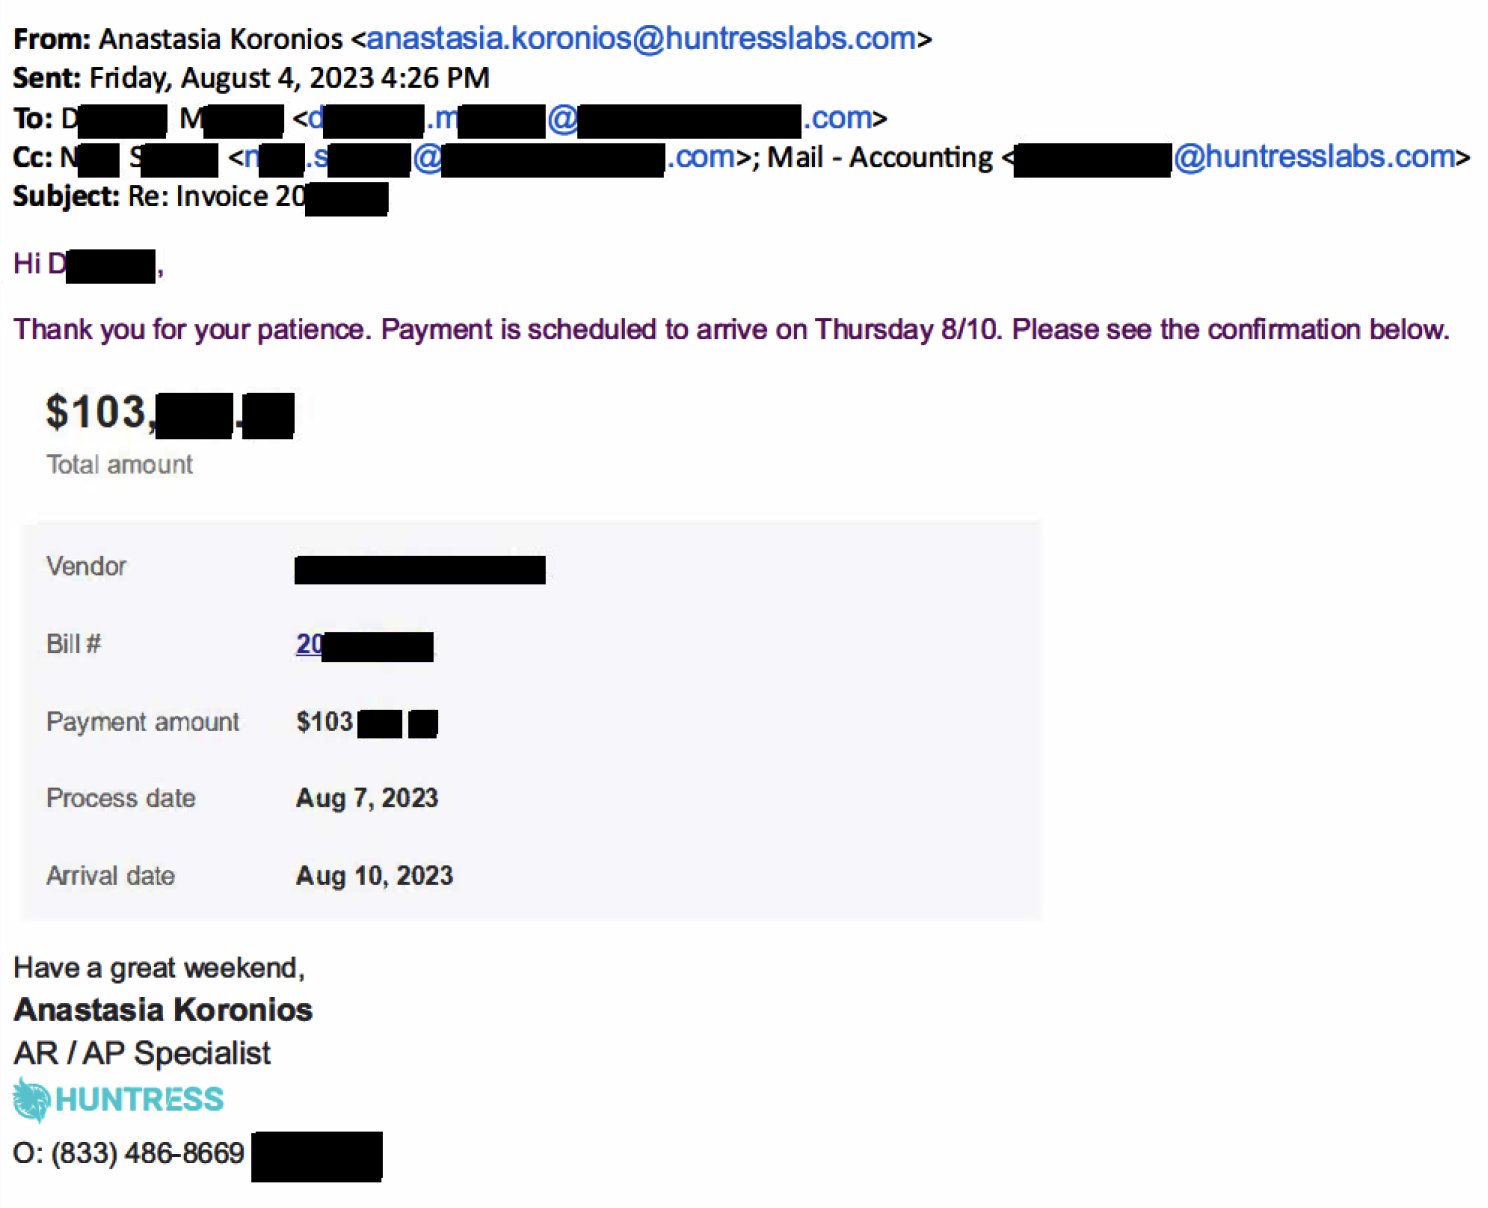
El 4 de agosto de 2023, Huntress recibió una solicitud de pago de una factura vencida, así que iniciamos un pago ACH de alrededor de $103,000 al proveedor. Anastasia Koronios, especialista en cuentas por cobrar/pagar del equipo de contabilidad de Huntress, informó a nuestro contacto del proveedor (llamémosla “Darla”) que se había hecho el pago y que debía esperar que el dinero llegara a su cuenta bancaria el 10 de agosto.
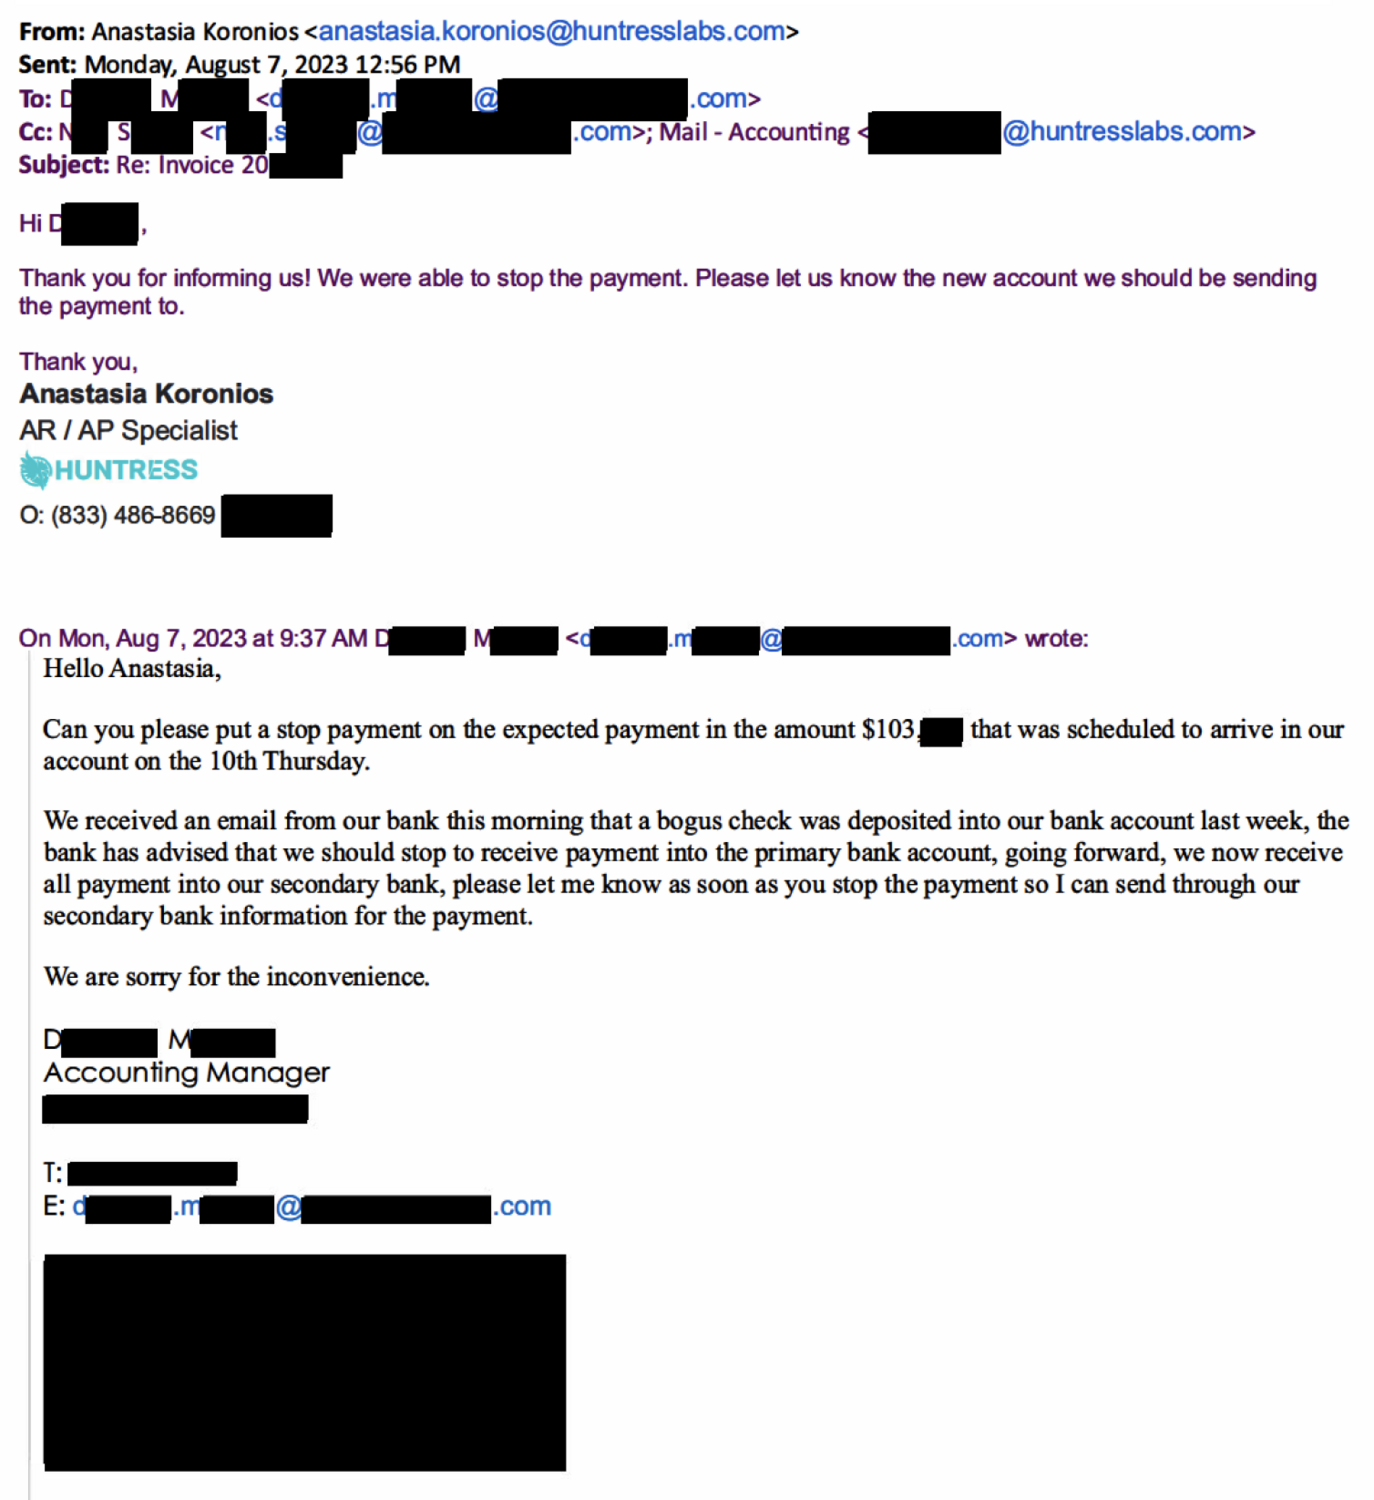
Tres días después, en la mañana del 7 de agosto, Anastasia recibió un correo de vuelta de Darla pidiéndonos detener el pago por actividad sospechosa en la cuenta bancaria del proveedor. El correo venía del contacto conocido, con todas sus firmas de correo e información correctas. Detuvimos el pago de inmediato.
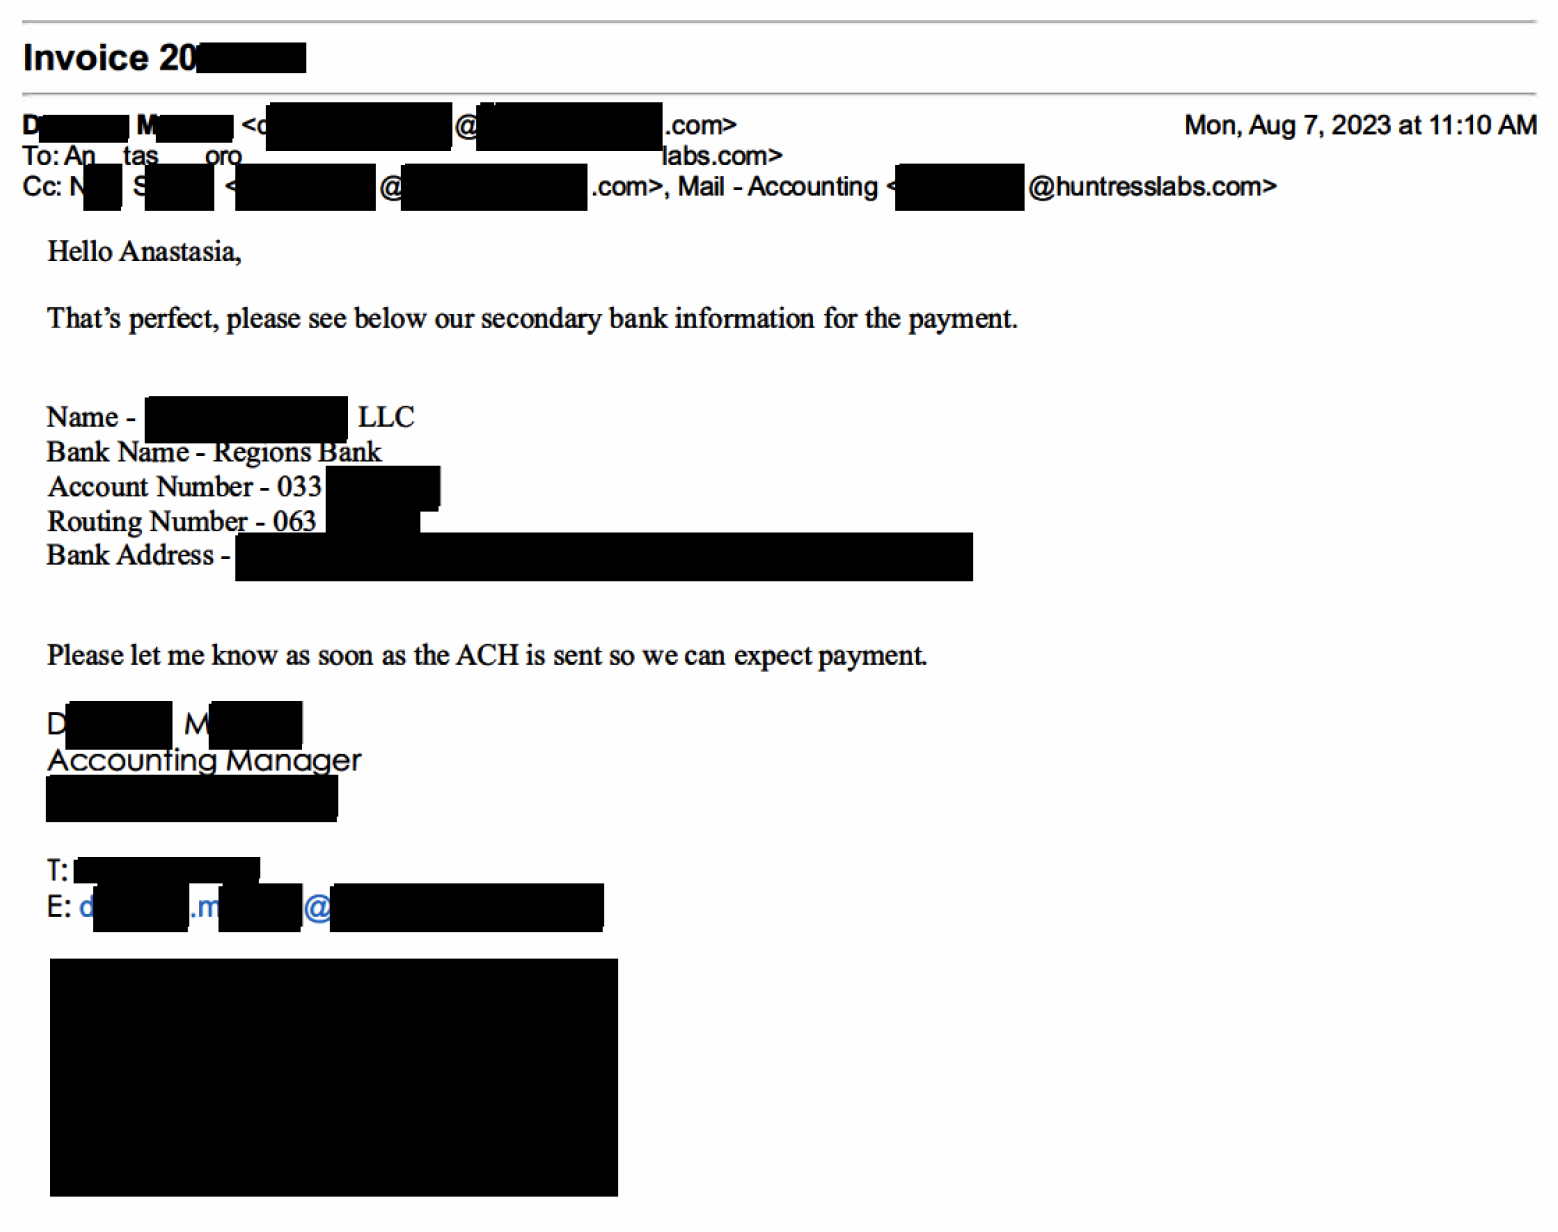
Unas horas después, Darla volvió a escribir pidiendo que se volviera a emitir el pago a un nuevo banco, y toda la nueva información de cuenta y de ruta venía incluida en el correo de seguimiento.
Cada vez que un proveedor nos presenta una cuenta bancaria nueva, nuestro procedimiento predeterminado es llamar a nuestro contacto del proveedor y confirmar los detalles. Aunque en este caso la dirección de correo de Darla era claramente legítima, de todos modos nos aseguramos de llamarla para reconfirmar.
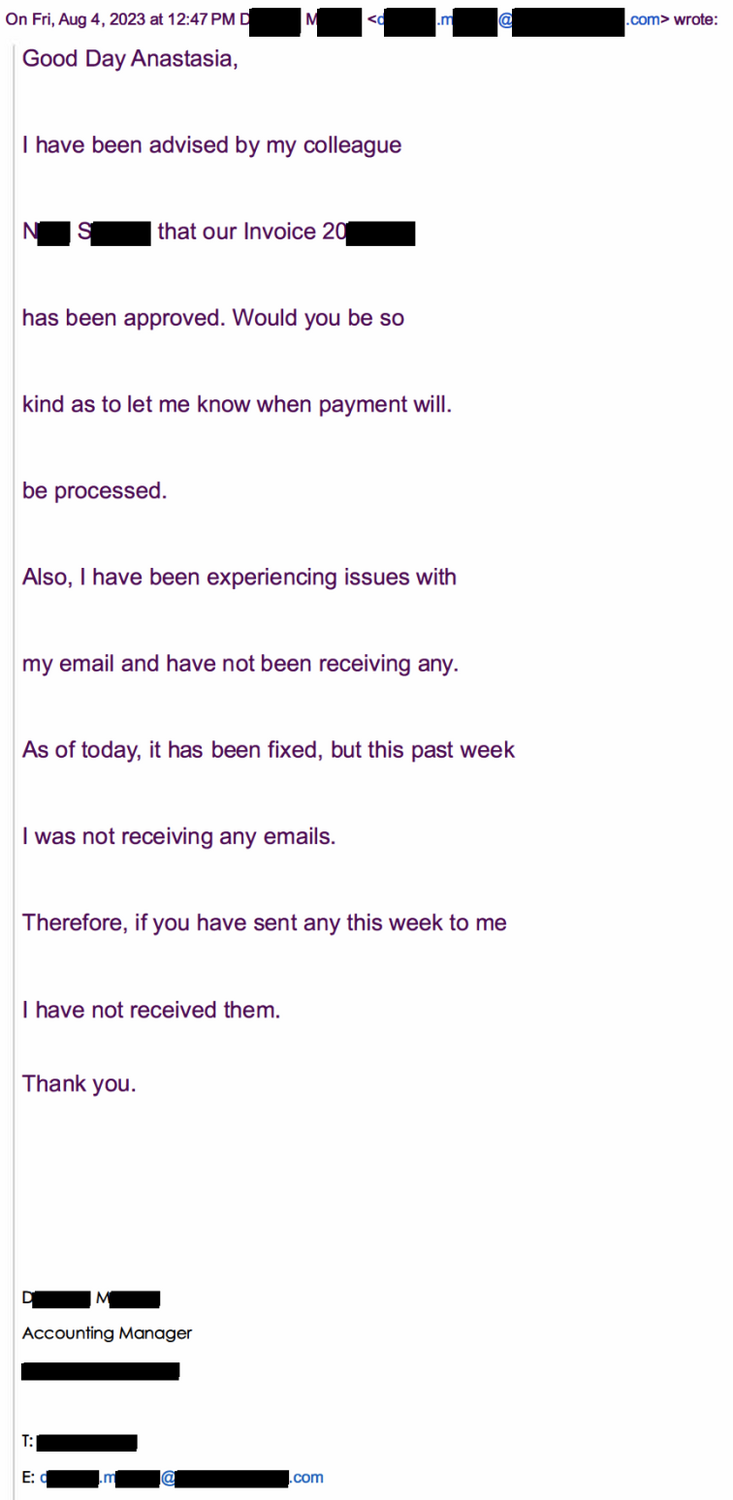
Cuando Anastasia llamó y le preguntó a Darla sobre la nueva cuenta bancaria que nos había enviado, ella estaba confundida y no tenía idea de qué le estaba hablando Anastasia. Dijo que no había ningún problema con su cuenta bancaria, que no nos había enviado ningún correo y que, de hecho, había tenido problemas de correo durante la última semana.
Resulta que el proveedor nunca envió ninguna de esas comunicaciones. Su banco nunca notó actividad extraña. Y la nueva cuenta bancaria no era una usada por el proveedor.
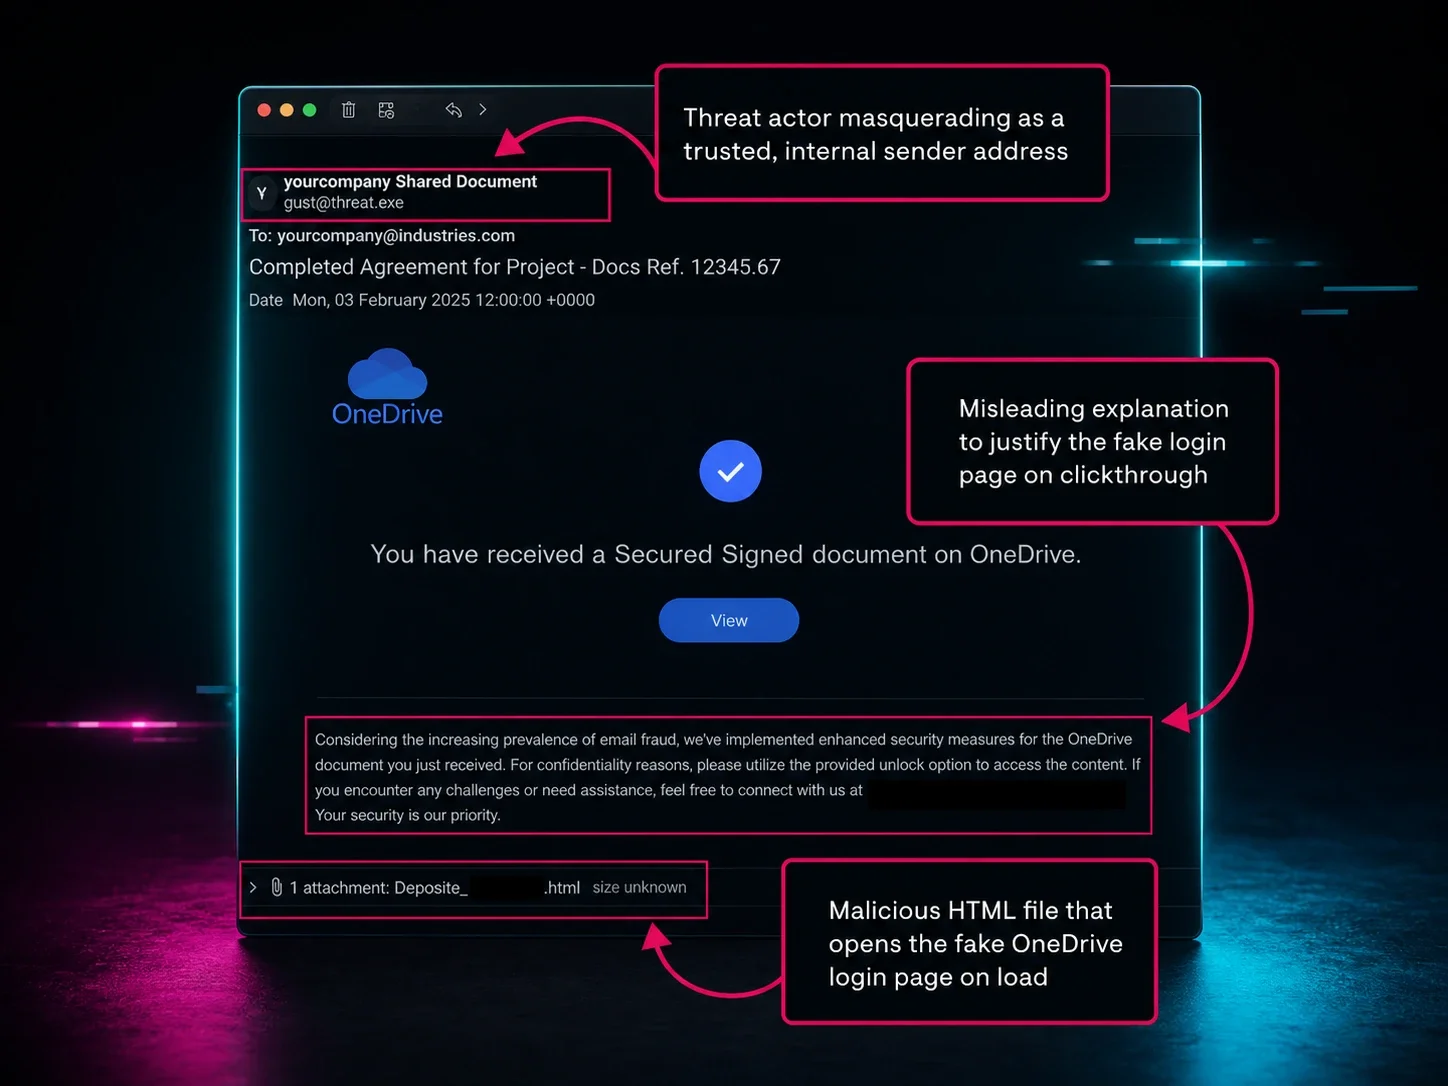
La dirección de correo de Darla estaba completamente comprometida, y un actor de amenazas estaba desviando comunicaciones y enviando correos falsos a Huntress sobre el pago y la nueva información bancaria (lo que explica sus problemas de correo).
Después de que se enteraran del posible compromiso, el equipo de TI del proveedor entró en acción. Ese mismo día, el 7 de agosto, Darla volvió a llamar a Anastasia y le dijo que el equipo de TI cerraría por completo su correo. Pero eso no detuvo a nuestros persistentes hackers.
Al día siguiente, el 8 de agosto, “Darla” envió un correo de seguimiento insistiendo con el pago.
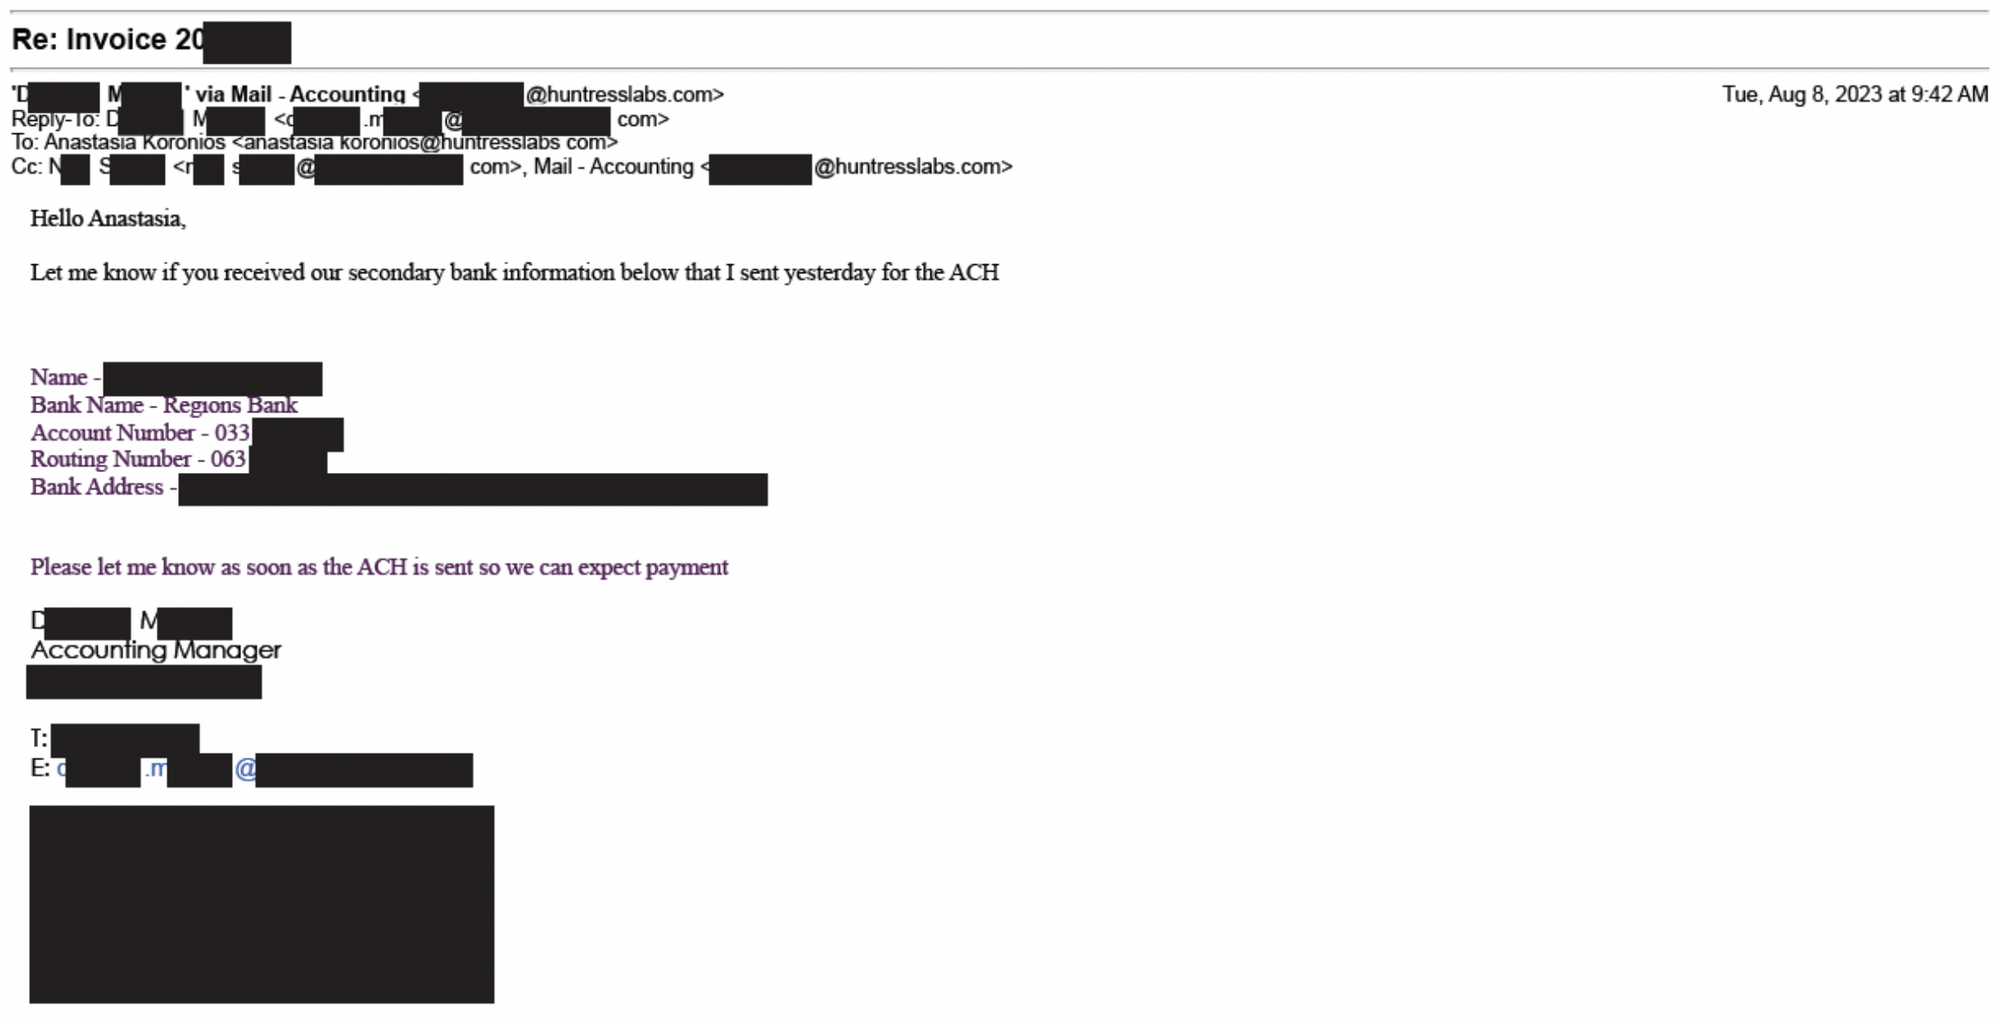
Como ya sabíamos que su correo había sido cerrado, supimos que se trataba del hacker haciéndose pasar todavía por Darla. Para mantener la farsa, su colega (lo llamaremos “Nick”), que estaba en copia en el intercambio, pareció intervenir, y así nos enteramos de que Nick también había corrido la misma suerte y estaba comprometido.
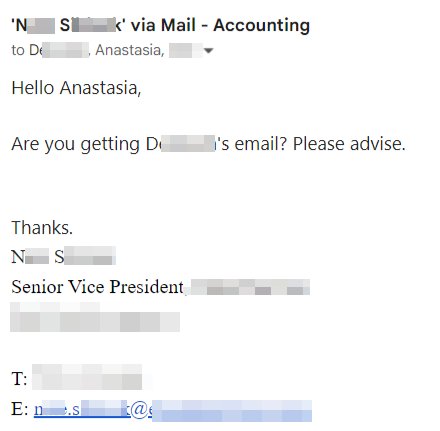
Mientras su equipo de ciberseguridad investigaba cómo se comprometieron las cuentas, asesoramos al proveedor sobre los siguientes pasos para reportar este incidente. Nuestro equipo también lo reportó al Regions Bank.
Lecciones aprendidas
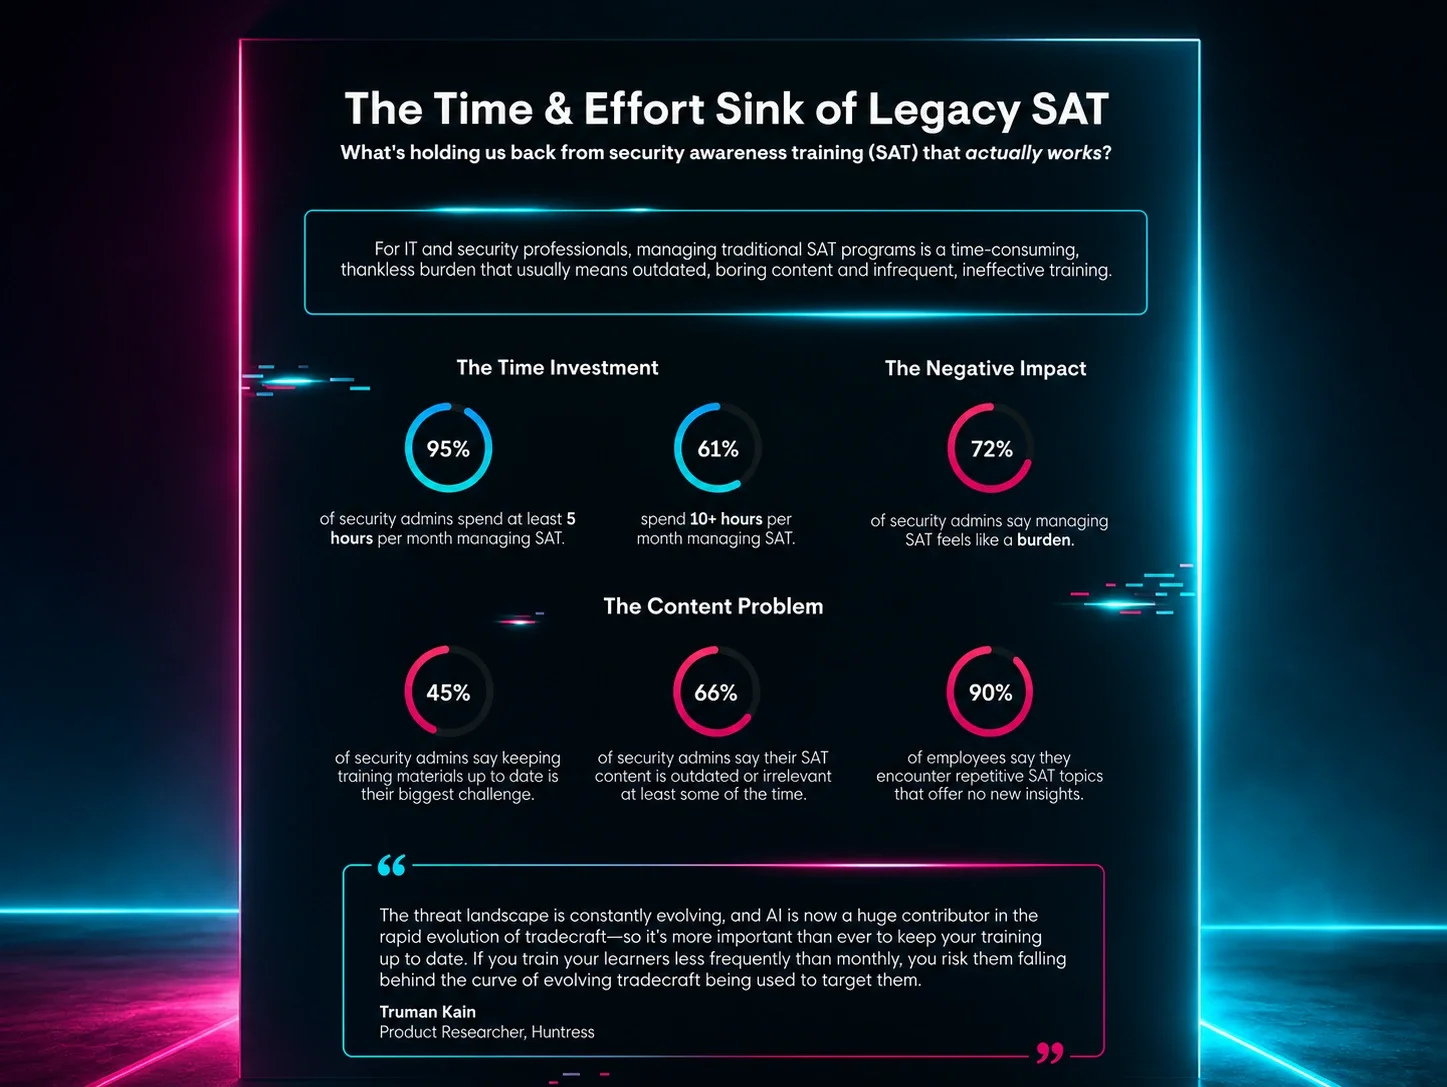
Los empleados suelen ser la primera línea de defensa contra este tipo de ataques. A medida que los atacantes se vuelven más astutos y sus ataques más sofisticados, la security awareness training regular es fundamental.
Gracias a su propia capacitación, Anastasia sabía que, en situaciones donde se envía nueva información bancaria por correo, llamar directamente al proveedor para confirmar es la única forma de asegurarse de que los detalles sean correctos. En este caso, esa capacitación valió la pena (literalmente), y le ahorró al proveedor una pérdida potencial de más de $100,000.
Aunque Huntress no era el objetivo directo, este evento podría haber terminado mal para nosotros de no ser por la cultura centrada en la seguridad de nuestro equipo de contabilidad y de la organización en su conjunto. Si nuestro equipo simplemente hubiera enviado el dinero como esperaban los hackers, es posible que nuestro proveedor no hubiera podido seguir financiando al personal de nuestros proyectos, y probablemente no habríamos recuperado los $100,000. Igual de doloroso: probablemente también habríamos tenido que pasar tiempo con abogados y autoridades como parte de la investigación penal. Pero lo peor de todo es que podríamos haber perdido a un socio clave si no se hubiera identificado a los atacantes.
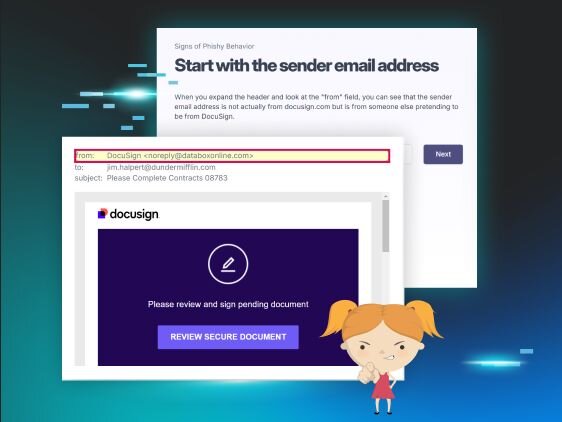
Como buena práctica general, si no estás seguro de la legitimidad de un correo, siempre debes contactar al remitente por otro medio de comunicación antes de dar información sensible o fondos. Nos benefició tener ya procedimientos de confirmación telefónica con los bancos, así que cuando llegaron los nuevos datos bancarios, no tuvimos que decidir caso por caso si debíamos llamar para confirmar. Simplemente lo hicimos de forma automática.
¿Cómo logras que esta cultura centrada en la seguridad vaya más allá del equipo de tecnología? Una security awareness training constante y continua puede marcar una gran diferencia. Cada empleado de Huntress usa nuestra propia Security Awareness Training solution: mediante episodios de capacitación mensuales y campañas regulares de phishing simulado, siempre estamos ayudando a nuestro equipo interno a volverse más experto en ciberseguridad en la lucha contra los actores maliciosos.