

Los actores de amenazas saben que la mayoría de las organizaciones cuentan con algún tipo de defensas para endpoints, ya sea antivirus de próxima generación (NGAV), Detección y respuesta para endpoints (EDR) o una solución de plataforma de protección de endpoints (EPP). Evadir estas defensas forma parte de su manual de estrategias y su tradecraft, descrito en marcos como MITRE ATT&CK, en la táctica de evasión de defensas y técnicas como Impair Defense (T.1652).
Estos actores ya no se limitan a evadir la detección o a afectar superficialmente las defensas: ahora deshabilitan las herramientas de detección de amenazas. Esto les permite crear una "zona oscura" donde pueden establecer puntos de apoyo, moverse lateralmente, exfiltrar datos e implementar ransomware sin que los equipos de TI y seguridad tengan visibilidad alguna. Esto no es simple evasión: es una destrucción activa del stack de seguridad.
Tradecraft y herramientas del atacante: cómo destruyen el antivirus y el EDR
Los atacantes usan múltiples métodos como parte de su tradecraft para afectar, bloquear y deshabilitar los controles de seguridad de los endpoints. Esta es una lista de los enfoques más comunes:
Bloquear las comunicaciones de AV y EDR
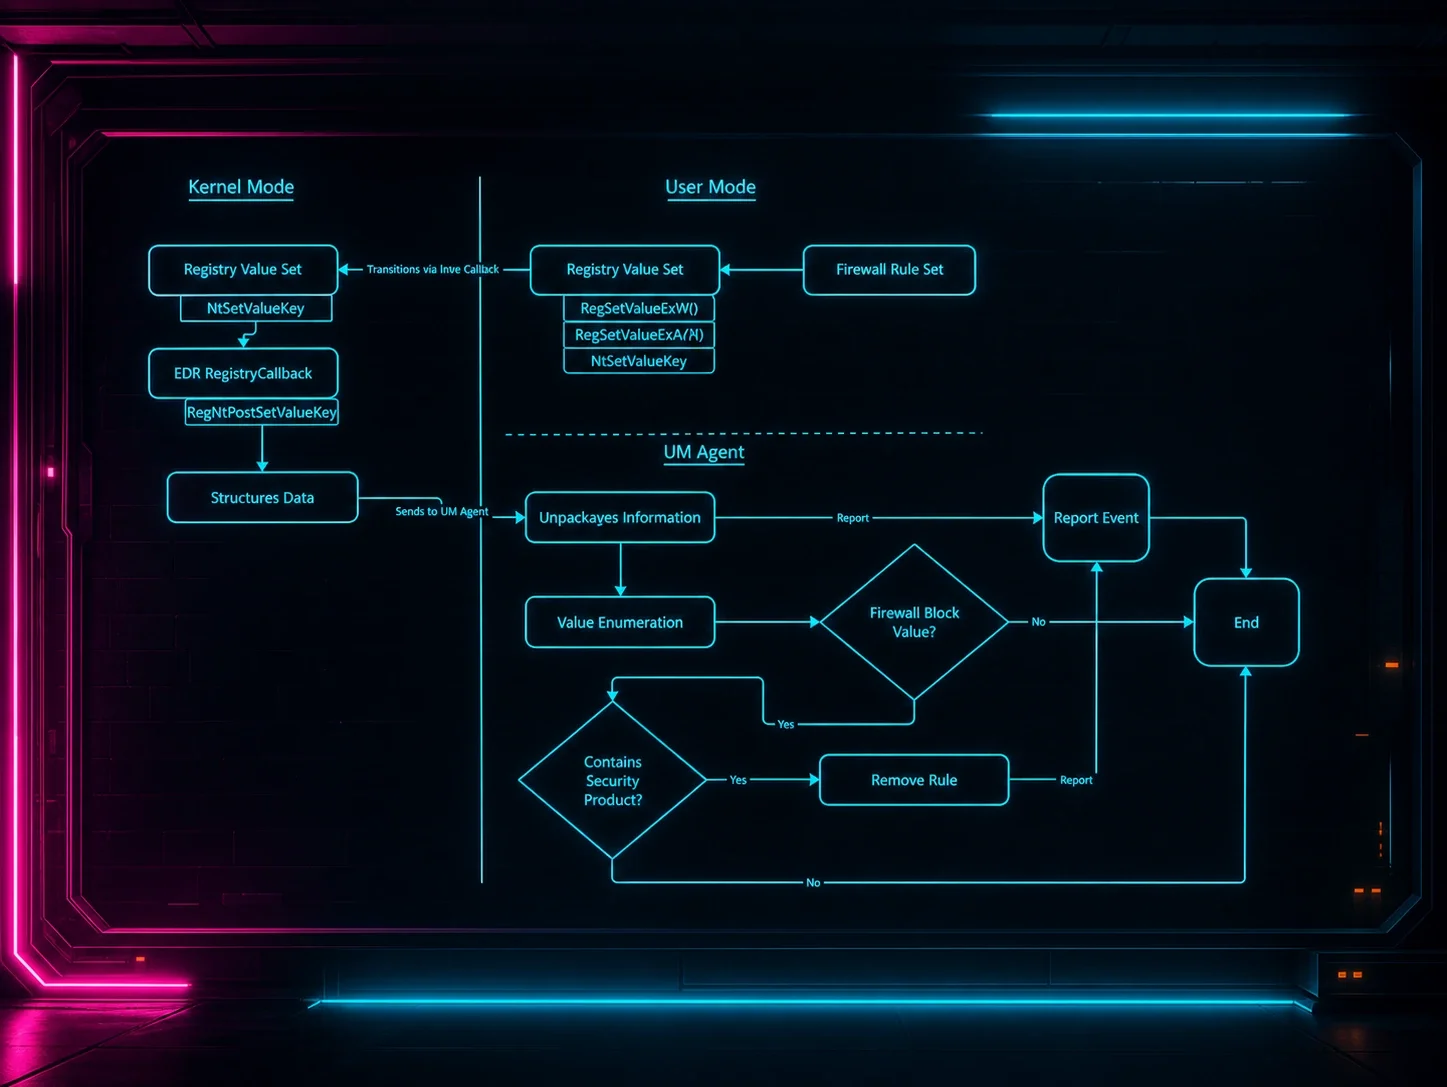
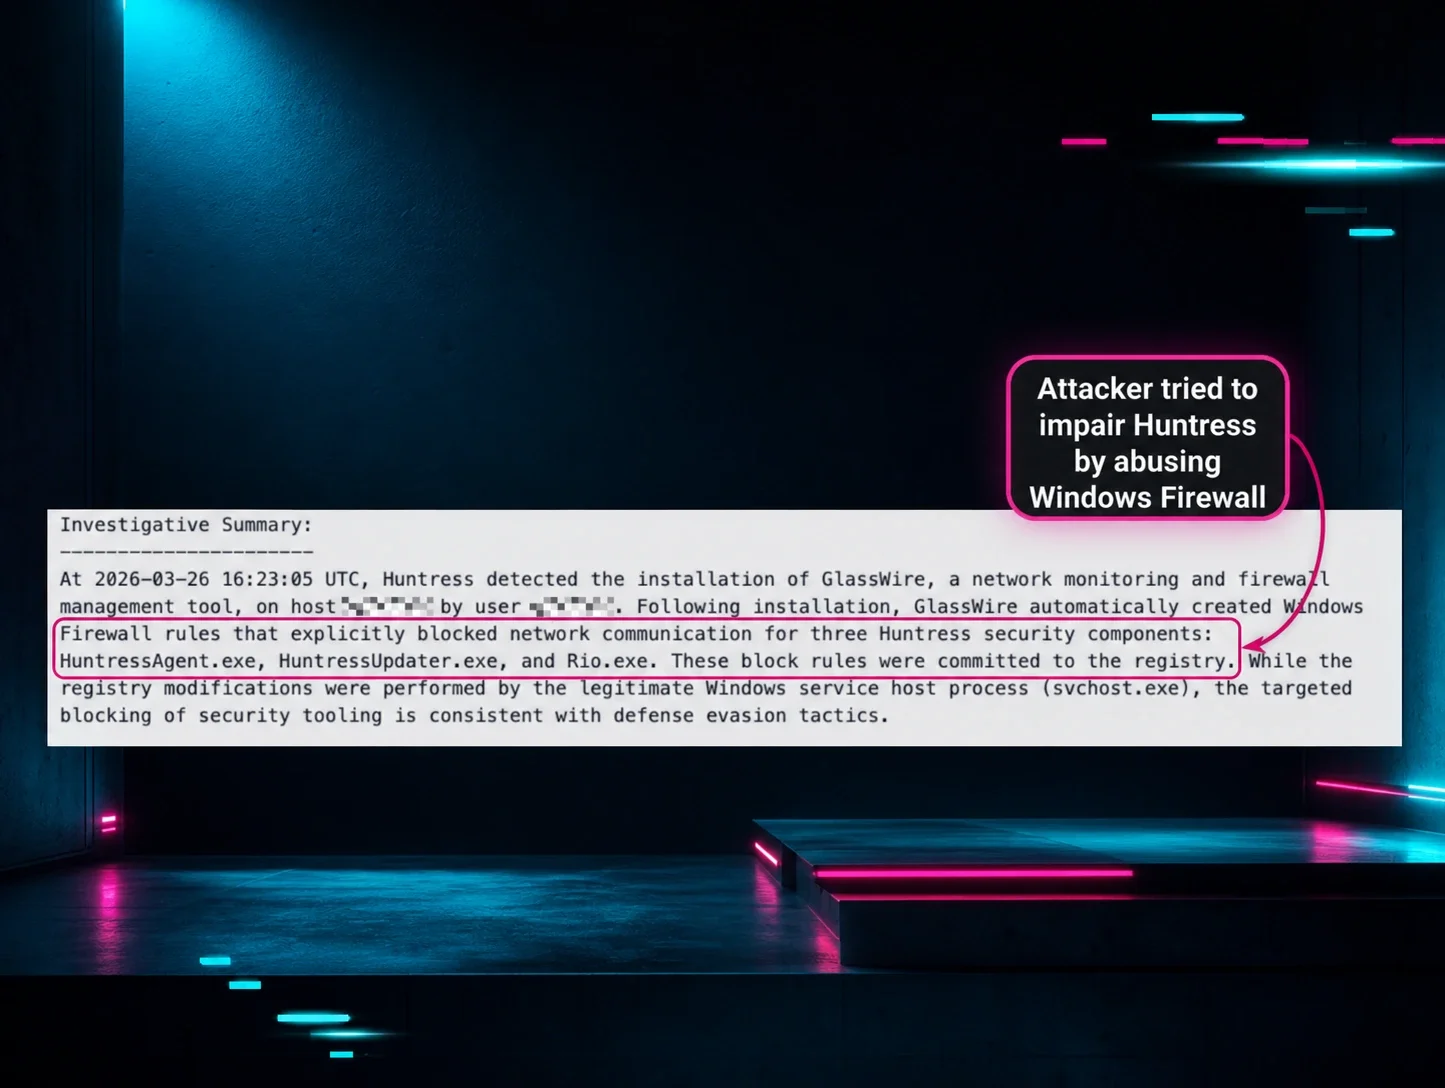
Los atacantes pueden dejar ciegas las comunicaciones del EDR mediante reglas maliciosas de Windows Firewall, con dos enfoques: crear las reglas de firewall directamente, lo cual es algo ruidoso pero eficaz, o usar Windows Filtering Platform (WFP) para crear reglas de firewall ocultas. Estas reglas bloquean específicamente al agente EDR para que no se comunique con su plataforma. El agente sigue ejecutándose localmente, lo que le da al usuario una falsa sensación de seguridad, pero en realidad está "silenciado" y no puede enviar telemetría ni alertas. Herramientas como EDRSandblast y EDRSilencer permiten a los atacantes abusar fácilmente de Windows Firewall como parte de su tradecraft de evasión de defensas.
Escalar privilegios, desinstalar agentes
Una vez que un atacante llega a un endpoint, obtener privilegios administrativos le da mucho más margen para instalar sus herramientas, aplicar su tradecraft y ponerse manos a la obra. A veces ni siquiera necesita hacer ese esfuerzo si los permisos no están bien asegurados, y cualquier usuario tiene el nivel de permisos necesario para agregar o quitar software.
Aunque puede ser un enfoque ruidoso, desinstalar un agente EDR es eficaz para dejar ciegos a los equipos de TI y seguridad frente a un ataque. Los atacantes cuentan con la falta de visibilidad en tiempo real de las amenazas en un endpoint, por lo que no serán detectados aun con un enfoque tan ruidoso.Bring Your Own Vulnerable Driver (BYOVD)
Este es el nuevo "estándar de oro" para afectar al EDR. Los atacantes "traen" un controlador legítimo y firmado digitalmente que contiene una vulnerabilidad conocida (por ejemplo, un controlador antiguo de videojuegos o una utilidad de hardware). Como el controlador está firmado por un proveedor confiable, Windows permite que se cargue en el kernel. Luego, el atacante explota la vulnerabilidad del controlador para obtener acceso en modo kernel, que usa para desenganchar el monitoreo de seguridad o terminar procesos protegidos del EDR que ni siquiera un administrador debería poder detener.
Mira el video a continuación, grabado en vivo en Black Hat USA 2026. Greg Bailey, gerente de Operaciones de Seguridad en Huntress, explica paso a paso los ataques de tipo bring your own vulnerable driver (BYOVD) y qué pueden hacer los equipos de seguridad al respecto.
Ejemplos reales
El SOC de Huntress y el equipo del SOC ven constantemente a los actores de amenazas intentar afectar las defensas, tratar de desinstalar nuestro agente EDR y usar BYOVD para intentar eliminar el AV y el agente EDR. Estos son algunos ejemplos del tradecraft sospechoso que han detectado nuestros expertos.
Alterar el antivirus de Microsoft Defender
Huntress ve con frecuencia a atacantes que intentan dejar ciego al antivirus de Microsoft Defender. Tienen varias técnicas para hacerlo, como abusar de las reglas de Windows Firewall y abusar de las exclusiones de Defender.
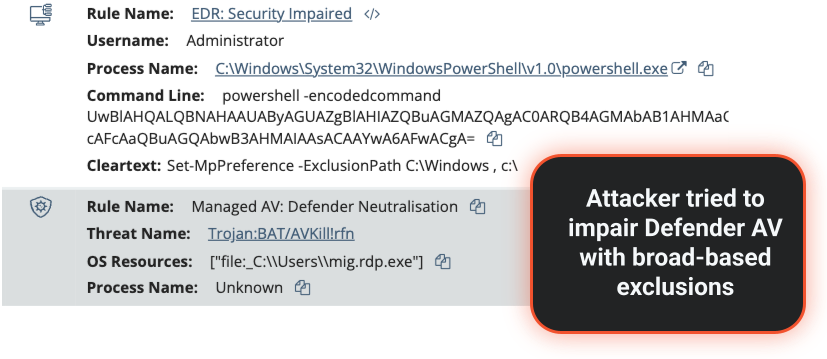
Figura 1: Abuso de las exclusiones del AV de Defender para excluir las unidades C: y C:\Windows
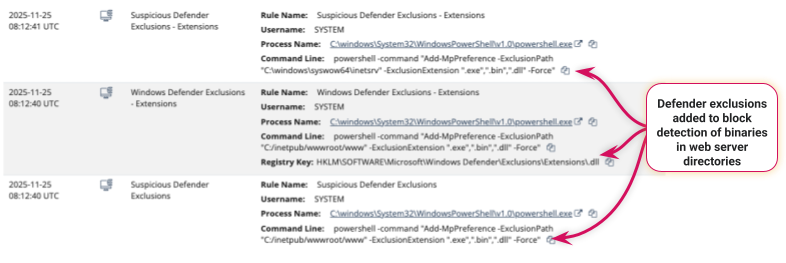
Figura 2: Abuso de las exclusiones del antivirus de Windows Defender para afectar al AV
Desinstalar el agente EDR
Algunos atacantes optan por la vía ruidosa e intentan simplemente desinstalar el agente EDR. Usarán Agregar o quitar programas si están en el endpoint con un escritorio (por ejemplo, con RDP o una utilidad de pantalla compartida), o lo intentarán desde la línea de comandos.
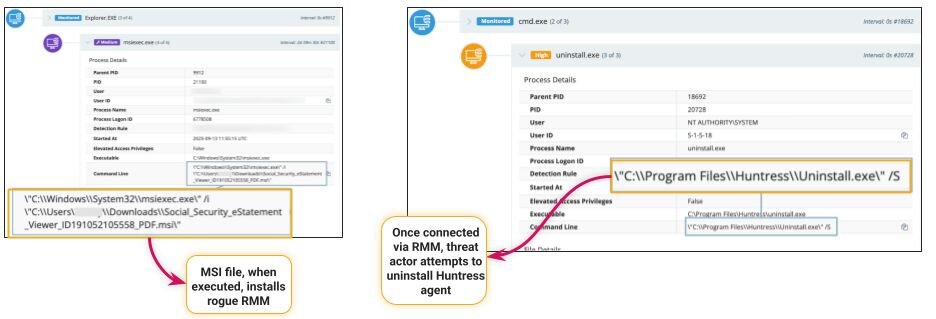
Figura 3: El atacante logra instalar un RMM no autorizado, se conecta al endpoint y luego intenta desinstalar el agente EDR de Huntress desde la línea de comandos.
2026, ¿el año de los ataques BYOVD?
A principios de febrero de 2026, durante una intrusión que comenzó con credenciales de VPN de SonicWall comprometidas, los actores de amenazas implementaron un sofisticado binario "EDR Killer". En este ejemplo, los atacantes usaron un enfoque BYOVD, pero con un giro único para evadir la detección estática, lo que le permitió evitar los escáneres que buscan malware empaquetado o cifrado.
El atacante soltó un controlador forense legítimo de EnCase. Aunque el certificado del controlador era de 2006 y había sido revocado desde hace años, se le seguía permitiendo cargarse debido a una excepción heredada del "2015" en Windows Driver Signature Enforcement. Una vez cargado, el ataque le permitió al atacante terminar procesos directamente desde el kernel. El malware venía preprogramado con una "lista de objetivos" de 59 procesos de seguridad distintos, tomados de una amplia lista de herramientas de AV, EDR y EPP. Al llamar a la función de terminación del controlador cada segundo, los atacantes se aseguraron de que, incluso si un servicio de seguridad intentaba reiniciarse, fuera eliminado al instante, dejando el sistema completamente indefenso.
En marzo de 2026, Huntress informó sobre otro ejemplo de actores de amenazas que usaban BYOVD, y cubrió una sofisticada campaña de malvertising dirigida a contribuyentes de EE. UU. a través de Google Ads para formularios "W-2" y "W-9". El ataque comienza cuando un usuario hace clic en un anuncio malicioso y es redirigido a un sitio que instala una instancia falsa de ScreenConnect, lo que les da a los actores de amenazas acceso remoto. Una vez dentro del sistema, los atacantes implementan un eliminador de EDR en modo kernel que aprovecha un controlador de audio de Huawei vulnerable y firmado para terminar procesos de seguridad de los principales proveedores, dejando ciegas de manera efectiva las defensas del sistema.
Qué hace Huntress para proteger a los hunters en el endpoint
Detección de BYOVD
La última función que agregamos a Managed EDR le permite a Huntress detectar cuándo los atacantes abusan de controladores vulnerables. No buscamos señales del impacto (por ejemplo, que el antivirus no esté en ejecución o que nuestro agente de EDR haya sido eliminado), sino el abuso en tiempo real de un controlador vulnerable por parte del adversario mientras opera de forma manual, lo cual genera una señal que activa a nuestro SOC para investigar y detener el ataque. Un ejemplo es un controlador de dispositivo de TrueSight que los atacantes han usado para eliminar herramientas de antivirus y EDR.
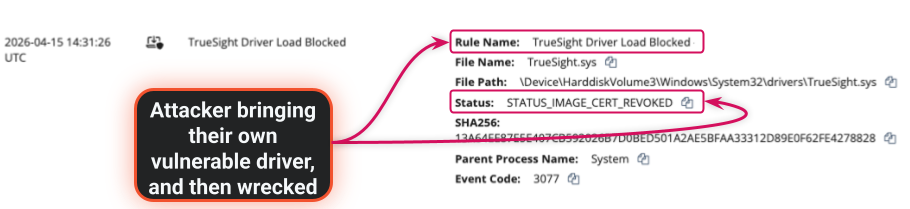
Figura 4: Atacante abusando del controlador de dispositivo TrueSight para probablemente eliminar herramientas de antivirus y EDR.
Detección y remediación del abuso de reglas de Windows Firewall por parte del atacante
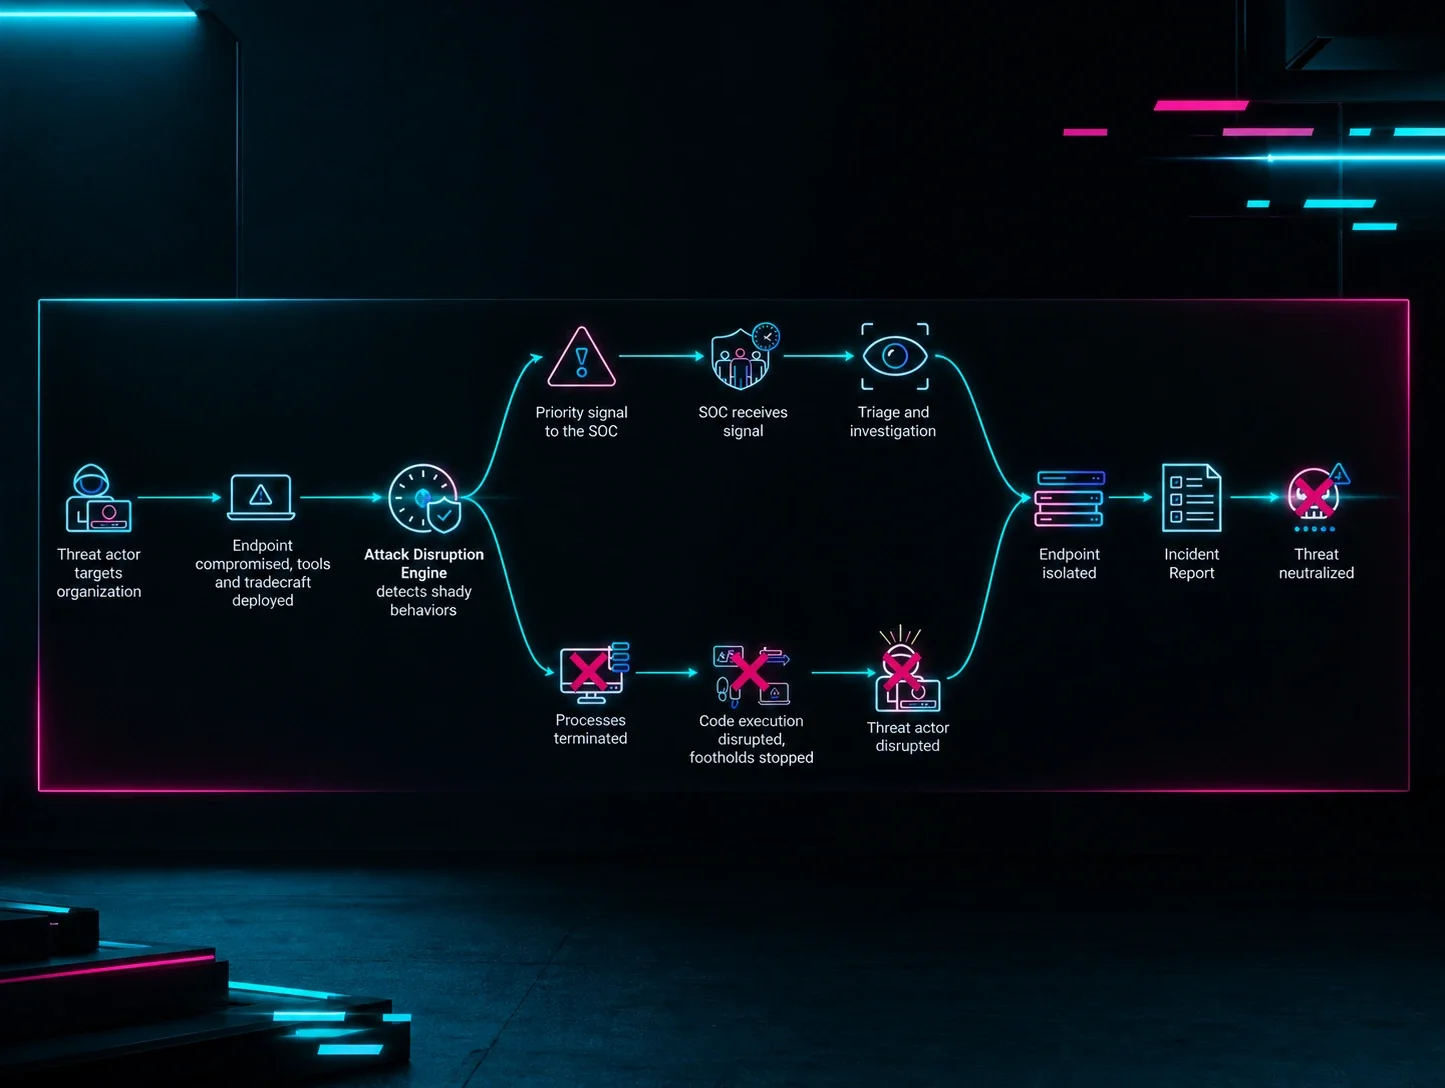
Los hackers buscan constantemente formas de manipular las herramientas de seguridad para operar sin ser detectados. Huntress Managed EDR detecta, remedia y alerta al SOC cuando los atacantes abusan de Windows Firewall para bloquear las comunicaciones entre el agente de EDR de Huntress y la Huntress Platform, y cuando intentan afectar Windows Defender Antivirus.
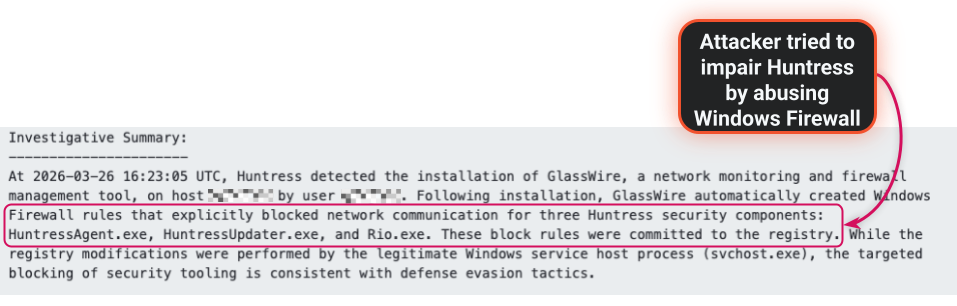
Figura 5: El atacante abusa de una aplicación legítima para afectar la comunicación del EDR de Huntress
Yendo aún más lejos con la Protección contra manipulación integrada
La Protección contra manipulación en Huntress Managed EDR es una capa de seguridad diseñada para evitar que usuarios no autorizados y actores de amenazas deshabiliten, desinstalen o interfieran con nuestro agente. Garantiza un monitoreo de seguridad constante al evitar que el agente de Huntress se detenga o elimine. Se puede configurar una exclusión por un período de tiempo definido para permitir actividades administrativas según sea necesario, y la exclusión se elimina automáticamente cuando vence el plazo.
¿Quieres aprender más?
Proteger las herramientas de seguridad del endpoint durante un ataque no se trata de perseguir funciones, sino de tener un entendimiento profundo del oficio del atacante: sus tácticas, técnicas y procedimientos, sus herramientas, y cómo las combinan para evadir las defensas.
Si quieres experimentar el poder de Huntress Managed EDR y ver cómo acabamos con los hackers que atacan endpoints, regístrate para una prueba gratuita y compruébalo tú mismo. O habla hoy con uno de nuestros expertos.