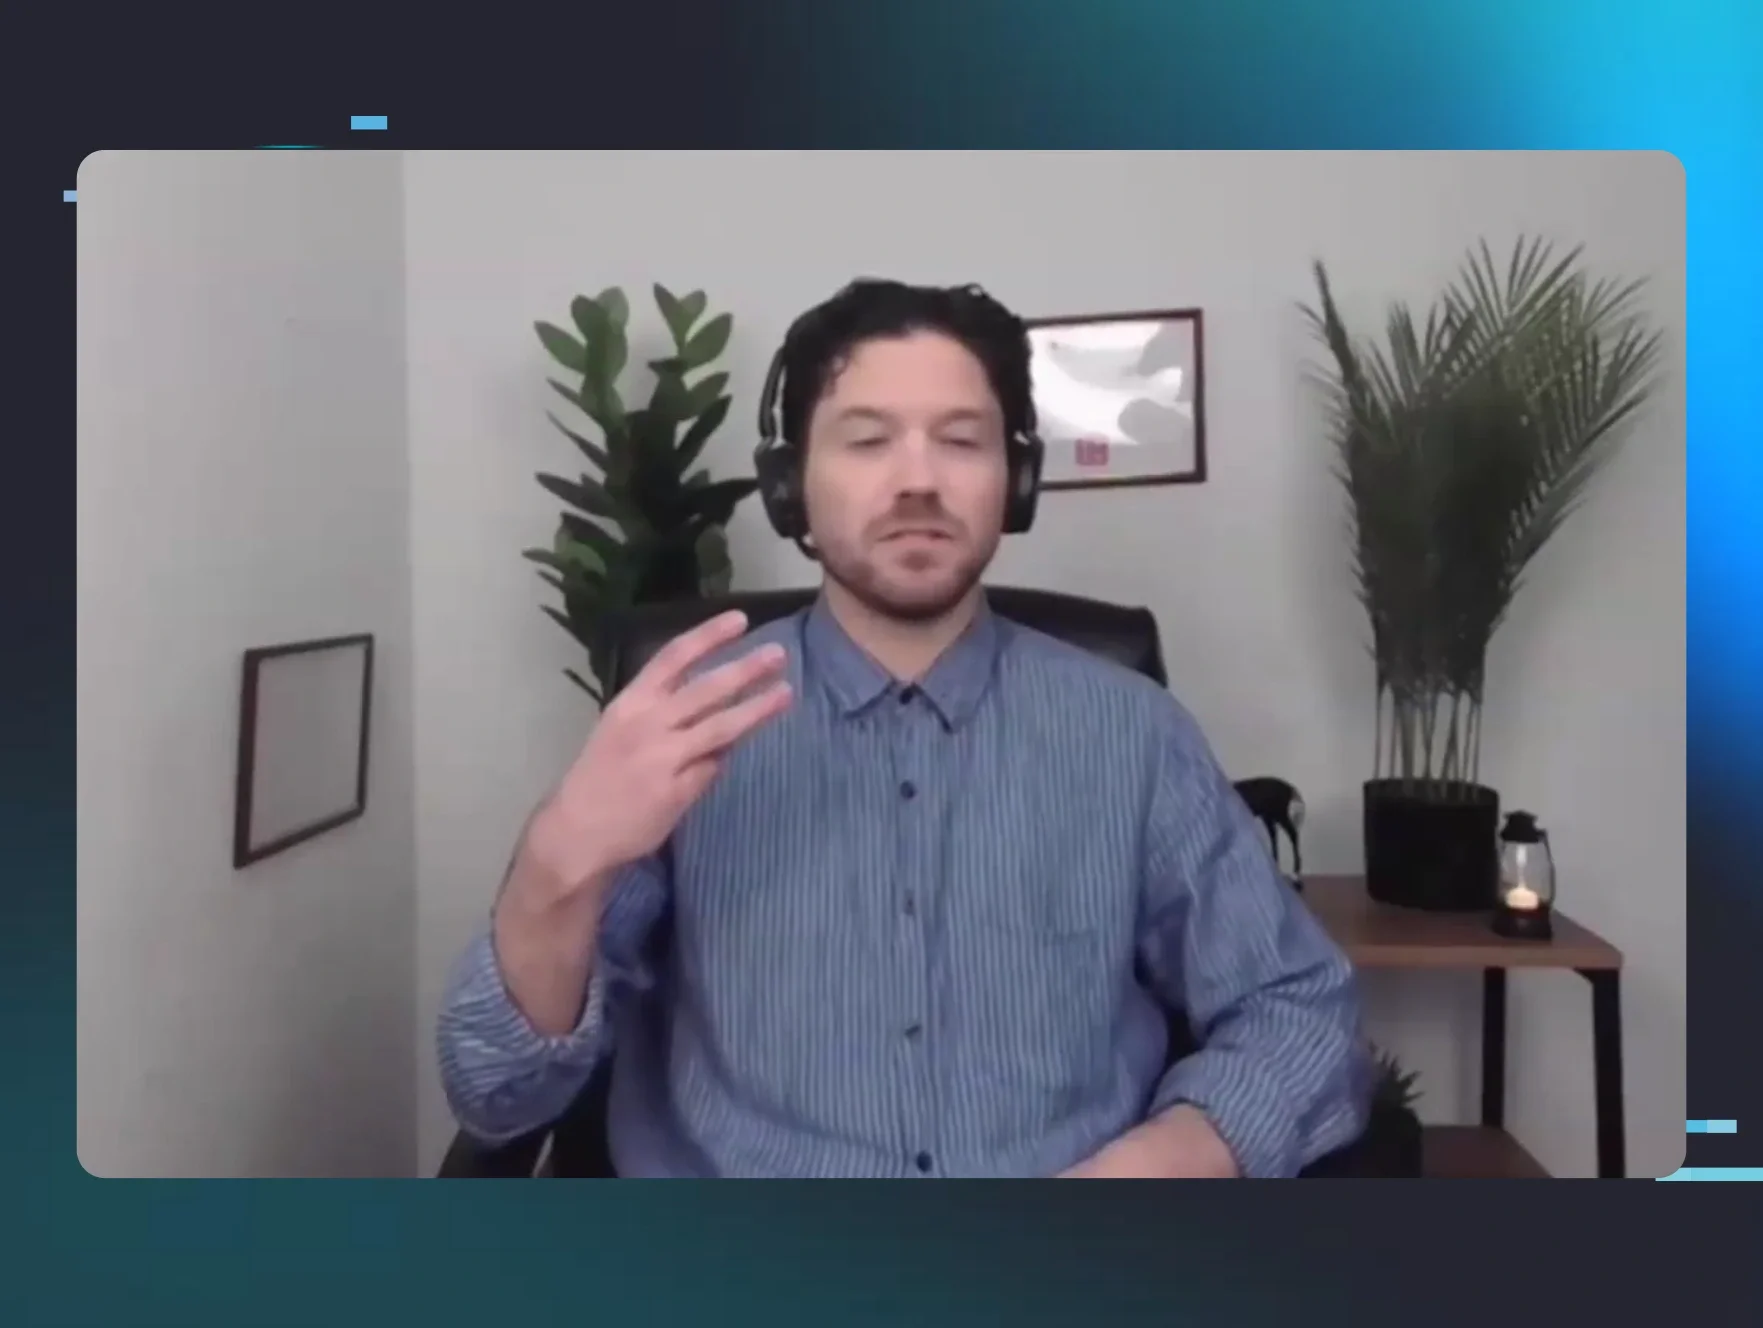


Tres dedos. Esa no es solo la medida perfecta para un trago de whisky, también fue lo único que hizo falta para exponer un deepfake.
Jim Browning es uno de los cazadores de la estafa más implacables del planeta. Nos emocionamos muchísimo cuando lo conseguimos como invitado para el episodio estreno de _declassified. Pasó años infiltrándose en centros de llamadas dedicados al cibercrimen, tomando el control de las computadoras de los estafadores y transmitiendo todo eso a millones de suscriptores en YouTube. Por eso no sorprende que, cuando Jim se conectó a una llamada de Zoom con alguien que usaba una superposición facial de IA en tiempo real, no se dejó convencer.
Jim tiene a su presa justo donde la quiere. Le pide al tipo que sostenga tres dedos frente a su cara.
El estafador se demora. Evade la petición. Dice que es pedir demasiado y, luego... corta la llamada.
Este clip se volvió viral porque ver a un estafador retorcerse es profundamente satisfactorio. Jim sabía exactamente lo que hacía: mantener al tipo enganchado, repetir la misma pregunta y observarlo esquivar y evadir hasta que no le quedara salida. La audiencia disfrutó cada segundo.
Aunque no lo creas, es probable que esta estafa ya haya funcionado
El deepfake en ese video no era perfecto. El retraso en la sincronización labial lo delataba. El cabello en el borde de la superposición fallaba. Esas son las cosas que personas observadoras como Jim detectan.
Pero en cuanto la IA que genera la superposición reciba una actualización de software, ese retraso desaparecerá. Con otra actualización, se corregirá el fallo en el borde.
Los criminales que ejecutan estas estafas no esperan a que salga una nueva versión del producto. Los atacantes están entre los primeros en adoptar cualquier tecnología nueva, y la IA generativa no es la excepción. La curva de adopción para el ataque es mucho más corta que para la defensa.
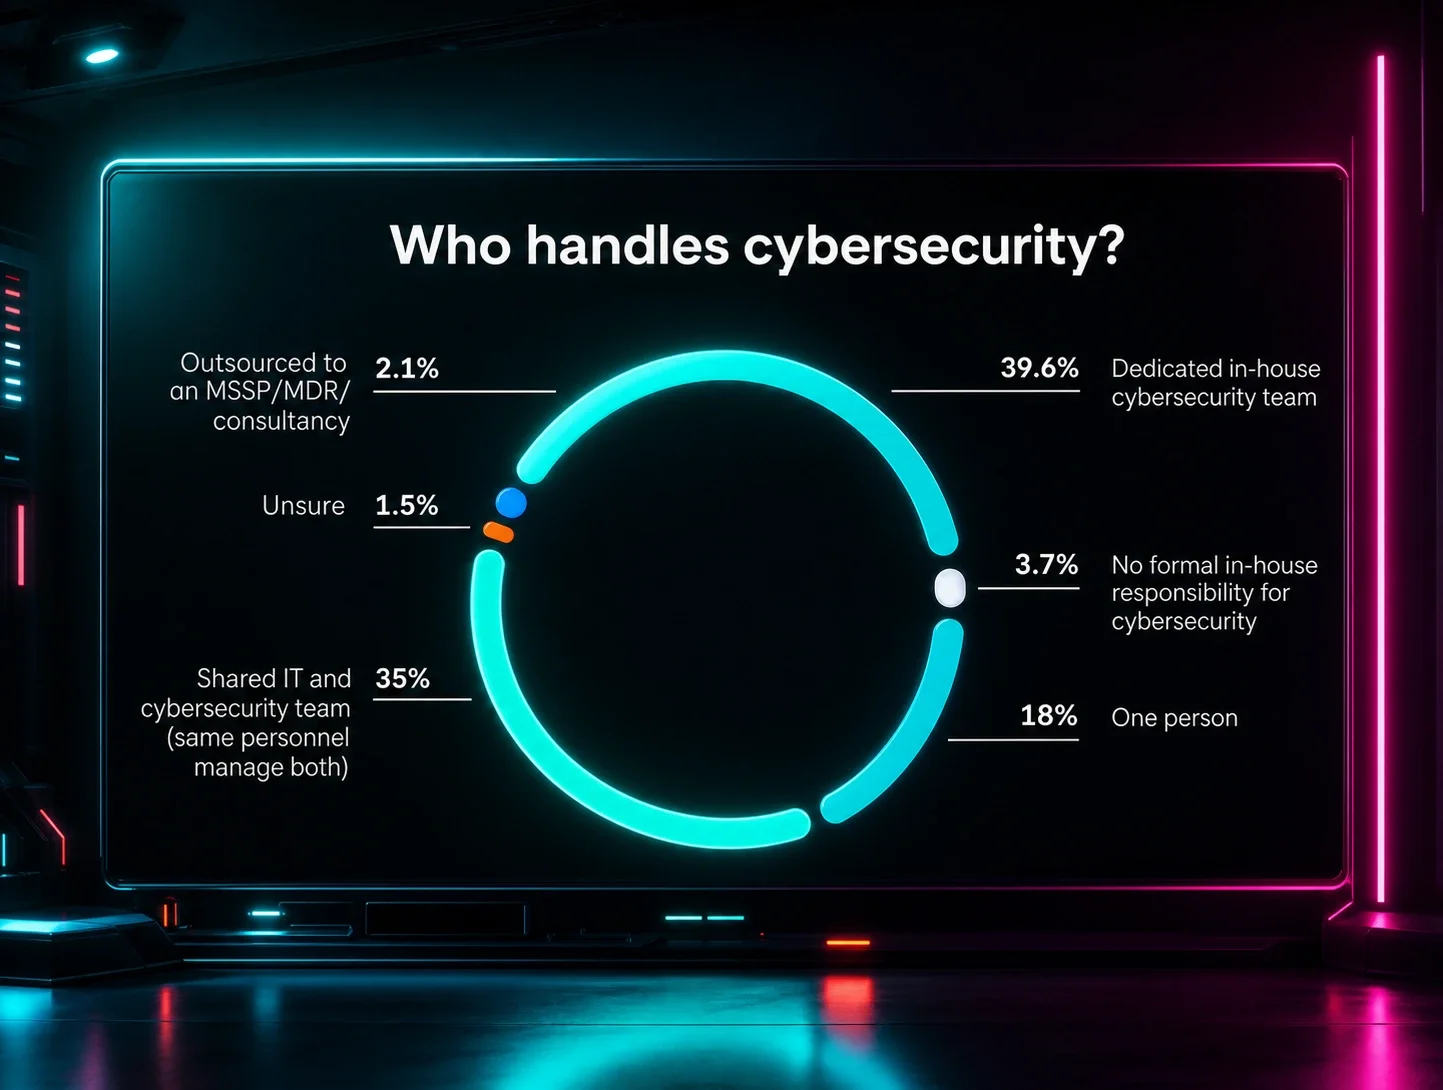
Esto importa porque los ataques basados en identidad —la categoría en la que la ingeniería social con deepfakes encaja directamente— ya son aquello para lo que los profesionales de seguridad se sienten menos preparados.
En una encuesta reciente de Huntress a 1.050 profesionales de TI y seguridad, el 26,5 % nombró los ataques basados en identidad como su mayor punto ciego, por delante del ransomware, el phishing y las amenazas internas combinadas.
Los deepfakes son la forma en que ese punto ciego se explota a gran escala.
El truco de los tres dedos funciona hoy. No apuestes a que funcione para siempre.
Vale la pena compartir esto ahora mismo. ¡Envíaselo a cada persona de finanzas, ejecutivo y coordinador de recursos humanos en tu organización! No solo porque ayuda a mis números en redes sociales, sino porque esas personas son los objetivos. Son a quienes les llega la falsa solicitud del CFO. Son quienes transfieren el dinero. Enséñales las señales y asegúrate de que las usen.
Entiende qué es lo que realmente explota este truco: una limitación en cómo el renderizado actual de IA maneja la oclusión de objetos. Una mano que pasa frente a una cara es difícil de componer limpiamente. El video acumuló millones de reproducciones en redes sociales. Más abajo, justo en los comentarios, alguien afirma que la prueba de los tres dedos solo funciona con herramientas de deepfake más baratas y desactualizadas. Los sistemas más avanzados no tienen el mismo problema.
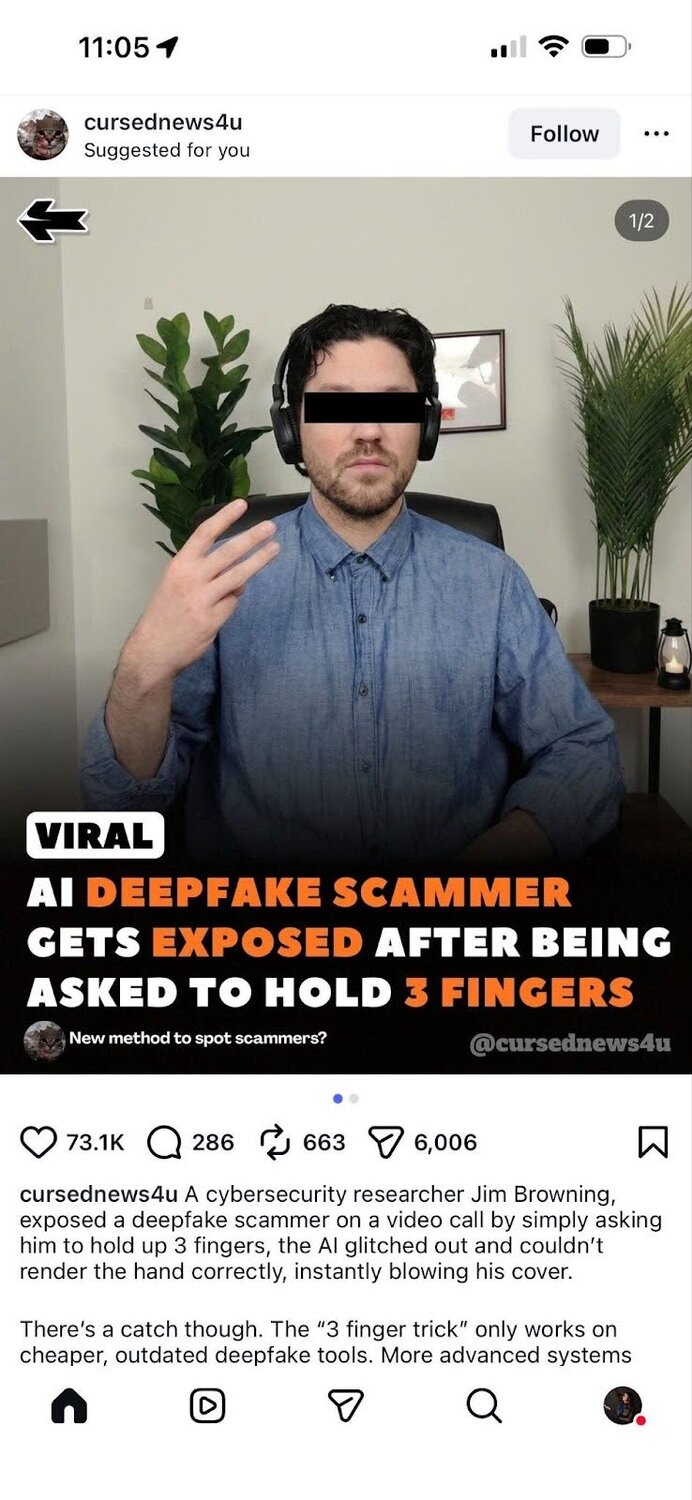
El clip se volvió viral (ese es el término profesional de redes sociales para decir que "se volvió viral"), tanto que hasta los expertos empezaron a opinar. Ben Colman, director ejecutivo de la empresa de detección de deepfakes Reality Defender, le dijo a Cybernews que el método de los tres dedos alguna vez fue una señal confiable, pero que los modelos actuales de deepfake, en especial los que funcionan en tiempo real, ya corrigieron esa limitación. Manny Ahmed, director ejecutivo de la plataforma de verificación de medios digitales OpenOrigins, fue más allá y advirtió que confiar en ese truco le da a la gente una falsa confianza, lo cual podría ser peor que no verificar nada.
Hay otras pruebas físicas que vale la pena conocer, como pedirle a alguien que gire la cabeza de lado o que mueva rápido una mano frente a una fuente de luz. Esto se debe a que los deepfakes en tiempo real tienen dificultades para renderizar sombras en movimiento con precisión.
Pero aquí está el punto que Mia, una escritora de tecnología que cubrió ampliamente este momento viral, entendió perfectamente: cada vez que un truco de detección se vuelve viral, pasa a formar parte del ciclo de retroalimentación adversaria. Les dice a los estafadores exactamente qué optimizar a continuación. El truco de los tres dedos funcionaba porque las herramientas baratas de deepfake no podían manejar la oclusión. Ahora es un problema conocido por resolver, y los estafadores lo están resolviendo.
La respuesta no es buscar el próximo truco. La respuesta es construir procesos que no dependan de que un humano detecte la señal en tiempo real.
Qué hacen diferente las organizaciones resilientes
Los equipos que no se queman con este tipo de ataque comparten un hábito: integraron la verificación en sus flujos de trabajo antes de que las consecuencias fueran graves.
¿Transferencia bancaria? Llama de vuelta a un número conocido.
¿Pago a un nuevo proveedor? Aprobación de dos personas.
¿Solicitud de un ejecutivo por video o chat? Eso no avanza sin confirmación por un segundo canal, sin excepciones.
La fricción es justamente el punto. Los procesos frenan la ingeniería social de forma más confiable que la concientización por sí sola.
Como dice Chris Henderson, CISO de Huntress:
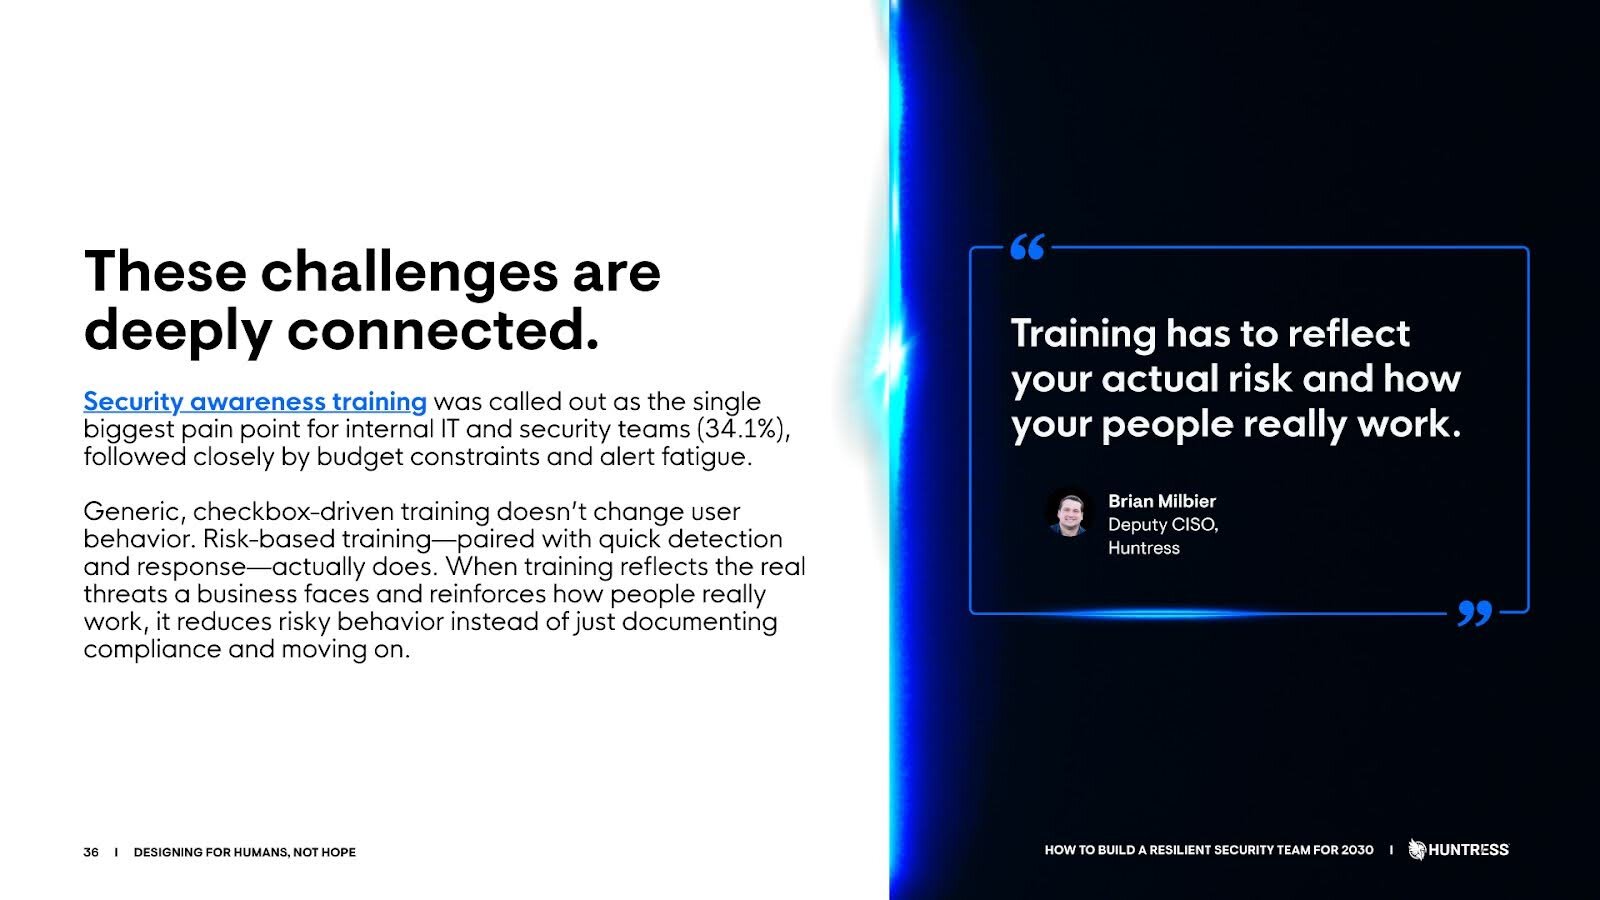
“La gente no falla porque sea descuidada. Falla porque es humana, y los sistemas no fueron diseñados para detectar errores humanos. Las llamadas con deepfake funcionan no porque las víctimas sean ingenuas, sino porque operan en sistemas que nunca fueron construidos para verificar identidad bajo ese tipo de presión."
Construye el sistema que detecte el error. No apuestes a que el humano detecte la señal.
Fragmento sobre security awareness training de How to Build A Resilient Security Team for 2030
Jim Browning no vio que esto pasara. Salió a buscarlo.
John Hammond y Jim Browning no se toparon por casualidad con la la estafa de deepfake. Salieron a buscarla a propósito. Luego documentaron toda la economía detrás de ella y la llevaron a la serie _declassified de Huntress para que supieras exactamente cómo operan estas organizaciones. Centros de llamadas con organigramas. Equipos de retención que vuelven a cometer la estafa contra víctimas anteriores con la promesa de recuperar sus pérdidas. Operaciones que generan más de $20 millones al año detrás de la fachada de negocios legítimos.
Hay una lección en el método, no solo en el video, y es una que seguimos aquí en Huntress: entender cómo trabajan los atacantes es, en sí mismo, una forma de defensa.
Si quieres entender cómo los equipos resilientes realmente construyen defensas contra este tipo de ataque, Huntress acaba de publicar una guía práctica justo para eso: How to Build a Resilient Security Team for 2030. Cubre la identidad como superficie de ataque principal, cómo los equipos resilientes estructuran la responsabilidad, y qué distingue a los equipos que contienen incidentes de los que no lo logran.
Y si quieres profundizar en la estafa que acabamos de cubrir, no dejes de ver el episodio 1 de _declassified.
p.s. Hola, soy Marc, y ayudo a liderar los equipos de contenido y redes sociales aquí en Huntress. Primero, gracias por leer este blog. Segundo, ¿has visto alguna de estas estafas en el mundo real? ¿Has estado en una llamada donde algo se sintió raro? Estamos recopilando historias, y quiero la tuya. Búscame en LinkedIn.