

Pruebas CAPTCHA de Cloudflare Turnstile que llevan a MetaStealer. Reuniones deepfake que suplantan a ejecutivos de empresas, lo que engaña a los empleados para que descarguen extensiones maliciosas. Claves de máquina ASP.NET expuestas que abren la puerta a ataques de deserialización de ViewState contra servidores empresariales.
Estas son solo algunas muestras de las técnicas que los actores de amenazas han usado en lo que va de 2025. En nuestro episodio más reciente de Tradecraft Tuesday – The Craftiest Trends, Scams, and Tradecraft of 2025 (So Far) – John Hammond y Greg Linares, de Huntress, exploraron los principales tipos de técnicas astutas que los actores de amenazas usan para atacar a las empresas.
ClickFix: el ataque que hemos visto por todas partes
ClickFix existe desde el año pasado. Pero en 2025, los atacantes siguieron dándole nuevos giros a este astuto ataque de ingeniería social.
Esta técnica sencilla literalmente convierte en arma el “copiar y pegar”. Consiste en que los atacantes engañan a los usuarios para que “solucionen” un supuesto problema. Por lo general, envían a las víctimas un mensaje de phishing que las lleva a una prueba CAPTCHA supuestamente rota en una página web. La “solución” para arreglar la prueba CAPTCHA rota es copiar y pegar un comando en el cuadro de diálogo Ejecutar, que se les da a las víctimas mediante una ventana controlada por el atacante. Esto activa la cadena de ataque.
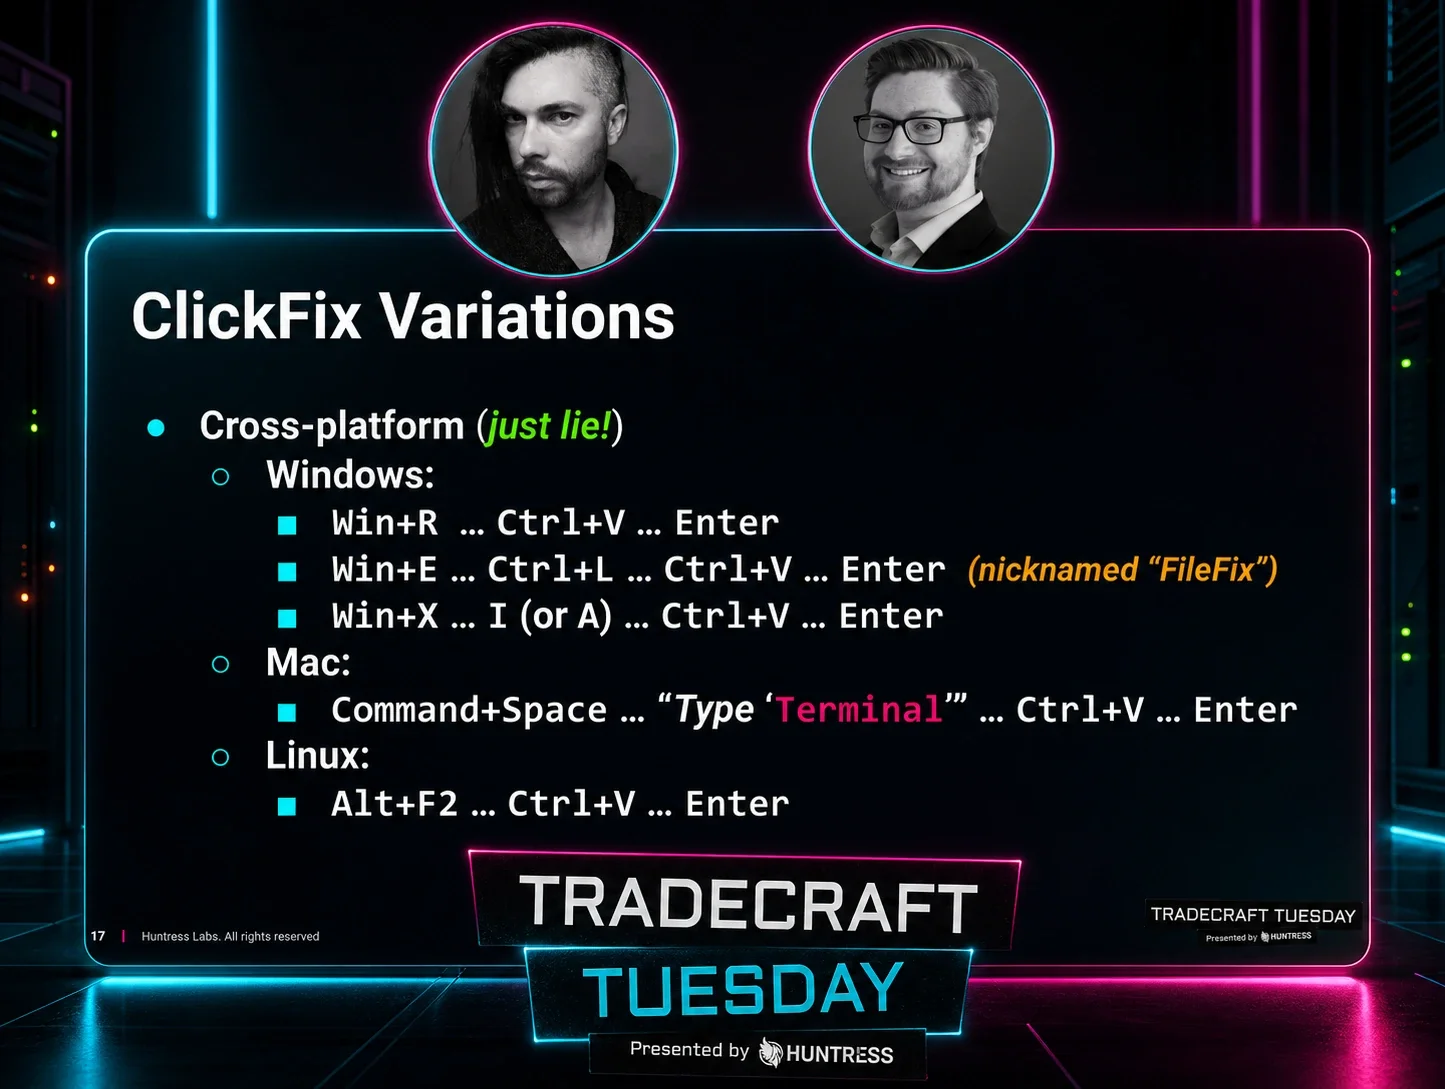
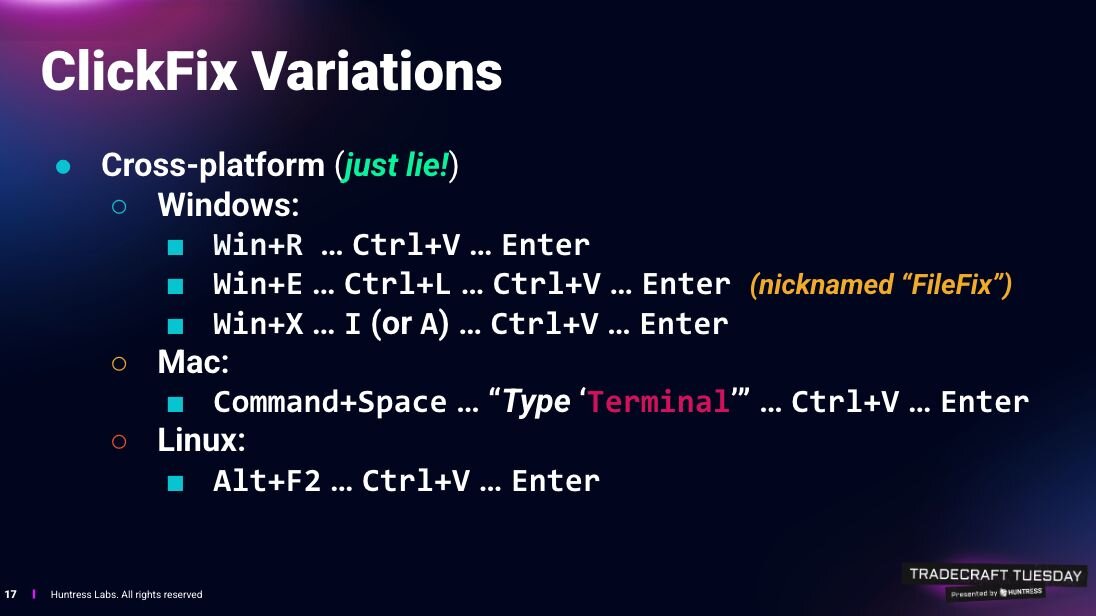
Parece bastante simple, pero desde que se descubrió el concepto original de ClickFix en 2024 —usado en ataques del infostealer LummaStealer— los actores de amenazas han logrado un éxito sorprendente con esta técnica. Como se ve en la Figura 1, hemos visto variaciones de ClickFix multiplataforma, incluidas las dirigidas a Mac (Command+Space → “Escribir ‘Terminal’” → Ctrl+V → Enter) y a sistemas Linux (Alt+F2 → Ctrl+V → Enter).
Los adversarios también le están dando nuevos giros al conocido manual de ClickFix. Por ejemplo, hace unos meses los actores de amenazas empezaron a usar FileFix, una variante de ClickFix que utiliza el Explorador de archivos de Windows en lugar del cuadro de diálogo Ejecutar.
Más recientemente, detectamos un ataque con aspectos similares a ClickFix. Esto demuestra que los atacantes están aprovechando su aparente combinación exitosa de ingeniería social con procesos cotidianos, como las pruebas CAPTCHA u otras herramientas de verificación.
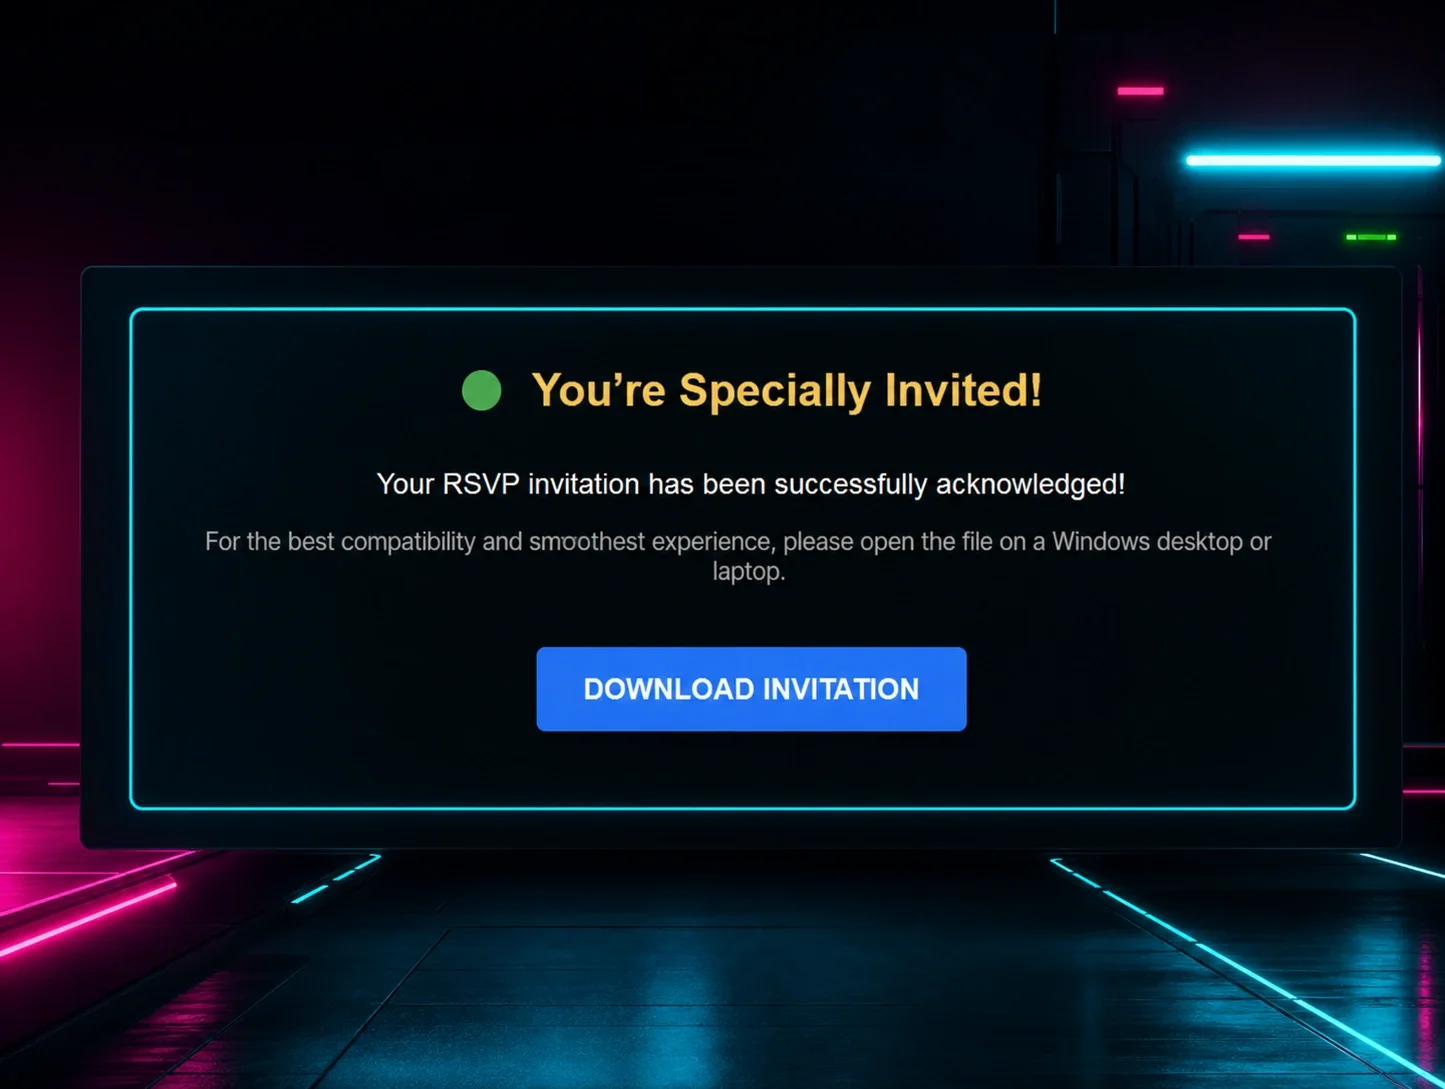
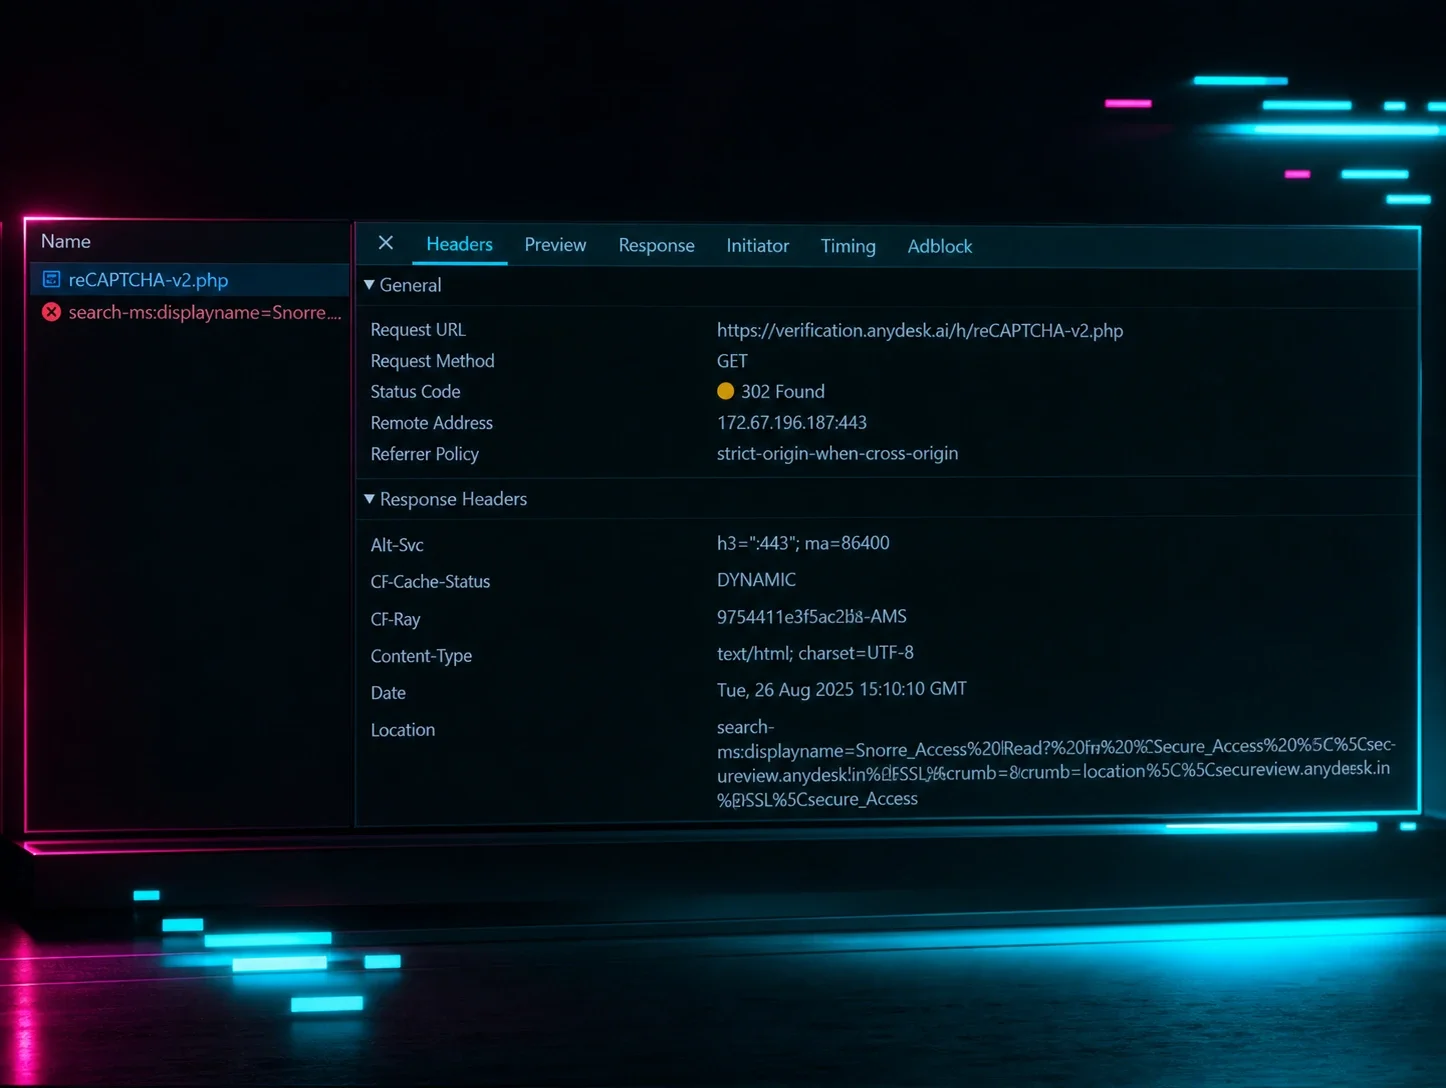
El ataque comenzó con un instalador falso de AnyDesk mientras se buscaba la herramienta de acceso remoto AnyDesk. Si bien los primeros indicios del ataque sugerían que se convertiría en otra estafa de ClickFix, una breve investigación reveló una cadena de infección única que incluía un señuelo falso de Cloudflare Turnstile, el controlador de protocolo de búsqueda de Windows y un paquete MSI disfrazado de PDF que obtenía de forma encubierta el nombre del equipo de la víctima en la red. El ataque finalmente buscaba instalar MetaStealer, un infostealer genérico que existe desde 2022 y es conocido por recolectar credenciales y robar archivos.
Anticipándose a más variantes del ataque ClickFix en el futuro, John Hammond ha estado creando un recurso llamado ClickFix Wiki que muestra la variedad de herramientas que se pueden usar y abusar en los ataques de ClickFix, los señuelos que podrían engañar a las personas y las medidas de mitigación correspondientes.
Las empresas que quieran mitigar los ataques de ClickFix pueden tomar las siguientes medidas:
- Deshabilitar el cuadro de diálogo Ejecutar (Win+R) y reiniciar el Explorador
- Deshabilitar el menú de energía (Win+X)
- Deshabilitar las teclas de acceso rápido y deshabilitar copiar al portapapeles
Los deepfakes están en auge
2025 es el año del deepfake. Los actores de amenazas han incorporado deepfakes de voz y video impulsados por IA en sus ataques para subir la apuesta en phishing, acceso inicial, fraude financiero, desinformación en redes sociales y más.
Quizás la visibilidad más cercana que tuvimos este año sobre un ataque con deepfake fue durante una intrusión norcoreana en una organización Web3. En este caso, los actores de amenazas engañaron a un empleado de la empresa invitándolo a una reunión de Zoom con deepfakes de video de altos directivos conocidos. Estos deepfakes convencieron al empleado de descargar una “extensión de Zoom”, lo que dio inicio al ataque. Este es un gran ejemplo de cómo los actores de amenazas usan los deepfakes como mecanismo de ingeniería social para avanzar su agenda.
Este incidente es uno de muchos deepfakes que han ocurrido este último año; de hecho, se proyecta que 2025 tendrá un aumento del 35 por ciento en incidentes de deepfake reportados respecto a 2024.
Los deepfakes también están generando dolores de cabeza financieros para las empresas, como vio el mundo después de que la empresa londinense Arup revelara en 2024 que había sido víctima de una de estas estafas. Ese ataque involucró a uno de los empleados de la firma en Hong Kong, quien pagó $25 millones a los estafadores tras unirse a una llamada en la que los atacantes usaron voces e imágenes falsas para convencerlo de realizar la transacción.
Los atacantes también han estado usando deepfakes en estafas elaboradas. En estas estafas, se hacen pasar por trabajadores de TI legítimos durante entrevistas de trabajo. Después de conseguir el puesto, los trabajadores se infiltran en las organizaciones para robar datos confidenciales.
La tecnología de deepfake actual también ha avanzado al punto de que cada vez es más difícil de detectar. Antes, los usuarios podían identificar ciertas señales de alerta en los deepfakes, como audio desincronizado o imágenes extrañas cuando el deepfake movía la mano frente a su rostro. Sin embargo, estos aspectos han mejorado con los últimos deepfakes en vivo.
Entonces, ¿cómo contrarrestamos los deepfakes? Como avanzan tan rápido, tratar de detectarlos es una batalla perdida. Las organizaciones deberían asumir que todos sus empleados ya han sido clonados en deepfakes y crear un plan de respuesta en consecuencia. Esto podría incluir incorporar cierto nivel de validación física o, tal vez, implementar restricciones estrictas para restablecer cuentas.
(Continuación) Explotación de ViewState
La explotación de ViewState no es para nada nueva, pero en 2025 hemos visto varios ataques en esta área.
Para entender ViewState, primero debes entender ASP.NET, un framework de aplicaciones web del lado del servidor creado por Microsoft para construir páginas web, aplicaciones y servicios. ViewState permite que las páginas y sitios web de ASP.NET se comuniquen de forma segura.
Si los actores de amenazas logran apuntar a un servidor Windows con ASP.NET que usa ViewState para manejar una sesión, pueden decodificar e interceptar contenido al que normalmente no tienen acceso. Para hacerlo, los actores de amenazas primero deben acceder a las claves criptográficas usadas para proteger los datos de ViewState contra divulgación no autorizada. Se llaman machine keys, e incluyen una clave de validación y una clave de descifrado, que juntas garantizan la integridad y confidencialidad de la sesión de ViewState.
En el mejor de los casos, estas machine keys están protegidas a nivel del sistema. Sin embargo, si no están bien protegidas, pueden ser robadas, filtradas o quedar accesibles públicamente sin querer.
De hecho, este año Microsoft dijo que identificó más de 3.000 claves divulgadas públicamente que podrían usarse para ataques de inyección de código en ViewState. Los ataques previos de inyección de código en ViewState usaban claves comprometidas que normalmente se vendían en foros de la dark web, pero estas claves divulgadas públicamente son más peligrosas porque es posible que se hayan incorporado al código de desarrollo sin modificarlas. Eso significa que si los servidores usan estas claves conocidas, los atacantes pueden simplemente apuntar y disparar.
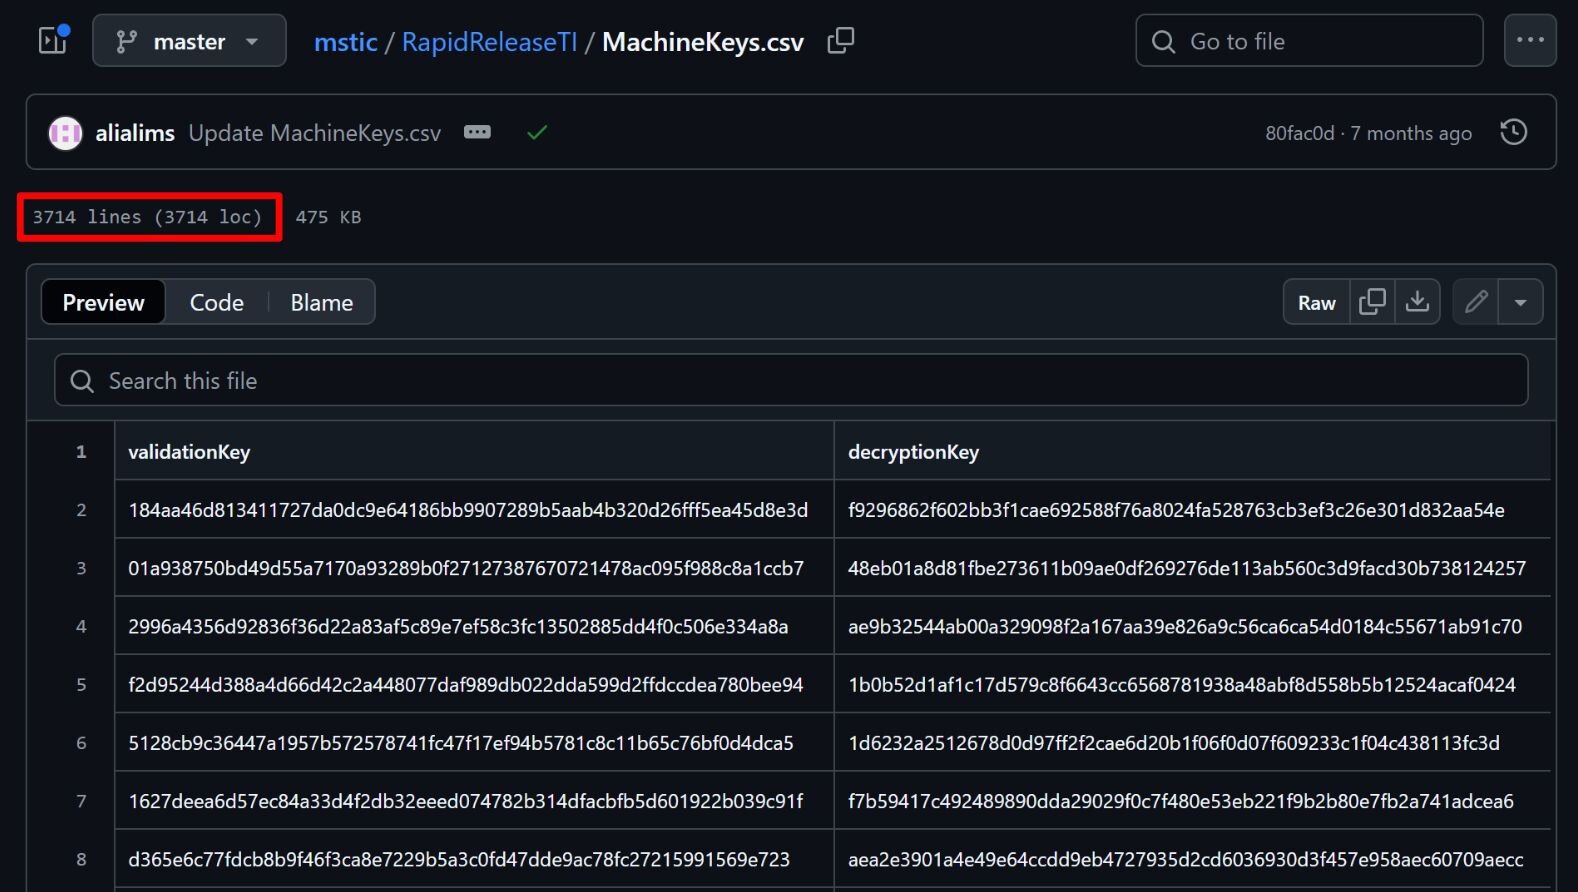
La explotación de ViewState puede derivar en todo tipo de incidentes de seguridad. En abril, los actores de amenazas apuntaron a ViewState mientras explotaban fallas críticas en la falla de Gladinet CentreStack y Triofox (CVE-2025-30406). Este ataque se originó porque las machine keys estaban codificadas de forma fija en el portal de CentreStack, lo que permitió a los actores de amenazas rastrearlas en el archivo web.config. Luego podían deserializar datos de una intrusión en ViewState y ejecutar código arbitrario.
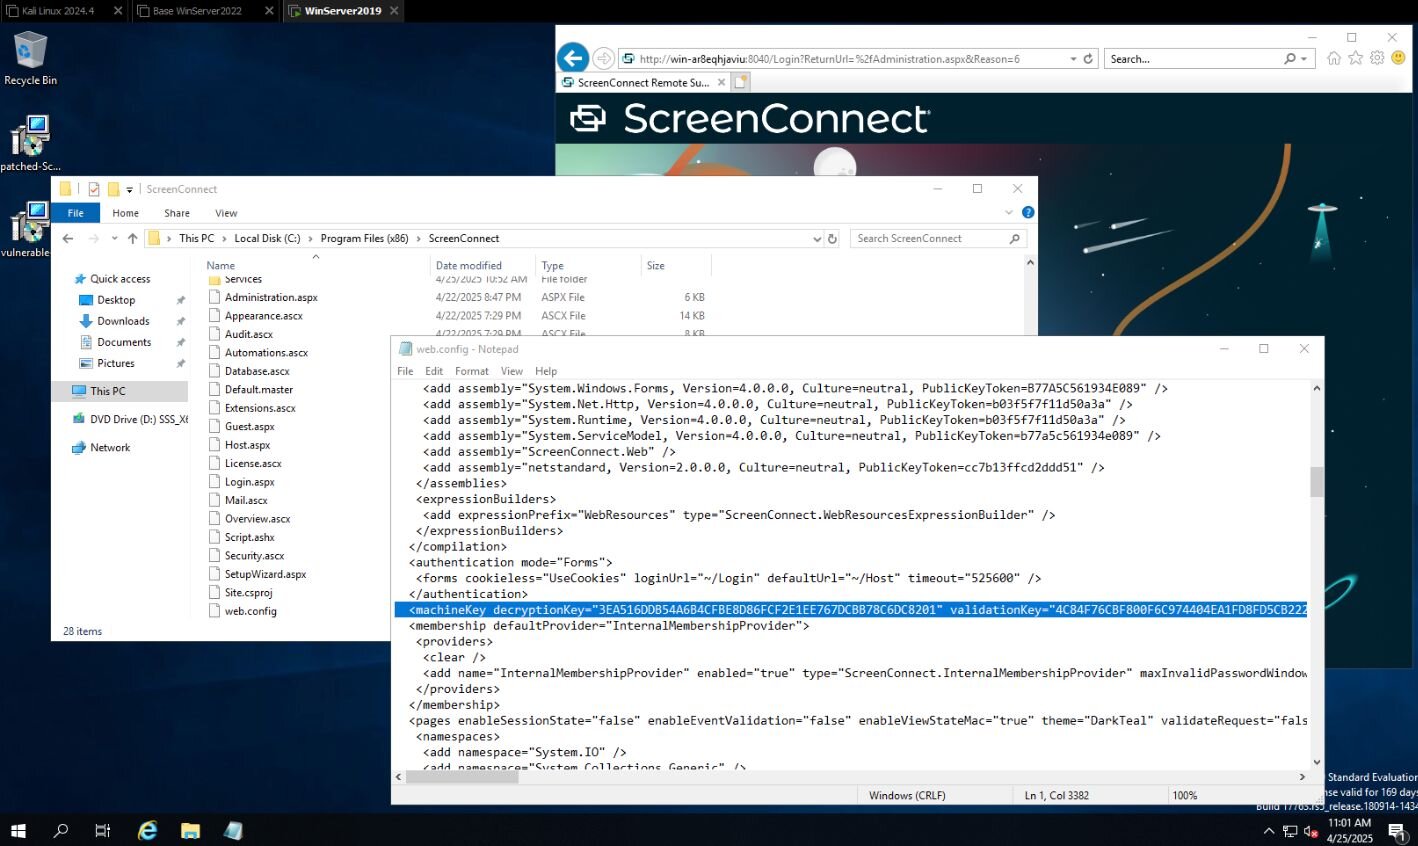
Más recientemente, en septiembre, investigadores de Mandiant revelaron un ataque de día cero de deserialización en ViewState (CVE-2025-53690) que afectaba implementaciones de Sitecore. El ataque usó una machine key de muestra que había quedado expuesta en guías de implementación de Sitecore de 2017 y anteriores.
Más tendencias de ciberamenazas por venir en 2025
Si observas las principales tendencias de ciberamenazas de 2025 destacadas hasta ahora, nada resulta completamente nuevo. Los actores de amenazas están modificando su manual de estrategias con ClickFix, aprovechando tecnologías de deepfake cada vez más avanzadas, y apuntando a las debilidades de ViewState donde pueden.
Todas estas técnicas han existido durante distintos periodos de tiempo; sin embargo, si hay algo que sabemos sobre los actores de amenazas, es que si algo funciona, seguirán usándolo, usando las mismas TTPs, a veces con su propio toque personal.
¿Te gustó lo que acabas de leer? Únete a nosotros cada mes para Tradecraft Tuesday, nuestro webinar en vivo donde exponemos técnicas de hackers y hablamos de temas técnicos con demos en vivo. El próximo mes, nuestro episodio de Tradecraft Tuesday, "The Dangers You Don’t See: Threats Hiding in Your Network", abordará las principales amenazas que nuestro SOC ha visto en el terreno este año. ¡Reserva tu lugar ahora!