

Pregúntale a la mayoría de los líderes de TI y seguridad cómo maneja su organización el cumplimiento normativo, y te darán una respuesta segura. Las auditorías se planifican, la documentación se mantiene al día y el equipo sabe qué hacer cuando un evaluador externo toca la puerta.
Los datos respaldan eso, al menos en apariencia. La mayoría (91%) de los líderes de TI y seguridad afirma que su organización trata la documentación de cumplimiento normativo como un proceso continuo y no como algo que se improvisa a último momento. Y el 70% dice estar muy seguro de que pasaría una auditoría de seguridad de terceros mañana mismo, sin tiempo adicional de preparación.
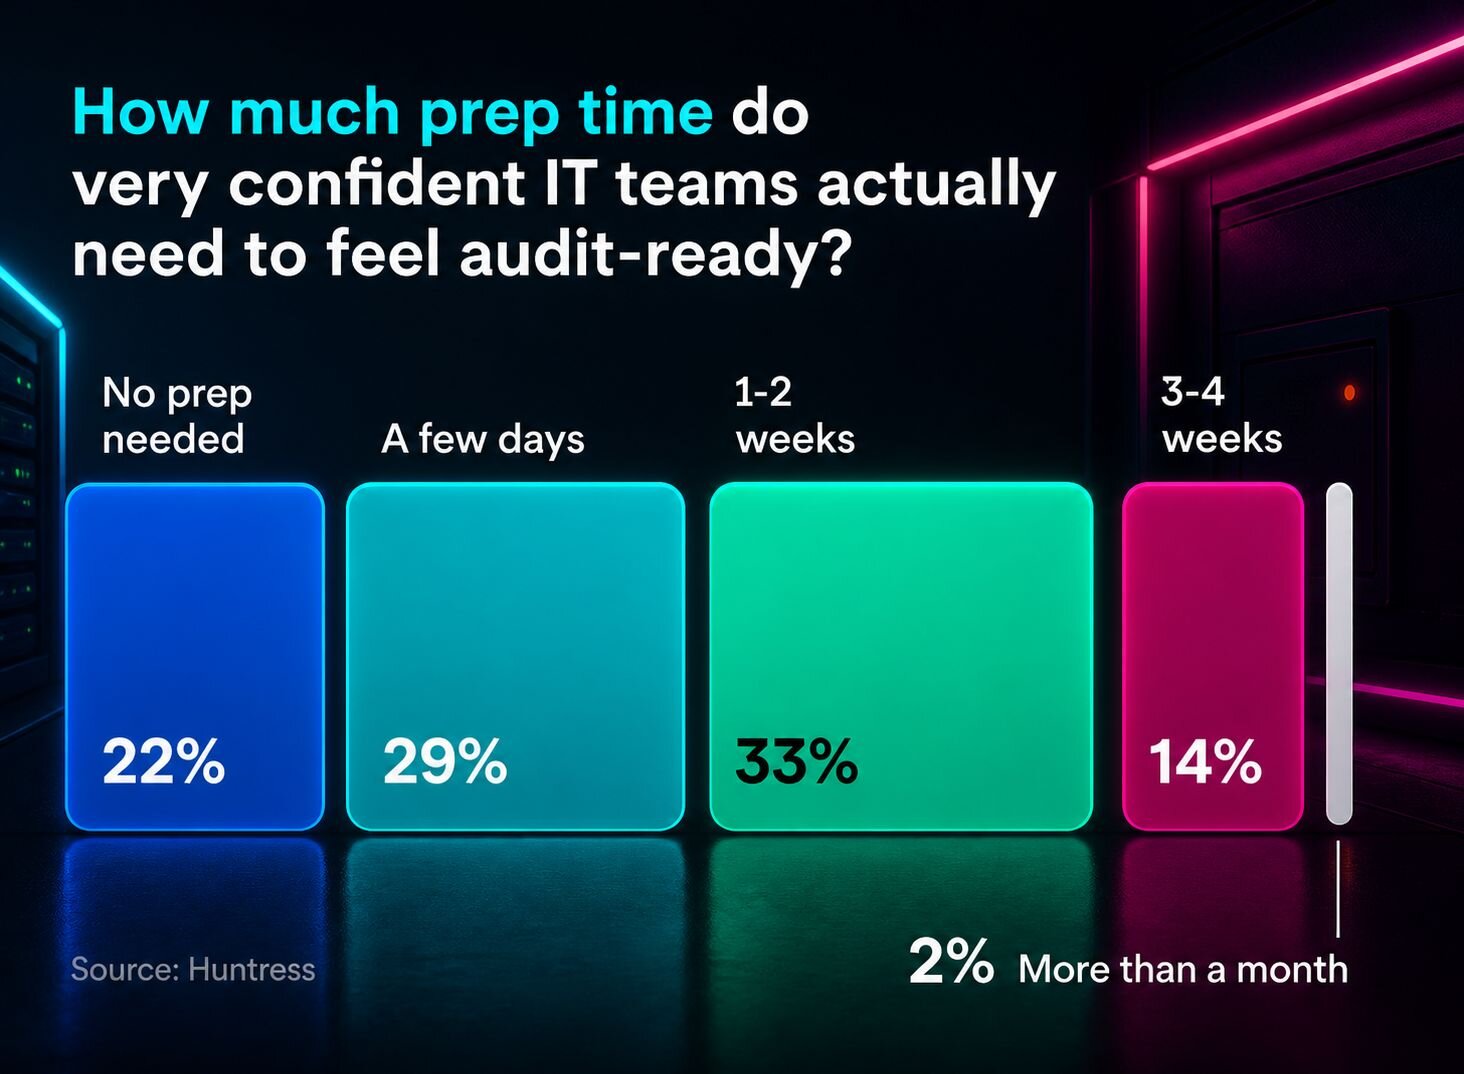
Por eso nos sorprendió cuando le preguntamos a ese mismo grupo cuánto aviso necesita en realidad para sentirse totalmente preparado. Uno de cada tres dijo que necesitaría de 1 a 2 semanas, mientras que solo el 22% dijo que no necesitaría tiempo adicional de preparación.
La confianza y la preparación real no son lo mismo. Encuestamos a más de 500 profesionales de TI y seguridad para descubrir qué les está costando a los equipos que asumen estar preparados, hasta el momento en que deben demostrarlo.
Conclusiones clave
El 78% de los profesionales de TI y seguridad que dijeron que su documentación y evidencia estaban listas, admitió que aun así necesita al menos unos días de preparación para lograrlo, y para casi la mitad (49%), ese margen es de una semana o más.
Las exigencias de cumplimiento normativo provocaron agotamiento o rotación de personal en el 37% de las organizaciones durante los últimos 12 meses, y alrededor de uno de cada cinco (21%) dice haber perdido un contrato u oportunidad de negocio como consecuencia directa.
Más del doble de los equipos de TI "muy seguros" está contratando personal adicional para mantenerse listos para auditorías, en comparación con los equipos que tienen una confianza solo moderada en su preparación para auditorías (44% frente a 20%).
Los requisitos cambiantes de cumplimiento normativo son la razón más común por la que las organizaciones no logran mantenerse continuamente listas para auditorías.
Las exigencias de las auditorías están agotando a los equipos y afectando los presupuestos
El trabajo de cumplimiento normativo tiende a expandirse más allá de lo que cualquier organización presupuesta inicialmente, ya sea en tiempo, en personal o en oportunidades de negocio. Cuando la carga de documentación crece más rápido que los sistemas que la gestionan, las personas que ya están al límite terminan absorbiendo la diferencia.
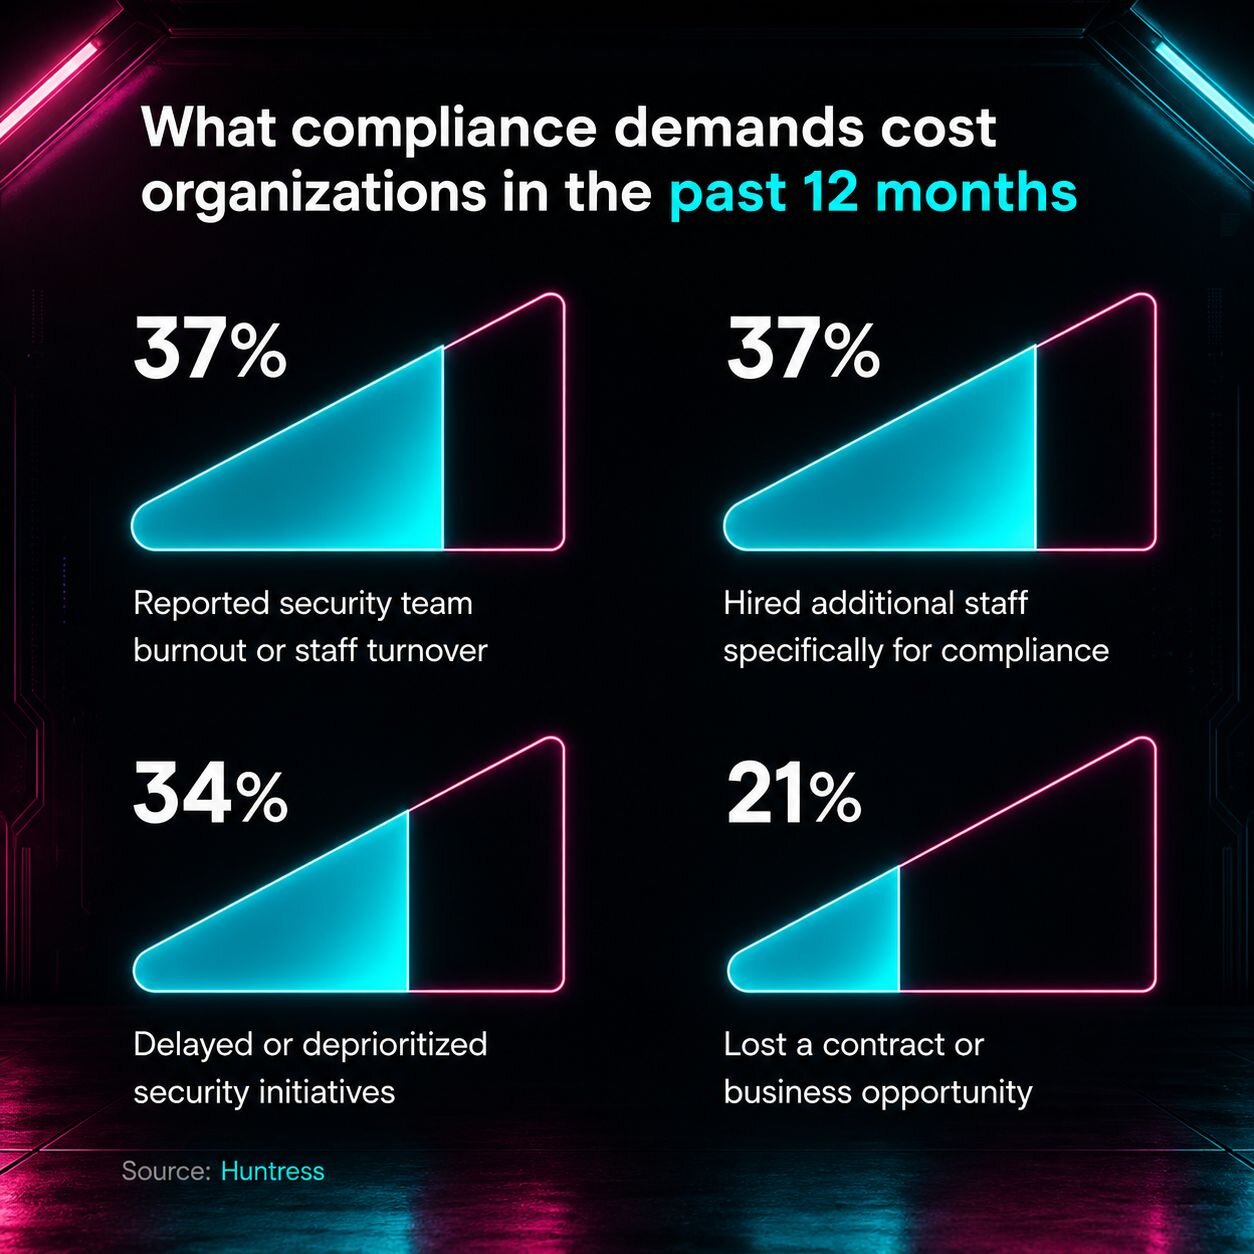
Durante los últimos doce meses, el 37% de los profesionales de TI y seguridad afirma que las exigencias de cumplimiento normativo y auditorías provocaron agotamiento en el equipo de seguridad o rotación de personal. Otro 37% contrató personal adicional específicamente para manejar el trabajo de cumplimiento normativo. Mientras tanto, el 34% retrasó o bajó la prioridad de iniciativas activas de seguridad para cumplir con las exigencias de documentación, y el 21% informa haber perdido un contrato u oportunidad de negocio durante ese mismo período.
El panorama que surge es el de una confianza sostenida por el esfuerzo y no por sistemas diseñados para manejar la carga. Las organizaciones que reportan la mayor preparación para auditorías también son las que contratan más agresivamente para mantenerla.
Entre los equipos muy seguros, el 44% incorporó personal adicional de cumplimiento normativo en el último año, en comparación con el 20% de los equipos con confianza moderada. El personal puede absorber la carga temporalmente, pero tiene un costo real y no soluciona la carga de trabajo subyacente que hizo necesaria la contratación en primer lugar.
Esa carga también tiene un efecto directo en el trabajo diario de seguridad. El 65% de los encuestados dice que la documentación de cumplimiento normativo tiene un impacto moderado o significativo en su capacidad para el trabajo activo de seguridad, incluyendo el monitoreo de amenazas, la respuesta a incidentes y el seguimiento de vulnerabilidades de endpoints. El tiempo dedicado a buscar capturas de pantalla y dar formato a hojas de cálculo es tiempo que no se dedica al trabajo que realmente mantiene a las organizaciones protegidas.
El problema de la evidencia manual
No existe un enfoque dominante sobre cómo los equipos de TI recopilan y gestionan evidencia para las auditorías de seguridad. Los equipos que aún dependen en gran medida de procesos manuales son los que necesitan más tiempo de preparación cuando se acerca una auditoría.
Solo el 17% de todos los encuestados dijo que siempre está listo para una auditoría sin necesidad de preparación. Entre el grupo que dijo que su documentación y evidencia estaban listas, la respuesta más común sobre cuánto aviso previo necesitarían fue de una a dos semanas. Otro 16% de ese mismo grupo dijo que necesitaría tres semanas o más.
Aproximadamente un tercio de los encuestados usa procesos mayormente o totalmente manuales. Otro tercio está dividido de manera equitativa entre métodos manuales y automatizados, y el tercio restante ha pasado mayormente o por completo a la automatización. Una división de 50/50 entre la recopilación de evidencia manual y automatizada sugiere que muchas organizaciones están en transición, todavía dependiendo de métodos antiguos sin un sistema totalmente moderno que los reemplace.
Entre los equipos mayormente o totalmente manuales, el 40% dice que necesita de una a dos semanas para sentirse listo para una auditoría, la respuesta más común para ese grupo. Si se suman quienes necesitan tres semanas o más, el 64% de los equipos con procesos mayormente manuales considera al menos dos semanas de preparación antes de sentirse seguro al enfrentar una auditoría. Los equipos que son mayormente o totalmente automatizados cuentan una historia distinta: el 22% dice que no necesita tiempo de preparación, en comparación con el 15% entre los equipos mayormente o totalmente manuales.
Una auditoría fallida o incompleta puede derivar en multas regulatorias, pérdida de certificación, terminación de contratos o quedar excluido de operar en ciertas industrias por completo. Y una filtración de datos durante ese período solo agrava el daño. Para los equipos que necesitan dos semanas para reunir todo, el aviso previo no siempre significa aviso suficiente.
Los requisitos cambiantes son la barrera número uno, por delante tanto de la dotación de personal como de la falta de herramientas centralizadas
Incluso entre las organizaciones que se sienten preparadas, mantener ese estado es un desafío continuo en sí mismo. El 79% de todos los encuestados mencionó al menos una barrera para mantenerse continuamente listo para una auditoría. La preparación para auditorías es un objetivo en movimiento, y la mayoría de las organizaciones siente esa presión sin importar qué tan preparadas se consideren.
Casi una cuarta parte (23%) nombró que los requisitos de cumplimiento cambian con demasiada frecuencia como su mayor barrera. Otro 18% mencionó que los equipos de seguridad y cumplimiento operan de manera desincronizada.
Estas dos barreras tienen algo en común: son desafíos organizacionales y ambientales que una mejor tecnología por sí sola no puede resolver. Una plataforma de recopilación de evidencia más sólida no estabiliza un marco regulatorio que sigue cambiando. Y no cierra la brecha de comunicación entre equipos que trabajan hacia el mismo objetivo desde direcciones distintas.
Las horas, el agotamiento, el trabajo de seguridad retrasado, los contratos perdidos: esos son los síntomas de una estrategia de preparación que no puede mantener el ritmo cuando la meta sigue moviéndose. Integrar la preparación en las operaciones diarias, en lugar de tratarla como algo que hay que armar antes de cada auditoría, es lo que distingue a las organizaciones que se mantienen adelante de las que juegan un juego constante de ponerse al día.
Por qué el 88% de los equipos de TI está replanteando cómo manejan las auditorías y qué pueden hacer de manera diferente
La mayoría de los líderes de TI y seguridad intenta mantenerse al día con las demandas de cumplimiento, y muchos lo están logrando. Pero las ventanas de preparación, los costos de personal y las horas desviadas de la defensa activa cuentan una historia más detallada sobre lo que realmente cuesta ese esfuerzo.
El 88% de los encuestados ya está usando o evaluando activamente herramientas diseñadas para apoyar la recopilación de evidencia de cumplimiento y la preparación para auditorías. Los procesos manuales están llegando a un límite, y la mayoría de los equipos parece saberlo.
Los equipos más avanzados en ese cambio hacia la recolección continua y automatizada de evidencia necesitan menos tiempo de preparación, gastan menos en personal dedicado al cumplimiento y reportan menos desgaste en su capacidad de seguridad.
Avanzar hacia la preparación continua tiene menos que ver con encontrar una herramienta perfecta y más con cambiar cómo el trabajo de cumplimiento se integra en las operaciones diarias. Algunos puntos de partida:
Automatiza la recolección de evidencia para que funcione en segundo plano, en lugar de hacerlo en un esfuerzo intenso antes de cada auditoría.
Alinea a los equipos de seguridad y cumplimiento en torno a flujos de trabajo de documentación compartidos para que ninguno se vea sorprendido cuando cambien los requisitos.
Usa un SIEM diseñado para los requisitos de cumplimiento para centralizar la gestión de registros y reducir el esfuerzo manual.
Para los equipos que trabajan dentro de CMMC o marcos similares, trazar los controles de CMMC por dominio puede aclarar qué debe cubrir la preparación continua.
Huntress trabaja con equipos de TI y seguridad en exactamente estos desafíos, construyendo el tipo de preparación continua que se sostiene cuando un auditor realmente llega a tocar la puerta.
Metodología
La encuesta fue realizada por Centiment en nombre de Huntress el 12 de mayo de 2026. Los resultados se basan en 504 encuestas completadas.
Para calificar, la encuesta seleccionó a profesionales de TI con sede en EE. UU., de nivel gerencial o superior, que participan directamente en operaciones de seguridad, gestión de TI o cumplimiento en su organización. La empresa de cada encuestado debía tener más de 100 empleados.
Los datos no están ponderados, y el margen de error es de aproximadamente +/-5% para la muestra general, con un nivel de confianza del 95%.