

De vez en cuando, el equipo del SOC de Huntress recibe preguntas de nuestros socios que piden nuestra perspectiva sobre temas de seguridad de TI y malware. Por lo general, respondemos con comentarios rápidos y tácticos, y luego cerramos el ticket. Sin embargo, muchas de estas respuestas son grandes lecciones de las que aprender. Con eso en mente, presentamos con orgullo nuestra primerísima respuesta de Ask Huntress.
Los antecedentes
La solicitud de hoy vino de un socio que buscaba comentarios sobre cómo defenderse de una campaña de correos de phishing que se filtró más allá de su solución antispam. Nos enviaron a nuestro equipo del SOC una copia del correo de phishing y de inmediato notamos que estaba diseñado para hacerse pasar por la empresa objetivo (en esta publicación, todas las referencias a la empresa se reemplazaron por VICTIMCOMPANY):
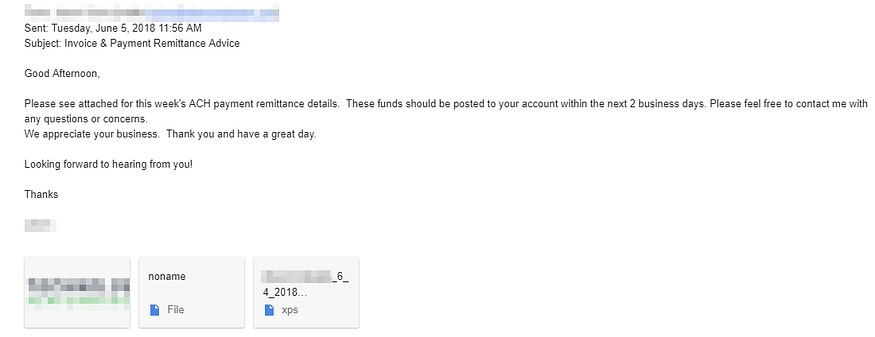
Esta campaña de phishing usó el viejo truco de “Por favor, remita el pago” para atraer a posibles víctimas a abrir el archivo adjunto. Aunque muchos de estos ataques usan documentos de Microsoft Office infectados, este correo en particular usaba un archivo de XML Paper Specification (.XPS). En Windows, el software integrado XPS Viewer abre estos archivos de forma nativa. A juzgar por el nombre del archivo adjunto “VICTIMCOMPANY_6_4_2018 67389_pdf.xps”, parecía que el atacante intentaba convencer a los destinatarios de que este archivo en realidad era un .PDF.
Al abrir el archivo adjunto (dentro de un entorno aislado de análisis de malware), se confirmaron nuestras sospechas. Este archivo estaba diseñado para convencer a las personas de hacer clic en el botón “DOWNLOAD PDF”. También incluía un texto que advertía al usuario que debía estar preparado para dar sus “credenciales de correo profesional” para abrir este archivo seguro 😉.
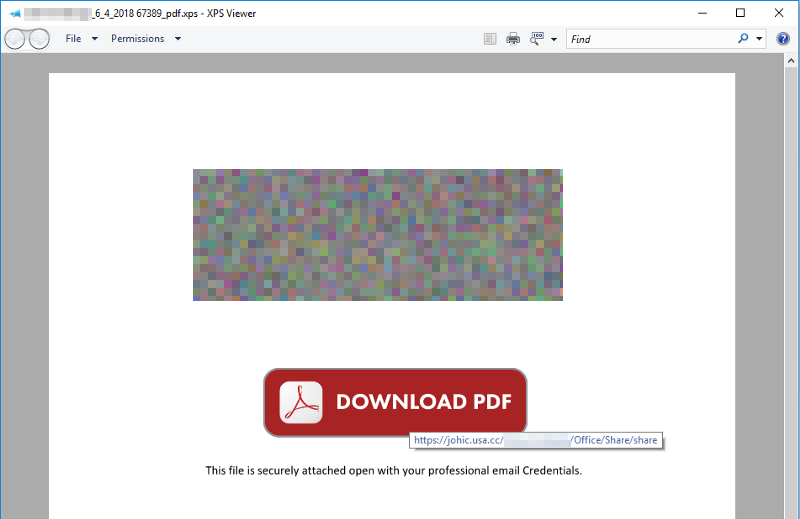
Como se ve en la captura anterior, al pasar el cursor sobre “DOWNLOAD PDF” se revelaba que este botón llevaría a una víctima desprevenida a hxxps://johic.usa[.]cc/VICTIMCOMPANY/Office/Share/share. Si examinas la URL, puedes ver que el atacante incluso añadió un toque de ingeniería social al agregar el subdirectorio “VICTIMCOMPANY” a la dirección web. Cuando nuestro equipo del SOC intentó visitar este sitio, ya estaba dado de baja. Sin embargo, el fantástico sitio URLScan.io nos permitió recuperar una captura de pantalla de cómo se veía un intento similar de robo de credenciales en el mismo subdominio:
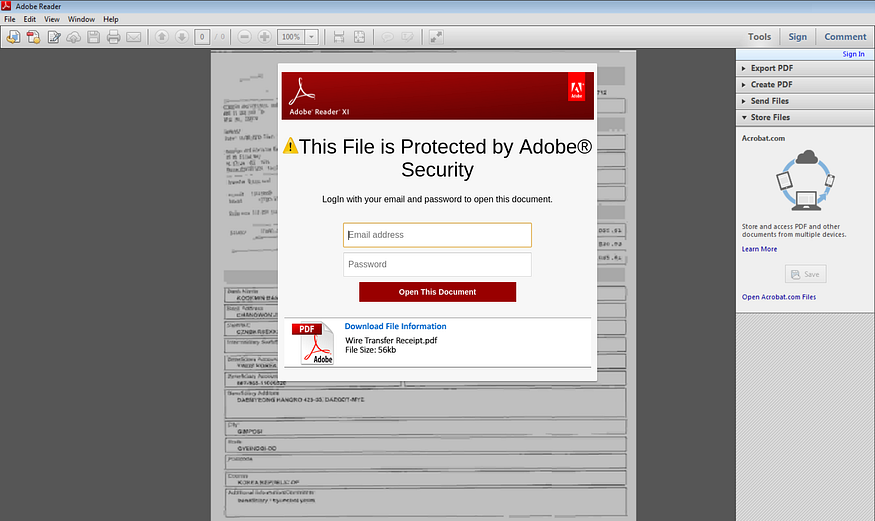
Como puedes ver, el atacante armó un contenido que se parecía a Adobe Reader con una factura borrosa. Luego, usó una ventana emergente para solicitar a la víctima su dirección de correo y contraseña para “abrir este documento”. Aunque poco sofisticado, este enfoque general para engañar a los usuarios suele funcionar a la perfección. Entonces, ¿qué podemos hacer al respecto?
Consejos de defensa en capas
En esta sección de nuestra respuesta de Ask Huntress, compartiremos rápidamente algunas formas de negar, degradar e interrumpir el escenario descrito antes. Para darle un poco de estructura, seguiremos a grandes rasgos el marco Cyber Kill Chain® de Lockheed cuando corresponda.
Entrega: toda la estrategia del atacante dependía de que los destinatarios se sintieran tentados a abrir un archivo adjunto de un correo de un empleado de VICTIMCOMPANY. En este caso en particular, el correo se envió desde un relé de correo abierto, así que revisar los registros de Sender Policy Framework podría haber detectado este correo (suponiendo que el dominio publicara sus registros SPF 😉. Dicho esto, SPF no protege contra atacantes que falsifican el “nombre para mostrar” o la dirección del “encabezado de origen”, lo que convierte a la educación del usuario en una gran primera línea de defensa. Validar con regularidad la capacidad de los usuarios para cuestionar la autenticidad de un correo y reconocer estrategias comunes de phishing puede ser de gran ayuda. Por último, siempre puedes considerar si el formato de archivo .XPS debería aceptarse (lamentablemente, técnicas como esta suelen ser frágiles y pueden perjudicar la productividad del negocio).
Explotación: Cuando se trata de ciberseguridad, todos quieren destacar que la ofensiva solo tiene que acertar una vez. Sin embargo, muy pocos defensores consideran que la misma regla se aplica para frustrar el plan de ataque de un hacker. En este escenario, supongamos que el correo se entregó con éxito. Si podemos evitar que la posible víctima visite hxxps://johic.usa[.]cc/VICTIMCOMPANY, nunca se recopilarán credenciales. Una de las formas más efectivas de lograrlo es verificar la reputación del dominio/URL. Para búsquedas puntuales, considera estas herramientas gratuitas:
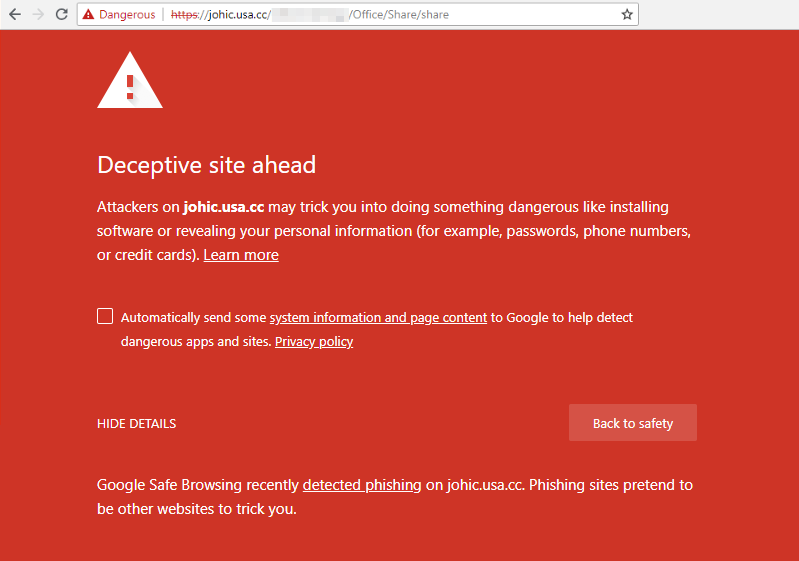
Para búsquedas y bloqueos de reputación automatizados, casi una docena de proveedores de seguridad ofrecen soluciones de reputación de DNS para tus routers, firewalls y endpoints. También vale la pena mencionar que elegir un navegador web enfocado en la seguridad puede detectar sitios web sospechosos como este. En concreto, el navegador Chrome de Google no te permitirá visitar esta URL:
También podemos impedir que el atacante aproveche las credenciales obtenidas con éxito al implementar la autenticación multifactor (MFA). Este intento de phishing apuntaba específicamente a cuentas de correo electrónico. Al aprovechar Office 365 o G Suite, con su MFA incorporado, una contraseña comprometida no bastaría para darle acceso al atacante (aunque los problemas de reutilización de contraseñas podrían seguir existiendo).
Reflexiones finales
Hoy en día, el personal de TI debe estar muy atento a lo que permite que un atacante tenga éxito. Con este conocimiento, podemos abordar estos problemas difíciles de resolver con un enfoque de seguridad por capas. Para abordar este escenario específico, nuestro equipo priorizaría la capacitación y validación de seguridad de los usuarios y la autenticación multifactor, para obtener el mejor rendimiento por nuestra inversión.
En Huntress, inventamos una nueva capa de seguridad diseñada específicamente para frustrar a los hackers en la fase de instalación de la cadena de ataque (examinamos los mecanismos de persistencia). A diferencia del antivirus, no nos preguntamos “¿Esta aplicación en ejecución realizará un comportamiento malicioso?”. En cambio, respondemos “¿Por qué se está ejecutando automáticamente esta aplicación?”. Este nuevo enfoque complementa tus inversiones de seguridad existentes y te entrega recomendaciones de remediación paso a paso directamente en tu cola de tickets.
¿Buscas descubrir puntos de entrada de hackers ocultos en tus redes? Regístrate para nuestra prueba gratuita y deja que te mostremos por qué nuestros socios Ask Huntress!