

El centro de operaciones de seguridad (SOC) promedio hoy está desbordado, no porque los analistas carezcan de habilidad, sino porque la proporción entre señales e información útil se ha vuelto brutal. Más endpoints, más identidades, más telemetría, más alertas. Si cada señal tuviera que ser clasificada manualmente por un analista humano, ningún SOC podría mantener el ritmo.
Huntress siempre se ha destacado por su bajo nivel de ruido. Creamos tecnología inteligente que se enfoca en las tácticas de los atacantes, y la respaldamos con nuestro propio equipo del SOC para filtrar lo que no importa antes de que llegue a ti. Eso es un verdadero diferenciador, y lo tomamos en serio.
Pero ni siquiera Huntress es inmune a un desafío que afecta a toda la industria. Las amenazas aceleradas por IA significan más incidentes, y a medida que crece nuestra base de clientes y nuestra plataforma se expande a más productos, también crece el volumen de trabajo que nuestro SOC debe manejar. Mantener el ritmo normalmente significaría contratar exponencialmente más analistas y trasladarte esos costos. Esa nunca fue una opción, y tampoco lo fue resolver un problema de escala sacrificando resultados.
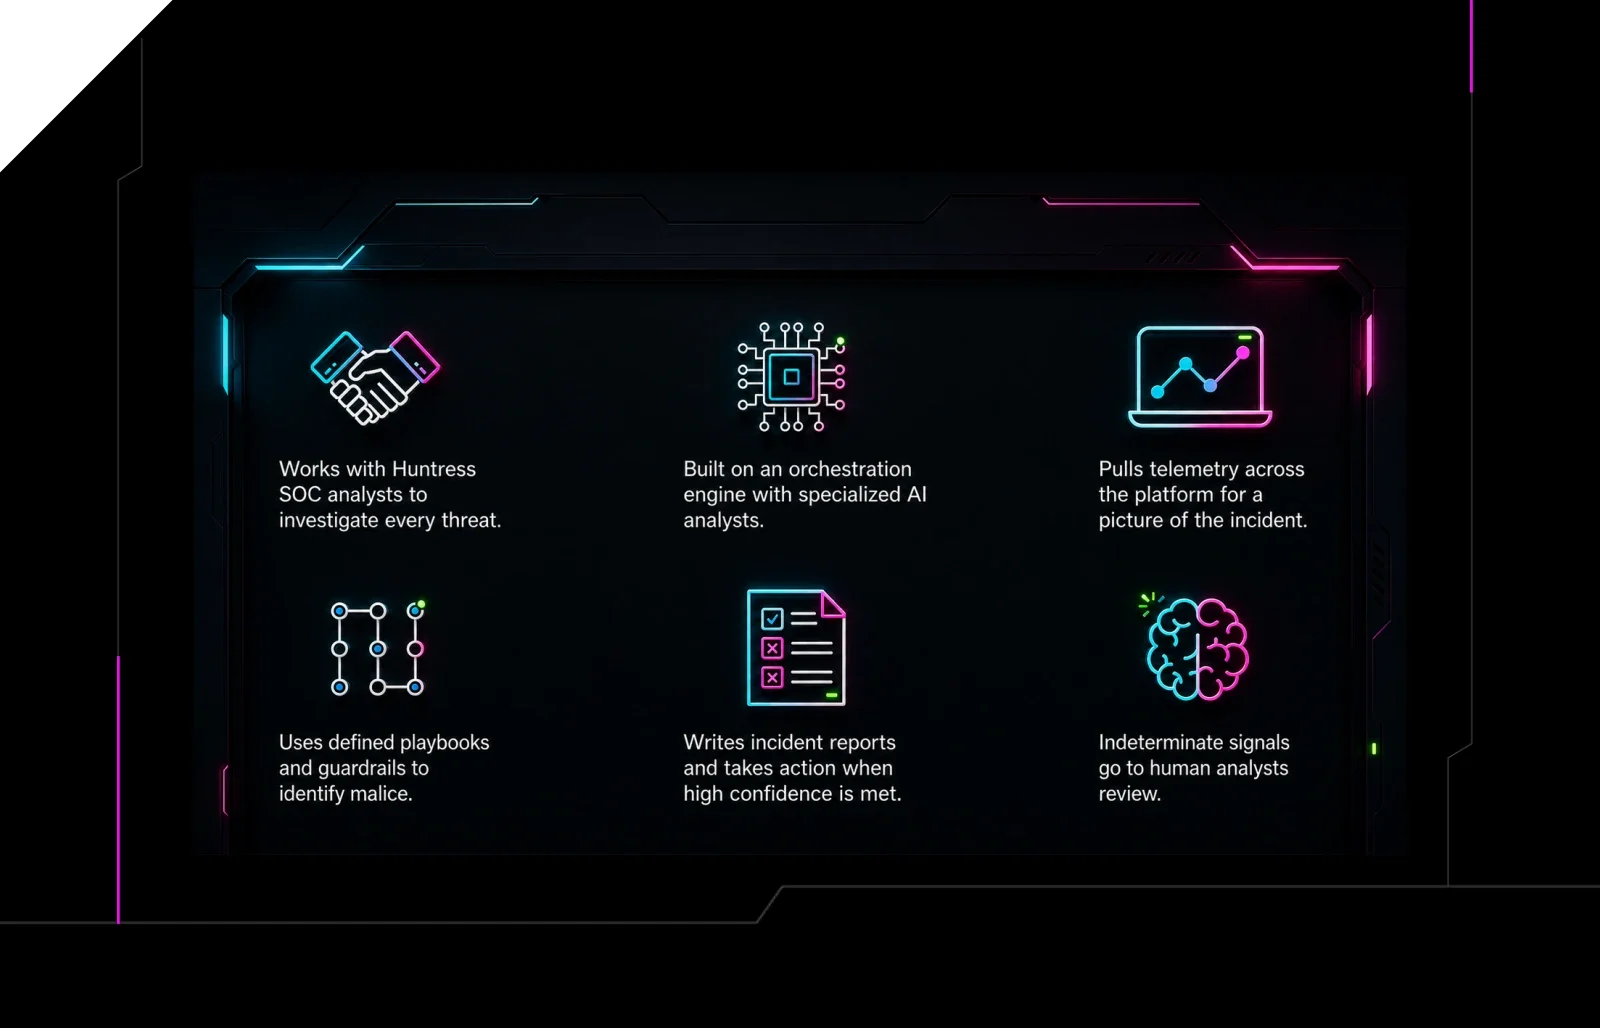
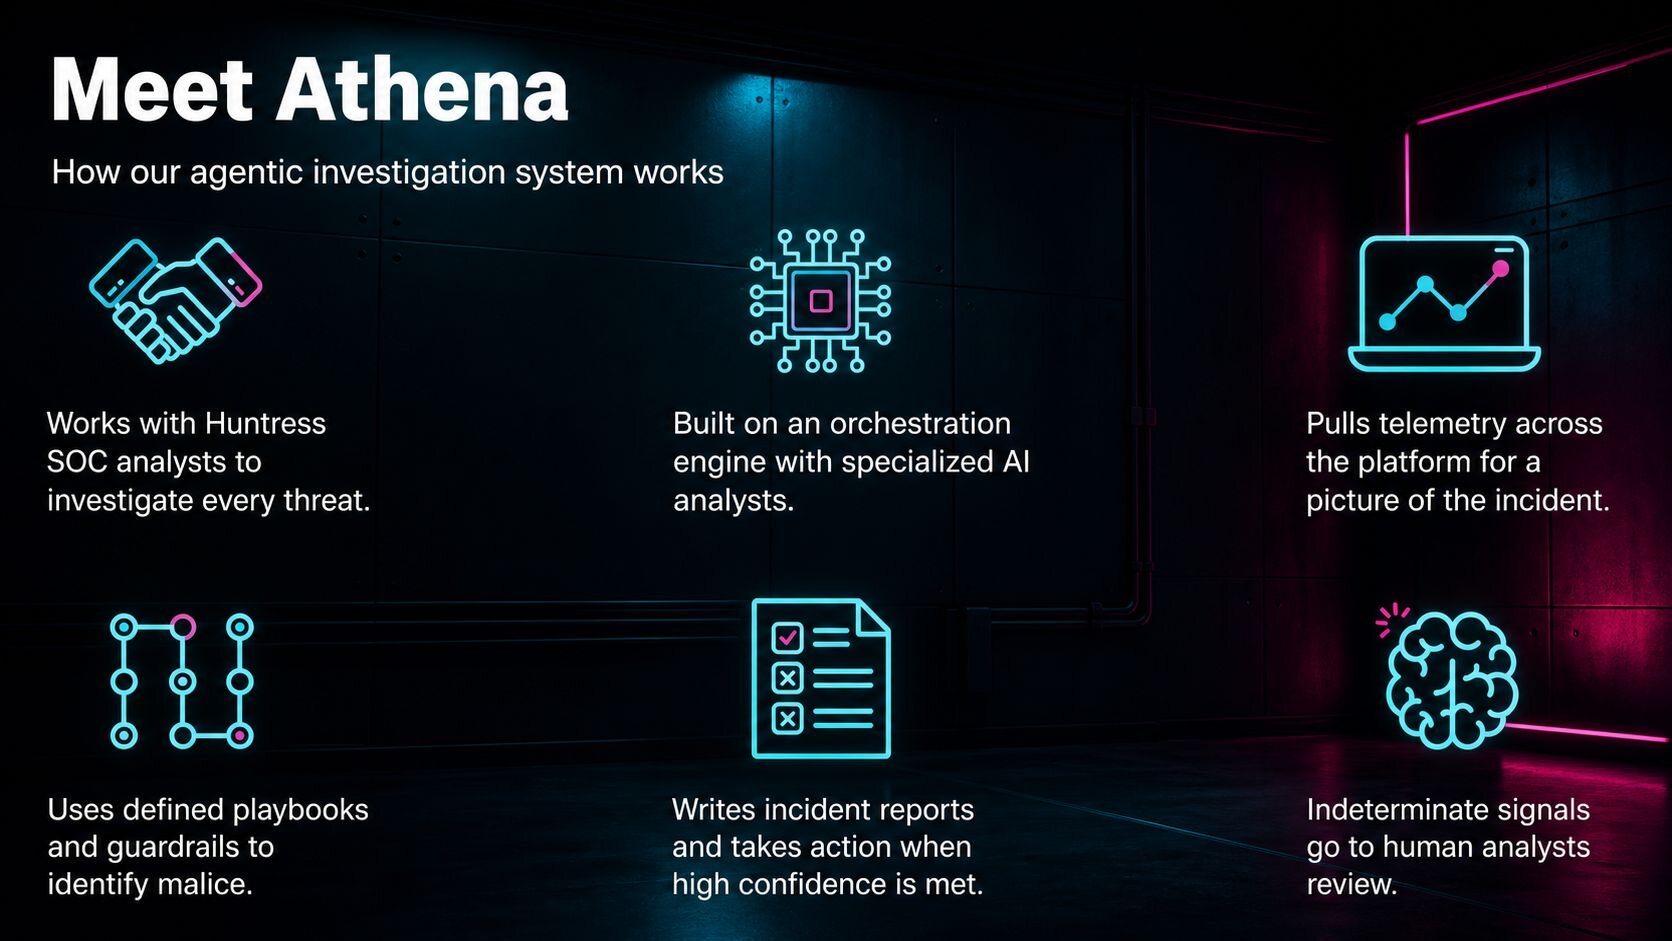
Por eso Huntress creó Athena, un sistema de investigación agéntico formado por más de 40 agentes especializados. No para reemplazar a los analistas (¡seguimos contratando!), sino para automatizar gran parte del trabajo tedioso que consume tiempo.
Qué sucede antes de que un analista toque algo
La mayoría de la gente piensa en la IA en el SOC como un chatbot que ayuda a los analistas a trabajar más rápido. Eso es solo una pequeña parte. El trabajo más importante ocurre antes en el proceso: determinar qué vale la pena investigar y en qué orden.
Cuando ocurre actividad potencialmente sospechosa en un entorno, las señales de alta prioridad se organizan de inmediato en una investigación. Una investigación, en este caso, es un objeto estructurado que agrupa actividades relacionadas, captura contexto y se convierte en el espacio de trabajo para todo lo que sigue.
La mayoría de los incidentes reales involucran múltiples señales a lo largo de una línea de tiempo, por lo que rara vez una investigación comienza con una sola señal. En el momento en que se crea una investigación, un agente de IA especializado analiza todas las demás señales abiertas en esa misma entidad (endpoint, identidad u otra), buscando características compartidas: mismo proceso, misma IP de origen, mismo patrón de ataque. Las señales coincidentes se agrupan automáticamente.
El resultado: cuando un analista abre un caso, no parte de una sola alerta buscando actividad relacionada. La actividad relacionada ya está ahí. La línea de tiempo ya está armada. Comienzan más adelante en la investigación, no desde cero. Y en algunos casos, ni siquiera se necesita que un analista humano revise el caso (más sobre esto en un momento).
Veamos el proceso de principio a fin.
Clasificación: no todas las investigaciones son iguales
Inmediatamente después de crear la investigación, Athena examina el contexto de las señales para identificar incidentes de intervención directa (hands-on-keyboard, HOK). Todo lo que se parezca a un actor de amenazas activo (por ejemplo, ransomware, movimiento lateral) se envía de inmediato al primer lugar de nuestra cola del SOC humano para una contención y respuesta rápidas. Esos son exactamente los tipos de amenazas complejas que requieren experiencia e instinto humanos, y Athena ayuda al identificarlas y liberarlas en cuestión de segundos tras recibir las señales.
Los analistas del SOC de Huntress ven investigaciones HOK todos los días, pero la mayoría de los casos no involucran un actor de amenazas activo porque detectamos y respondemos muy rápido. En la mayoría de las investigaciones, Athena agrega una breve nota que resume la(s) señal(es) y el contexto de la entidad antes de continuar con su investigación agéntica.
Recolección de evidencia: construyendo el panorama automáticamente
Después de la clasificación, los subagentes de Athena comienzan a trabajar en la recolección de evidencia, extrayendo telemetría de toda la plataforma Huntress para construir un panorama de lo que realmente sucedió.
Para las señales de endpoint, esto incluye la actividad de procesos: qué se ejecutó antes de que se activara la señal, qué se ejecutó después, si se estableció persistencia y qué más en ese endpoint luce sospechoso.
Para las señales basadas en identidad, incluye un análisis de referencia organizacional, comparando un inicio de sesión sospechoso con el comportamiento habitual del resto de la organización, de modo que el contexto pueda confirmar lo que la regla ya había señalado.
Estos son solo un par de ejemplos de las decenas de tipos de evidencia que Athena puede recopilar. Antes, esta recolección de evidencia se hacía manualmente en cada caso. Ahora Athena la maneja automáticamente.
Análisis: encontrar evidencia de intención maliciosa
Una de las formas más significativas en que Athena cambia la economía del SOC no está en lo que escala hacia un humano. Está en lo que resuelve con confianza sin derivarlo a una persona.
Para Identity Threat Detection and Response (ITDR), donde lanzamos Athena primero, nuestros playbooks de BEC ya estaban bien definidos antes de Athena. En las investigaciones de acceso no autorizado, por ejemplo, la(s) señal(es) indican actividad de autenticación sospechosa, como robo de sesión, robo de tokens de autenticación y actividad de adversario en el medio. Athena enfoca su análisis en confirmar que la actividad de autenticación parece anómala y puede verificar rápidamente la intención maliciosa examinando la actividad posterior.
Cuando Athena identifica de forma positiva actividad maliciosa, genera un reporte de incidente y lo entrega al cliente. No se requiere ningún analista humano.
En la práctica, los analistas dedican menos tiempo a trabajo sencillo y repetitivo que sigue playbooks conocidos, y más tiempo a los casos que realmente necesitan criterio humano: las investigaciones complejas, ambiguas y de alto riesgo donde la experiencia y el conocimiento importan más.
Asignación a un analista: qué llega realmente a un analista humano
Athena envía una investigación a un analista humano en dos situaciones: cuando tiene alta confianza de que algo es malicioso, y cuando tiene baja confianza o hallazgos no concluyentes.
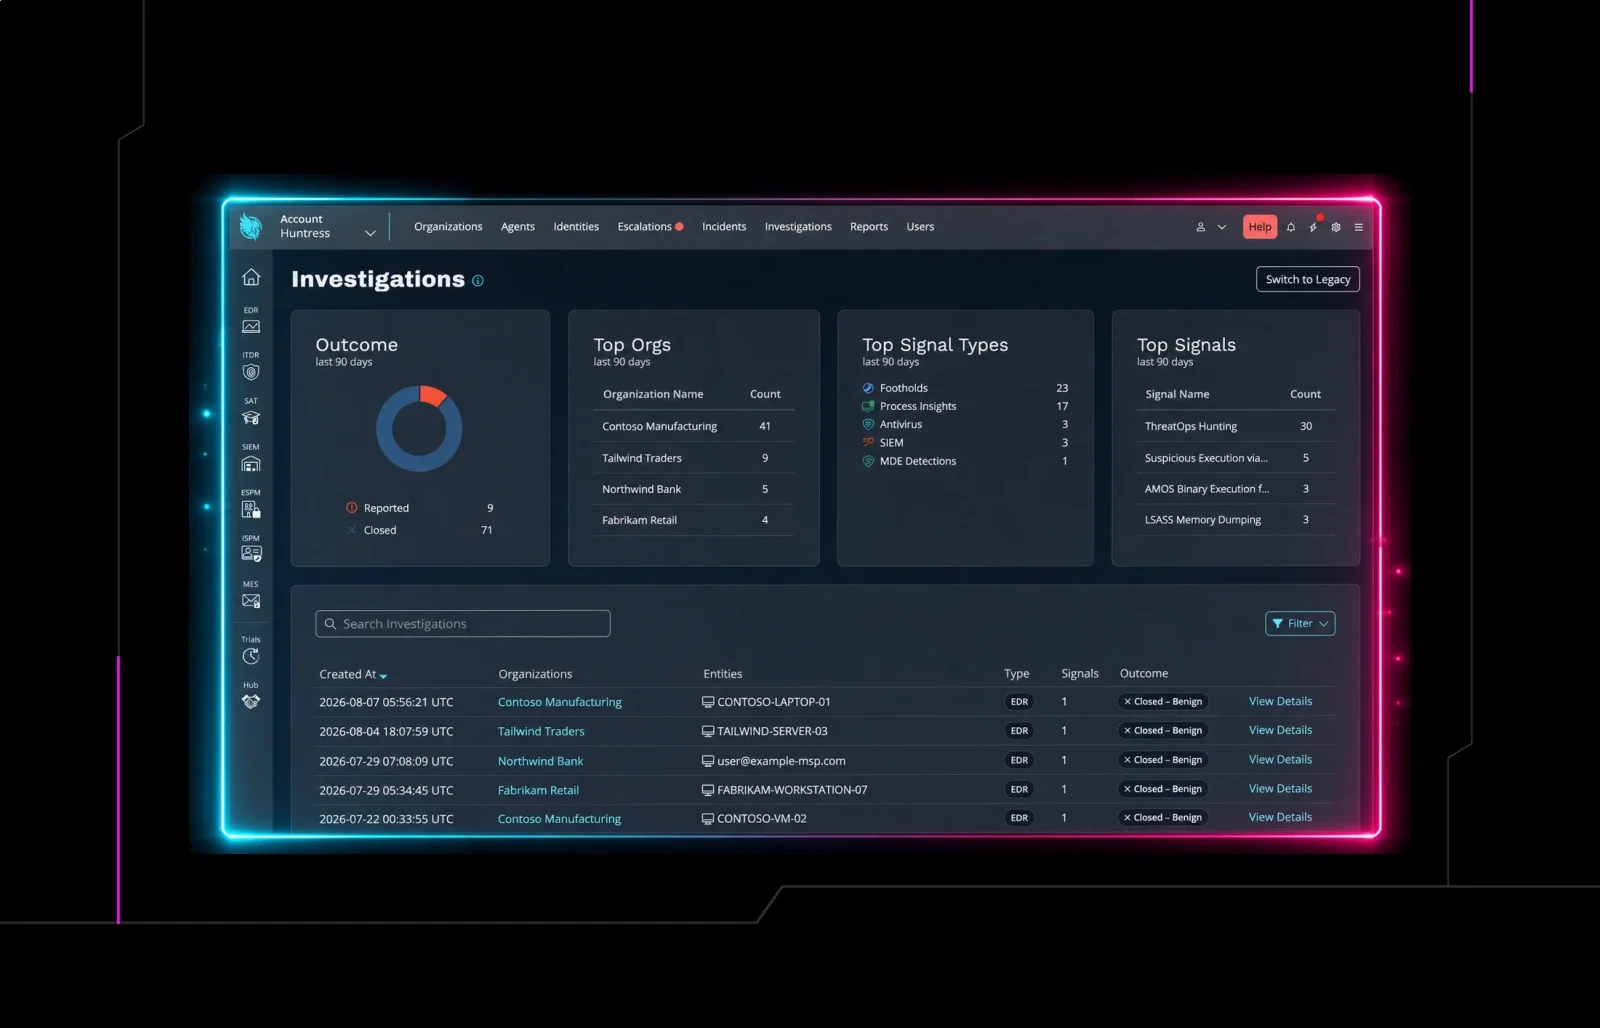
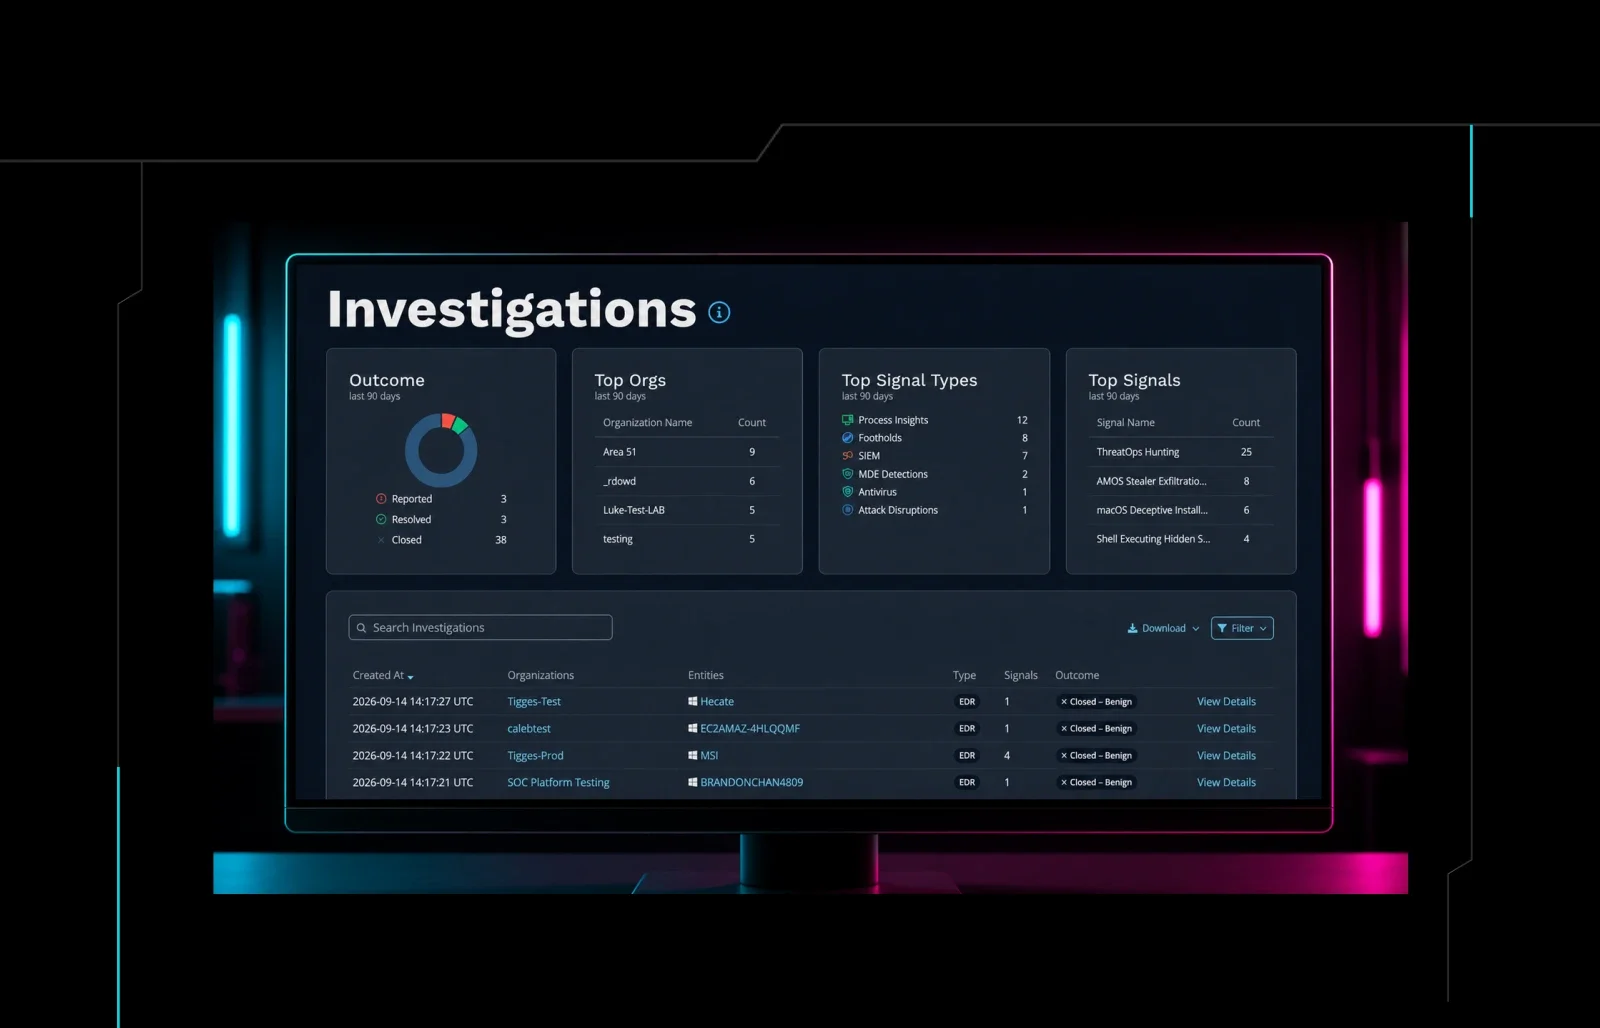
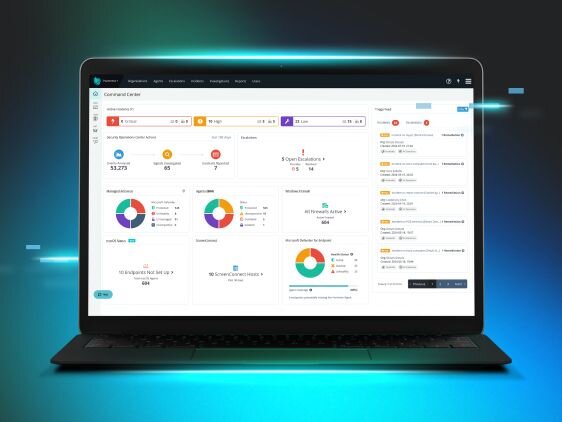
Cuando los casos llegan a los analistas, lo hacen con evidencia documentada y priorizada. La cola de analistas del SOC humano muestra las investigaciones sin asignar, el trabajo en curso y el análisis de Athena uno al lado del otro, de modo que la persona que toma la decisión final tiene todo el contexto que necesita, no solo una alerta sin procesar.
El resultado son tiempos de atención más rápidos, decisiones mejor informadas y reportes que cuentan la historia real de lo que sucedió.
Por qué esto te importa
El efecto práctico de la clasificación, investigación y remediación impulsadas por IA no es solo eficiencia dentro del SOC de Huntress. Afecta directamente la experiencia del cliente a través de:
Tiempos más rápidos para iniciar una investigación. Athena comienza a trabajar en el momento en que se activa una señal, no cuando un analista llega a ella, por lo que los tiempos de respuesta ante amenazas confirmadas son más rápidos que en una cola atendida solo por humanos.
Mayor consistencia en la calidad de los reportes. Cada investigación sigue los mismos playbooks estructurados. Los reportes siguen un formato consistente con explicaciones claras de qué pasó, qué se hizo y qué hacer a continuación.
Menores tasas de falsos positivos. Al requerir que múltiples agentes lleguen a conclusiones de alta confianza antes de actuar, Athena es más conservadora y más precisa que depender de una sola capa, humana o no humana.
Capacidad que escala. Cuando el volumen de detecciones aumenta debido a una nueva campaña de amenazas, una expansión de producto o la incorporación de nuevos clientes, Athena absorbe esa carga en tiempo real para que el SOC de Huntress siga siendo confiable.
En resumen
Huntress creó a Athena para manejar el trabajo estructurado, de alto volumen y basado en playbooks que, de otro modo, agotaría a un equipo del SOC humano. Así, cuando surge algo realmente difícil, un analista capacitado está listo para enfrentarlo.
El triaje de señales no es glamoroso. Pero hacerlo bien es lo que separa a un SOC que escala de uno que se ahoga. Ahora ya sabes cuál es Huntress.
Inicia tu prueba gratuita de Huntress hoy mismo y pon a Athena a prueba.