A menos que hayas estado viviendo bajo una roca, todos saben qué es el phishing y probablemente hayas recibido o incluso caído en un correo de phishing. Entonces, a estas alturas, no debería haber excusa, ¿cierto? Falso.
Aunque es evidente que todos sabemos a qué nos enfrentamos, los hechos muestran que seguimos siendo víctimas de estos ataques. Por eso, la única forma de fortalecer tus defensas y mitigar los ataques de phishing es con la práctica. Ahí es donde el entrenamiento de phishing resulta útil para ti y tus empleados.
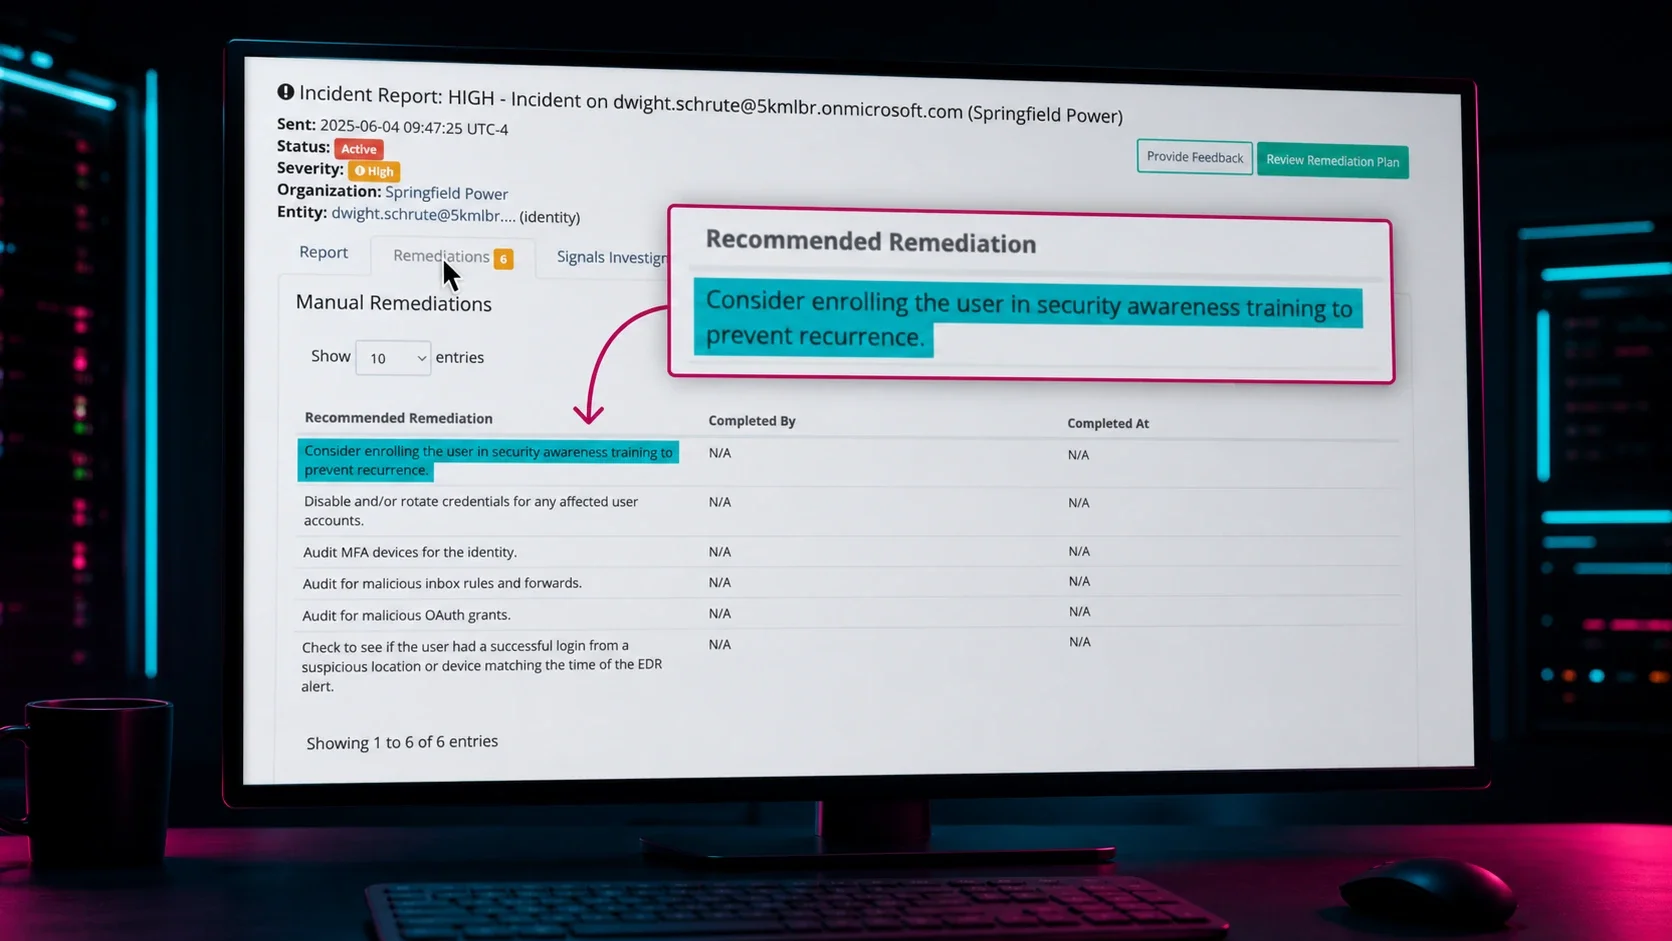
Comenzar tu programa de simulación de phishing como parte de tu rutina de security awareness training es el primer paso para proteger mejor a tu organización. Para ayudarte a avanzar, te guiaremos por los pasos de cómo ejecutar una simulación de phishing y crear un plan de acción basado en los resultados que encuentres con Huntress.
¿Qué es el entrenamiento de phishing?
El propósito de un programa de entrenamiento con simulación de phishing es permitir que los empleados experimenten un ataque de phishing real en un entorno seguro. Ayuda a medir regularmente qué tan expuesta está tu organización al riesgo de sufrir un ataque.
Como resultado, la simulación de phishing debe educar y generar un impacto duradero en la capacidad de tus empleados para tomar mejores decisiones al enfrentarse a correos de phishing. Estas decisiones pueden generar resultados como no hacer clic en enlaces, reportar correos sospechosos, tomarse un momento para pensar en lugar de dejarse manipular por un sentido de urgencia, y ser más transparentes sobre las amenazas de seguridad.
Un error común es tratar el entrenamiento de phishing como una forma de escrutar a los empleados. Y aún más drástico, descontar el sueldo o despedir a alguien por eso. La mayoría de las veces se trata menos del individuo y más del proceso que se ha establecido para ayudar a las personas a aprender.
Una prueba de simulación de phishing se puede comparar con tomar un examen en la escuela. Un examen no es lo mismo que un año entero de aprendizaje. Las pruebas de phishing por sí solas no son lo mismo que un programa de entrenamiento; sería como tomar un examen el primer día de clases que determinara tu calificación final, eso no sería muy útil. Más bien, estas pruebas de phishing son una buena forma de tomar la temperatura y ver qué necesita mejorar, además de una manera de aplicar lo aprendido para hacerlo mejor la próxima vez.
Mira una simulación de phishing desde adentro
Una simulación de phishing les da a los empleados una forma segura de experimentar un ataque realista y aprender del resultado. Mira el video antes de revisar el proceso de configuración para ver cómo Huntress Managed SAT conecta los escenarios, las acciones de los usuarios y el entrenamiento de seguimiento.
Cómo funcionan las simulaciones de phishing
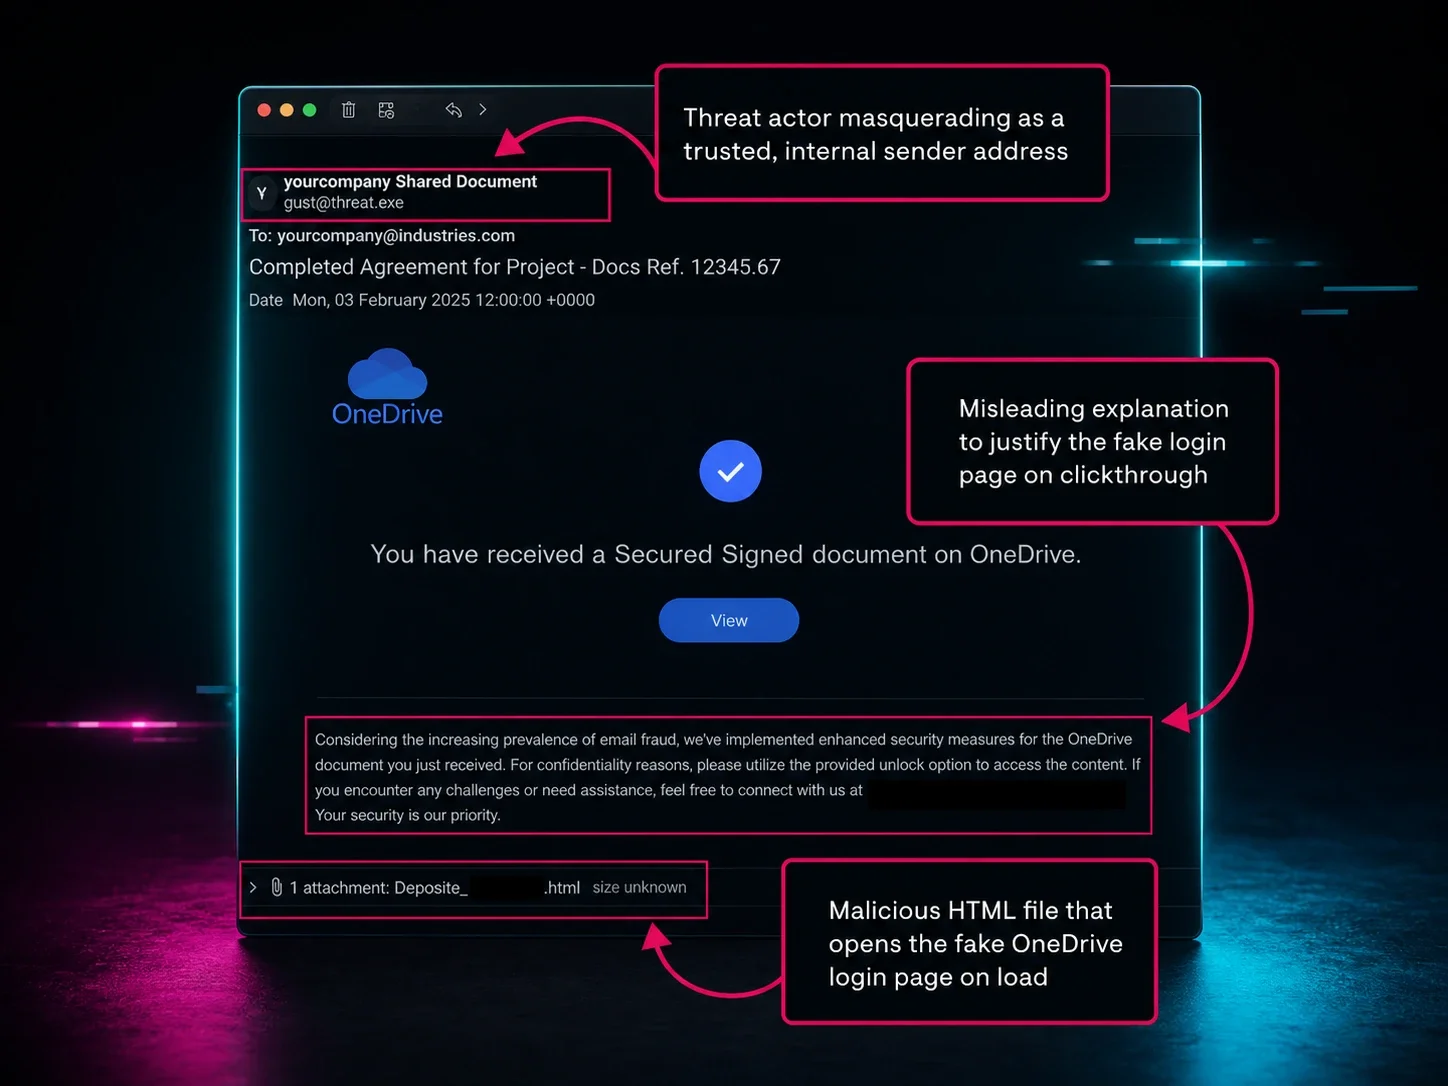
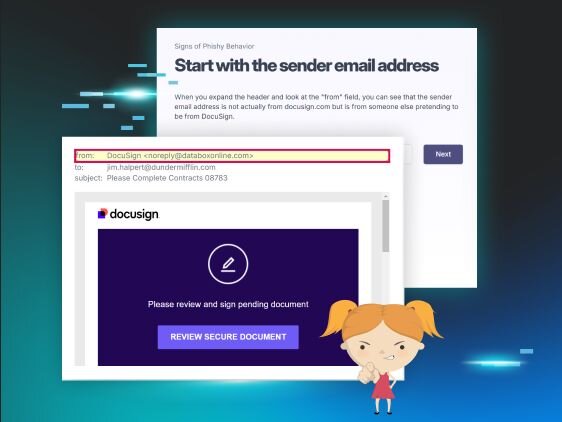
El administrador de la organización tendrá la opción de elegir entre varios escenarios de phishing reales para enviarlos a sus empleados. Depende de cada empleado ignorarlo, reportarlo o hacer clic en él. Una vez finalizado, el administrador podrá analizar los resultados y acceder a la severidad del riesgo de la organización para la prueba de simulación de phishing.
Este proceso debe repetirse con frecuencia para seguir monitoreando los resultados y obtener una idea precisa de a qué se enfrenta tu organización en el mundo real. Para todas las organizaciones, recomendamos pruebas de phishing mensuales como mínimo con los empleados.
**Es importante tener en cuenta que el programa de entrenamiento de phishing para empleados no está diseñado para probar tu infraestructura técnica y qué tan bien se defiende contra el phishing. Esa es una serie de pruebas distinta. Una verdadera prueba de simulación de phishing está diseñada para educar a tus empleados sobre qué tan bien se defienden contra los correos de phishing. Aquí es donde entra el término lista de aceptados, al que llegaremos en nuestra guía paso a paso.
¿Por qué hacer divertido el entrenamiento de phishing?
A pesar de lo habitual, no queremos que las simulaciones de phishing suenen todas catastróficas. Nuestra misión es cambiar la forma en que los empleados perciben y reaccionan ante las pruebas de phishing simuladas haciendo que la experiencia sea divertida. Antes de comenzar tu primera simulación de phishing, es importante entender a qué se enfrenta tu equipo. Si aún no la conoces, Curricula usa un personaje divertido, DeeDee, nuestra prodigio hacker de IA de 5 años especializada en phishing.
La intención detrás de DeeDee es:
- Ayudar a involucrar a los empleados y fomentar el trabajo en equipo creando una meta común: vencer sus pruebas simuladas.
- Desvincular al administrador del programa de la figura del "villano" que ejecuta el programa y, en cambio, permitir una línea abierta de comunicación para hacer preguntas y trabajar juntos.
- DeeDee también es la protagonista de nuestros episodios de entrenamiento sobre phishing e ingeniería social. Como su personaje toca todos los aspectos del entrenamiento de tus empleados, ayuda a conectar la narrativa entre el entrenamiento y estos escenarios reales de phishing.
Instrucciones paso a paso para ejecutar tu primera simulación de phishing
- Comienza tu prueba gratuita de Security Awareness. Después de activar tu demo de Huntress, se te presentará una guía paso a paso en la plataforma sobre cómo configurar todo.
- Importa a tus usuarios. Para comenzar tu prueba de phishing, primero debes importar a tus empleados a la plataforma. Hay tres (3) formas de hacerlo según tus preferencias:
- Escribirlos manualmente en la plataforma.
- Importar una lista de empleados usando nuestra herramienta de importación CSV.
- Recomendado: Configura la sincronización automática usando un directorio como Microsoft, Google, Okta, etc. Se recomienda esto porque seguirá sincronizando automáticamente a los nuevos empleados que contrates y desactivará a los que dejen la organización.
- Agrega el simulador de phishing a la lista de aceptados. Ahora es el momento de hacerlo, te dijimos que volveríamos a esto.
- Agregarlo a la lista de aceptados permite que las pruebas de simulación de phishing de nuestra plataforma lleguen de forma segura a la bandeja de entrada de tus empleados como una prueba, sin interferencias. ¡Si no completas este paso, el simulador de phishing no funcionará! Tenemos guías adicionales para ayudarte con este proceso y solo toma unos 5 minutos.
- Elige tu escenario de phishing. Después de esto, ¡estás listo para configurar tu ardid de phishing! El primer paso es elegir el escenario de correo. Por defecto, tendrás algunas opciones disponibles para enviar a tus empleados. Estas imitan amenazas reales de phishing que se han observado y convertido en ejercicios de entrenamiento seguros.
- Elige tu audiencia. Luego, elige la audiencia a la que quieres enviarlo. Esto se puede separar por departamento o por personas específicas, pero en general recomendamos enviarlo a todos los empleados para ver cómo reacciona cada persona ante la prueba de phishing.
- Elige tu entrega. Una vez que selecciones tu audiencia, puedes elegir cuándo entregarla. Por defecto, sugerimos enviarla de inmediato, pero tendrás otras opciones para enviarla en una fecha u hora específica.
- Lanza tu prueba. Revisa tu prueba y, antes de enviarla, selecciona el método de recuperación. El entrenamiento de recuperación es una forma automatizada de ayudar a quienes hicieron clic en el correo a aprender de sus errores y defenderse en el futuro. Si esta es tu primera prueba, recomendamos desactivar esto para que tus empleados no sepan que los estás evaluando, lo que llamamos una evaluación silenciosa. Cualquiera que haga clic en esta prueba será enviado a una página de error 404 en blanco.
- ¡Felicidades! Eso es todo. Haz clic en enviar y felicidades, ¡acabas de lanzar tu primera prueba de phishing! 🎉
Cómo analizar los resultados de tu prueba de phishing
Ahora que la parte difícil terminó, tu siguiente paso es revisar los datos que arrojó el simulador de phishing. Aquí es donde podrás ver las tasas de clics de los empleados.
Para la mayoría de las empresas, el primer clic ocurre en menos de un minuto. Así que no te alarmes si ves clics de inmediato. Como administrador del programa, recibirás actualizaciones regulares de DeeDee sobre quién está cayendo en su phishing.
Una vez que tu campaña se apague tras unos días de activación, tendrás los resultados necesarios para generar tus informes. Es típico que las empresas nuevas vean que entre el 30 % y el 40 % de sus empleados hacen clic en la prueba simulada.
Si tus resultados regresan en 0 %, hay una alta probabilidad de que algo haya salido mal y que tus empleados probablemente no recibieron los correos; verifica que hayas agregado todo a la lista de aceptados. Y si tus resultados son del 100 %, nos alegra que estés leyendo esto y esos números deberían bajar una vez que tus empleados completen su entrenamiento y aprendan a identificar mejor los correos de phishing.
Cómo hacer un plan de acción
Dependiendo de cómo resultaron tus números, se definirán tus próximos pasos.
Si no estás seguro de qué significan tus resultados, usa esta "boleta de calificaciones" de phishing para ver dónde se ubica tu empresa y qué acciones tomar como respuesta:
- Menos del 5 %: Estás en buena forma, ¡sigue así! Este es un excelente rango, especialmente para una organización nueva en simuladores de phishing. Querrás seguir ejecutando pruebas de phishing para mantenerte constante en este rango.
- Entre 5 % y 15 %: Este es el rango promedio que reciben las empresas que usan activamente un programa de security awareness, así que tus empleados ya van adelantados. Sin embargo, es importante que sigas evaluando y entrenando a tus empleados para que estén atentos a posibles ataques de phishing.
- Más del 15 %: Este rango indica una prueba de phishing de alto riesgo. Sin embargo, no te preocupes, este rango es totalmente esperado para una empresa que recién comienza con las simulaciones de phishing. Con entrenamiento y práctica frecuente, deberías ver una disminución constante en la tasa de clics.
Un error común es pensar que si logras una tasa de clics del 0 %, estarás protegido de por vida, qué bueno sería eso. Pero en realidad, el objetivo del entrenamiento de phishing es poner a todos los empleados en situaciones nuevas e incómodas para que sigan aprendiendo y mejorando. Como los correos de phishing avanzan constantemente, el entrenamiento también debe hacerlo. Para medir tu progreso desde una perspectiva más práctica, querrás ver una disminución constante en las tasas de clics que luego se mantenga de forma constante en el rango más bajo. Nunca fijes como meta una tasa de clics del 0 %.
Aunque hay mucho que aprender de cada prueba de phishing, para que las simulaciones valgan la pena, también debes enfocarte en el entrenamiento de phishing. Al igual que con el ejemplo de la escuela, primero debes enseñar y luego esperar resultados. Para el phishing, si enseñas proactivamente a tus empleados qué buscar y cómo buscarlo, es más probable que veas resultados duraderos.
Sin importar tus resultados de phishing, tu siguiente paso debe ser comenzar nuestro security awareness training basado en historias. Huntress incluye entrenamiento básico gratuito que cubre el phishing y otros temas de ciberseguridad para explorar. Juntos, esto impulsará no solo tu programa de simulación de phishing, sino también todo tu programa de seguridad.
A medida que tu programa madure, naturalmente querrás enviar más plantillas, crear tus propios correos, etc., ¡pero esto te dará un buen comienzo!
Puntos clave
- Si aún no has completado tu prueba GRATUITA de Huntress Managed SAT, hazlo ahora para acceder a nuestro simulador de phishing y más herramientas gratuitas de entrenamiento en seguridad.
- Lanza tu primera prueba de phishing para ver qué tan expuesta está tu empresa a los ataques de phishing.
- Crea un plan de acción sobre cómo entrenar mejor a tus empleados según ese riesgo.
- Para construir un programa maduro de security awareness, te recomendamos ejecutar pruebas de phishing y security awareness training cada mes, y luego analizar los resultados.
- El objetivo es construir una cultura de seguridad positiva. Usar pruebas de phishing gamificadas y entrenamientos divertidos ayudará a conectar con los empleados y darles una mejor razón para estar seguros en el trabajo.
Recuerda: el entrenamiento de phishing no se trata de perfección, se trata de progreso.
Disfruta aprender.