
Confianza en cadena: investigando el abuso de Faronics Deploy
Actores maliciosos abusan de Faronics Deploy en campañas de phishing para ejecutar PowerShell, implementar ScreenConnect y evadir la detección usando herramientas confiables.
Convertir la curiosidad infantil en experiencia en ciberseguridad.
El camino de Chad Hudson hacia el mundo de las computadoras comenzó desde joven, inspirado por la pasión de su padre por la tecnología. "Siempre estuve rodeado de computadoras mientras crecía", recuerda Chad. "Mi papá era un entusiasta apasionado de las computadoras y la tecnología. Con el tiempo, eso se me contagió y empecé a imitarlo de niño, hasta que me metí de lleno en el mundo de las computadoras."
En Huntress, Chad se especializa en el centro de operaciones de seguridad (SOC) y en Hunt & Response. Su trabajo consiste en mantenerse alerta ante las ciberamenazas y responder con rapidez a los incidentes de seguridad que afectan a pequeñas y medianas empresas. "Trabajar en Huntress me llena de satisfacción, porque sé que somos los 'superhéroes' cibernéticos de las pymes", dice. "Es gratificante despertar cada día sabiendo que somos quienes detenemos a los actores de amenazas que buscan castigar a empresas trabajadoras solo para ganar dinero fácil."
¿Cuál es tu consejo de ciberseguridad favorito, Chad?
"Piensa antes de hacer clic. Al trabajar en un SOC y participar en las investigaciones, el método que más veo que engaña a los usuarios son los ataques de ingeniería social, como el phishing. Es mejor tomarse su tiempo al revisar los correos electrónicos, visitar páginas web y descargar contenido. A la larga, unos segundos extra de precaución pueden evitar un mundo de problemas."
Sigue a Chad en X: @0xBurgers
Actores maliciosos abusan de Faronics Deploy en campañas de phishing para ejecutar PowerShell, implementar ScreenConnect y evadir la detección usando herramientas confiables.
Los atacantes no solo abusan de una herramienta de RMM: las encadenan para lograr una persistencia por capas difícil de detectar y aún más difícil de eliminar. Todos los niveles de actor de amenazas hacen esto ahora.

Huntress observó a actores de amenazas explotando una vulnerabilidad de ejecución remota de código en Microsoft WSUS en cuatro clientes a los pocos días de su divulgación. Esta es la cronología, las TTPs y por qué necesitas aplicar el parche ahora.
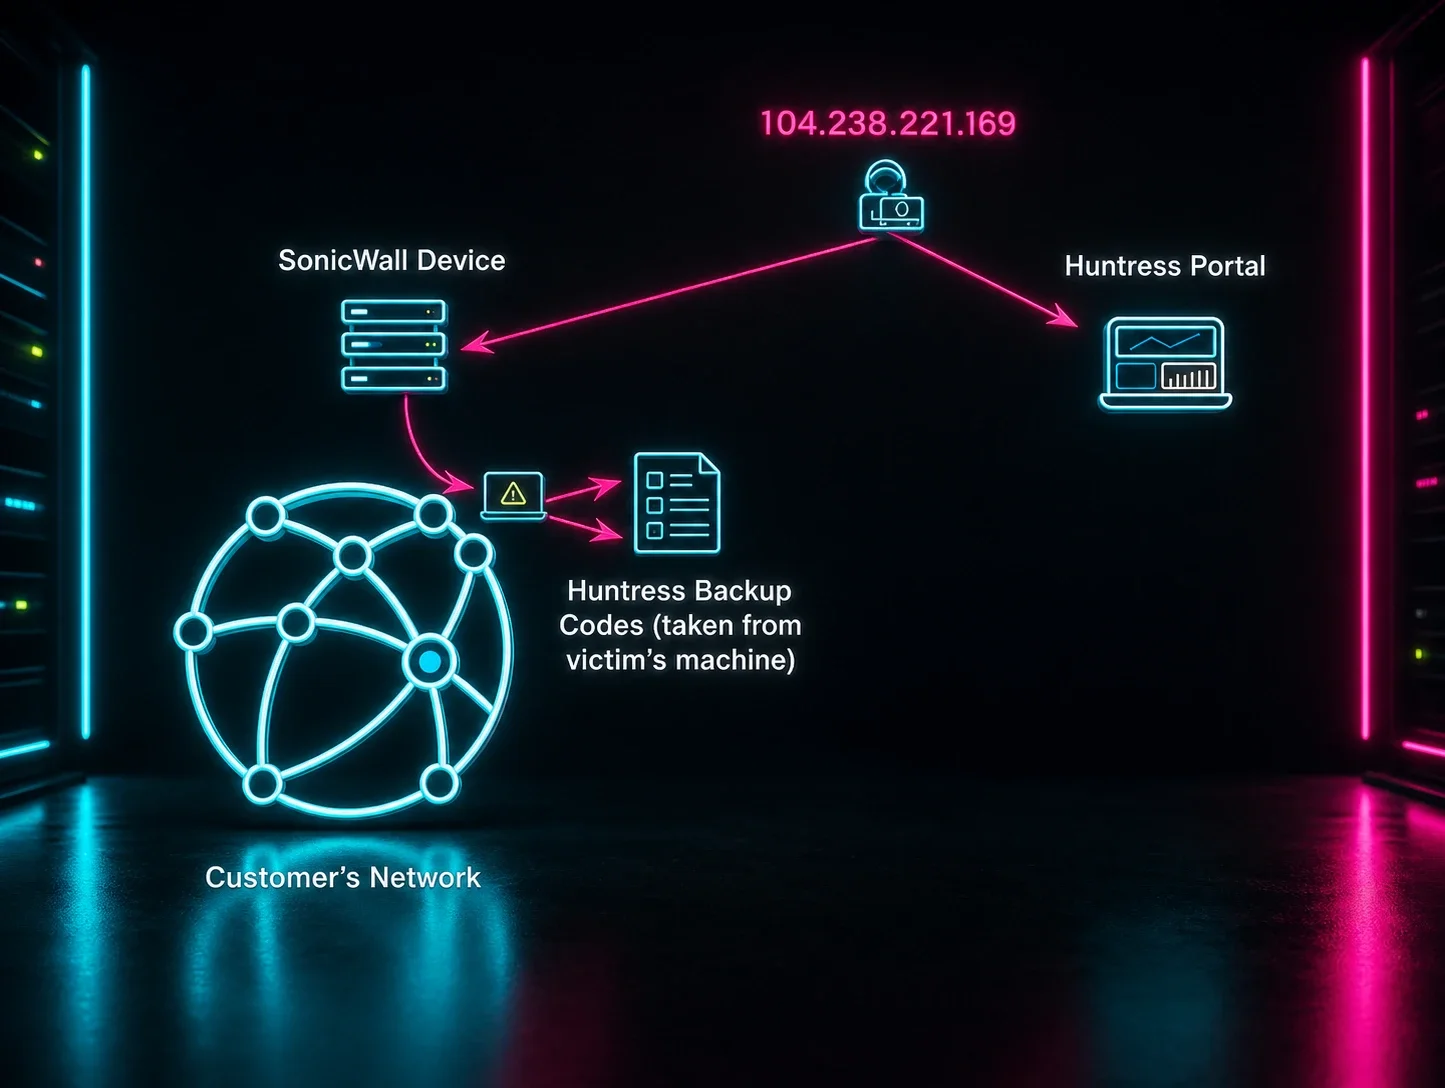
Un actor de amenazas ingresó a través de SonicWall y luego encontró un archivo de contraseñas en texto plano en el escritorio de alguien. Esta publicación complementaria al aviso de SonicWall es una advertencia en una sola captura de pantalla.
Una gran ola de malware de PowerShell llegó un viernes por la tarde y los analistas de Huntress se pusieron manos a la obra de inmediato. Lo que encontraron fue una cadena de infección de Warzone RAT que puso a prueba sus detectores en tiempo real.