

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
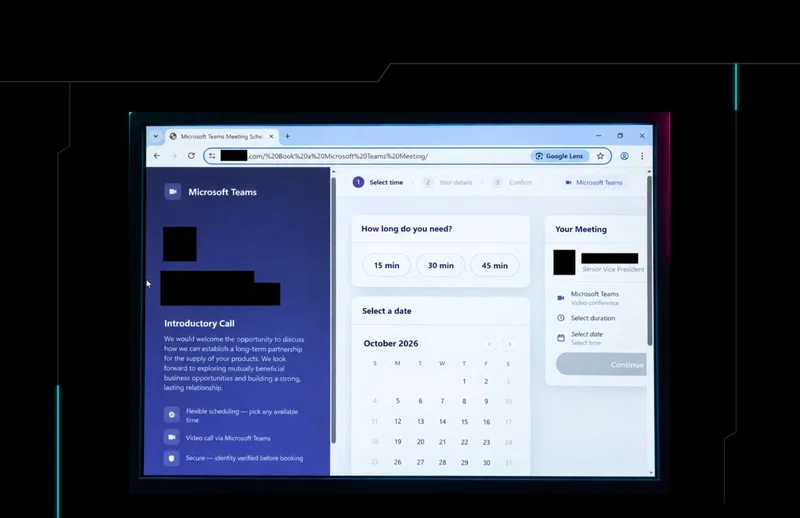
Los actores de amenazas usaron un señuelo convincente de reserva de reuniones de Microsoft Teams para ocultar un phishing mediante código de dispositivo y engañar a las víctimas para que autorizaran el acceso del atacante.
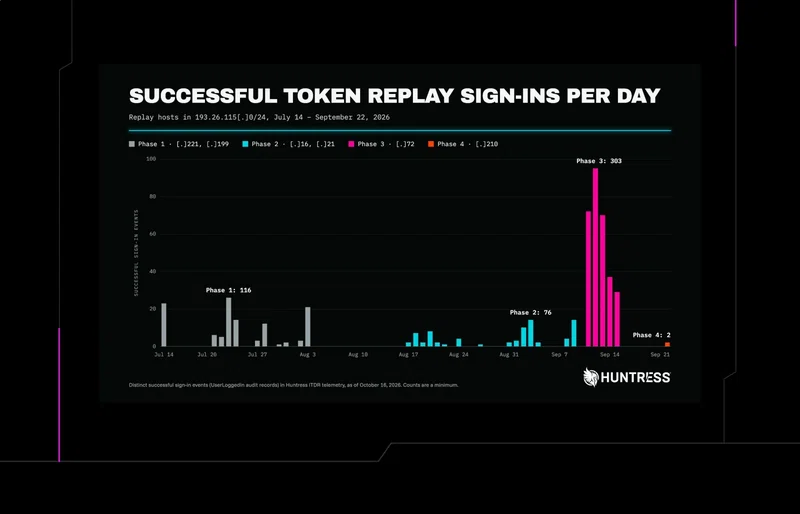
Huntress monitoreó una campaña de Microsoft 365 de 10 semanas que combinó retransmisiones AiTM con reutilización de token de autenticación, dispositivos Entra fraudulentos, manipulación de MFA y reglas ocultas de bandeja de entrada.
Los actores de amenazas están aprovechando el furor por GTA6 con descargas falsas filtradas, difundidas mediante SEO poisoning y cargadas de RAT, infostealers y ransomware wiper. Esto es lo que encontró Huntress.

