

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
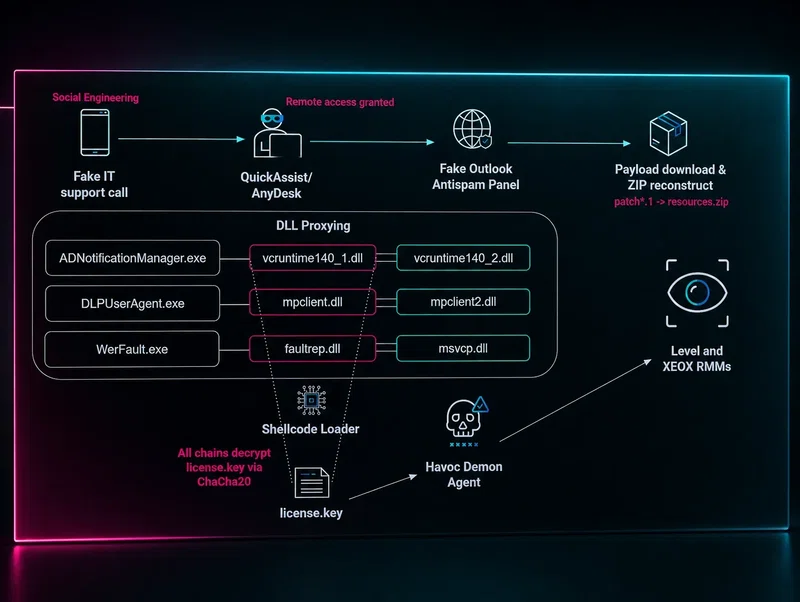
Las estafas de soporte técnico falso solían terminar con una tarjeta de regalo. Ahora terminan con un framework Havoc C2 modificado en tu entorno, que usa llamadas al sistema indirectas para evadir tu EDR.
Gladinet CentreStack está siendo explotado activamente, y según reportes, el grupo de ransomware cl0p ahora apunta a servidores expuestos a internet. Huntress ha estado monitoreando esto desde el inicio y tiene las últimas actualizaciones.
Una falla de inclusión de archivos locales en Gladinet CentreStack y Triofox fue explotada activamente antes de que existiera un parche. Huntress documentó la vulnerabilidad, la actividad de explotación y qué hacer ahora.

