

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
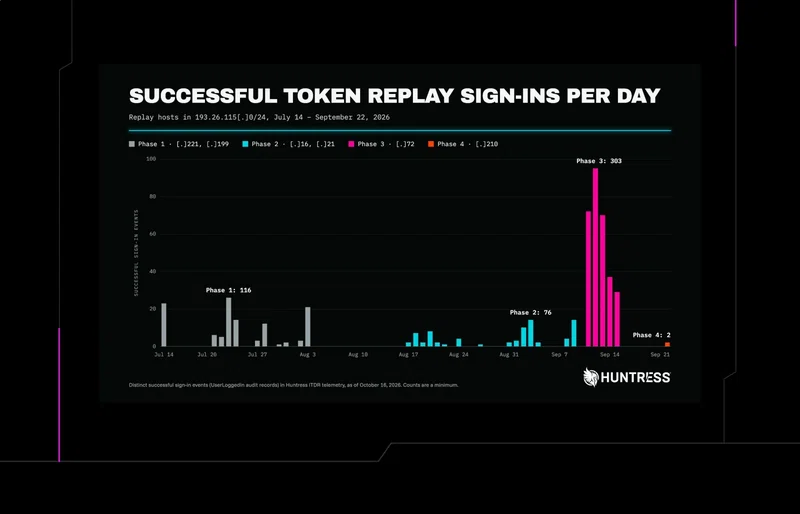
Huntress monitoreó una campaña de Microsoft 365 de 10 semanas que combinó retransmisiones AiTM con reutilización de token de autenticación, dispositivos Entra fraudulentos, manipulación de MFA y reglas ocultas de bandeja de entrada.
Un paquete cargado lateralmente convierte un binario firmado por Microsoft en una herramienta de robo de tokens de OAuth. Sin dominio de phishing, sin interfaz falsificada, sin navegador. Así es como se detecta.
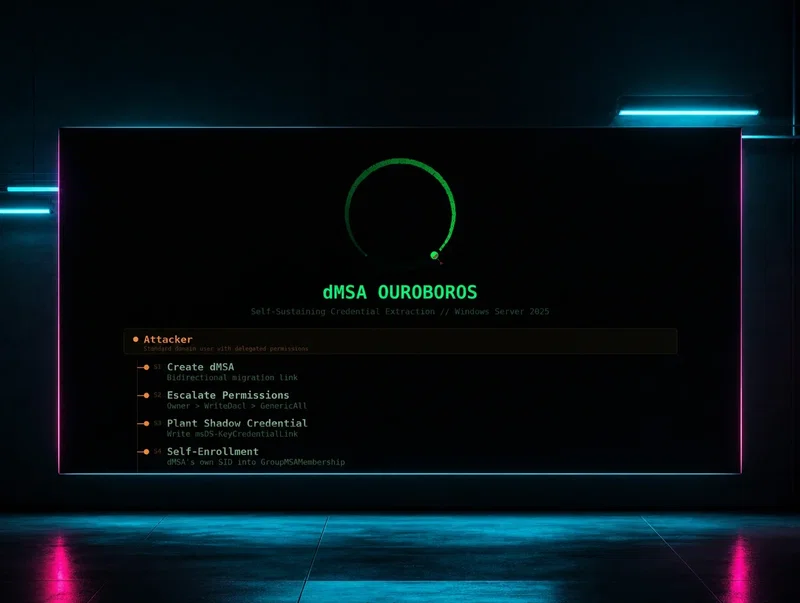
Un dominio de Windows Server 2025 totalmente parchado es vulnerable a dMSA Ouroboros, una técnica de extracción de credenciales autosostenible que solo requiere permisos delegados estándar. Descubre cómo funciona, por qué falla la remediación y cómo detectarla.

