Los living off the land attacks convierten tus herramientas, scripts y sistemas en armas. Huntress los protege.

Los living off the land attacks convierten tus herramientas, scripts y sistemas en armas. Huntress los protege.

Imagen de técnicas living off the land con una pantalla de laptop

Los atacantes no necesitan malware para causar estragos en tu organización. Pueden simplemente evadir tus controles de seguridad escondiéndose en actividad que parece legítima. Huntress detecta y detiene a los intrusos que otras herramientas pasan por alto.

Más de 285 mil negocios protegidos por Huntress

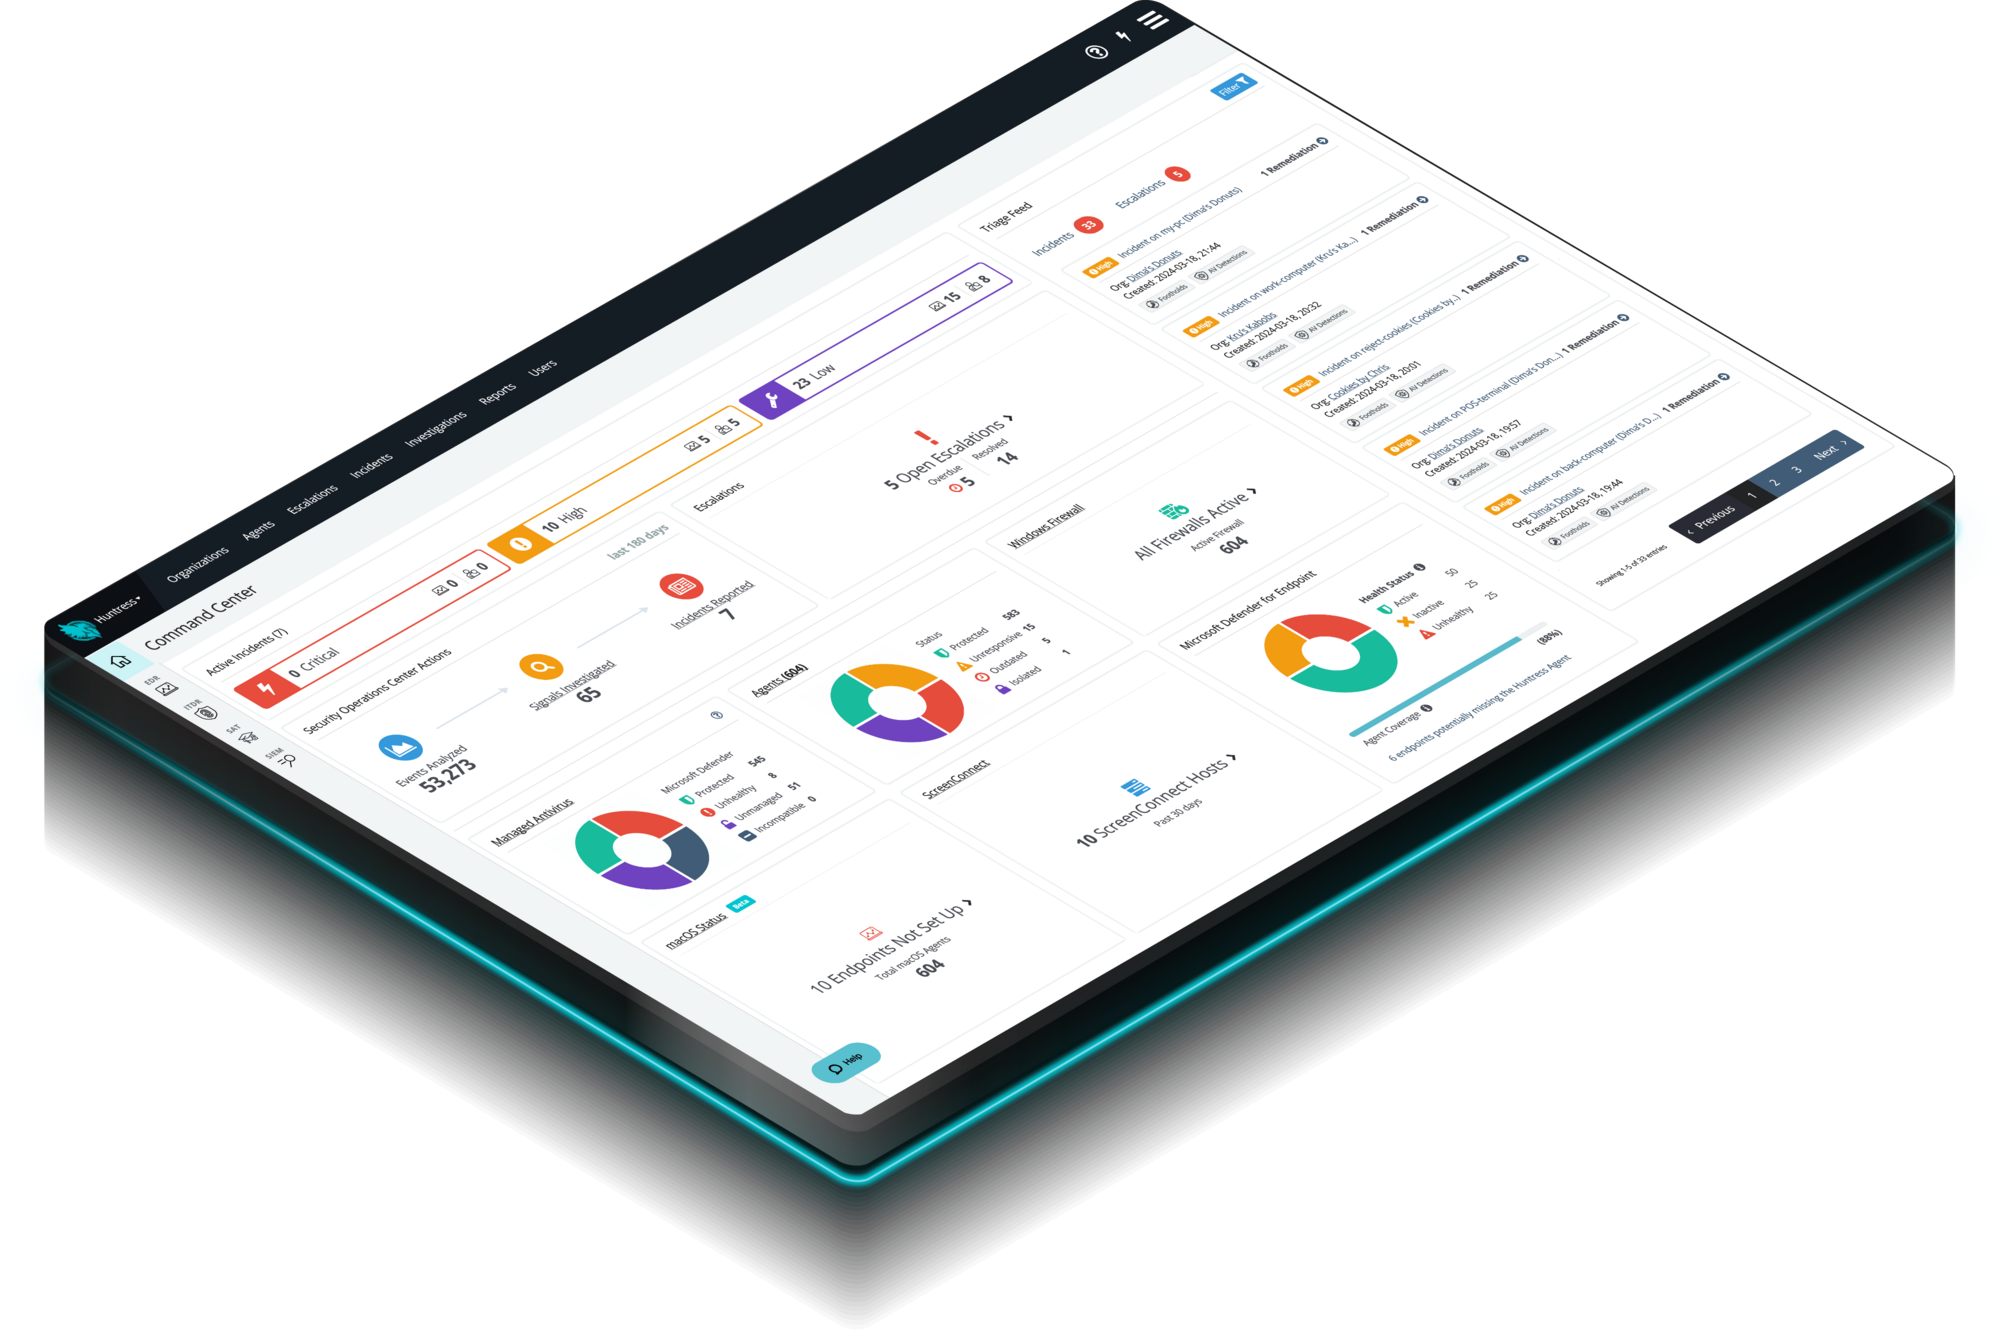
Huntress platform

¿Los hackers están usando tus propias herramientas como arma?

La seguridad tradicional busca archivos "maliciosos". Pero el 84% de los ataques de alta gravedad ahora usan herramientas legítimas como PowerShell para esconderse a plena vista. Huntress monitorea el uso de tus herramientas de confianza para asegurarse de que no se estén usando para destruir tu negocio desde adentro.

Huntress platform

Tus datos salieron antes de que llegara la nota de rescate

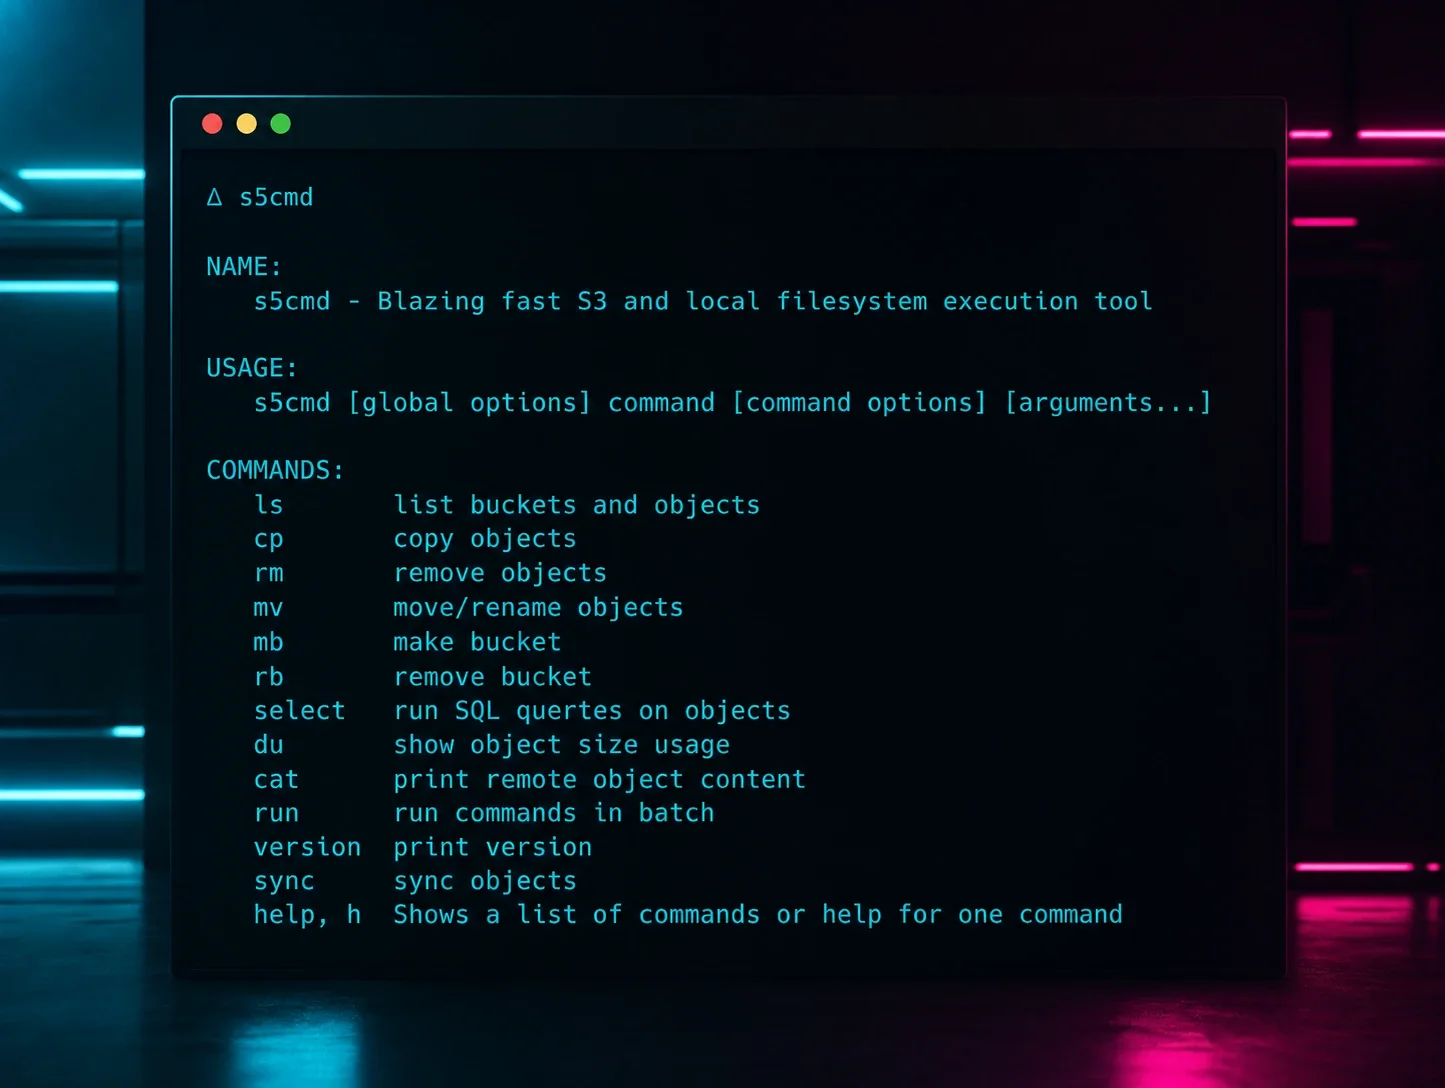
Un atacante acaba de entrar a tu red, copió en silencio tus archivos sensibles usando herramientas cotidianas y subió todo a la cloud, todo antes de que recibieras una exigencia de rescate. Ahora amenaza con publicar tus datos a menos que pagues, y no tenías idea de que esto estaba pasando. Huntress detiene el robo de datos antes de que se convierta en una noticia al:

  • Detectar binarios de confianza del sistema que se usan de forma sospechosa para copiar datos

  • Identificar atacantes que usan herramientas confiables e integradas para sacar datos sin ser detectados

  • Detener la amenaza antes de que tus datos, o tu reputación, estén en juego
Huntress platform
Logotipo de la empresa

Seguridad para cada etapa de crecimiento.

Todo comenzó con una llamada aparentemente inofensiva que puso en marcha, en silencio, un ataque de ransomware. Lo que siguió fue un ataque cuidadosamente orquestado y ejecutado con precisión. Pero una alianza fundamental con Huntress se convirtió en el factor decisivo entre el caos total y el restablecimiento de las operaciones normales.

"Les decimos a nuestros clientes que Huntress es la razón por la que los actores de amenazas no están conectados a sus computadoras. Con Huntress hemos podido mitigar las amenazas rápidamente y garantizar que nuestros clientes no sufran demasiado tiempo de inactividad y puedan seguir adelante con su trabajo".
— Osama Munir | Líder de Operaciones de Ciberseguridad

Tu negocio necesita pruebas, no promesas.

24/7

Cobertura global de analistas de amenazas

Liderado por un equipo de analistas de amenazas de primer nivel, reconocidos en la industria y que lo han visto todo, nuestro SOC disponible 24/7 y asistido por IA trabaja sin descanso para encontrar y eliminar amenazas de ransomware antes de que puedan dañar tu negocio.

83 mil

Informes de incidentes altos/críticos enviados en los últimos 12 meses

La fatiga por alertas es brutal y puede agotar a tus profesionales más capacitados. Por eso eliminamos el ruido y mostramos solo las alertas que importan. Déjanos encargarnos de las distracciones, para que tú y tu equipo se concentren en lo que de verdad importa.

más de 285 mil

Organizaciones protegidas por Huntress

Vemos millones de ataques cada año, y cada uno nos hace más inteligentes. Estos conocimientos hacen evolucionar constantemente nuestra tecnología y nuestro enfoque para acabar con los hackers. El resultado es una mayor eficiencia para tu equipo y una inmunidad colectiva entre nuestros clientes.

Tu plataforma de seguridad para tener Tranquilidad

La plataforma de seguridad de Huntress está construida, es propiedad y es operada en su totalidad por nuestro equipo, desde la primera señal hasta la remediación. Precios predecibles sin ruido, solo alertas relevantes.

Huntress Managed EDR no solo vigila tus endpoints: es una solución completa. Desde el segundo en que aparece una amenaza hasta que se elimina, nosotros nos encargamos de todo. Obtienes protección, detección y respuesta continuas las 24 horas, los 7 días de la semana, que interrumpen y remedian las amenazas.

  • Más de 6 millones de endpoints protegidos

Identity Threat Detection and Response (ITDR)

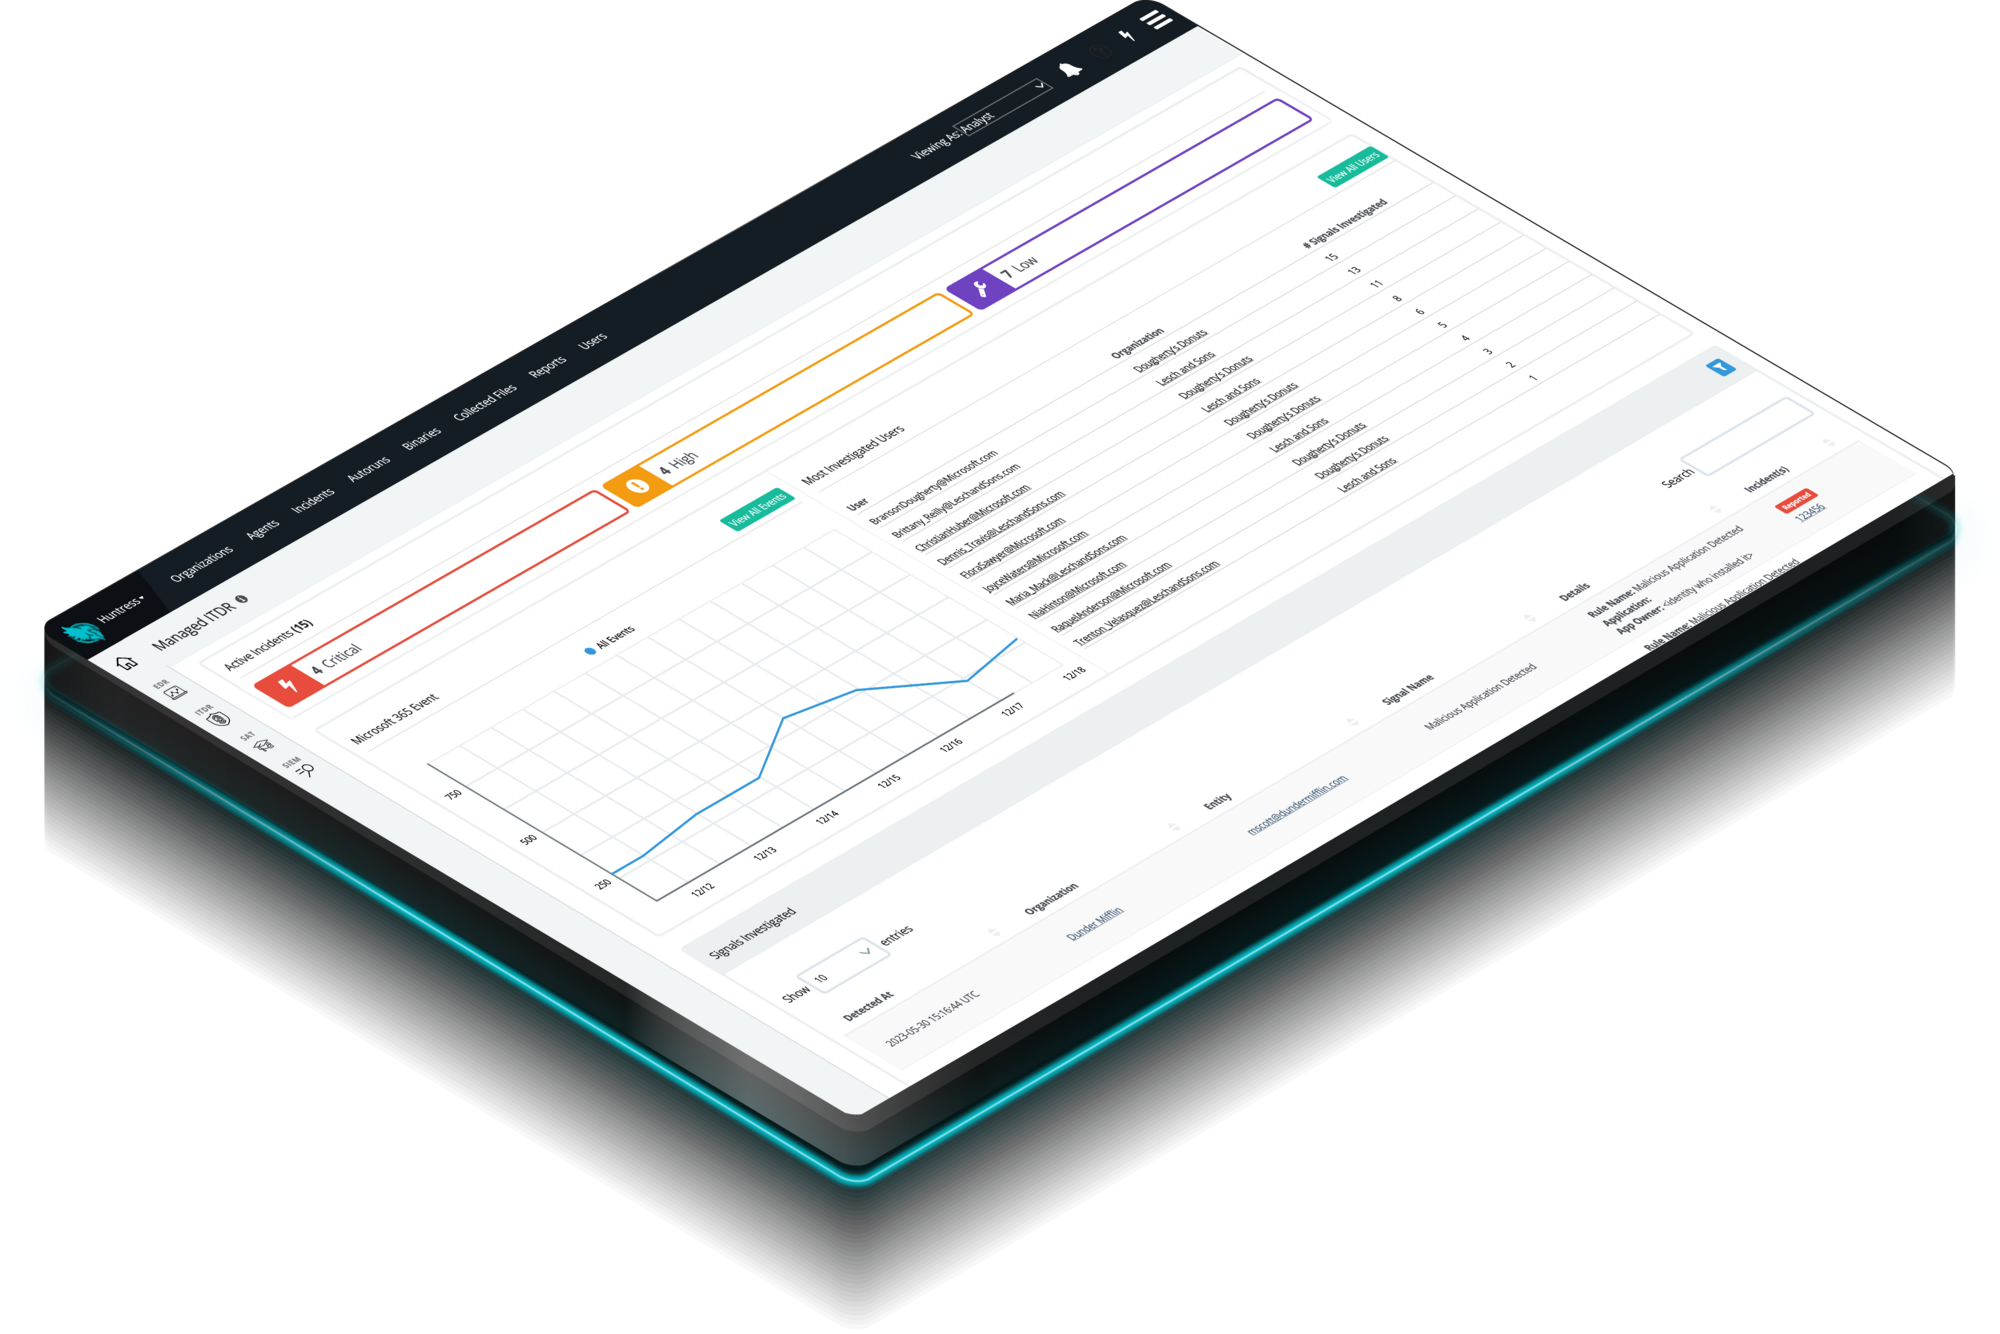
Encuentra y detiene las amenazas basadas en identidad en Microsoft 365 y Google Workspace, porque la identidad es el nuevo endpoint, y los atacantes lo saben. Huntress Managed ITDR está diseñado para detectar, responder y resolver amenazas críticas basadas en identidad, como la toma de control de cuentas, el compromiso de correo empresarial, inicios de sesión no autorizados y más.

  • Más de 17 millones de identidades protegidas

Huntress Managed SIEM elimina la complejidad y la carga de trabajo que suelen asociarse con los SIEM tradicionales, y te da todo lo que necesitas y nada de lo que no. Respuesta a amenazas las 24 horas, los 7 días de la semana, y cumplimiento normativo reforzado, totalmente administrado por expertos del SOC, a un precio predecible.

  • Smart Filtering para recopilar solo datos de seguridad relevantes
  • Cumplimiento total con retención a largo plazo, búsqueda y generación de reportes
Contenido de capacitación atractivo, personalizado y respaldado por expertos, creado a partir de inteligencia de amenazas del mundo real y desarrollado por animadores ganadores del premio Emmy® para reducir el riesgo humano y construir una cultura de seguridad sólida.
  • Capacitación basada en inteligencia de amenazas de más de 6 millones de endpoints y más de 17 millones de identidades
  • 98% de tasa de finalización para quienes comienzan las asignaciones

La mayoría de los hackers no entran a la fuerza: aprovechan configuraciones descuidadas, valores predeterminados deficientes y cuentas con demasiado acceso. Huntress Managed Identity Security Posture Management (ISPM) encuentra y corrige continuamente las configuraciones incorrectas, el acceso riesgoso y la desviación de políticas en Microsoft 365 para que esas rutas de ataque permanezcan cerradas.

  • Tu lista de tareas de endurecimiento de la seguridad, resuelta por nosotros
  • Desviaciones corregidas en ~15 minutos, no en 12 a 24 horas

Huntress Endpoint Security Posture Management es seguridad proactiva que fortalece los endpoints para defenderse de ataques como ransomware e infostealers, y prevenir brechas. Obtén amplia visibilidad de endpoints y control sobre configuraciones, aplicaciones, vulnerabilidades y más, en un solo lugar y con una sola solución.

  • Reduce la superficie de ataque para quitarle la ventaja al hacker
  • Un enfoque administrado para menos carga de trabajo y menos dolores de cabeza

No te quedes solo con nuestra palabra

2025 World's 50 Most Innovative Companies

2025 World's 50 Most Innovative Companies

Top 25 CRN Technology Disrupters

Top 25 CRN
Technology Disrupters

2025 Best SIEM Solution SC Awards Europe

2025 Best SIEM Solution SC Awards Europe

Logotipo del premio de G2Logotipo del premio de G2Logotipo del premio de G2Logotipo del premio de G2

Informe de ciberamenazas de Huntress 2026

Entre cambios de estrategia, optimización de los manuales de ataque y la mejora de sus técnicas, los hackers movieron el tablero en 2025.

Preguntas frecuentes

LotL es una técnica en la que los hackers usan herramientas legítimas y preinstaladas del sistema (como PowerShell o WMI) para llevar a cabo ataques. Como estas herramientas son de confianza para el sistema operativo, suelen evadir el antivirus tradicional.

Como no se descarga ningún archivo "malicioso", no hay firma que un antivirus pueda escanear. La actividad parece la de un administrador de TI haciendo su trabajo normal, hasta que es demasiado tarde.

Usamos análisis de comportamiento y un SOC impulsado por IA disponible 24/7 para identificar cuándo una herramienta "buena" hace algo "malo", como cuando una estación de trabajo de un usuario de repente actúa como un controlador de dominio.

LotL es el método usado para distribuir ransomware. Al esconderse dentro de tus propias herramientas, los atacantes pueden pasar semanas dentro de tu red escalando privilegios antes de activar el cifrado.

Aprende más sobre los ataques Living off the Land

Más información sobre Exponiendo la exfiltración de datos: LOLBins, TTPs y binarios… ¡Vaya!
Exponiendo la exfiltración de datos: LOLBins, TTPs y binarios… ¡Vaya!
Más información sobre Traitorware y living off the land: cómo usar Splunk para exfiltrar datos
Traitorware y living off the land: cómo usar Splunk para exfiltrar datos
Más información sobre Mejores prácticas para reducir tu superficie de ataque
Mejores prácticas para reducir tu superficie de ataque

Mira a Huntress en acción.

Nuestra plataforma combina un conjunto de potentes herramientas de detección y respuesta administradas para endpoints e identidades de Microsoft 365, security awareness training respaldado por la ciencia, Managed SIEM, y la experiencia de nuestro el centro de operaciones de seguridad (SOC) 24/7.

Habla con nuestros expertos
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad