Los infostealers entregan tus datos a los hackers. Huntress los mantiene a salvo.

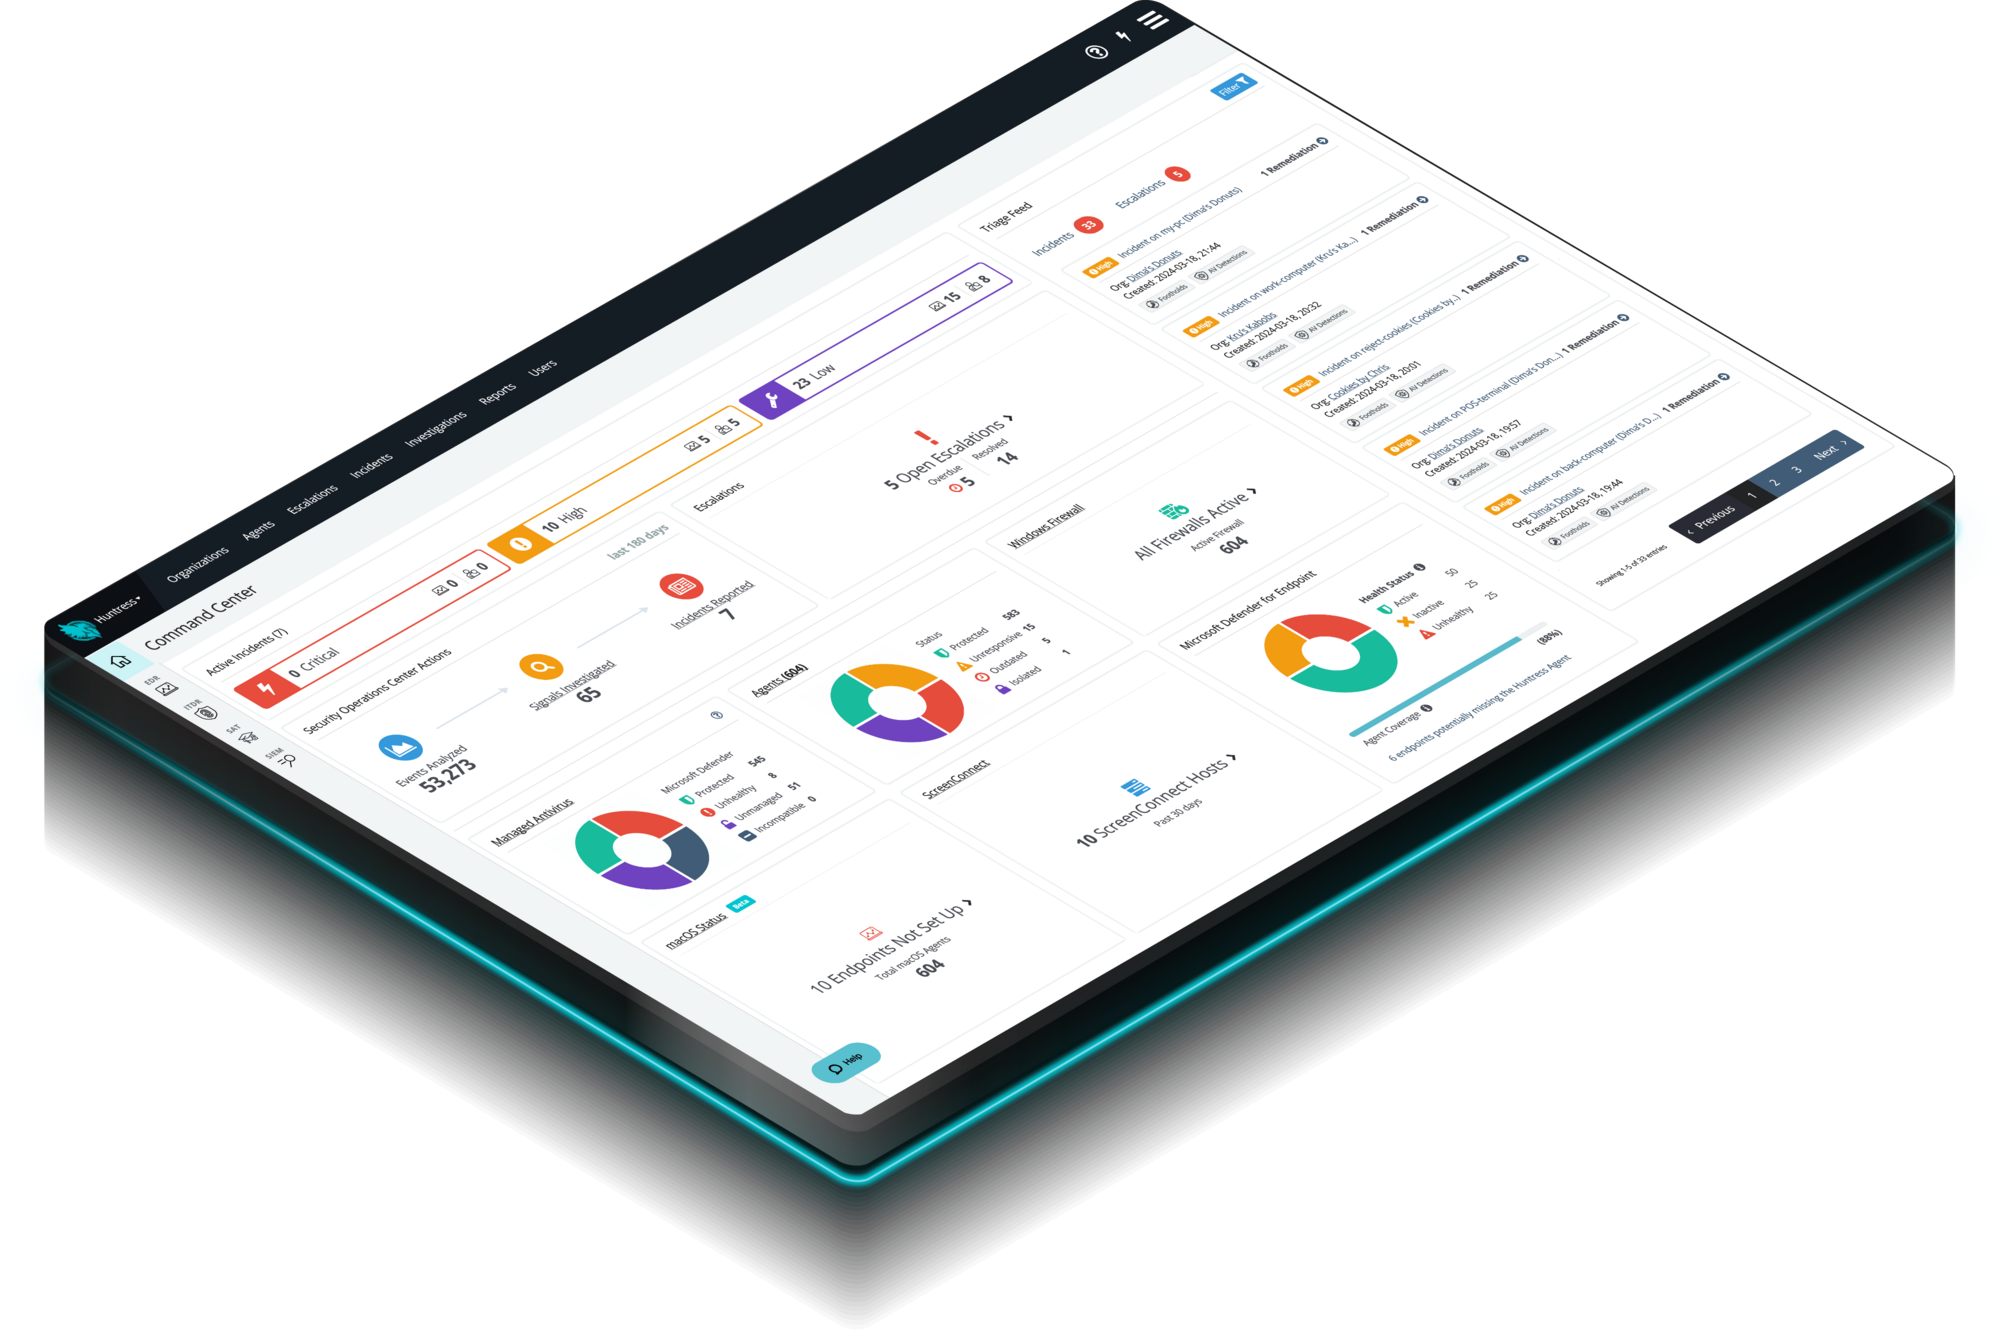
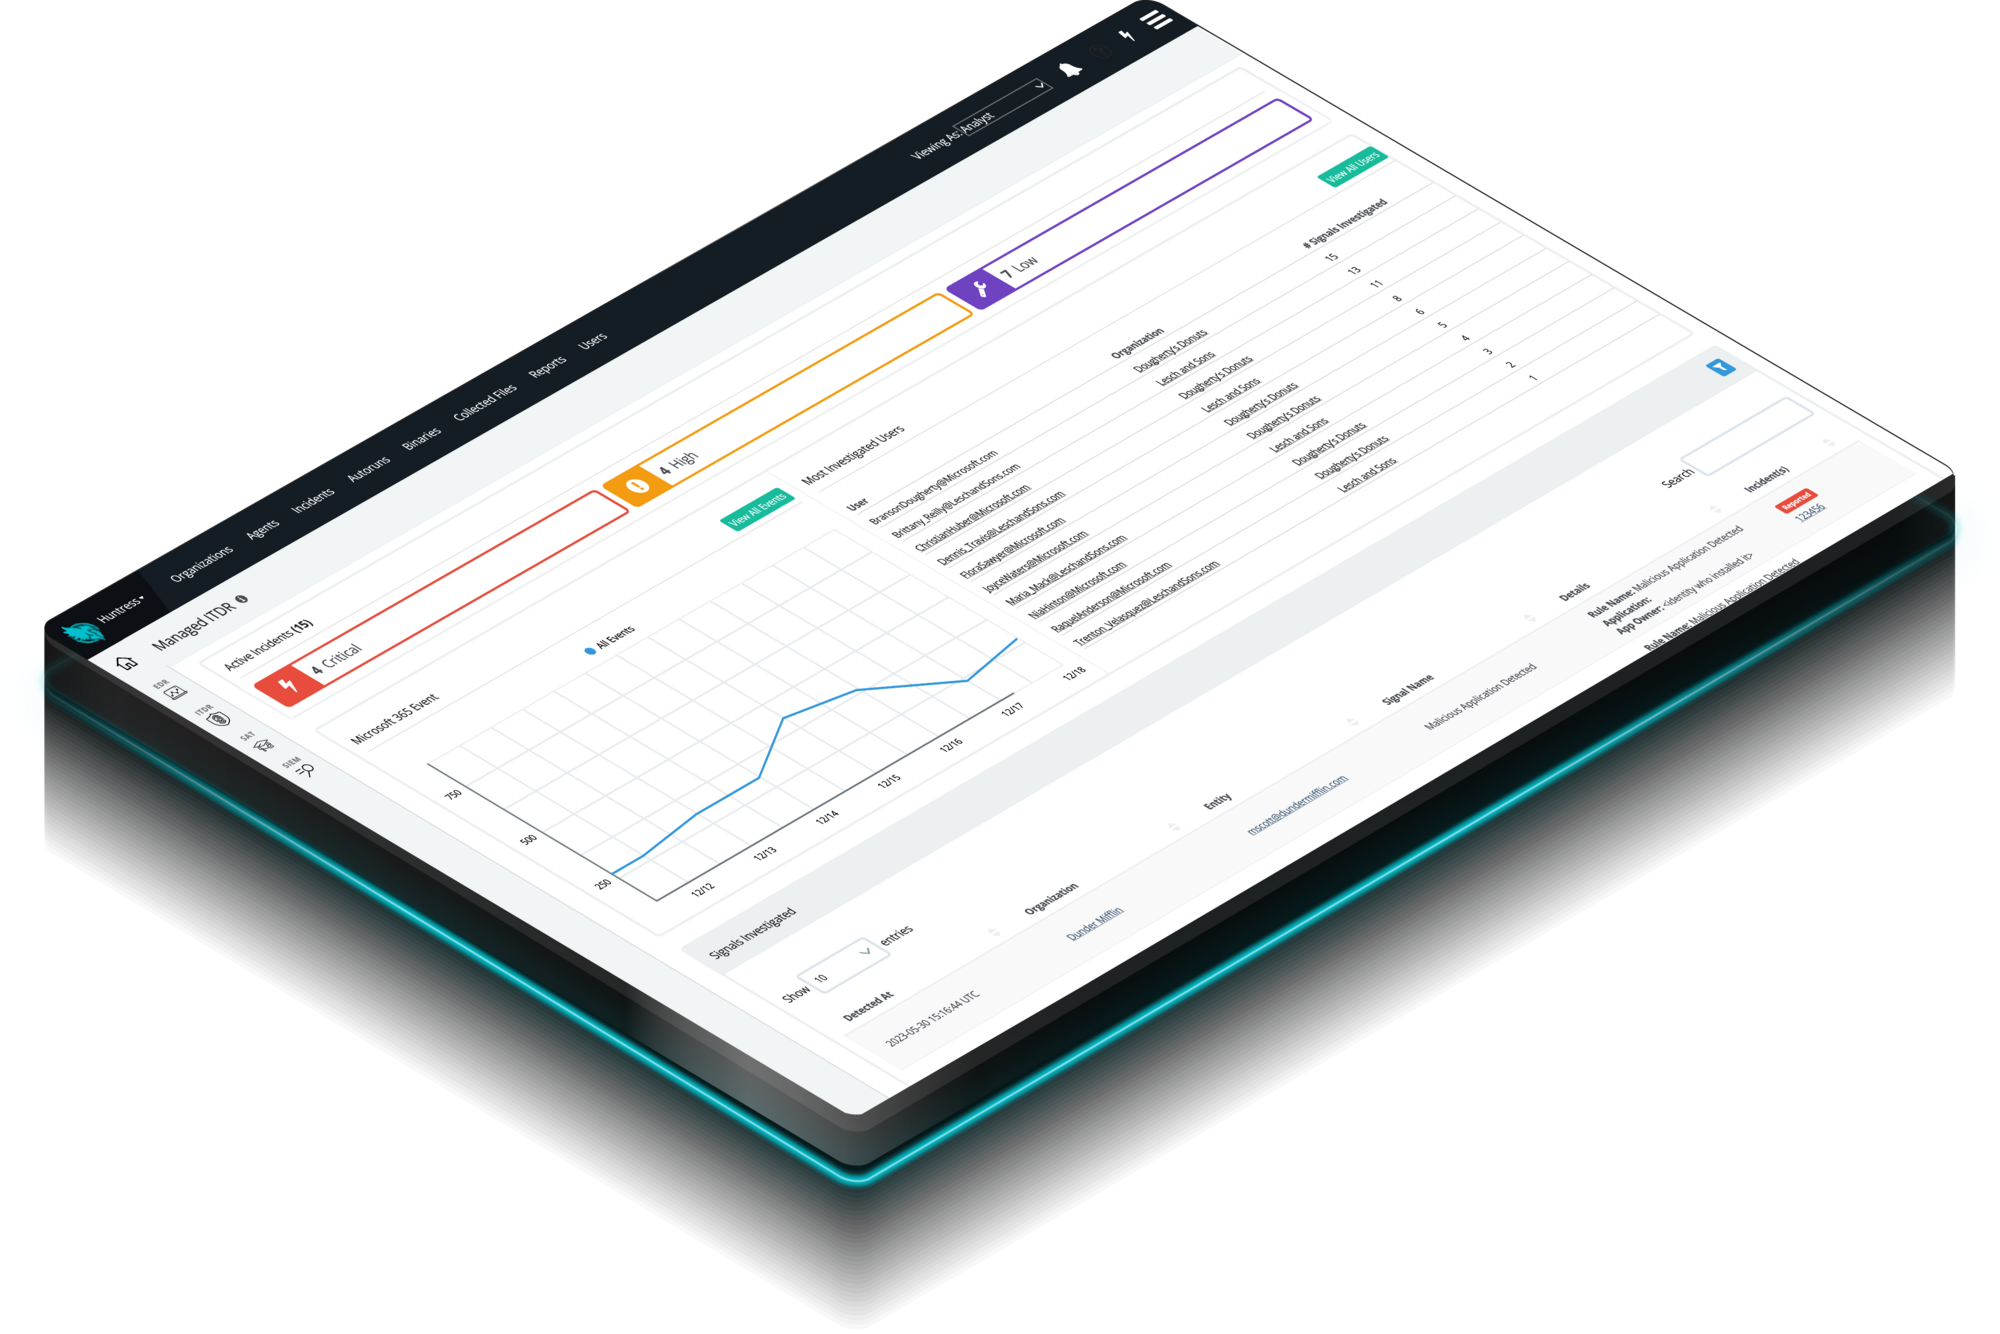
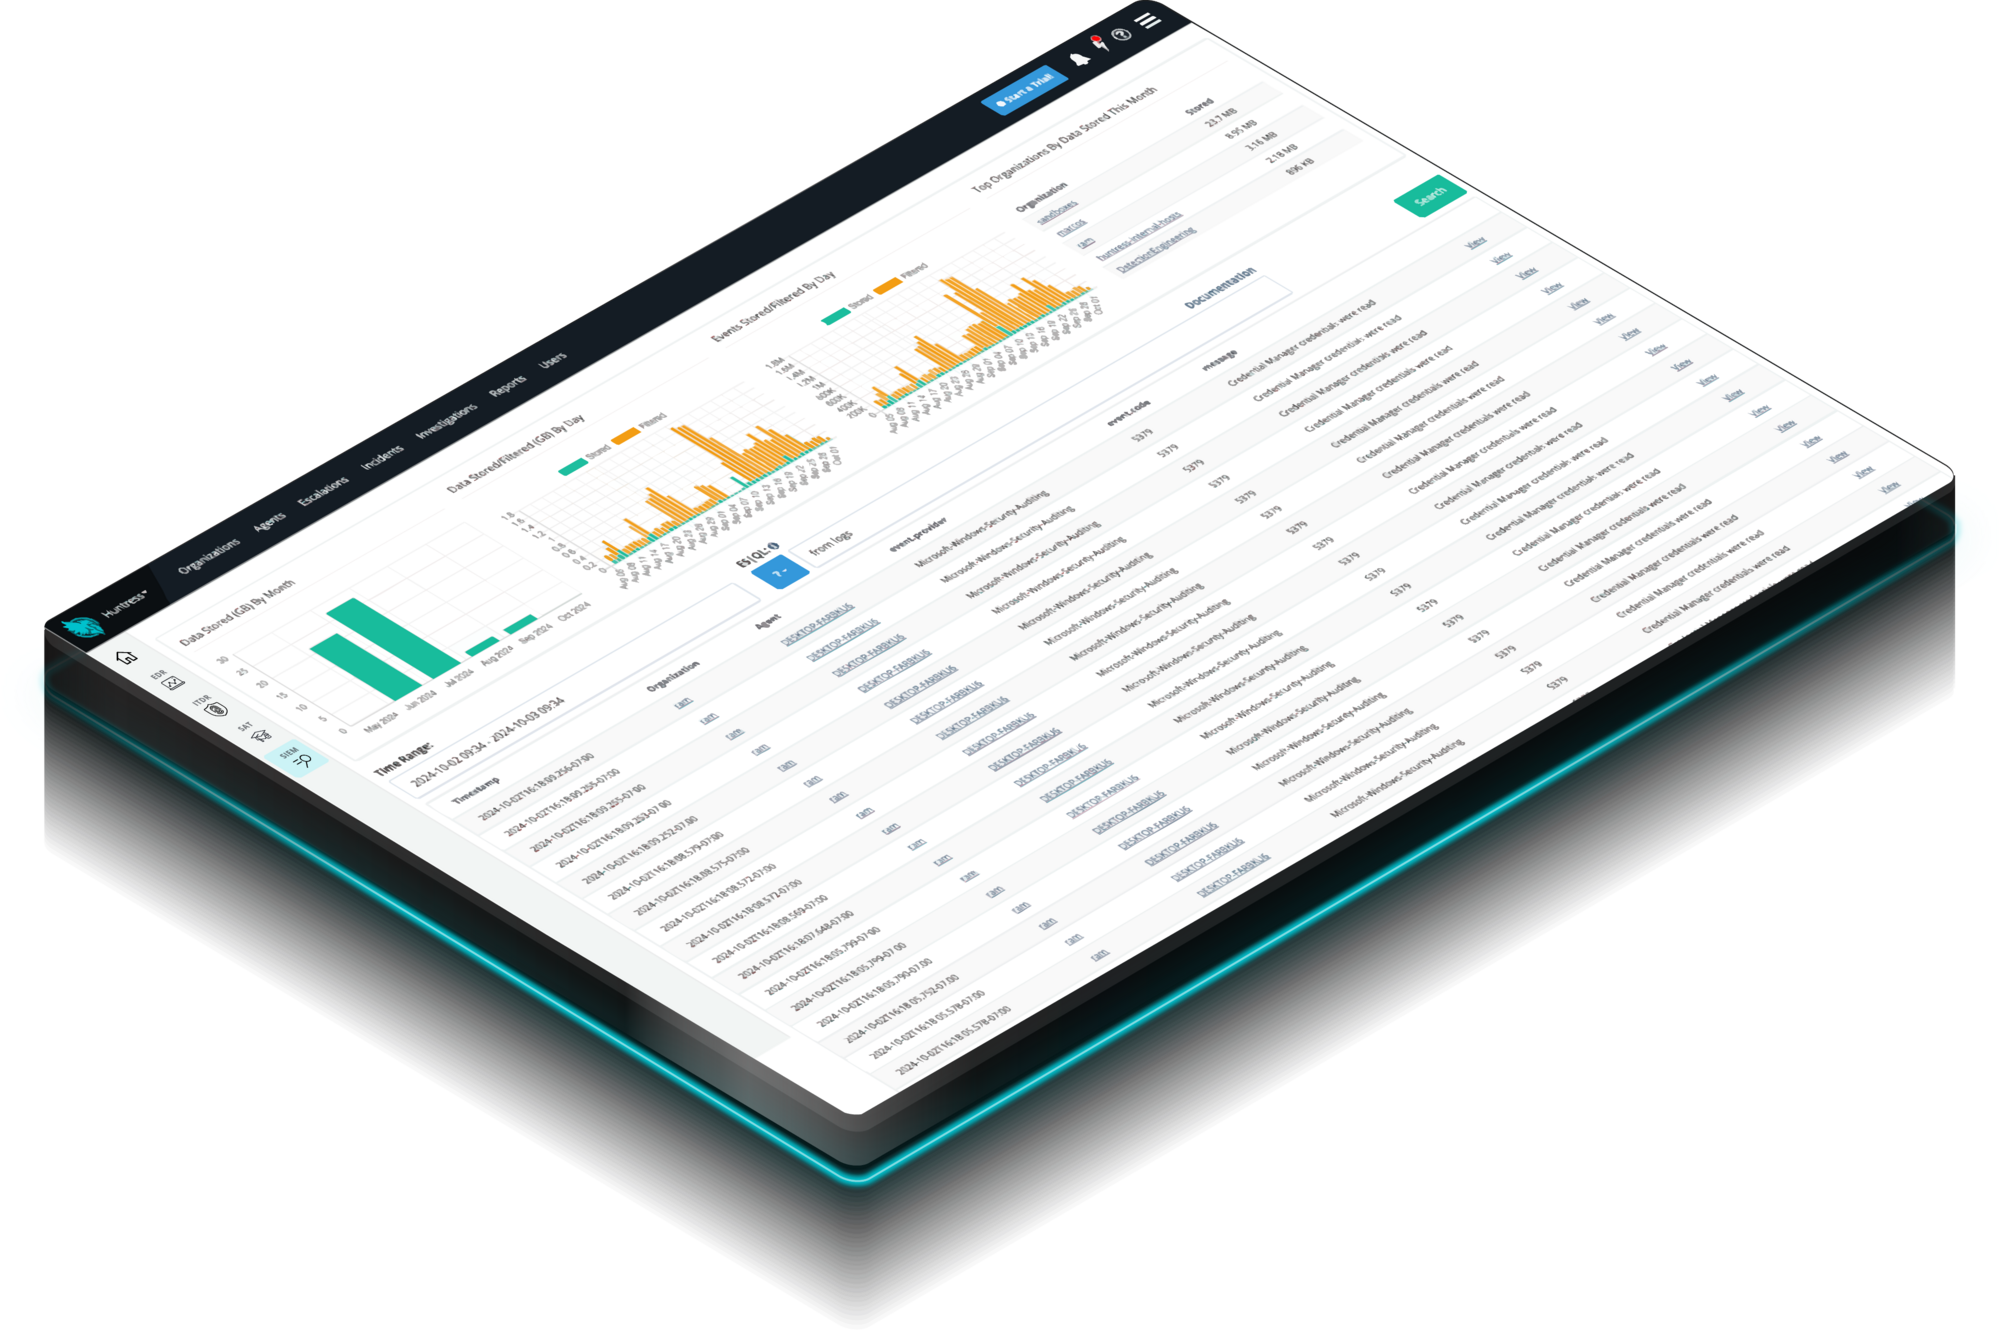
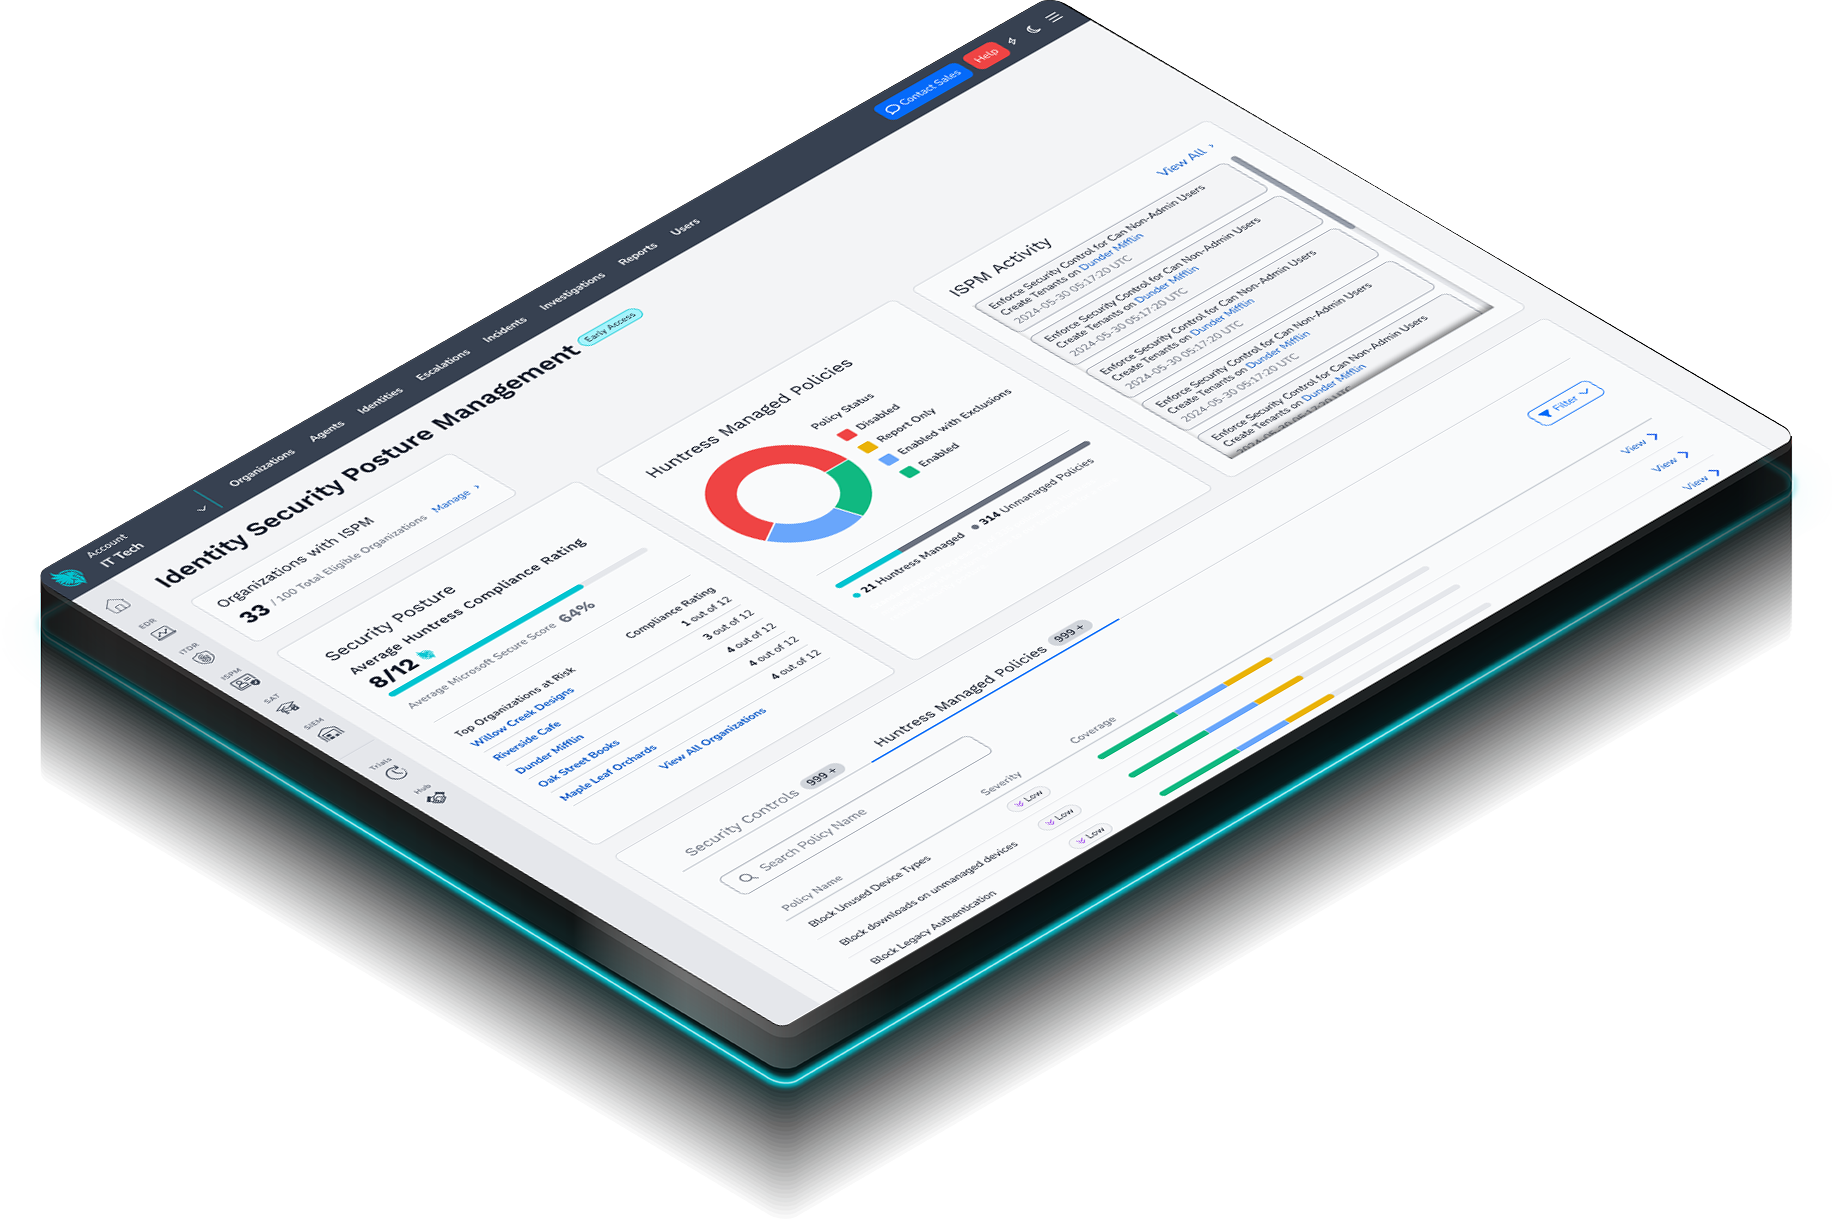
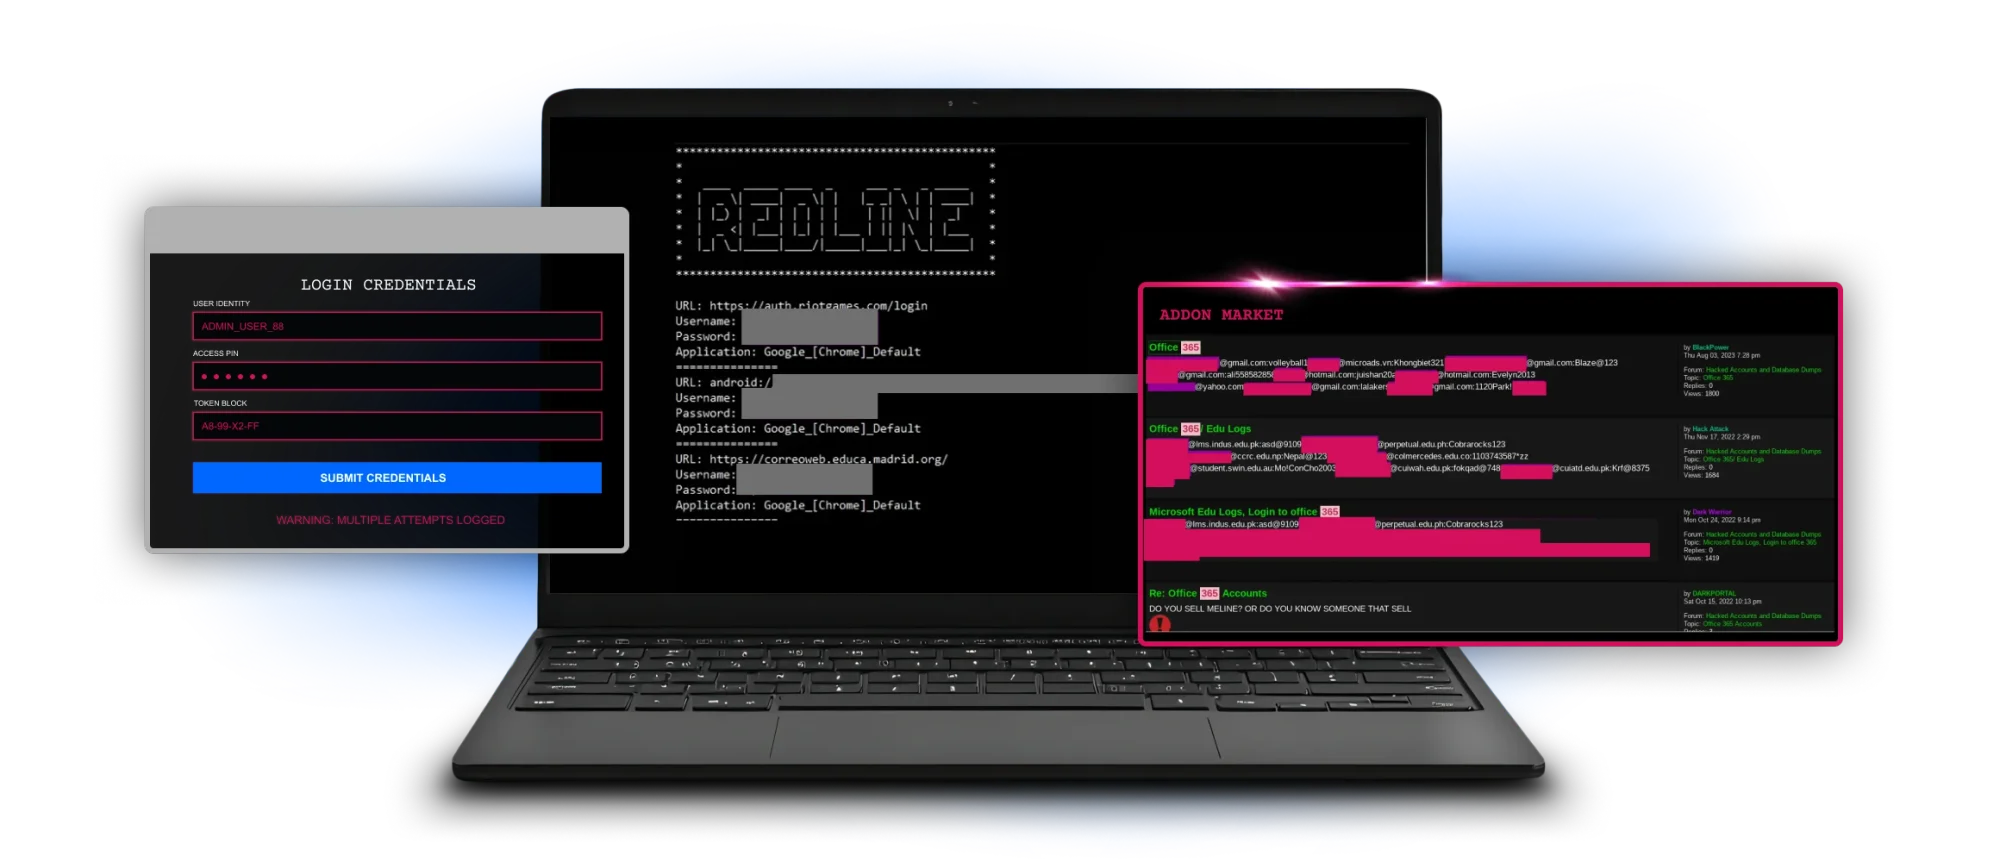
Imágenes en una laptop, y superpuesta a una laptop de las tácticas de los infostealers

Los infostealers abaratan las brechas de seguridad. Unos pocos dólares compran un acceso fácil que evade la MFA. Pero nosotros protegemos tus datos y mantenemos fuera a los intrusos.

Más de 285 mil negocios protegidos por Huntress

La MFA no es una solución mágica contra el robo de sesión. Así es como añades profundidad a tu seguridad.

Los atacantes no necesitan "descifrar" tu contraseña. Solo necesitan robar tu "log". Los infostealers recolectan cookies de sesión que permiten a los hackers evadir la MFA por completo. El Huntress Agentic Security Platform monitorea identidades robadas e inicios de sesión sospechosos, cerrando la puerta antes de que un atacante pueda moverse lateralmente en tu entorno.

Huntress platform

Algo sospechoso en la carpeta /tmp

¿Crees que tus Mac son inmunes? Aquí, un empleado ocupado ve una ventana emergente de "macOS Protection Service". Parece oficial, así que ingresa su contraseña. De inmediato, el stealer MacSync comienza a "cocinar". Recolecta credenciales de Keychain, cookies de Chrome y más de 200 billeteras de criptomonedas, metiendo los datos en una carpeta local llamada, de manera apropiada pero con ortografía incorrecta, “salmonela”.

El atacante quizás reprobó su examen de ortografía, pero no falló en extraer datos confidenciales del dispositivo. Huntress detectó el problema antes de que los datos pudieran entregarse al atacante al:

  • Marcar el proceso sospechoso en el endpoint Mac

  • Verificar actividad maliciosa por parte del SOC

  • Aislar el endpoint para detener el ataque y evitar más compromisos

Huntress platform

Mantén a los infostealers lejos
de tus datos

Los infostealers son el principal vector de "acceso inicial" para el ransomware. Al detener al stealer, detienes toda la cadena de ataque. El SOC de Huntress inpulsado por IA, disponible 24/7, ofrece la validación experta necesaria para distinguir un inicio de sesión legítimo de una sesión robada, manteniendo tus datos seguros y tu negocio funcionando.

Huntress platform
Logotipo de la empresa

Cómo Five Nines previene con éxito ataques de identidad con el apoyo de Huntress

Five Nines enfrentó un desafío real cuando un actor de amenazas usó credenciales robadas para explotar una VPN Cisco AnyConnect desactualizada. 

Alrededor de las 5:50 a. m., Managed EDR detectó actividad sospechosa, señales iniciales de reconocimiento y movimiento lateral, en la red de un cliente. El SOC de Huntress, asistido por Huntress AI, intervino rápidamente para detener la propagación de la amenaza.

Defensores de élite te respaldan

24/7

Cobertura global de analistas de amenazas

Liderado por un equipo de analistas de amenazas de primer nivel, reconocidos en la industria y que lo han visto todo, nuestro SOC disponible 24/7 y asistido por IA trabaja sin descanso para encontrar y eliminar amenazas de ransomware antes de que puedan dañar tu negocio.

83k

Informes de incidentes altos/críticos enviados en los últimos 12 meses

La fatiga por alertas es brutal, y agotará a tus profesionales más capacitados. Por eso filtramos el ruido y mostramos solo las alertas que importan. Déjanos encargarnos de las distracciones, para que tú y tu equipo puedan concentrarse en lo que más importa.

285 mil+

Organizaciones protegidas por Huntress

Vemos millones de ataques cada año, y cada uno nos hace más inteligentes. Estos conocimientos hacen evolucionar constantemente nuestra tecnología y nuestro enfoque para derrotar a los hackers. El resultado es mayor eficiencia para tu equipo e inmunidad colectiva entre nuestros clientes.

Tu plataforma de seguridad para tener Tranquilidad

La plataforma de seguridad de Huntress está construida, es propiedad y es operada en su totalidad por nuestro equipo, desde la primera señal hasta la remediación. Precios predecibles sin ruido, solo alertas relevantes.

Huntress Managed EDR no solo vigila tus endpoints: es una solución completa. Desde el segundo en que aparece una amenaza hasta que se elimina, nosotros nos encargamos de todo. Obtienes protección, detección y respuesta continuas las 24 horas, los 7 días de la semana, que interrumpen y remedian las amenazas.

  • Más de 6 millones de endpoints protegidos

Identity Threat Detection and Response (ITDR)

Encuentra y detiene las amenazas basadas en identidad en Microsoft 365 y Google Workspace, porque la identidad es el nuevo endpoint, y los atacantes lo saben. Huntress Managed ITDR está diseñado para detectar, responder y resolver amenazas críticas basadas en identidad, como la toma de control de cuentas, el compromiso de correo empresarial, inicios de sesión no autorizados y más.

  • Más de 17 millones de identidades protegidas

Huntress Managed SIEM elimina la complejidad y la carga de trabajo que suelen asociarse con los SIEM tradicionales, y te da todo lo que necesitas y nada de lo que no. Respuesta a amenazas las 24 horas, los 7 días de la semana, y cumplimiento normativo reforzado, totalmente administrado por expertos del SOC, a un precio predecible.

  • Smart Filtering para recopilar solo datos de seguridad relevantes
  • Cumplimiento total con retención a largo plazo, búsqueda y generación de reportes

Contenido de capacitación atractivo, personalizado y respaldado por expertos, creado a partir de inteligencia de amenazas del mundo real y desarrollado por animadores ganadores del premio Emmy® para reducir el riesgo humano y construir una cultura de seguridad sólida.

  • Capacitación basada en inteligencia de amenazas de más de 6 millones de endpoints y más de 17 millones de identidades
  • 98% de tasa de finalización para quienes comienzan las asignaciones

La mayoría de los hackers no entran a la fuerza: aprovechan configuraciones descuidadas, valores predeterminados deficientes y cuentas con demasiado acceso. Huntress Managed Identity Security Posture Management (ISPM) encuentra y corrige continuamente las configuraciones incorrectas, el acceso riesgoso y la desviación de políticas en Microsoft 365 para que esas rutas de ataque permanezcan cerradas.

  • Tu lista de tareas de endurecimiento de la seguridad, resuelta por nosotros
  • Desviaciones corregidas en ~15 minutos, no en 12 a 24 horas

Huntress Endpoint Security Posture Management es seguridad proactiva que fortalece los endpoints para defenderse de ataques como ransomware e infostealers, y prevenir brechas. Obtén amplia visibilidad de endpoints y control sobre configuraciones, aplicaciones, vulnerabilidades y más, en un solo lugar y con una sola solución.

  • Reduce la superficie de ataque para quitarle la ventaja al hacker
  • Un enfoque administrado para menos carga de trabajo y menos dolores de cabeza
2025 World's 50 Most Innovative Companies

2025 World's 50 Most Innovative Companies

Top 25 CRN Technology Disrupters

Top 25 CRN
Technology Disrupters

2025 Best SIEM Solution SC Awards Europe

2025 Best SIEM Solution SC Awards Europe

Logotipo del premio de G2Logotipo del premio de G2Logotipo del premio de G2Logotipo del premio de G2

Informe de ciberamenazas de Huntress 2026

Entre cambios de estrategia, optimización de los manuales de ataque y la mejora de sus técnicas, los hackers movieron el tablero en 2025.

Preguntas frecuentes

Los infostealers apuntan a las cookies de sesión. Cuando inicias sesión y haces clic en "Recordarme", se guarda una cookie. Si un atacante roba esa cookie, puede importarla a su navegador y "convertirse" en ti sin ver nunca una ventana de MFA. Huntress Managed ITDR busca este comportamiento específico de "pass-the-cookie".

Mientras que Microsoft 365 te da registros, Huntress te da análisis dirigido por humanos. Nuestro SOC filtra el ruido de los "viajes imposibles" y los "inicios de sesión sospechosos" para validar amenazas reales, así no te ves abrumado por alertas mientras un atacante real está en tu entorno.

Un "log" es el paquete final de datos robados. Contiene contraseñas, cookies, datos de autocompletado y una huella digital del sistema. Se venden en la dark web por tan solo $5, lo que da un punto de entrada fácil para las bandas de ransomware.

El mito de que "las Mac son inmunes" es exactamente en lo que confían los actores de amenazas. Variantes recientes como MacSync apuntan específicamente a los usuarios de Apple. Falsifican cuadros de diálogo del sistema para engañar a los empleados y que entreguen las contraseñas de sus dispositivos. Una vez dentro, no solo roban archivos: recolectan cookies de Safari, datos de Keychain y más de 200 extensiones de billeteras de criptomonedas diferentes. Huntress brinda la visibilidad multiplataforma necesaria para detectar estos stealers específicos de macOS antes de que tus datos sean enviados a un servidor de comando y control.

No necesariamente. Si bien cambiar una contraseña es un buen primer paso, los infostealers modernos priorizan las cookies de sesión. Si un atacante tiene una cookie de sesión válida, puede evadir la pantalla de inicio de sesión, y la ventana de MFA, por completo. Permanece "con sesión iniciada" como tu empleado hasta que esa sesión específica se revoque. Huntress Managed ITDR no solo observa las contraseñas; monitorea el secuestro de sesión y los inicios de sesión de "viaje imposible", lo que permite a nuestro SOC revocar los tokens comprometidos y expulsar al atacante de forma definitiva.

Los actores de amenazas usan ingeniería social para crear falsas ventanas de "Protection Service" idénticas a las ventanas del sistema. Huntress Managed EDR observa debajo de la superficie, en el linaje de los procesos. Podemos ver que un binario sospechoso, y no el kernel legítimo de macOS, está solicitando esa contraseña. Al identificar las tácticas de la "ventana falsa", nuestro SOC puede intervenir en el momento en que un usuario es el objetivo, evitando que se desbloquee el Keychain y deteniendo la exfiltración de credenciales antes de que comience.

Los infostealers son los "exploradores" de las bandas de ransomware. Recolectan el acceso inicial (credenciales válidas y tokens de sesión) y los venden como "Logs" en la dark web a corredores de acceso inicial. Estos corredores luego venden ese acceso a operadores de ransomware que despliegan el payload final. Al usar Huntress Security Platform para detener el infostealer al inicio de la cadena de ataque, no solo estás previniendo el robo de identidad: estás cortando el oxígeno a todo el ecosistema del ransomware antes de que llegue a tu sala de servidores.

Con Huntress Managed Security Awareness Training (SAT), puedes entrenar a tus usuarios para detectar actividad maliciosa relacionada con infostealers y detenerla antes de que los actores de amenazas logren obtener acceso. Managed SAT se basa en inteligencia de amenazas de los millones de endpoints e identidades que gestiona el Huntress SOC, lo que significa que tus usuarios reciben entrenamiento basado en las últimas tendencias y tácticas de infostealers usadas por los hackers, manteniéndolos a la vanguardia para detener las amenazas actuales.

Conoce más sobre los infostealers

Más información sobre El ecosistema de infostealer, explicado
El ecosistema de infostealer, explicado
Más información sobre El auge de los infostealers y el secuestro de sesión
El auge de los infostealers y el secuestro de sesión
Más información sobre Detén los infostealers antes de que se conviertan en acceso para ransomware
Detén los infostealers antes de que se conviertan en acceso para ransomware

Mira a Huntress en acción.

Nuestra plataforma combina un conjunto de potentes herramientas de detección y respuesta administradas para endpoints e identidades de Microsoft 365, security awareness training respaldado por la ciencia, Managed SIEM, y la experiencia de nuestro el centro de operaciones de seguridad (SOC) 24/7.

Habla con nuestros expertos
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad