

Convierte los ataques de identidad en resiliencia de la identidad
La seguridad de identidad necesita prevención y respuesta
Un inicio de sesión exitoso es solo el comienzo. Los atacantes pueden restablecer la MFA, agregar una regla de buzón, crear una aplicación fraudulenta o ampliar el acceso de forma silenciosa, y la mayor parte parece actividad normal. La resiliencia de la identidad necesita una defensa en capas para prevenir y detectar ataques con rapidez, además de capacitar a los usuarios para detectar lo que logra evadir los controles.
Cómo los atacantes están comprometiendo tus identidades
Descubre cómo se desarrolla cada ataque en la práctica, y dónde interviene Huntress para detenerlo.

Un atacante entra a un buzón real, lee los hilos de conversación y espera. Luego agrega una regla de reenvío o secuestra una conversación activa para enviar una solicitud que parece normal. Managed ISPM bloquea la configuración de la que depende el BEC, Managed ITDR detecta las anomalías, y Managed SAT capacita a las personas para que se detengan y hagan preguntas.

Un token de autenticación robado o una contraseña reutilizada hace que el inicio de sesión de un atacante parezca legítimo. Managed ISPM cierra las rutas débiles que facilitan el robo de credenciales. Managed ITDR vigila la actividad posterior al inicio de sesión: nuevas sesiones, las aplicaciones fraudulentas e intentos sigilosos de establecer persistencia para pasar desapercibidos.

Una cuenta con privilegios excesivos puede convertir un pequeño punto de apoyo en control total. Managed ISPM elimina el exceso de privilegios y las configuraciones predeterminadas riesgosas con las que cuentan los atacantes. Managed ITDR marca el comportamiento de identidad que indica que se está abusando de una cuenta.

Los atacantes todavía logran entrar con nada más que un correo electrónico convincente. Managed SAT capacita a los usuarios para defenderse de amenazas reales, y registra comportamientos riesgosos en un entorno controlado donde es seguro aprender de los errores. Cuando alguien hace clic en lo que no debería, Managed ITDR está vigilando para detener a los atacantes.
Profundiza en la resiliencia de la identidad
Una mirada respaldada por datos a las brechas de identidad y endpoint que más explotan los atacantes, y lo que se necesita para cerrarlas antes de que se conviertan en incidentes.
Los expertos de Huntress explican por qué la identidad se ha convertido en el nuevo perímetro, y cómo ITDR te ayuda a detectar y detener antes los ataques a la identidad.
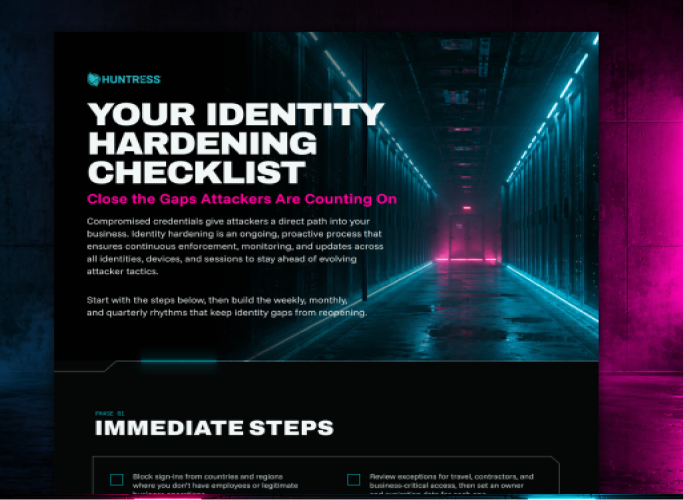
La MFA es solo el punto de partida. Descubre cómo luce un endurecimiento de la seguridad de identidad maduro, desde cerrar excepciones de MFA hasta detectar la desviación de configuración antes que los atacantes.

Tu plataforma para la resiliencia de la identidad
Huntress conecta prevención, detección y respuesta en una sola plataforma gestionada, para que la seguridad de identidad siga mejorando sin agregar trabajo a tu carga diaria.
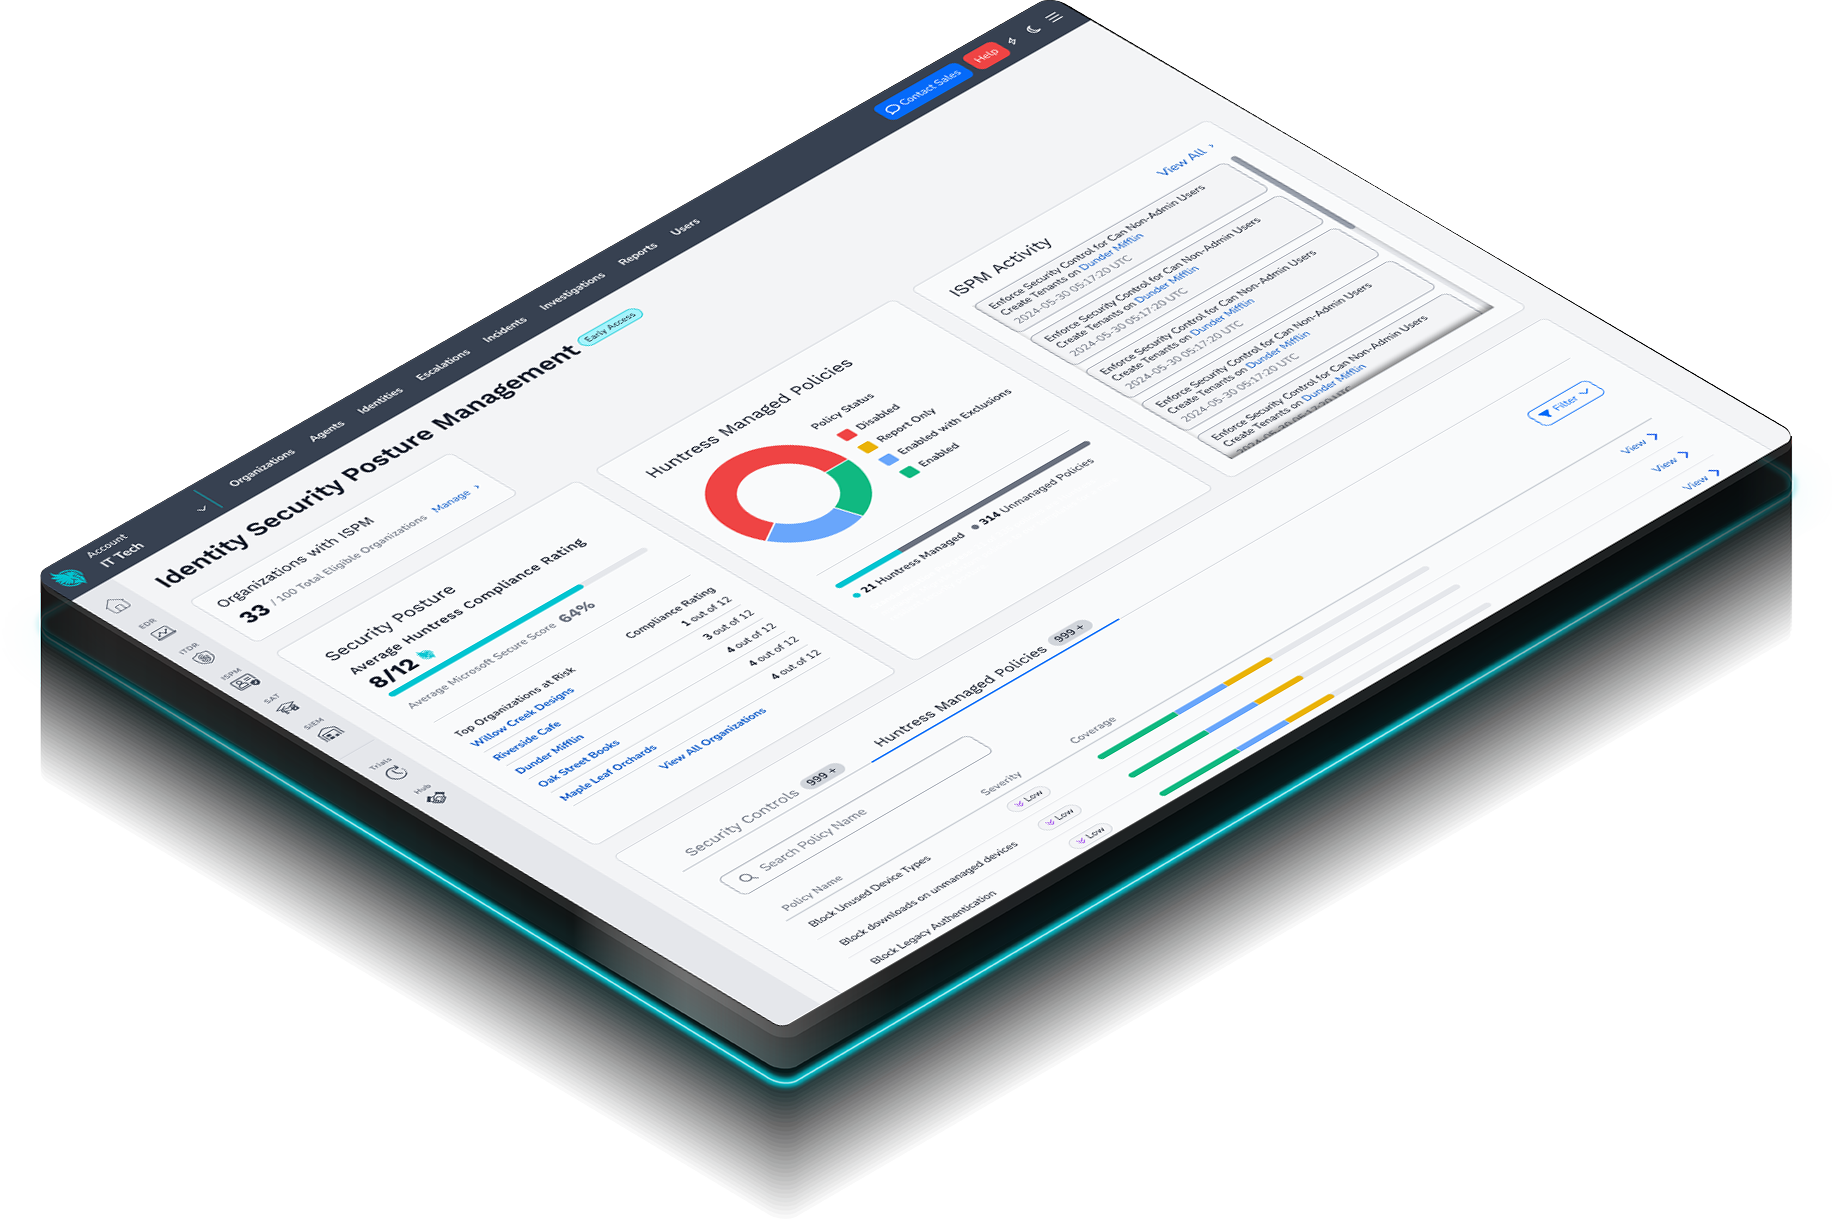


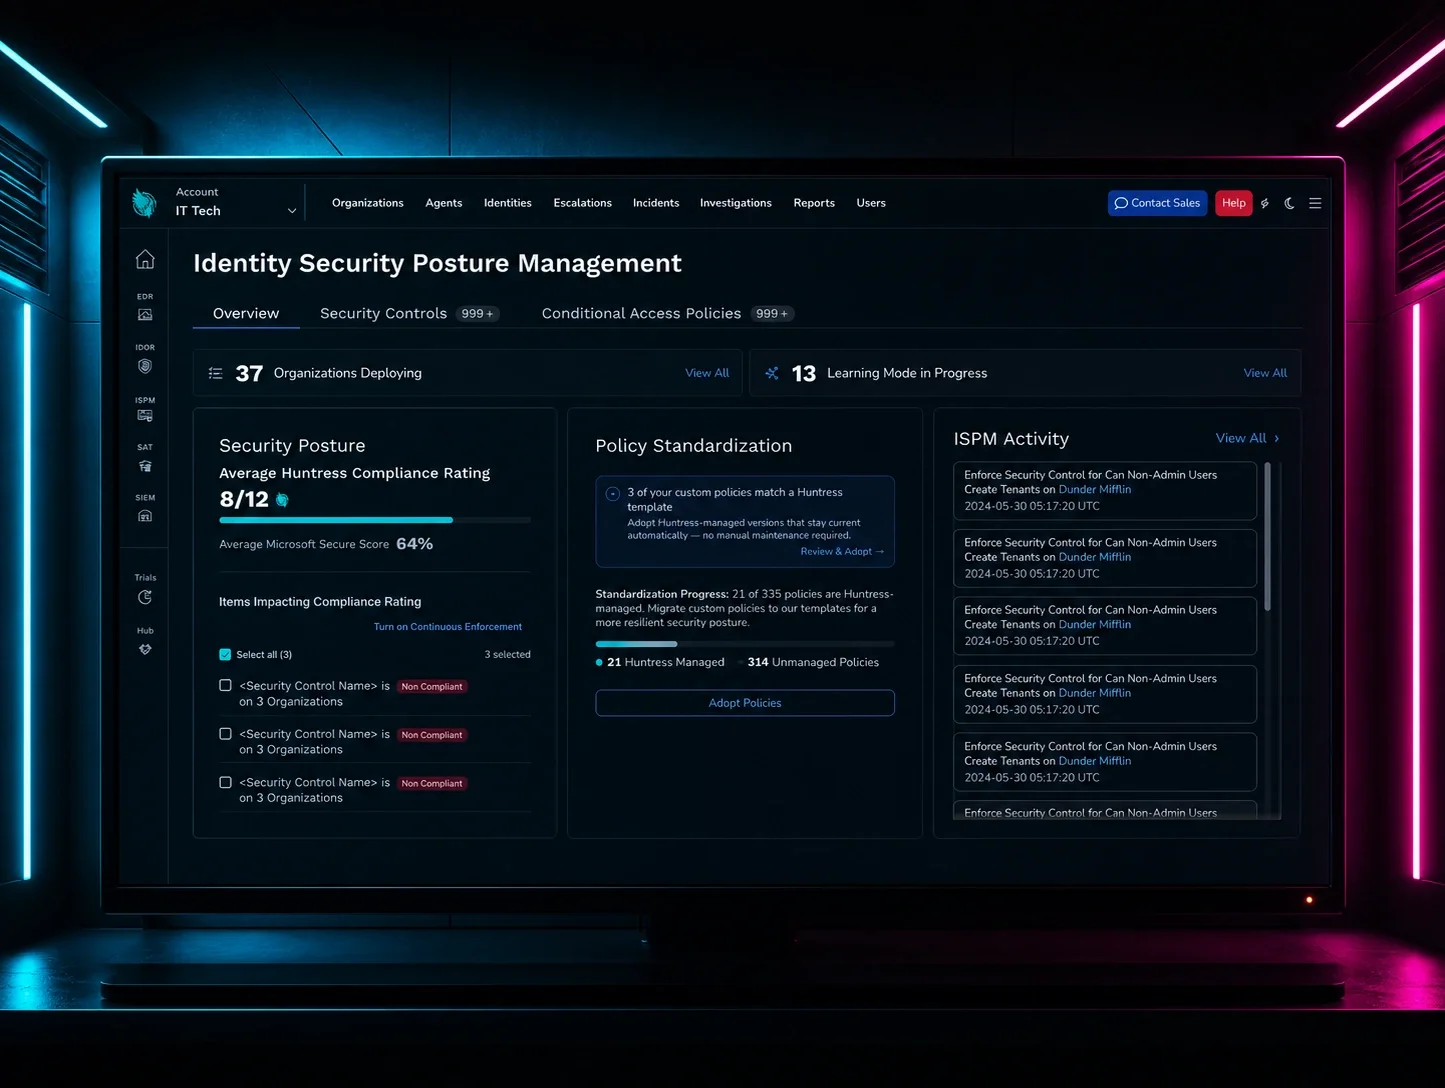
Managed ISPM es la capa de prevención para entornos de Microsoft 365. Encuentra y corrige las configuraciones incorrectas, el acceso riesgoso y la desviación de políticas que llevan a la toma de control de una cuenta, BEC y escalada de privilegios. Huntress crea el marco de endurecimiento de la seguridad, implementa controles de buenas prácticas, prueba el impacto con Learning Mode antes de que algo entre en funcionamiento, y detecta la desviación de configuración en minutos antes de que los atacantes aprovechen la exposición.
- Tu lista de tareas de endurecimiento de la seguridad, resuelta por nosotros
- Desviaciones corregidas en ~15 minutos, no en 12 a 24 horas
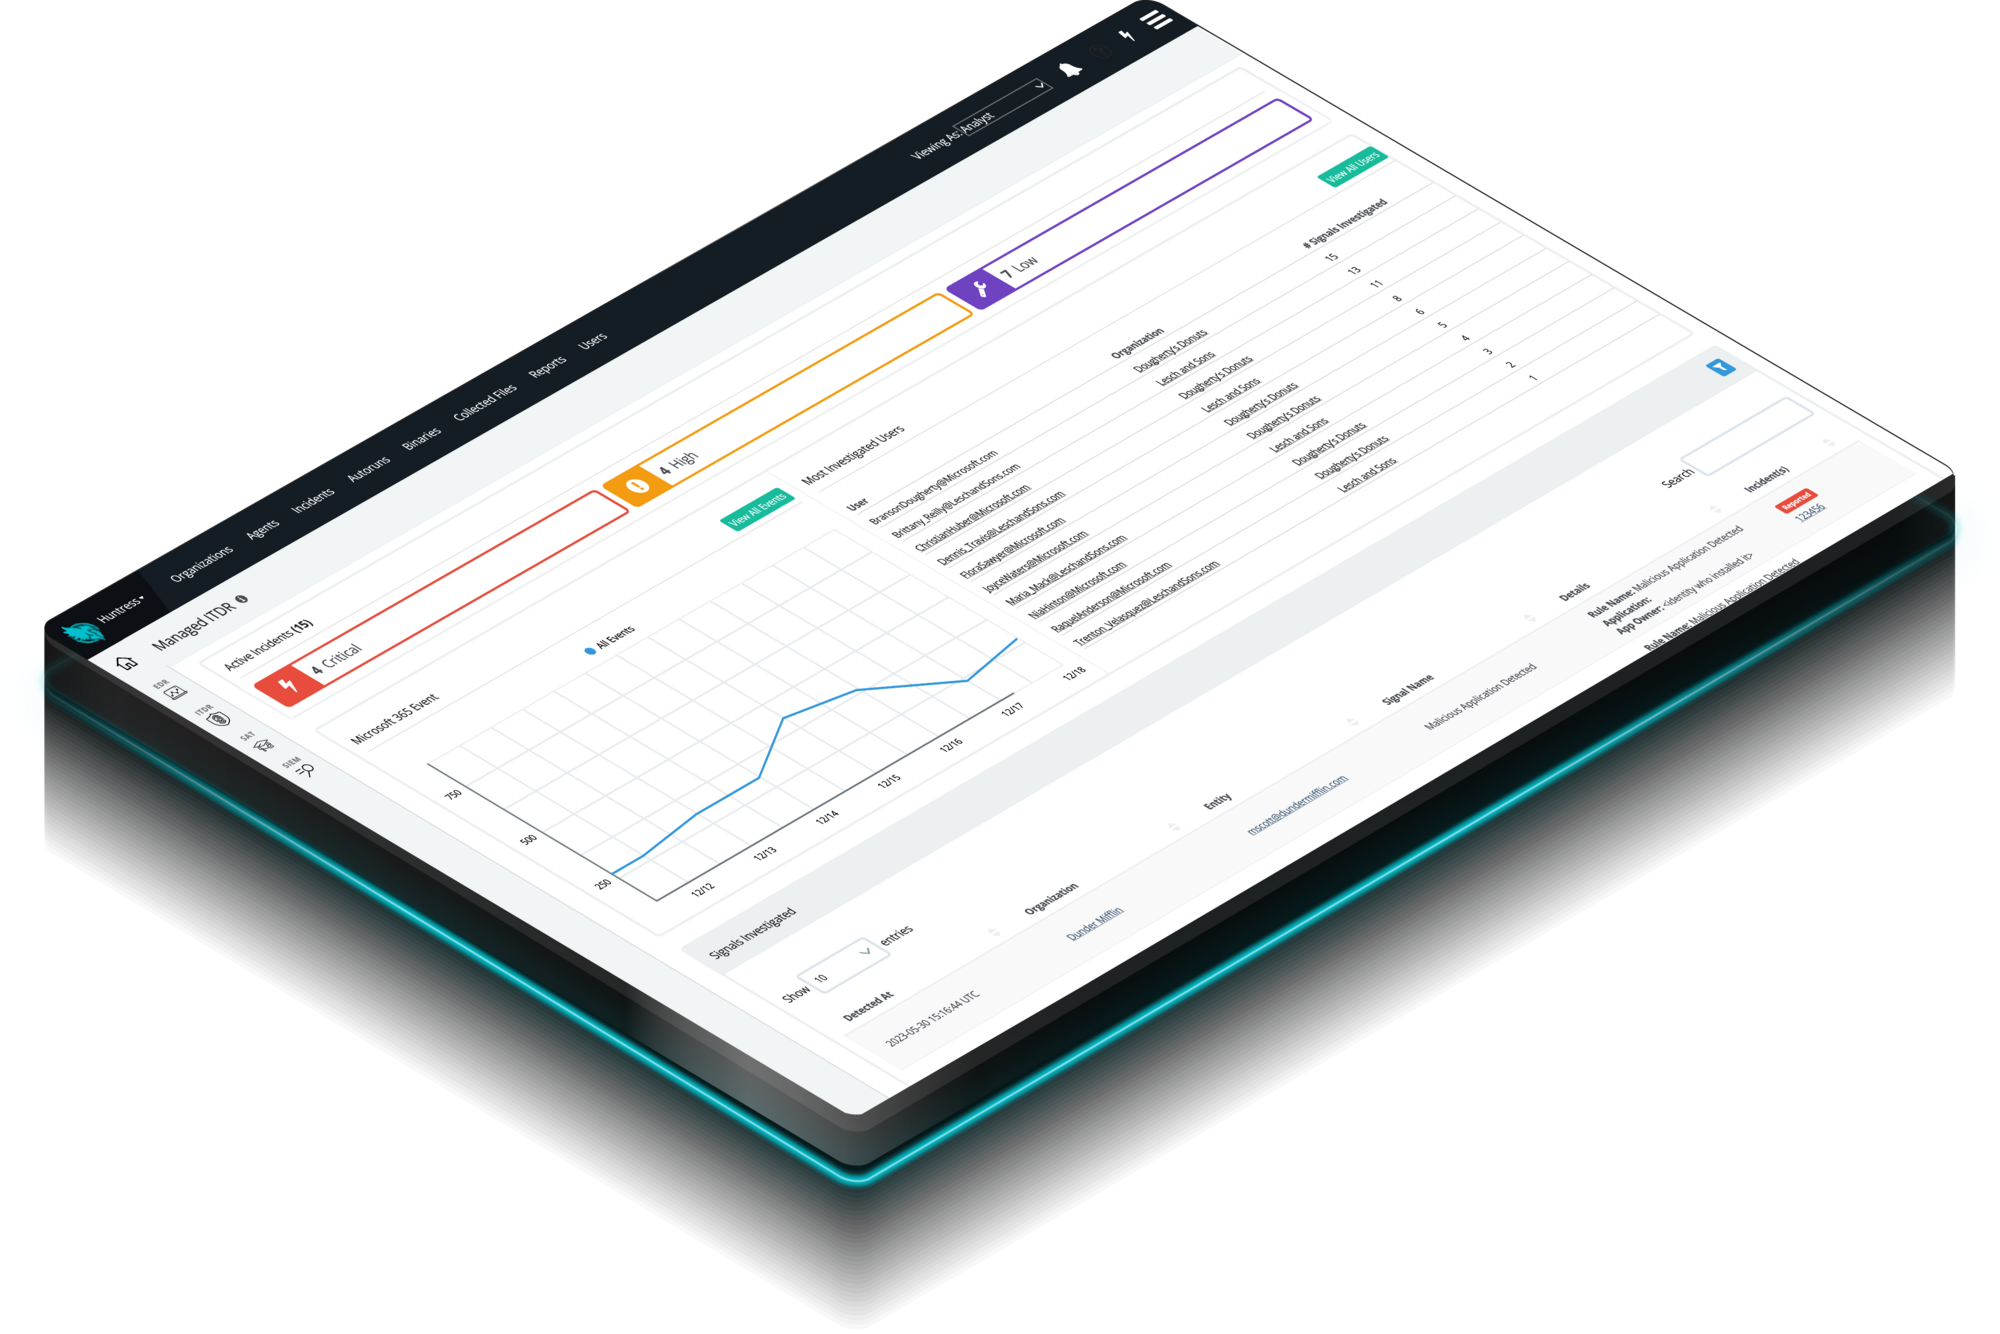
Managed ITDR es la capa de detección y respuesta para Microsoft 365 y Google Workspace. Vigila los inicios de sesión sospechosos, el secuestro de sesión, las aplicaciones fraudulentas, la manipulación de buzones y otros abusos que ocurren después de que un adversario ya ingresó. Cuando algo se ve mal, el Huntress SOC investiga y ayuda a contenerlo rápidamente.
- Más de 17 millones de identidades protegidas
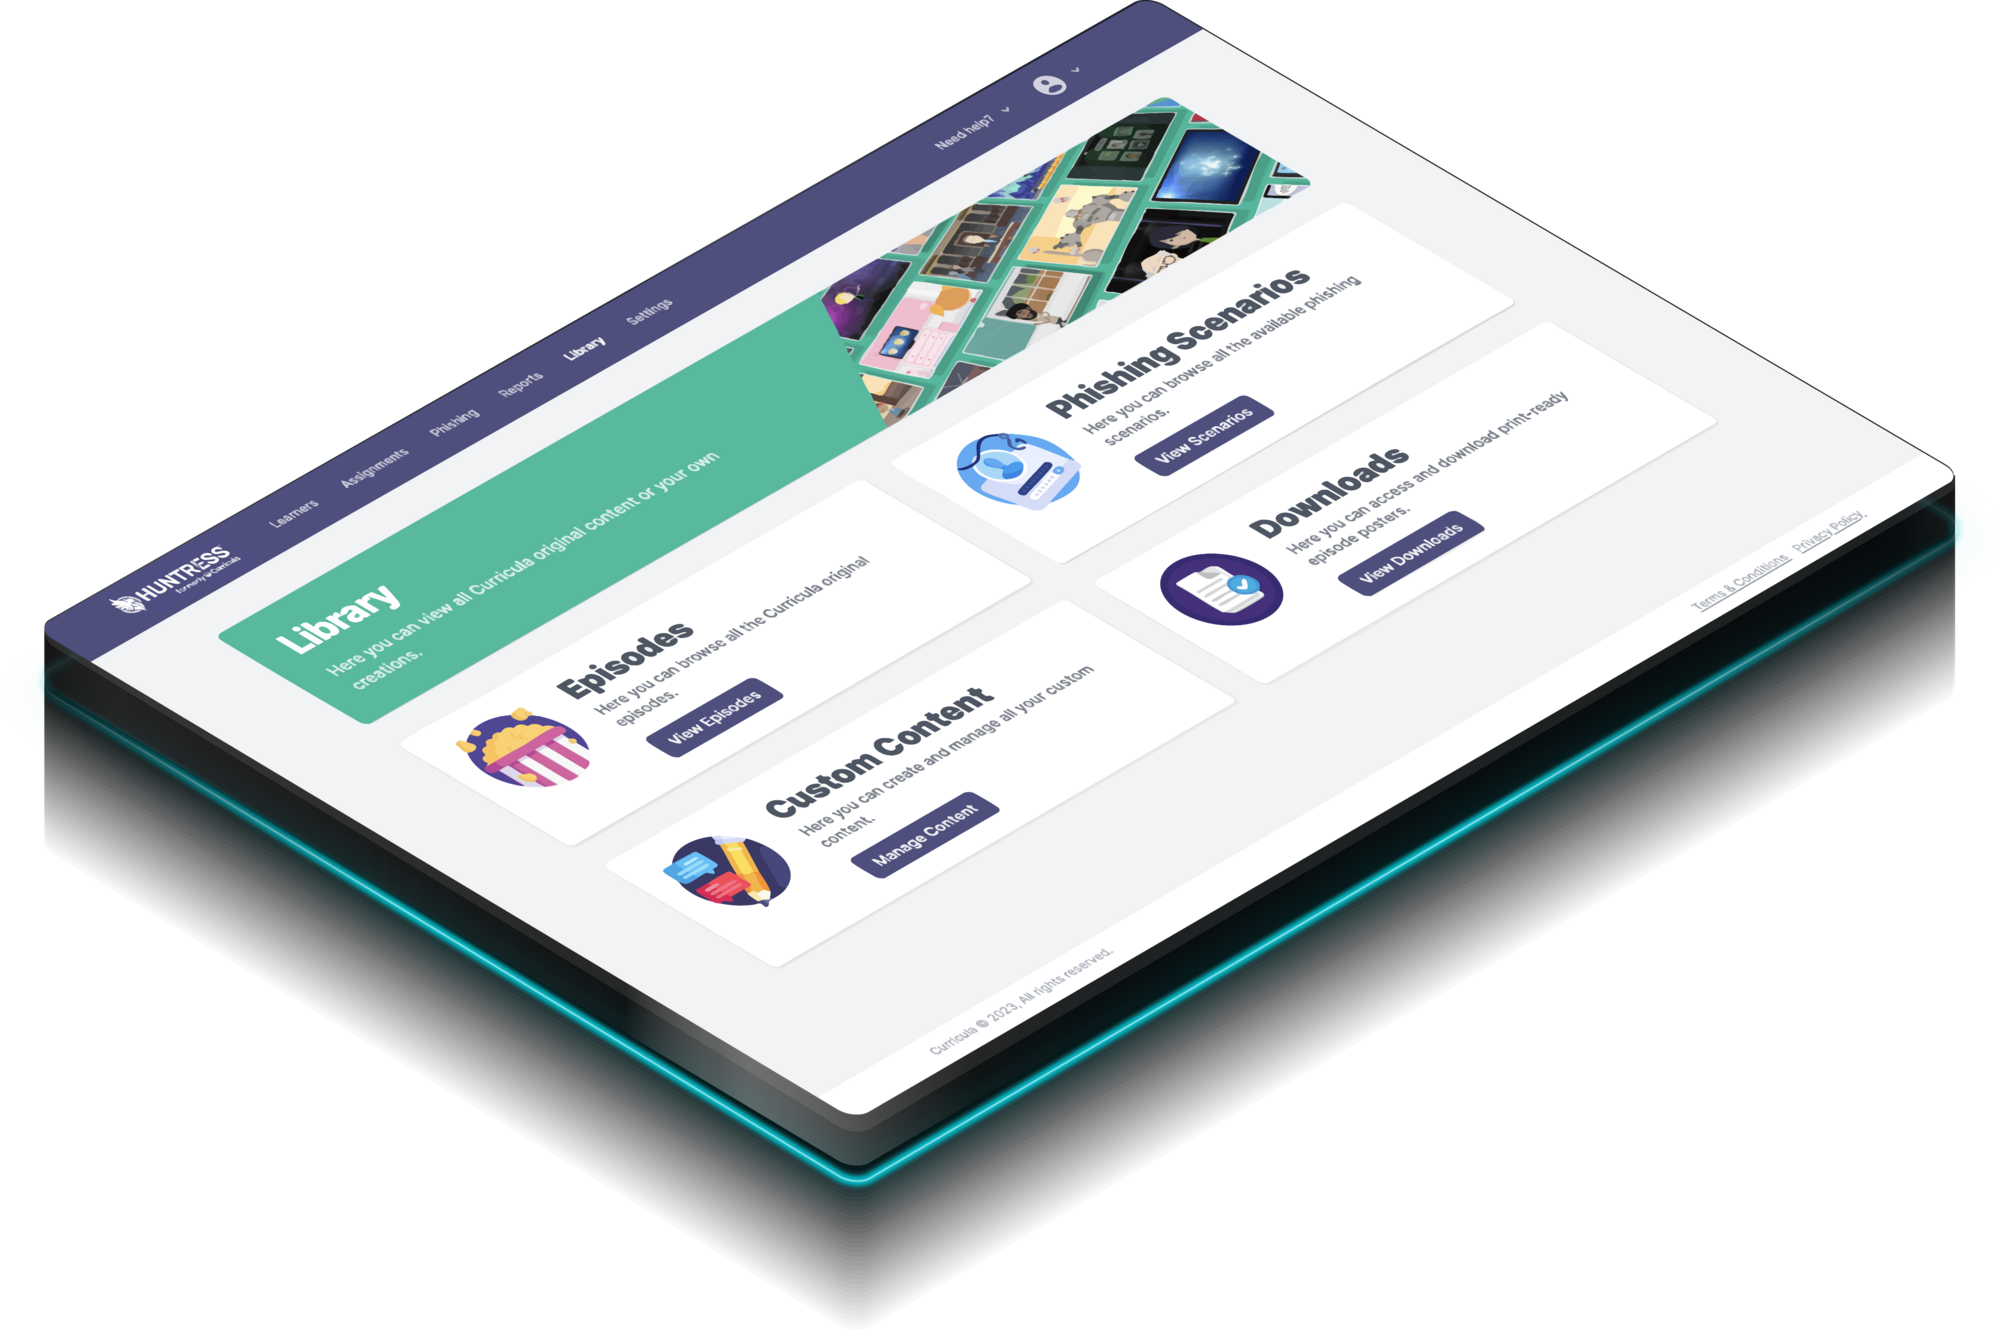
Managed Security Awareness Training cubre el lado humano de la protección de identidad. Prepara a los usuarios para las tácticas de phishing, suplantación de identidad y fraude que los atacantes usan en este momento, y aborda los comportamientos riesgosos de los usuarios que ocurren en el mundo real. SAT cierra la gran brecha que los controles técnicos no pueden: el momento en que alguien decide si hace clic.
- Capacitación basada en inteligencia de amenazas de más de 6 millones de endpoints y más de 17 millones de identidades
- 98% de tasa de finalización para quienes comienzan las asignaciones
Preguntas frecuentes
La resiliencia de la identidad significa dificultar las rutas de ataque comunes que abusan de las identidades, detectarlas rápidamente, limitar hasta dónde se propaga un incidente y mejorar después de cada uno. Reduce tanto tu exposición como el daño cuando algo logra atravesar tus defensas en capas.
Mide la resiliencia de la identidad comprobando si tu entorno puede prevenir, detectar, contener y recuperarse del abuso de identidad. Empieza por la exposición: cobertura de acceso condicional, MFA, acceso de administradores e invitados, permisos de aplicaciones, protecciones de buzones y desviación de políticas. Luego da seguimiento a qué tan rápido se identifica, investiga, contiene y remedia la actividad sospechosa. Verifica si las correcciones se mantienen y si una cuenta comprometida puede llegar a más sistemas de los que debería. La verdadera medida es tener menos rutas de ataque utilizables y menos tiempo de operación para los atacantes.
La identidad es el plano de control que usan los atacantes para llegar a datos, dinero y sistemas. Las credenciales, las sesiones robadas, las aplicaciones de confianza y los cambios en los buzones pueden hacer que la actividad maliciosa parezca normal incluso después de un inicio de sesión exitoso. Una organización resiliente dificulta el uso de esas rutas y detecta el abuso rápidamente. En términos prácticos, la resiliencia de la identidad conecta la prevención, la detección, la respuesta y el endurecimiento de la seguridad continuo en un solo movimiento constante.
La IA hace que el phishing y el compromiso de correo empresarial (BEC) sean más rápidos y más difíciles de detectar. La resiliencia de la identidad debe tener en cuenta los ataques que parecen legítimos: páginas de inicio de sesión reales, cuentas de confianza, redacción realista y solicitudes que encajan con los flujos de trabajo normales. Las organizaciones necesitan controles de identidad sólidos, monitoreo posterior al inicio de sesión, capacitación actualizada de los usuarios y un proceso de respuesta repetible. Las brechas en la postura de seguridad de identidad que explotan los atacantes dan a los ataques asistidos por IA espacio para moverse aún más rápido.
A las organizaciones les cuesta mantenerse al día porque la seguridad de identidad está dispersa entre configuraciones, portales, equipos e inquilinos. Puede que sepan que existen brechas, pero les falta una base clara, tiempo para evaluar el impacto, confianza para aplicar cambios o un proceso para detectar la desviación de configuración. Las cuentas con privilegios excesivos, los accesos obsoletos, la autenticación heredada, los permisos de aplicaciones riesgosos y la manipulación de buzones pueden quedar expuestos mientras los equipos se concentran en las operaciones diarias. Identity Security Posture Management (ISPM) convierte esto de una auditoría puntual en una evaluación y aplicación continuas.
Huntress entrega estas capacidades como un solo modelo operativo conectado, a través de una única plataforma. Managed ISPM endurece Microsoft 365 y mantiene las políticas alineadas a medida que cambian las configuraciones. Managed ITDR detecta y responde a amenazas activas en Microsoft 365 y Google Workspace. Managed SAT capacita a los empleados para detectar trucos como solicitudes falsas de proveedores y fraude de facturas. Juntas, estas capacidades forman una defensa en capas para prevenir, detectar y responder a las amenazas de identidad.
