Los ataques no se quedan en un solo lugar.
Nosotros tampoco.

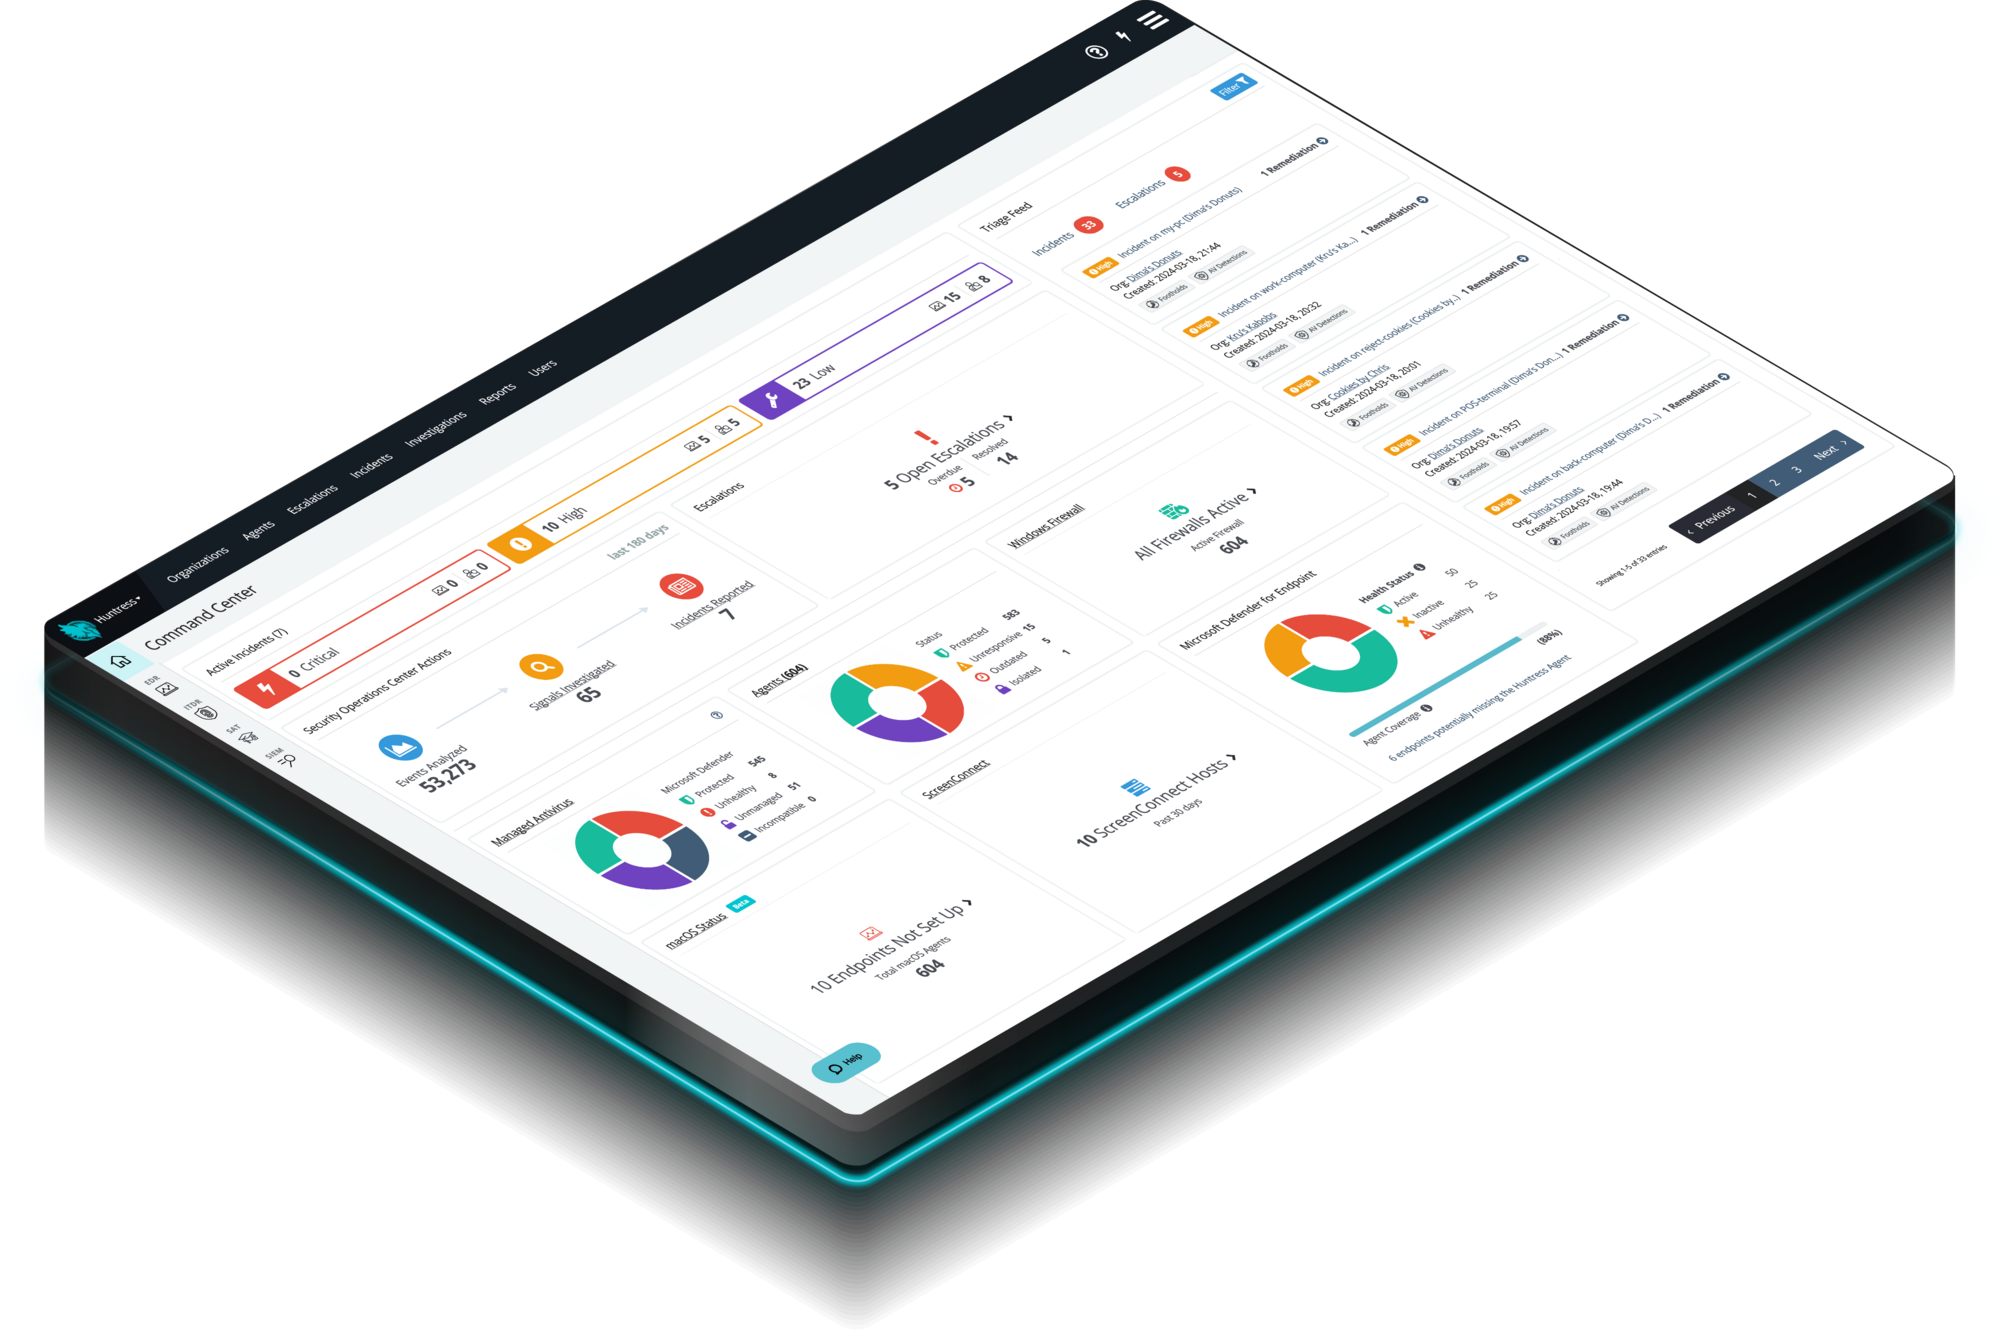
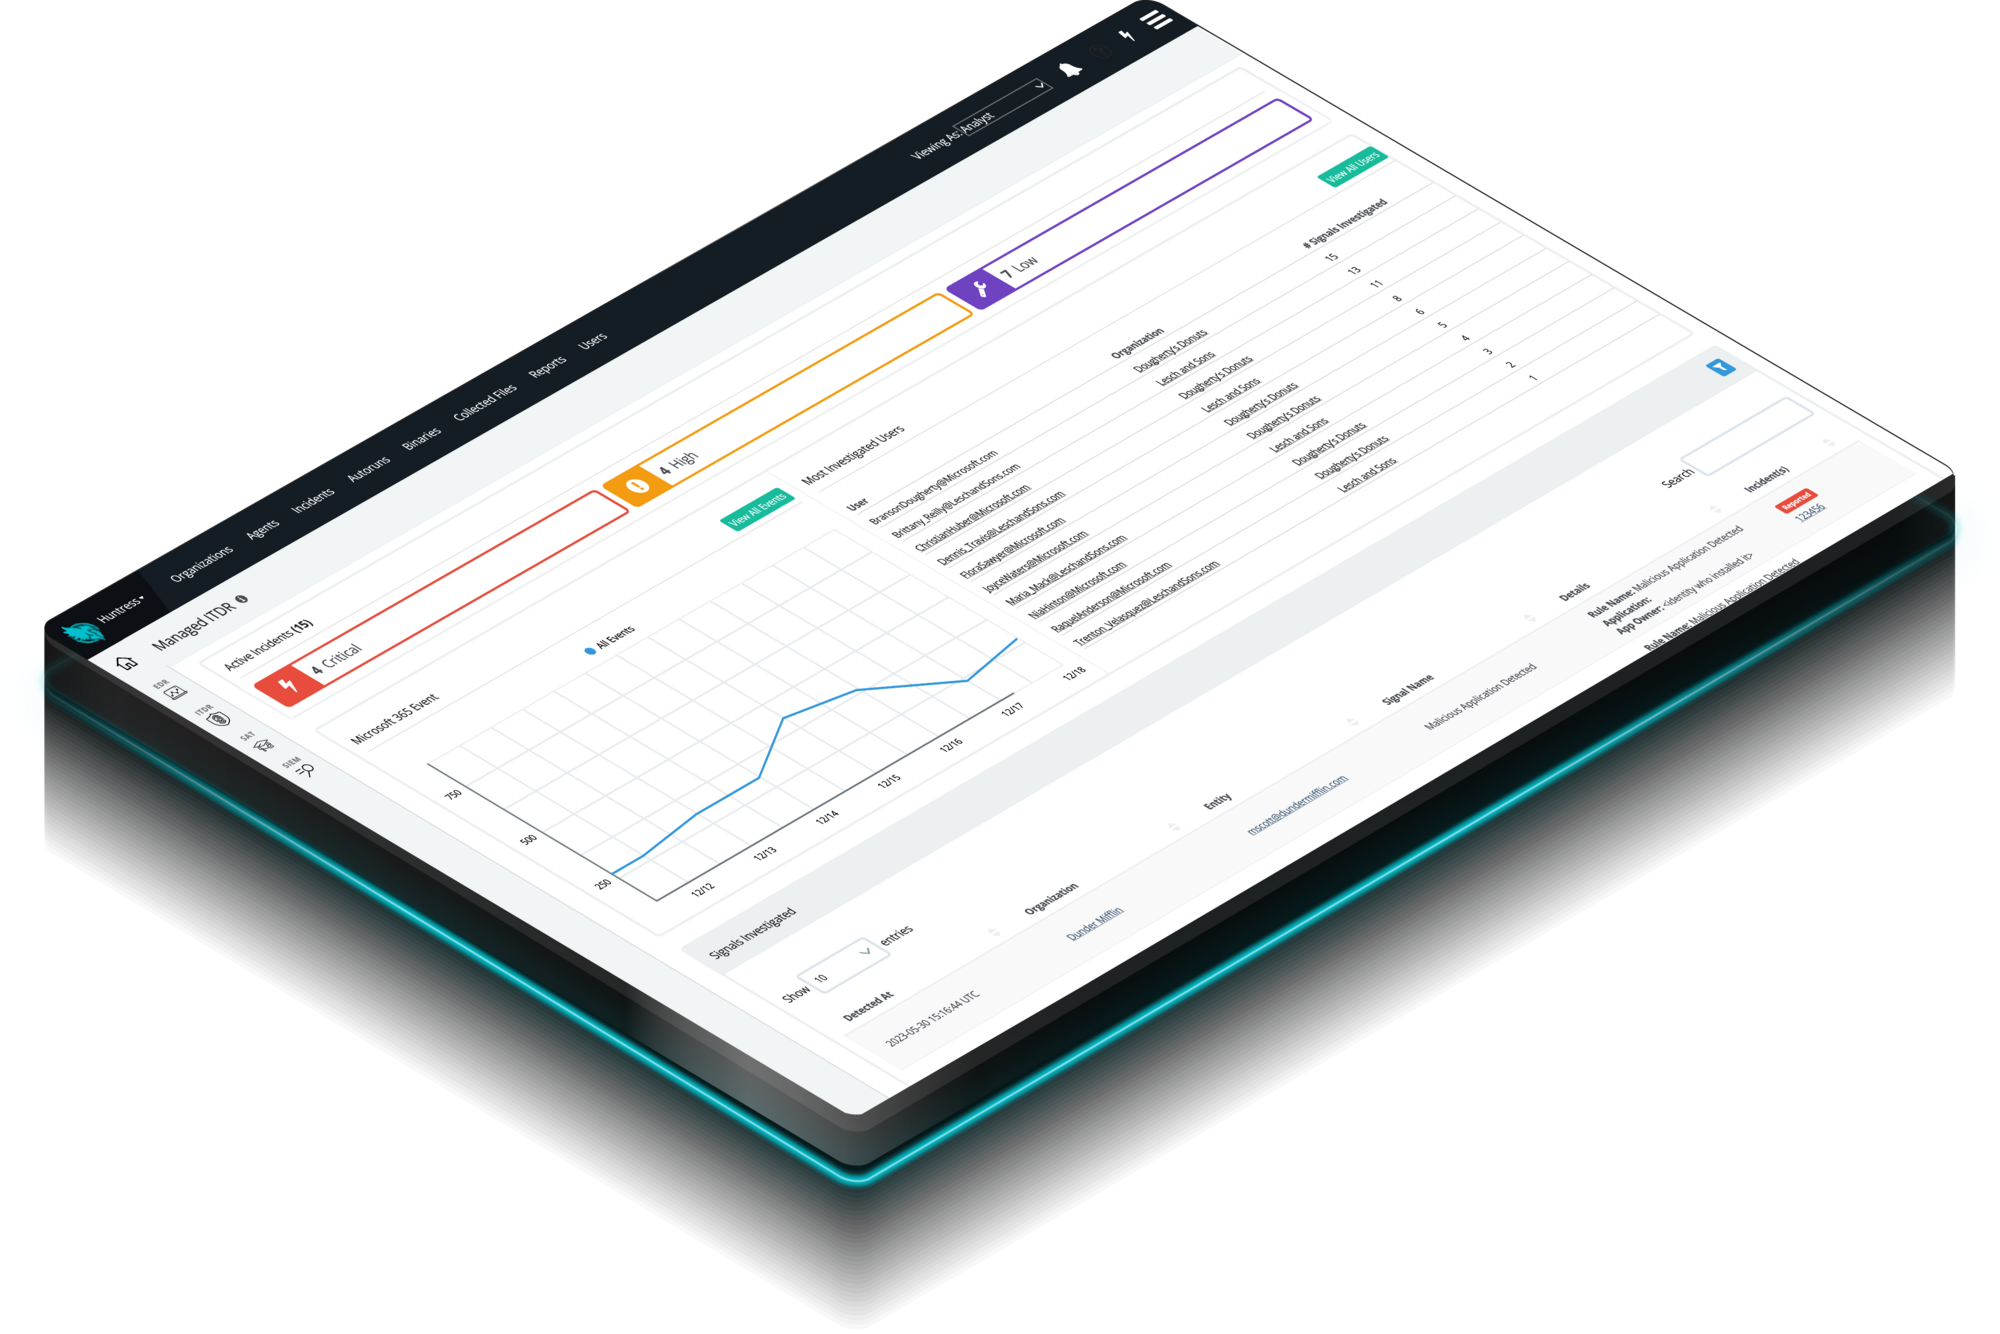
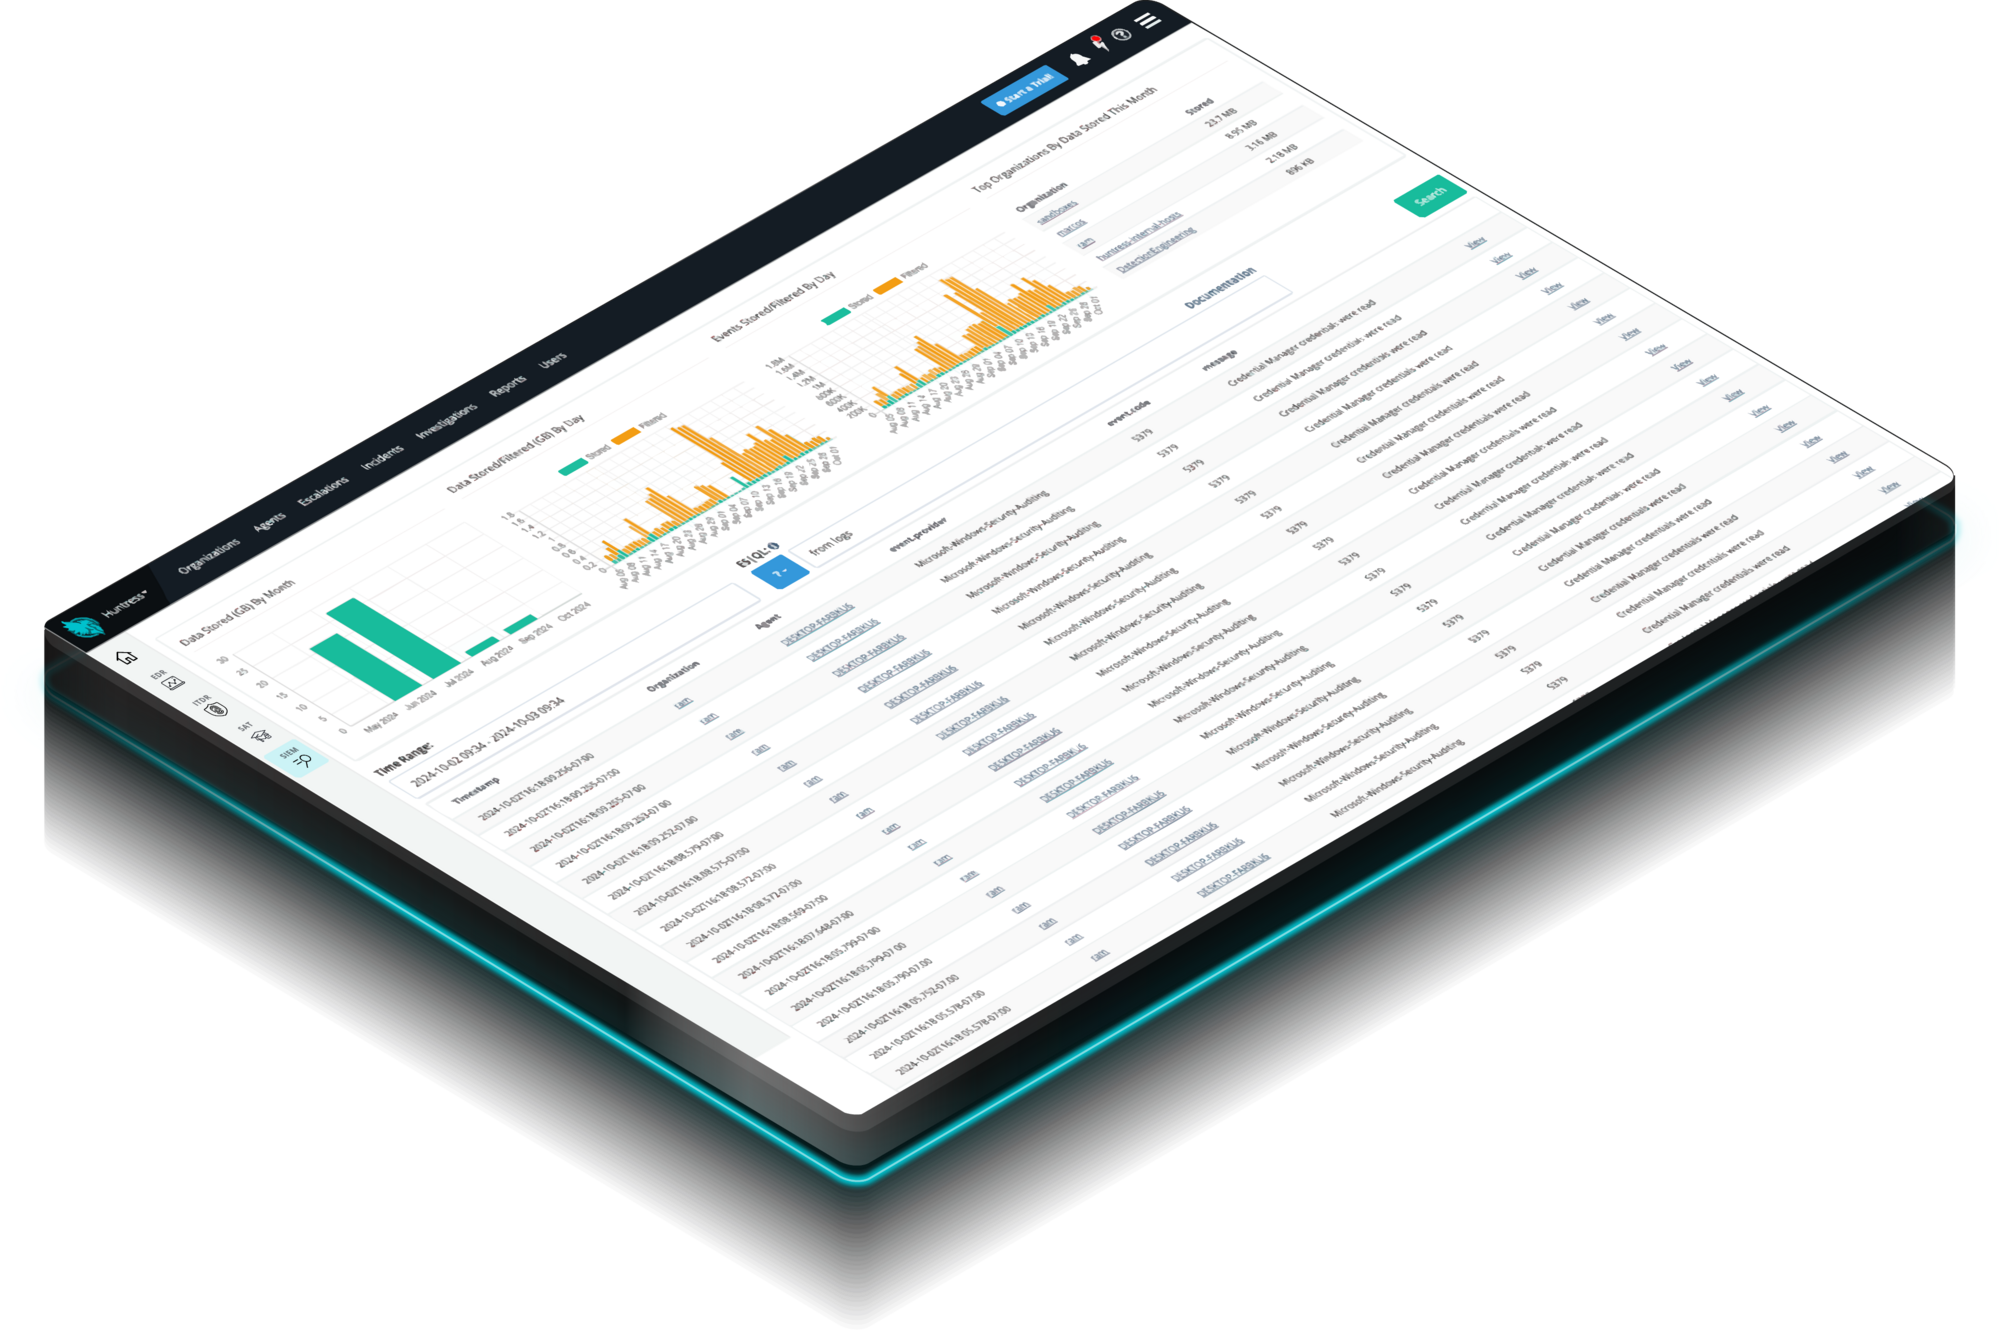
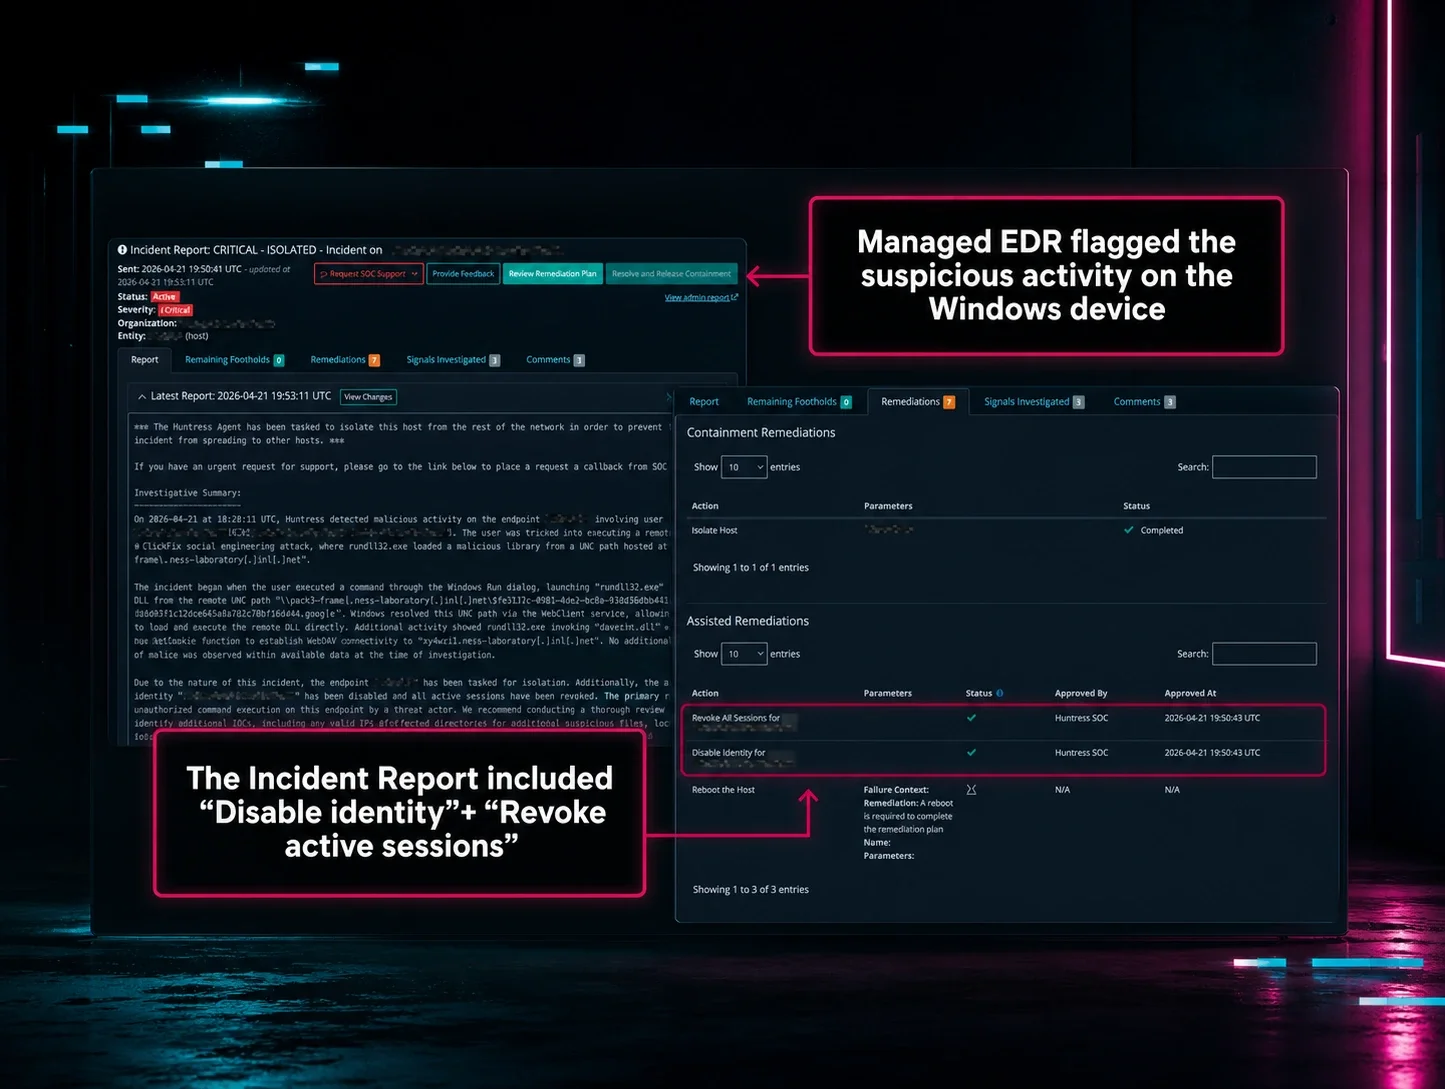
Plataforma de Huntress mostrando un incidente correlacionado entre una detección de EDR, una coincidencia de identidad de ITDR y el panel del SOC

La mayoría de las herramientas de seguridad entregan la historia a medias. Huntress conecta tus señales de endpoint, identidad y logs en una sola plataforma de seguridad unificada, para que una sola detección impulse una respuesta completa.

Más de 285 mil negocios protegidos contra el ransomware por Huntress

El impacto de una plataforma de seguridad unificada

88%
ataques a identidades detenidos mediante la correlación de EDR + ITDR
70+
reglas de correlación activas entre EDR, ITDR y SIEM
1.7M
endpoints con Windows con identidades en la cloud correspondientes

La mayoría de los ataques cruzan líneas de producto. Tus defensas también deberían hacerlo.

Un infostealer llega a una laptop y se recolectan credenciales. Tres minutos después, alguien inicia sesión en un correo desde el otro lado del mundo. Tu EDR vio la primera parte, pero nadie detectó la segunda.

El problema
El problema

Cuando EDR, ITDR y SIEM existen en silos, tu equipo se convierte en la capa de integración: correlaciona marcas de tiempo, persigue registros y hace conjeturas fundamentadas bajo presión, todo mientras los atacantes explotan su acceso.

Brechas exclusivas de endpoint

El endpoint está aislado, pero la investigación se detiene ahí. ¿Qué usuarios iniciaron sesión? ¿Se robaron credenciales? ¿Las sesiones siguen activas? Esas respuestas están en otro lugar, y encontrarlas toma un tiempo que no tienes.

Brechas exclusivas de identidad

Un inicio de sesión sospechoso genera una alerta. Pero, ¿esta cuenta ya estaba comprometida en otro equipo? ¿Hay otras sesiones que revocar? Sin contexto de endpoint, actúas de forma reactiva, respondiendo solo después de que el atacante ya se movió.

Huntress platform

Correlación 1: EDR + ITDR

Infostealer en el equipo. Identidad bloqueada en un solo movimiento.

Cuando Managed EDR detecta actividad como infostealers en un endpoint con Windows, Huntress mapea automáticamente esa máquina comprometida con las cuentas de Microsoft 365 que tenían sesión iniciada. El reporte de incidente que envía nuestro SOC no solo dice "se encontró malware". Incluye acciones a nivel de identidad listas para ejecutar.

La Huntress Agentic Security Platform usa evidencia directa del endpoint para inferir el riesgo de identidad, lo que significa que muchas veces puedes actuar antes de que tu IdP (proveedor de identidad) envíe las señales de identidad tradicionales.

  • El compromiso del endpoint y la exposición de identidad se tratan como un solo evento, no dos
  • Remediación guiada: Deshabilita la identidad y revoca las sesiones activas. Todo se muestra automáticamente.
  • Las credenciales robadas quedan contenidas antes de que puedan reutilizarse o venderse
Huntress platform

Correlación 2: SIEM + EDR

Once minutos que no sabías que estabas perdiendo.

Cuando Managed SIEM y Managed EDR detectan la misma intrusión juntos, SIEM casi siempre la detecta primero. Esto se debe a que capta las señales de etapa temprana que ocurren antes de que el malware llegue a un endpoint, al analizar el abuso de credenciales, la enumeración de red y los comandos de reconocimiento en los registros.

En un incidente real de Huntress, SIEM detectó una intrusión de ransomware Akira 11 minutos antes que EDR por sí solo. En esos 11 minutos, el atacante enumeró la red, estableció persistencia por SSH e incluso intentó desinstalar el agente de Huntress. El contexto de SIEM permitió que nuestro SOC actuara antes de que algo de eso terminara.

  • SIEM detecta el comportamiento del atacante en etapa temprana antes de que el malware se instale
  • Las señales de EDR y SIEM se correlacionan para producir detecciones con mayor confianza
  • Los registros de VPN y gateway se almacenan y se analizan. Sin SIEM, los dispositivos los sobrescriben en horas
Huntress platform

Correlación 3: SIEM + ITDR

Los registros que desaparecen y los ataques que ocultaban

Los dispositivos VPN y los gateways de red no registran en un SIEM por defecto. La mayoría sobrescribe sus registros locales en horas. No porque alguien lo haya querido así, sino porque esos dispositivos no están diseñados para el almacenamiento.

Ese capítulo inicial faltante, de quién se conectó, desde dónde y cuándo, es exactamente donde comienzan la mayoría de los compromisos de identidad. Cuando SIEM ingiere esos registros, e ITDR observa el comportamiento resultante de la cuenta, la historia completa finalmente se puede leer: acceso inicial, movimiento lateral y abuso de identidad en una sola línea de tiempo correlacionada.

  • Los registros de VPN y gateway se conservan y se analizan, no se sobrescriben en horas
  • El comportamiento de la cuenta se correlaciona con evidencia a nivel de red que de otro modo perderías
  • El abuso de identidad se detecta antes, con el contexto necesario para responder correctamente

Diseñado para funcionar como uno solo, no ensamblado después.

Huntress no conecta soluciones puntuales y lo llama plataforma. EDR, ITDR y SIEM comparten un motor de detección común, una capa de señales común y un SOC común, por lo que la respuesta correlacionada ocurre automáticamente, tanto desde la plataforma como desde nuestros analistas del SOC.

Ícono de laptop con una línea de tendencia

Managed EDR

Endpoint

Qué está pasando en la máquina

Monitoreo continuo en Windows, Mac y Linux. Detecta malware, persistencia y movimiento lateral. El agente de EDR también recopila contexto de identidad, como usuarios con sesión iniciada y sesiones activas, para que las correlaciones ocurran en el origen, no después.

Ícono de escudo con huella digital

Managed ITDR

Identidad

Qué le está pasando a la identidad

Monitorea Microsoft 365 y Google Workspace en busca de toma de control de una cuenta, BEC y comportamiento de inicio de sesión sospechoso. Cuando EDR detecta un equipo comprometido, ITDR actúa sobre la identidad asociada para revocar sesiones y deshabilitar cuentas sin esperar los registros.

Ícono de almacén

Managed SIEM

Registros

Qué pasó antes y después

Ingiere registros de VPN, firewall, endpoint y cloud. Los conserva durante 7 años. El SOC de Huntress los analiza activamente las 24/7. Brinda contexto previo al ataque, como acceso inicial y reconocimiento, que las herramientas de endpoint e identidad no detectan por sí solas.

Tu plataforma de seguridad para tener Tranquilidad

La plataforma de seguridad de Huntress está construida, es propiedad y es operada en su totalidad por nuestro equipo, desde la primera señal hasta la remediación. Precios predecibles sin ruido, solo alertas relevantes.

Huntress Managed EDR no solo vigila tus endpoints: es una solución completa. Desde el segundo en que aparece una amenaza hasta que se elimina, nosotros nos encargamos de todo. Obtienes protección, detección y respuesta continuas las 24 horas, los 7 días de la semana, que interrumpen y remedian las amenazas.

  • Más de 6 millones de endpoints protegidos

Identity Threat Detection and Response (ITDR)

Encuentra y detiene las amenazas basadas en identidad en Microsoft 365 y Google Workspace, porque la identidad es el nuevo endpoint, y los atacantes lo saben. Huntress Managed ITDR está diseñado para detectar, responder y resolver amenazas críticas basadas en identidad, como la toma de control de cuentas, el compromiso de correo empresarial, inicios de sesión no autorizados y más.

  • Más de 17 millones de identidades protegidas

Huntress Managed SIEM elimina la complejidad y la carga de trabajo que suelen asociarse con los SIEM tradicionales, y te da todo lo que necesitas y nada de lo que no. Respuesta a amenazas las 24 horas, los 7 días de la semana, y cumplimiento normativo reforzado, totalmente administrado por expertos del SOC, a un precio predecible.

  • Smart Filtering para recopilar solo datos de seguridad relevantes
  • Cumplimiento total con retención a largo plazo, búsqueda y generación de reportes

Contenido de capacitación atractivo, personalizado y respaldado por expertos, creado a partir de inteligencia de amenazas del mundo real y desarrollado por animadores ganadores del premio Emmy® para reducir el riesgo humano y construir una cultura de seguridad sólida.

  • Capacitación basada en inteligencia de amenazas de más de 6 millones de endpoints y más de 17 millones de identidades
  • 98% de tasa de finalización para quienes comienzan las asignaciones

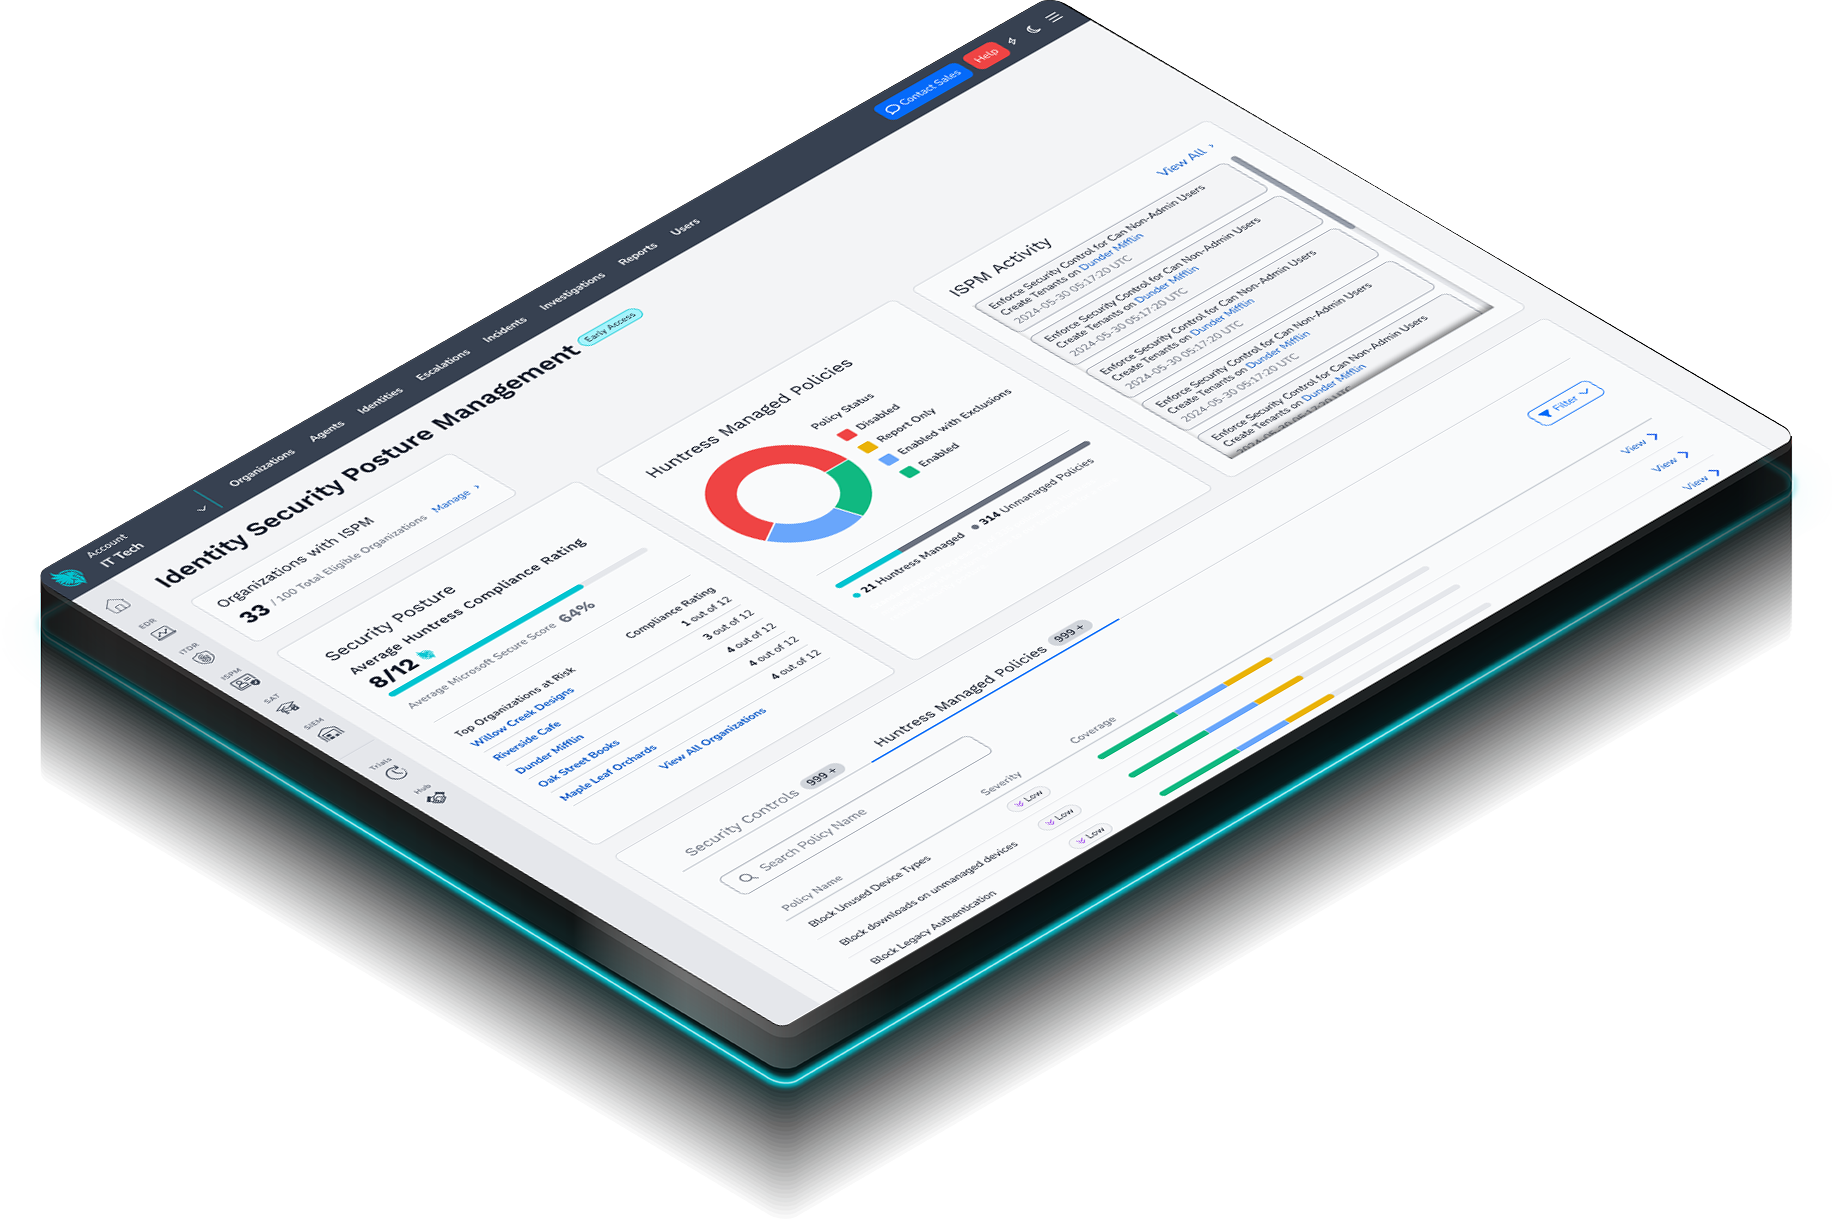
La mayoría de los hackers no entran a la fuerza: aprovechan configuraciones descuidadas, valores predeterminados deficientes y cuentas con demasiado acceso. Huntress Managed Identity Security Posture Management (ISPM) encuentra y corrige continuamente las configuraciones incorrectas, el acceso riesgoso y la desviación de políticas en Microsoft 365 para que esas rutas de ataque permanezcan cerradas.

  • Tu lista de tareas de endurecimiento de la seguridad, resuelta por nosotros
  • Desviaciones corregidas en ~15 minutos, no en 12 a 24 horas

Huntress Endpoint Security Posture Management es seguridad proactiva que fortalece los endpoints para defenderse de ataques como ransomware e infostealers, y prevenir brechas. Obtén amplia visibilidad de endpoints y control sobre configuraciones, aplicaciones, vulnerabilidades y más, en un solo lugar y con una sola solución.

  • Reduce la superficie de ataque para quitarle la ventaja al hacker
  • Un enfoque administrado para menos carga de trabajo y menos dolores de cabeza
2025 World's 50 Most Innovative Companies

2025 World's 50 Most Innovative Companies

Top 25 CRN Technology Disrupters

Top 25 CRN
Technology Disrupters

2025 Best SIEM Solution SC Awards Europe

2025 Best SIEM Solution SC Awards Europe

Logotipo del premio de G2Logotipo del premio de G2Logotipo del premio de G2Logotipo del premio de G2

Una plataforma de seguridad unificada, una sola respuesta para endpoint, identidad y registros.

Mira cómo se ve la correlación entre productos en un entorno en vivo.

Preguntas frecuentes

Las correlaciones entre productos conectan señales de Managed EDR, Managed ITDR y Managed SIEM para descubrir ataques que abarcan endpoints, identidades e infraestructura. En lugar de investigar alertas separadas, Huntress las correlaciona en un solo incidente con remediación guiada, dándote el contexto y las acciones necesarias para detener a los atacantes más rápido.

La mayoría de los ataques no se quedan confinados a un solo sistema. Un atacante podría comprometer un endpoint, robar credenciales y acceder a cuentas cloud minutos después. Las herramientas separadas solo muestran parte de la historia. Huntress correlaciona la actividad entre productos automáticamente, lo que reduce la investigación manual y ayuda a tu equipo a responder antes de que los atacantes puedan avanzar más.

Cuando Managed EDR detecta malware como un infostealer en un endpoint con Windows, Huntress identifica automáticamente las identidades de Microsoft 365 que tenían sesión iniciada en ese dispositivo. Esas identidades se agregan al reporte de incidente con acciones de remediación guiada de ITDR, como revocar sesiones o deshabilitar cuentas, ayudando a detener las credenciales robadas antes de que se usen de forma indebida.

Cada correlación usa los productos involucrados en esa ruta de ataque. Por ejemplo, las correlaciones de EDR e ITDR requieren tanto Managed EDR como Managed ITDR, mientras que las correlaciones de SIEM requieren Managed SIEM. Mientras más productos Huntress implementes, más rutas de ataque puede correlacionar automáticamente la plataforma en una investigación y respuesta unificadas.

Managed SIEM captura y retiene registros de VPN, firewalls, servicios cloud y otra infraestructura que suelen desaparecer en cuestión de horas. Esto le da a Huntress visibilidad sobre el reconocimiento y el acceso inicial del atacante antes de que se ejecute el malware. En un incidente real, SIEM dio una ventaja de 11 minutos sobre la detección de endpoints por sí sola.

Las correlaciones actuales de EDR e ITDR son compatibles con Huntress Managed EDR en endpoints Windows y con Managed ITDR for Microsoft 365 para identidades. Las correlaciones de Managed SIEM recopilan registros de VPN, firewalls, endpoints y servicios en la cloud para dar contexto adicional a lo largo del ciclo de vida del ataque.

Aprende más sobre la correlación entre productos

Más información sobre Descubre cómo EDR e ITDR unificados detienen los ataques antes de que se propaguen
Descubre cómo EDR e ITDR unificados detienen los ataques antes de que se propaguen
Blog

Descubre cómo las correlaciones de Huntress EDR/ITDR detienen automáticamente los ataques impulsados por infostealers, al vincular un endpoint comprometido con la identidad cloud comprometida.

Más información sobre Obtén la guía sencilla del comprador para EDR
Obtén la guía sencilla del comprador para EDR
Guide

Conoce más sobre nuestra guía integral de EDR que se adapta a tus necesidades.

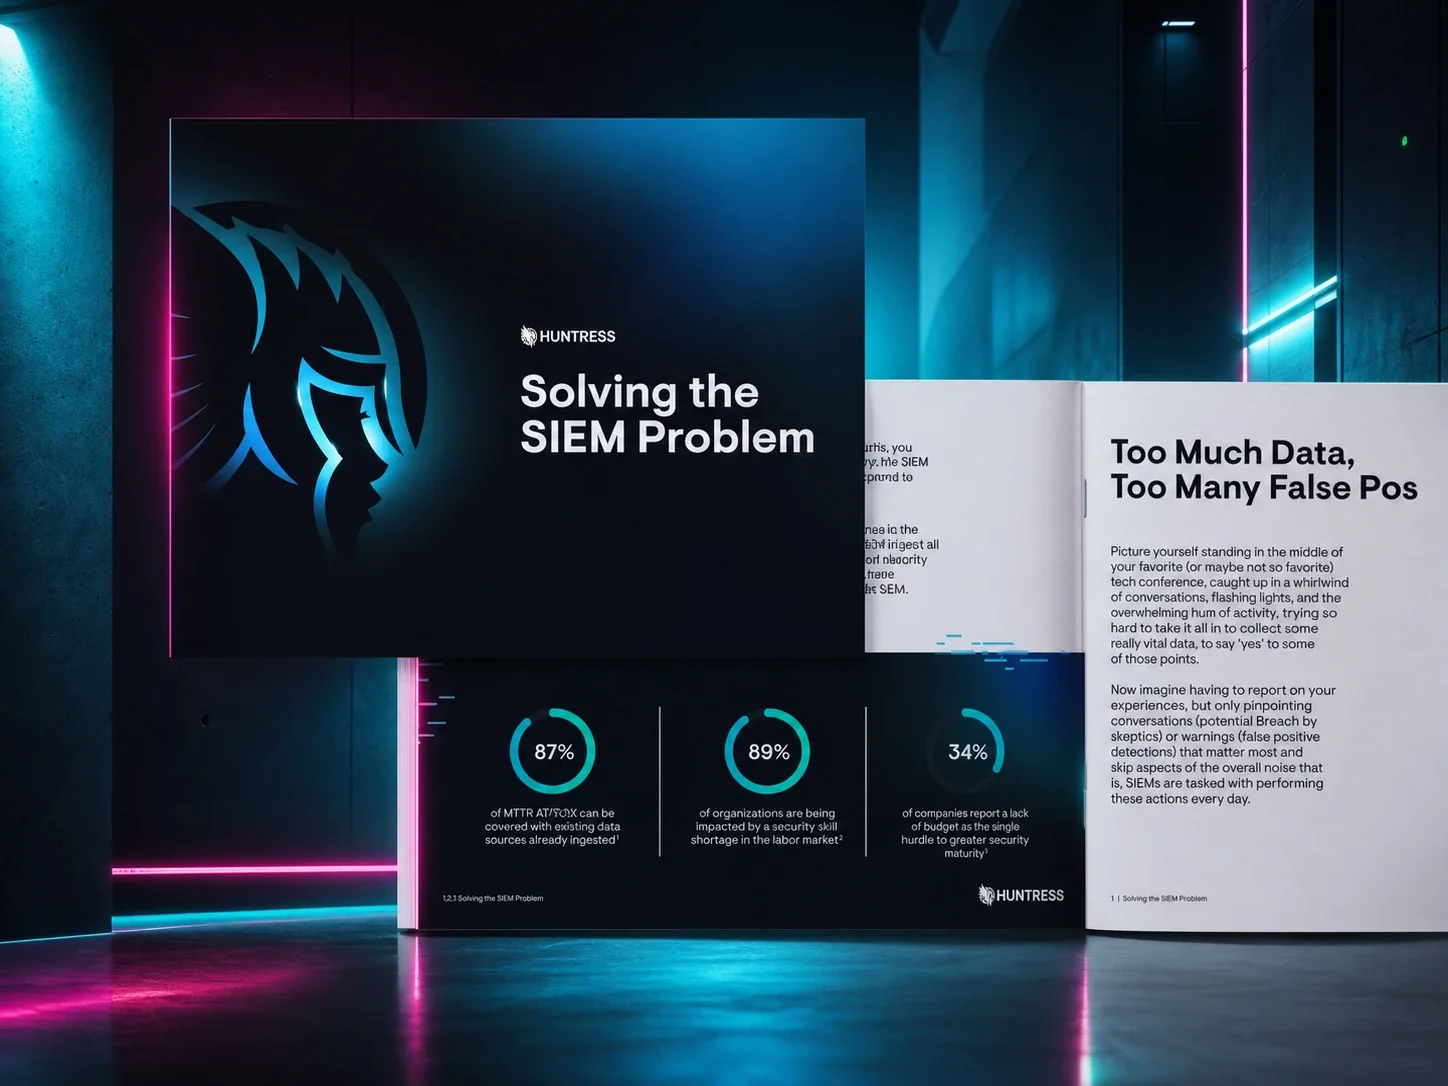
Más información sobre Descubre cómo resolver el problema de SIEM
Descubre cómo resolver el problema de SIEM
eBook

Explora los problemas más comunes que enfrentan los usuarios de SIEM y descubre cómo resolverlos.

Mira a Huntress en acción.

Nuestra plataforma combina un conjunto de potentes herramientas de detección y respuesta administradas para endpoints e identidades de Microsoft 365, security awareness training respaldado por la ciencia, Managed SIEM, y la experiencia de nuestro el centro de operaciones de seguridad (SOC) 24/7.

Habla con nuestros expertos
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad